


UDP / エンドツーエンドの誤り検出
なぜUDPのチェックサムにIPアドレスを含めるのか?
通常のIPv4のUDPチェックサムは、UDPヘッダーとペイロードだけでなく、通信の両端に関する情報も計算対象にします。送信側と受信側は、計算用に同じ疑似ヘッダーを組み立てます。これにより、追加のヘッダーを送信せずに、誤り検出を本来のネットワーク上の通信条件と結び付けられます。チェックサムが正しくても、データの到達、新しさ、送信元の信頼性は保証されません。アプリケーション側でも独自に妥当性とセキュリティを確認する必要があります。
01 · 通信の両端に関する情報を含める
IPv4の疑似ヘッダーは、アドレス、プロトコル、長さを各端点での計算に加えます。回線上で送信される追加のUDPヘッダーではありません。
02 · 加算結果の補数を取る
仮想例の全体を加算すると、8FE2になります。各ビットを反転すると、チェックサムは701Dになります。
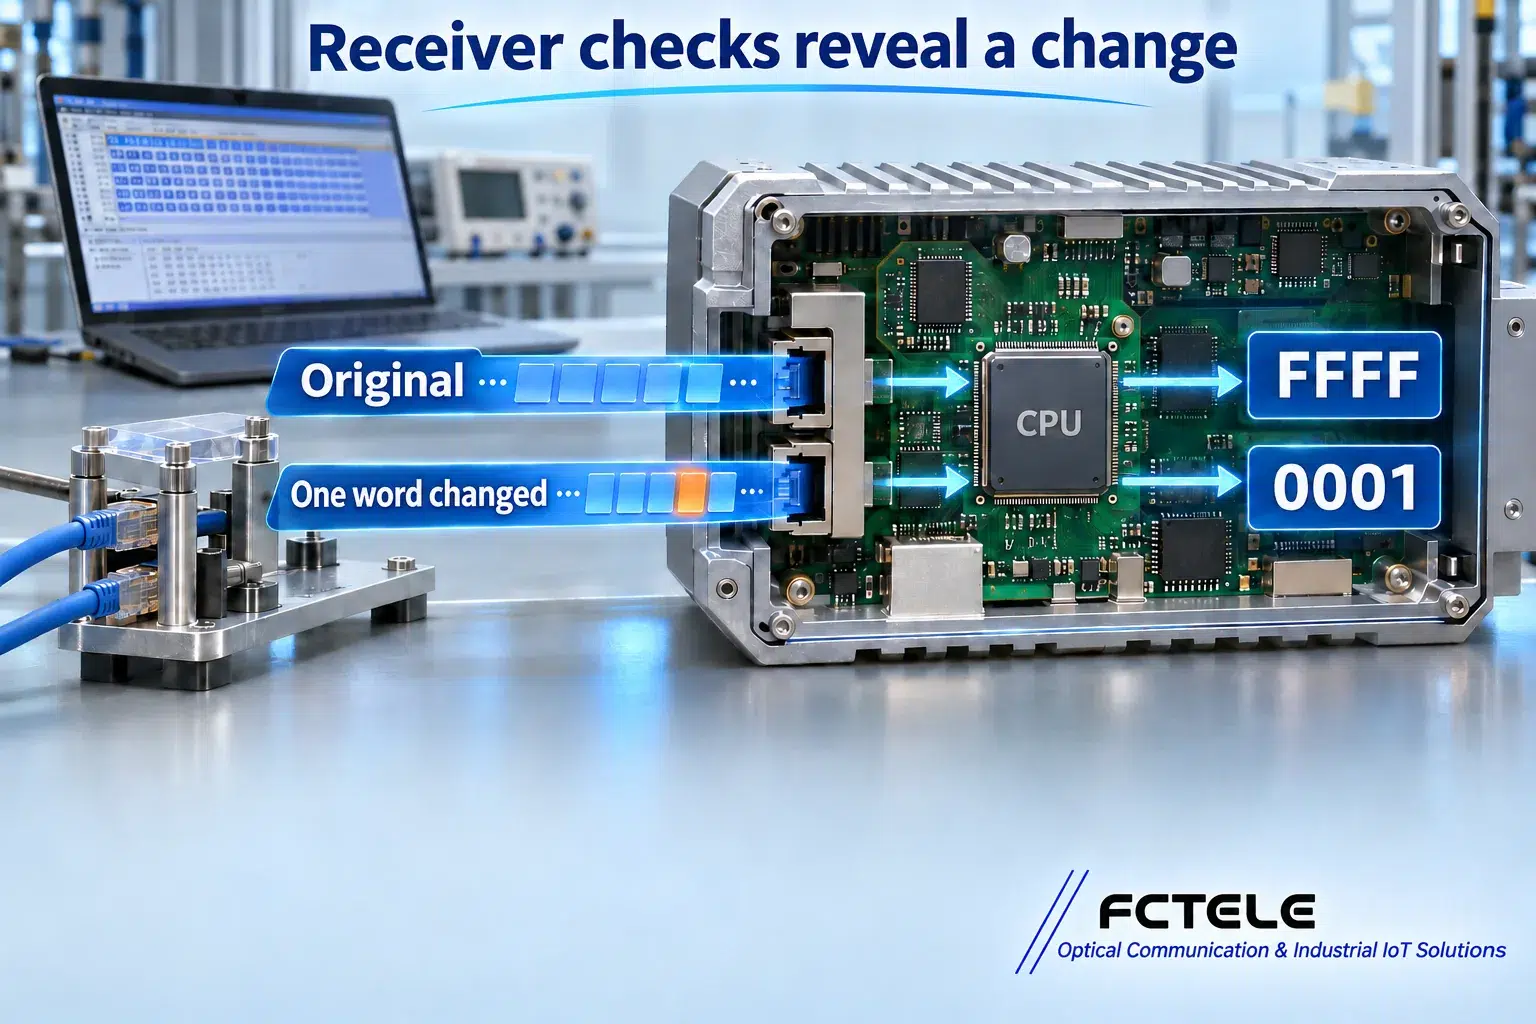
03 · 受信側で照合する
701Dをそのままにして、ペイロードを0001から0002に変更すると、検証時の加算結果は0001になります。これは検出できる変更の一例であり、あらゆる誤りを検出できることを示すものではありません。
計算に使った情報を保存する
バイト列、アドレス、ポート、長さ、キャプチャの方向を記録します。
観測点を確認する
ローカルキャプチャを診断する前に、NICのオフロードの影響を考慮します。
アプリケーション上の意味を確認する
チェックサムの妥当性とは別に、順序、経過時間、処理結果を確認します。
選定・検証チェックリスト — 展開
| 確認項目 | 確認する内容 | 検証方法 |
|---|---|---|
| 計算対象 | 通信条件、ヘッダー、ペイロード全体 | 疑似ヘッダーを含めた計算 |
| オフロード | ローカルで見えるフィールドと回線上のフィールドの違い | ツールの設定と離れた観測点での確認 |
| 妥当性 | 新しく、重複していないアプリケーション処理結果 | 順序、経過時間、処理結果の記録 |
シリアルサーバーがUDP経由で収集データをコンピューターに送信します。Ethernetにはすでにフレームの検査があるのに、なぜUDPには別のチェックサムが必要で、さらにIPアドレスまで含めるのでしょうか。各レイヤーは、異なる範囲で異なる対象を検査します。通常のIPv4のUDPデータグラムを例に、通信の両端に関する情報、ヘッダー、ペイロードから、受信側での検証までをたどります。例ではUDPの拡張オプションを扱わず、特定の製品の実装を示すものでもありません。
UDPがアプリケーションに渡すもの
ユーザーデータグラムプロトコルであるUDPは、データグラムを届けます。データグラムを1つ受信しても、計測機器のメッセージを完全な形で1件受信したとは限りません。シリアルサーバーは長さや待ち時間を基準にパケット化することがあり、一方、アプリケーションプロトコルにはアドレス指定、機能、長さに関する独自の規則があります。ここでは、ネットワーク上の通信の両端で行う整合性の確認に焦点を当てます。
通常のUDPヘッダーは8バイトで、送信元ポート、宛先ポート、長さ、チェックサムの4つのフィールドを含みます。ポートはプロセスやサービスの識別に役立ちます。UDPの長さには、8バイトのヘッダーとペイロードが含まれます。送信元と宛先のIPアドレスは、外側のIP情報に属し、この4つのUDPフィールドには含まれません。それでも、UDPの検査対象は、そのヘッダー自体に格納されている情報だけにとどまりません。
飛暢のシリアルサーバーの資料にはUDPのモードが記載されており、該当する機器の種類を確認できます。UDPに対応していることだけでは、その機種のチェックサムオフロード、パケットキャプチャでの表示、エラーカウンターの機能は確認できません。通常のレイヤー2スイッチは一般にEthernetフレームを転送しますが、すべてのスイッチの転送チップがUDPの検証を行うと決めつけてはいけません。
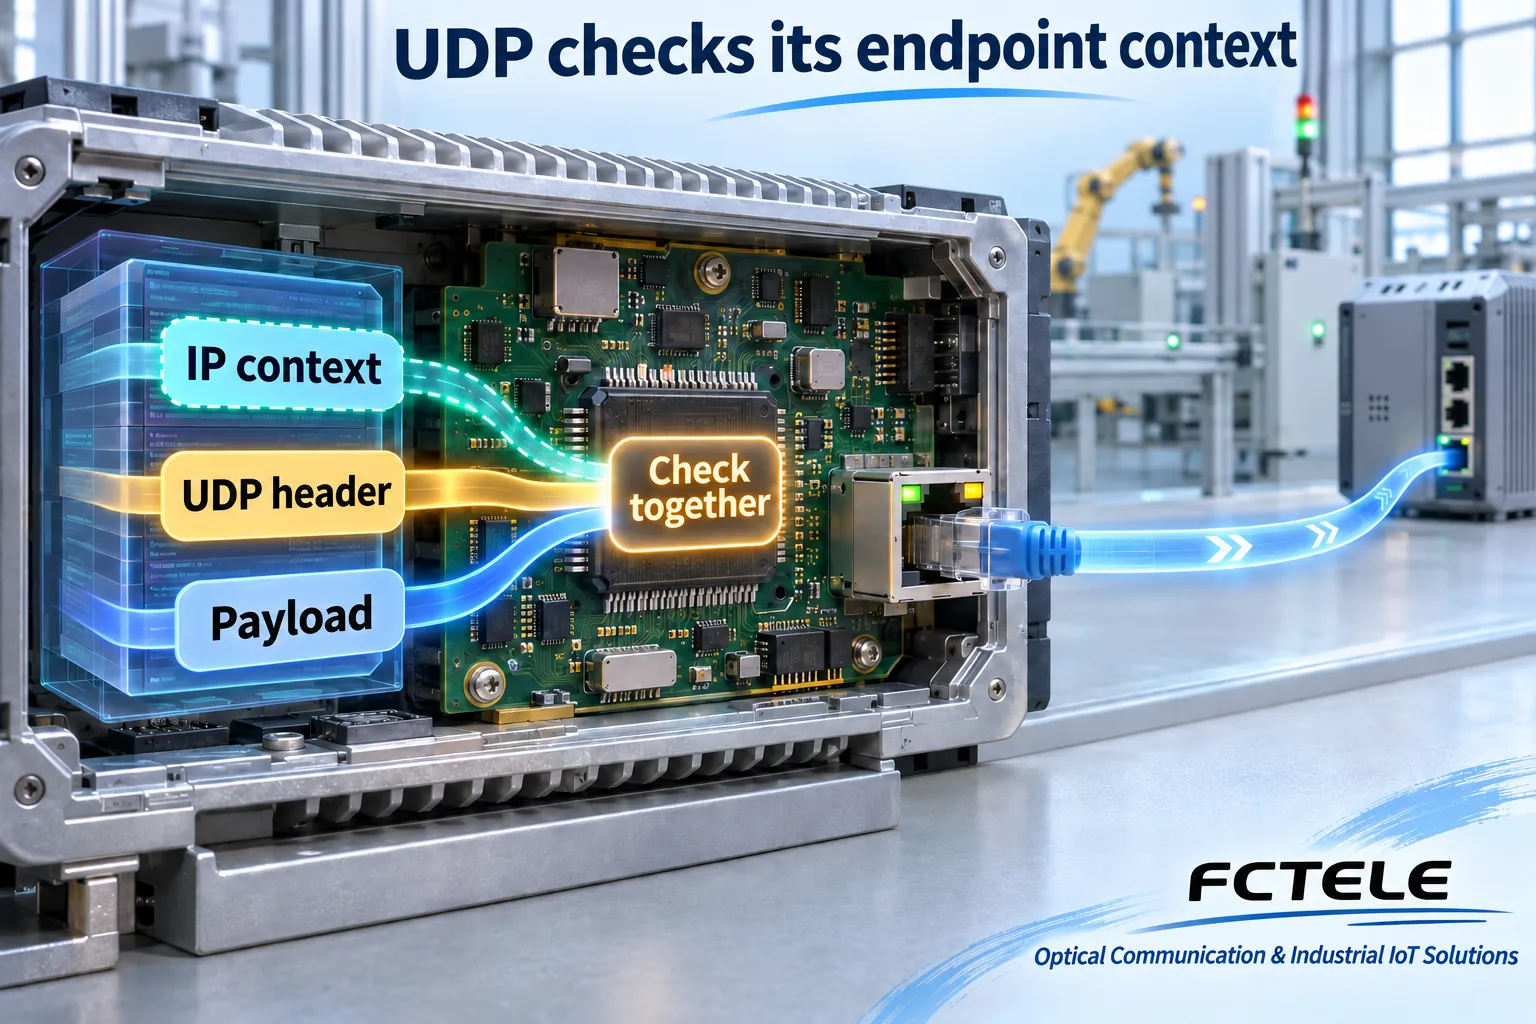
疑似ヘッダーが追加で送信されるヘッダーではない理由
チェックサムの計算時、送信側は送信元アドレス、宛先アドレス、プロトコル、UDPの長さをまとめ、疑似ヘッダーと呼ばれる計算用の情報を組み立てます。このIPv4の例では、2つのアドレス、値がゼロの1バイト、プロトコル番号17、UDPの長さが含まれます。この情報は、UDPヘッダーおよびペイロードとともに計算に使われます。UDPの直前に、情報を重複させた追加ヘッダーとして送信されるわけではありません。
受信側は、受信したIP情報から計算用の情報を再構成し、UDPと合わせて検査します。ポートとペイロードが同じに見えても、通信の両端のアドレスが変われば、期待されるチェックサムも変わることがあります。これにより、データをネットワーク上の通信条件と結び付け、一部の誤配送やデータ破損の検出に役立てます。IPアドレスを使ってデータを暗号化するわけではありません。
疑似ヘッダーにはIPv4ヘッダー全体が含まれるわけではありません。たとえばTTLは、ここで挙げた計算用の情報には含まれません。ネットワーク機器が正規の処理として該当するアドレスやポートを変更する場合は、影響を受けるチェックサムもそれに応じて処理する必要があります。このような変更は、古いチェックサムを意図的に残す後述の破損例とは異なります。
補数を取る前に桁上がりを下位に戻す
隣接するバイトを組にして16ビットのワードを作り、1の補数演算で加算した後、結果の全ビットを反転して16ビットのチェックサムを得ます。上位ビットを切り捨てる通常の加算との大きな違いは、16ビットを超えた桁上がりを捨てず、最下位に戻して加えることです。ペイロード長が奇数の場合は、計算のためだけに値がゼロの1バイトを末尾に補います。このパディングでUDPの長さが増えることはありません。
チェックサムの生成時は、ヘッダー内のチェックサムフィールドをゼロとして扱います。検証時は、送信されたチェックサムを含めて、同じ範囲を再度加算します。チェックサムを使用する正常なデータグラムでは、1の補数加算の結果は全ビットが1、すなわち16進数のFFFFになります。変更により結果がFFFFと異なれば、そのデータグラムを棄却する根拠になります。
16進数はバイトを簡潔に表記する方法にすぎず、現場の担当者が全パケットを手計算する必要はありません。重要なのは、計算対象の範囲、バイトの組み合わせ方、桁上がりの処理規則を一致させることです。自作の検査ツールで疑似ヘッダーを省き、単純にバイトを加算すると、正常なUDPパケットを誤って棄却するおそれがあります。
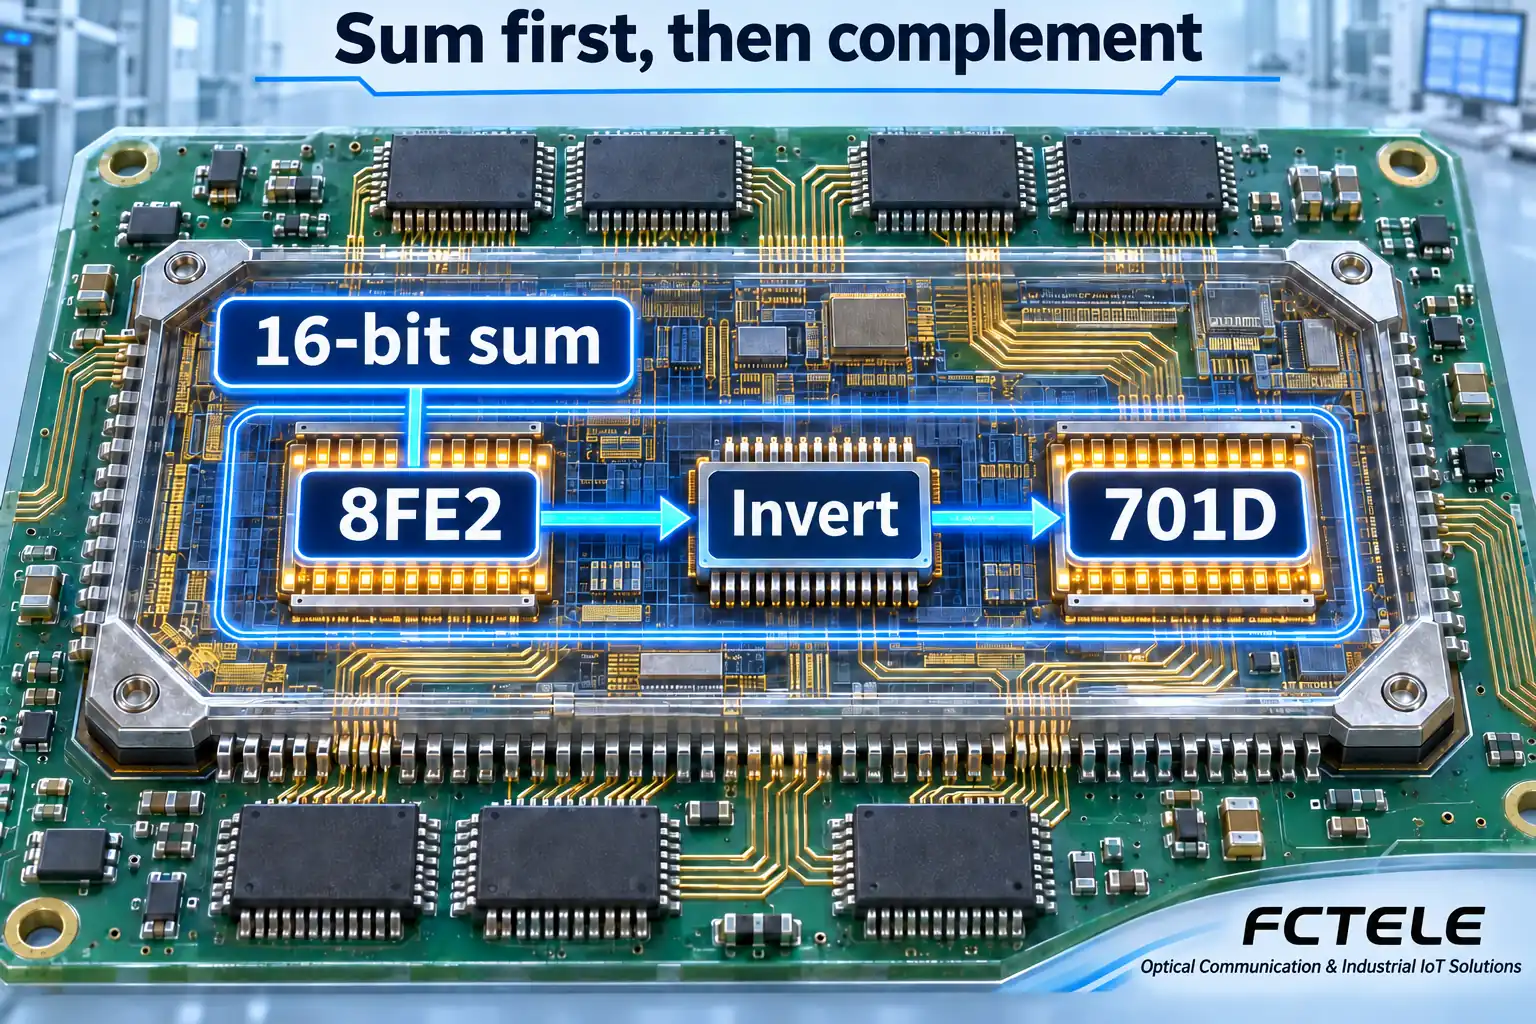
計算を再現できる仮想データグラム
送信元アドレスを192.0.2.1、宛先アドレスを192.0.2.2、送信元ポートを1000、宛先ポートを2000とし、ペイロードには2バイトの00 01を使用します。これらは文書用のアドレスであり、現場での設定を推奨するものではありません。UDPの長さは、ヘッダー8バイトとペイロード2バイトを合わせて10バイトです。この説明用の例には、IPオプション、フラグメンテーション、UDPの拡張オプションはありません。
ネットワークバイトオーダーで並べると、疑似ヘッダーのワードはC000、0201、C000、0202、0011、000Aです。その後にUDPヘッダーのワード03E8、07D0、000A、0000を加え、最後にペイロードのワード0001を加えます。ワード0011は、値がゼロの1バイトと10進数のプロトコル番号17を組み合わせたものです。0000は、生成時にゼロにしたチェックサムフィールドです。UDPの長さは、疑似ヘッダーとUDPヘッダーの両方に意図的に記載され、それぞれの役割を果たします。
桁上がりを最下位に戻す1の補数加算を行うと、8FE2になります。ビットを反転すると701Dになり、送信側はこの値をUDPのチェックサムフィールドに書き込みます。受信側では、通信条件と内容が同じならFFFFが得られます。図の値はこの仮想データグラム全体に対するものであり、キャプチャ結果や機器の性能測定値ではありません。
次に、ほかのすべてのフィールドとチェックサム701Dはそのままにし、ペイロードだけを00 01から00 02に変更します。検証時の加算結果は、FFFFではなく0001になります。この1ワードの変更は、誤りが検出される仕組みを示します。あらゆる誤りを検出できることを証明するものではありません。16ビットのチェックサムでは、異なるデータから同じ値が得られることがあり、複数の変更の影響が相殺される場合もあります。
チェックサムが正しくても、データの新しさや信頼性は確認できない
UDPによる検査は、データの到達を保証せず、再送、重複排除、順序制御を自動的に行うものでもありません。破損していない重複データは検査を通過できます。前日にキャッシュした測定値も、完全に正しいチェックサムを付けて再送できます。アプリケーションには、業務要件に応じたシーケンス番号、時刻情報、有効性の状態、タイムアウト、実行確認が引き続き必要です。
周期的なデータ収集では、測定値がどの計測点のものか、サンプルの順序はどうか、取得からの経過時間が許容範囲を超えていないかを確認します。コマンドについては、重複実行と処理結果の確認も考慮する必要があります。チェックサム検査を通過しても、機器が正常であること、情報が新しいこと、コマンドが正常に実行されたことは確認できません。これらの判断には別の証拠が必要です。
チェックサムは、送信元の身元を確認する手段でも、改ざんに耐える署名でもありません。内容を変更できる者は、その内容に合うチェックサムも生成できる可能性があります。送信元の信頼性を確保し、悪意のある改変に対抗するには、認証、暗号化、アクセス制御を設計に組み込む必要があります。UDPのチェックサムフィールドがあるだけで、通常のデータ収集経路が安全な通信路になるわけではありません。
ゼロ値、IPv6、観測点を区別する
従来のIPv4のUDPでは、送信されたチェックサムフィールドの全ビットが0であれば、チェックサムが生成されていないことを示します。計算結果がゼロになった場合は、区別できるように全ビットを1にして送信します。この規則を通常のIPv6のUDPにそのまま適用してはいけません。IPv6では、チェックサムの要件も疑似ヘッダーも異なります。特定のトンネルに関する例外は、本記事の対象外です。
送信ホスト上のローカルキャプチャと、実際に回線上へ送信されたパケットを区別してください。NICのチェックサムオフロードにより、ローカルキャプチャではチェックサムが未設定、または不一致に見えることがあります。実際にパケットが破損していると判断する前に、ツールの資料とオフロード設定を確認し、離れた観測点または独立した観測点でも確認してください。赤い警告が1つ出ただけでは、本番環境の設定を変更する十分な理由にはなりません。
受入試験では、既知のペイロードと通信の両端の設定を保存し、UDPの長さとバイトオーダーを確認してから、疑似ヘッダーを計算に含めるツールで再計算します。意図的に破損させたデータとの比較は、管理された試験環境でのみ行ってください。損失、重複、タイムアウト、アプリケーションの復旧は別途検証します。これにより、エンドツーエンドの誤り検出、EthernetのFCS、アプリケーションの信頼性を混同せずに、チェックサムの計算対象を確認できます。
EthernetのFCSは、その時点のEthernetフレームを検査します。複数のリンクをまたぐ転送を、1つのフレームが最初から最後まで変わらずに通過するものとみなすことはできません。ネットワーク層での転送時に、次の区間に向けて新しいレイヤー2フレームが作られることがあるためです。UDPは、通信の両端に関する適切な情報とともに、UDP部分全体を検査します。誤りが検出された場所は、必ずしも誤りが発生した場所ではありません。スイッチポートのカウンター、通信端点でのキャプチャ、アプリケーションの記録は、それぞれに対応するレイヤーで解釈してください。
IPv4でフラグメンテーションが発生しても、UDPの検査対象は引き続きUDPデータグラム全体です。個々のフラグメント内のバイト列を、独立したUDPデータグラムとして扱ってはいけません。検査に必要な内容をすべて受信する必要があり、フラグメントの欠落は別の問題を引き起こします。この例では、すべてのワードを確認できるように、意図的にフラグメンテーションを避けています。現場でより長いパケットを観測する場合は、実際のカプセル化の条件に合わせる必要があります。
検査結果とともに、元のバイト列、通信の両端のアドレス、ポート、UDPの長さ、キャプチャの方向、オフロードの状態を保存してください。「正常」とだけ表示されたスクリーンショットでは、計算対象を漏れなく含めていたかを再現して確認するのは困難です。再現可能な証拠には、チェックサムの数値だけでなく、計算値とその入力条件の両方が含まれます。
出典と適用範囲
RFC768 — UDP · RFC1071 — インターネットチェックサム · RFC8200 — IPv6 · 飛暢のシリアルサーバー参考資料(中国語)
この例は、UDPの拡張オプションを使用しない通常のIPv4のUDPを対象としています。この例からIPv6の規則や特殊なトンネルの例外を推論することはできません。製品の動作モードは機種別の資料で確認してください。
以下の中国語技術記事から翻訳: 中国語の原文記事を読む.
よくある質問
疑似ヘッダーは追加のヘッダーとして送信されますか?
いいえ。通信の両端は、IPの情報から計算に必要な入力を再構成します。疑似ヘッダーはUDPヘッダーおよびペイロードとともに計算に使われますが、回線上に追加のUDPヘッダーが送信されるわけではありません。
UDPのチェックサムが正しければ、データが新しいと判断できますか?
いいえ。重複したデータや古いデータでも、チェックサムが正しい場合があります。アプリケーションでは、サンプルの順序、時刻、妥当性を確認する必要があります。
IPv4のゼロチェックサムの規則をIPv6にそのまま適用できますか?
いいえ。通常のIPv6のUDPでは、要件も疑似ヘッダーも異なります。この例が対象とするのは通常のIPv4であり、トンネルに関する例外は別途確認する必要があります。
