


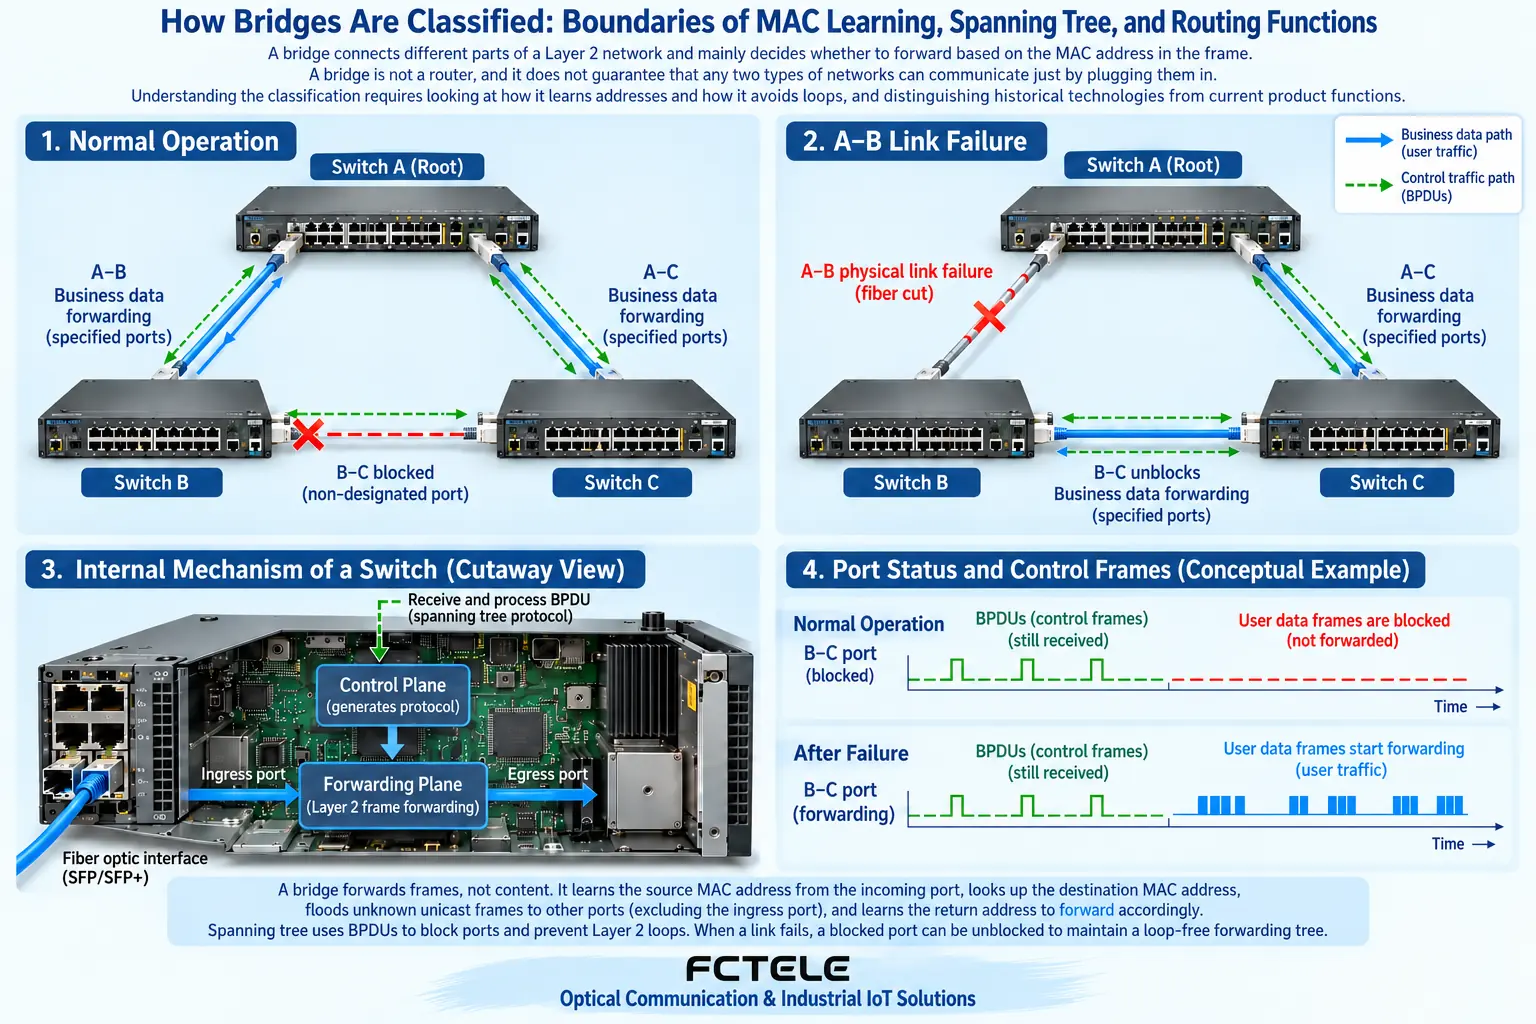
ブリッジはレイヤー2ネットワークの異なる部分を接続し、主にフレーム内のMACアドレスに基づいて転送するかどうかを判断します。現代のイーサネットスイッチは、複数のポートを持つブリッジ装置と捉えることができます。ただし、「ブリッジ」はルーターと同じではなく、どのような2種類のネットワークでも接続するだけで通信できると保証するものでもありません。分類を理解する際は、まずアドレスの学習方法とループの回避方法を確認し、そのうえで歴史的な技術と現在の製品機能を区別する必要があります。
ブリッジが転送するのはフレームであり、アプリケーションに代わって内容を解釈するわけではない
イーサネット機器が送信するデータはフレームと呼ばれる単位で扱われ、フレームには送信元MACアドレスと宛先MACアドレスが含まれます。MACアドレスは、このレイヤーでインターフェースを識別するための印と考えられますが、世界のどこでも固定された地理的住所ではありません。ブリッジはフレームを受信すると、そのフレームが属するネットワークの範囲と転送テーブルに基づいて出力先を判断します。通常、一度転送したからといって、アプリケーションの内容を別のプロトコルに変換することはありません。
例えば、2つのオフィスエリアをブリッジで接続した場合、機器は従来のイーサネット通信方式を引き続き使用できることがあります。ただし、そのためにはアドレス、VLAN、上位レイヤーのアプリケーションなどの条件が適切である必要があります。また、ブリッジングによって両エリアにIPアドレスが自動的に割り当てられたり、もともと互換性のないアプリケーションに互換性が生まれたりするわけではありません。したがって、「透過」とは特定の転送方式を表すものであり、設計や計画が一切不要という意味ではありません。
透過ブリッジは送信元アドレスから機器の所在を学習する
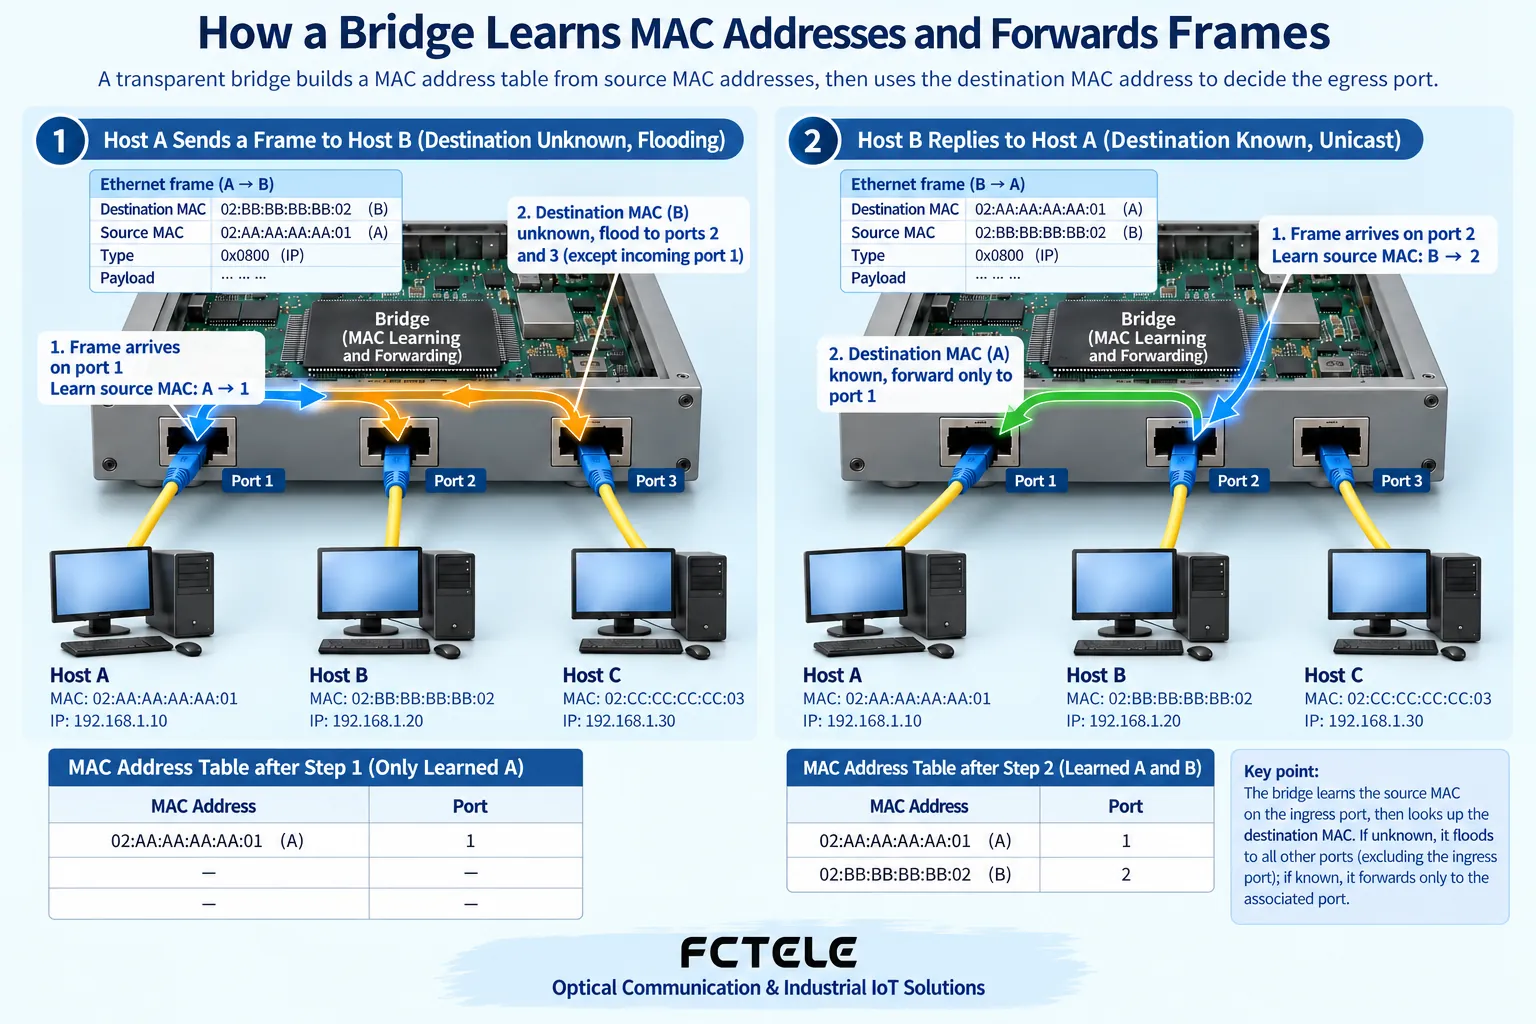
透過ブリッジングはイーサネットで一般的に使用されます。機器Aがポート1からB宛てのフレームを送信したとします。ブリッジはまず送信元アドレスAを確認し、直近ではポート1からAに到達できることを把握して、この対応関係をアドレステーブルに記録します。その後、宛先アドレスBの所在を検索します。送信元アドレスの学習と宛先アドレスの検索は、連続して行われますが別々の動作です。アドレステーブルは、アプリケーションがすべての通信経路を手動で書き込んだものと捉えるべきではありません。
Bがまだ学習されていない場合、ブリッジはこの未知ユニキャストを、VLANの範囲内で転送条件を満たす他のポートへ送信することがあります。その際、元の受信ポートへ送り返すことはありません。Bが応答すると、ブリッジは応答フレームの送信元アドレスからBが存在するポートを学習します。その後、Aが再びBに送信する際には、通常、対応する出力先を直接選択でき、不要なフラッディングを減らせます。ただし、具体的なフィルタリングと転送は、引き続き機器の機能と設定による制約を受けます。
アドレステーブルは変化するものであり、恒久的な地図ではない
機器は電源が切れたり、移動したり、接続先が変わったりするため、動的アドレステーブルには更新とエージングが必要です。エージングとは、継続的な根拠がなければ古い所在記録が徐々に無効になることであり、過去のすべての機器の所在を保存することではありません。学習情報の更新は通常、観測された送信元アドレスに関連します。他の機器がB宛てにフレームを送信しただけで、Bが元のポートに存在し続けていると判断できるわけではありません。
記録が存在しない場合、宛先が不明なフレームが再びフラッディングされることがあります。これはブリッジの故障を意味するものでも、すべてのフレームを永久にブロードキャストし続けることを意味するものでもありません。実際の運用では、管理者は静的アドレス、ポートセキュリティ、VLANなどの機能も考慮する必要があります。ある機器のMACアドレスの所在が2つのポート間で繰り返し変化する場合は、特定のテーブルの瞬間的な結果だけを見るのではなく、配線、トポロジー、ループの可能性を確認してください。
ケーブルを1本追加するとレイヤー2ループが発生することがある理由
2つのエリアを接続する予備回線は信頼性を高めるように見えますが、通常のレイヤー2転送では、イーサネットフレームはIPパケットのようにホップごとに減少するTTLを使ってループを制御しません。ブロードキャストや未知ユニキャストが複数の転送経路に流れると、繰り返し伝搬する可能性があります。さらに複数のコピーが転送され、リンクを埋め尽くしてアドレス学習に影響することがあります。物理的に輪を形成しただけで、安全なバックアップが自動的に得られるわけではありません。
これが、スパニングツリー機構が登場した理由でもあります。対応するプロトコルをサポートするブリッジ装置同士が制御情報を交換し、通常トラフィックの転送ループを形成しない経路の組み合わせを選択します。一部の冗長ポートでは通常トラフィックの転送が制限されますが、実際のケーブルは接続されたままであり、作業員が予備回線を抜く必要はありません。障害発生後に予備経路を正しく有効化できるかどうかは、プロトコル、設定、トポロジー全体に依存します。
スパニングツリーのルートは、単純に工場出荷時のシリアル番号で選ばれるわけではない
スパニングツリーはブリッジ識別子などの情報を比較します。ブリッジ識別子には優先度やMACアドレスなどの要素が含まれ、詳細は使用するプロトコルモードにも依存します。「メーカーのシリアル番号をブロードキャストし、最小のものをルートにする」と説明することはできません。管理者は対応する仕組みを通じてルートの配置を計画できますが、これは具体的な設定作業です。万能なコマンドを当てはめるのではなく、該当するモデルとファームウェアのマニュアルを参照する必要があります。
他の機器は、ルートまでのパスコストと必要な比較規則に基づいてポートの役割を選択します。これらの用語を学ぶ目的は、特定の物理リンクで通常トラフィックが転送されない理由を理解することであり、固定された一組のポート番号を暗記することではありません。STPやRSTPなどの機構は、状態や収束過程が異なります。また、独自のリングプロトコルを、名前だけでそれらと同等と見なすことはできません。まして、高速復旧がアプリケーションの無停止を意味すると、当然のように考えることはできません。
歴史的なソースルートブリッジと、現代のIPルーティングは同じものではない
古い資料では、透過ブリッジとソースルートブリッジが並べて記載されていることもあります。ソースルートブリッジングは歴史的なToken Ringネットワークに関連し、送信側がブリッジング経路の指定などの処理に参加します。この分類はネットワーク技術の発展を理解する助けになりますが、現在のすべての産業用スイッチを2種類の製品に分ける分類として、そのまま適用すべきではありません。機器を購入する際は、現在サポートされているイーサネットブリッジング、管理、冗長化の機能を確認してください。
ここでいう「ソースルート」を、現在のルーターがIPアドレスに基づいてサブネット間で転送することと直接解釈したり、無線ブリッジによる無線周波数伝送と同等と捉えたりすることもできません。ブリッジング方式、伝送媒体、ネットワーク層の機能は、それぞれ異なる観点です。無線機器がブリッジモードで2つのエリアを接続する場合でも、周波数帯、距離、干渉、セキュリティ設定を別途検証する必要があります。これらの能力を「ブリッジ」という言葉だけから推測することはできません。
ブリッジ、スイッチ、ルーターをどう区別するか
マルチポートのイーサネットスイッチは、多くの場合ブリッジングを担い、該当するレイヤー2の範囲内でMACアドレスに基づいて転送します。ルーティング機能は主に、異なるIPネットワークへの到達方法を扱います。一部のスイッチはレイヤー3機能に対応しますが、対応の有無と範囲は具体的なモデルと設定によって異なります。製品に「管理型」と記載されていても、すべてのルーティング機能を実行できることの証明にはなりません。
簡単な判断方法は、まず要件を明確に書き出すことです。同じレイヤー2ネットワークを別の場所へ延長するだけなのか、それとも異なるサブネット間の通信、アクセス制限、WANへの接続が必要なのかを整理します。前者はブリッジングと伝送媒体から検討を始められますが、後者ではルーティングとセキュリティの設計も確認する必要があります。光ポート、無線インターフェース、産業用筐体は製品の一部の特徴を示すだけであり、すべての要件への適合を判断するには不十分です。
飛暢科技の製品選定では、具体的に対応している機構を確認する
飛暢科技の公式サイトに掲載されている管理型産業用スイッチの製品詳細には、例えば関連する小型の光2ポート・電気4ポートモデルで、STP/RSTPなどの管理・冗長化機能が記載されています。この製品は、制御された冗長イーサネット構成を評価する際の候補にはなりますが、飛暢科技のすべての機器が同じプロトコル、同じ状態、同じ復旧動作に対応することの証拠ではありません。具体的なバージョンは納入資料とも照合し、他の参加機器との互換性を検証する必要があります。
非管理型機器に光ポートが2つあっても、それだけであらゆる閉ループトポロジーに対応できると考えてはいけません。予備経路が本当に必要な場合は、物理接続、プロトコルに参加する機器、通常時のブロック箇所、障害後の経路を明確に図示する必要があります。アップリンクポート数、光モジュールの適合性、電源、現場環境も個別に確認し、ある種の「ブリッジ分類」で実際の設計・施工上の要件を覆い隠さないようにしてください。
障害試験で予備経路の有効性を確かめる
承認された保守時間帯に、正常時のポートの役割、トラフィック経路、アプリケーションの動作を記録したうえで、計画したリンク障害を模擬し、転送経路と通信の復旧を観測できます。試験対象には実際のアプリケーションを含める必要があり、ランプが緑色になるのを見るだけでは不十分です。試験後は元の接続に戻してネットワーク状態を確認し、ログと変更記録を保存してください。これにより、後で発生した異常が今回の操作に関連するかどうかを判断できます。
本番ネットワークで試験のために安易に閉ループを接続したり、予備回線を「すぐにつなぐ」ためだけに既存のループ保護を無効にしたりしないでください。初心者にとって最も重要な結論は、アドレス学習が使用する出力先を決め、スパニングツリーなどの機構が現時点で転送を許可する出力先を決め、ルーティングが別のレイヤーの課題を担当するということです。この3つを区別して初めて、回線を1本増やすこと、光ポートを1つ増やすこと、あるいは製品名を、完全な解決策と取り違えずに済みます。
検証資料:イーサネットブリッジングの原理;スパニングツリーとRSTP;飛暢科技の管理型産業用スイッチ。この図は一般的な仕組みを説明するものであり、特定の型番の配線図ではありません。
中国語の技術記事から翻訳。原文の初回公開日:2019-10-22。原文の最終改訂日時:2026-10-13T20:54:09+08:00。 中国語の原文を読む
