


産業用ネットワーク管理は、単にトポロジーを描くことではありません。資産、リンク、状態、アラーム、変更記録を結び付け、保守担当者が「どの機器の、どのポートで、いつ変化が起きたか」を判断できるようにします。産業用IoTプラットフォームは生産データとアプリケーションを重視し、ネットワーク管理システムは通信インフラを重視します。両者は連携できますが、互いの代わりにはなりません。
信頼できる資産情報があってこそ、信頼できるトポロジーを構築できる
スイッチ、光伝送装置、ゲートウェイ、PLCなどの機器台帳を作成します。設置場所、型式、ファームウェア、管理アドレス、ポートの用途、保守責任者を記録してください。実機のラベルは台帳と一致させる必要があります。IPアドレスは機器の恒久的な識別情報ではありません。アドレスの重複や機器の交換は、いずれも誤認識の原因となります。
トポロジー検出では、LLDPや対応する管理データなど、機器が提供する情報を利用できますが、結果は対応機能と権限に左右されます。非管理型機器、専用サービスインターフェース、一部の透過型光リンクは完全には検出できない場合があり、手動で補う必要があります。自動描画された線が、そのまま竣工図の代わりになるわけではありません。
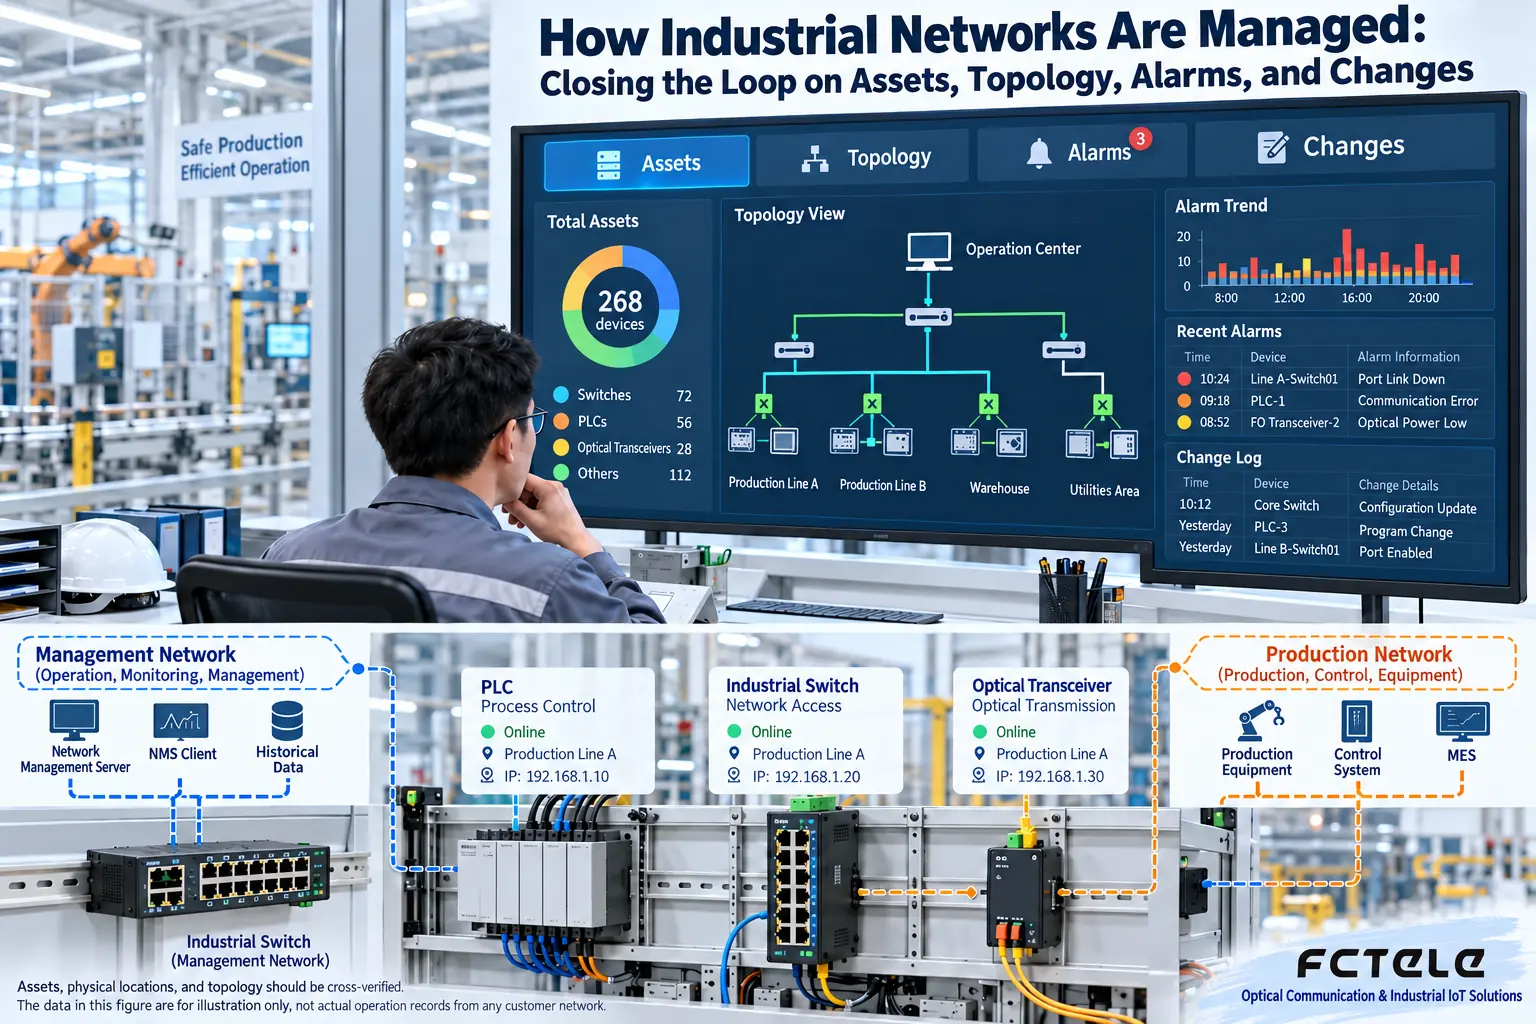
ネットワーク管理システムが機器の状態を取得する方法
一般的な方法には、定期的なポーリング、イベント通知、ログ、機器APIがあります。SNMPは、機器が公開する管理オブジェクトを読み取れます。Trapなどの通知はイベントの適時検出に役立ち、Syslogは対応するログを記録します。取得できる項目は、型式、ファームウェア、MIBへの対応状況によって異なります。プラットフォームを導入するだけで、すべてのサービスを監視できると考えてはいけません。
光リンクでは、一部の機器やモジュールがデジタル診断データを提供できますが、非対応の機器から光パワー値が得られるわけではありません。診断値は、モジュールの資料や現場での測定結果と併せて評価する必要があります。映像用または電話用の光伝送装置では、ネットワークポートが管理専用で、サービス自体は通常のEthernetトラフィックとしてスイッチを通過しない場合があります。
状態は赤や緑のランプだけでなく、傾向として比較する
ポートダウン、廃棄カウンター、CRCエラー、帯域使用率、電源状態は、それぞれ異なる問題を示します。エラーカウンターは累積値の場合があります。一定時間内の増分に注目し、機器の再起動やカウンターのリセットを把握してください。時刻とサンプリング間隔を先にそろえなければ、グラフ間の前後関係が歪む可能性があります。
例えば、アップリンクのエラーが増え続ける一方で、複数の下流端末が断続的にオフラインになる場合は、各端末のアラームを独立した障害として扱うのではなく、まず共通するリンクと機器の関連を調べます。ただし、この相関は障害調査の手掛かりであり、確認にはケーブル、ポート、機器の試験が必要です。プラットフォームだけで唯一の根本原因を断定することはできません。
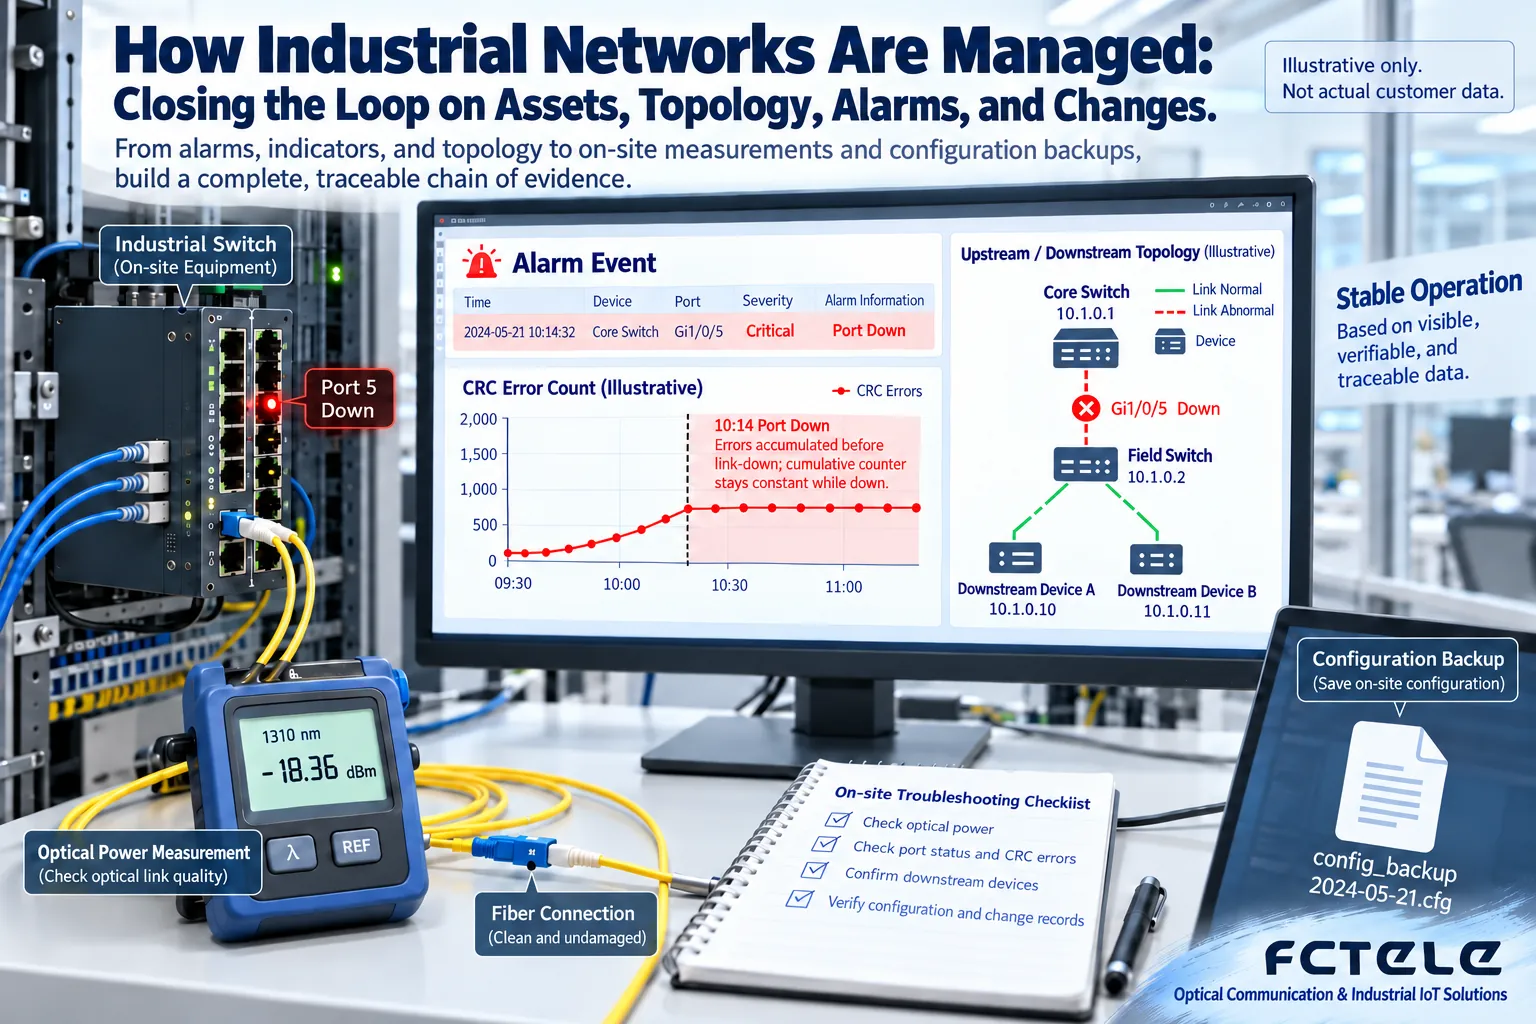
アラームが多すぎる場合は、まず重大度と抑制ルールを定める
生産に影響する停止、リスクの高まり、通常の情報を区別します。適切なしきい値、継続時間、復旧判定ルールを設定してください。短時間の変動で全員に繰り返し通知する必要があるとは限らず、計画保守の時間帯はメンテナンスウィンドウとして指定する必要があります。ただし、抑制ルールによって、実際に長期間続いている異常を隠してはいけません。
アラームメッセージには、少なくとも機器の設置場所、ポート、発生時刻、関連する状態に加え、保守連絡先または障害調査の窓口を含める必要があります。「赤いランプが点灯している」としか伝えない通知では、対応が困難です。復旧通知と対応記録も同様に重要であり、一時的な復旧なのか、対応が完了したのかを判断するのに役立ちます。
産業用IoTデータとネットワーク管理データの連携
IoTやSCADAシステムは、生産量、温度、設備の稼働状況を記録する一方、ネットワーク管理は通信リソースの状態を記録します。双方の時刻を同期した後、業務上の異常とネットワークイベントが同時に発生しているかを比較できます。例えば、データ更新の遅延はネットワークに起因する場合もありますが、PLCのスキャン、ゲートウェイのポーリング、アプリケーション処理に起因する場合もあります。生産の遅延を、そのままネットワークの輻輳と同一視してはいけません。
標準インターフェースまたは審査済みのデータ連携を通じて、ネットワーク資産の識別子を生産設備に対応付けます。プラットフォームに接続するためだけに制御ネットワークの経路をむやみに変更したり、生産用ポートをインターネットに直接公開したりしてはいけません。データ収集では、頻度、負荷、権限、現場との適合性を評価する必要があります。
見栄えのよい大型画面よりも、管理権限と変更管理が重要
機器が対応している場合は、適切なSNMPv3セキュリティレベル、SSH、HTTPSなど、認証・保護機能を備えた管理方法を優先し、アクセス元を制限してください。状態の読み取りと設定の変更には、異なる権限を使用する必要があります。高権限アカウントを共有すると、誰が操作したかを追跡する記録が失われやすくなります。具体的なセキュリティ機能は、機器の実装と照合して確認する必要があります。
変更前に設定をバックアップします。影響、実施時刻、検証方法、ロールバック条件を明確にしてください。変更後は差分を記録します。自動展開でも承認と検証を省略することはできません。ネットワーク管理システム自体も、データベースと設定のバックアップ、アカウントの保守、パッチの適用が必要です。そうしなければ、新たな単一のリスク集中点になってしまいます。
構築は、主要機器の台帳、ポート状態、ログから始め、トポロジー、傾向、業務との相関を段階的に追加できます。受入検証では、大型画面のスクリーンショットだけで合格とするのではなく、制御可能なイベントを使って、アラーム、復旧、履歴照会、権限の境界を試験してください。予算はまず、対象箇所を特定でき、保守でき、復旧できるという目標のために充てるべきです。
参考資料:Cisco:SNMPの安全な導入.
中国語の技術記事から翻訳。原文の初公開日:2023-05-06。原文の最終改訂日時:2026-10-13T23:07:12+08:00。 中国語の原文を読む
