


การป้องกันการส่งซ้ำของ IPSEC
ทำไมแพ็กเก็ตที่เข้ารหัสแล้วจึงยังเป็นการส่งซ้ำได้?
ข้อมูลเข้ารหัสที่ถูกคัดลอกสามารถมาถึงอีกครั้งได้โดยไม่มีการเปลี่ยนแปลง การป้องกันการส่งซ้ำของ ESP เชื่อมโยงหมายเลขลำดับกับสมาคมความปลอดภัย ตรวจสอบหน้าต่างรับที่มีขอบเขตจำกัด และบันทึกสถานะหลังการพิสูจน์ความถูกต้อง การป้องกันนี้ครอบคลุมปลายทางทันเนลที่เลือกไว้ ส่วนคำสั่งของแอปพลิเคชันยังต้องมีกฎจัดการคำสั่งซ้ำและเงื่อนไขด้านเวลาของตนเอง
ปลายทางทันเนล
เกตเวย์ที่เป็นปลายทางพิสูจน์ความถูกต้องของทราฟฟิก ส่วนสวิตช์ระหว่างทางทำหน้าที่ส่งต่อ
หน้าต่างหมายเลขลำดับ
หมายเลขลำดับที่ยังไม่เคยพบและอยู่ในหน้าต่างอาจเข้าสู่การตรวจสอบ ส่วนแพ็กเก็ตซ้ำจะถูกทิ้ง
บันทึกสถานะหลังตรวจสอบ
เฉพาะแพ็กเก็ตที่ผ่านการพิสูจน์ความถูกต้องเท่านั้นที่เลื่อนสถานะการรับที่เชื่อถือได้ไปข้างหน้า
ระบุปลายทางและขอบเขตการป้องกัน
ยืนยันโปรโตคอลและการตั้งค่าที่ใช้จริง
ทดสอบด้วยข้อมูลที่ไม่ก่ออันตรายและได้รับอนุญาต
รายการตรวจสอบสำหรับการเลือกและการตรวจยืนยัน — ขยาย
ระบุปลายทางและ SA ยืนยันการตั้งค่าป้องกันการส่งซ้ำ และทดสอบแพ็กเก็ตที่สลับลำดับ ซ้ำ และไม่ถูกต้อง โดยใช้ข้อมูลที่ไม่ก่ออันตรายและได้รับอนุญาต
ลิงก์ข้อมูลระยะไกลเข้ารหัสแล้ว เหตุใดเกตเวย์ความปลอดภัยจึงยังบันทึกหมายเลขลำดับแพ็กเก็ต? การป้องกันไม่ให้บุคคลภายนอกอ่านข้อความกับการป้องกันไม่ให้ข้อความเดิมได้รับการยอมรับอีกครั้งเป็นเป้าหมายที่ต่างกัน บางคนสามารถคัดลอกแพ็กเก็ตที่ถูกต้องแล้วส่งอีกครั้งได้โดยไม่ต้องเข้าใจเนื้อหา การป้องกันการส่งซ้ำทำให้ผู้รับมีบันทึกว่าเคยยอมรับแพ็กเก็ตใดไปแล้ว
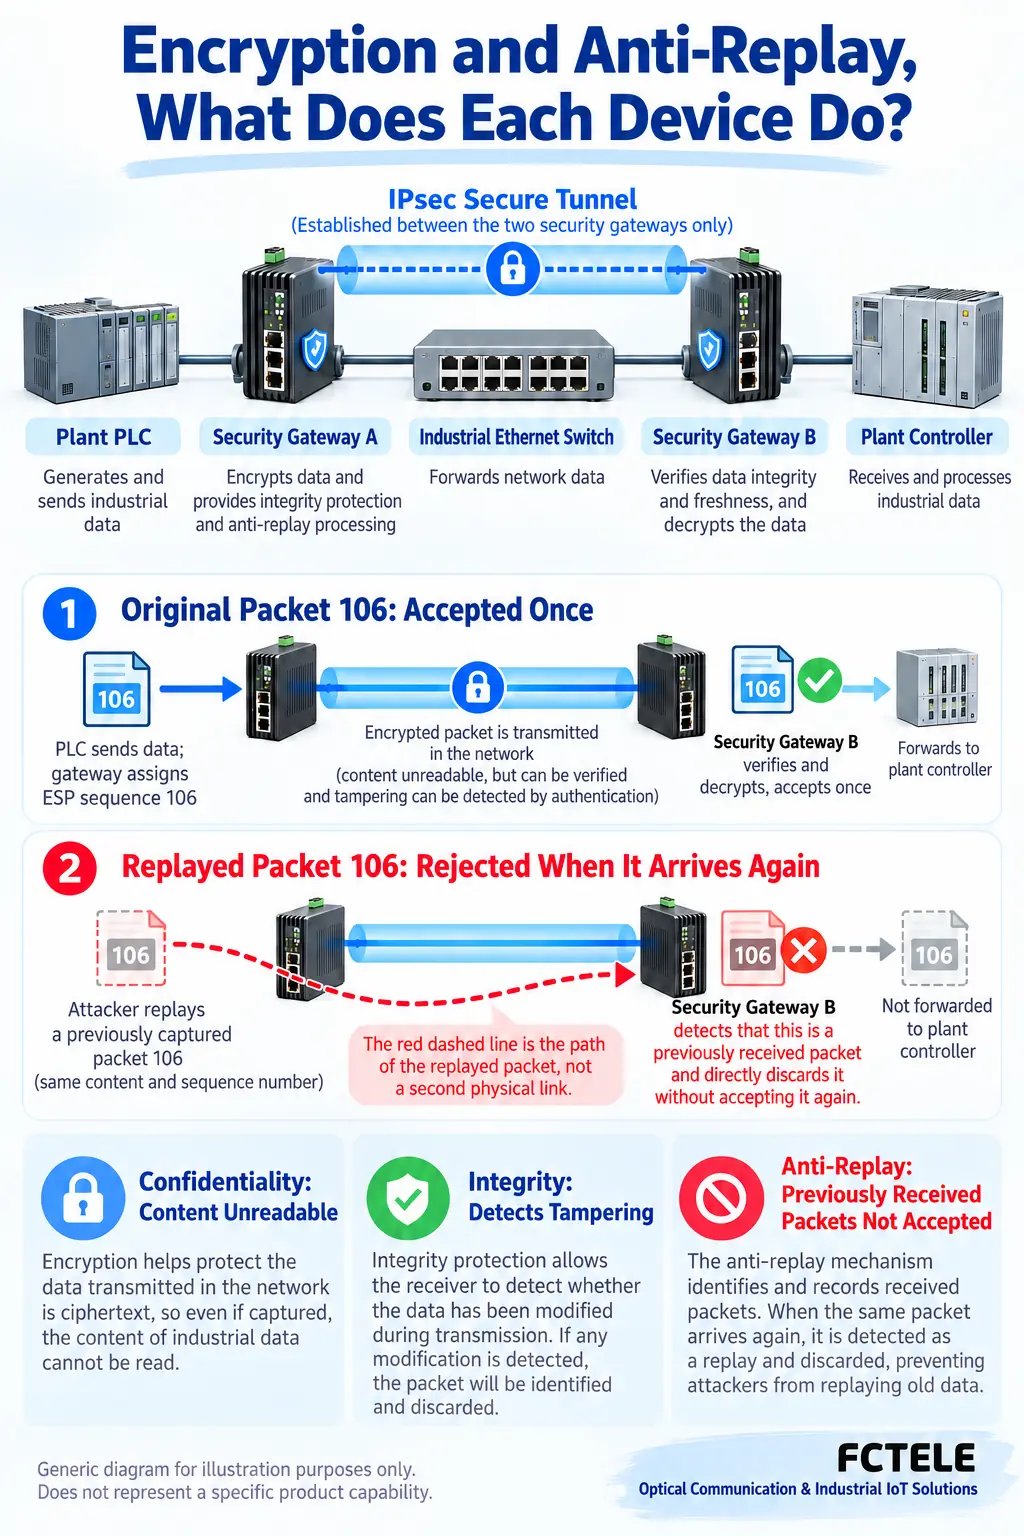
แพ็กเก็ตที่ไม่ถูกเปลี่ยนแปลงก็ยังเป็นแพ็กเก็ตซ้ำได้
ลองนึกถึงใบสั่งงานที่ปิดผนึกไว้ ตราผนึกอาจช่วยแสดงว่าเนื้อหาไม่ถูกแก้ไข แต่ตัวมันเองไม่ได้แสดงว่าใบสั่งงานเดียวกันนั้นยังไม่เคยถูกส่งถึงผู้รับมาก่อน เช่นเดียวกัน แพ็กเก็ตเข้ารหัสที่ถูกดักเก็บไว้สามารถถูกส่งอีกครั้งได้ โดยผู้โจมตีไม่ต้องถอดรหัสหรือสร้างคำสั่งใหม่ที่ถูกต้อง
การเปรียบเทียบนี้อธิบายเฉพาะการส่งถึงผู้รับซ้ำเท่านั้น โปรโตคอลจริงใช้กุญแจและอัลกอริทึมพิสูจน์ความถูกต้อง การรักษาความลับ ความครบถ้วนถูกต้อง และการป้องกันการส่งซ้ำตอบโจทย์คนละด้าน การตรวจจับข้อผิดพลาดของ Ethernet ไม่สามารถแทนที่การพิสูจน์ความถูกต้องด้วยการเข้ารหัสลับได้ เพราะการตรวจจับข้อผิดพลาดในการส่งข้อมูลต่างจากการตรวจสอบว่าแพ็กเก็ตถูกสร้างโดยผู้ถือกุญแจที่เหมาะสมหรือไม่
คำอธิบายผลิตภัณฑ์ที่กล่าวถึงการเข้ารหัสเพียงอย่างเดียวไม่ได้ยืนยันว่าระบบปฏิเสธแพ็กเก็ตเก่าอย่างไร ต้องระบุโปรโตคอล ปลายทางด้านความปลอดภัยที่แท้จริง การตั้งค่าที่เจรจาตกลงกัน และการตรวจสอบของผู้รับ บทความนี้ใช้ IPsec ESP เป็นตัวอย่าง ไม่ได้ระบุว่าอุปกรณ์อุตสาหกรรมทุกตัวตลอดเส้นทางมีความสามารถป้องกันการส่งซ้ำ
ค้นหาปลายทางทั้งสองที่เก็บบันทึก
IPsec สามารถปกป้องทราฟฟิกบนเครือข่าย IP และ ESP เป็นหนึ่งในกลไกปกป้องแพ็กเก็ตของ IPsec สมาคมความปลอดภัย หรือ SA คือชุดข้อตกลงการป้องกันสำหรับทิศทางเดียว ซึ่งรวมถึงกุญแจ อัลกอริทึม และสถานะที่เกี่ยวข้อง ไม่ควรถือว่าบันทึกของทั้งสองทิศทางเป็นตัวนับร่วมกันเพียงตัวเดียว
ผู้ส่งกำหนดหมายเลขให้แพ็กเก็ตที่อยู่ใน SA ผู้รับเลือกสมาคมที่เกี่ยวข้องและตรวจสอบกับบันทึกของตนเอง ไม่ได้นำหมายเลขไปเปรียบเทียบกับอุปกรณ์ทุกตัวในเครือข่าย ดัชนีพารามิเตอร์ความปลอดภัย (SPI) ของ ESP ช่วยระบุสมาคม ส่วนหมายเลขลำดับช่วยในการตรวจสอบการส่งซ้ำ ฟิลด์เหล่านี้ต้องได้รับการป้องกันความครบถ้วนถูกต้องที่เกี่ยวข้อง
เซิร์ฟเวอร์อุปกรณ์อนุกรม สวิตช์ Ethernet อุตสาหกรรม และเกตเวย์ความปลอดภัยภายนอกอาจอยู่ในลิงก์เดียวกันทั้งหมด เซิร์ฟเวอร์อุปกรณ์อนุกรม FCT-1100-F1S1 ของ Feichang เป็นตัวอย่างบริบทของผลิตภัณฑ์จริงสำหรับเชื่อมต่ออนุกรมกับเครือข่าย ข้อความนี้ไม่ได้กล่าวอ้างว่าผลิตภัณฑ์ดังกล่าวใช้งาน IPsec หากเกตเวย์ภายนอกเป็นจุดสิ้นสุดทันเนล เกตเวย์เหล่านั้นจะทำการตรวจสอบที่ปลายทาง สวิตช์ส่งต่อทั่วไปไม่ได้มีหน้าต่างป้องกันการส่งซ้ำโดยอัตโนมัติ
ทำไมไม่ยอมรับเฉพาะหมายเลขที่สูงกว่าหมายเลขล่าสุด?
แพ็กเก็ตไม่ได้มาถึงตามลำดับที่ส่งเสมอไป เส้นทาง คิว และการประมวลผลแบบขนานอาจทำให้แพ็กเก็ตที่ส่งภายหลังมาถึงก่อน ผู้รับที่ปฏิเสธทุกหมายเลขที่ต่ำกว่าหมายเลขสูงสุดที่มีอยู่อาจทิ้งทราฟฟิกที่ถูกต้องแต่ล่าช้า การตรวจสอบจึงต้องตรวจพบแพ็กเก็ตซ้ำพร้อมกับยอมให้มีการสลับลำดับได้บางส่วน
ให้นึกถึงหน้าต่างเลื่อนเป็นช่องที่มีหมายเลขกำกับ แต่ละช่องบันทึกว่าแพ็กเก็ตที่มีหมายเลขลำดับนั้นผ่านการพิสูจน์ความถูกต้องและได้รับการยอมรับแล้วหรือยัง ไม่ได้เก็บแพ็กเก็ตทั้งชุด ขอบบนติดตามหมายเลขสูงสุดที่ผ่านการพิสูจน์ความถูกต้อง ส่วนขอบล่างกำหนดขีดจำกัดว่าแพ็กเก็ตที่ยังไม่เคยพบจะมาถึงผิดลำดับย้อนหลังได้ไกลเพียงใด แพ็กเก็ตที่เก่าเกินไปจะถูกทิ้ง
เพื่อเป็นตัวอย่างในการอธิบาย สมมติว่าหน้าต่างครอบคลุมหมายเลข 101 ถึง 108 และยอมรับ 106 ไปแล้ว แพ็กเก็ต 106 ที่มาถึงเป็นครั้งที่สองจึงเป็นแพ็กเก็ตซ้ำ หากยังไม่เคยพบ 105 แพ็กเก็ตนั้นอาจเข้าสู่การพิสูจน์ความถูกต้องได้ ช่องทั้งแปดเป็นเพียงตัวอย่างประกอบ ไม่ใช่ขนาดหน้าต่างมาตรฐานหรือข้อกำหนดของผลิตภัณฑ์ Feichang
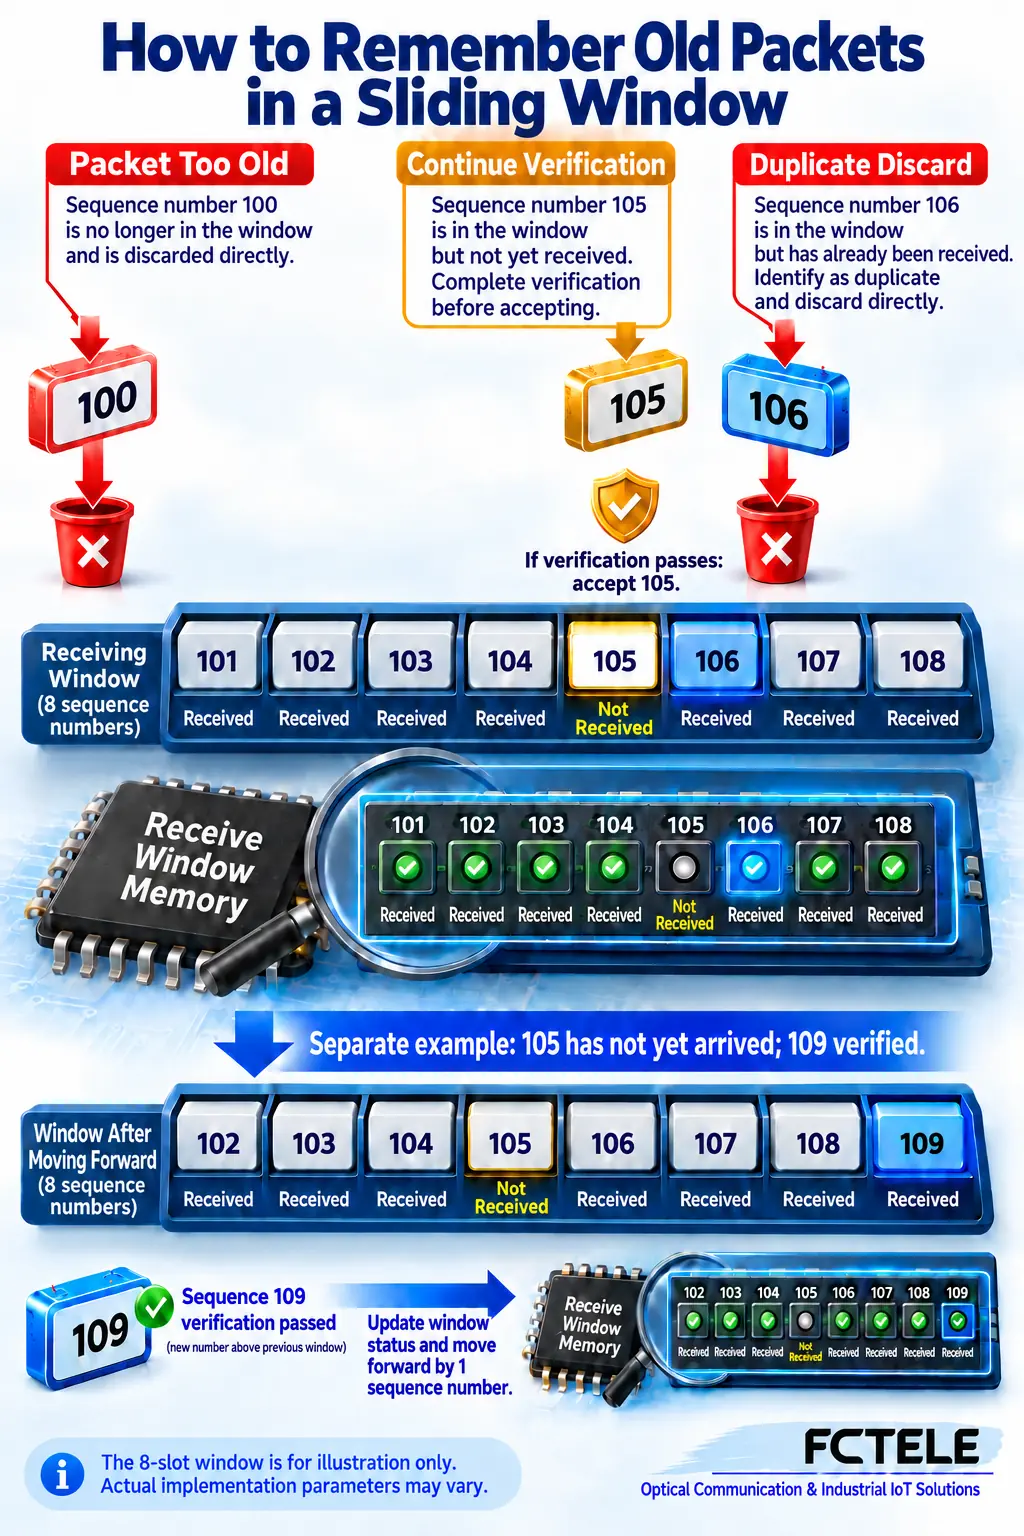
เลื่อนหน้าต่างหลังจากพิสูจน์ความถูกต้องสำเร็จเท่านั้น
เมื่อแพ็กเก็ต 109 มาถึง ผู้รับต้องไม่เลื่อนบันทึกไปข้างหน้าเพียงเพราะหมายเลขมีค่ามากกว่า มิฉะนั้นผู้โจมตีอาจปลอมหมายเลขที่มีค่าสูงมากเพื่อผลักทราฟฟิกที่ถูกต้องให้อยู่นอกหน้าต่างได้ ลำดับขั้นตอนการตรวจสอบสำคัญกว่าการจำวลีว่า “เลื่อนหน้าต่าง”
ระบบอาจตรวจสอบหมายเลขลำดับเบื้องต้นก่อน แล้วทิ้งแพ็กเก็ตซ้ำที่ชัดเจนหรือแพ็กเก็ตเก่า แพ็กเก็ตที่ผ่านเกณฑ์เบื้องต้นยังต้องผ่านการตรวจสอบความครบถ้วนถูกต้องหรือการพิสูจน์ความถูกต้องที่เหมาะสม เมื่อสำเร็จแล้วเท่านั้นจึงบันทึกว่าได้รับแพ็กเก็ตนั้นและเลื่อนหน้าต่างหากจำเป็น การตรวจสอบเบื้องต้นไม่ได้ทำให้แพ็กเก็ตน่าเชื่อถือ
แพ็กเก็ตที่พิสูจน์ความถูกต้องไม่ผ่านต้องไม่เข้าครอบครองช่องใหม่หรือเลื่อนหมายเลขสูงสุดที่ผ่านการพิสูจน์ความถูกต้อง อัลกอริทึมและการนำไปใช้งานแต่ละแบบอาจจัดลำดับงานภายในต่างกัน ประเด็นสำคัญคือการแยกการกรองเบื้องต้น การตรวจสอบด้วยการเข้ารหัสลับ และการบันทึกสถานะออกจากกัน หมายเลขที่มากกว่าเพียงอย่างเดียวไม่ได้เป็นสิทธิ์ให้ส่งแพ็กเก็ตต่อถึงผู้รับ
การสูญหาย การสลับลำดับ และการส่งซ้ำอาจมีลักษณะคล้ายกัน
หน้าต่างสามารถยอมรับหมายเลขที่ยังไม่เคยพบและมาถึงภายในช่วงของหน้าต่างได้ แต่ไม่สามารถยอมรับทราฟฟิกที่ล่าช้าได้อย่างไม่จำกัด การสลับลำดับอย่างรุนแรงอาจทำให้แพ็กเก็ตที่ถูกต้องมีหมายเลขต่ำกว่าขอบล่าง ดังนั้นจำนวนแพ็กเก็ตที่ถูกทิ้งเพิ่มขึ้นเพียงอย่างเดียวจึงไม่ได้พิสูจน์ว่ามีการโจมตี ใยแก้วนำแสงเสียหาย หรือพอร์ตสวิตช์ขัดข้อง
นำเวลา ทิศทาง สมาคมความปลอดภัย และบันทึกของแอปพลิเคชันมาวิเคราะห์ร่วมกัน ตรวจสอบว่ามีการเปลี่ยนเส้นทาง คิวสะสม หรือภาระงานของเกตเวย์เปลี่ยนไปในเวลาเดียวกันหรือไม่ การเพิ่มขนาดหน้าต่างไม่ใช่วิธีแก้ปัญหาที่ใช้ได้ทุกกรณี ต้องตรวจสอบข้อจำกัดของระบบ ภาระการประมวลผล และความล่าช้าที่ยอมรับได้ อย่าปิดการป้องกันเพียงเพื่อซ่อนสัญญาณเตือน
หน้าต่างไม่ได้กู้คืนแพ็กเก็ตที่สูญหาย แต่ใช้ตัดสินว่าแพ็กเก็ตจะเข้าสู่ขั้นตอนต่อไปได้หรือไม่ ส่วนการส่งใหม่ การกู้คืนเซสชัน และพฤติกรรมเมื่อแอปพลิเคชันหมดเวลาเป็นหน้าที่ของกลไกในชั้นขนส่งหรือแอปพลิเคชันที่เหมาะสม หน้าต่างป้องกันการส่งซ้ำไม่ใช่โปรโตคอลส่งข้อมูลที่รับประกันความเชื่อถือได้หรือบัฟเฟอร์ทั่วไปสำหรับจัดลำดับแพ็กเก็ตใหม่
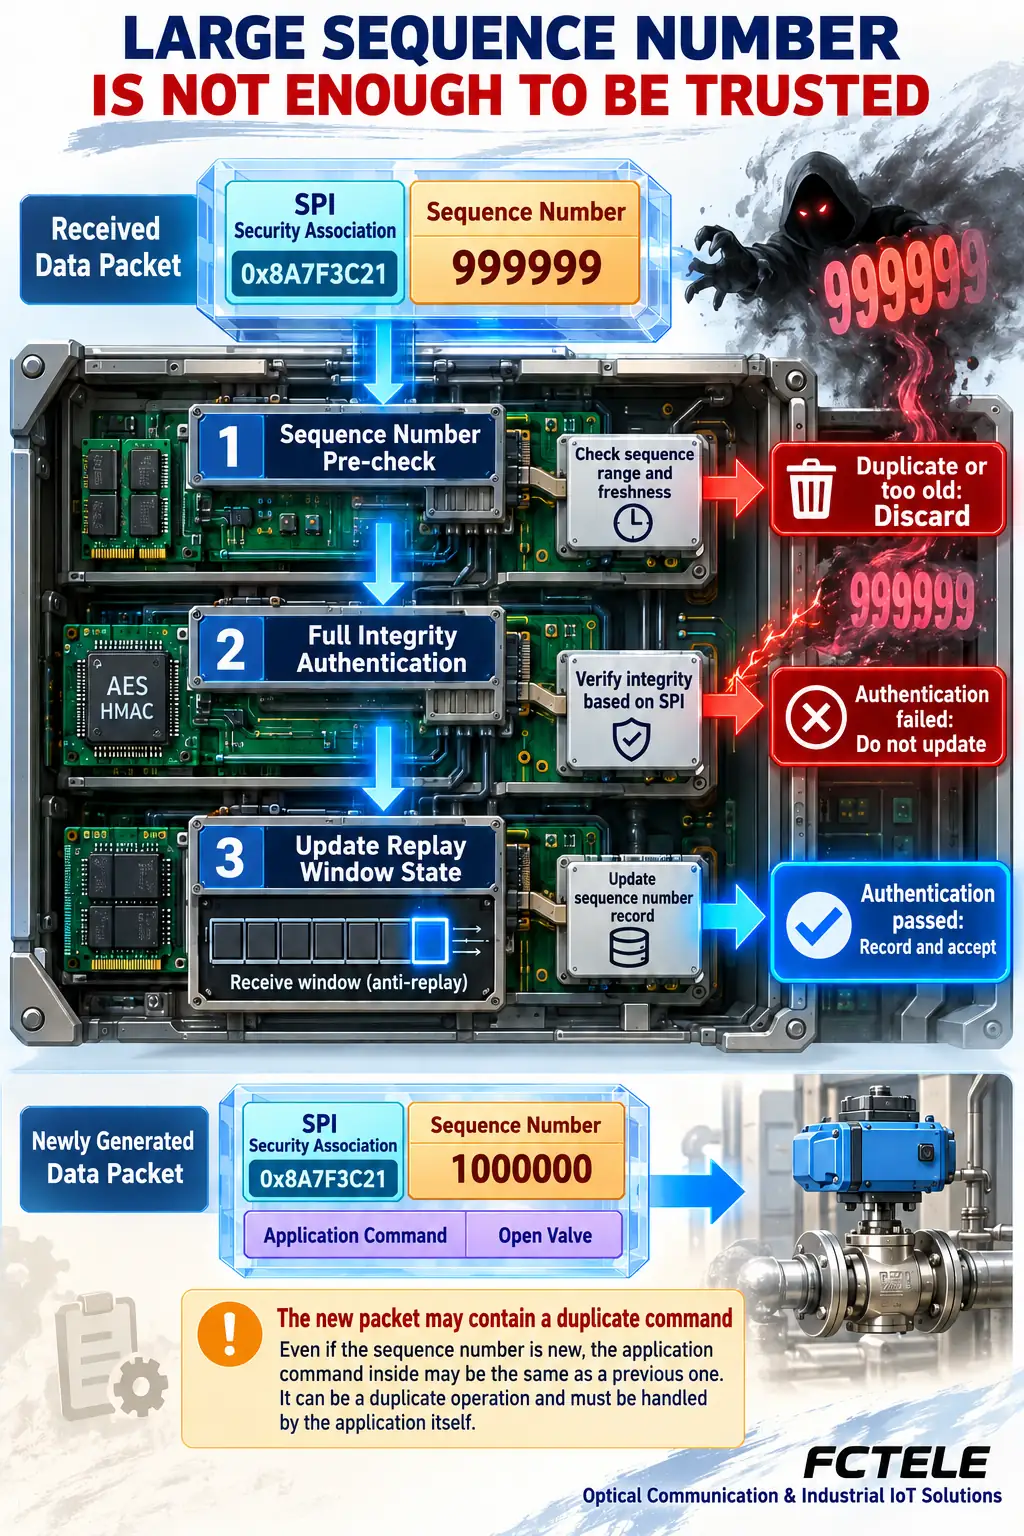
แพ็กเก็ตทันเนลใหม่อาจมีคำสั่งเก่าของแอปพลิเคชันอยู่ภายใน
แอปพลิเคชันสามารถส่งการดำเนินการเดิมอีกครั้งได้ ปลายทางด้านความปลอดภัยสามารถห่อหุ้มคำขอครั้งที่สองนั้นไว้ในแพ็กเก็ตชั้นนอกใหม่ที่มีหมายเลขลำดับใหม่ ในชั้นทันเนล แพ็กเก็ตนี้ไม่ใช่แพ็กเก็ต ESP ที่เคยยอมรับไปแล้ว แต่ในชั้นแอปพลิเคชัน อาจยังคงเป็นการดำเนินการซ้ำ
ดังนั้นการป้องกันการส่งซ้ำจึงไม่รับประกันว่าทุกคำสั่งจะทำงานเพียงครั้งเดียว การดำเนินการที่สำคัญอาจต้องมีตัวระบุธุรกรรม การจัดการคำขอซ้ำ การหมดอายุ สิทธิ์ และการตรวจสอบกับสถานะปัจจุบัน ทั้งนี้ขึ้นอยู่กับโปรโตคอลที่ใช้จริง คุณลักษณะเหล่านี้ต้องมีการตกลงและทวนสอบที่ปลายทางทั้งสอง การเพิ่มฟิลด์เพียงอย่างเดียวไม่ได้ทำให้เกิดความปลอดภัยอย่างครบถ้วน
แพ็กเก็ตที่ถูกต้องและยังไม่เคยพบซึ่งอยู่ภายในหน้าต่างก็ไม่จำเป็นต้องมาถึงทันเวลาสำหรับการดำเนินงานทางธุรกิจเสมอไป การตัดสินว่าควรดำเนินการตามคำสั่งที่ล่าช้าหรือไม่เป็นหน้าที่ของแอปพลิเคชัน ต้องแยกประเด็นแพ็กเก็ตซ้ำ ความแท้จริงของผู้ส่ง และความเหมาะสมของการดำเนินการในขณะนั้นออกจากกัน
นำกลไกมาจัดทำเป็นบันทึกโครงการที่ตรวจสอบได้
ทำเครื่องหมายปลายทางทันเนลและขอบเขตที่ปลายทางเหล่านั้นปกป้องจริง ตรวจสอบโปรโตคอล การเจรจาตกลง หน้าต่างที่รองรับ และความหมายของบันทึกเหตุการณ์ อินเทอร์เฟซอนุกรม การส่งต่อ Ethernet และการประมวลผลด้านความปลอดภัยอยู่คนละชั้นกัน การรองรับใยแก้วนำแสง VLAN หรือเครือข่ายอนุกรมไม่ได้ยืนยันว่ารองรับอัลกอริทึมการเข้ารหัสลับหรือการรับรองใดโดยเฉพาะ
ในสภาพแวดล้อมทดสอบที่ได้รับอนุญาต ให้ใช้ข้อมูลที่ไม่ก่ออันตรายและแยกจากระบบจริง เพื่อสังเกตการมาถึงตามลำดับปกติ การสลับลำดับที่อนุญาต แพ็กเก็ตซ้ำ และการพิสูจน์ความถูกต้องที่ล้มเหลว บันทึกเวอร์ชันเอกสาร การกำหนดค่า และผลลัพธ์ อย่านำคำสั่งควบคุมการผลิตจริงมาส่งซ้ำ หรือนำตัวเลขตัวอย่างในแผนภาพไปแสดงว่าเป็นค่าที่วัดได้
จดจำหน้าที่สามประการ: การเข้ารหัสปกป้องเนื้อหา หน้าต่างป้องกันการส่งซ้ำบันทึกหมายเลขแพ็กเก็ตที่ยอมรับแล้ว และแอปพลิเคชันยังคงจัดการการดำเนินการซ้ำและเงื่อนไขด้านเวลา การพิสูจน์ความถูกต้องป้องกันไม่ให้หมายเลขลำดับที่แต่งขึ้นสามารถเลื่อนบันทึกที่เชื่อถือได้ไปข้างหน้าโดยง่าย เมื่อพิจารณาร่วมกัน ขอบเขตหน้าที่เหล่านี้ทำให้ประเมินการออกแบบระบบสื่อสารอุตสาหกรรมได้ง่ายขึ้น
เอกสารอ้างอิงหลัก
RFC 4303: IP Encapsulating Security Payload หัวข้อ 2.1, 2.2 และ 3.4.3; RFC 6479: อัลกอริทึมป้องกันการส่งซ้ำของ IPsec (ให้ข้อมูลประกอบ ไม่ใช่มาตรฐานอินเทอร์เน็ตที่บังคับใช้) บริบทผลิตภัณฑ์: เซิร์ฟเวอร์อุปกรณ์อนุกรม FCT-1100-F1S1; ข้อความนี้ไม่ได้กล่าวอ้างว่าผลิตภัณฑ์ดังกล่าวรองรับ IPsec
แปลจากบทความทางเทคนิคภาษาจีน: อ่านบทความต้นฉบับภาษาจีน.
คำถามที่พบบ่อยในการใช้งานจริง
การเข้ารหัสเพียงอย่างเดียวป้องกันการส่งซ้ำได้หรือไม่?
ไม่ การป้องกันการส่งซ้ำยังต้องมีการติดตามหมายเลขลำดับ การพิสูจน์ความถูกต้อง และสถานะผู้รับที่ถูกต้อง
หมายเลขลำดับที่เก่ากว่าจะถูกปฏิเสธทั้งหมดหรือไม่?
ไม่ หมายเลขที่ยังไม่เคยพบและอยู่ภายในหน้าต่างอาจเข้าสู่การพิสูจน์ความถูกต้อง ส่วนหมายเลขซ้ำและหมายเลขที่เก่าเกินไปจะถูกปฏิเสธ
การป้องกันการส่งซ้ำของทันเนลรับประกันว่าคำสั่งจะทำงานเพียงครั้งเดียวหรือไม่?
ไม่ แพ็กเก็ตชั้นนอกใหม่อาจมีคำสั่งแอปพลิเคชันที่ซ้ำอยู่ภายใน แอปพลิเคชันจึงต้องมีกฎของตนเอง
ขอบเขตและข้อมูลอ่านเพิ่มเติม
แนวคิดทั่วไปเกี่ยวกับการป้องกันการส่งซ้ำของ ESP ไม่ใช่คำกล่าวอ้างสำหรับผลิตภัณฑ์ใดโดยเฉพาะ
การปิดการเชื่อมต่อครึ่งทิศทางของ TCP และการตอบกลับทางอนุกรม · ยูนิตโหลดของ RS485 และขีดความสามารถในการขับโหลดของไดรเวอร์
