


จุดเข้าถึงการจัดการของสวิตช์อุตสาหกรรมใช้สำหรับดูสถานะ แก้ไขกฎ และบันทึกการกำหนดค่า ซึ่งไม่ใช่งานเดียวกับการส่งต่อทราฟฟิกการใช้งานระหว่าง PLC กับกล้อง หากเปิดหน้าเว็บไม่ได้ ไม่ได้หมายความว่าสวิตช์หยุดส่งต่อเสมอไป หากทราฟฟิกการใช้งานยังผ่านได้ ก็ไม่ได้พิสูจน์ว่าการกำหนดค่าการจัดการและมาตรการรักษาความปลอดภัยเป็นปกติ ขั้นแรกให้แยกแยะเส้นทางการจัดการ แล้วจึงตรวจสอบที่อยู่ บริการ และบัญชี วิธีนี้จึงจะช่วยหลีกเลี่ยงการใช้การคืนค่าโรงงานเป็นขั้นตอนแรกในการแก้ไขปัญหา
1. การส่งต่อทราฟฟิกการใช้งานและการควบคุมการจัดการทำงานร่วมกันอย่างไร
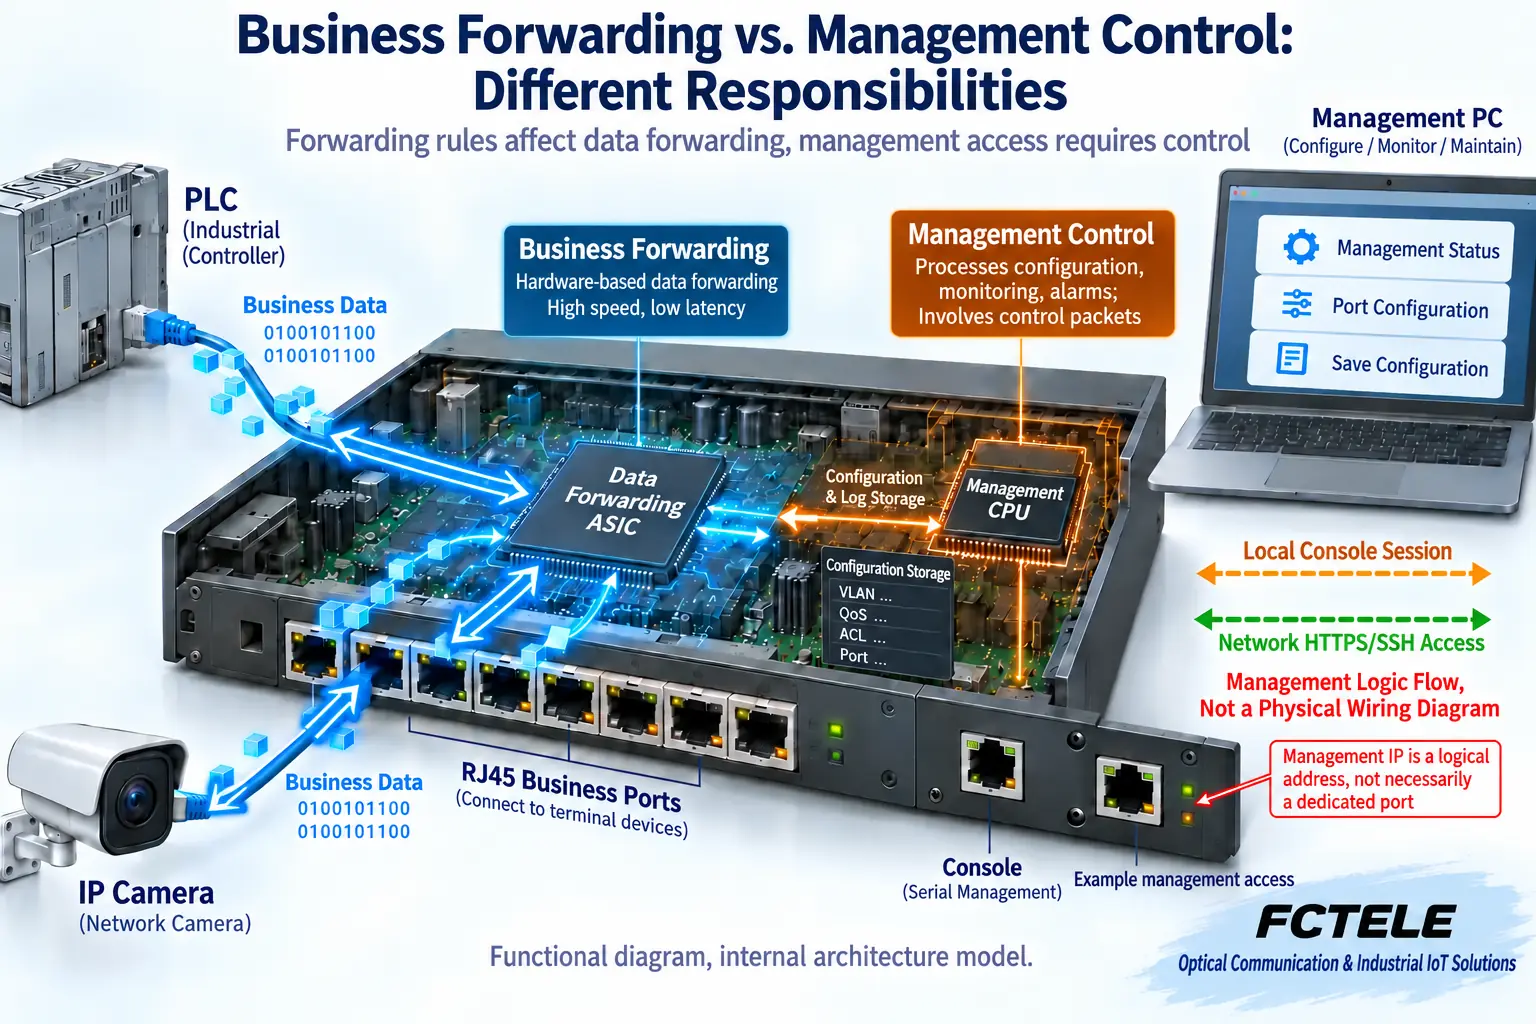
เมื่อเฟรม Ethernet ที่ส่งจากอุปกรณ์ปลายทางเข้าสู่พอร์ต ฟังก์ชันสวิตชิ่งจะเลือกพอร์ตขาออกตามที่อยู่ MAC เครือข่ายท้องถิ่นเสมือน VLAN และกฎที่เกี่ยวข้อง ผู้ดูแลระบบอ่านตัวนับ ดูสัญญาณเตือน และเปลี่ยนกฎผ่านอินเทอร์เฟซการจัดการ ส่วนแรกอาจเข้าใจได้ว่าเป็นการขนส่งทราฟฟิกการใช้งาน และส่วนหลังเป็นการปรับกฎการขนส่ง อย่างไรก็ตาม ทั้งสองส่วนไม่ได้เป็นอิสระจากกันอย่างสมบูรณ์ การกำหนดค่าที่ผิด ภาระทรัพยากรสูง หรือเครือข่ายที่ผิดปกติ ล้วนส่งผลต่อการทำงานได้
IP สำหรับการจัดการมักเป็นที่อยู่ที่ใช้เข้าถึงฟังก์ชันควบคุมอุปกรณ์ ไม่ได้กำหนดให้เฟรมการใช้งานทั้งหมดที่ผ่านสวิตช์ต้องมีปลายทางเป็นที่อยู่นี้ ภายในอุปกรณ์ วงจรส่งต่อเฉพาะทางอาจทำงานร่วมกับหน่วยประมวลผล หรืออาจใช้สถาปัตยกรรมแบบอื่น แพ็กเก็ตควบคุมบางชนิดหรือการส่งต่อแบบพิเศษอาจเกี่ยวข้องกับหน่วยประมวลผล แผนภาพ ASIC และ CPU ไม่อาจถือเป็นโครงสร้างชิปของผลิตภัณฑ์ทุกรุ่น และยิ่งไม่อาจรับประกันว่าการจัดการกับทราฟฟิกการใช้งานจะไม่รบกวนกันเลย
2. Console เป็นจุดเข้าถึงในพื้นที่ ไม่ใช่พอร์ตเครือข่ายสำหรับการใช้งานทั่วไป
ระหว่างการกำหนดค่าครั้งแรกหรือเมื่อการตั้งค่าเครือข่ายการจัดการไม่ถูกต้อง Console ในพื้นที่อาจเป็นจุดเข้าถึงเพื่อกู้คืนได้ อุปกรณ์บางรุ่นใช้อินเทอร์เฟซอนุกรม และบางรุ่นมีรูปแบบ USB เฉพาะ แม้รูปทรงช่องเสียบจะดูเหมือน RJ45 ก็ไม่ได้พิสูจน์ว่าสามารถใช้สาย Ethernet ทั่วไปได้ ให้ยืนยันสาย ขาเชื่อมต่อ และพารามิเตอร์เทอร์มินัลตามฉลากอินเทอร์เฟซและคู่มือ อย่าถือว่ารูปลักษณ์ที่คล้ายกันเป็นหลักฐานของความเข้ากันได้
ตัวอักษรที่ปรากฏบนเทอร์มินัลเป็นเพียงสัญญาณว่าได้สร้างเซสชันในพื้นที่แล้ว ยังต้องตรวจสอบตัวตนอุปกรณ์ บัญชี และสิทธิ์ หากไม่ทราบที่อยู่สำหรับการจัดการ สามารถดูการกำหนดค่าที่มีผลใช้งานผ่านจุดเข้าถึงในพื้นที่ที่ได้รับอนุญาต หรือตรวจสอบข้อมูลสำรองการกำหนดค่าและบันทึกการจัดสรรที่อยู่ อุปกรณ์แต่ละรุ่นไม่จำเป็นต้องรองรับ Console ทั้งหมด หากไม่มีอินเทอร์เฟซนี้ ให้ใช้วิธีค้นหาหรือกู้คืนที่ระบุสำหรับรุ่นนั้น แทนการคัดลอกค่าเริ่มต้น IP และขั้นตอนการใช้งานของยี่ห้ออื่น
3. หากเปิดหน้าเว็บไม่ได้ ให้ตรวจสอบห้าชั้น
ขั้นตอนที่หนึ่ง: ยืนยันว่ามีความสามารถในการจัดการผ่าน Web จริง และการกำหนดค่าปัจจุบันเปิดใช้งานบริการที่เกี่ยวข้องหรือไม่ อุปกรณ์ที่ไม่รองรับการจัดการมักไม่มีช่องทางกำหนดค่าประเภทนี้ แต่ชื่อผลิตภัณฑ์ไม่อาจใช้แทนการตรวจสอบเอกสารได้ ขั้นตอนที่สอง: ยืนยันลิงก์จากคอมพิวเตอร์บำรุงรักษาไปยังสวิตช์ VLAN ของจุดเข้าถึง และเส้นทางการจัดการ ซับเน็ตการจัดการ มาสก์ และเส้นทางขากลับข้ามเครือข่ายต้องสอดคล้องกัน การเข้าถึงได้เฉพาะทิศทางคำขออย่างเดียวไม่เพียงพอ
ขั้นตอนที่สาม: ยืนยันว่ากำลังเข้าถึงที่อยู่สำหรับการจัดการปัจจุบัน ที่อยู่นี้อาจได้จากการตั้งค่าด้วยตนเองหรือกลไกจัดสรรที่อยู่ และไม่ใช่ทุกรุ่นที่ใช้ที่อยู่เริ่มต้นเดียวกัน ที่อยู่ซ้ำอาจทำให้เข้าถึงอุปกรณ์อื่น ให้ใช้บันทึกที่อยู่ ข้อมูลอุปกรณ์ข้างเคียง และการตรวจดูในพื้นที่ประกอบการพิจารณา อย่าสรุปว่าเป็นอุปกรณ์ที่ถูกต้องเพียงเพราะหน้าตาของเว็บคล้ายกัน การทดสอบแยกส่วนที่จำเป็นควรทำในช่วงเวลาบำรุงรักษา อย่าถอดสายอัปลิงก์ของระบบการผลิตโดยพลการ
ขั้นตอนที่สี่: แยกความสามารถในการเข้าถึงเครือข่ายออกจากความพร้อมใช้งานของบริการเว็บ กลไกทดสอบที่ ping ใช้ต่างจาก HTTPS การ ping ได้ไม่รับประกันว่าพอร์ตเว็บเปิดอยู่ การไม่ตอบสนองต่อ ping ก็ไม่ได้พิสูจน์ว่าทราฟฟิกการใช้งานทั้งหมดหยุดชะงักเสมอไป ให้ตรวจสอบโปรโตคอล พอร์ตบริการ ข้อจำกัดแหล่งที่มา ความเข้ากันได้ของเบราว์เซอร์ และใบรับรอง ควรใช้ข้อความแจ้งเกี่ยวกับใบรับรองเพื่อตรวจสอบตัวตนอุปกรณ์และการกำหนดค่าใบรับรอง อย่าสร้างนิสัยละเลยคำเตือนความปลอดภัยอย่างถาวร
ขั้นตอนที่ห้า: ตรวจสอบบัญชี สิทธิ์ และสถานะเซสชัน ควรบันทึกความล้มเหลวในการยืนยันตัวตนแยกจากการหมดเวลาของเครือข่าย การล้างสถานะเบราว์เซอร์อาจแก้ปัญหาความเข้ากันได้บางอย่างได้ แต่ไม่สามารถแก้ VLAN หรือเส้นทางที่ผิด หรือบริการที่ปิดใช้งาน อย่าปิดข้อจำกัดการเข้าถึงทั้งหมดพร้อมกันเพียงเพื่อให้เชื่อมต่อทดสอบได้ เปลี่ยนเฉพาะเงื่อนไขที่ทราบครั้งละหนึ่งอย่าง และเก็บผลก่อนและหลังดำเนินการไว้
4. SSH ปกป้องเซสชันการจัดการ แต่ไม่ได้เข้ารหัสทราฟฟิกการใช้งานทั้งหมดโดยอัตโนมัติ
เมื่อรุ่นนั้นรองรับ SSH สามารถให้เซสชันบรรทัดคำสั่งระยะไกลที่ได้รับการปกป้อง และ HTTPS ปกป้องการสื่อสารผ่านเว็บที่เกี่ยวข้อง ไม่อาจใช้ Telnet และ HTTP แบบข้อความธรรมดาเป็นทางเลือกที่ปลอดภัยเท่าเทียมกันได้ วิธีเปิดใช้งาน บัญชี และชุดคำสั่งแตกต่างกันตามแพลตฟอร์มและเวอร์ชัน เอกสารของบุคคลที่สามใช้เพื่อทำความเข้าใจกลไก ไม่ได้พิสูจน์ว่าอุปกรณ์ของ Feichang Technology สามารถเรียกใช้คำสั่งเดียวกันได้โดยตรง
ก่อนเปลี่ยนที่อยู่สำหรับการจัดการหรือกฎการเข้าถึงจากระยะไกล ให้สำรองการกำหนดค่าและเตรียมจุดเข้าถึงเพื่อกู้คืนในพื้นที่ เพื่อหลีกเลี่ยงการทำให้เจ้าหน้าที่บำรุงรักษาไม่สามารถเข้าถึงได้ การเฝ้าติดตามประจำวันและการเปลี่ยนการกำหนดค่าควรใช้ขอบเขตสิทธิ์ต่างกัน ข้อมูลรับรองเริ่มต้น บัญชีที่ใช้ร่วมกัน และบริการการจัดการที่เปิดให้ทุกแหล่งที่มาเข้าถึง ควรรวมอยู่ในการตรวจสอบบำรุงรักษา การเข้ารหัสเซสชันการจัดการไม่ได้หมายความว่าเนื้อหาทั้งหมดที่ส่งต่อ เช่น ทราฟฟิกการใช้งานของ PLC และวิดีโอจากกล้อง ได้รับการเข้ารหัสด้วย
5. SNMP อ่านสถานะและส่งสัญญาณเตือนอย่างไร
Simple Network Management Protocol หรือ SNMP ช่วยให้แพลตฟอร์มและเอเจนต์การจัดการของอุปกรณ์แลกเปลี่ยนข้อมูลกันได้ ระหว่างการสอบถามเป็นระยะ แพลตฟอร์มส่งคำขอ และอุปกรณ์ส่งสถานะหรือตัวนับของอ็อบเจ็กต์ที่ระบุกลับมา ระหว่างการแจ้งเตือน อุปกรณ์ส่งเหตุการณ์ไปยังแพลตฟอร์มด้วยตนเอง Trap ไม่ต้องมีคำขอก่อนหน้า ส่วน Inform ยังมีกระบวนการยืนยันตามกลไกที่เกี่ยวข้อง แพลตฟอร์มต้องมีคำอธิบายฐานข้อมูลสารสนเทศการจัดการ MIB ที่เหมาะสมเพื่อทำความเข้าใจอ็อบเจ็กต์ที่อ่าน รายการเฉพาะของผู้ผลิตอาจต้องใช้เอกสารจากผู้ผลิตด้วย
จำนวนแพ็กเก็ตที่ได้รับสะสม ตัวนับข้อผิดพลาด และอัตรา ณ ขณะนั้น ไม่ใช่ปริมาณเดียวกัน การประมาณอัตราในช่วงเวลาหนึ่งจากตัวนับสะสมต้องเปรียบเทียบค่าที่อ่านสองครั้งกับช่วงเวลา และจัดการกรณีต่าง ๆ เช่น ตัวนับรีเซ็ตหรือวนกลับเมื่อเกินค่าสูงสุด หากแพลตฟอร์มอ่านตัวนับไม่ได้ อาจเป็นปัญหาด้านเส้นทาง สิทธิ์ หรือการรองรับอ็อบเจ็กต์ ตัวนับข้อผิดพลาดที่เพิ่มขึ้นควรพิจารณาร่วมกับลิงก์ ทราฟฟิกการใช้งาน และช่วงเวลาเก็บข้อมูลด้วย ค่าที่อ่านเพียงครั้งเดียวไม่สามารถระบุสาเหตุรากได้
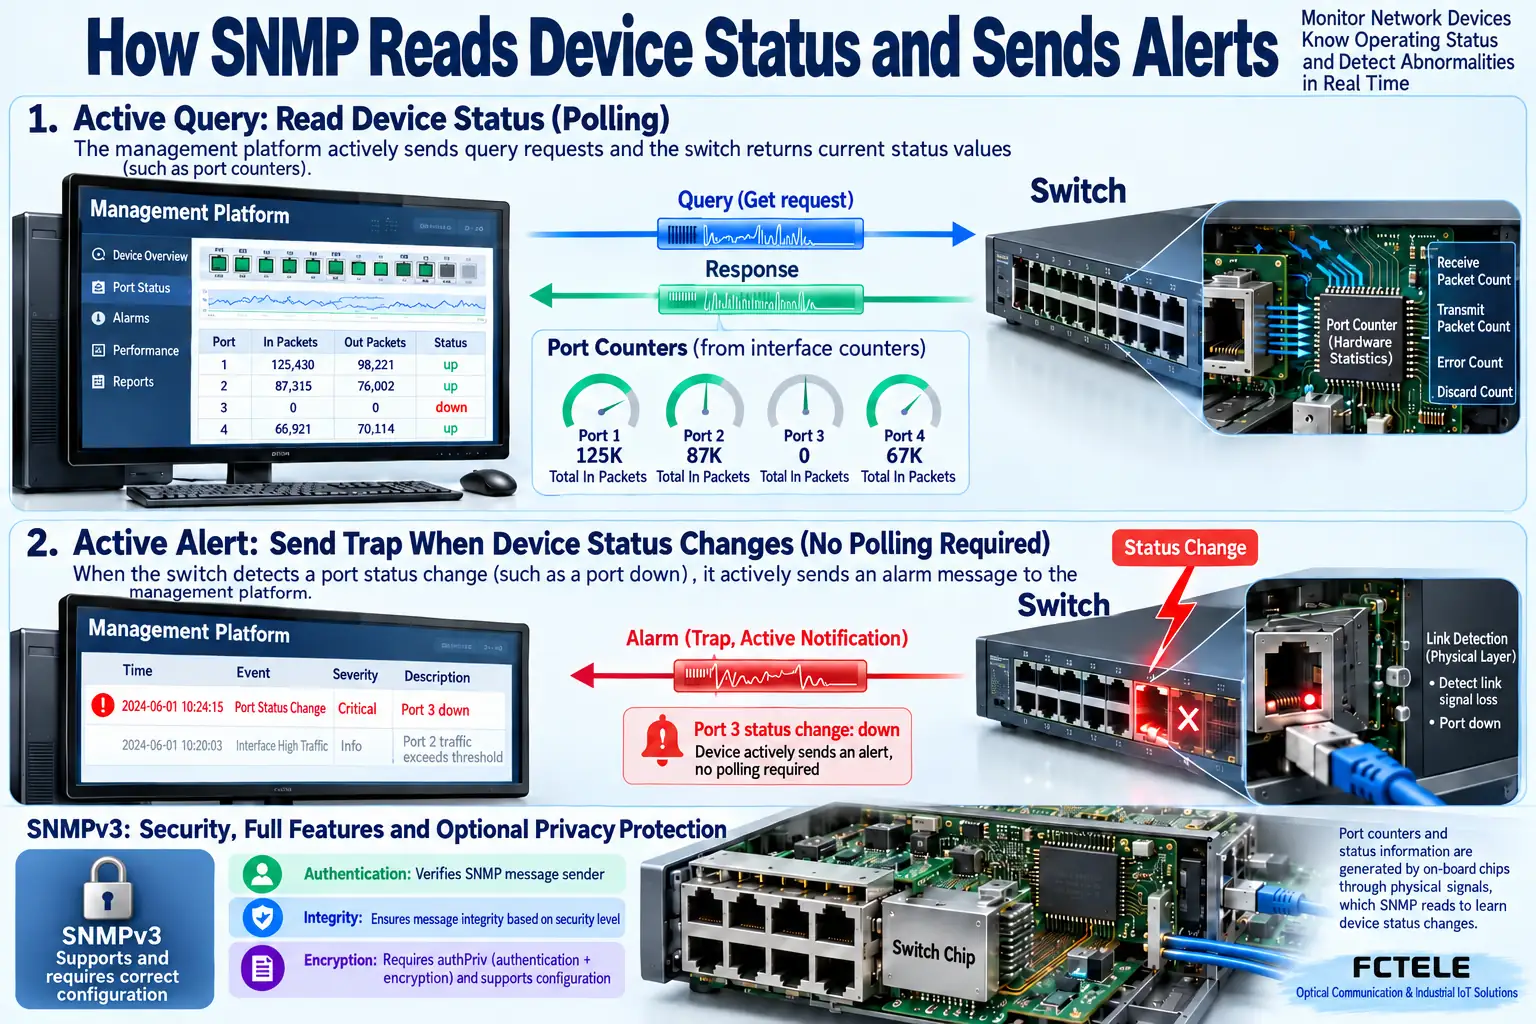
SNMPv3 ไม่ใช่สวิตช์ที่เปิดการป้องกันทุกอย่างโดยอัตโนมัติ ให้ตรวจสอบรูปแบบและระดับความปลอดภัยที่รองรับ ในระดับความปลอดภัยที่เกี่ยวข้อง อาจใช้การยืนยันตัวตน การปกป้องความครบถ้วนถูกต้อง และการปกป้องความเป็นส่วนตัวได้ ต้องยืนยันว่ามีการใช้การเข้ารหัสหรือไม่ ใช้อัลกอริทึมใด และกำหนดค่าอย่างไร แยกสิทธิ์อ่านอย่างเดียวสำหรับการเฝ้าติดตามออกจากสิทธิ์เขียนการกำหนดค่า จำกัดแหล่งที่มา และจัดการข้อมูลรับรองอย่างเหมาะสม อย่าถือว่า community string ของเวอร์ชันเก่าเป็นการยืนยันตัวตนที่รัดกุม
6. การจัดการแบบ In-band, Out-of-band และการบันทึกการกำหนดค่า
การจัดการแบบ In-band ใช้เส้นทางเครือข่ายที่เกี่ยวข้องกับทราฟฟิกการใช้งาน ความแออัดของลิงก์ ลูป หรือแพ็กเก็ตที่ไม่ถูกต้องอาจส่งผลต่อการจัดการพร้อมกัน การจัดการแบบ Out-of-band ใช้เส้นทางบำรุงรักษาแยกต่างหาก แต่จะเป็นอิสระจริงหรือไม่ขึ้นอยู่กับโครงสร้างอุปกรณ์และการเชื่อมต่อ VLAN สำหรับการจัดการช่วยแบ่งส่วนเครือข่าย แต่ไม่ได้กลายเป็นฮาร์ดแวร์อิสระหรือช่องทางเข้ารหัสโดยอัตโนมัติ วางแผนจุดเข้าถึงการจัดการตามข้อกำหนดโครงการ และทำให้เวลาและบันทึกเหตุการณ์สอดคล้องกัน เพื่อให้จับคู่สัญญาณเตือนกับความผิดปกติของอุปกรณ์ปลายทางได้ง่ายขึ้น
หลังส่งการตั้งค่าผ่านเว็บหรือเรียกใช้คำสั่ง ให้ตรวจสอบด้วยว่าการตั้งค่าเหล่านั้นถูกเขียนลงในการกำหนดค่าที่เก็บรักษาไว้หลังรีสตาร์ตหรือไม่ อุปกรณ์ต่างรุ่นอาจจัดการการตั้งค่าที่กำลังใช้งานและการบันทึกถาวรต่างกัน อย่าเก็บเพียงภาพหน้าจอเว็บเป็นข้อมูลสำรองการกำหนดค่า การตรวจสอบรีสตาร์ตและกู้คืนที่จำเป็นควรทำในช่วงเวลาบำรุงรักษาที่ได้รับอนุมัติ ตรวจสอบว่าที่อยู่สำหรับการจัดการ VLAN สิทธิ์ และการตั้งค่าการแจ้งเตือนยังคงอยู่ และไม่กระทบงานการผลิตที่กำลังดำเนินอยู่
7. ดำเนินการทดสอบตรวจรับที่ตรวจสอบย้อนหลังได้ด้วยผลิตภัณฑ์ Feichang Technology
รายละเอียดสวิตช์แบบจัดการได้สำหรับติดตั้งบนราง DIN ในศูนย์ผลิตภัณฑ์ของ Feichang Technology ระบุฟังก์ชันต่าง ๆ เช่น อินเทอร์เฟซไฟฟ้าและแสง VLAN และ RSTP และใช้เป็นจุดเริ่มต้นในการตรวจสอบความสามารถในการเข้าถึงเฉพาะด้านได้ คำว่าแบบจัดการได้ไม่ได้พิสูจน์ว่ามีทุกโปรโตคอลการจัดการ ทุกอัลกอริทึม พอร์ต Out-of-band เฉพาะ หรือคำสั่งของบุคคลที่สาม ยังต้องตรวจสอบจุดเข้าถึงจริงและความสามารถของเฟิร์มแวร์ในคู่มือที่เกี่ยวข้อง ควรบันทึกหลักฐานฟังก์ชันผลิตภัณฑ์แยกจากกลไกทั่วไปข้างต้น
การทดสอบตรวจรับเพื่อการเรียนรู้สามารถดำเนินการตามลำดับ ได้แก่ ระบุตัวตนอุปกรณ์ในพื้นที่ เข้าถึงเส้นทางบำรุงรักษา เก็บข้อมูลแบบอ่านอย่างเดียว เปลี่ยนแปลงอย่างควบคุม และกู้คืนการกำหนดค่า ทดสอบแหล่งที่มาของการบำรุงรักษาที่ควรอนุญาตและแหล่งที่มาที่ควรปฏิเสธแยกกัน พร้อมกันนั้นให้ทดสอบทราฟฟิกการใช้งานจริงและสถานะการเฝ้าติดตาม หากแพลตฟอร์มแสดงว่าออฟไลน์แต่ทราฟฟิกการใช้งานยังผ่านได้ ให้ตรวจสอบเส้นทางการจัดการก่อน อย่าด่วนระบุว่าอุปกรณ์เสีย หากแพลตฟอร์มออนไลน์ ก็ไม่ได้หมายความว่าทราฟฟิกการใช้งานของอุปกรณ์ปลายทางทั้งหมดผ่านได้ บันทึกที่อยู่ พอร์ต เวอร์ชัน เวลา และผลลัพธ์ เพื่อให้เจ้าหน้าที่บำรุงรักษาคนถัดไปตรวจสอบย้อนหลังได้
เอกสารอ้างอิงและหมายเหตุภาพประกอบ
เอกสารอ้างอิง การดำเนินการของโปรโตคอลตาม RFC 3416 , แบบจำลองความปลอดภัยตามผู้ใช้ของ RFC 3414 และ รายละเอียดสวิตช์แบบจัดการได้สำหรับติดตั้งบนราง DIN ของ Feichang Technology . มาตรฐานใช้เพื่อตรวจสอบกลไกทั่วไป และไม่ใช่คำยืนยันการรองรับของรุ่นใดรุ่นหนึ่ง ต้องตรวจสอบอัลกอริทึมความปลอดภัยตามข้อกำหนดผลิตภัณฑ์ปัจจุบัน อย่าถือว่ารายการอัลกอริทึมในข้อกำหนดรุ่นแรก ๆ เป็นคำแนะนำในการติดตั้งใช้งาน ภาพเป็นภาพประกอบหลักการทั่วไป ไม่ใช่หลักฐานการรับรอง ภาพถ่ายจริง หรือหลักฐานการวัด
สำหรับการกำหนดค่าครั้งแรก ให้ดำเนินการตามลำดับการเชื่อมต่อ ตัวตน ที่อยู่ และการใช้งาน
สำหรับการติดตั้งใช้งานครั้งแรก ให้สร้างการเชื่อมต่อเพื่อการจัดการในสภาพแวดล้อมทดสอบที่แยกออกมาก่อน และตรวจสอบสาย Console พารามิเตอร์อนุกรม หรือพอร์ตเครือข่ายการจัดการที่ใช้ หลังยืนยันตัวตนอุปกรณ์แล้ว ให้เปลี่ยนข้อมูลรับรองเริ่มต้น บันทึกที่อยู่สำหรับการจัดการ มาสก์ เกตเวย์ และเส้นทางเข้าถึงที่อนุญาต แล้วจึงกำหนดค่า VLAN พอร์ต และโปรโตคอลป้องกันที่ต้องการ หลังทำแต่ละรายการเสร็จ ให้ตรวจสอบว่าเทอร์มินัลบำรุงรักษาที่ได้รับอนุญาตยังเข้าถึงอุปกรณ์ได้ จากนั้นบันทึกการกำหนดค่าและตรวจสอบว่ายังคงอยู่หลังรีสตาร์ตหรือไม่ อย่าเปลี่ยนที่อยู่สำหรับการจัดการและการกำหนดพอร์ตทั้งหมดพร้อมกันจนสูญเสียช่องทางย้อนกลับ
ชื่อคำสั่ง ที่อยู่เริ่มต้น และบัญชีอาจต่างกันตามผู้ผลิต อย่าถือว่าตัวอย่าง เช่น interface vlan หรือ write memory เป็นคำสั่งที่ใช้ได้กับทุกอุปกรณ์โดยตรง ให้ใช้คู่มือของรุ่นและเฟิร์มแวร์ที่ตรงกัน และส่งออกการกำหนดค่าปัจจุบันก่อนหากจำเป็น สุดท้าย ใช้ทราฟฟิกการใช้งานจริงตรวจสอบการส่งต่อ พร้อมยืนยันว่าการเข้าถึงการจัดการที่ไม่อนุญาตถูกจำกัดจริง การเปิดหน้าการจัดการได้แสดงเพียงว่าเข้าถึงเส้นทางการจัดการได้ ไม่สามารถพิสูจน์ว่าเครือข่ายการใช้งานได้รับการกำหนดค่าอย่างถูกต้อง
แผนภาพหลักการเป็นภาพประกอบกลไกทั่วไป ไม่ใช่การทดสอบผลิตภัณฑ์จริงหรือภาพถ่ายตัดขวางของรุ่นใด ต้องตรวจสอบความสามารถด้านอินเทอร์เฟซ โปรโตคอล การป้องกัน และแหล่งจ่ายไฟตามรุ่นจริง
แปลจากบทความทางเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2019-08-06 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T10:41:21+08:00. อ่านต้นฉบับภาษาจีน
