


ยืนยันก่อนว่าช่วงใดของบริการต้องได้รับการป้องกัน
หลังจากส่งวงจร E1 แบบเดิมเข้าสู่เครือข่าย IP ข้อมูลจะผ่านการสวิตช์ การกำหนดเส้นทาง และอาจผ่านลิงก์ที่ใช้ร่วมกัน การให้บริการได้ตามปกติไม่ได้หมายความว่าการสื่อสารถูกเข้ารหัส และการใช้ใยแก้วนำแสงก็ไม่ได้ปกป้องเนื้อหาแพ็กเก็ตโดยอัตโนมัติ TDM over IP อธิบายการขนส่งและการกู้คืนวงจร ไม่ใช่โพรโทคอลความปลอดภัยที่มีการรักษาความลับรวมอยู่เสมอ แผนควรระบุอย่างชัดเจนว่าส่วนใดของเครือข่ายเชื่อถือได้ ส่วนใดต้องมีการป้องกันเพิ่มเติม และใครเป็นผู้จัดการเกตเวย์
เป้าหมายด้านความปลอดภัยประกอบด้วยประเด็นที่แยกกัน ได้แก่ ผู้ที่ได้รับอนุญาตให้เข้าถึง สิทธิ์การจัดการ การรักษาความลับของเนื้อหา ความถูกต้องครบถ้วนของข้อมูล และความพร้อมใช้งานของบริการ การจัดกลุ่ม VLAN สิทธิ์บัญชีผู้ใช้ การยืนยันความถูกต้องของข้อมูลกำหนดเส้นทาง และการเข้ารหัส ตอบโจทย์ที่ต่างกัน การนำอย่างใดอย่างหนึ่งมาใช้ไม่ควรถูกกล่าวอ้างว่าครอบคลุมทั้งหมด สำหรับโครงการเฉพาะ ควรตรวจสอบตามเส้นทางข้อมูลจริงและความสามารถของอุปกรณ์ แทนการใส่สัญลักษณ์แม่กุญแจบนทุกเส้นในแผนภาพ
การยืนยันความถูกต้องของข้อมูลกำหนดเส้นทางไม่ได้ปกป้องเนื้อหาวงจร
RIP ใช้สำหรับแลกเปลี่ยนข้อมูลการกำหนดเส้นทาง ขณะที่แพ็กเก็ต TDM over IP บรรทุกทราฟฟิกบริการ ทราฟฟิกทั้งสองประเภทมีบทบาทต่างกัน การยืนยันความถูกต้องของข้อมูลอัปเดตเส้นทางช่วยประเมินเป็นหลักว่าข้อมูลอัปเดตนั้นเชื่อถือได้หรือไม่ ไม่ได้เข้ารหัสข้อมูลวงจรโดยอัตโนมัติ และไม่สามารถนำทั้งสองอย่างมารวมเป็นโพรโทคอลสากลที่มีทั้งการกำหนดเส้นทางและการเข้ารหัสได้ กลไกความปลอดภัยที่เกี่ยวข้องควรได้รับการกำหนดค่าและตรวจสอบแยกกัน
การป้องกันการเข้าสู่ระบบเพื่อจัดการอุปกรณ์ก็มีขอบเขตของตนเองเช่นกัน หากรุ่นนั้นรองรับ HTTPS หรือ SSH ก็สามารถปกป้องเซสชันการจัดการที่เกี่ยวข้องได้ แต่ไม่ได้หมายความว่าเนื้อหาทั้งหมดที่ขนส่งผ่าน E1 และผ่านเกตเวย์จะถูกเข้ารหัส TLS ก็ไม่ใช่สวิตช์สำเร็จรูปที่นำไปใช้กับแพ็กเก็ตขนส่งใด ๆ ได้ตามใจ แต่ต้องอาศัยการรองรับจากแอปพลิเคชันหรือการนำโพรโทคอลไปใช้งาน อย่าใช้ชื่อ SSL ที่ล้าสมัยต่อไปเพื่อเป็นคำรับรองความสามารถของโซลูชันความปลอดภัยปัจจุบัน
ทันเนล IPsec ทำงานระหว่างจุดปลายสองจุดใด?
แนวทางหนึ่งคือการติดตั้งอุปกรณ์ความปลอดภัยที่รองรับความสามารถ IPsec ที่เกี่ยวข้องไว้ทั้งสองฝั่ง เพื่อให้แพ็กเก็ต IP จากเกตเวย์วงจรผ่านทันเนล ในแผนภาพ เกตเวย์วงจรและเกตเวย์ความปลอดภัยภายนอกเป็นสองบทบาทที่แยกจากกัน จุดปลายความปลอดภัยใช้การป้องกันกับทราฟฟิกที่ตรงตามเงื่อนไข ส่วนปลายทางระยะไกลจะตรวจสอบและกู้คืนแพ็กเก็ตต้นฉบับที่เกี่ยวข้อง แล้วส่งต่อให้เกตเวย์วงจรประมวลผล นี่เป็นเพียงแนวคิดการติดตั้งใช้งาน ไม่ได้หมายความว่าผลิตภัณฑ์ TDM ทุกตัวมี IPsec ในตัว
ควรระบุขอบเขตการป้องกันตามเส้นทางจริง ลิงก์ระยะสั้นจากเกตเวย์วงจรไปยังจุดปลายความปลอดภัยภายในจะไม่อยู่ภายใต้การป้องกันของทันเนลนี้ หากไม่มีการป้องกันอื่น การป้องกันจะครบถ้วนแบบต้นทางถึงปลายทางหรือไม่ขึ้นอยู่กับตำแหน่งของจุดปลายและส่วนอื่น ๆ ของเครือข่าย ความสามารถต่าง ๆ เช่น การยืนยันตัวตน การเข้ารหัส และการป้องกันการส่งซ้ำ ขึ้นอยู่กับกลไกความปลอดภัยที่ใช้และการกำหนดค่าที่มีผลใช้งาน ไม่อาจสันนิษฐานว่าทุกบริการได้รับการป้องกันเพียงเพราะมีชื่อ VPN
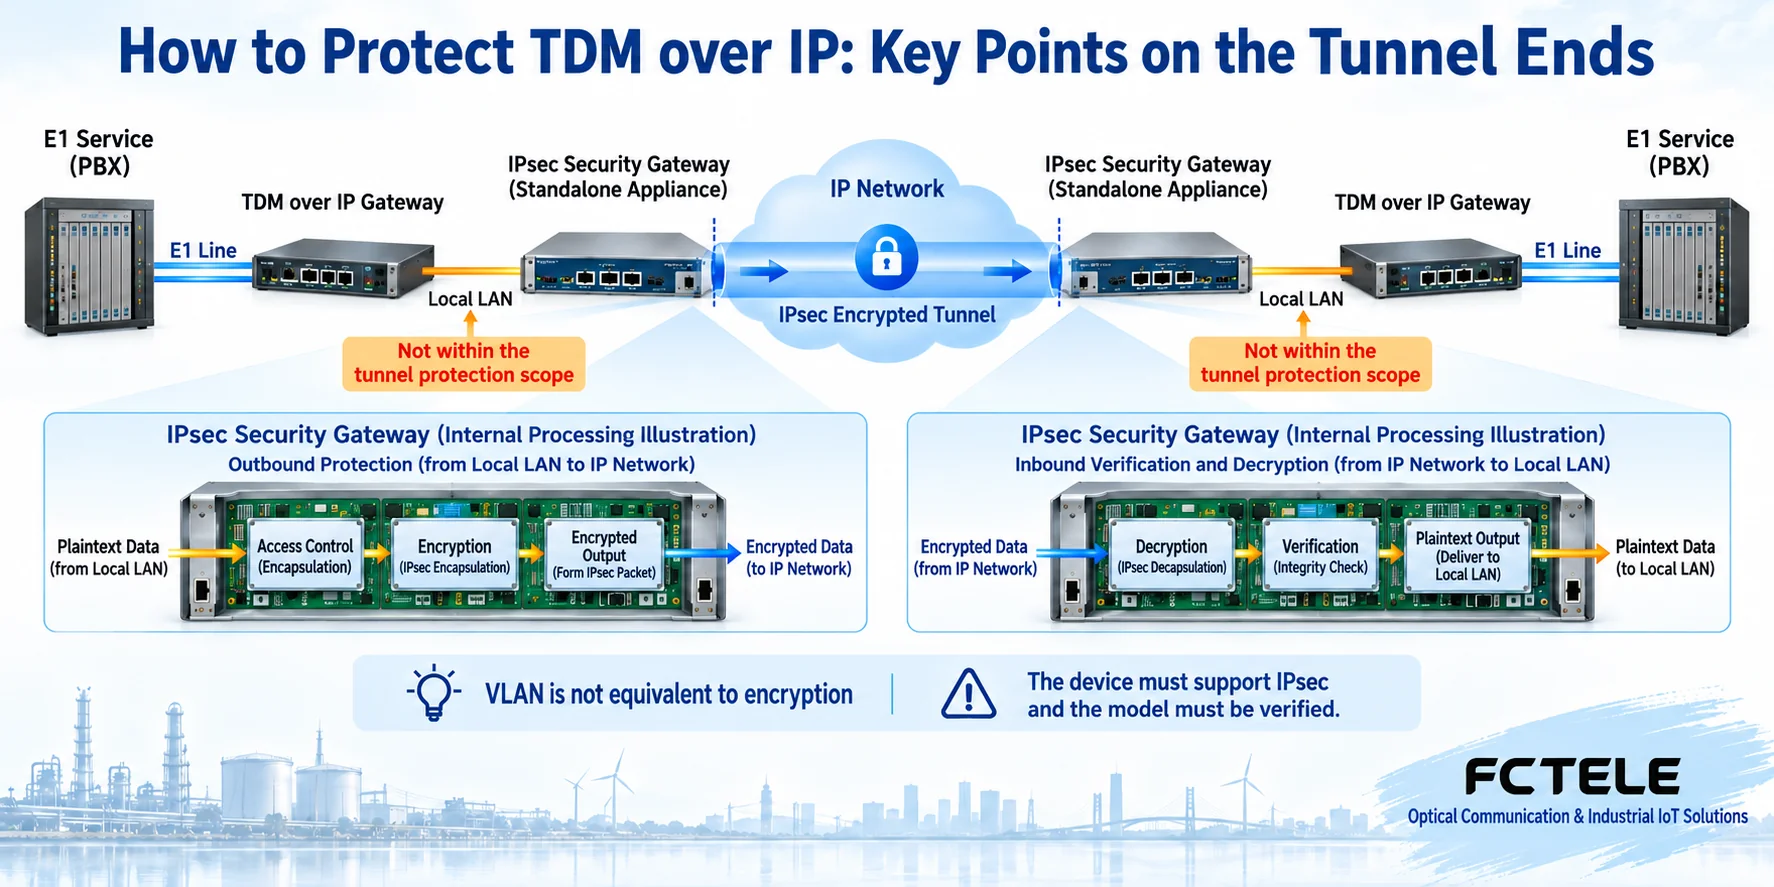
นโยบายและตัวตนของอุปกรณ์ต้องสอดคล้องกัน
ทั้งสองฝั่งต้องตรวจสอบจุดปลายที่เชื่อถือได้ ทราฟฟิกที่ต้องเข้าสู่ทันเนล แหล่งต้นทางที่อนุญาต และเส้นทางการจัดการ พร้อมเลือกการกำหนดค่าความปลอดภัยตามข้อกำหนดปัจจุบันของผลิตภัณฑ์และองค์กร การออก การอัปเดต และการเพิกถอนกุญแจ ใบรับรอง และบัญชีผู้ใช้ก็ต้องมีบันทึกการบำรุงรักษาด้วย บทความทั่วไปไม่ได้ให้กุญแจเริ่มต้นร่วมที่ใช้ได้กับทุกผลิตภัณฑ์ และยิ่งไม่ควรนำการกำหนดค่าจากแหล่งที่ไม่ทราบที่มามาเขียนทับอุปกรณ์ในระบบใช้งานจริง
ข้อมูลบริการ การจัดการอุปกรณ์ และการควบคุมการกำหนดเส้นทางอาจใช้ขอบเขตการเข้าถึงต่างกัน การจำกัดแหล่งต้นทางสำหรับการจัดการไม่ได้หมายความว่าแพ็กเก็ตวงจรจะผ่านได้แน่นอน และการอนุญาตที่อยู่สำหรับการจัดการก็ไม่ได้บังคับให้ต้องอนุญาตทุกบริการพร้อมกัน ตรวจสอบเส้นทางการเข้าถึงและเส้นทางตอบกลับทั้งสองทิศทาง และบันทึกว่าทราฟฟิกใดได้รับการป้องกันตามนโยบายและทราฟฟิกใดถูกปฏิเสธ อุปกรณ์ความปลอดภัยอาจกลายเป็นจุดขัดข้องใหม่ได้เช่นกัน จึงควรรวมความจุ ความซ้ำซ้อนสำรอง และการเข้าถึงเพื่อบำรุงรักษาไว้ในแผน
เหตุใดโอเวอร์เฮดจากการห่อหุ้มจึงส่งผลต่อวงจร?
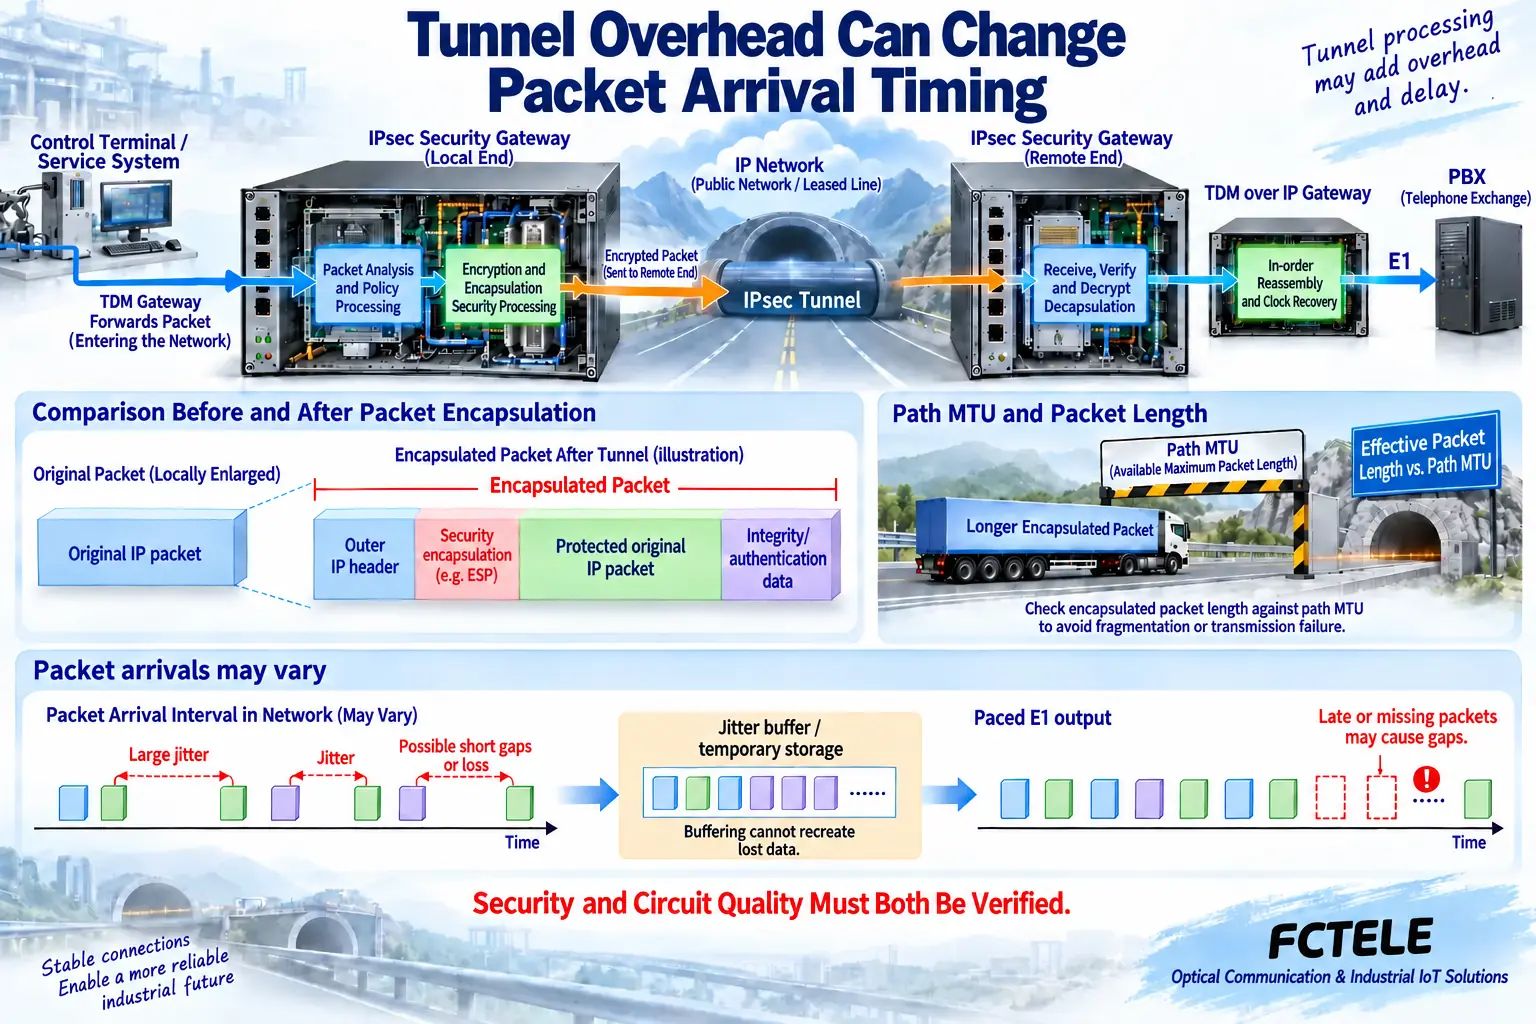
ทันเนลความปลอดภัยเพิ่มส่วนหัวและโอเวอร์เฮดการป้องกันที่เกี่ยวข้อง อีกทั้งใช้ทรัพยากรประมวลผลของอุปกรณ์ MTU คือข้อจำกัดความยาวแพ็กเก็ตที่ช่วงหนึ่งของเส้นทางสามารถขนส่งได้ แพ็กเก็ตขนส่งเดิมเมื่อรวมการห่อหุ้มของทันเนลแล้วอาจไม่สอดคล้องกับเงื่อนไขเดิมของเส้นทางอีกต่อไป วิธีแบ่งส่วน หลีกเลี่ยงการแบ่งส่วน หรือทิ้งแพ็กเก็ตอย่างแน่นอนนั้นขึ้นอยู่กับโพรโทคอล การกำหนดค่า และอุปกรณ์ ไม่สามารถรับรองแบบเหมารวมได้ว่าทันเนลจะแก้ปัญหาความยาวทั้งหมดโดยอัตโนมัติ
ดังนั้นจึงต้องตรวจสอบความยาวแพ็กเก็ตของเกตเวย์วงจร MTU ของเส้นทาง และการตั้งค่าอุปกรณ์ความปลอดภัยพร้อมกัน บล็อกข้อมูลบริการที่ใหญ่ขึ้นอาจลดสัดส่วนโอเวอร์เฮดการห่อหุ้มได้บางส่วน แต่เพิ่มเวลารอรวบรวมข้อมูล ส่วนบล็อกข้อมูลบริการที่เล็กลงจะเพิ่มอัตราแพ็กเก็ตและโอเวอร์เฮด อย่าเลือกค่าสูงสุดเพียงเพื่อประสิทธิภาพ ชั้นแพ็กเก็ตในแผนภาพเป็นภาพประกอบการทำงาน ไม่ได้ใช้จำนวนไบต์หรืออัลกอริทึมคงที่แทนพารามิเตอร์ของแต่ละรุ่น และไม่ได้บ่งชี้ว่าที่อยู่ชั้นนอกทั้งหมดถูกเข้ารหัส
การเข้ารหัสไม่สามารถซ่อนการเปลี่ยนแปลงของเวลาที่แพ็กเก็ตมาถึงได้
การประมวลผลความปลอดภัย การเข้าคิวที่ทางออกซึ่งใช้ร่วมกัน และการสร้างทันเนลขึ้นใหม่อาจเปลี่ยนเวลาที่แพ็กเก็ตมาถึง เกตเวย์รับยังคงต้องประมวลผลบริการตามลำดับและส่งออก E1 อย่างต่อเนื่องด้วยสัญญาณนาฬิกาที่เหมาะสม การบัฟเฟอร์ช่วยเผื่อพื้นที่สำหรับข้อมูลที่มาถึงก่อนเวลาหรือช้าเล็กน้อยได้ แต่ไม่สามารถสร้างเนื้อหาต้นฉบับที่สูญหายขึ้นใหม่ได้ การที่ทันเนลออนไลน์และการที่วงจรผ่านข้อกำหนดคุณภาพเป็นสองสถานะที่ต้องสังเกตแยกกัน
บริการสำคัญควรประเมินผลกระทบของการอัปเดตการเชื่อมต่อความปลอดภัยและการกู้คืนจากความผิดปกติต่อการโทรหรือข้อมูลด้วย ไม่ควรถอดการป้องกันทั้งหมดออกเป็นเวลานานเพียงเพื่อไม่ให้บริการสะดุด และไม่ควรละเลยข้อผิดพลาดของบิตหรือสัญญาณเตือนที่เกิดบ่อยในวงจรเพียงเพื่อให้ดูเหมือนมีความปลอดภัย บันทึกผลภายใต้สภาวะปกติ ระหว่างการเปลี่ยนแปลงด้านความปลอดภัย และภายใต้สภาวะขัดข้องที่ได้รับอนุมัติ แล้วจึงตัดสินใจตามข้อกำหนดโครงการว่าจะยอมรับโซลูชันการขนส่งนี้หรือไม่
ตรวจสอบความสามารถกับเกตเวย์ FCTEL
รายละเอียดของ Feichang Technology รุ่น FCT-E1 และ FCT-E4-M อธิบายการเข้าถึงวงจร E1 การกู้คืนสัญญาณนาฬิกา ความยาวแพ็กเก็ตที่กำหนดค่าได้ VLAN และแนวทางการบำรุงรักษาด้วยลูปแบ็ก จึงสามารถใช้เป็นอุปกรณ์อ้างอิงสำหรับการขนส่งได้ นอกจากนี้ FCT-E4-M ยังอธิบายการแมป IP ปลายทางและพอร์ตที่แตกต่างกัน ซึ่งเหมาะสำหรับจัดการวงจรที่เกี่ยวข้องเป็นรายวงจร ความสามารถเหล่านี้ช่วยในการวางแผนและสังเกตบริการได้ แต่ไม่อาจอนุมานโดยตรงว่ามีการเข้ารหัสในตัว ทันเนลความปลอดภัย หรือฟังก์ชันไฟร์วอลล์ที่ครบถ้วน
หน้าที่ตรวจสอบไม่ได้ให้หลักฐานเพียงพอที่จะพิสูจน์ว่าทั้งสองรุ่นนี้มีฟังก์ชันความปลอดภัย IPsec ครบทั้งหมดตามตัวอย่างในบทความนี้ แผนภาพจึงใช้อุปกรณ์ความปลอดภัยภายนอกที่แยกอิสระ การใช้งานร่วมกันได้จริงหรือไม่ต้องตรวจสอบตามเส้นทางทั้งหมดและเงื่อนไขของรุ่น ควรยืนยันข้อกำหนดสัญญาณนาฬิกา อินเทอร์เฟซ และเฟิร์มแวร์ตามคู่มือที่มีผลใช้งานด้วย และไม่ควรถือว่าข้อความเรื่องความหน่วงต่ำบนหน้าเว็บเป็นการรับประกันว่าจะไม่เปลี่ยนแปลงหลังเพิ่มการประมวลผลความปลอดภัย
ตรวจรับความปลอดภัยและบริการร่วมกัน
เริ่มจากตรวจสอบตัวตนอุปกรณ์ กฎอนุญาตและปฏิเสธ ขอบเขตการจับคู่ทราฟฟิกของทันเนลที่เกิดขึ้นจริง และสิทธิ์การจัดการในเครือข่ายทดสอบที่ได้รับอนุมัติ จากนั้นจึงเพิ่มโหลดวงจรที่เป็นตัวแทนของการใช้งานจริง ฝั่ง IP ให้สังเกตการมาถึงและการสูญหายของแพ็กเก็ต ความผิดปกติที่เกี่ยวข้องกับความยาว และทรัพยากรของอุปกรณ์ความปลอดภัย ส่วนฝั่ง E1 ให้สังเกตการสูญเสียสัญญาณ การสูญเสียเฟรม ข้อผิดพลาดของบิต และบริการจริง การ ping ที่อยู่สำหรับการจัดการได้ไม่ได้พิสูจน์ว่าข้อมูลถูกเข้ารหัส และยิ่งไม่ครอบคลุมตัวชี้วัดวงจรเหล่านี้
เมื่อใช้การจับแพ็กเก็ตหรือบันทึกเหตุการณ์เพื่อตรวจสอบ ควรจำกัดสิทธิ์และจัดเก็บข้อมูลอย่างเหมาะสม เพื่อหลีกเลี่ยงการเผยแพร่ข้อมูลบริการจากการทดสอบ ส่งมอบโทโพโลยี ขอบเขตการป้องกัน รุ่นและเวอร์ชันของอุปกรณ์ ข้อมูลสำรองการกำหนดค่า สัญญาณเตือน และบันทึกการกู้คืน เมื่อเพิ่มวงจรหรือเปลี่ยนอุปกรณ์ความปลอดภัยในภายหลัง ให้คำนวณโอเวอร์เฮดและความจุใหม่ ข้อสรุปของโซลูชันความปลอดภัยต้องตอบทั้งว่าใครได้รับอนุญาตให้เข้าถึง และบริการวงจรที่คงไว้ยังผ่านข้อกำหนดหรือไม่
หมายเหตุเกี่ยวกับข้อมูล: แผนภาพหลักการได้รับการตรวจสอบเนื้อหาทางเทคนิคแล้ว และใช้เพื่ออธิบายกลไกทั่วไป ไม่ใช่ภาพถ่ายผลิตภัณฑ์หรือบันทึกผลการวัด อินเทอร์เฟซ โหมด และความสามารถเฉพาะขึ้นอยู่กับรุ่น เวอร์ชัน และการตรวจสอบ ณ สถานที่ใช้งาน
เอกสารอ้างอิงสำหรับตรวจสอบ: RFC4301: สถาปัตยกรรมความปลอดภัย IP
RFC4197: การจำลองวงจร สัญญาณนาฬิกา และข้อกำหนดเครือข่าย
RFC2453: RIP เวอร์ชัน 2
เกตเวย์จำลองวงจร E1 แบบหนึ่งวงจร Feichang Technology รุ่น FCT-E1
เกตเวย์จำลองวงจร E1 แบบสี่วงจร Feichang Technology รุ่น FCT-E4-M
หมวดหมู่ผลิตภัณฑ์ TDM Over IP ของ Feichang Technology
หัวข้อทางเทคนิคที่เกี่ยวข้อง: จะเกิดอะไรขึ้นเมื่อ TDM over IP พบการสลับเส้นทาง: ขอบเขตของ RIP แพ็กเก็ตผิดลำดับ และการตรวจรับการกู้คืนวิธีแยกความแตกต่างระหว่าง TDM และ WDM: ช่วงเวลา ความยาวคลื่น และทางเลือกการขนส่งแบบผสมวิธีวางแผน TDM over IP แบบโมดูลาร์: การ์ดบริการ การแมปช่องสัญญาณ และทรัพยากรที่ใช้ร่วมกัน
แปลจากบทความทางเทคนิคภาษาจีน เผยแพร่ต้นฉบับครั้งแรก: 2024-05-06 แก้ไขต้นฉบับล่าสุด: 2026-10-13T11:14:38+08:00. อ่านต้นฉบับภาษาจีน
