


IPSEC TEKRAR SALDIRISI ÖNLEME
Şifreli bir paket nasıl hâlâ bir tekrar saldırısı olabilir?
Kopyalanmış bir şifreli metin, değiştirilmeden yeniden gelebilir. ESP tekrar saldırısı önleme mekanizması, sıra numaralarını bir güvenlik ilişkilendirmesiyle eşleştirir, sınırları belirli bir alım penceresini kontrol eder ve kimlik doğrulamasından sonra durumu kesinleştirir. Koruma, seçilen tünel uç noktaları için geçerlidir; uygulama komutlarının yine de kendi yinelenme ve zamanlama kurallarına ihtiyacı vardır.
Tünel uç noktaları
Ağ geçidi uç noktaları trafiğin kimliğini doğrular; aradaki anahtar ise trafiği iletir.
Sıra numarası penceresi
Pencere içindeki, daha önce görülmemiş bir sıra numarası kontrol edilebilir; yinelenenler atılır.
Doğrulamadan sonra kesinleştirme
Güvenilir alım durumunu yalnızca kimliği doğrulanmış bir paket ilerletir.
Uç noktaları ve kapsamı belirleyin.
Gerçekte kullanılan protokolü ve ayarları teyit edin.
Yetki kapsamında, zararsız verilerle test edin.
Seçim ve doğrulama kontrol listesi — genişlet
Uç noktaları ve SA'yı belirleyin; tekrar saldırısı önleme ayarlarını teyit edin; sırası değişmiş, yinelenen ve geçersiz paketleri yetki kapsamında, zararsız verilerle test edin.
Uzak bir veri bağlantısı şifreliyken güvenlik ağ geçidi neden hâlâ paket sıra numaralarını kaydeder? Dışarıdakilerin bir mesajı okumasını engellemek ile aynı mesajın yeniden kabul edilmesini önlemek farklı hedeflerdir. Birisi, içeriğini anlamadan meşru bir paketi kopyalayıp yeniden gönderebilir. Tekrar saldırısı önleme mekanizması, alıcıya daha önce kabul ettiği paketlerin kaydını sağlar.
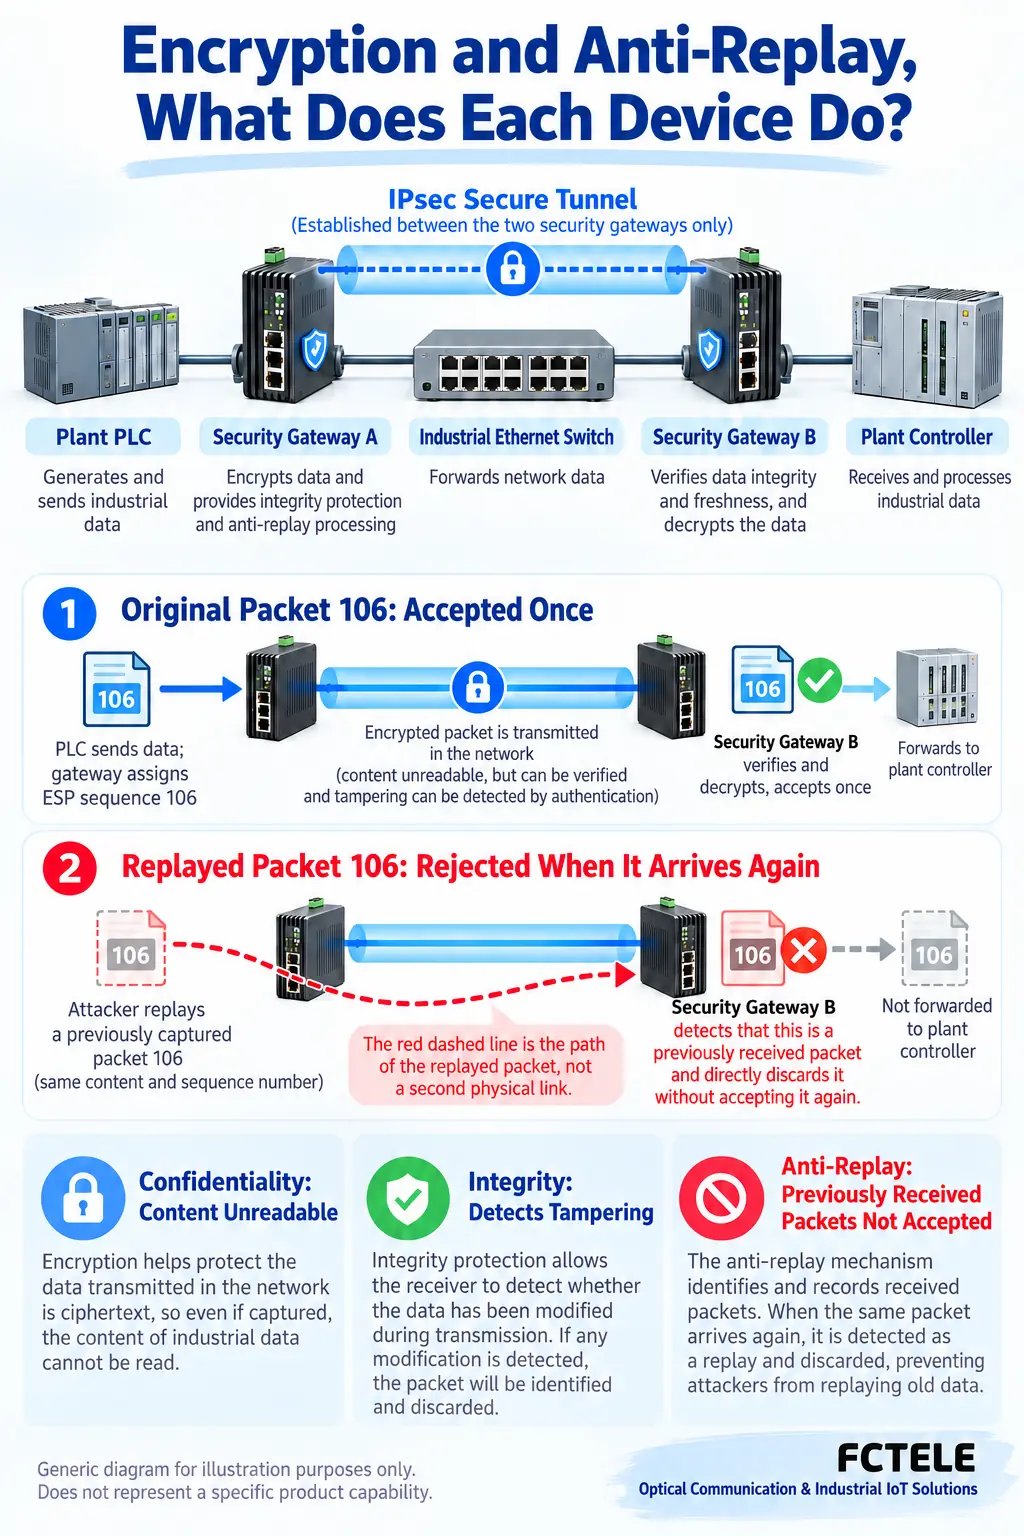
Değiştirilmemiş bir paket de yinelenmiş olabilir
Mühürlü bir iş emri düşünün. Mühür, içeriğin değiştirilmediğini göstermeye yardımcı olabilir; ancak tek başına aynı emrin daha önce teslim edilmediğini göstermez. Benzer şekilde, ele geçirilmiş bir şifreli paket de saldırgan tarafından şifresi çözülmeden veya yeni ve geçerli bir komut oluşturulmadan yeniden gönderilebilir.
Bu benzetme yalnızca tekrarlanan teslimatı açıklar. Gerçek protokoller anahtarlar ve kimlik doğrulama algoritmaları kullanır. Gizlilik, bütünlük ve tekrar saldırısı önleme farklı ihtiyaçları karşılar. Ethernet hata algılaması, kriptografik kimlik doğrulamanın yerini tutmaz: iletim hatalarını algılamak ile bir paketin uygun anahtara sahip biri tarafından oluşturulup oluşturulmadığını kontrol etmek farklıdır.
Bir ürün açıklamasında şifrelemeden söz edilmesi, eski paketlerin nasıl reddedildiğini tek başına ortaya koymaz. Protokolü, gerçek güvenlik uç noktalarını, müzakere edilmiş ayarları ve alıcı kontrollerini belirleyin. Bu makale örnek olarak IPsec ESP'yi kullanır; yol üzerindeki her endüstriyel cihazın tekrar saldırısı önleme yeteneğine sahip olduğunu ileri sürmez.
Kaydı tutan iki uç noktayı bulun
IPsec, bir IP ağı üzerinden taşınan trafiği koruyabilir ve ESP, onun paket koruma mekanizmalarından biridir. Güvenlik ilişkilendirmesi veya SA, ilgili anahtarları, algoritmaları ve durumu içeren, tek bir yön için tanımlanmış koruma düzenlemeleri bütünüdür. İki yönün kayıtları, ortak tek bir sayaç olarak değerlendirilmemelidir.
Gönderici, bir SA'ya ait paketleri numaralandırır. Alıcı, ilgili ilişkilendirmeyi seçer ve kendi kaydını kontrol eder; bir numarayı ağdaki her cihazla karşılaştırmaz. ESP Güvenlik Parametreleri İndeksi (SPI), ilişkilendirmenin belirlenmesine yardımcı olurken sıra numarası tekrar saldırısı önleme kontrollerini destekler. Bu alanlara ilgili bütünlük koruması uygulanmalıdır.
Aynı bağlantıda bir seri sunucu, endüstriyel Ethernet anahtarı ve harici güvenlik ağ geçidi bulunabilir. Feichang'ın FCT-1100-F1S1 seri cihaz sunucusu, seri-ağ dönüşümüne yönelik gerçek bir ürün bağlamı sunar; bu ifade, ürünün IPsec uyguladığını ileri sürmez. Tüneli harici ağ geçitleri sonlandırıyorsa uç nokta kontrollerini onlar gerçekleştirir. Sıradan bir iletim anahtarı, kendiliğinden tekrar saldırısı önleme penceresine sahip olmaz.
Neden yalnızca son numaradan büyük olanlar kabul edilmiyor?
Paketler her zaman gönderildikleri sırayla ulaşmaz. Yollar, kuyruklar ve paralel işleme, daha sonra gönderilen bir paketin önce ulaşmasına neden olabilir. En yüksek sıra numarasının altındaki her numarayı reddeden bir alıcı, meşru ancak gecikmiş trafiği atabilir. Kontrol mekanizması, belirli ölçüde sıra değişikliğine tolerans gösterirken yinelenen paketleri tanımalıdır.
Kayan pencereyi numaralandırılmış yuvalar olarak düşünün. Her yuva, o sıra numarasına sahip bir paketin daha önce kimliğinin doğrulanıp kabul edilip edilmediğini kaydeder; paketin tamamını saklamaz. Üst sınır, kimliği doğrulanmış en yüksek numarayı izler; alt sınır ise daha önce görülmemiş bir paketin ne kadar sıra dışı gelebileceğini sınırlar. Çok eski bir paket atılır.
Öğretici bir örnek olarak, pencerenin 101 ile 108 arasındaki numaraları içerdiğini ve 106 numaralı paketin zaten kabul edildiğini varsayalım. İkinci bir 106 yinelenen pakettir. 105 daha önce görülmediyse kimlik doğrulamasına geçebilir. Sekiz yuva yalnızca bir örnektir; standart bir pencere boyutu veya bir Feichang ürününün teknik özelliği değildir.
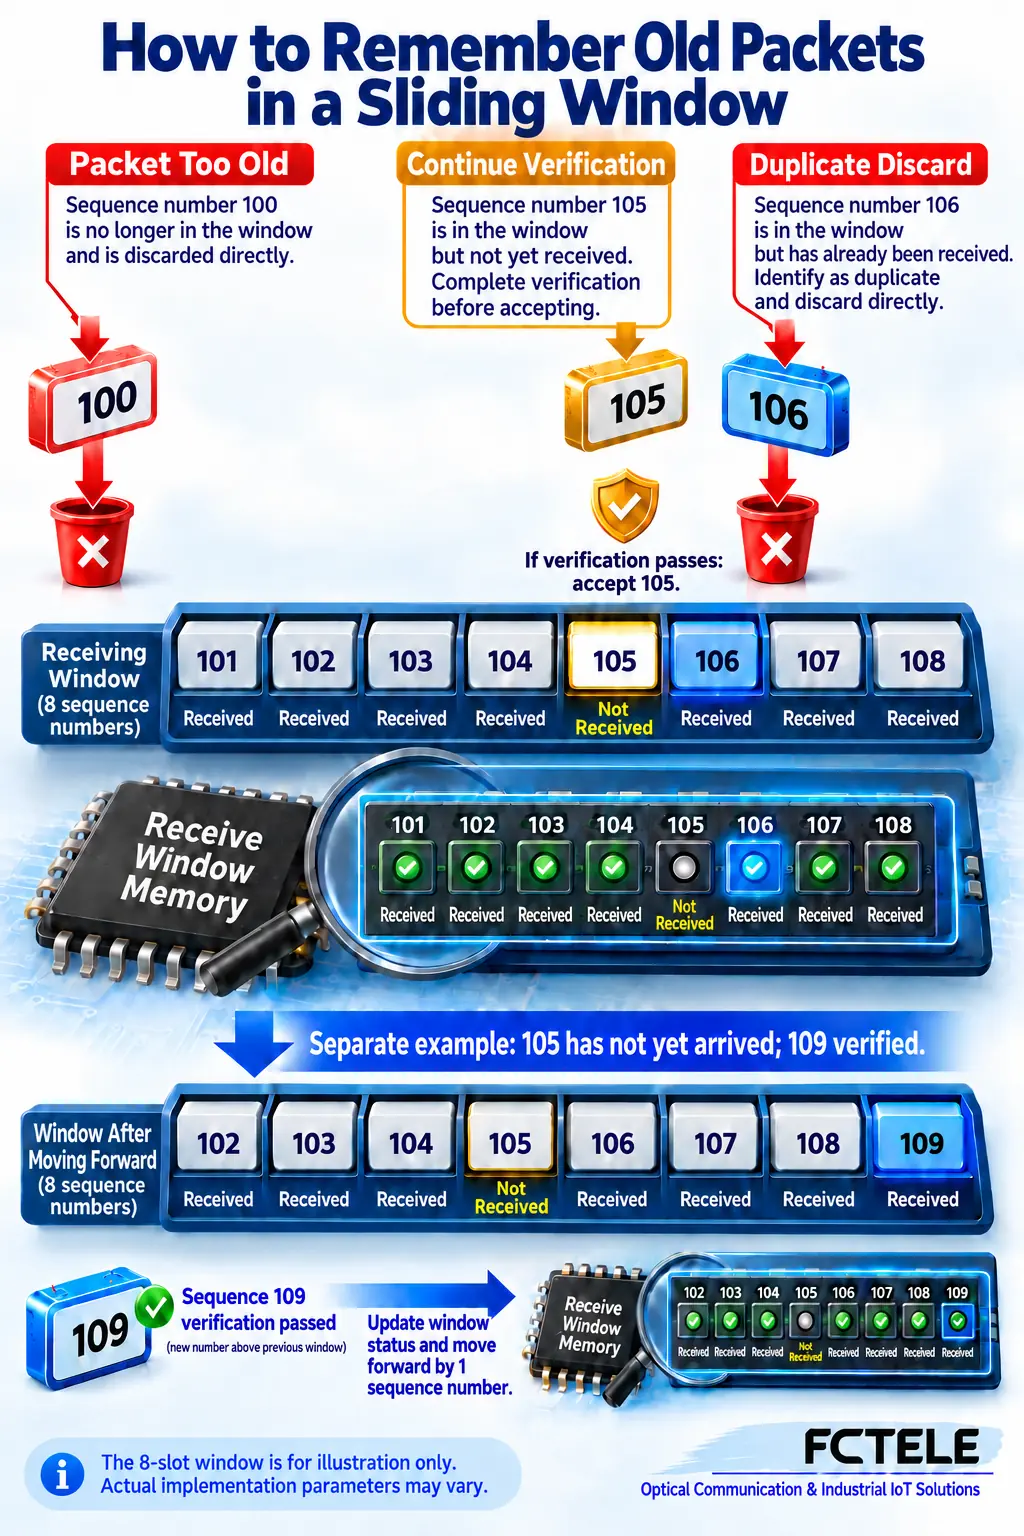
Pencereyi yalnızca kimlik doğrulaması başarılı olduktan sonra ilerletin
109 numaralı paket geldiğinde alıcı, yalnızca numara daha büyük olduğu için kaydını ilerletmemelidir. Aksi takdirde bir saldırgan çok büyük bir numara uydurarak meşru trafiği pencerenin dışına itebilir. Kontrollerin sırası, “pencereyi kaydır” ifadesini ezberlemekten daha önemlidir.
Bir uygulama önce bir ön sıra numarası kontrolü yaparak açıkça yinelenen veya eski bir paketi atabilir. Uygun bulunan bir paket yine de ilgili bütünlük veya kimlik doğrulama kontrolünden geçmelidir. Paket ancak kontrol başarılı olduktan sonra alınmış olarak kaydedilir ve gerekirse pencere ilerletilir. Ön kontrol, paketi güvenilir hâle getirmez.
Kimlik doğrulamasından geçemeyen bir paket yeni bir yuvayı işgal etmemeli veya kimliği doğrulanmış en yüksek numarayı ilerletmemelidir. Farklı algoritmalar ve uygulamalar, iç işlemleri farklı biçimlerde düzenleyebilir. Temel ayrım; ilk filtreleme, kriptografik doğrulama ve durumun kesinleştirilmesi arasındadır. Yalnızca daha büyük bir numara, teslimata izin vermez.
Kayıp, sıra değişikliği ve tekrar saldırısı benzer görünebilir
Pencere, kendi aralığında gelen ve daha önce görülmemiş bir numarayı kabul edebilir; ancak sınırsız derecede gecikmiş trafiği kabul edemez. Ciddi sıra değişiklikleri, meşru bir paketi alt sınırın gerisine düşürebilir. Bu nedenle atılan paket sayısının artması, tek başına bir saldırıyı, hasarlı fiberi veya arızalı anahtar portunu kanıtlamaz.
Zaman, yön, güvenlik ilişkilendirmesi ve uygulama kayıtlarını birbiriyle ilişkilendirin. Aynı zamanda rota değişikliği, kuyruk birikmesi veya ağ geçidi yükünde değişiklik olup olmadığını kontrol edin. Pencereyi büyütmek her durumda çözüm değildir: uygulamanın sınırlarını, işlem maliyetlerini ve kabul edilebilir gecikmeyi doğrulayın. Yalnızca bir alarmı gizlemek için korumayı devre dışı bırakmayın.
Pencere, kaybolan bir paketi geri getirmez. Bir paketin işleme devam edip edemeyeceğini belirler; yeniden iletim, oturum kurtarma ve uygulamanın zaman aşımı davranışı, ilgili taşıma veya uygulama mekanizmasının sorumluluğundadır. Tekrar saldırısı önleme penceresi, güvenilir teslimat protokolü veya genel amaçlı bir paket sıralama tamponu değildir.
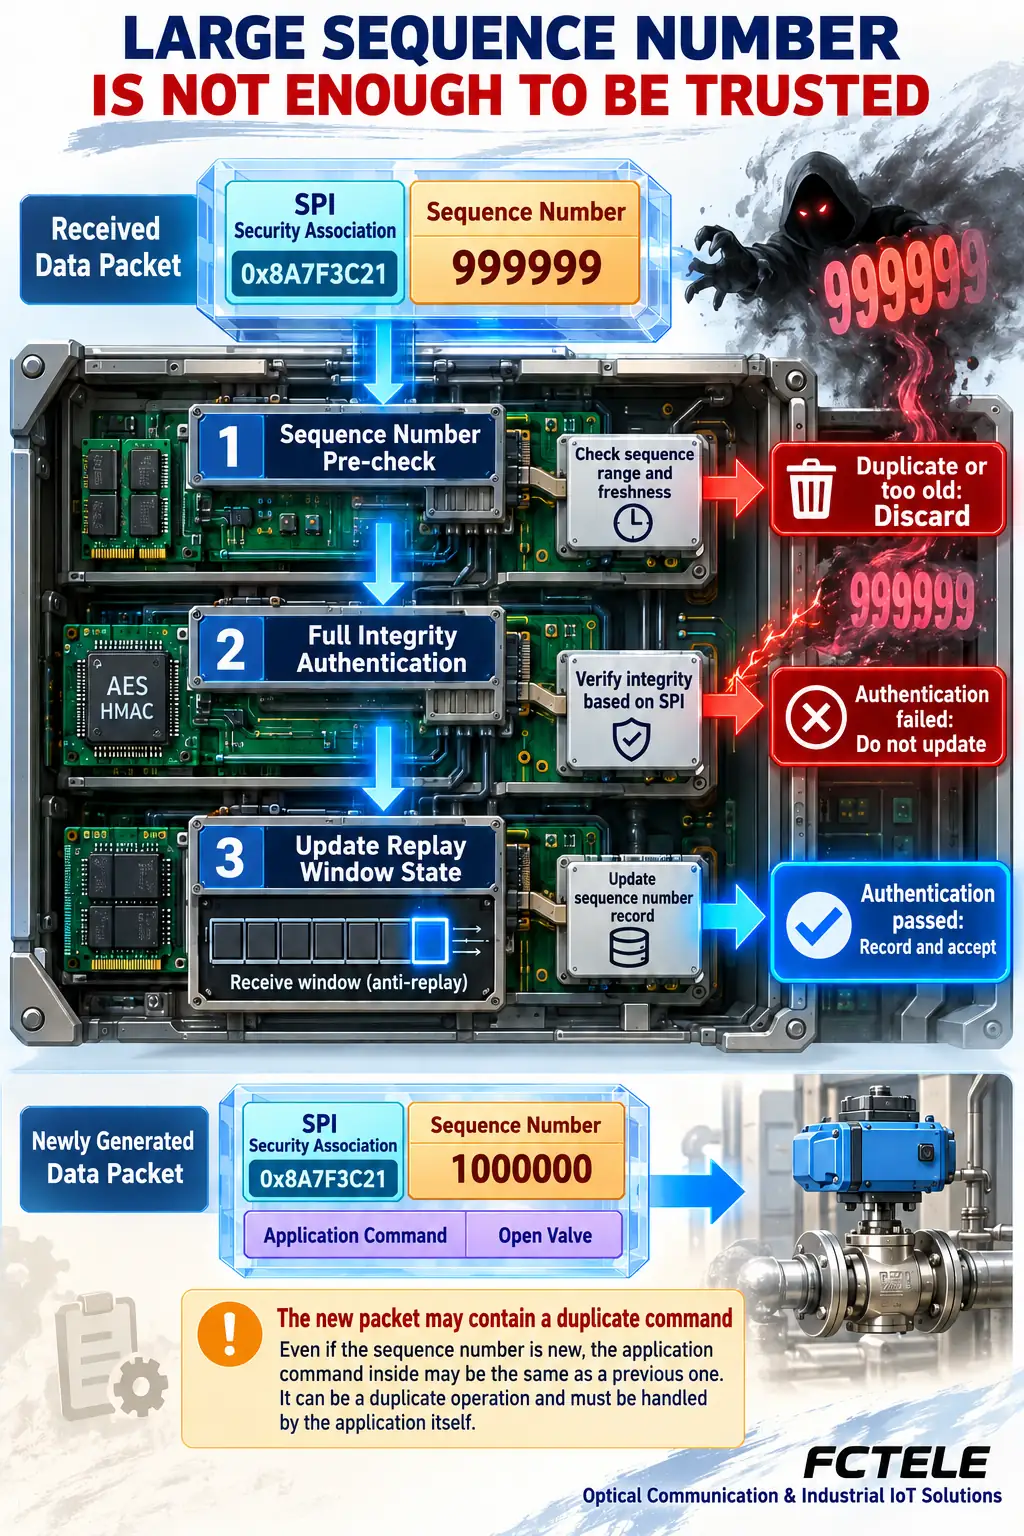
Yeni bir tünel paketi eski bir uygulama komutu içerebilir
Bir uygulama aynı işlemi yeniden gönderebilir. Güvenlik uç noktası, bu ikinci isteği yeni bir sıra numarasına sahip yeni bir dış pakette kapsülleyebilir. Tünel katmanında bu, daha önce kabul edilen ESP paketi değildir; uygulama katmanında ise hâlâ yinelenen bir işlem olabilir.
Bu nedenle tekrar saldırısı önleme, her komutun yalnızca bir kez yürütülmesini garanti etmez. Gerçekte kullanılan protokole bağlı olarak önemli işlemler; işlem tanımlayıcılarına, yinelenen isteklerin işlenmesine, geçerlilik süresinin sınırlandırılmasına, izinlere ve mevcut duruma göre kontrollere ihtiyaç duyabilir. Bu özellikler, her iki uç noktada da mutabakat ve doğrulama gerektirir; tek başına bir alan eklemek tam güvenlik sağlamaz.
Pencere içindeki geçerli ve daha önce görülmemiş bir paket de iş süreci açısından mutlaka zamanında gelmiş değildir. Gecikmiş bir komutun yürütülüp yürütülmeyeceği uygulamanın vereceği bir karardır. Paket yinelenmesini, göndericinin kimliğinin gerçekliğini ve eylemin şu anda uygun olup olmadığını ayrı değerlendirin.
Mekanizmayı doğrulanabilir bir proje kaydına dönüştürün
Tünel uç noktalarını ve gerçekten korudukları kapsamı işaretleyin. Protokolü, müzakereyi, desteklenen pencereyi ve günlük kayıtlarının anlamını doğrulayın. Seri arayüzler, Ethernet iletimi ve güvenlik işlemleri farklı katmanlardır. Fiber, VLAN veya seri ağ desteği, belirli bir kriptografik algoritmanın ya da sertifikasyonun desteklendiğini göstermez.
Yetkili bir test ortamında, normal sıralamayı, izin verilen sıra değişikliklerini, tekrarlanan paketleri ve başarısız kimlik doğrulamasını gözlemlemek için yalıtılmış, zararsız veriler kullanın. Dokümantasyon sürümünü, yapılandırmayı ve sonuçları kaydedin. Gerçek üretim kontrol komutlarını yeniden göndermeyin veya şemadaki örnek sayıları ölçüm sonuçları olarak sunmayın.
Üç sorumluluğu unutmayın: şifreleme içeriği korur, tekrar saldırısı önleme penceresi kabul edilen paket numaralarını kaydeder ve yinelenen işlemler ile zamanlamayı yine uygulama yönetir. Kimlik doğrulama, uydurulmuş bir sıra numarasının güvenilir kaydı doğrudan ilerletmesini önler. Bu sınırlar birlikte, endüstriyel bir iletişim tasarımının değerlendirilmesini kolaylaştırır.
Birincil kaynaklar
RFC 4303: IP Kapsülleyici Güvenlik Yükü, 2.1, 2.2 ve 3.4.3 bölümleri; RFC 6479: IPsec Tekrar Saldırısı Önleme Algoritması (bilgilendirme amaçlıdır, zorunlu bir İnternet Standardı değildir). Ürün bağlamı: FCT-1100-F1S1 seri cihaz sunucusu; bu ifade, söz konusu ürünün IPsec desteğine sahip olduğunu ileri sürmez.
Çince teknik makaleden çevrilmiştir: Çince özgün makaleyi okuyun.
Sık sorulan uygulama soruları
Şifreleme tek başına tekrar saldırısını önler mi?
Hayır. Tekrar saldırısına karşı koruma ayrıca sıra numarası takibi, kimlik doğrulama ve doğru alıcı durumu gerektirir.
Daha eski her sıra numarası reddedilir mi?
Hayır. Pencere içindeki, daha önce görülmemiş bir numara kimlik doğrulamasına geçebilir; yinelenenler ve çok eski numaralar reddedilir.
Tünelde tekrar saldırısı önleme, bir komutun yalnızca bir kez yürütülmesini garanti eder mi?
Hayır. Yeni bir dış paket, tekrarlanan bir uygulama komutu içerebilir; uygulamanın kendi kurallarına ihtiyacı vardır.
Kapsam ve ek okumalar
Genel ESP tekrar saldırısı önleme kavramlarıdır; belirli bir ürüne ilişkin iddia değildir.
TCP yarı kapatma ve seri yanıtlar · RS485 birim yükleri ve sürücü bütçesi
