


Bir fabrika ağında PLC'ler, uzak IO birimleri, kameralar ve bilgisayarlar aynı tür ağ kablosuna bağlanabilir; ancak bu, aynı protokolü kullandıkları veya herhangi bir endüstriyel anahtarın hareket kontrolü gereksinimlerini karşılayabileceği anlamına gelmez. Bir anahtar seçerken ve kullanırken bağlantı yeteneğini, uygulama protokolünü ve zaman gereksinimlerini birlikte değerlendirmeniz gerekir. Bu makale, bu katmanlar arasındaki farkları açıklar ve PROFINET veya EtherCAT'i her anahtarda bulunan yapılandırma seçenekleri olarak sunmaz.
1. Aynı kablo yalnızca bağlantı yönteminin aynı olabileceği anlamına gelir
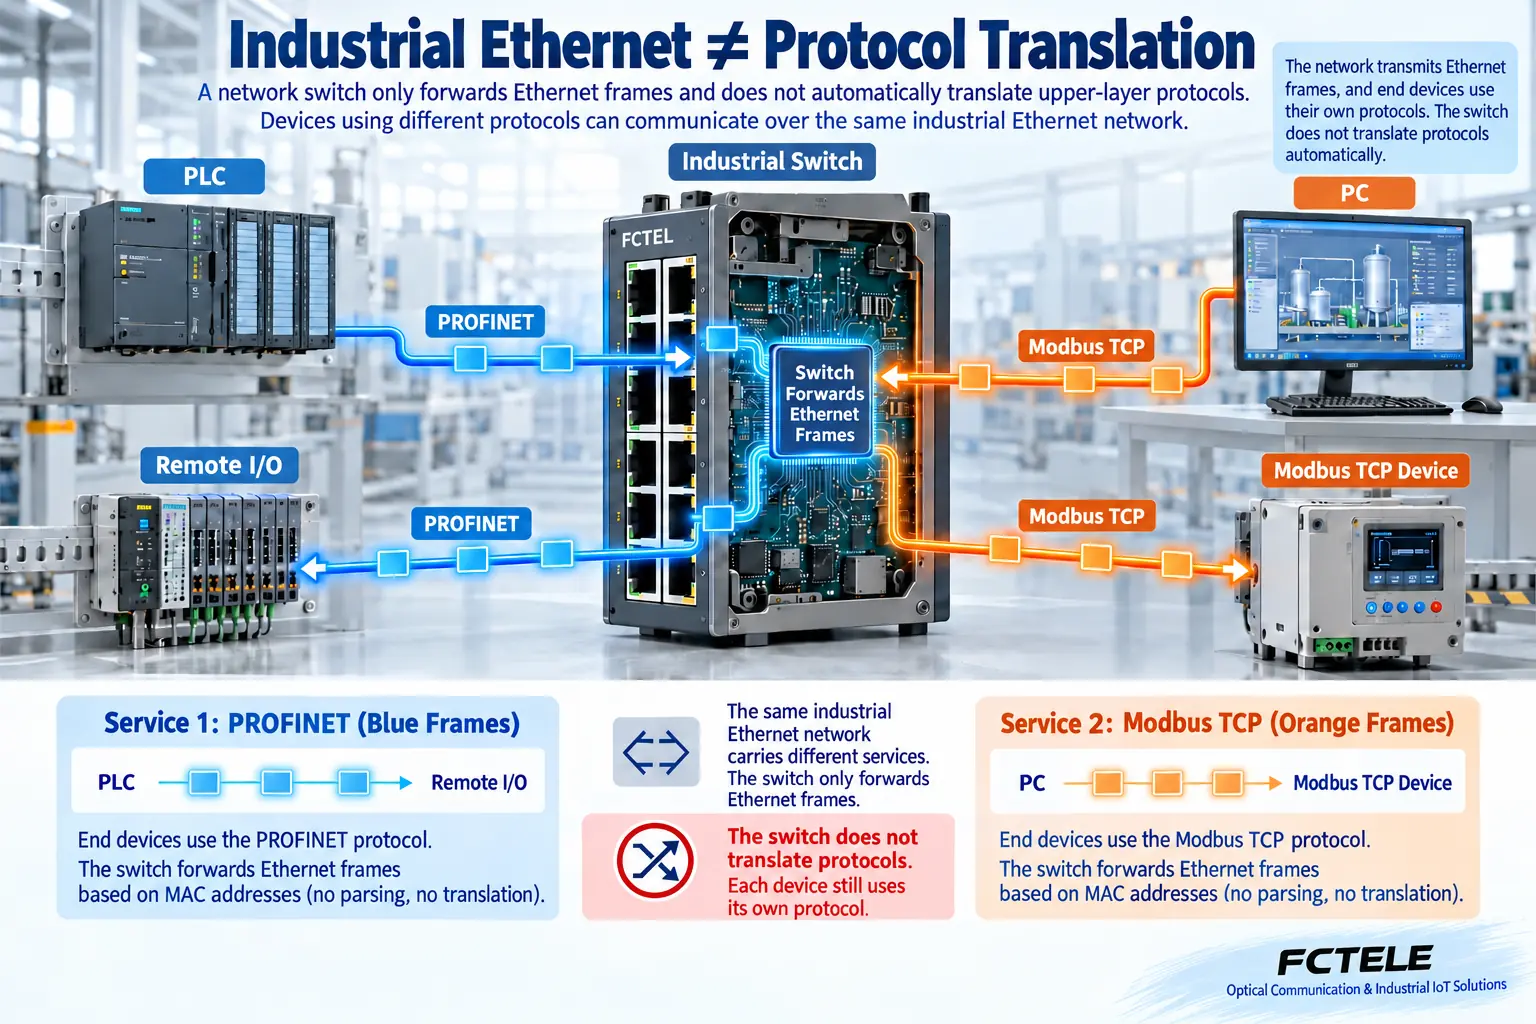
Yol benzetmesi kullanırsak kablolar ve optik fiberler yollara, Ethernet çerçeveleri yolda ilerleyen araçlara, uygulama protokolleri ise araçlardaki yükün kodlama ve teslimat kurallarına benzer. Bir yolun araç geçişine izin vermesi, Çince bir siparişi otomatik olarak başka bir biçime çevireceği anlamına gelmez. Bir anahtar esas olarak çerçeve bilgilerine göre iletim yapar; bir PLC ile uç cihazın birbirini anlayıp anlayamaması ayrı bir konudur.
Örneğin, Modbus TCP destekleyen bir veri toplama cihazının, ilgili iletişim yöntemini destekleyen bir üst bilgisayar tarafından okunması gerekir; bir PROFINET kontrolörü ise uyumlu IO cihazları ve mühendislik yapılandırması gerektirir. İki cihaz grubu aynı anahtara bağlı olsa bile yalnızca gösterge ışıkları yandığı için protokollerinin birlikte çalışabildiğini varsayamazsınız. Dönüştürme gerçekten gerektiğinde, anahtarın varsayılan olarak dönüştürme işlevlerine sahip olduğunu düşünmek yerine uygun bir ağ geçidini veya uygulama programını doğrulayın.
2. Ağ gereksinimlerini gerçek uygulamalara göre listeleyin
Yalnızca “kaç ağ portu gerektiğini” listelemeyin. Önce uç cihaz adlarını, protokolleri, iletişim yönünü, güncelleme çevrimini, mesaj hacmini ve kesintinin etkisini listeleyin. Belirli aralıklarla güncellenen sıcaklık verilerinin toplanması, çok eksenli servoların senkronize kontrolüyle aynı zaman gereksinimine sahip değildir. Sürekli video yükleyen bir kamera da bir anahtarın yönetim sayfasına ara sıra erişmekten farklıdır. Bant genişliğini, topolojiyi ve tanılama yeteneklerini ancak uygulamanın nasıl çalıştığını bildikten sonra değerlendirebilirsiniz.
İzin verilen kesinti ve yavaşlamayı açıkça kaydetmek de önemlidir. Bazı uygulamalar kısa süreli yeniden denemelere izin verirken diğerleri koruyucu durdurmanın tetiklenmesini gerektirir. Ağ tasarımı tek başına ekipmanın güvenlik işlevlerinin yerine geçmemelidir. Mekanik hareket ve personel güvenliği içeren sistemlerde güvenlik mimarisi ilgili mühendislik personeli tarafından doğrulanmalıdır; bir endüstriyel anahtarın adındaki “güvenilir” sözcüğü, onun bir güvenlik kontrolörü olduğu anlamına gelmez.
3. Gigabit port neden kontrol verilerinin zamanında ulaştığı anlamına gelmez?
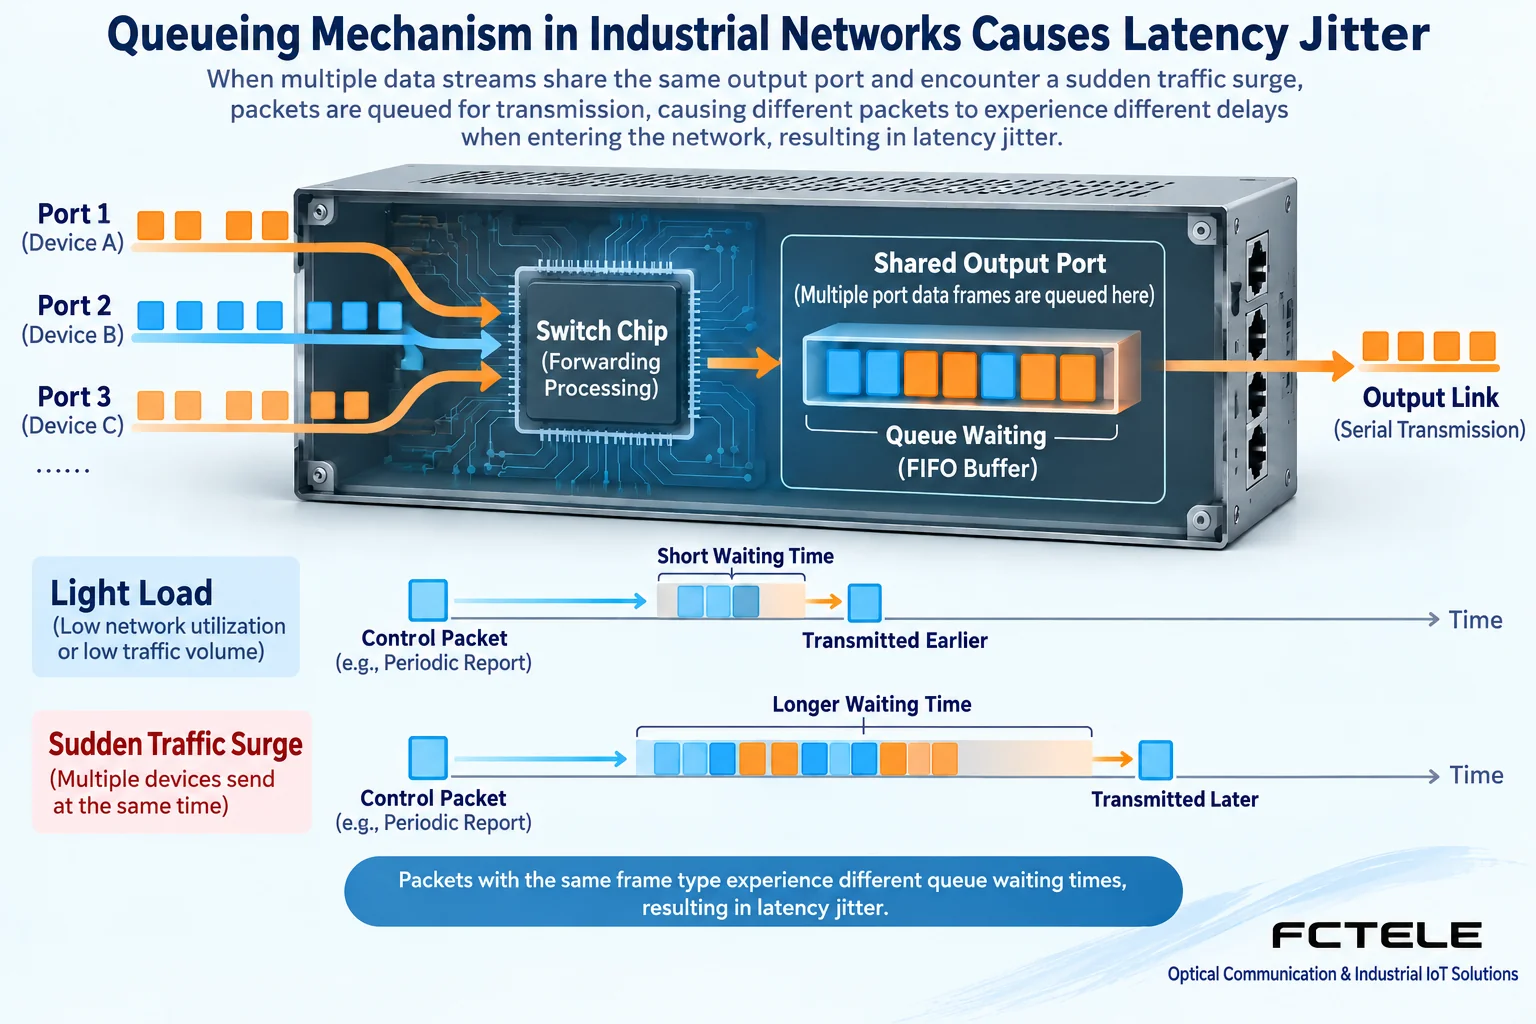
Port hızı, söz konusu portun belirtilen koşullar altında veri iletme kapasitesini gösterir. Bir anahtar birden fazla yönden trafik aldığında ve bu akışların aynı anda tek bir çıkışa gitmesi gerektiğinde, çıkış yine de çerçeveleri tek tek göndermek zorundadır; o anda gönderilemeyen veriler arabelleğe alınır. Bu, birkaç aracın aynı geçitte birleşmesine benzer; gelen yolların her biri geniş olsa bile birleşme noktasında kuyruk oluşabilir.
Ortalama bant genişliği kullanımı yüksek olmayabilir, ancak belirli bir anda yine de ani trafik artışları yaşanabilir. Bekleme süresi yüke göre değişir; bu, gecikme değişiminin kaynaklarından biridir. Kuyruklar uzun süre biriktiğinde paket düşmeleri de oluşabilir. Bir kontrol sistemi yalnızca iletimin mümkün olup olmadığıyla değil, en kötü uygulama koşullarında zamanında gerçekleşip gerçekleşmediğiyle de ilgilenmelidir. Bir günün ortalama veri hızını, kritik anlardaki gecikme ve paket kaybı testlerinin yerine kullanamazsınız.
4. PROFINET RT ve IRT neden farklı değerlendirilmelidir?
PROFINET yalnızca “sıradan ağ kablosundan daha hızlı” değildir. Tanılama, parametre ayarı ve gerçek zamanlı veri gibi görevler için farklı iletişim mekanizmaları içerir. Daha yüksek senkronizasyon ve determinizm gerektiren senaryolarda IRT ayrıca ortak zaman, ayrılmış iletim kaynakları ve zamanlama içerir. PI North America'nın IRT açıklaması bu mekanizmaları açıkça birbirinden ayırır ve IRT iletişim yolundaki ilgili cihazların karşılık gelen yeteneklere sahip olması gerektiğini belirtir.
Bu nedenle endüstriyel bir muhafaza, gigabit portlar, standart QoS veya halka ağ işlevleri tek başına bir cihazın IRT gereksinimlerini karşıladığını kanıtlayamaz. Bir projenin hangi PROFINET yeteneğine ihtiyaç duyduğu; kontrolör, uç cihazlar, topoloji ve sistem gereksinimleriyle karşılaştırılarak kontrol edilmelidir. Üretici sertifikasyon veya uyumluluk bilgisi sağlıyorsa bu bilginin geçerli olduğu tam modeli ve sürümü de doğrulayın; bir serideki tek bir ürünün yeteneğini tüm seriye genellemeyin.
5. EtherCAT, sıradan bir anahtardaki evrensel bir açma-kapama seçeneği olarak görülemez
EtherCAT, özel iletişim ve işleme mekanizmaları kullanır. EtherCAT Technology Group'un teknik açıklamasına göre, bağımlı cihaz denetleyicileri çerçeveler geçerken ilgili verileri işleyebilir. Bu, Ethernet çerçevelerini alıp ileten sıradan bir anahtarın rolünden farklıdır. Herhangi bir anahtar arayüzünde “EtherCAT'i etkinleştir” düğmesi bulup ardından cihazın bir EtherCAT bağımlı cihazına veya özel dallanma cihazına dönüştüğünü varsayamazsınız.
EtherCAT dallanması, cihaz değişimi veya sıradan bir ağa bağlantı gerektiğinde bileşenler, kontrol sistemi mimarisine ve ilgili ürün talimatlarına göre seçilmelidir. Bazı cihazlarda hem sıradan Ethernet arayüzleri hem de EtherCAT arayüzleri bulunur; bunlar karıştırılarak gelişigüzel bağlanamaz. En güvenli yöntem, soket şekline göre karar vermek yerine cihaz port işaretlerini ve mühendislik çizimlerini kontrol etmektir. Bu makale, belirli bir kontrol sisteminden bağımsız zincirleme bağlantı adımları sunmaz.
6. VLAN, çok noktaya yayın ve halka ağlar hangi sorunları çözer?
VLAN, mantıksal ağ kapsamını bölmek için kullanılır ve kapsamlar arası gereksiz iletişimi azaltabilir; ancak fiziksel bağlantı kesme veya protokol dönüştürme değildir. Çok noktaya yayın yönetimi, ilgili çok noktaya yayın trafiğinin iletim kapsamını kontrol etmek için kullanılır; tüm endüstriyel uygulamalar çok noktaya yayın kullanmaz ve tüm uygulamalar aynı çok noktaya yayın işlevinin etkinleştirilmesini gerektirmez. Etkinleştirilip etkinleştirilmeyeceğine uygulama trafiğine ve cihaz gereksinimlerine göre karar verilmelidir.
Halka ağ protokolleri yedek ağ yollarını kontrol eder, Katman 2 döngülerini önler ve geçerli koşullar altında bağlantıları yeniden kurar. Toparlanma süreçleri kontrol uygulamalarını etkileyebilir; bir bağlantının yeniden kurulabilmesi, tüm kontrol sistemlerinde hiçbir etki olmayacağı anlamına gelmez. Yıldız, hat ve halka topolojileri de bir çizimde güzel görünmelerine göre seçilmez: yıldız topolojisi bir dal arızasının yalıtılmasını kolaylaştırır, hat topolojisi aşağı yöndeki iletişimi yukarı yöndeki düğümlere bağımlı hâle getirebilir, halka topolojisi ise ek protokol ve uyumluluk gereksinimleri getirir.
7. Feichang ürün yetenekleri belirli modellere göre kontrol edilmelidir
Feichang 4 elektriksel ve 2 optik portlu, ray montajlı yönetilebilir anahtar ürün sayfası STP/RSTP, VLAN ve çok noktaya yayınla ilgili işlevleri listeler; bunlar trafik toplama, optik-elektriksel bağlantı ve yönetim gereksinimleri için seçim ipuçları sağlayabilir. Sayfadaki bu bilgiler, ürünün PROFINET IRT veya EtherCAT'e özgü düğüm yeteneklerine sahip olduğunu kanıtlamaz; bu gereksinimler söz konusu olduğunda belirli ürünün dokümantasyonu ve sistem uyumluluğu ayrıca doğrulanmalıdır.
Feichang'a gereksinimlerinizi iletirken uç cihaz listesi, kontrol protokolü, kablolama mesafesi, topoloji şeması, güncelleme çevrimi ve izin verilen toparlanma süresini de sunmanız önerilir. Bu bilgiler, müşterinin sıradan bir Ethernet bağlantısına mı, yönetilebilir bir ağ altyapısına mı yoksa belirli bir endüstriyel protokole özel ekipmana mı ihtiyaç duyduğunu ayırt etmeyi sağlar. Satın alma sürecinde yalnızca “endüstriyel protokolleri destekliyor mu?” değil, “bu sistemde, bu sürümde ve bu iletişim yolunda gereksinimleri karşılayabilir mi?” diye sorulmalıdır.
8. Gerçek yükle doğrulayın ve tekrarlanabilir kayıtlar tutun
Testler onaylanmış, üretimden bağımsız bir ortamda başlamalıdır. Önce bir kontrolör ve uç cihaz grubunun temel uygulama işleyişi doğrulanmalı, ardından beklenen video, veri toplama ve yönetim trafiği kademeli olarak eklenmelidir. Port hızını, hata ve düşürülen paket sayılarını, uygulama çevrimini ve alarmları kaydedin; yük arttıktan sonra bunların değişip değişmediğine dikkat edin. Bağlantının yeniden kurulmasının doğrulanması gerektiğinde bunu proje planına göre yapın; arıza oluşturmak için üretim sırasında doğrudan kabloları çekmeyin.
Kabul kayıtları şu soruları yanıtlayabilmelidir: Testte hangi cihazlar ve sürümler kullanıldı, topoloji nasıldı, yük nasıl oluşturuldu, ne kadar sürdü, hangi anormallikler gözlemlendi ve kabul koşullarını kim belirledi? Bir web sayfasının açılması yalnızca bu erişimin başarılı olduğunu gösterir; tek bir normal Ping sonucu da tüm kontrol çevrimlerinin normal olduğunu kanıtlayamaz. “Fiziksel bağlantı doğru”, “protokol tabanlı uygulama işleyişi doğru” ve “zamanlama performansı gereksinimleri karşılıyor” ifadelerini üç ayrı madde olarak ele almak, gerçek sistem doğrulamasının yerine en kolay testin konmasını önleyebilir.
Sahada veri toplamadan üst düzey sistemlere kadar her cihazın sorumluluğu
Önce saha enstrümanları veya kontrolörler uygulama verilerini üretir; Ethernet'e bağlanabilen uç cihazlar bu verileri anahtarlama ağına gönderir. Erişim ve toplama cihazları da ağ kurallarına göre verileri izleme veya üst düzey sistemlere taşır. Seri veya özel veri yolu cihazlarında arayüz ve protokol eşlemesini tamamlamak için uygun bir ağ geçidi gerekir; bulut erişimi ayrıca yönlendirme, güvenlik kimlik doğrulaması ve uygulama hizmetlerini içerebilir. Bir anahtar, toplanan değerleri otomatik olarak üretim bilgisi şeklinde yorumlamaz; başlığında endüstriyel internet ifadesi bulunduğu için de protokol dönüştürme veya bulut bilişim cihazına dönüşmez.
Belirli gerçek zamanlı mekanizmaları destekleyen EtherCAT ve PROFINET gibi endüstriyel protokollerin kendilerine özgü cihaz ve zamanlama gereksinimleri vardır; sıradan Ethernet iletimiyle uyumluluk, tüm gereksinimlerin karşılandığı anlamına gelmez. Tasarım sırasında uygulama protokolünü, güncelleme çevrimini, veri kaybında uygulanacak işlemi, ağ yalıtımını ve karşı uç desteğini listeleyin; ardından modeli ve topolojiyi belirleyin. Kabul sürecinde uç nokta verilerinden üst düzey sistemdeki gösterime kadar izleme yapılmalı, yönetim erişimi ve gerçek uygulama ayrı ayrı test edilmelidir; ping atılabilmesini protokol, gerçek zamanlı performans ve güvenlik açısından tam yeterlilik olarak görmeyin.
Şema, genel mekanizmaları gösteren bir çizimdir; bir ürün ölçümü veya modelin kesit fotoğrafı değildir. Arayüz, protokol, koruma ve güç kaynağı yetenekleri gerçek modele göre kontrol edilmelidir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2020-01-06. Kaynağın son revizyon tarihi: 2026-10-13T10:26:21+08:00. Çince kaynağı okuyun
