


Endüstriyel anahtarları ağa bağlamak, kablolar bağlandığında tamamlanmış olmaz. Yıldız, zincir ve halka topolojileri cihazlar arasında hangi fiziksel yolların bulunduğunu belirlerken, anahtar işlevleri ve protokoller verinin gerçekte hangi yolu izleyeceğini belirler. Bir çözüm seçerken uygulama trafiğini, arızanın etki alanını, güç besleme noktalarını ve bakım koşullarını birlikte değerlendirmelisiniz. Özellikle, “her şeyi bir döngü oluşturacak şekilde bağlamayı” doğrudan “ağın güvenilir yedeklilik yeteneğine sahip olması” ile eş tutmamalısınız.
Önce fiziksel kablolamayı veri iletiminden ayırın
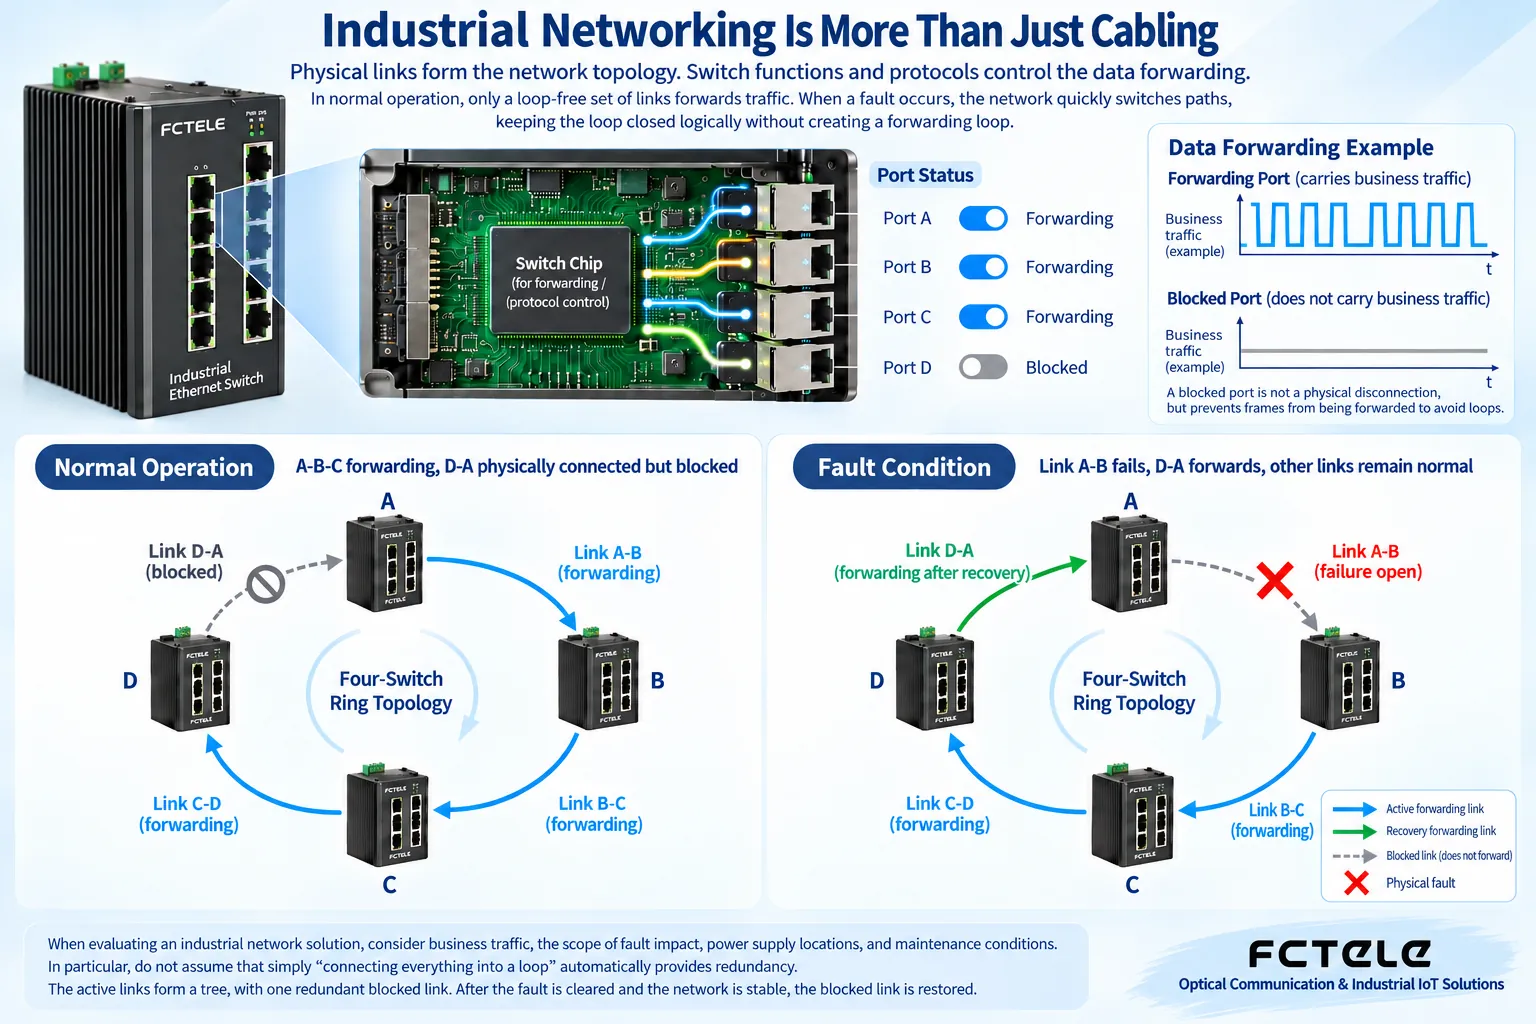
Fiziksel topoloji, cihazların ve hatların bağlantı düzenidir. Mantıksal iletim yolu ise verinin gerçekte geçtiği güzergâhtır. Bir anahtarın her portu, ağ üzerinden iletilen bir veri birimi türü olan Ethernet çerçevelerini alabilir. Yaygın Katman 2 anahtarları, veriyi nereye ileteceklerine MAC adreslerine göre karar verir. MAC, bir bağlantı içinde bir arayüzü tanımlayan adres olarak düşünülebilir ve internet erişiminde kullanılan IP adresiyle aynı değildir.
Bir anahtar, aldığı çerçevelerin kaynak MAC adresinden “hangi adresin hangi port yönünde olduğunu” öğrenir ve gönderim sırasında hedef MAC adresine karşılık gelen portu arar. Kaynak cihazın konumunu hedef adres üzerinden öğrenmez. Hedefin konumu bilinmediğinde veya yayın gibi dağıtılması gereken çerçeveler alındığında, cihaz geçerli kapsam içinde birden fazla porta iletim yapabilir. Kapalı döngülerin kontrol altında tutulması gereğinin önemli nedenlerinden biri de budur.
Yıldız: dallar anlaşılırdır, ancak merkez kritiktir
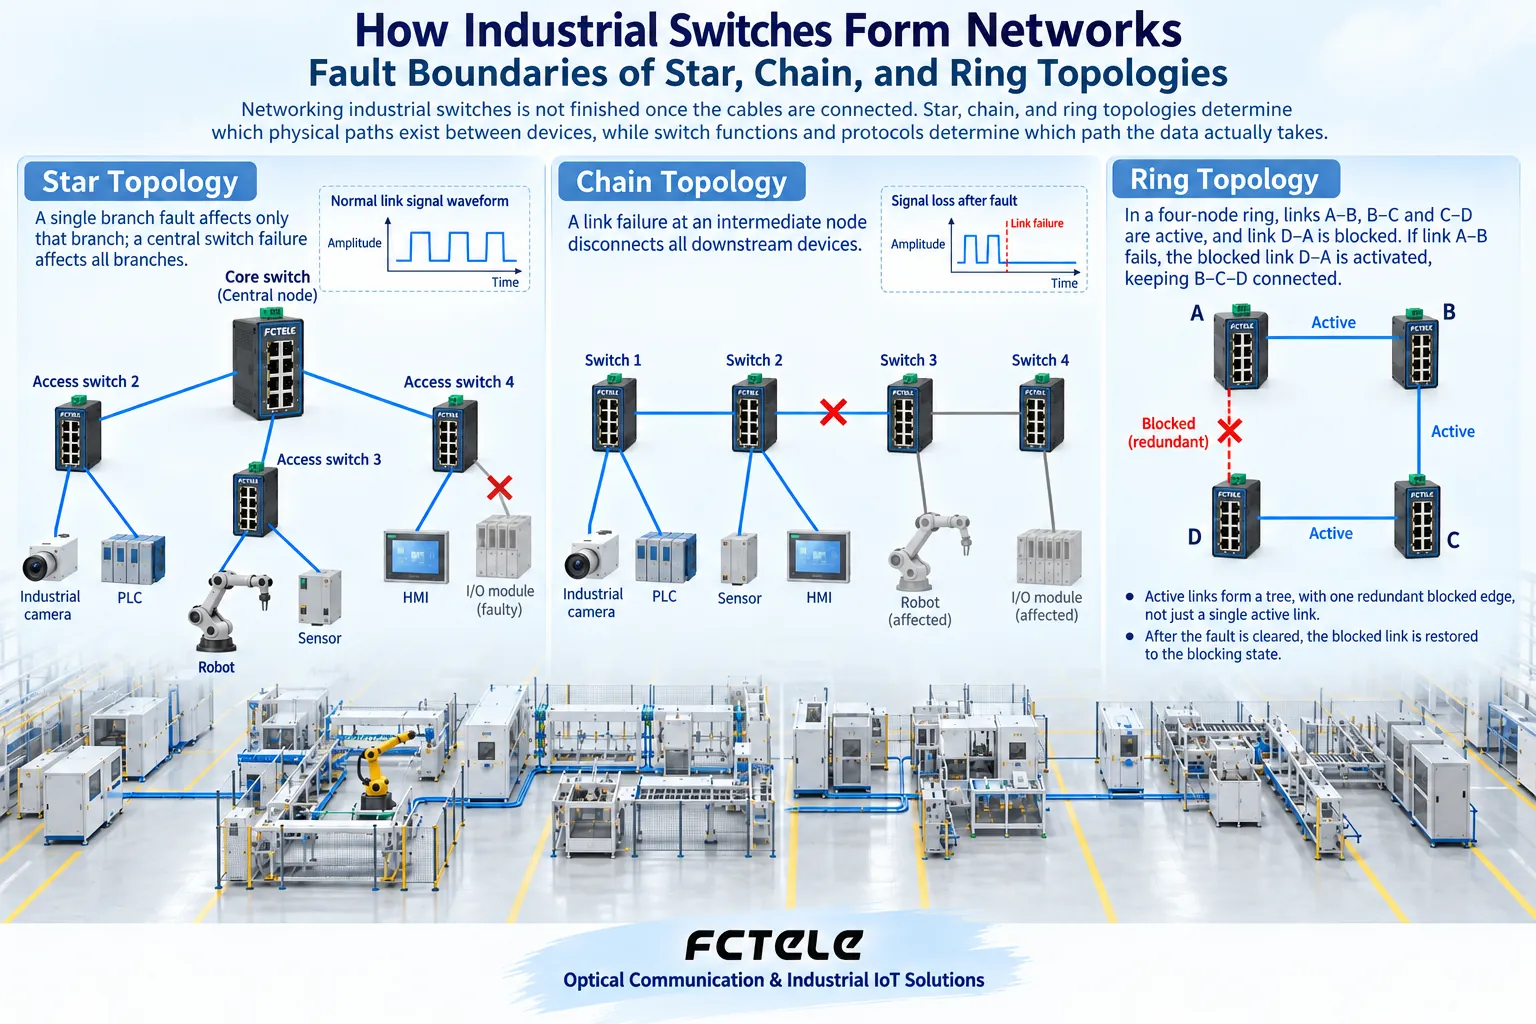
Yıldız ağı, birden fazla saha cihazını veya erişim anahtarını, tekerlek tellerine benzer biçimde tek bir toplama noktasına ayrı ayrı bağlar. Bir dal koparsa bu genellikle ağırlıklı olarak o dalın arkasındaki cihazları etkiler; diğer dalların merkeze giden yolu korunur. Bu nedenle kablolama ve arıza yerini belirleme nispeten kolay anlaşılırdır.
Ancak merkezi cihazda, güç beslemesinde veya üst bağlantıda bir sorun varsa, etki birden fazla dalı kapsayabilir. Dört üretim biriminin aynı sunucuya veri yüklediğini varsayalım. Her dalın bağımsız çalışabilmesi, ortak üst bağlantı kapasitesinin yeterli olduğunu kanıtlamaz. Her dalın ve toplama tarafındaki çıkışın tepe trafiğini kontrol etmeli; gerektiğinde farklı hizmetleri ayırmalı veya üst bağlantı kapasitesini artırmalısınız. Yalnızca ortalama trafiğe göre tahmin yapamazsınız.
Yıldız topolojisi, her uç cihazdan doğrudan kontrol odasına kablo çekilmesi gerektiği anlamına da gelmez. Erişim cihazları yakın bölgelere yerleştirilip ardından fiber optik üzerinden üst ağa bağlanabilir. Bu, uzun mesafeli bakır kabloları azaltır, ancak saha anahtarları ve güç besleme noktaları ekler; bakım listesine bu yeni düğümler de dahil edilmelidir.
Zincir: saha düzenini izler, ancak riskleri de birbirine bağlar
Uzun koridorlarda, üretim hatlarında veya bir güzergâh üzerindeki istasyonlarda anahtarları sırayla zincir şeklinde bağlamak, tekrarlanan kablolamanın bir kısmını azaltabilir. Sonraki istasyonlardan gelen veriler, toplama noktasına ulaşmak için önceki anahtarlardan geçer. Hat güzergâhı sahadaki dağılımla örtüşür ve kurulum sırasında nispeten kolay anlaşılır.
Bunun bedeli, ortadaki bir hat kesiminde veya cihazda oluşan arızanın, daha ilerideki istasyonların toplama noktasına giden yollarını kaybetmesine neden olabilmesidir. Her cihaz yalnızca yerel uç cihazlara hizmet vermekle kalmaz, sonraki istasyonların verilerini de iletir; dolayısıyla çıkışa daha yakın bağlantılar toplanmış trafiği taşır. Bu üst bağlantı kesimini tek bir uç cihazın veri hızına göre değerlendiremezsiniz; ayrıca tüm cihazların iki optik porta sahip olmasını sınırsız zincirleme garantisi olarak görmemelisiniz.
Gecikme, arabelleğe alma ve arızanın yayılması gerçek ölçekte test edilmelidir. Tüm modeller, hizmetler ve protokoller için geçerli evrensel bir izin verilen zincir uzunluğu yoktur. Tasarım sırasında önce zincirin ilerleyen kısmındaki cihazların çevrimdışı kalmasının üretimi etkileyip etkilemeyeceğini netleştirin; ardından bölümlendirmeyi, yedek yolları veya kritik düğümleri bağımsız dallara dönüştürmeyi değerlendirin.
Halka: yedek fiziksel yollar protokol yönetimi gerektirir
Halka bağlantıları, belirli bir hat kesiminin etrafından dolaşma olanağı sağlar. Ancak sıradan bir Katman 2 ağında tüm portlar iletime devam ederse, yayın çerçeveleri veya hedefi bilinmeyen çerçeveler tekrar tekrar dolaşarak büyük miktarda yinelenen trafik oluşturabilir. Ethernet çerçeveleri, bazı ağ katmanı paketlerinde olduğu gibi her atlamada azalan bir yaşam süresi alanı taşımaz; bu nedenle iletimin birkaç turdan sonra kendiliğinden durmasını bekleyemezsiniz.
Yayılan ağaç türü protokollerin temel yaklaşımı, döngüler içeren fiziksel bir bağlantı yapısından döngüsüz bir etkin iletim yolu oluşturmaktır. Normal koşullarda belirli yedek portlarda veri iletimi kısıtlanır; ilgili bir arıza oluştuğunda kullanılabilir yol yeniden hesaplanır ve etkinleştirilir. Üreticiye özgü endüstriyel halka protokolleri farklı kontrol mekanizmaları kullanabilir; belirli roller, arıza algılama ve geçiş koşulları model ve protokol belgelerine göre doğrulanmalıdır.
Bu nedenle arıza sonrasında önemli olan “yedek hattı yeniden engellemek” değil, yeni bir iletim döngüsü bırakmadan, kullanılabilir yedek yolun yeniden kurulması gereken iletişimi taşımasını sağlayacak şekilde koordinasyon sağlamaktır. Toparlanma süresi de tüm endüstriyel anahtarlar için tek bir sabit değer değildir. Uç cihazların oturumları yeniden kurması, uygulama zaman aşımları ve hizmetin yeniden deneme işlemleri, bağlantı geçişinin kendisinden daha uzun sürebilir. Kabul testleri yalnızca gösterge ışıklarına bakmakla kalmamalı, hizmetin yeniden çalışır hâle gelmesini test etmelidir.
Yönetilebilir olması, tüm yedeklilik işlevlerinin bulunduğu anlamına gelmez
Yönetilemeyen cihazlar genellikle temel anahtarlama işlevleri sunarken, yönetilebilir cihazlar yapılandırma, izleme ve kontrol yetenekleri ekleyebilir. Ancak WEB yönetimi, VLAN, çok noktaya yayın kontrolü, yayılan ağaç ve üreticiye özgü halka ağı farklı işlevlerdir. Yalnızca “yönetilebilir tip” ifadesinden yola çıkarak hepsinin desteklendiğini varsayamazsınız. Katman 2 anahtarlama ile Katman 3 yönlendirme de birbirinden ayrılmalıdır. Farklı alt ağlar arasındaki erişimin cihazın kendisi tarafından sağlanıp sağlanmadığı, Katman 3 yeteneğine ve tasarıma bağlıdır.
Feichang Technology, DIN rayına ve rafa monte edilen tipler gibi endüstriyel anahtar kategorileri sunar. Model seçerken önce port sayısına, bakır portların optik portlara oranına ve montaj konumuna göre seçenekleri daraltın; ardından hedef modelin desteklediği protokolleri doğrulayın. Projede halka ağı kullanılması planlanıyorsa, katılan cihazların protokol uyumluluğunu, rol ayarlarını ve cihaz yazılımlarını kontrol etmeniz gerekir. Farklı üreticilerin benzer adlara sahip özel işlevlerini doğrudan bir arada kullanmamalısınız.
Yönetim erişim noktasının kendisi de korunmalıdır. Bir cihazın tarayıcı üzerinden yapılandırılabilmesi, yönetim sayfasının herkese açık internete açılması gerektiği anlamına gelmez; uygun yetkileri ayarlamalı, erişim kaynaklarını kısıtlamalı, yapılandırma ve sürüm kayıtlarını tutmalısınız. Temel güvenlik önlemleri, ağ topolojisinin süs niteliğindeki ekleri değil, ağın uzun vadede bakımının yapılabilmesi için gerekli koşullardır.
Üretim hattı için seçimi net biçimde açıklamak
Cihazlar birkaç bölgede yoğunlaşıyorsa, yıldız veya hiyerarşik yıldız topolojisi genellikle arızanın etki alanını ayırmayı kolaylaştırır. Güzergâh uzunsa ve istasyonlar dağınıksa, zincir topolojisi kablolama karmaşıklığının bir kısmını azaltabilir; ancak bir kesintinin sonraki istasyonları etkileyebileceğini kabul etmelisiniz. İş gereksinimleri, tek bir hat kesimindeki arızadan sonra iletişimin sürmesini gerektiriyorsa, uygun bir yedeklilik protokolünü destekleyen halka veya başka bir yedek yapıyı değerlendirebilirsiniz.
Bu, “yıldız eski, halka ileri düzeydedir” şeklinde bir sıralama değildir. Sahada birbirinden bağımsız döşenebilecek iki hat bulunup bulunmadığı, düğümlerin kararlı güç beslemesine sahip olup olmadığı ve bakım personelinin protokolü anlayıp anlayamadığı, topolojinin adından daha önemli olabilir. Kolayca hasar görebilen aynı kablo tavasına yerleştirilen iki kablo, arıza açısından tamamen bağımsız yollarla eşdeğer sayılamaz.
Kabul sırasında trafiği ve arızaları ayrı ayrı test edin
Normal koşullarda, planlanan uygulama yükünü kullanarak çıkış kullanımını, hata ve atılan veri sayılarını gözlemleyin ve uç cihazların çalışmaya devam ettiğini doğrulayın. Ardından onaylanmış test planına göre belirtilen bağlantı veya düğüm arızalarını simüle edin; hangi uç cihazların etkilendiğini, yedek yolun nasıl değiştiğini ve hizmetin yeniden çalışır hâle gelmesinin ne kadar sürdüğünü kaydedin. Farklı yönler ve farklı arıza konumları ayrı ayrı kontrol edilmelidir. Yalnızca başarılı olma olasılığı en yüksek olan durumu test edemezsiniz.
Kabul kayıtları; topoloji şemalarını, cihaz modellerini, cihaz yazılımlarını, portların kullanım amaçlarını, protokol ayarlarını ve test koşullarını içerir. Bakım personeli sahada tahmin yürütmek yerine bu kayıtları kullanarak “bu bozulursa kim etkilenir?” sorusunu yanıtlayabilmelidir. İyi bir ağ çözümü yalnızca verinin iletilmesini sağlamakla kalmaz, arızanın etkisini açıklanabilir ve toparlanma sürecini doğrulanabilir hâle de getirir.
Doğrulama kaynakları:Cisco yayılan ağaç ilkeleri;Feichang Technology endüstriyel anahtar kategorileri. İlke şemaları genel mekanizmaları açıklamak için kullanılır; belirli modellere ait ölçüm veya kablolama şemaları değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2019-08-16. Kaynağın son güncellenme tarihi: 2026-10-13T20:54:09+08:00. Çince kaynağı okuyun
