


Önce sonuç: Fiziksel izolasyon ve mantıksal izolasyonun her ikisi de “Farklı ağlardaki veriler diğer tarafa geçebilir mi?” sorusuna yanıt vermelidir. Ancak bunu farklı yollarla yaparlar. İlki donanım ve kanal sınırlarını vurgularken ikincisi ortak ekipman içindeki paket işleme ve erişim politikalarına dayanır. Fiber yalnızca bir iletim ortamıdır: fiber kullanılması, ağın otomatik olarak izole olduğu anlamına gelmez; aynı fiberi paylaşan birden fazla servisin de sırf bu nedenle birbiriyle iletişim kurabildiği kabul edilemez. Bir ağ optik çoklayıcısını veya fiber medya dönüştürücüyü değerlendirmek için portların birbirleri arasında nasıl iletme yaptığına, bant genişliğinin nasıl tahsis edildiğine ve yönetim ile arıza koşullarında sınırın korunup korunmadığına bakmanız gerekir.
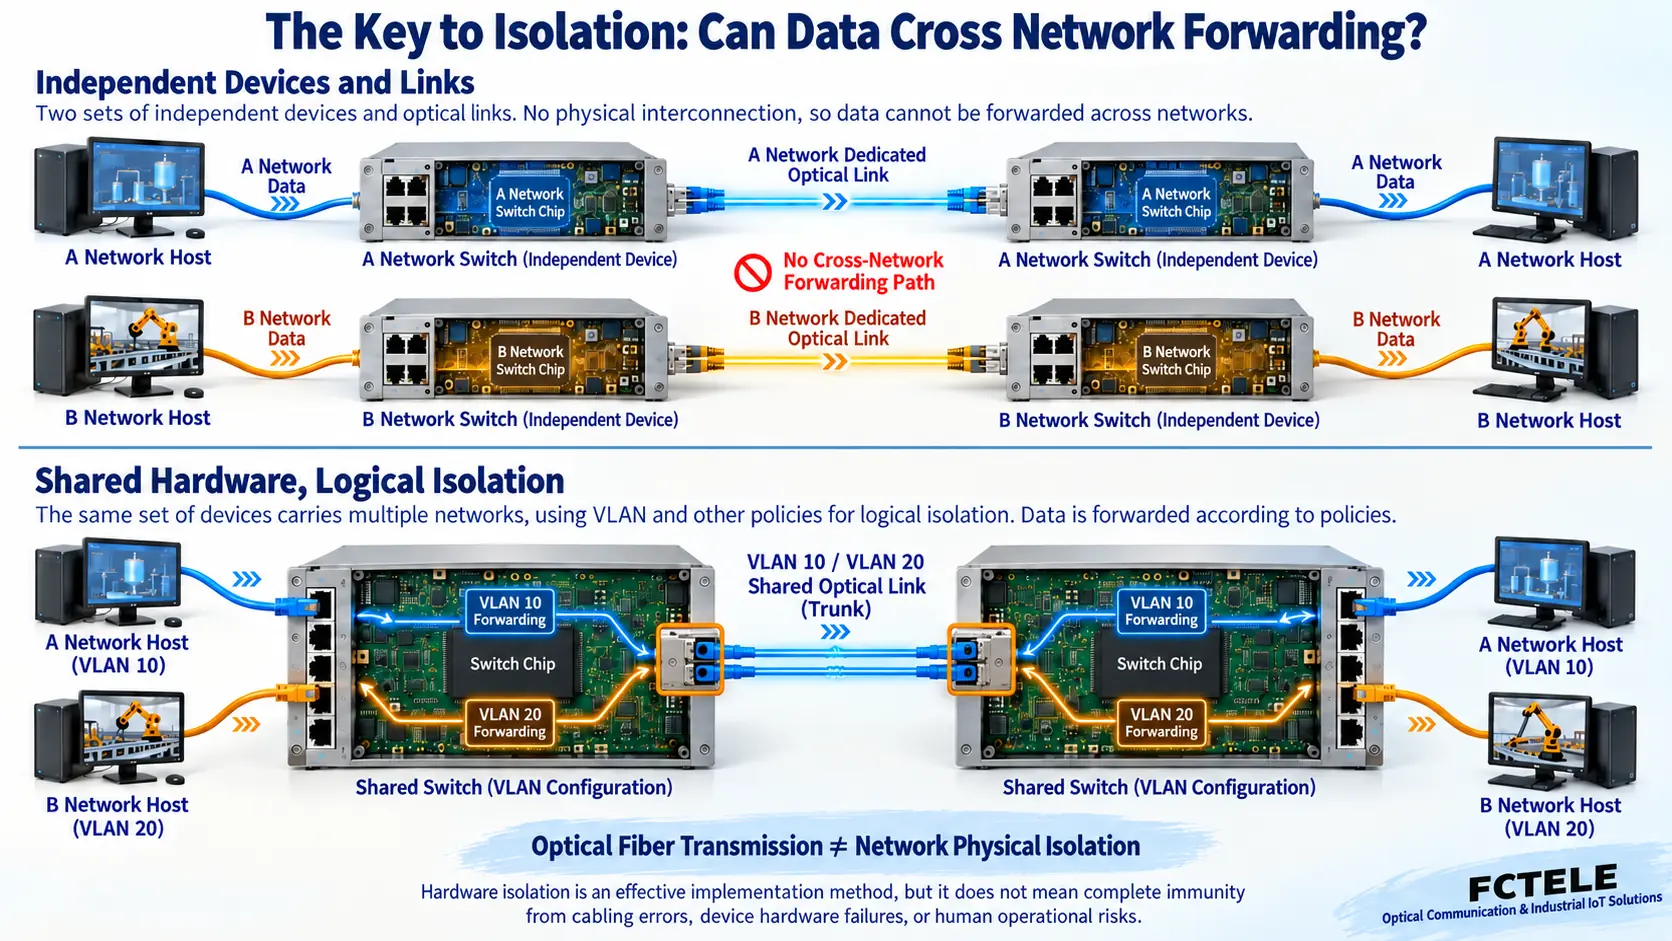
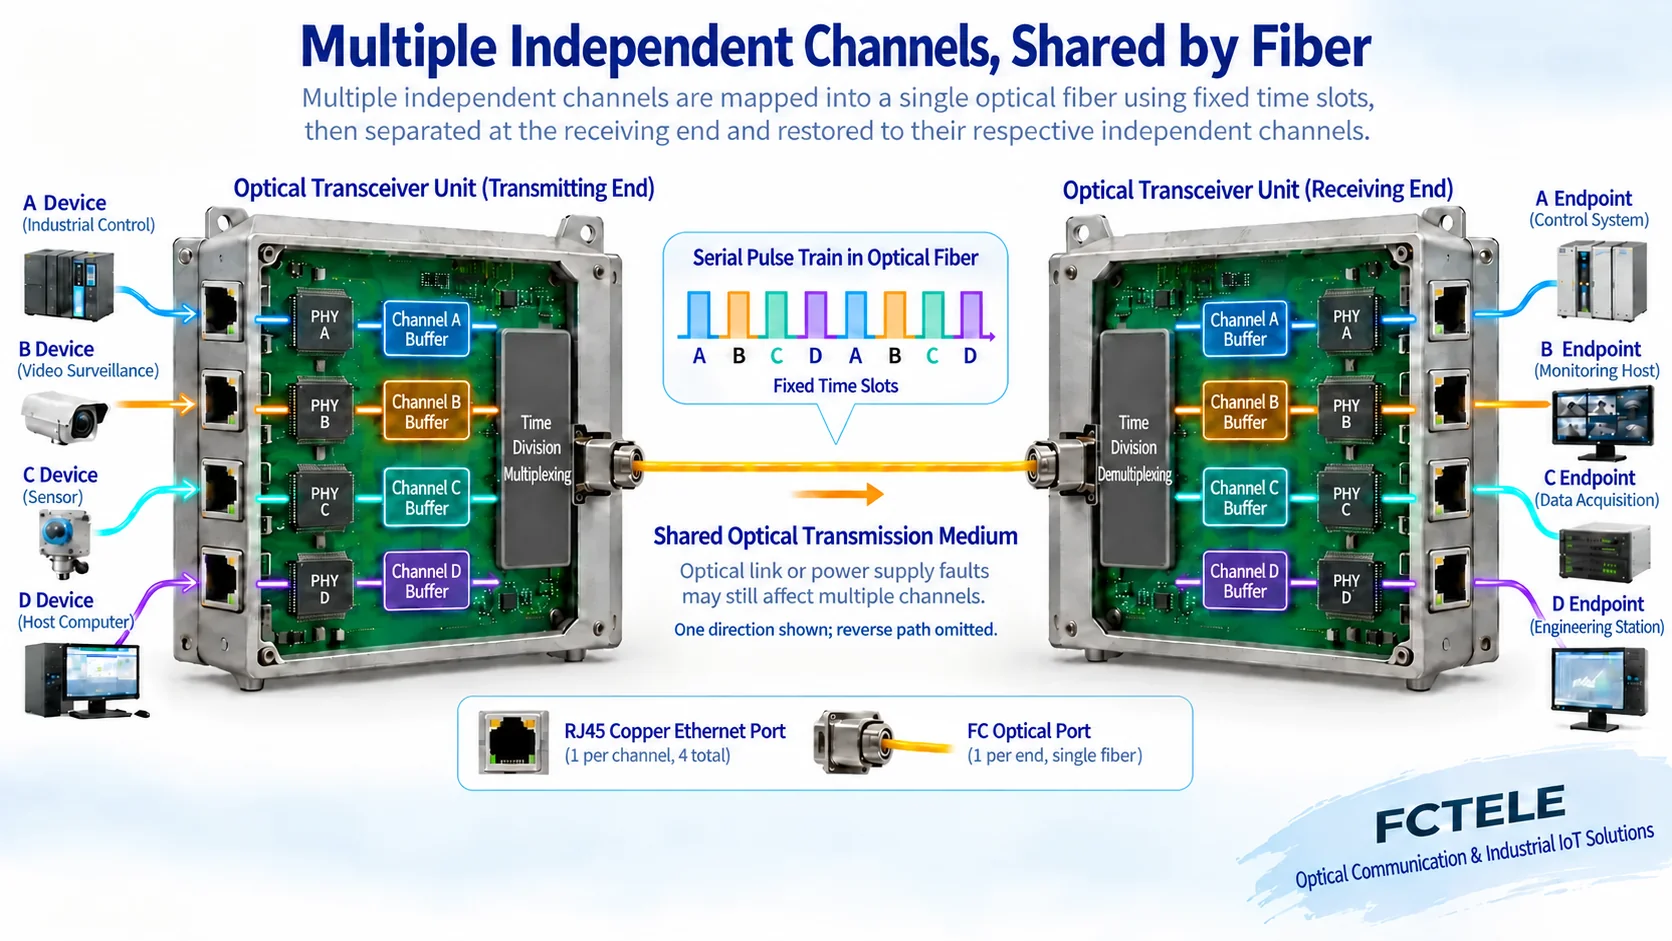
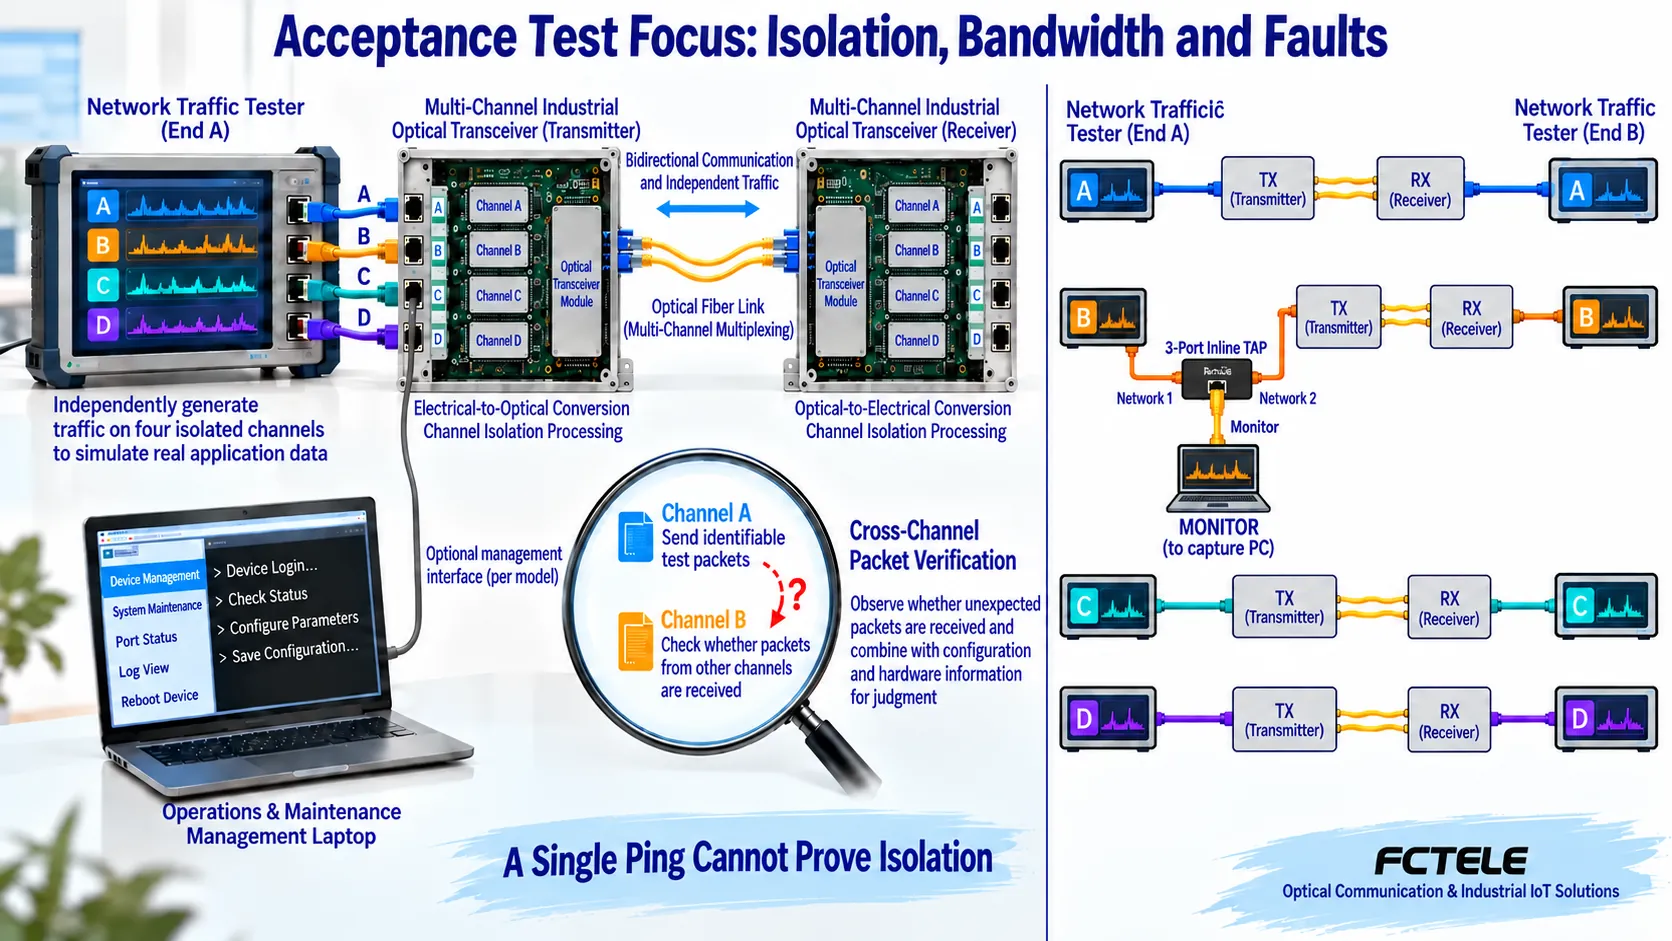
Şemaları incelerken önce mavi ve turuncu veri yollarını izleyin: Şekil 1 iki mimariyi karşılaştırır, Şekil 2 bağımsız kanalların optik iletimi nasıl paylaştığını açıklar ve Şekil 3 izolasyon, bant genişliği ve arıza doğrulamasını birbirinden ayırır. Bu makale çok kanallı Ethernet erişimine odaklanır ve esas olarak ürün yeteneklerinin nasıl anlaşılacağını ve kontrol edileceğini açıklar.
1. Önce şu ayrımı yapın: İzole edilen ağ mı, yoksa elektriksel bağlantı mı?
Fiber, optik sinyallerle iletim yapar ve bağlantının iki ucunun veriyi metal iletkenler üzerinden aktarması gerekmez; bu da toprak potansiyeli farklarından ve elektromanyetik girişimden kaynaklanan sorunların azaltılmasına yardımcı olur. Ancak her iki uçtaki cihazlar hâlâ veri alışverişi yapar; dolayısıyla elektriksel izolasyon, ağlar arasında hiçbir iletişim yolu bulunmadığı anlamına gelmez. Sıradan bir fiber medya dönüştürücü genellikle yalnızca Ethernet sinyallerini elektriksel portlar ile optik portlar arasında dönüştürür ve otomatik olarak bir güvenlik duvarına dönüşmez.
Mantıksal izolasyon, ortak anahtarlar üzerindeki VLAN'larda yaygındır. Bir VLAN, sanal yerel alan ağıdır; aynı cihaz içinde farklı Katman 2 yayın alanlarının oluşturulması olarak düşünülebilir: VLAN 10 ağına ait yayın çerçeveleri, normal Katman 2 iletme kurallarına göre doğrudan VLAN 20 ağındaki portlara gönderilmez. Veri çerçeveleri aynı üst bağlantı fiberi üzerinden sırayla iletilebilir ve ardından etiketlere göre ilgili ağa gönderilebilir. Bir üst bağlantının paylaşılması, gruplandırmanın işlevini yitirdiği anlamına gelmez; ayrıca bir yönlendirici, Katman 3 anahtarlaması veya hatalı bir köprüleme yapılandırması varsa iki ağ yine de iletişim kurabilir ve bu iletişimi kısıtlamak için erişim kontrol politikaları yine gereklidir.
Fiziksel olarak ayrı cihazlar ve bağlantılar, nispeten kolay anlaşılır bir izolasyon mimarisidir. Ancak iki tarafı birbirine bağlayan ek ağ kabloları, kablosuz arayüzler, yönetim cihazları veya başka baypas yolları bulunup bulunmadığını da kontrol etmeniz gerekir. Yalnızca “iki çip var” veya “yönlendirme işlevi yok” ifadelerini eksiksiz bir sonuç olarak kabul edemezsiniz; yapılandırma, kablolama ve işletim hatalarının hiçbir zaman ağlar arası geçişe yol açmayacağını ise hiç garanti edemezsiniz.
2. Bağımsız servis kanalları fiberi nasıl paylaşabilir?
Bir diğer ürün türü, birden fazla Ethernet kanalının bağımsız servis kanalları kullandığı ağ optik çoklayıcısı veya fiber medya dönüştürücüdür. Bu ürünlerde her elektriksel port için mutlaka ayrı bir fiber döşenmez; bunun yerine önce her servis ayrı ayrı işlenir, ardından sabit bir eşlemeye göre optik iletim kanallarına yerleştirilir ve uzak uçta kendi portlarına geri ayrılır. Paylaşılan şey iletim ortamıdır; servisler arasında veri iletilebilen bir yol bulunup bulunmadığı iç mimariye bağlıdır.
Feichang Technology 1–4 portlu 100M Ethernet fiziksel izolasyonlu fiber medya dönüştürücü kamuya açık bilgilerinde bağımsız FE arayüzleri ve özel zaman bölmeli kanalların yanı sıra dört kanalın her birinin kendi iletimine karşılık geldiği tasarımı açıklar. Zaman bölme, her kanalın verilerinin önceden belirlenmiş konumlara sırayla yerleştirilmesi ve alıcı uçta aynı kurallara göre ayrılması olarak anlaşılabilir; bu, bir Ethernet anahtarının ortak üst bağlantıda veri çerçevelerini istatistiksel olarak çoklamasından farklı bir servis düzenleme yöntemidir. Şekil 2 yalnızca bu farkı açıklar; herhangi bir modelin gerçek çip yerleşimini, zaman dilimi uzunluğunu veya özel protokol ayrıntılarını temsil etmez.
Yol benzetmesi hâlâ yararlıdır: ortak bir üst bağlantı, birden fazla trafik akışının aynı yola girmesine; bağımsız kanallar ise her akış için ayrı geçiş payları ayrılmasına benzer. Ancak fiberin içinde görünür dört “şerit” yoktur ve bu benzetme güvenliği kanıtlamak için kullanılamaz. Bağımsız arayüz çipleri mimarinin bir parçasıdır; port eşlemesinin, dahili iletme yeteneğinin ve yönetim sınırlarının yine de kontrol edilmesi gerekir.
Tek bir 100M üst bağlantıyı paylaşan dört 100M kanalını örnek alalım. Bu durumda eş zamanlı trafik gerçekten üst bağlantı kapasitesi için rekabete girebilir; ancak tüm VLAN cihazlarının üst bağlantısı yalnızca 100M değildir. Öte yandan, dört 100M kanalının bağımsız servis kapasitesinden fiziksel optik hat hızının tam olarak 400M olduğu sonucu doğrudan çıkarılamaz; çünkü iletim, kodlama ve protokol ek yükünü de içerebilir. Seçim yapılırken yalnızca “fiziksel” veya “mantıksal” adları değil, belirli cihazların servis kapasiteleri karşılaştırılmalıdır.
3. İzolasyon, bant genişliği ve arıza sınırlarını nasıl kontrol edersiniz?
Önce iletişim ilişkilerini listeleyin. Örneğin A yalnızca uzak A'ya, B ise yalnızca uzak B'ye erişebilir; bazı servislerin alanlar arasında geçişine izin veriliyorsa izin verilen yönü, protokolü ve portları yazın. Ardından her iki uçtaki elektriksel port numaralarını, karşılık gelen kanalları, hızı, dupleks modunu, optik port özelliklerini ve yönetim erişimi yöntemini doğrulayın. Resmî web sitesindeki ürün bilgilerinde belirtilen bağımsız kanal yeteneği, gerçekten sipariş edilen model ve teslim edilen yapılandırmayla ilişkilendirilmelidir; tüm Feichang Technology medya dönüştürücülerinin aynı işleve sahip olduğu şeklinde genelleştirilemez.
Adım 1: Karşılık gelen kanalları doğrulayın. Bağımsız bir test ortamında test cihazlarını kanal kanal bağlayın ve A'dan A'ya, B'den B'ye gibi iletişim ilişkilerini doğrulayın. Ardından bir kanaldan ayırt edilebilir test trafiği gönderin ve diğer kanallarda ulaşmaması gereken veri çerçevelerinin görünüp görünmediğini kontrol edin. Hem gerçek servis yönünü hem de yayınların ve farklı hedef adreslerinin nasıl işlendiğini incelemelisiniz; bir adrese yapılan ping'in başarısız olması yalnızca güvenlik duvarı, adres veya kablolama kaynaklı olabilir ve tek başına izolasyonu kanıtlayamaz.
Adım 2: Eş zamanlı bant genişliğini doğrulayın. Tek bir kanalı test ettikten sonra tüm kanalları aynı anda çalıştırın ve her kanalın aktarım hızı, paket kaybı ve gecikme değişimlerini kaydedin. Test kapsamı; çerçeve uzunluğunu, yönü, yükü ve test süresini içermelidir. Bir portun anlaşma sonucunda 100M hız göstermesi veya tek bir denemede ping gecikmesinin değişmemesi, kanalın eş zamanlı yük altında bağımsız servis kapasitesini koruduğu anlamına gelmez. Çift yönlü çalışma yeteneğinin de her iki yönde ayrı ayrı kontrol edilmesi gerekir.
Adım 3: Yönetimi ve arızaları kontrol edin. Yönetim hesabını, yönetim arayüzüne erişmesine izin verilen ağı, yapılandırma yetkilerini ve yeniden başlatma, optik yol kesintisi ve toparlanma sonrasındaki port eşlemesini kontrol edin. Farklı servislerin birbirine veri iletmemesi, ortak fiberin kopmasının veya tüm cihazın güç kaybının yalnızca bir kanalı etkileyeceği anlamına gelmez. Daha yüksek kullanılabilirlik gerektiğinde optik yol yedeklemesi, güç kaynağı ve cihaz arızaları ayrı ayrı değerlendirilmelidir; “bağımsız bant genişliği” yedeklilik tasarımının yerini alamaz.
Bir port geri döngüsünü gözlemlemek, en fazla belirli anahtarlama davranışlarını ortaya çıkarmaya yardımcı olabilir ve izolasyonu belirlemek için yeterli kanıt oluşturamaz. Çalışan bir servis ağında döngü oluşturacak şekilde iki portu bir ağ kablosuyla doğrudan birbirine bağlamayın; özel arıza testleri gerekiyorsa cihaz kılavuzunu izleyin ve bağımsız bir laboratuvar ortamında akım sınırlama, kayıt ve toparlanma önlemlerini hazırlayın.
5. Servis izolasyonunu şifreleme veya tek yönlü güvenlik izolasyonu olarak tanımlamayın
Bağımsız servis kanalları, farklı servisler arasındaki dahili iletme ilişkisini sınırlar ve normal şekilde iletilen verileri otomatik olarak şifrelemez. Fiber, sahalar arasındaki iletken yolları azaltabilir; ancak gönderenin kimliğini kontrol edemez, yetkili uç cihazların hatalı komutlar göndermesini önleyemez veya mesaj kimlik doğrulamasının yerini alamaz. CRC, iletim hatalarını tespit etmek için kullanılan bir kontroldür ve kurcalamayı önleme ya da erişim yetkilendirmesi için dayanak olarak kullanılamaz. Bu işlevler, bütün mimari içinde belirli cihazlara açıkça atanmalıdır.
Çift yönlü bir optik çoklayıcı, karşılık gelen portların her iki yönde veri alışverişi yapmasına izin vermeye devam eder; adında fiziksel izolasyon geçtiği için tek yönlü iletim cihazı, hava boşluklu sistem veya belirli bir güvenlik sertifikası almış cihaz olarak adlandırılamaz. Bir proje katı bir güvenlik sınırı gerektiriyorsa belirli ürünün uygulaması, yönetim erişim noktaları, harici köprüleme ve geçerli gereklilikler kontrol edilmelidir. NIST'in OT güvenliği kılavuzu, bölgelendirmeyi ve kontrollü iletişimi vurgular; bunların saha riskleri, izin verilen servisler ve bakım yöntemleriyle birlikte tasarlanması gerekir.
Elektriksel izolasyon, toprak potansiyeli farklarıyla başa çıkmaya yardımcı olabilir; bağımsız servis kanalları her kanalın eşlemesini korumaya yardımcı olabilir; ortak kasa ve optik kablolar ise yine de aynı anda arızalanabilir. Kabul raporu bu sonuçları birbirinden ayırmalı ve test yönünü, yükü, sürümü, paket yakalama kayıtlarını ve toparlanma davranışını kaydetmelidir. Başarısız bir ping, normal durumdaki port ışıkları veya yayın fırtınasının olmaması, sistemin tamamen izole olduğunu tek başına kanıtlayamaz.
Bilgilendirme notu: İlk üç şekil, genel ilkeleri gösteren temsili çizimlerdir; gerçek ürünleri, belirli modellerin iç devrelerini veya ölçülmüş verilerini göstermez. Şekillerdeki kapasite, kanallar ve çip yerleşimi tüm serinin özelliklerini temsil etmez; belirli yetenekler için seçilen modelin teslimat belgeleri esas alınır. Doğrulama kaynakları: Feichang Technology fiziksel izolasyonlu medya dönüştürücü kategorisi, 1–4 portlu 100M ürün bilgileri, Cisco VLAN arası yönlendirme açıklaması, NIST OT güvenliği kılavuzu.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2019-10-14. Kaynağın son güncellenme tarihi: 2026-10-13T13:42:26+08:00. Çince kaynağı okuyun
