


Geleneksel seri erişim kontrolü, bir seri cihaz sunucusu üzerinden ağa bağlanabilir. Mevcut yazılımın kullanılmaya devam edilmesi ve kesintiler sırasında kapının doğru çalışması, yalnızca eklenen bir Ethernet portuna değil; kontrolöre, yazılıma ve iletişim tasarımına bağlıdır. Amacın kart okutma kayıtlarını toplamak mı, izinleri dağıtmak mı yoksa gerçek zamanlı kilit açma komutları göndermek mi olduğunu tanımlayın. Bunların riskleri ve kabul yöntemleri farklıdır.
Erişim kontrolü sistemindeki rolleri belirleyin
Okuyucu kimlik bilgilerini okur, kontrolör izin kararını verir, kilit açma/kapama işlemini gerçekleştirir ve yönetim yazılımı kişileri, izinleri ve kayıtları yönetir. Ürünler bu rolleri birleştirebilir, ancak sorumlulukların yine de doğrulanması gerekir. Seri sunucu iletişimi taşır; ağa bağlanması ona kimlik bilgilerini değerlendirme veya kontrolörün güvenlik mantığını devre dışı bırakma yetkisi vermez.
Geleneksel sistemlerle uyumluluk, tüm modeller için bir garanti değil, doğrulanması gereken bir modernizasyon hedefidir. Okuyucu arayüzleri, kontrolörün üst bağlantı seri portları ve kilit besleme terminalleri farklıdır. İzin verilen yönetim arayüzü için kontrolörün iletişim kılavuzuna bakın. İki telli bağlantı gibi görünen her terminal bir RS485 sunucusuna bağlanmamalıdır.
Bir kart okutma kaydı bilgisayara nasıl ulaşır?
Kontrolörün, bir kimlik bilgisiyle belirli bir zamanda bir kapıdan geçildiğini gösteren bir kayıt sakladığını varsayalım. Kontrolör baytları kendi protokolüne göre biçimlendirir ve seri olarak gönderir. Sunucu baytları bir ağ bağlantısı üzerinden taşır; yazılım adresi, olayı ve zamanı tanımlar. Ağ taşıyıcıdır; olayın anlamını ise kontrolör protokolü ve yazılım belirler.
Baytların iletilmesi, herhangi bir üreticinin protokolünü otomatik olarak platform biçimine dönüştürmez. Sanal seri portlarla eski yazılım, sürücüsü işlemleri uzaktan gönderen bir COM arayüzü kullanır. Doğrudan ağ üzerinden çalışma, yazılımda desteklenen bağlantılar ve mesajlar gerektirir. Her ikisini de gerçek yazılımla; yalnızca tek bir komutla değil, özellikle saat ayarı, toplu izin güncellemeleri ve olay alındı onaylarıyla doğrulayın.
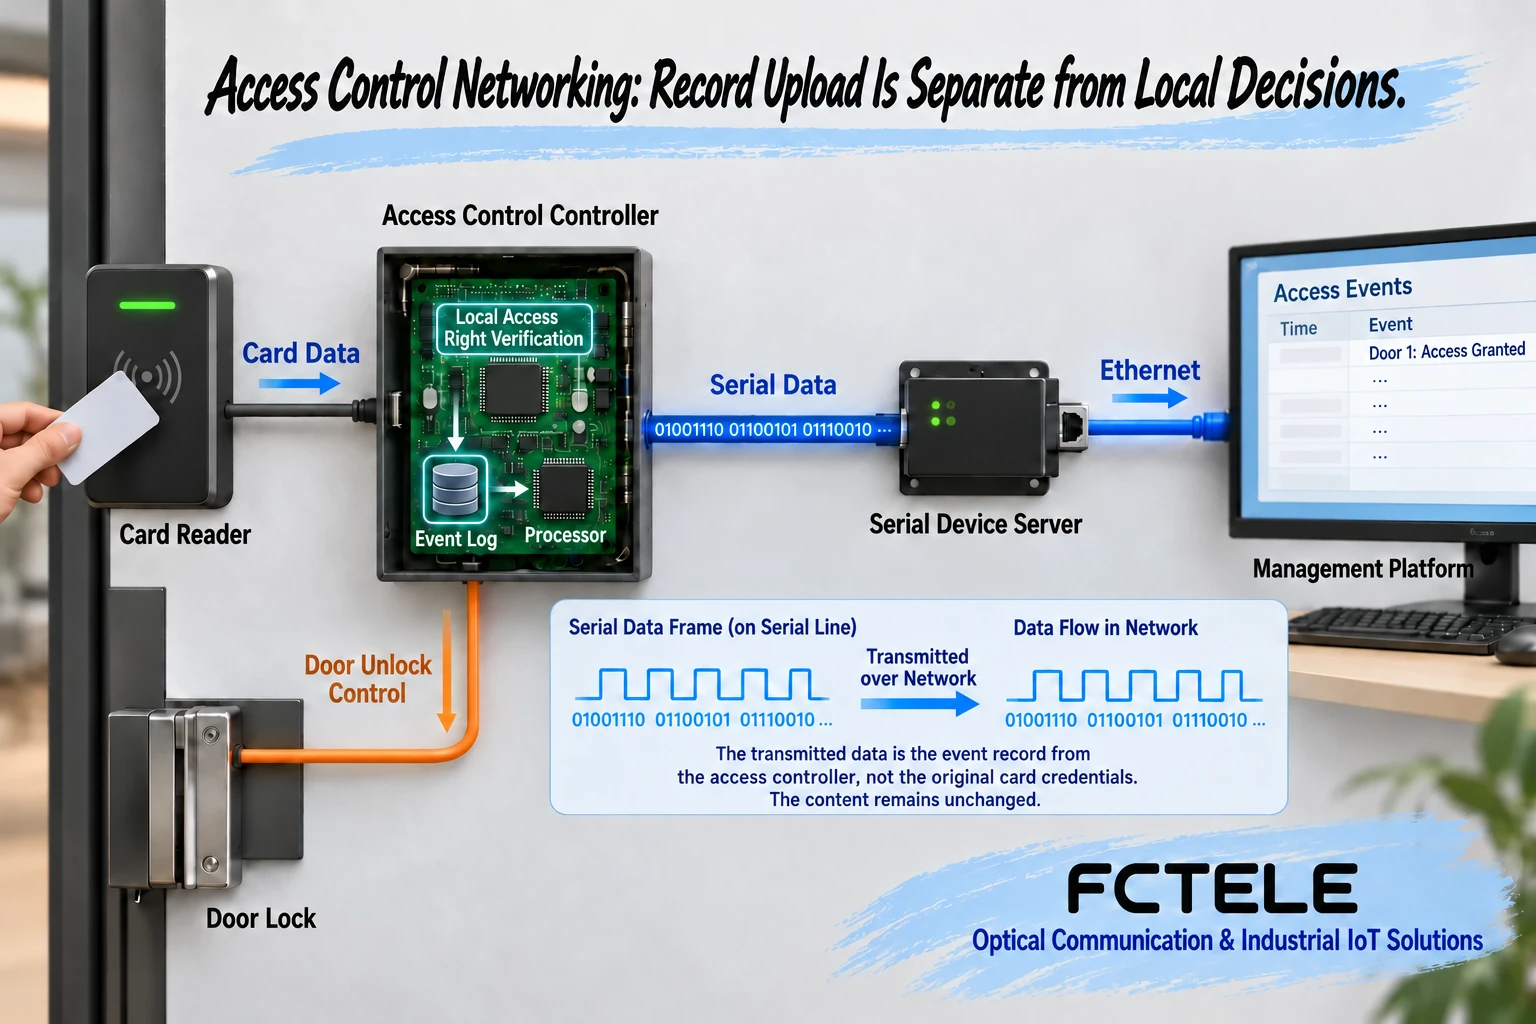
Uyumluluk doğrulaması doğru kablolamayla başlar
RS232, RS422 ve RS485 farklı elektriksel sinyalleşme kullanır. Sipariş edilen sunucu arayüzünü kontrolörle eşleştirin; konektörün görünümü pin bağlantı şemasının yerini tutamaz. RS485 ana hatlarını, dal bağlantılarını, sonlandırmayı ve kutuplamayı sahaya göre tasarlayın; polariteyi, referans bağlantılarını ve izolasyonu kontrol edin. Modernizasyon için bir kabul referansı korunabilmesi amacıyla çalışan eski kablolamayı ve yapılandırmayı muhafaza edin.
Baud hızı, veri bitleri, eşlik ve dur bitleri karakter alımını belirler. Yanlış ayarlar, baytları TCP üzerinden taşınmadan önce bozabilir; bu taşıma, özgün hizmetteki bozulmayı gideremez. Ortak veri yolunu kullanan kontrolörler ayrıca benzersiz adreslere, tanımlanmış bir sorgulama giriş noktasına ve talep olmadan raporlama kurallarının doğrulanmasına ihtiyaç duyar. Yaygın sayaç sorgulama varsayımları her erişim protokolüne otomatik olarak uygulanmaz.
Eski yazılımda neden yine de değişiklik gerekebilir?
Doğrudan yerel bağlantıyla çalışan yazılım, belirli sürücülere, kontrol hatlarına veya çok kısa bekleme sürelerine bağlı olabilir. Sunucu/ağ, taşıma, arabelleğe alma ve oturum kurtarma süreçleri ekler. Sanal bir COM portunun açılması yalnızca giriş noktasının çalıştığını kanıtlar; uyumluluk, toplu izin aktarımlarını, olay kayıtlarının alınmasını, bağlantı kesilmelerini ve sürücünün yeniden başlatılmasını da kapsar.
TCP, sıralı bir bayt akışıdır ve yazılımın her okuma işlemini tek bir erişim kontrolü mesajına bağlamaz. Uygulamalar protokol mesajlarının sınırlarını yeniden oluşturmalıdır. Paketleme bekleme süresi, baytların ne zaman gönderileceğini etkiler; mesaj ayrıştırmanın her durumda geçerli bir alternatifi değildir. Eksik baytlar veya birleştirilmiş olaylar görüldüğünde, hemen kablo arızası teşhisi koymak yerine tam veriler ve ayrıştırıcı günlükleri karşılaştırılmalıdır.
Bir kesinti sırasında kapıda ne olmalıdır?
Temel soru yalnızca otomatik yeniden bağlantı değildir. Yerel kontrolörün izinleri koruyup korumadığını, geçerlilik sürelerini yönetip yönetmediğini, olayları saklayıp saklamadığını ve bağlantı düzeldikten sonra senkronizasyon yapıp yapmadığını belirleyin. Bunlar kontrolör/platform yetenekleridir. Seri sunucunun tüm kayıtları sakladığını varsaymayın. Sistemin çevrimdışı politikasını tanımlayın ve uygulamalı olarak sınayın.
Bir kontrolör yerel izin kararlarını destekliyorsa ağ arızası sırasında yerel kurallara göre normal geçişi sürdürebilir; platform ise uydurma bir personel durumu göstermek yerine bağlantının kesildiğini gösterir. Bağlantı düzeldikten sonra yazılım, alındı onayı verilmemiş kayıtları alır ve protokolde bulunan olay tanımlayıcılarına göre yinelenen kayıtları ayıklar. Bu yetenekler yoksa bunları tanıtım iddialarıyla gizlemek yerine sınırlamaları ve gerekli yükseltmeleri belirtin.
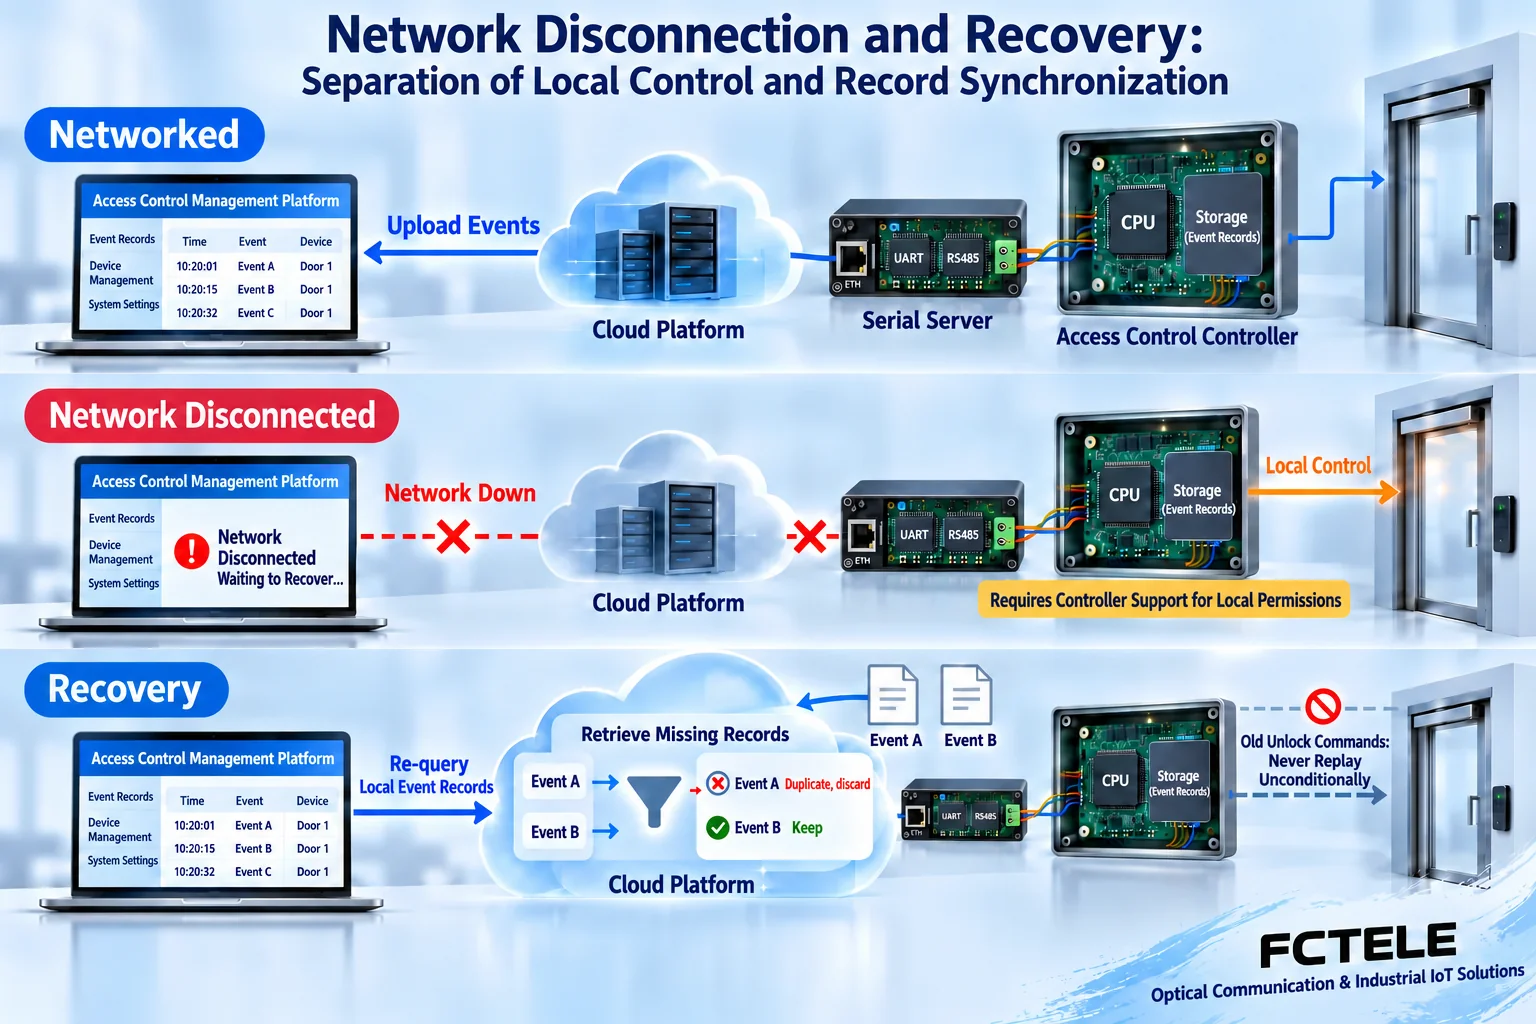
Kilit açma komutları ve kayıt okuma işlemleri farklı yeniden deneme kuralları gerektirir
Zaman aşımına uğrayan bir kayıt okuma işlemi, protokole uygun yinelenen kayıt işleme yöntemiyle yeniden denenebilir. Zaman aşımına uğrayan bir kilit açma komutu ise yanıtı kaybolmuş olsa bile zaten uygulanmış olabilir. Komutun tekrarlanması gereksiz bir işleme yol açabilir. Sonuçları işlem tanımlayıcıları, yürütme durumu veya güvenli bir iş akışı üzerinden doğrulayın. Zaman aşımından sonra yeniden gönderme, her durumda geçerli bir kontrol stratejisi değildir.
Yangın entegrasyonu, tahliye ve güvenlik kilitlemeleri, yalnızca sıradan bir uzaktan şeffaf bağlantıya dayanmak yerine proje gereksinimlerine uygun saha sistemlerini kullanmalıdır. Kilit beslemesi, acil açma ve iletişimin sorumlulukları ayrıdır. Bu makale erişim, yangın veya bina güvenliği tasarımını değil, iletişim modernizasyonunu açıklar ve yetkisiz kilit açma yöntemi sunmaz.
FCTEL ekipmanı seçerken neler doğrulanmalı?
FCTEL seri sunucu kategorileri, farklı sayıda seri port ve farklı ağ düzenleri sunar. FCT-081206 sayfası, merkezi yönetim için seçim referansı olarak birden fazla seri arayüzü, ağ yönetimini ve çalışma modlarını listeler. Arayüz sürümünü, cihaz yazılımını ve birlikte kullanılan yazılımı doğrulayın. Bir modelin ağ geçidi veya çoklu oturum özellikleri her ürün için geçerli değildir.
Yalnızca Ethernet hızına odaklanmak yerine protokol uyumluluğuna, sürücü kararlılığına, kurtarmaya ve erişim kontrolüne öncelik verin. Yönetim veya seri iletişim hizmetlerini doğrudan herkese açık erişime açmayın. Erişimi kaynak bazında kısıtlayın, varsayılan kimlik bilgilerini değiştirin ve gerektiğinde değerlendirilmiş izolasyon/uzaktan erişim yöntemleri kullanın. Belgelenmiş bir şifreleme özelliği olmadan sunucunun eski protokolü şifrelediğini iddia etmeyin.
Bir kapıda tam bir işletim döngüsü boyunca pilot uygulama yapın
Özgün yapılandırmayı yedekleyin ve kontrollü bir zaman aralığında bir kontrolör seçin. İzin verilen ve reddedilen geçişleri, saat ayarını, izin değişikliklerini ve kayıt mutabakatını doğrulayın. Ağ kesintisini, platformun yeniden başlatılmasını ve yerel elektrik kesintisini test ederek hangi sonuçların kontrolöre veya yazılıma bağlı olduğunu belirleyin. Uygulamayı genişletmeden önce ortak veri yolu ve toplu görev yükünü kontrol edin.
Modelleri, cihaz yazılımını, protokolü, pin bağlantı şemasını, karakter ayarlarını, yazılım sürümünü ve geri dönüş adımlarını kayıt altında tutun. Kabul, yalnızca bir bilgisayarın bağlı olması değil; hizmetin doğru çalışması, arızaların görünür olması ve kontrollü kurtarma demektir. Bu yaklaşım, eklenen ağ yolunun etkilerini belgelerken mevcut sistemin değerini korur.
Kaynaklar:TCP belirtimi RFC 9293;FCTEL seri cihaz sunucusu kategorileri;FCT-081206 ürün ayrıntıları. Şekiller belirli bir erişim kontrolörünü veya ölçüm yapılmış bir kurulumu değil, genel mekanizmaları gösterir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2019-11-26. Kaynağın son revizyon tarihi: 2026-10-13T16:02:51+08:00. Çince kaynağı okuyun
