


Seri sunucunun ağ ayarları üç konuyu çözmelidir: cihazın hangi adresi kullandığı, verilerin karşı uca nasıl ulaştığı ve uygulamanın hangi hizmete bağlandığı. IP, maske, ağ geçidi ve DNS'nin her birinin ayrı sorumlulukları vardır; yalnızca birkaç varsayılan değeri girmekle iletişim kurulmaz. Önce yalıtılmış bir test ağında yönetim erişimini doğrulayın, ardından uygulama bağlantısını kurun ve son olarak seri cihazın gerçek yanıtını doğrulayın. Ancak bundan sonra “web sayfası açılıyor” ile “sistem kullanılabilir durumda” ifadelerini birbirinden ayırabilirsiniz.
1. Adres cihazı, port ise hizmeti bulur
Seri sunucunun seri devresi, ölçüm cihazından baytları alır, arabelleğe kaydeder ve ağ protokol yığınına aktarır; Ethernet arayüzü ağ çerçevelerini kabloya gönderir. Ters yönde ise ağ verilerini alır ve seri parametrelere göre terminale gönderir. Ağ ayarları, verilerin cihaza nasıl ulaşacağını belirler; ölçüm cihazının komutu anlayıp anlamayacağını değil. RS485 kablolaması, baud hızı ve Modbus istasyon numarası yine de ayrı ayrı kontrol edilmelidir.
Bir IP, ağ arayüzünün mantıksal adresidir; ağ port numarası ise TCP veya UDP hizmetlerini birbirinden ayırır. Yönetim web sayfası ile seri uygulama aynı IP adresini kullanabilir, ancak hizmet portları farklıdır. Seri kanal 1, TCP portu 1 değildir; çok kanallı cihazlarda farklı dinleme portları veya başka eşleme yöntemleri bulunabilir, bu nedenle ilgili yapılandırmayı kontrol edin. Eski makalelerdeki “4001 değerinden başlayarak” ifadesini tüm ürünler için varsayılan değer olarak kabul etmeyin ve yönetim web sayfası adresini doğrudan uygulama bağlantı adresi olarak kullanmayın.
2. Maske ve ağ geçidi yolu neden etkiler?
Alt ağ maskesi, hedefin yerel ağda olup olmadığını belirlemek için kullanılır. 192.168.10.20/24 ve 192.168.10.30/24 örneklerinde /24, 255.255.255.0 maskesine karşılık gelir ve her iki taraf da diğerini aynı alt ağda kabul eder; aynı Katman 2 ağında olduklarında ve politika izin verdiğinde, varsayılan ağ geçidinden geçmeden anahtar üzerinden iletişim kurabilirler. Bu bir adres planlama örneğidir, Feichang Technology ürünlerinin fabrika yapılandırması değildir.
192.168.20.20 gibi başka bir alt ağa erişirken ana bilgisayarın kullanılabilir bir rotaya ihtiyacı vardır; yalnızca daha özel bir rota bulunmadığında varsayılan ağ geçidini kullanır. Ağ geçidi genellikle yerel alt ağdaki erişilebilir bir yönlendirici arayüzüdür; uzaktaki bir sunucunun adresini gelişigüzel giremezsiniz. Hedefe erişebilmek tek başına yeterli değildir; karşı uçta bir dönüş yolu bulunmalı ve güvenlik duvarı ile VLAN politikaları da ilgili uygulamaya izin vermelidir. Yanlış bir maske, cihazın uzak ucu yerel bir komşu sanmasına neden olabilirken yanlış bir ağ geçidi yalnızca alt ağlar arası erişimi etkileyebilir.
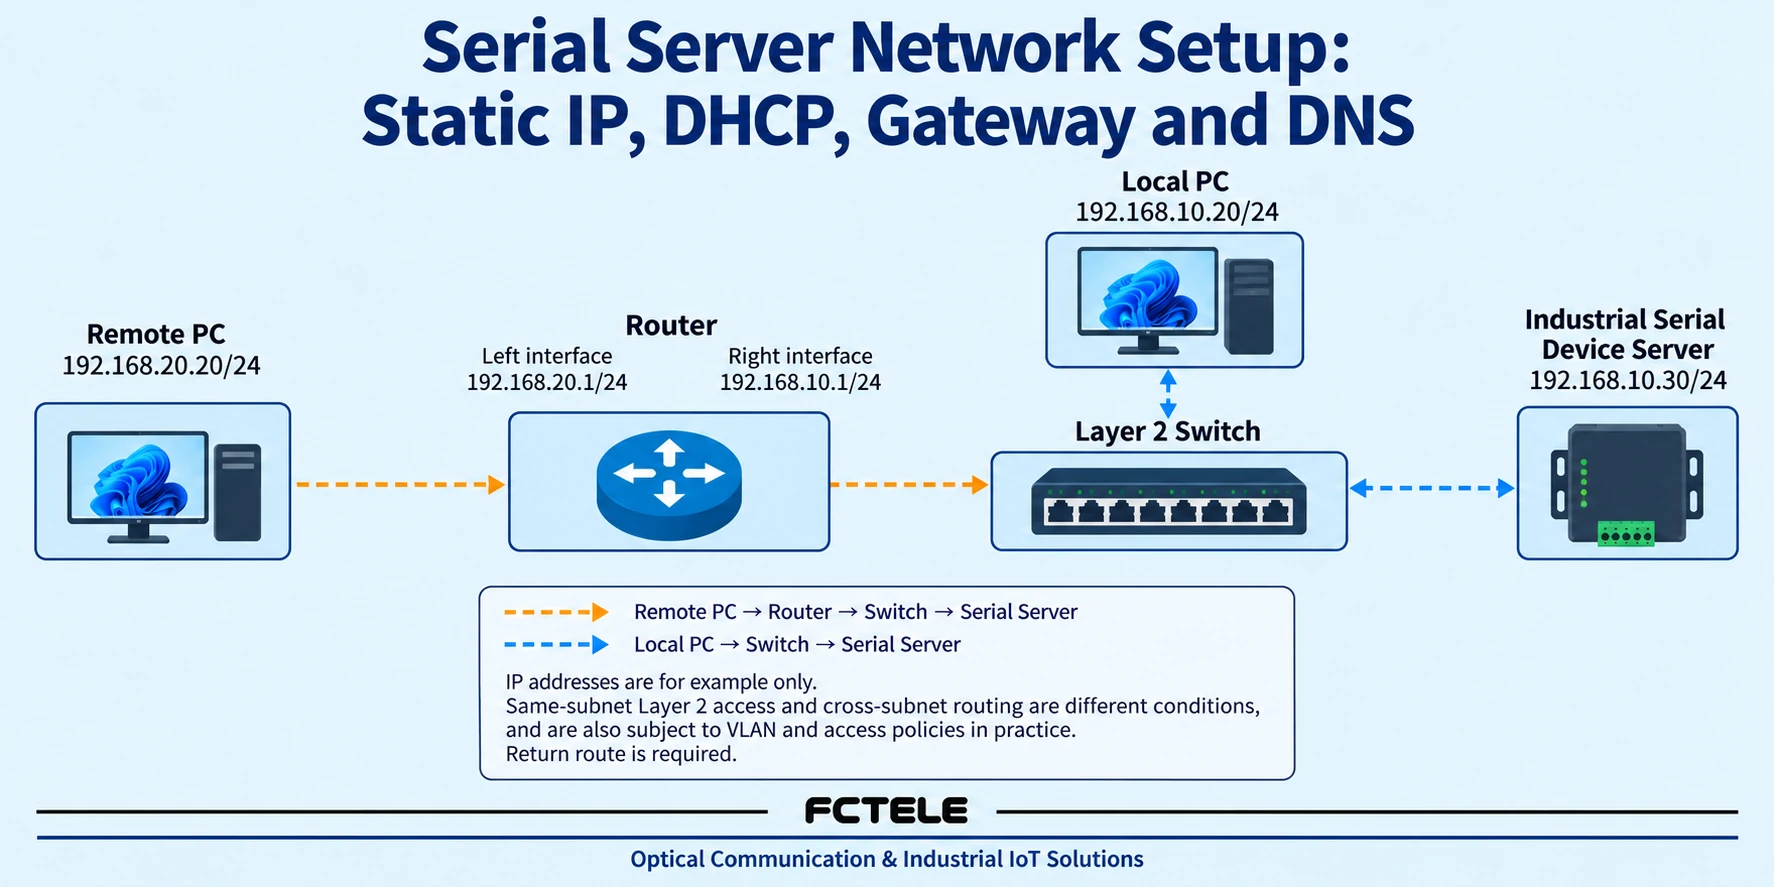
Bir bilgisayarda kablolu, kablosuz ve VPN gibi birden fazla arayüz bulunduğunda, erişim yanlış ağ kartından çıkabilir. Ağ kablosu takılı olduğu için test trafiğinin mutlaka buradan çıkacağını varsaymak yerine, önce gerçekten kullanılan arayüzü, adresi ve rotayı kaydedin. İki ağ kartını gelişigüzel biçimde örtüşen alt ağlara ayarlamayın; yalnızca bir cihazı bulmak amacıyla test bilgisayarı ile üretim ağı arasında onaysız köprü kurmayın.
3. Statik IP ile DHCP arasında nasıl seçim yapılır?
Statik IP, yönetici tarafından planlanır ve ardından cihaza elle girilir. Ana bilgisayar sabit bir adres üzerinden eriştiğinde devretmesi kolaydır; ancak adres benzersiz olmalı ve DHCP adres havuzuyla uyumlu biçimde planlanmalıdır. Tek bir Ping isteğine yanıt alınmaması, adresin kullanılmadığı sonucuna varmak için yeterli değildir. Cihazda Ping devre dışı bırakılmış olabilir veya cihaz geçici olarak çevrimdışı olabilir. İki cihazın yanlışlıkla aynı adresi kullanarak aralıklı bağlantı kesilmelerine neden olmasını önlemek için adres tahsis kayıtlarını ve cihaz tanımlayıcılarını saklayın.
DHCP, Dinamik Ana Bilgisayar Yapılandırma Protokolüdür. İstemci, hizmetten bir adres ve ilgili ağ parametrelerini ister. Yaygın ilk tahsis süreci Discover, Offer, Request, ACK şeklindedir: hizmet arama, aday yapılandırmaları alma, seçilen yapılandırmayı isteme ve onay alma. Bu süreç İnternet bağlantısı gerektirmez, ancak mevcut ağda erişilebilir bir DHCP hizmeti bulunmalıdır; alt ağlar arasında yönetici tarafından bir aktarıcı yapılandırılabilir. Kiranın bir süre sınırı vardır ve cihazın da kurallara göre kirayı yenilemesi gerekir; bir kez adres alınmasını kalıcı olarak değerlendiremezsiniz.
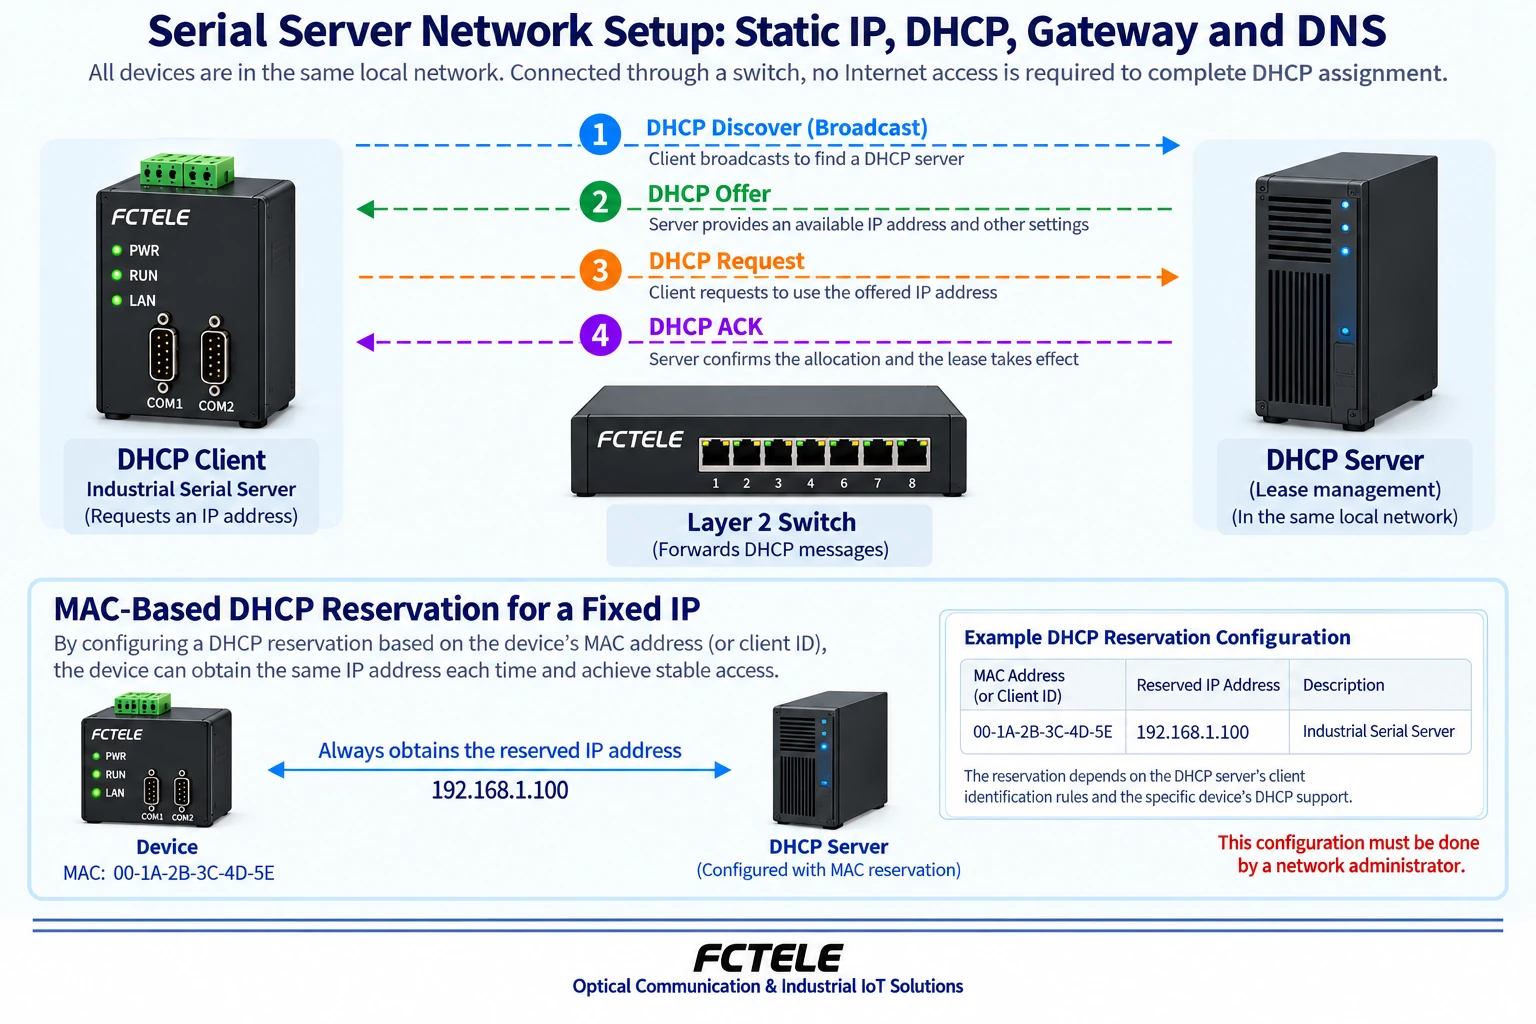
Merkezi yönetim gerektiğinde ve ana bilgisayarın kararlı bir erişim adresine ihtiyacı olduğunda DHCP rezervasyonu değerlendirilebilir: yönetici, cihaz üzerinde havuzdan gelişigüzel bir adres ayarlamak yerine ilgili istemci için bir adres ayırır. Rezervasyon, istemci tanımlayıcısına veya MAC adresine dayanabilir ve sunucu kurallarına göre kontrol edilmelidir. Bu yöntem yalnızca ilgili model DHCP'yi destekliyorsa kullanılabilir; ağda DHCP bulunmadığında cihazın belirli bir sabit adrese geri döneceğini varsaymak yerine kılavuzu ve mevcut durumu kontrol etmelisiniz.
4. DNS ne zaman gereklidir?
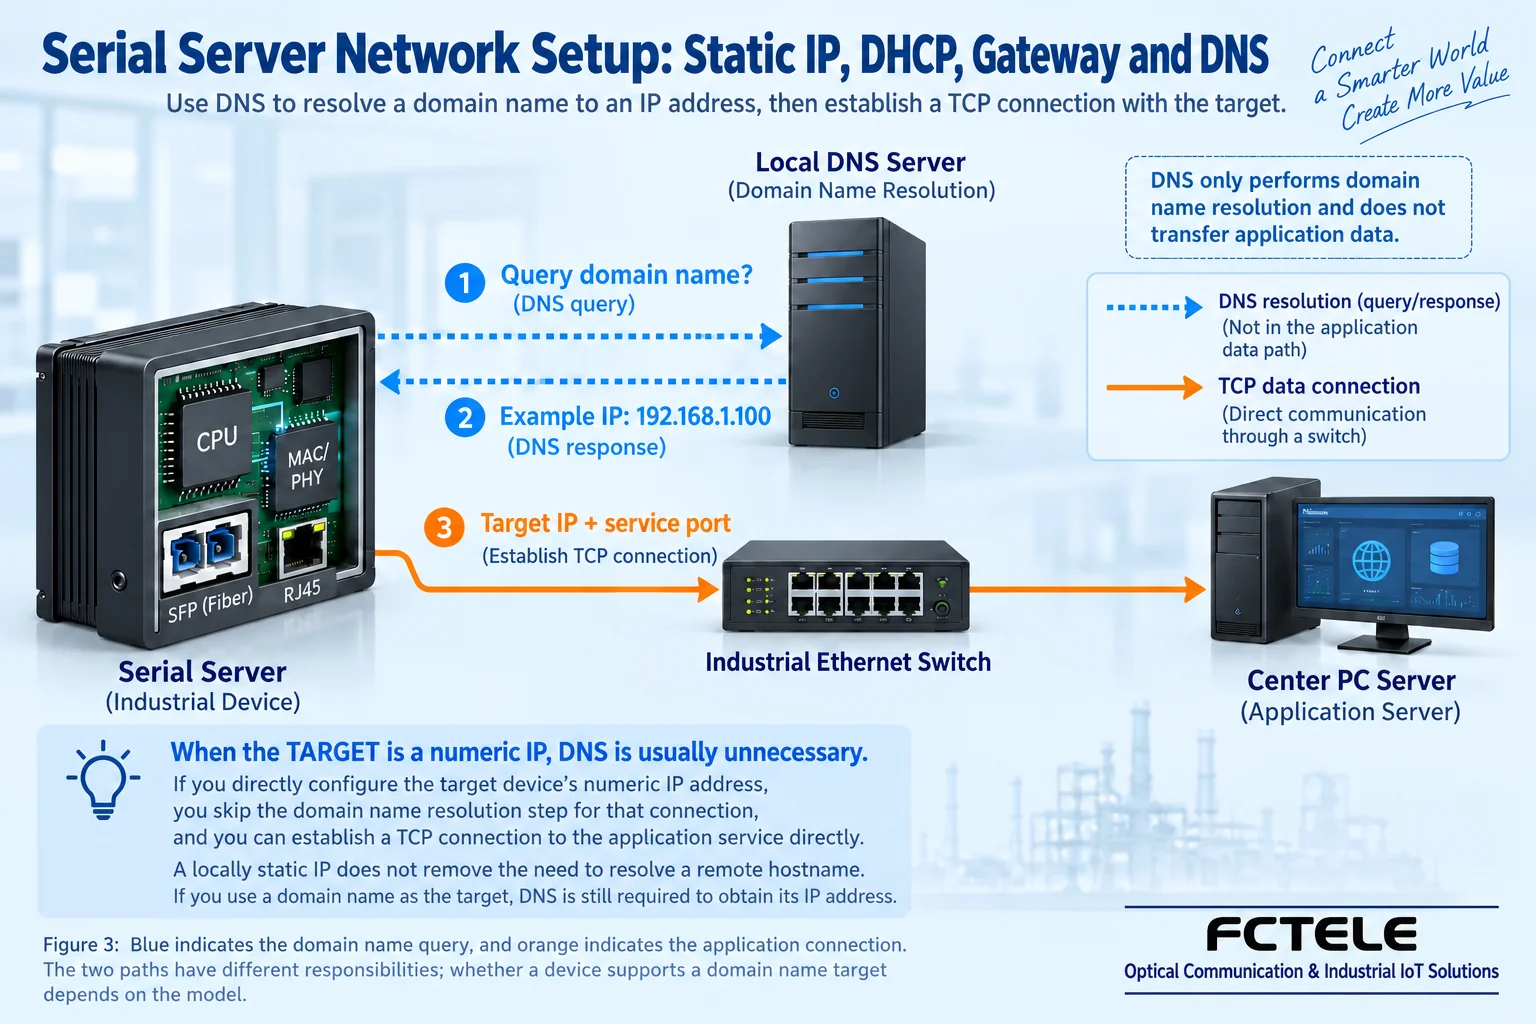
DNS, ad sorgularını ilgili kayıtlara dönüştüren Alan Adı Sistemidir. Bir cihaz etkin olarak bir “veri toplama merkezi alan adına” bağlandığında, genellikle önce yapılandırılmış DNS hizmetini sorgular ve ardından alınan adrese göre uygulama bağlantısını kurar. Başarılı çözümleme, TCP portunun açık olduğu anlamına gelmez; DNS hizmeti de tüm uygulama verilerinin geçmesi gereken bir aktarma istasyonu değildir. Hedef olarak sayısal bir IP kullanıldığında, o bağlantı için genellikle alan adı çözümlemesi gerekmez.
Alan adları ile IP adresleri arasında kesin bir bire bir ilişki yoktur: bir ad birden fazla adres döndürebilir ve farklı adlar da aynı adresi gösterebilir. Kayıtların önbellekte geçerlilik süresi de vardır; dolayısıyla çözümleme değiştirildiğinde tüm istemciler yeni değeri hemen kullanmaz. Dahili bir veri toplama merkezi adı, işletmenin dahili DNS'sini gerektirebilir ve gelişigüzel biçimde genel bir DNS'ye geçmek bu adı çözümlemeyebilir. Kullanılacak DNS adresi ağ yöneticisinin planına uygun olmalıdır; yönlendirici adresini doğrulamadan DNS hizmeti olarak kabul edemezsiniz.
5. Adresi güvenle değiştirin ve erişiminizi kaybetmeyin
Başlamadan önce modeli, ürün yazılımını, mevcut IP bilgisini, adres edinme yöntemini, yönetim erişim noktasını, uygulama portlarını ve ana bilgisayar eşlemesini kaydedin; yapılandırmayı dışa aktarın ve bir bakım aralığı planlayın. Menü adları, başlangıç hesapları ve uygulama ayarlama yöntemleri ürüne göre değişir; bu makale evrensel varsayılan parolalar veya varsayılan menü yolları sunmaz. İlk oturum açmadan sonra güvenlik politikasına uygun, ayrı kimlik bilgileri belirleyin. Ürün yazılımı yükseltmelerinde uyumlu sürümü, yedekleme ve geri alma yöntemini doğrulayın; yalnızca “en güncel” olduğu için üretim ekipmanını doğrudan güncellemeyin.
Önce yeni adresi ve bilgisayarın bu adrese nasıl ulaşacağını planlayın, ardından tek bir ağ parametresi grubunu değiştirin. Kaydettikten sonra yönetim oturumu yalnızca adres değiştiği için kesilebilir; bu, cihazın mutlaka arızalı olduğu anlamına gelmez. Yeni adresi kullanarak tekrar erişin ve gerekirse test bilgisayarını onaylı bir alt ağa yapılandırın. Ayarların hemen uygulanması, yeniden bağlantı veya yeniden başlatma gerektirmesi modelin bildirimlerine bağlıdır. IP, seri biçimi ve uygulama modunu aynı anda değiştirmeyin; aksi takdirde bir arızadan sonra nedeni ayırt etmek zorlaşır.
Adresi unutursanız önce devir kayıtlarını, DHCP kiralarını, anahtarın öğrenme kayıtlarını veya üreticinin keşif aracını kontrol edin. Keşif aracının yayınları yönlendiricilerden geçmeyebilir; cihazın bulunamaması çevrimdışı olduğu anlamına gelmez. Fabrika ayarlarına geri yükleme parametreleri siler ve yetkilendirme ile yedekleme sonrasında son çare olarak kullanılmalıdır; çalışan bir veri yolunda sıfırlama düğmesine tekrar tekrar basmayın. Yönetim ve uygulama erişim noktalarında erişim kaynakları sınırlandırılmalıdır; genel ağ üzerinden erişim için onaylı güvenli erişim yöntemlerini kullanın ve kontrol portlarını doğrudan dış erişime açmayın.
6. Üç sonuç katmanına göre kabul
İlk katmanda ağ ve yönetim kontrol edilir: bağlantı durumu, adres çakışmaları, maske, yönlendirme ve erişim kuralları doğru olmalı ve yetkili bilgisayarlar yönetim erişim noktasına erişebilmelidir. Ping yalnızca yardımcı bir kanıttır ve politikalar tarafından yasaklanmış olabilir; başarılı bir Ping de uygulama bağlantısının kurulduğunu kanıtlayamaz. İkinci katmanda uygulama bağlantısı kontrol edilir: Server olarak dinleme mi yoksa Client olarak etkin bağlantı kurma mı yapıldığını, hedef IP veya alan adını, portu ve oturum durumunu doğrulayın. Alan adıyla bağlantı başarısız olurken sayısal adresle bağlantı başarılı oluyorsa DNS'yi ayrı olarak kontrol edin ve seri parametreleri değiştirmeyin.
Üçüncü katmanda gerçek seri yanıt kontrol edilir: cihaz kılavuzunun izin verdiği salt okunur istekleri kullanın ve gönderilen baytları, alınan baytları ve dönüş değerlerini kontrol edin. Bağlantı kurulmuş ancak yanıt yoksa kablolamayı, seri biçimini, istasyon numarasını ve protokolü kontrol etmeye devam edin. Şeffaf iletim, Modbus RTU'yu otomatik olarak Modbus TCP biçimine dönüştürmez; yalnızca ilgili ağ geçidi modunu destekleyen cihazlar yapılandırmaya göre dönüştürme yapabilir. Ardından beklenen yükü, yeniden bağlantıyı ve cihaz yeniden başlatıldıktan sonraki toparlanmayı test edin. Üretimdeki her kesinti yetkilendirilmelidir.
Feichang Technology seri sunucu kategorisi ve FCT-1500 serisinin 2855 ayrıntıları, birden fazla seri portu ve elektriksel ile optik port kombinasyonlarını listeler; böylece arayüz sayısına ve kurulumda kullanılan iletim ortamına göre model seçilebilir. Bu ayrıntılardaki ağ protokolü sütunu DHCP/DNS'nin yanı sıra WEB yönetimini, yönlendiriciler arası iletişimi ve otomatik yeniden bağlantıyı da listeler; bu bilgiler adres tahsisi, merkezi yapılandırma ve toparlanma gereksinimlerini kontrol etmek için kullanılabilir. Ancak bu işlevlerin desteklenmesi, sahadaki yönlendirme ve DNS ayarlarının zaten doğru olduğu anlamına gelmez ve her yeniden bağlantıda uygulama durumunun korunacağını da garanti etmez. Optik portlar, doğru IP ve yönlendirme yapılandırmasının yerini alamaz. Sipariş edilecek belirli modeller, ürün yazılımı, menüler ve toparlanma koşulları yine de kılavuzdan kontrol edilmelidir; arayüzün görünümünden çıkarılamaz. Erişim adımlarının tamamı için bkz. Kullanım Eğitimi ; bayt ve geri döngü doğrulaması için bkz. Yapılandırma ve Hata Ayıklama Kılavuzu .
Kaynaklar: IETF RFC 2131 (DHCP) ; IETF RFC 1034 (DNS) ; Feichang Technology Seri Sunucu Kategorisi ; 2855 Ürün Ayrıntıları . Şematik çizimler genel mekanizmaları açıklamak içindir; gerçek ürünleri veya ölçülmüş parametreleri temsil etmez. Örnek adresler üretim yapılandırmasında doğrudan kullanılamaz.
Dinamik alan adları adres değişikliklerini nasıl ele alır?
DDNS, hedef adres değiştikçe bir ad kaydının güncellenmesini sağlayan Dinamik DNS güncellemesidir; bu işlem ile bir cihazın DNS sorgulaması iki farklı eylemdir. Güncelleme, ilgili mekanizmayı destekleyen bir yönlendirici, ana bilgisayar veya istemci tarafından gerçekleştirilir. Bir seri sunucu yalnızca alan adı sorgulama yeteneğine sahipse, bundan hareketle kendi başına güncelleme yayımlayabileceği varsayılamaz. Ticari hizmetlerin güncelleme arayüzleri de farklılık gösterebilir ve eski bir aracın menüsü ortak bir protokol olarak kabul edilemez.
Adres değiştikten sonra DNS önbelleğini, kaydın geçerlilik süresini ve cihazın ne zaman yeniden çözümleme yaptığını da dikkate almalısınız. Önceden kurulmuş bir TCP bağlantısı, yalnızca bir çözümleme kaydı değiştirildiği için otomatik olarak yeni adrese taşınmaz. Cihaz merkeze bağlanmak için TCP Client kullanıyorsa önce alan adı girilmesine, DNS'nin ve merkez uygulama portunun yapılandırılmasına izin verdiğini doğrulayın; ardından yeniden çözümleme ve yeniden bağlantı sonuçlarını gözlemleyin. Belirli tetikleme koşullarını modele göre doğrulayın. Bir alan adı NAT, güvenlik duvarı veya operatörün paylaşımlı adres kısıtlamalarını ortadan kaldırmaz; DDNS de güvenli ağ erişiminin yerini alamaz.
Kontrollü bir ortamda hedef kaydı değiştirin; sorgu sonucunu, gerçek bağlantı adresini ve uygulamadan okunan değerleri kontrol edin; eski bağlantının sonlandırılma ve toparlanma davranışını kaydedin. Test amacıyla genel ağdaki kontrol portlarını doğrudan açmayın. Başvuru: RFC 2136 Dinamik Güncelleme Mekanizması ; hizmet sağlayıcının güncelleme yönteminin bu mekanizmayla uyumlu olup olmadığı ayrıca kontrol edilmelidir.
Bu makale, ilgili eski makalenin geçerli içeriğini korur. Şematik çizimler genel çalışma ilkelerini açıklar; genel mekanizmalar ile belirli modellerin yetenekleri ayrı ayrı kontrol edilmelidir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2022-12-06. Kaynağın son revizyon tarihi: 2026-10-13T11:01:30+08:00. Çince kaynağı okuyun
