


Önce hangi hizmet kesiminin korunması gerektiğini doğrulayın
Eski E1 devreleri bir IP ağına aktarıldıktan sonra veriler anahtarlama, yönlendirme ve muhtemelen paylaşımlı bağlantılardan geçer. Hizmetin normal çalışması, iletişimin şifreli olduğu anlamına gelmez; fiber kullanımı paket içeriklerini otomatik olarak korumaz. IP üzerinden TDM, taşıma ve devrenin yeniden oluşturulmasını tanımlar; gizliliği her durumda içeren bir güvenlik protokolü değildir. Bir plan, hangi ağ kesimlerine güvenildiğini, hangilerinin ek korumaya ihtiyaç duyduğunu ve ağ geçitlerini kimin yönettiğini açıkça listelemelidir.
Güvenlik hedefleri; kimlerin erişebileceğini, yönetim izinlerini, içerik gizliliğini, bütünlüğü ve hizmet kullanılabilirliğini ayrı ayrı kapsar. VLAN gruplandırması, hesap izinleri, yönlendirme kimlik doğrulaması ve şifreleme farklı sorulara yanıt verir. Bunlardan birinin uygulanması, hepsinin tamamlandığı şeklinde sunulmamalıdır. Belirli bir projede, şemadaki her çizgiye bir kilit eklemek yerine gerçek veri yolunu ve cihaz yeteneklerini esas alarak kontrol yapın.
Yönlendirme kimlik doğrulaması devre içeriğini korumaz
RIP, yönlendirme bilgilerinin alışverişi için kullanılırken IP üzerinden TDM paketleri hizmet trafiğini taşır. Bu iki trafik türünün rolleri farklıdır. Yönlendirme güncellemelerinin kimliğini doğrulamak, esas olarak ilgili güncellemelerin güvenilir olup olmadığını değerlendirmeye yardımcı olur; devre verilerini otomatik olarak şifrelemez. Ayrıca bu ikisi, hem yönlendirme hem de şifreleme sağlayan evrensel bir protokol olarak birleştirilemez. İlgili güvenlik mekanizmaları ayrı ayrı yapılandırılmalı ve doğrulanmalıdır.
Yönetim oturumu açma korumasının da kendine özgü bir kapsamı vardır. Model HTTPS veya SSH'yi destekliyorsa ilgili yönetim oturumu korunabilir; ancak bu, ağ geçidinden geçen E1 üzerinden taşınan tüm içeriğin şifreli olduğu anlamına gelmez. TLS de herhangi bir taşıyıcı pakete isteğe bağlı olarak uygulanabilecek hazır bir anahtar değildir; uygulama veya protokol gerçekleştirim desteği gerektirir. Güncel bir güvenlik çözümünün yeteneklerini vaat ederken eskimiş SSL adını kullanmaya devam etmeyin.
IPsec tüneli hangi iki uç nokta arasında çalışır?
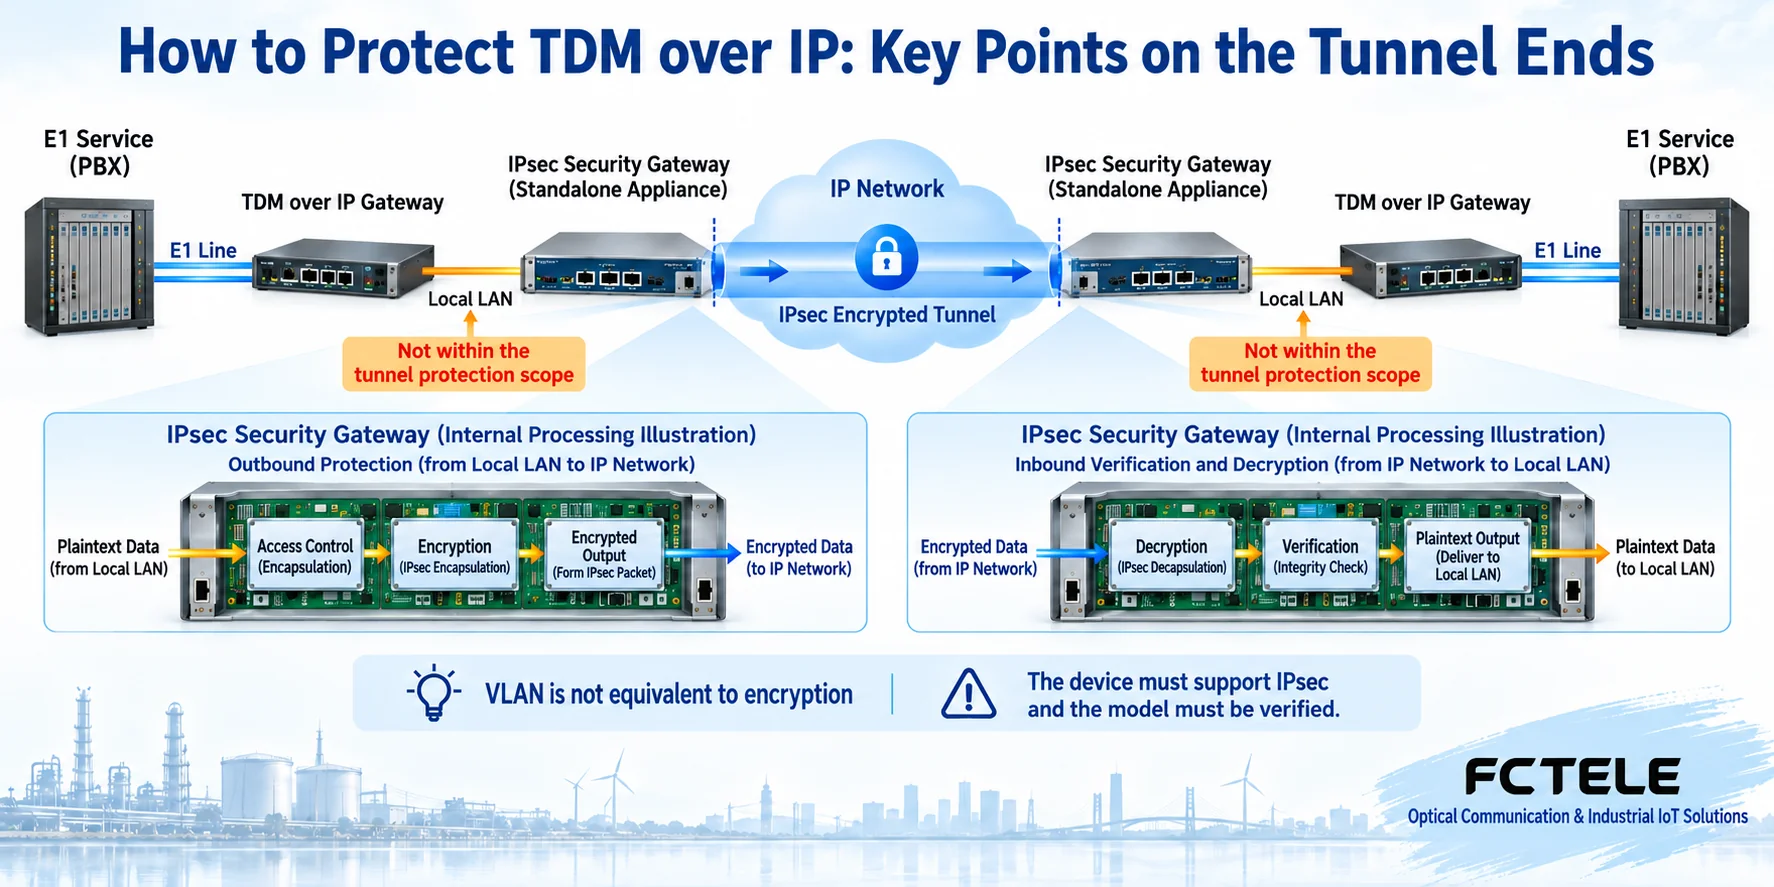
Bir yaklaşım, devre ağ geçidinden gelen IP paketlerinin tünelden geçmesi için her iki uca da ilgili IPsec yeteneğini destekleyen güvenlik cihazları yerleştirmektir. Şemada devre ağ geçidi ve harici güvenlik ağ geçidi birbirinden bağımsız iki role sahiptir: güvenlik uç noktası eşleşen trafiğe koruma uygular; uzak uç ise ilgili özgün paketleri doğrular ve yeniden oluşturur, ardından işlenmeleri için devre ağ geçidine iletir. Bu yalnızca bir kurulum yaklaşımıdır; tüm TDM ürünlerinde yerleşik IPsec bulunduğu anlamına gelmez.
Koruma kapsamı gerçek yol üzerinde işaretlenmelidir. Devre ağ geçidinden yerel güvenlik uç noktasına uzanan kısa bağlantı, başka bir koruma yoksa bu tünelin kapsamında değildir. Korumanın tam anlamıyla uçtan uca olup olmadığı, uç noktaların konumlarına ve diğer ağ kesimlerine bağlıdır. Kimlik doğrulama, şifreleme ve yeniden oynatma saldırılarını önleme gibi yetenekler, kullanılan güvenlik mekanizmasına ve onun etkin yapılandırmasına bağlıdır. Yalnızca VPN adı bulunduğu için tüm hizmetlerin korunduğunu varsayamazsınız.
Politikalar ve cihaz kimlikleri birbiriyle uyumlu olmalıdır
Her iki taraf da güvenilir uç noktaları, tünele girmesi gereken trafiği, izin verilen kaynakları ve yönetim yollarını kontrol eder; güvenlik yapılandırmalarını güncel ürün ve kuruluş gereksinimlerine göre seçer. Anahtarların, sertifikaların ve hesapların oluşturulması, güncellenmesi ve iptal edilmesi için de bakım kayıtları tutulmalıdır. Genel bir makale, tüm ürünlerde kullanılabilecek ortak bir varsayılan anahtar sağlamaz ve üretim ortamındaki cihazların yapılandırmalarının üzerine yazmak için kaynağı bilinmeyen yapılandırmalar kesinlikle kullanılamaz.
Hizmet verileri, cihaz yönetimi ve yönlendirme denetimi farklı erişim kapsamları kullanabilir. Yönetim kaynaklarının kısıtlanması, devre paketlerinin kesinlikle geçeceği anlamına gelmez; yönetim adreslerine izin verilmesi de aynı anda tüm hizmetlere izin verilmesini gerektirmez. Erişim ve dönüş yollarını her iki yönde kontrol edin; politika uyarınca hangi trafiğin korunduğunu ve hangisinin reddedildiğini kaydedin. Güvenlik cihazları yeni arıza noktaları da oluşturabilir; kapasiteleri, yedeklilikleri ve bakım erişimleri plana dahil edilmelidir.
Kapsülleme ek yükü devreleri neden etkiler?
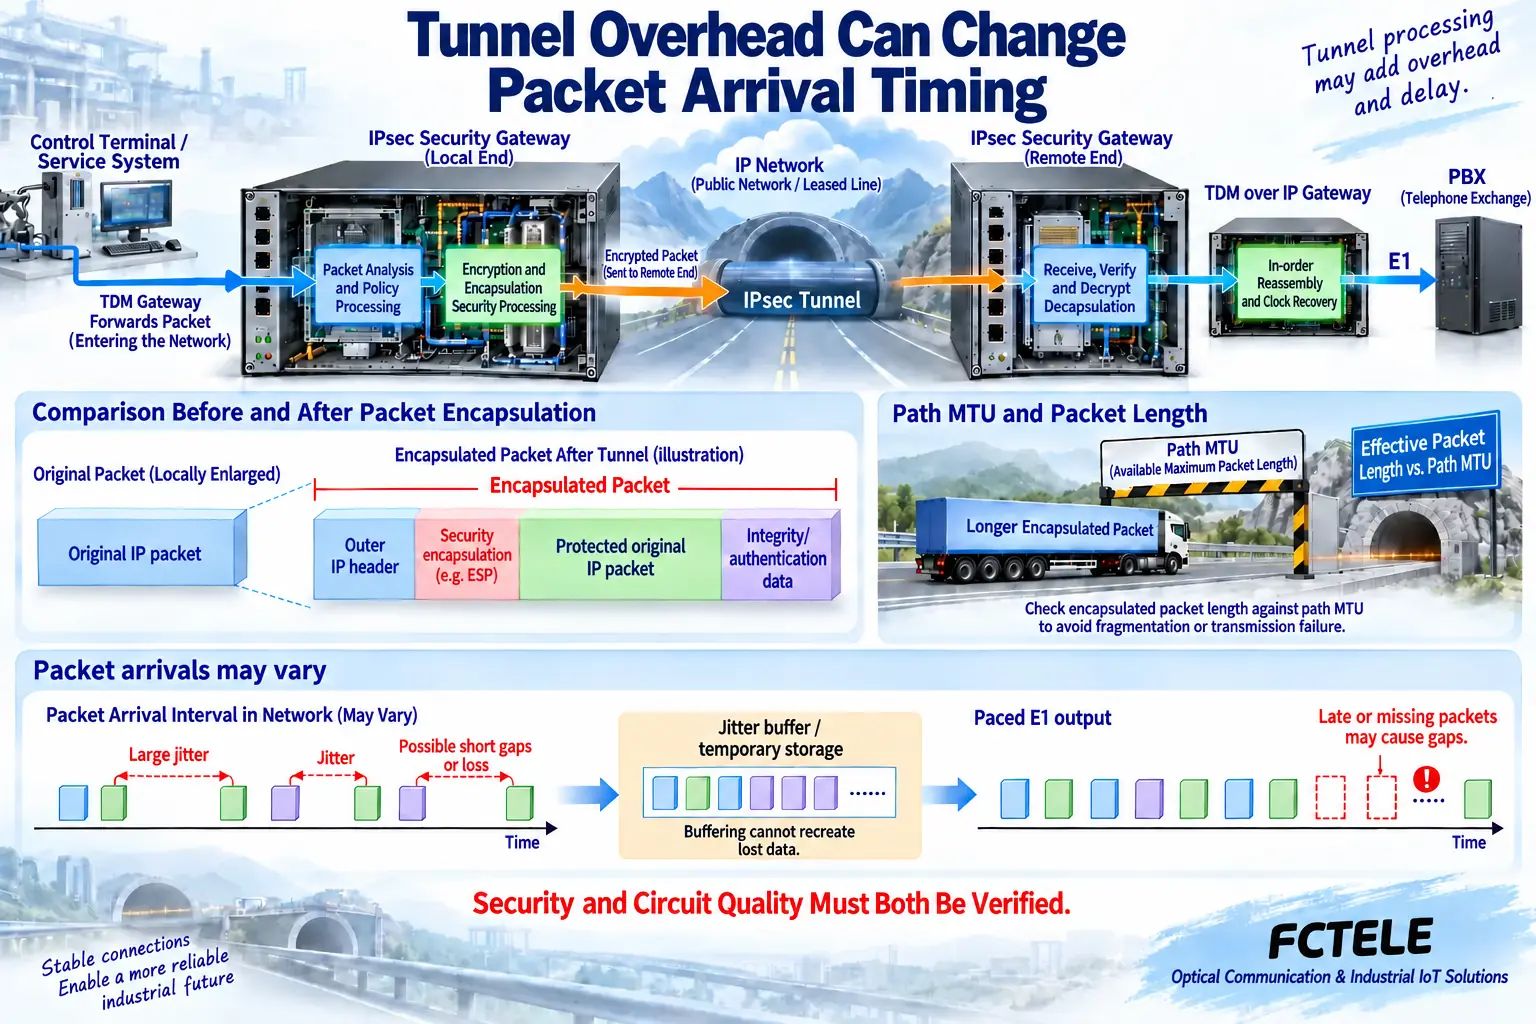
Bir güvenlik tüneli, başlıklar ve bunlara karşılık gelen koruma ek yükünü ekler; ayrıca cihazın işleme kaynaklarını kullanır. MTU, belirli bir yol kesiminin taşıyabileceği paket uzunluğu sınırıdır; özgün taşıyıcı paket, tünel eklendiğinde artık mevcut yol koşullarını karşılamayabilir. Parçalamanın nasıl yapılacağı, parçalamadan nasıl kaçınılacağı veya paketin nasıl atılacağı protokole, yapılandırmaya ve cihaza bağlıdır. Tünelin tüm uzunluk sorunlarını otomatik olarak çözeceğine dair genel bir taahhütte bulunamazsınız.
Bu nedenle devre ağ geçidinin paket uzunluğunu, yol MTU'sunu ve güvenlik cihazı ayarlarını aynı anda kontrol etmeniz gerekir. Daha büyük hizmet blokları, kapsüllemenin oransal ek yükünü kısmen azaltabilir ancak veri toplama bekleme süresini artırır; daha küçük hizmet blokları ise paket hızını ve ek yükü artırır. Yalnızca verimlilik amacıyla en yüksek değeri seçmeyin. Şemadaki paket katmanları işlevsel bir gösterimdir; modele özgü parametrelerin yerini sabit bayt sayıları veya algoritmalarla almaz ve tüm dış adreslerin şifrelendiğini de göstermez.
Varış değişimleri şifrelemeyle gizlenemez
Güvenlik işlemleri, paylaşımlı çıkış kuyruklaması ve tünelin yeniden kurulması paketlerin varış zamanlarını değiştirebilir. Alıcı ağ geçidinin yine de hizmetleri sırasıyla işlemesi ve uygun bir saatle kesintisiz E1 çıkışı sağlaması gerekir. Tamponlama, erken veya biraz geç gelen verilere zaman payı bırakabilir; ancak kaybolan özgün içeriği yeniden oluşturamaz. Tünelin çevrimiçi olması ve devrenin kalite gereksinimlerini karşılaması, ayrı ayrı gözlemlenmesi gereken iki durumdur.
Kritik hizmetlerde, güvenlik bağlantısı güncellemelerinin ve olağan dışı durumlardan kurtarmanın çağrılar veya veriler üzerindeki etkisi de değerlendirilmelidir. Yalnızca hizmetlerde takılmayı önlemek için tüm korumayı uzun süre kaldıramazsınız; görünürde güvenlik sağlamak uğruna devrede zaten bit hataları veya sık alarmlar bulunduğunu da göz ardı edemezsiniz. Normal koşullarda, güvenlik değişiklikleri sırasında ve onaylanmış arıza koşullarında sonuçları kaydedin; ardından taşıyıcı çözümün kabul edilip edilmeyeceğine proje gereksinimlerine göre karar verin.
FCTEL ağ geçitlerinin yeteneklerini kontrol edin
Feichang Technology FCT-E1 ve FCT-E4-M ürün ayrıntıları; E1 devre erişimini, saat geri kazanımını, yapılandırılabilir paket uzunluğunu, VLAN ve geri döngü bakımına ilişkin yaklaşımları açıklar ve taşıyıcı ekipman için referans olarak kullanılabilir. FCT-E4-M ayrıca farklı hedef IP adreslerinin ve portlarının eşlenmesini açıklar; bu, ilgili devrelerin tek tek yönetilmesi için uygundur. Bu yetenekler hizmetlerin planlanmasına ve gözlemlenmesine yardımcı olabilir; ancak doğrudan yerleşik şifreleme, güvenlik tünelleri veya eksiksiz güvenlik duvarı işlevleri bulunduğu anlamına gelmez.
İncelenen sayfalar, bu iki modelin makaledeki örnekte yer alan tüm IPsec güvenlik işlevlerine sahip olduğunu kanıtlamak için yeterli dayanak sunmamaktadır; bu nedenle şemada bağımsız harici güvenlik cihazları kullanılmıştır. Gerçekte birlikte kullanılıp kullanılamayacakları, yolun tamamı ve modele özgü koşullar esas alınarak doğrulanmalıdır. Saat özellikleri, arayüzler ve aygıt yazılımı da geçerli kılavuzlara göre teyit edilmeli; web sayfasındaki düşük gecikme ifadeleri, güvenlik işlemleri eklendikten sonra da değişmeden kalan bir garanti olarak değerlendirilmemelidir.
Güvenlik ve hizmet kabulünü birlikte yapın
Önce onaylanmış bir test ağında cihaz kimliğini, izin verme ve reddetme kurallarını, gerçek tünel eşleştirme kapsamını ve yönetim izinlerini doğrulayın; ardından temsili devre yükü ekleyin. IP tarafında paket varışını, kayıpları, uzunlukla ilgili anormallikleri ve güvenlik cihazı kaynaklarını; E1 tarafında ise sinyal kaybını, çerçeve kaybını, bit hatalarını ve gerçek hizmetleri gözlemleyin. Bir yönetim adresine ping atılabilmesi, verilerin şifreli olduğunu kanıtlamadığı gibi bu devre göstergelerini de kapsamaz.
İnceleme için paket yakalama veya günlükler kullanıldığında, test amacıyla hizmet verilerinin yayılmasını önlemek üzere izinler sınırlandırılmalı ve veriler uygun şekilde saklanmalıdır. Topolojiyi, koruma kapsamını, model sürümlerini, yapılandırma yedeklerini, alarmları ve kurtarma kayıtlarını teslim edin. Daha sonra devre eklenirken veya güvenlik cihazları değiştirilirken ek yükü ve kapasiteyi yeniden hesaplayın. Bir güvenlik çözümünün sonucu, hem kimlerin erişimine izin verildiğini hem de korunan mevcut devre hizmetinin gereksinimleri karşılamaya devam edip etmediğini yanıtlamalıdır.
Veri notu: Çalışma prensibi şemaları teknik içerik açısından kontrol edilmiştir ve genel mekanizmaları açıklamak için kullanılır. Bunlar ürün fotoğrafları veya ölçüm kayıtları değildir. Belirli arayüzler, modlar ve yetenekler seçilen modele, sürüme ve sahada yapılacak doğrulamaya tabidir.
Doğrulama kaynakları: RFC4301: IP Güvenlik Mimarisi
RFC4197: Devre Emülasyonu, Saat ve Ağ Gereksinimleri
RFC2453: RIP Sürüm 2
Feichang Technology FCT-E1 Tek E1 Devre Emülasyonu Ağ Geçidi
Feichang Technology FCT-E4-M Dört E1 Devre Emülasyonu Ağ Geçidi
Feichang Technology IP Üzerinden TDM Ürün Kategorisi
İlgili teknik konular: IP Üzerinden TDM Yol Değiştirmeyle Karşılaştığında Ne Olur: RIP Sınırları, Sıra Dışı Paket Varışı ve Kurtarma KabulüTDM ve WDM Nasıl Ayırt Edilir: Zaman Dilimleri, Dalga Boyları ve Birleşik Taşıyıcı SeçenekleriModüler IP Üzerinden TDM Nasıl Planlanır: Hizmet Kartları, Kanal Eşleme ve Paylaşılan Kaynaklar
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2024-05-06. Kaynağın son güncellenme tarihi: 2026-10-13T11:14:38+08:00. Çince kaynağı okuyun
