

html Ethernet Anahtarları Nasıl Çalışır: MAC Öğrenme, VLAN'lar ve Döngüler | FCTELE
                                   +8618758069661 [email protected]
Ürün Arama Kılavuz: boşluk = VE, | = VEYA, ! = DEĞİL

Sorularınız mı var? Bizi bugün arayın!

+8618758069661

Veya bize mesaj bırakın

Çevrimiçi Mesaj

Bir Ağ Anahtarı Ne İşe Yarar? MAC Adresi Öğrenmeden VLAN İletimine

Görüntülenme: 88 +1Özgün içerik: FCTELEYazar: FCTELE Teknik Ekibi
BİR BAKIŞTA

Bir Ethernet anahtarının bir çerçeveyi nereye ilettiğini hangi bulgular açıklar?

Anahtar, giriş portundaki kaynak MAC adresini VLAN tablosuna öğrenerek kaydeder, ardından hedef arama ve iletme kurallarını uygular. Bilinen bir hedef için uygun bir port seçilebilir; bilinmeyen tek noktaya yayın, izin verilen VLAN kapsamı içinde tüm uygun portlara iletilebilir. Gerçek tabloyu, VLAN yapılandırmasını ve port durumunu kontrol edin. Bu Katman 2 davranışı, tek başına IP yönlendirmesi sağlamaz veya kontrolsüz yedekli bağlantıları güvenli hâle getirmez.

Üç mekanizma ve bunların doğrulama sınırlarıSinyali izleyin, ardından gerçek hizmeti doğrulayın

01Kaynağı öğrenin

Learn the sourceThe received source address identifies an attachment; destination lookup selects delivery.ASource → portDestination?BLearn source, then look up destinationKnown unicast example onlyOther forwarding rules apply separately

Alınan kaynak adresi, bağlantı noktasını belirler; hedef araması ise iletimin nereye yapılacağını seçer.

02İletme kaynaklarını kontrol edin

Check forwarding resourcesPorts share finite output and switching resources under simultaneous traffic.Input 1Input 2Input 3QueueOutput rateConcurrent arrivals share a finite outputFinite buffers cannot solve sustained overload

Eş zamanlı trafik altında portlar, sınırlı çıkış ve anahtarlama kaynaklarını paylaşır.

03Bilinmeyen bir hedefi çözümleyin

Resolve an unknown destinationAn unlearned destination can require copies on eligible ports in the VLAN.AFDB ?123Eligible ports in the same VLAN; not ingress

Henüz öğrenilmemiş bir hedef, VLAN içindeki uygun portlara kopyalar gönderilmesini gerektirebilir.

Üç diyagramı karşılaştırmak için kaydırın →

Kavramsal eğitim görselleridir; ölçülmüş dalga biçimleri, kurulum kablolaması veya belirli bir ürünün iç mimarisi değildir.
  • Kaynağı öğrenin

    İletme kaydını amaçlanan port ve VLAN ile karşılaştırın.

  • İletme kaynaklarını kontrol edin

    Paket hızını, port bileşimini ve test yükünü karşılaştırın.

  • Bilinmeyen bir hedefi çözümleyin

    Kaynak öğrenmeyi, VLAN üyeliğini ve beklenen taşırma kapsamını doğrulayın.

Seçim ve doğrulama kontrol listesiKontrolleri ve ilgili kılavuzları genişletin
Bu hizmete ve gerçek çalışma koşullarına yönelik kontroller
KontrolNeler teyit edilmeliNasıl doğrulanır
Kaynağı öğreninAlınan kaynak adresi, bağlantı noktasını belirler; hedef araması ise iletimin nereye yapılacağını seçer.İletme kaydını amaçlanan port ve VLAN ile karşılaştırın.
İletme kaynaklarını kontrol edinEş zamanlı trafik altında portlar, sınırlı çıkış ve anahtarlama kaynaklarını paylaşır.Paket hızını, port bileşimini ve test yükünü karşılaştırın.
Bilinmeyen bir hedefi çözümleyinHenüz öğrenilmemiş bir hedef, VLAN içindeki uygun portlara kopyalar gönderilmesini gerektirebilir.Kaynak öğrenmeyi, VLAN üyeliğini ve beklenen taşırma kapsamını doğrulayın.
Kısa yanıt: Bir anahtarın temel görevi, aynı Katman 2 ağı içindeki uç cihazları bağlamak ve MAC adres tablosuna göre Ethernet çerçevelerini doğru porta göndermektir. Her çerçevenin kaynak MAC adresini okuyarak “bir cihazın hangi portta olduğunu” öğrenir; ardından hedef MAC adresini arayarak hedefe yönelik iletme, taşırma veya filtreleme kararını verir. VLAN'lar, bir anahtarı birden fazla yayın etki alanına bölebilir; trafiğin VLAN'lar arasında geçmesi veya diğer IP alt ağlarına ulaşması gerektiğinde, yönlendirmeyi bir Katman 3 anahtarı veya yönlendirici yapmalıdır.

Bir anahtar, yalnızca çok portlu bir ayırıcı değildir. Bir hub, alınan bitleri tüm portlara kopyalarken bir anahtar Ethernet çerçevelerini tanıyabilir, bir MAC adres tablosu tutabilir ve farklı portların aynı anda iletişim kurmasına olanak sağlayabilir. Bir anahtarı anlamak için şu zinciri izleyin: çerçeve nereden giriyor — anahtar ne öğrendi — hedef adres biliniyor mu — çerçeve nereden çıkıyor.
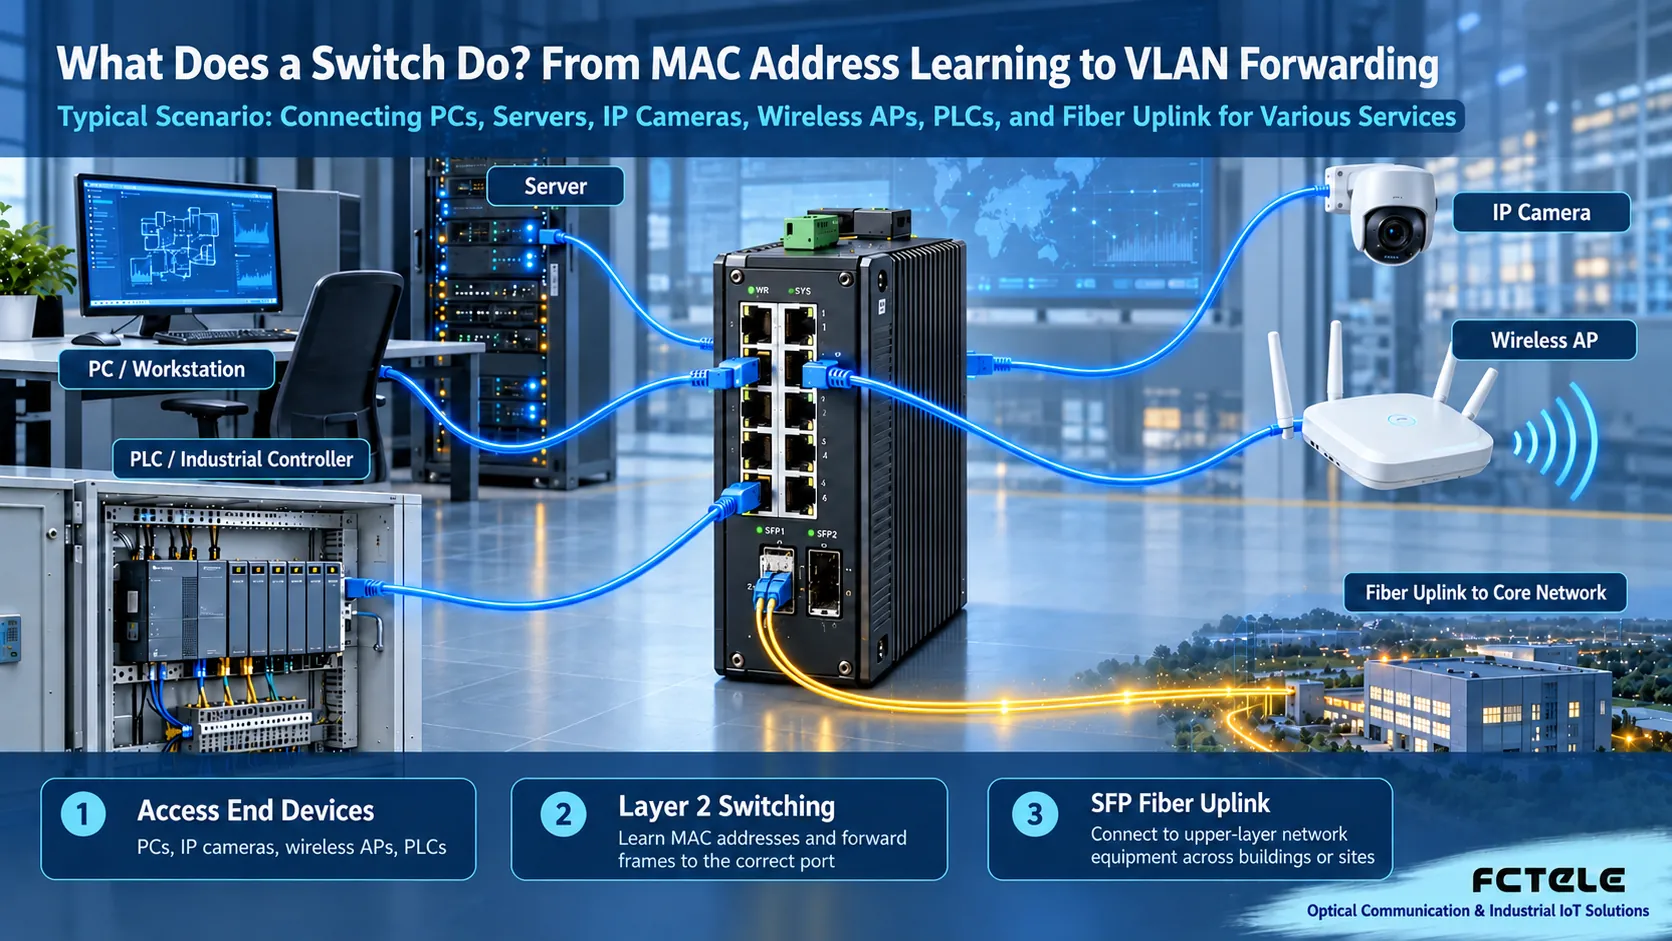
Bilgisayarları, sunucuları, kameraları, AP'leri ve PLC'leri bağlayan bir Ethernet anahtarının uygulama senaryosu şeması
Şekil 1: Bir anahtarın terminalleri, sunucuları, kameraları, kablosuz AP'leri, PLC'leri ve bir fiber üst bağlantıyı bağladığı tipik bir senaryo

1. Bir anahtar ağda hangi sorunu çözer?

Bir anahtar; bilgisayarlara, sunuculara, IP kameralara, kablosuz AP'lere, PLC'lere, endüstriyel kontrolörlere ve diğer cihazlara Ethernet erişimi sağlar. Her port bağımsız bir çarpışma etki alanı oluşturur ve anahtarlama yongası birden fazla bağlantıyı paralel olarak işleyebilir. Böylece çok sayıda cihazın, ilk dönem paylaşımlı Ethernet'te olduğu gibi aynı iletim ortamı için rekabet etmesi gerekmez.

Temel olarak üç ihtiyacı karşılar: cihazları bağlamak, ilgisiz trafiği yalıtmak ve üst katman protokolleri için kararlı bir Katman 2 kanalı sağlamak. Sıradan bir Katman 2 anahtarı, tüm IP yönlendirmesinden sorumlu değildir; aynı VLAN içindeki iletişim MAC tabanlı iletme ile gerçekleştirilirken VLAN'lar veya alt ağlar arasındaki iletişim bir Katman 3 ağ geçidine devredilir. Endüstriyel anahtarlar ayrıca yedekli güç beslemesi, geniş sıcaklık aralığı, koruma, halka protokolleri, alarmlar ve elektromanyetik girişime karşı daha yüksek dayanıklılık sunar.

2. MAC adresi öğrenme ve çerçeve iletme sürecinin tamamı

Bir çerçeve 1 numaralı porttan girdiğinde anahtar önce kaynak MAC adresini okur ve MAC adres tablosuna “kaynak MAC — giriş portu — VLAN” kaydını yazar. Bu MAC adresi zaten mevcutsa port bilgisini ve yaşlandırma zamanlayıcısını yeniler. Bu işleme kaynak adres öğrenme denir ve her cihazın elle kaydedilmesini gerektirmez.

Anahtar daha sonra hedef MAC adresini arar. Tabloda eşleşen bir kayıt zaten varsa çerçeveyi yalnızca hedef porttan iletir; buna bilinen tek noktaya yayın denir. Hedef MAC adresi henüz öğrenilmemişse çerçeveyi aynı VLAN içinde giriş portu dışındaki tüm portlara kopyalar; buna bilinmeyen tek noktaya yayın taşırması denir. Genel yayın çerçeveleri de kendi yayın etki alanlarında yayılır. Uç cihaz yanıt verdikten sonra anahtar ters yöndeki yolu öğrenebilir ve sonraki iletişim hedefe yönelik iletmeye dönüşür.
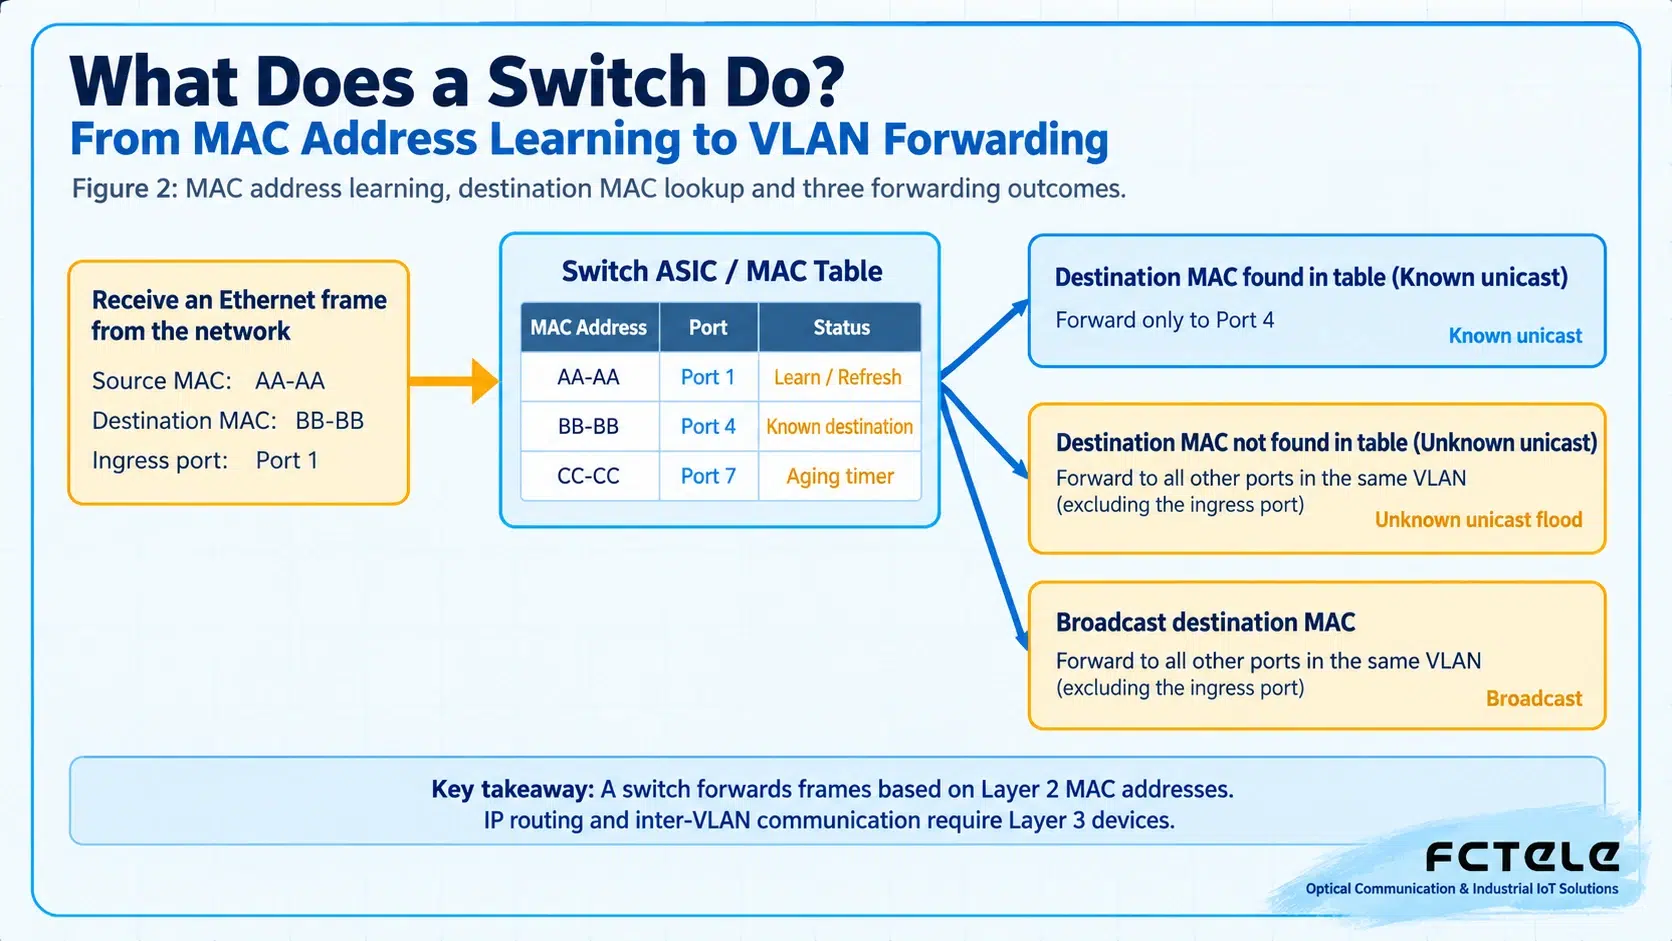
Anahtarın kaynak MAC öğrenmesi, hedef MAC araması ve iletme kararına ilişkin çalışma prensibi şeması
Şekil 2: MAC adresi öğrenme, hedef adres arama ve üç iletme sonucu

3. VLAN'lar, Trunk bağlantıları ve yayın etki alanları iletme kapsamını nasıl değiştirir?

VLAN segmentasyonu olmadan genel yayınlar, ARP istekleri ve bilinmeyen tek noktaya yayınlar geniş bir Katman 2 alanını kapsayabilir. VLAN'lar, aynı fiziksel anahtarı birden fazla mantıksal yayın etki alanına bölmek için 802.1Q etiketlerini kullanır: üretim ekipmanları, video gözetim sistemleri ve ofis terminalleri farklı VLAN'lar kullanabilir ve varsayılan olarak Katman 2 düzeyinde doğrudan iletişim kuramaz.

Access portları genellikle terminalleri bağlar ve yalnızca bir hizmet VLAN'ına aittir; Trunk portları ise anahtarlar arasında veya bir anahtar ile bir yönlendirme cihazı arasında kullanılır ve birden fazla VLAN taşıyabilir. Mühendislik uygulamalarında PVID, Tagged/Untagged modu ve izin verilen VLAN listesi birlikte kontrol edilmelidir; aksi takdirde bir VLAN tek yönde çalışmayabilir, bir yönetim adresine erişilemeyebilir veya genel yayınlar amaçlanan kapsamın dışına sızabilir.
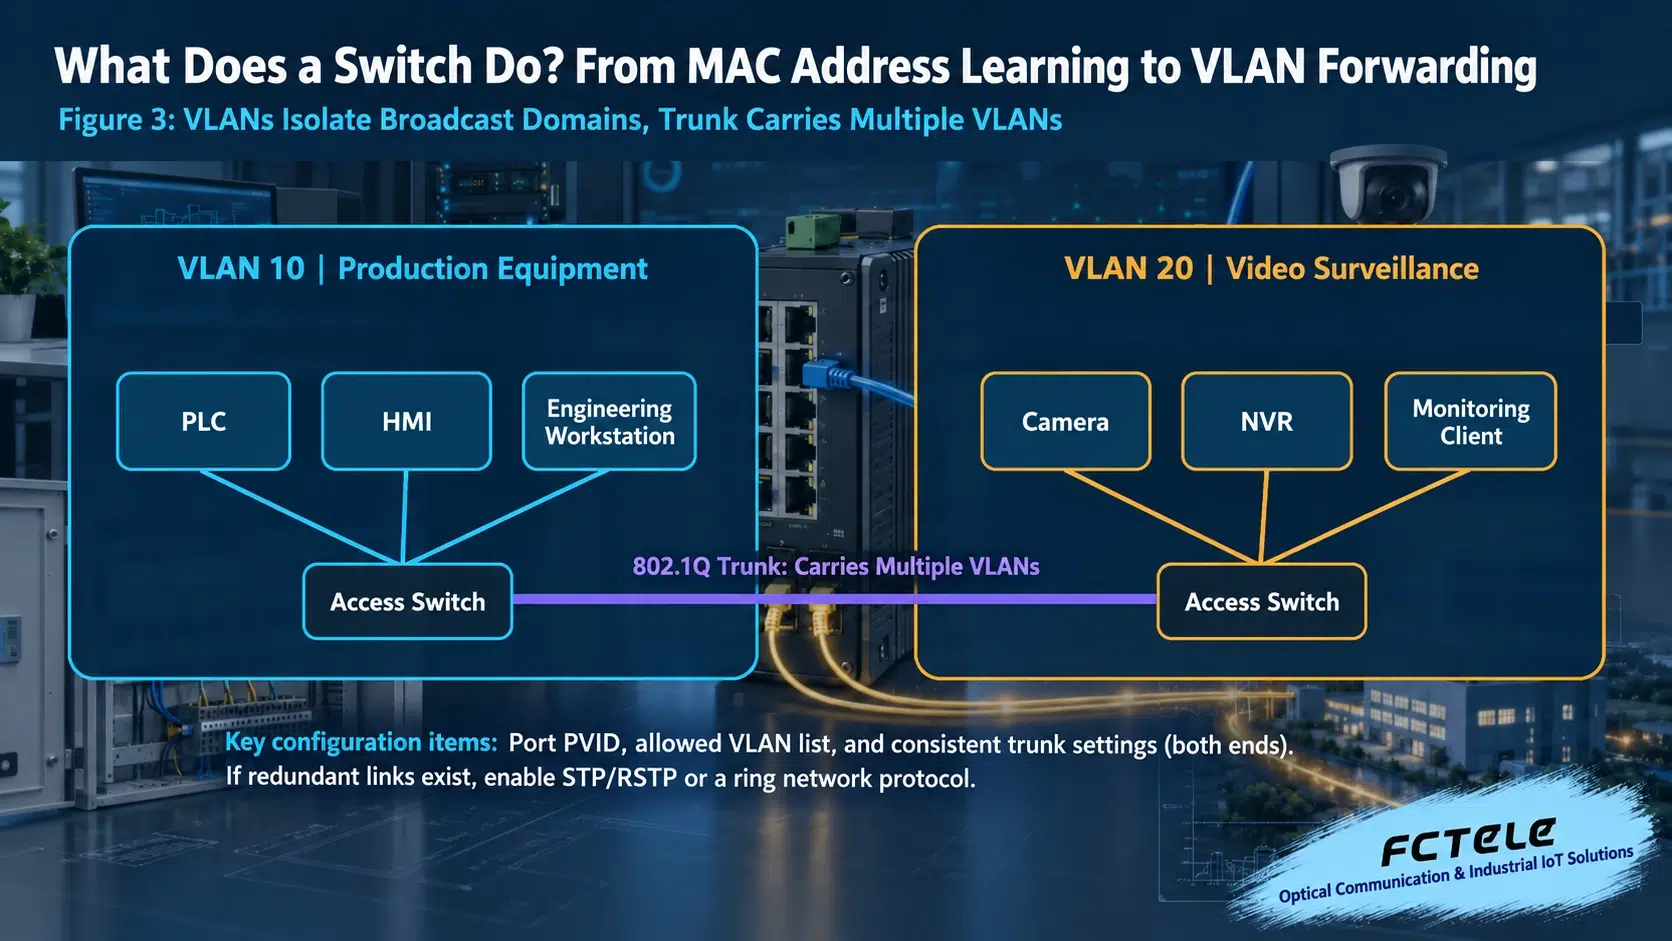
Anahtarın VLAN yayın etki alanları, Trunk bağlantıları ve erişim cihazları şeması
Şekil 3: VLAN'lar yayın etki alanlarını yalıtır ve bir Trunk birden fazla VLAN taşır

4. Bir Katman 2 döngüsü neden bir ağı hızla felç edebilir?

Ethernet çerçevelerinin kendilerinde, IP paketlerindeki gibi bir TTL alanı yoktur. İki anahtar arasında kontrolsüz bir yedekli bağlantı varsa genel yayın çerçeveleri tekrar tekrar kopyalanıp dolaşabilir. Bu durum genel yayın fırtınasına, MAC adreslerinin portlar arasında sürekli yer değiştirmesine ve anahtarlama yongası ile üst bağlantı bant genişliğinin tamamen meşgul olmasına neden olur. Ağda genellikle hızla yanıp sönen gösterge ışıkları, kesintili bağlantı ve açılmayan bir yönetim sayfası görülür.

Yedeklilik gerektiğinde birden fazla ağ kablosunu gelişigüzel paralel bağlayamazsınız. Ofis ağlarında genellikle STP/RSTP/MSTP kullanılır; endüstriyel halka ağlarında ise cihaz özelliklerine bağlı olarak ERPS veya üreticiye özgü bir halka protokolü kullanılabilir. Kabul testleri sırasında bir bağlantıyı bilinçli olarak kesmeli; hizmet kesintisi süresini, MAC adreslerinin yeniden öğrenilme sürecini ve bağlantı geri geldikten sonraki geri dönüş davranışını kaydetmelisiniz.

5. Anahtar seçiminde yalnızca port sayısına bakılamaz

Portlar ve hız100M, 1G, 2.5G/10G; elektriksel portlar, sabit optik portlar veya SFP yuvaları.
Anahtarlama kapasitesiArka düzlem bant genişliğine, paket iletme hızına ve hat hızında iletmenin desteklenip desteklenmediğine dikkat edin.
Yönetim özellikleriVLAN, QoS, ACL, IGMP Snooping, SNMP, port yansıtma.
GüvenilirlikÇift güç kaynağı, geniş sıcaklık aralığı, aşırı gerilim/ESD koruması, fansız soğutma ve halka protokolleri.

Kamera projelerinde çok noktaya yayın ve üst bağlantı bant genişliği de hesaplanmalıdır; PoE projelerinde port başına güç, toplam güç bütçesi ve kablodaki gerilim düşümü kontrol edilmelidir; endüstriyel sahalarda ise güç besleme aralığı, topraklama, sıcaklık, titreşim ve elektromanyetik uyumluluk kontrol edilmelidir. Pazarlama materyallerinde belirtilen anahtarlama kapasitesi, gerçek hizmet testlerinin yerini tutamaz.

6. Güç vermeden teslimata kadar doğrulama sırası

  1. Cihaz modelini, ürün yazılımı sürümünü, port planını, VLAN'ları ve yönetim adresini kaydedin.
  2. Hız ve dupleks müzakeresini her port için doğrulayın; CRC, paket kaybı ve hata sayaçlarını kontrol edin.
  3. Terminallerin beklenen portlarda ve VLAN'larda göründüğünü doğrulamak için MAC adres tablosunu kontrol edin.
  4. Aynı VLAN içindeki iletişimi, VLAN arası yönlendirmeyi, genel yayın kapsamını ve çok noktaya yayın hizmetlerini ayrı ayrı test edin.
  5. Üst bağlantı kesintisini, güç beslemesi anormalliğini ve döngü korumasının geçişini simüle edin; toparlanma süresini kaydedin.
  6. Son yapılandırmayı ve bir yedeğini kaydedin; portları, fiberleri, güç kaynaklarını ve kabinetleri açıkça etiketleyin.

Bir araya getirilen uygulamaya yönelik sorular, aşağıdaki görünür soru bölümünde yer almaktadır.

Anahtarla ilgili ek soru

Güvenilirliği artırmak için iki anahtar iki ağ kablosuyla bağlanabilir mi?

Yalnızca bağlantı birleştirme veya yayılan ağaç/halka koruma mekanizması yapılandırıldıktan sonra. Bunları doğrudan paralel bağlamak bir Katman 2 döngüsü oluşturabilir.

Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2019-09-20. Kaynağın son güncellenme tarihi: 2026-10-13T23:45:12+08:00. Çince kaynağı okuyun

Sık sorulan uygulama soruları

Bir anahtar, yönlendiricinin yerini alabilir mi?

Sıradan bir Katman 2 anahtarı, gereken IP yönlendirmesini sağlayamaz. Uygun şekilde yapılandırılmış bir Katman 3 anahtarı, desteklenen ağlar arasında yönlendirme yapabilir; ancak WAN, NAT ve güvenlik gereksinimleri yine de gerçek uygulama için ayrıca doğrulanmalıdır.

Daha fazla portu olan bir anahtar her zaman daha iyi performans gösterir mi?

Hayır. Port sayısı; iletme hızını, kullanılabilir üst bağlantı kapasitesini, arabellek kapasitesini veya özellikler etkinleştirildiğindeki performansı belirlemez. Bu koşulları, temsili eş zamanlı trafik ve projenin kayıp ve gecikme hedefleriyle karşılaştırın.

Yeni bağlanan bir cihaz neden başlangıçta taşırmaya yol açar?

Hedef MAC adresi henüz öğrenilmemişse anahtar, bu bilinmeyen tek noktaya yayını VLAN içinde taşırabilir. Cihazdan gelen sonraki çerçeveler, kaynak MAC kaydını oluşturarak daha sonra hedefe yönelik iletmeye olanak sağlayabilir; gerçek tabloyu ve politikayı kontrol edin.

Kaynaklar ve geçerlilik sınırları

Bu ek açıklamalar genel mekanizmaları açıklar. Desteklenen özellikler, bağlantı ayrıntıları ve kabul sınırları gerçek ekipman, yazılım ve çalışma koşulları için doğrulanmalıdır; diyagramlar ölçüm veya sertifikasyon kanıtı değildir.

Bu makaleyi paylaşın