


CHỐNG PHÁT LẠI IPSEC
Tại sao một gói tin đã mã hóa vẫn có thể là gói phát lại?
Một bản mã được sao chép có thể đến lần nữa mà không bị thay đổi. Cơ chế chống phát lại ESP gắn số thứ tự với một liên kết bảo mật, kiểm tra một cửa sổ nhận có giới hạn và chỉ ghi nhận trạng thái sau khi xác thực. Sự bảo vệ này áp dụng cho các điểm cuối đường hầm được chọn; lệnh ứng dụng vẫn cần các quy tắc riêng về trùng lặp và thời gian.
Các điểm cuối đường hầm
Các điểm cuối cổng bảo mật xác thực lưu lượng; bộ chuyển mạch ở giữa chuyển tiếp lưu lượng.
Cửa sổ số thứ tự
Số thứ tự chưa từng nhận trong cửa sổ có thể được kiểm tra; các gói trùng lặp bị loại bỏ.
Ghi nhận trạng thái sau khi xác minh
Chỉ gói tin đã được xác thực mới cập nhật trạng thái nhận đáng tin cậy.
Xác định các điểm cuối và phạm vi.
Xác nhận giao thức và các thiết lập thực tế.
Thử nghiệm bằng dữ liệu vô hại được phép sử dụng.
Danh sách kiểm tra lựa chọn và xác minh — mở rộng
Xác định các điểm cuối và SA; xác nhận thiết lập chống phát lại; thử nghiệm các gói tin sai thứ tự, trùng lặp và không hợp lệ bằng dữ liệu vô hại được phép sử dụng.
Một liên kết dữ liệu từ xa đã được mã hóa, vậy tại sao cổng bảo mật vẫn ghi lại số thứ tự gói tin? Ngăn người ngoài đọc thông điệp và ngăn cùng một thông điệp được chấp nhận lần nữa là hai mục tiêu khác nhau. Ai đó có thể sao chép một gói tin hợp lệ rồi gửi lại mà không hiểu nội dung của nó. Cơ chế chống phát lại cung cấp cho bên nhận một bản ghi về các gói tin đã được chấp nhận.
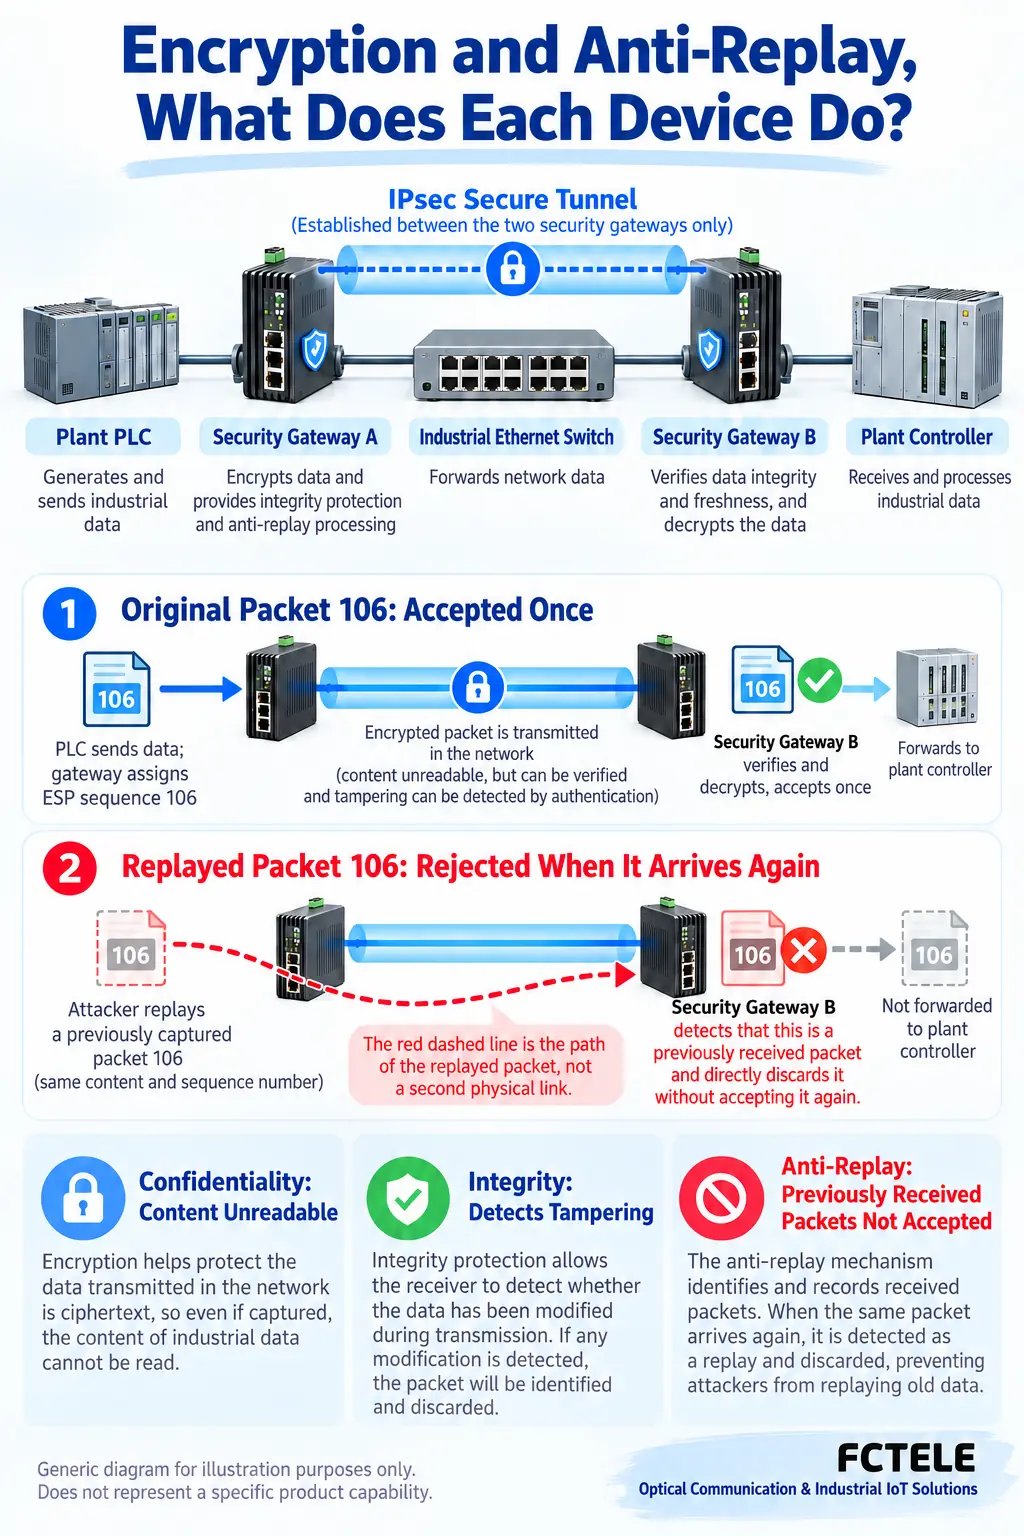
Một gói tin không thay đổi vẫn có thể là bản trùng lặp
Hãy hình dung một phiếu công việc được niêm phong. Dấu niêm phong có thể giúp chứng minh nội dung chưa bị thay đổi, nhưng tự nó không chứng minh rằng chính phiếu đó chưa từng được giao trước đây. Tương tự, một gói tin mã hóa bị thu thập có thể được gửi lại mà kẻ tấn công không cần giải mã hoặc tạo một lệnh hợp lệ mới.
Phép so sánh này chỉ giải thích việc chuyển giao lặp lại. Các giao thức thực tế sử dụng khóa và thuật toán xác thực. Tính bí mật, tính toàn vẹn và chống phát lại đáp ứng những nhu cầu khác nhau. Cơ chế phát hiện lỗi Ethernet không thay thế được xác thực bằng mật mã: phát hiện lỗi truyền dẫn khác với kiểm tra xem gói tin có được tạo bởi bên nắm giữ khóa phù hợp hay không.
Việc mô tả sản phẩm đề cập đến mã hóa tự nó không xác định được cách các gói tin cũ bị từ chối. Hãy xác định giao thức, các điểm cuối bảo mật thực tế, các thiết lập đã thương lượng và các bước kiểm tra của bên nhận. Bài viết này lấy IPsec ESP làm ví dụ; không khẳng định mọi thiết bị công nghiệp trên đường truyền đều có khả năng chống phát lại.
Xác định hai điểm cuối lưu giữ bản ghi
IPsec có thể bảo vệ lưu lượng trên một mạng IP, và ESP là một trong các cơ chế bảo vệ gói tin của IPsec. Liên kết bảo mật, hay SA, là một tập hợp các thiết lập bảo vệ cho một chiều truyền, bao gồm các khóa, thuật toán và trạng thái liên quan. Không nên coi bản ghi của hai chiều truyền là một bộ đếm dùng chung.
Bên gửi đánh số các gói tin thuộc một SA. Bên nhận chọn liên kết tương ứng và kiểm tra bản ghi của chính mình; không so sánh một số thứ tự với mọi thiết bị trên mạng. Chỉ số tham số bảo mật ESP (SPI) giúp xác định liên kết, còn số thứ tự hỗ trợ kiểm tra chống phát lại. Các trường này phải được bảo vệ tính toàn vẹn theo cơ chế tương ứng.
Máy chủ thiết bị nối tiếp, bộ chuyển mạch Ethernet công nghiệp và cổng bảo mật bên ngoài đều có thể cùng hiện diện trên một liên kết. Máy chủ thiết bị nối tiếp FCT-1100-F1S1 của Feichang cung cấp bối cảnh sản phẩm chuyển đổi nối tiếp sang mạng có thực; điều này không khẳng định sản phẩm triển khai IPsec. Nếu các cổng bên ngoài là điểm kết thúc đường hầm, chúng sẽ thực hiện các bước kiểm tra tại điểm cuối. Một bộ chuyển mạch chuyển tiếp thông thường không tự động có cửa sổ chống phát lại.
Tại sao không chỉ chấp nhận các số lớn hơn số gần nhất?
Các gói tin không phải lúc nào cũng đến theo đúng thứ tự gửi. Tuyến truyền, hàng đợi và xử lý song song có thể khiến một gói gửi sau đến trước. Bên nhận từ chối mọi số nhỏ hơn số cao nhất đã ghi nhận có thể loại bỏ lưu lượng hợp lệ bị trễ. Cơ chế kiểm tra cần nhận biết các bản trùng lặp trong khi vẫn chấp nhận một mức độ sai thứ tự nhất định.
Hãy hình dung cửa sổ trượt gồm các ô được đánh số. Mỗi ô ghi nhận liệu gói tin có số thứ tự đó đã được xác thực và chấp nhận hay chưa; ô không lưu toàn bộ gói tin. Mép trên theo dõi số thứ tự cao nhất đã được xác thực, còn mép dưới giới hạn mức độ đến sai thứ tự của một gói tin chưa từng nhận. Gói tin quá cũ sẽ bị loại bỏ.
Để minh họa, giả sử cửa sổ chứa các số từ 101 đến 108 và 106 đã được chấp nhận. Gói 106 đến lần thứ hai là bản trùng lặp. Nếu chưa từng nhận 105, gói này có thể tiếp tục bước xác thực. Tám ô chỉ là ví dụ minh họa, không phải kích thước cửa sổ tiêu chuẩn hay thông số kỹ thuật của sản phẩm Feichang.
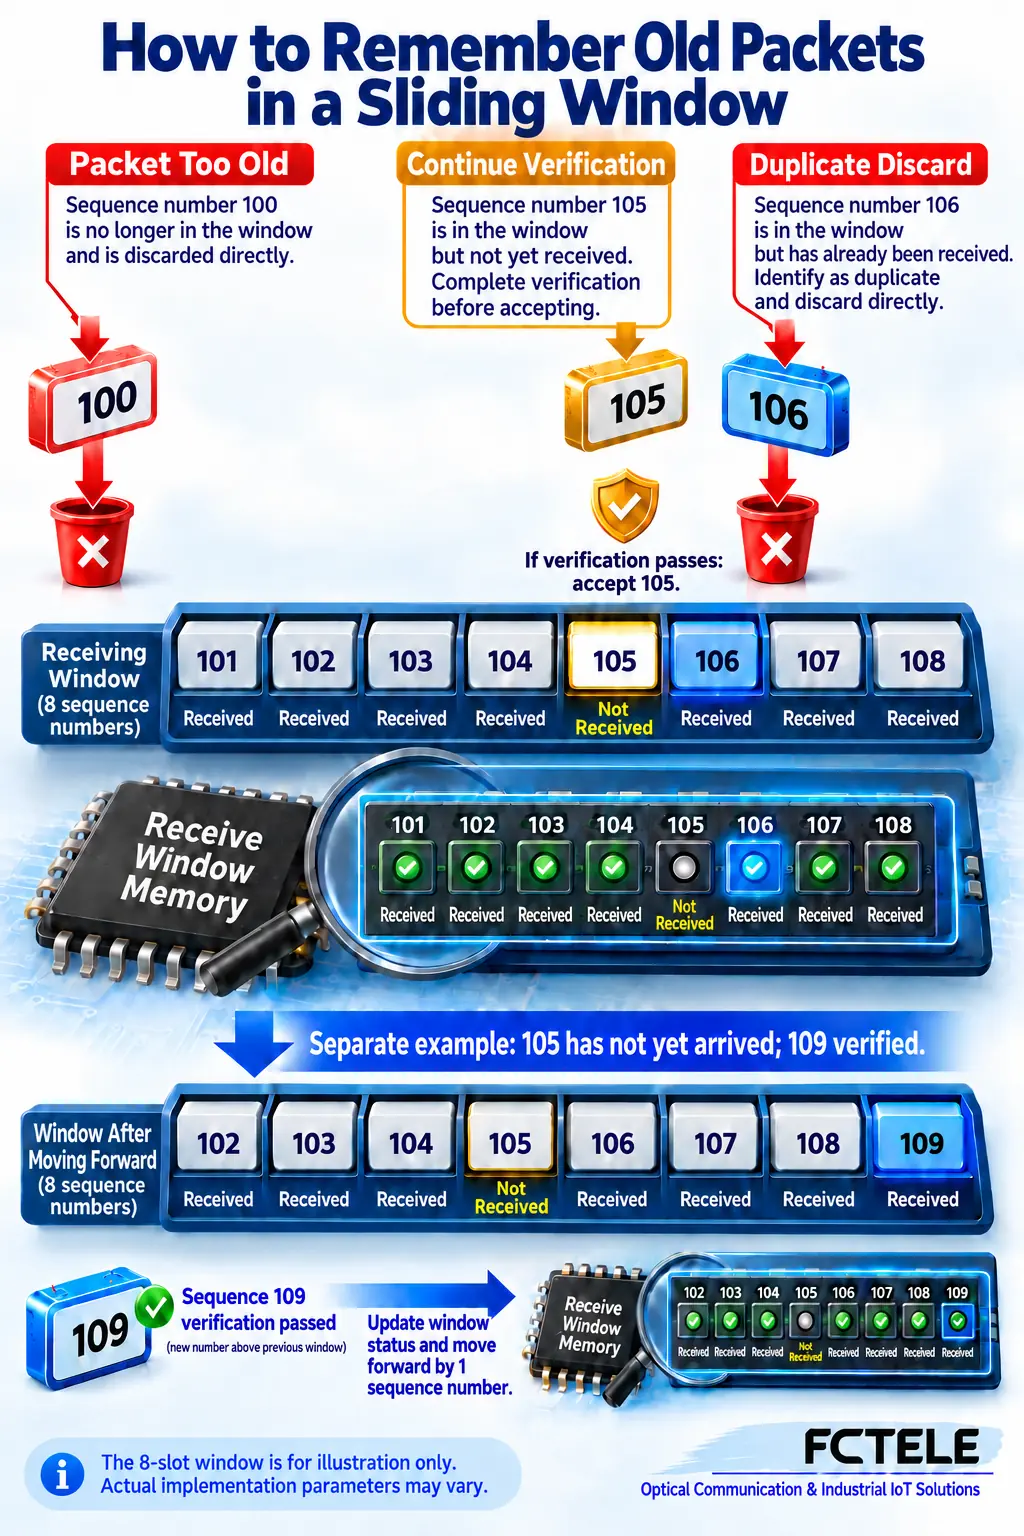
Chỉ dịch chuyển cửa sổ sau khi xác thực thành công
Khi gói tin 109 đến, bên nhận không được cập nhật bản ghi chỉ vì số thứ tự lớn hơn. Nếu không, kẻ tấn công có thể giả mạo một số rất lớn và đẩy lưu lượng hợp lệ ra ngoài cửa sổ. Thứ tự kiểm tra quan trọng hơn việc ghi nhớ cụm từ “trượt cửa sổ”.
Một cách triển khai có thể kiểm tra sơ bộ số thứ tự trước và loại bỏ gói trùng lặp rõ ràng hoặc gói cũ. Gói đủ điều kiện vẫn phải vượt qua bước kiểm tra tính toàn vẹn hoặc xác thực phù hợp. Chỉ sau khi thành công, gói mới được ghi nhận là đã nhận và cửa sổ mới được dịch chuyển nếu cần. Kiểm tra sơ bộ không khiến gói tin trở nên đáng tin cậy.
Gói tin không vượt qua xác thực không được chiếm ô mới hoặc làm tăng số thứ tự cao nhất đã được xác thực. Các thuật toán và cách triển khai khác nhau có thể tổ chức quá trình xử lý nội bộ khác nhau. Điểm phân biệt cốt yếu là giữa lọc ban đầu, kiểm chứng bằng mật mã và ghi nhận trạng thái. Chỉ có số thứ tự lớn hơn không đồng nghĩa với việc được phép chuyển giao.
Mất gói, sai thứ tự và phát lại có thể trông giống nhau
Cửa sổ có thể chấp nhận một số thứ tự chưa từng nhận đến trong phạm vi của nó, nhưng không thể chấp nhận lưu lượng đến trễ vô hạn. Sai thứ tự nghiêm trọng có thể khiến gói tin hợp lệ nằm dưới mép dưới. Vì vậy, số lượng gói bị loại bỏ tăng lên tự nó không chứng minh có tấn công, sợi quang hỏng hoặc cổng bộ chuyển mạch bị lỗi.
Đối chiếu thời gian, chiều truyền, liên kết bảo mật và các bản ghi ứng dụng. Kiểm tra xem có thay đổi tuyến, tích tụ hàng đợi hoặc thay đổi tải cổng bảo mật vào cùng thời điểm hay không. Tăng kích thước cửa sổ không phải giải pháp cho mọi trường hợp: hãy xác minh giới hạn triển khai, chi phí xử lý và độ trễ chấp nhận được. Không tắt cơ chế bảo vệ chỉ để che giấu cảnh báo.
Cửa sổ không khôi phục gói tin bị mất. Nó xác định liệu gói tin có thể tiếp tục được xử lý hay không; việc truyền lại, khôi phục phiên và hành vi khi ứng dụng hết thời gian chờ thuộc về cơ chế truyền tải hoặc ứng dụng tương ứng. Cửa sổ chống phát lại không phải giao thức truyền tin tin cậy hay bộ đệm sắp xếp lại gói tin đa dụng.
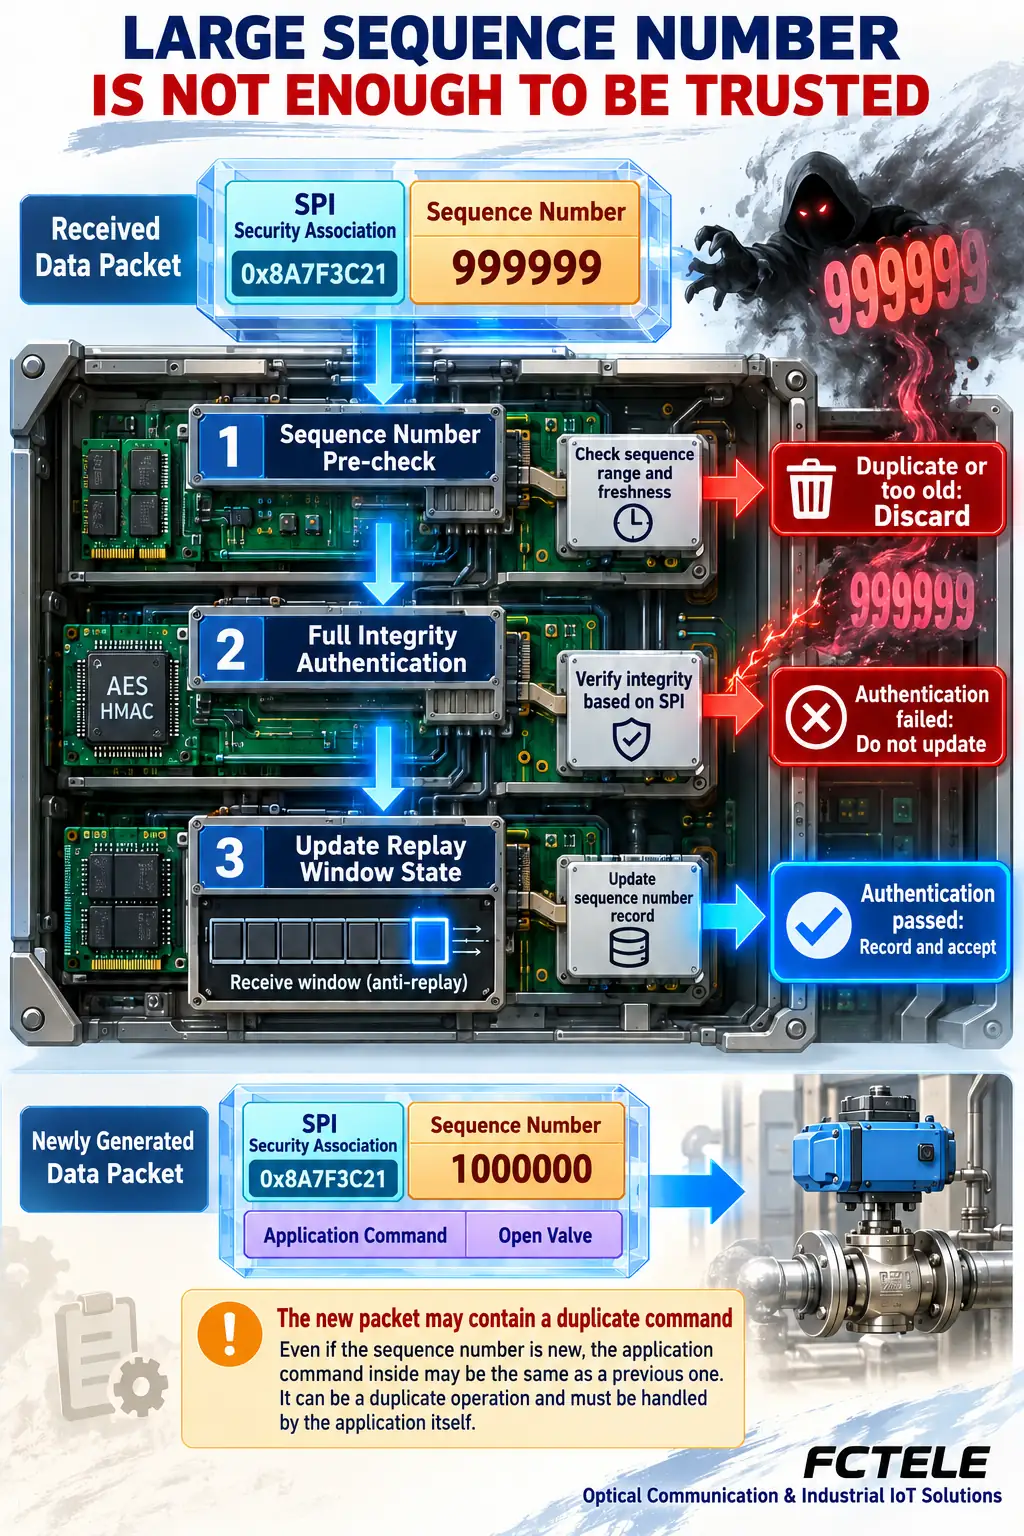
Một gói tin đường hầm mới có thể chứa một lệnh ứng dụng cũ
Ứng dụng có thể gửi lại cùng một thao tác. Điểm cuối bảo mật có thể đóng gói yêu cầu thứ hai đó trong một gói tin bên ngoài mới với số thứ tự mới. Ở lớp đường hầm, đây không phải gói ESP đã được chấp nhận trước đó; ở lớp ứng dụng, nó vẫn có thể là một thao tác trùng lặp.
Vì vậy, chống phát lại không bảo đảm mọi lệnh chỉ thực thi một lần. Tùy giao thức thực tế, các thao tác quan trọng có thể cần mã định danh giao dịch, xử lý yêu cầu trùng lặp, thời hạn hiệu lực, quyền hạn và kiểm tra đối chiếu với trạng thái hiện tại. Những tính năng này cần được thống nhất và xác minh ở cả hai điểm cuối; chỉ thêm một trường không tạo nên sự bảo mật toàn diện.
Một gói tin hợp lệ chưa từng nhận nằm trong cửa sổ cũng không nhất thiết còn kịp thời đối với hoạt động nghiệp vụ. Việc có nên thực thi một lệnh bị trễ hay không là quyết định của ứng dụng. Hãy phân biệt sự trùng lặp gói tin, tính xác thực của bên gửi và việc hành động đó có phù hợp ở thời điểm hiện tại hay không.
Chuyển cơ chế thành hồ sơ dự án có thể kiểm chứng
Đánh dấu các điểm cuối đường hầm và phạm vi chúng thực sự bảo vệ. Xác minh giao thức, quá trình thương lượng, cửa sổ được hỗ trợ và ý nghĩa của nhật ký. Giao diện nối tiếp, chuyển tiếp Ethernet và xử lý bảo mật thuộc các lớp khác nhau. Việc hỗ trợ cáp quang, VLAN hoặc kết nối mạng nối tiếp không chứng minh khả năng hỗ trợ bất kỳ thuật toán mật mã hay chứng nhận cụ thể nào.
Trong môi trường thử nghiệm được cho phép, hãy dùng dữ liệu vô hại được cách ly để quan sát thứ tự bình thường, mức sai thứ tự được phép, gói tin lặp lại và xác thực thất bại. Ghi lại phiên bản tài liệu, cấu hình và kết quả. Không phát lại các lệnh điều khiển sản xuất thực tế hoặc trình bày các số minh họa trong sơ đồ như số liệu đo được.
Hãy nhớ ba trách nhiệm: mã hóa bảo vệ nội dung, cửa sổ chống phát lại ghi nhận số thứ tự các gói tin đã được chấp nhận, còn ứng dụng vẫn xử lý thao tác trùng lặp và yếu tố thời gian. Xác thực ngăn một số thứ tự bịa đặt đơn thuần làm tăng trạng thái ghi nhận đáng tin cậy. Các ranh giới này kết hợp với nhau giúp việc đánh giá thiết kế truyền thông công nghiệp dễ dàng hơn.
Tài liệu tham khảo chính
RFC 4303: Tải trọng bảo mật đóng gói IP, các mục 2.1, 2.2 và 3.4.3; RFC 6479: Thuật toán chống phát lại IPsec (mang tính thông tin, không phải Tiêu chuẩn Internet bắt buộc). Bối cảnh sản phẩm: máy chủ thiết bị nối tiếp FCT-1100-F1S1; điều này không khẳng định sản phẩm đó hỗ trợ IPsec.
Dịch từ bài viết kỹ thuật bằng tiếng Trung: Đọc bài viết gốc bằng tiếng Trung.
Các câu hỏi thực tế thường gặp
Chỉ mã hóa có ngăn được phát lại không?
Không. Bảo vệ chống phát lại còn cần theo dõi số thứ tự, xác thực và trạng thái bên nhận chính xác.
Có phải mọi số thứ tự cũ hơn đều bị từ chối không?
Không. Một số thứ tự chưa từng nhận nằm trong cửa sổ có thể tiếp tục bước xác thực; các bản trùng lặp và số thứ tự quá cũ bị từ chối.
Chống phát lại ở đường hầm có bảo đảm một lệnh chỉ thực thi một lần không?
Không. Một gói tin bên ngoài mới có thể chứa một lệnh ứng dụng lặp lại; ứng dụng cần các quy tắc riêng.
Phạm vi và tài liệu đọc thêm
Các khái niệm chống phát lại ESP tổng quát, không phải tuyên bố về bất kỳ sản phẩm cụ thể nào.
Đóng một chiều TCP và phản hồi nối tiếp · Tải đơn vị RS485 và ngân sách tải của bộ điều khiển đường truyền
