


Trước tiên, xác nhận địa chỉ đến từ đâu
DHCP cho phép thiết bị đầu cuối nhận IP, mặt nạ mạng, cổng mặc định, thời hạn thuê và các cấu hình khác từ một dịch vụ cấp địa chỉ. Nếu một thiết bị kết nối sai hoặc không được phép giả danh máy chủ cấp địa chỉ, thiết bị đầu cuối có thể nhận cổng mặc định sai hoặc địa chỉ không phù hợp với mạng hiện tại. Trên các switch có hỗ trợ, DHCP Snooping kiểm tra các gói tin liên quan và cổng nguồn, hạn chế những phản hồi máy chủ không được phép xuất hiện, đồng thời duy trì thông tin phục vụ đối chiếu liên kết địa chỉ. Chức năng này không có nhiệm vụ thay thế máy chủ DHCP hợp lệ.
Trước khi triển khai, hãy vẽ đường đi từ máy khách đến máy chủ, ghi rõ VLAN của dịch vụ, vị trí máy chủ và đường đi có qua bộ chuyển tiếp hay không. PLC trong sản xuất có thể dùng địa chỉ tĩnh, còn thiết bị đầu cuối văn phòng có thể dùng DHCP; cần tách biệt hai trường hợp này. Không thể suy ra rằng một thiết bị đầu cuối đã được cấp địa chỉ qua DHCP chỉ vì nó có IP, và cũng không nên tự động ghi cấu hình tĩnh thành một phiên thuê động đã học.
Tin cậy không có nghĩa là gắn nhãn cho mọi cổng uplink
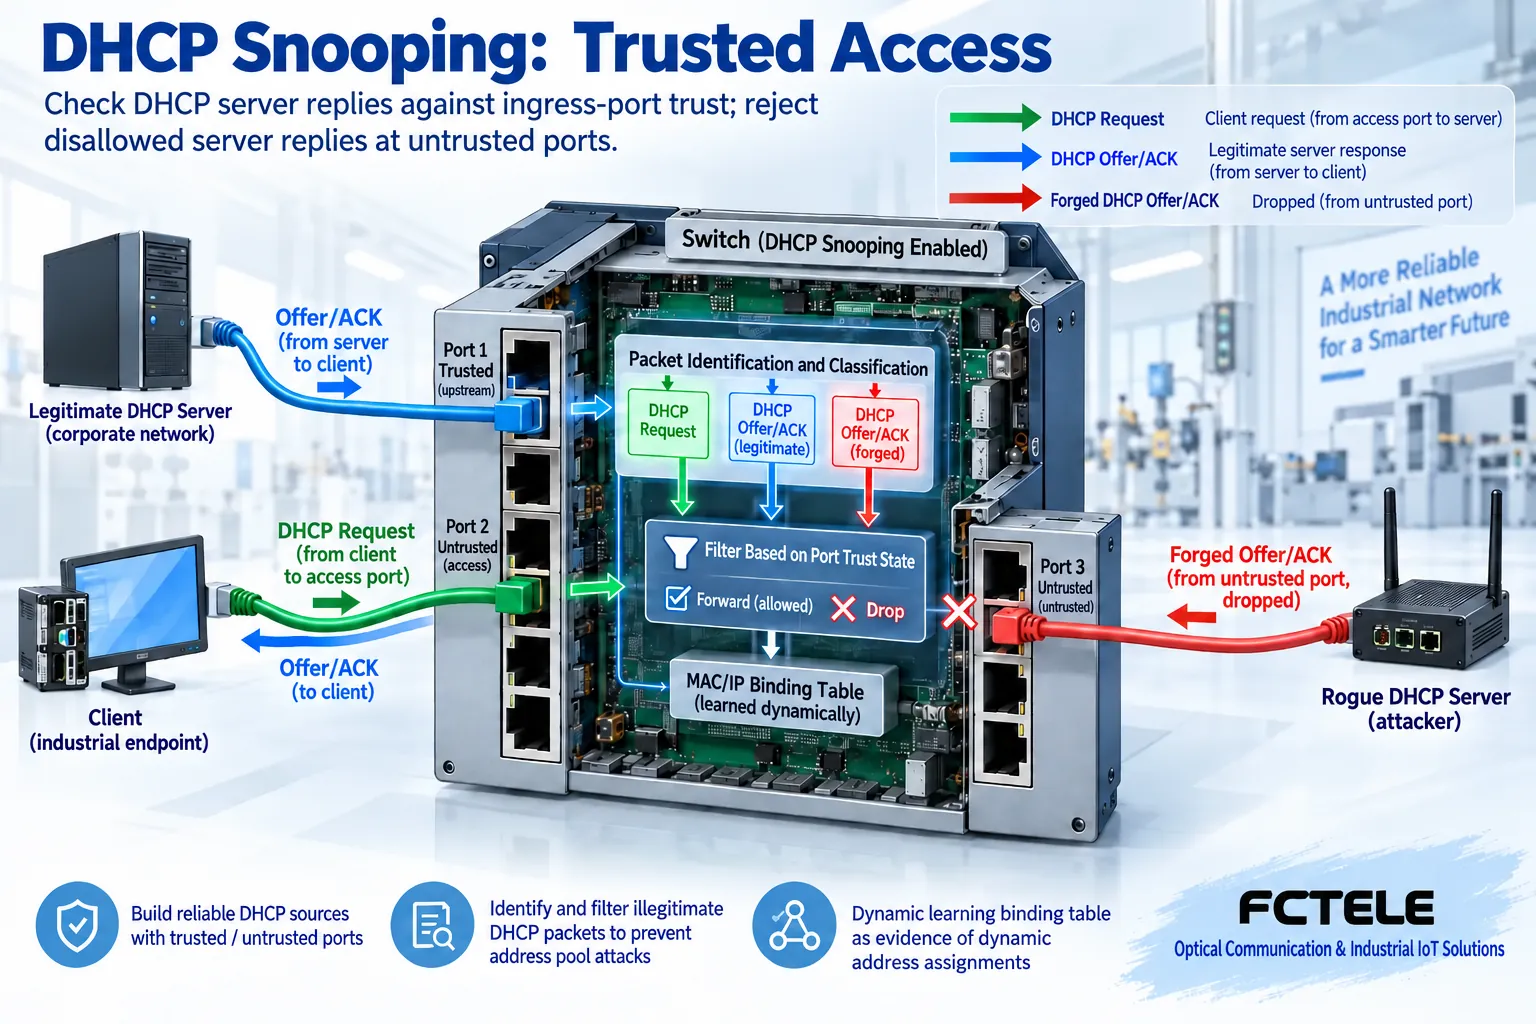
Cấu hình snooping thường phân biệt cổng tin cậy và không tin cậy. Các gói tin được phép từ hướng máy chủ hợp lệ cần đi qua đúng đường dẫn tin cậy; cổng truy cập của thiết bị đầu cuối thông thường không nên gửi Offer, ACK và các phản hồi máy chủ khác. Khi cổng truy cập không tin cậy nhận các gói tin máy chủ không được phép này, thiết bị sẽ loại bỏ chúng theo chính sách được hỗ trợ để ngăn chúng đến các máy khách khác.
Độ tin cậy mô tả điều kiện xử lý khi gói tin đi vào thiết bị này, không phải vật liệu đầu nối hay xác thực danh tính vĩnh viễn. Vị trí đầu vào có thể khác nhau khi máy chủ được kết nối trực tiếp, đi qua tầng tập trung hoặc đi qua bộ chuyển tiếp. Không thể máy móc đặt mọi cổng được gọi là uplink thành tin cậy; nếu làm vậy, máy chủ trái phép kết nối từ uplink cũng có thể được cho qua. Mỗi switch tham gia đều phải được kiểm tra theo đường đi thực tế.
Cách máy khách hoàn tất quá trình thuê địa chỉ
Trong quy trình cấp địa chỉ ban đầu điển hình, máy khách tìm dịch vụ, máy chủ đưa ra các cấu hình đề xuất, máy khách gửi yêu cầu tương ứng và máy chủ xác nhận bằng ACK. Offer là một lựa chọn được đưa ra; chỉ nhận được Offer không có nghĩa là thiết bị đầu cuối đã có phiên thuê hợp lệ—vẫn cần quan sát xác nhận tiếp theo và kết quả xử lý. Yêu cầu và phản hồi đi theo các hướng khác nhau; cấu hình tin cậy sai có thể khiến máy khách gửi được yêu cầu nhưng không nhận được phản hồi hợp lệ.
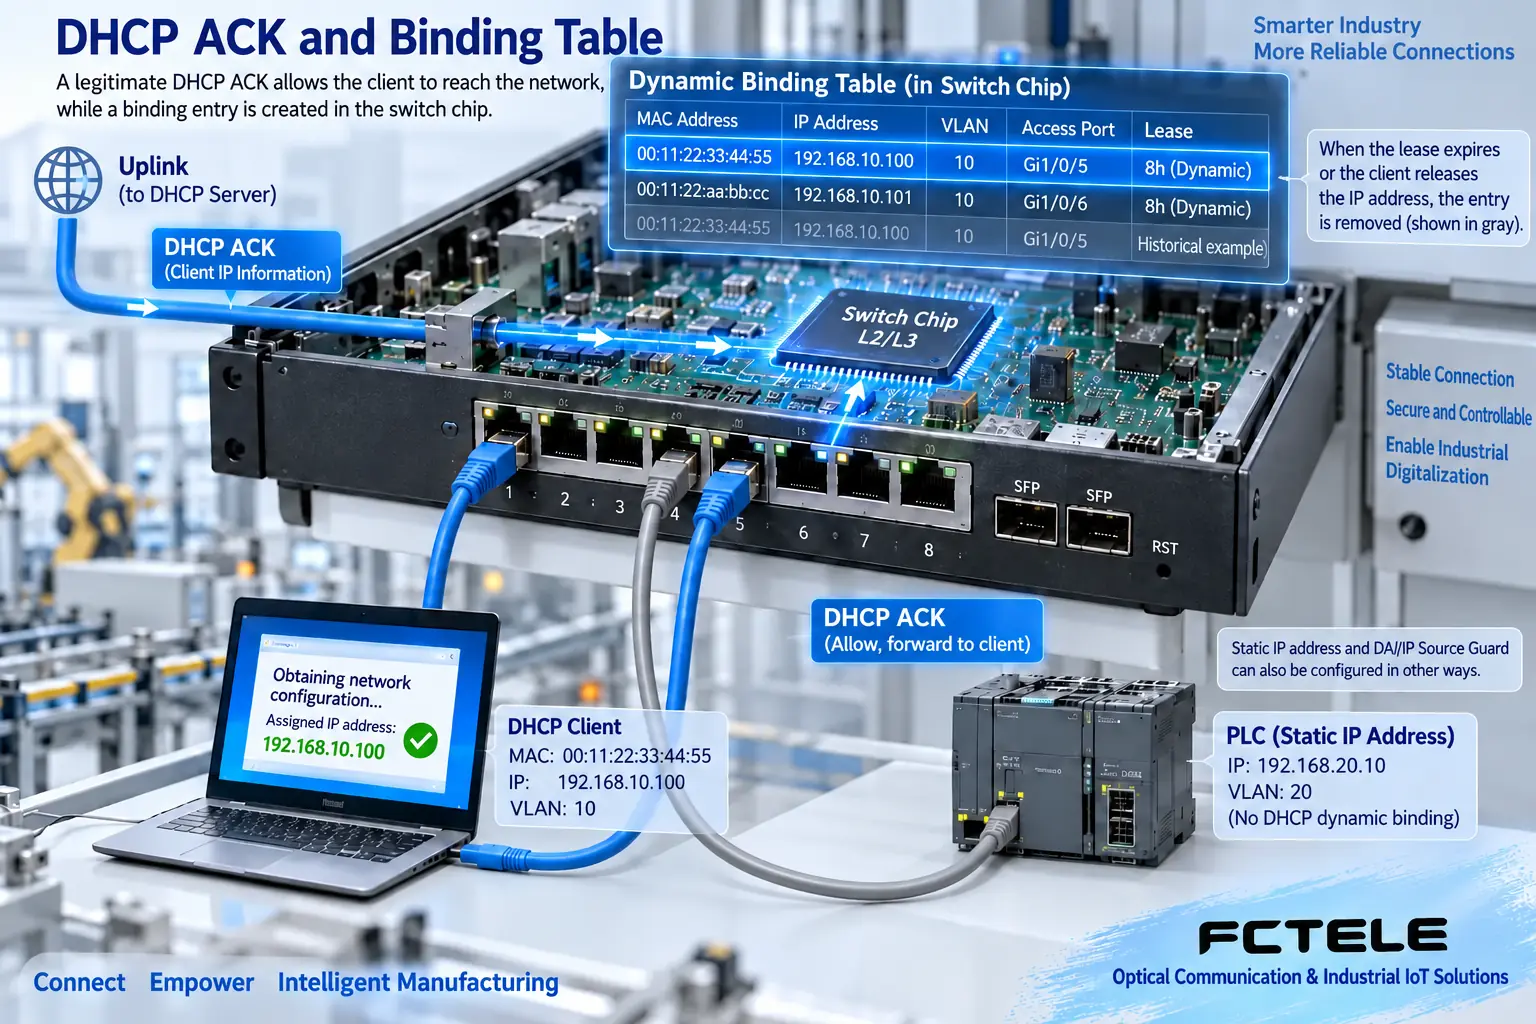
Thiết bị DHCP Snooping duy trì bản ghi liên kết thông qua các gói tin xác nhận đáp ứng điều kiện kiểm tra và các gói tin khác, thường bao gồm IP, MAC, VLAN, cổng đầu vào và thời hạn thuê. Những bản ghi này giúp gắn việc cấp địa chỉ với vị trí kết nối, nhưng không chứng minh rằng xác thực ứng dụng đã thành công. Gia hạn, giải phóng địa chỉ thuê, thay đổi giao diện hoặc phương thức lưu trữ bản ghi có thể ảnh hưởng đến các mục nhập. Cần kiểm tra vòng đời bản ghi mà thiết bị tại chỗ hỗ trợ và cách thiết bị xử lý khi khởi động lại, không coi các bản ghi là danh sách tài sản cố định, không bao giờ thay đổi.
Bảng liên kết và DAI là các chức năng khác nhau
Trong các triển khai có hỗ trợ, những tính năng như Kiểm tra ARP động (DAI) và IP Source Guard có thể sử dụng dữ liệu liên kết tương ứng, nhưng mỗi tính năng đều cần được bật và cấu hình riêng theo yêu cầu. Chỉ bật DHCP Snooping không có nghĩa là mọi hành vi giả mạo ARP, giả mạo IP tĩnh hoặc các cuộc tấn công khác đều bị chặn. Kiểm tra giao thức, lọc lưu lượng và truy cập ứng dụng là các ranh giới ở những lớp khác nhau; cần liệt kê riêng các chức năng cần xác minh.
PLC hoặc camera dùng địa chỉ cố định có thể không có liên kết DHCP động. Nếu sau đó bật các chức năng bảo mật phụ thuộc vào liên kết, phải làm theo tài liệu hướng dẫn để bố trí các mục nhập tĩnh, đường dẫn tin cậy hoặc phương thức khác được hỗ trợ, đồng thời xác minh dịch vụ thực tế. Không thể bật ngay tất cả tính năng “để chống vi-rút” rồi coi việc các thiết bị dùng địa chỉ cố định hợp lệ bị chặn là lỗi thiết bị.
Cách kiểm tra Option 82 và đường đi qua bộ chuyển tiếp
Khi máy chủ cấp địa chỉ không nằm trong miền quảng bá cục bộ, bộ chuyển tiếp sẽ gửi các yêu cầu liên quan đến máy chủ. Option 82 là tùy chọn thông tin tác nhân chuyển tiếp, có thể mang thông tin như vị trí truy cập để phục vụ chính sách máy chủ. Đây không phải là trường bắt buộc trong mọi trao đổi DHCP; cần xác nhận đồng thời cách thiết bị, máy chủ và bộ chuyển tiếp chèn, giữ lại, xóa hoặc từ chối tùy chọn này.
Văn bản gốc khái quát rằng việc có hay không có Option 82 không ảnh hưởng đến dịch vụ ban đầu, nhưng nhận định này áp dụng quá rộng. Gói tin thực tế có thể bị chính sách kiểm tra từ chối, đặc biệt khi có đầu vào không tin cậy hoặc nhiều bộ chuyển tiếp. Khi khắc phục sự cố, cần ghi lại các tùy chọn, đầu vào và thông tin chuyển tiếp trong yêu cầu, sau đó kiểm tra nguyên nhân loại bỏ và nhật ký máy chủ. Không che lấp đường đi sai bằng cách cho phép vĩnh viễn mọi tùy chọn và cổng; chỉ thay đổi những điều kiện gây sự cố đã có bằng chứng.
Sản phẩm Feichang M12 cung cấp bằng chứng gì?
Trang sản phẩm 3187 của Feichang về switch gigabit có quản lý M12 16 cổng liệt kê các chức năng bảo mật như DHCP Snooping, Option 82 và 802.1X. Đây là cơ sở phù hợp để kiểm tra thêm ranh giới cấp địa chỉ tại hiện trường; phạm vi VLAN thực sự được hỗ trợ, cấu hình cổng, dung lượng bảng liên kết và cách hoạt động của firmware vẫn cần được xác nhận trong tài liệu bàn giao. Xác thực danh tính 802.1X không phải là tên gọi khác của DHCP Snooping, và các điều kiện tiên quyết về dịch vụ, quản lý của hai chức năng cũng khác nhau.
Trang web liệt kê các phương thức quản lý CLI, Web và SNMP, có thể dùng để cấu hình và quan sát phiên bản tương ứng, nhưng bài viết này không cung cấp địa chỉ mặc định hay lệnh dùng chung cho mọi mẫu thiết bị. Khi mua sắm, cần mang theo danh sách máy chủ, bộ chuyển tiếp, thiết bị đầu cuối và VLAN để xác nhận nơi truy cập cấu hình và nhật ký lỗi. Tài liệu bên thứ ba giúp giải thích cơ chế chung, không chứng minh rằng Feichang dùng cùng lệnh hoặc cùng tham số mặc định.
Đưa vào vận hành theo từng giai đoạn trên một đường đi đại diện
Trước tiên, thiết lập trạng thái cơ sở trong mạng cách ly với một máy chủ hợp lệ và một máy khách, ghi lại việc nhận địa chỉ thuê, gia hạn và các dịch vụ thực tế; sau đó bật snooping cho các VLAN cần thiết và thiết lập chính xác đầu vào tin cậy. Sau khi xác minh quy trình hợp lệ vẫn thành công, hãy kiểm tra trong điều kiện thử nghiệm được phê duyệt rằng phản hồi máy chủ tại đầu vào không tin cậy bị từ chối, đồng thời quan sát bộ đếm loại bỏ và nhật ký; không thử nghiệm máy chủ giả trực tiếp trên mạng sản xuất.
Các chức năng bổ sung như giới hạn tốc độ cần được thiết lập theo khả năng hỗ trợ của mẫu thiết bị và mức tải; ngưỡng quá thấp có thể cản trở quá trình khởi động bình thường hoặc việc nhiều thiết bị đầu cuối đồng thời nhận địa chỉ. Trước khi bật, hãy lưu cấu hình và thông tin truy cập để khôi phục; sau khi bật, so sánh kết quả ở cùng quy mô và khoảng thời gian. Cũng cần kiểm tra đường quản lý, việc lưu trữ thông tin thuê và điều kiện khôi phục sau khởi động lại; không thể kết thúc nghiệm thu chỉ vì một thiết bị đầu cuối nhận địa chỉ thành công lần đầu.
Không nhận được địa chỉ? Trước tiên, xem gói tin dừng ở đâu
Cần phân biệt thiết bị đầu cuối không gửi yêu cầu, switch loại bỏ yêu cầu, máy chủ không phản hồi, phản hồi bị lọc hay thiết bị đầu cuối không chấp nhận cấu hình. Kiểm tra trạng thái máy khách, VLAN đầu vào, bảng liên kết và các bộ đếm tương ứng, rồi đối chiếu với bản ghi của máy chủ hoặc bộ chuyển tiếp; cùng một triệu chứng “không truy cập được mạng” có thể phát sinh tại các vị trí khác nhau. Với thiết bị đã có địa chỉ tĩnh, hãy kiểm tra riêng liên kết, xung đột, định tuyến và ứng dụng, không cố áp dụng quy trình xử lý sự cố thuê địa chỉ.
Hồ sơ bàn giao bao gồm đầu vào tin cậy của từng thiết bị, các VLAN đã bật, đường đi của máy chủ và bộ chuyển tiếp, cách xử lý Option 82, phương án cho thiết bị dùng địa chỉ tĩnh và kết quả thử nghiệm. Liên kết động là một phần bằng chứng về việc cấp địa chỉ, nhưng cuối cùng vẫn phải xác minh dịch vụ thực tế. Duy trì các đường đi hợp lệ và hạn chế phản hồi cấp địa chỉ không được phép tại đúng đầu vào mới là mục tiêu thực sự của cấu hình DHCP Snooping.
Ghi chú dữ liệu: Các sơ đồ nguyên lý dùng để giải thích cơ chế chung, không phải ảnh sản phẩm hay bản ghi đo lường. Giao diện, chế độ và khả năng cụ thể phụ thuộc vào mẫu thiết bị, phiên bản được chọn và kết quả xác minh tại hiện trường.
Tài liệu kiểm chứng: Vận hành và khắc phục sự cố DHCP Snooping của Cisco
Switch gigabit có quản lý Feichang M12 IP68 16 cổng
Các danh mục sản phẩm switch công nghiệp Feichang
Các chủ đề kỹ thuật liên quan: Cách GMRP quản lý multicast lớp 2: Đăng ký MAC, rời nhóm và khác biệt so với IGMP Cách ACL trên switch công nghiệp hoạt động: So khớp quy tắc, hướng gắn áp dụng và nghiệm thu truy cập Cách phát hiện vòng lặp trên switch hoạt động: Gói thăm dò quay về, xử lý cổng và khôi phục có kiểm soát Cách bộ thu phát quang video đa dịch vụ truyền tín hiệu: Điều chế tương tự, lấy mẫu số và giới hạn định dạng
Được dịch từ bài viết kỹ thuật tiếng Trung. Nguồn được xuất bản lần đầu: 2022-11-09. Nguồn được sửa đổi lần cuối: 2026-10-13. Đọc nguồn tiếng Trung
