


Bộ chuyển mạch công nghiệp có thể tham gia bảo vệ an ninh, nhưng không tự động mã hóa dữ liệu khi được kết nối. Bạn cần kiểm soát riêng ai được kết nối, ai được quản trị, những dịch vụ nào được phép giao tiếp và cách khôi phục sau sự cố. VLAN, kiểm soát truy cập, mã hóa và bảo vệ vật lý có vai trò khác nhau; cần kiểm tra các khả năng được hỗ trợ cụ thể trong tài liệu về model, firmware và cấu hình.
Không nhầm lẫn bảo mật với độ tin cậy
Vỏ kim loại, dải nhiệt độ rộng và nguồn điện dự phòng chủ yếu đáp ứng điều kiện môi trường tại hiện trường và độ tin cậy vận hành; chúng không trực tiếp chứng minh khả năng chống xâm nhập. An ninh mạng tập trung vào truy cập trái phép, cấu hình sai, lưu lượng độc hại và rò rỉ dữ liệu; hai khía cạnh này có liên quan nhưng không thể thay thế nhau. Trước tiên, hãy liệt kê các bộ điều khiển, camera, máy tính bảo trì và nền tảng quản trị, đồng thời đánh dấu những thiết bị phải giao tiếp với nhau và những thiết bị không nên kết nối với nhau. Mọi cấu hình tiếp theo cần được xây dựng dựa trên các mối quan hệ nghiệp vụ thực tế này.
Kiểm soát kết nối tại cổng: trước tiên giảm các điểm truy cập không cần thiết
Vô hiệu hóa các cổng không sử dụng, giới hạn vị trí truy cập và cấu hình xác thực cổng hoặc các biện pháp kiểm soát kết nối khác theo khả năng của thiết bị. Giới hạn MAC có thể giảm kết nối tùy tiện, nhưng địa chỉ MAC không phải là thông tin định danh không thể giả mạo. Việc sử dụng 802.1X cũng đòi hỏi sự hỗ trợ đồng thời từ thiết bị đầu cuối, máy chủ xác thực và bộ chuyển mạch; các thiết bị đầu cuối công nghiệp không có khả năng xác thực cần một chính sách ngoại lệ rõ ràng, và không thể coi việc bật xác thực là đã bao phủ toàn bộ mạng. Tủ thiết bị tại hiện trường, hệ thống phân phối cáp quang và các giao diện dự phòng cũng phải được quản lý.
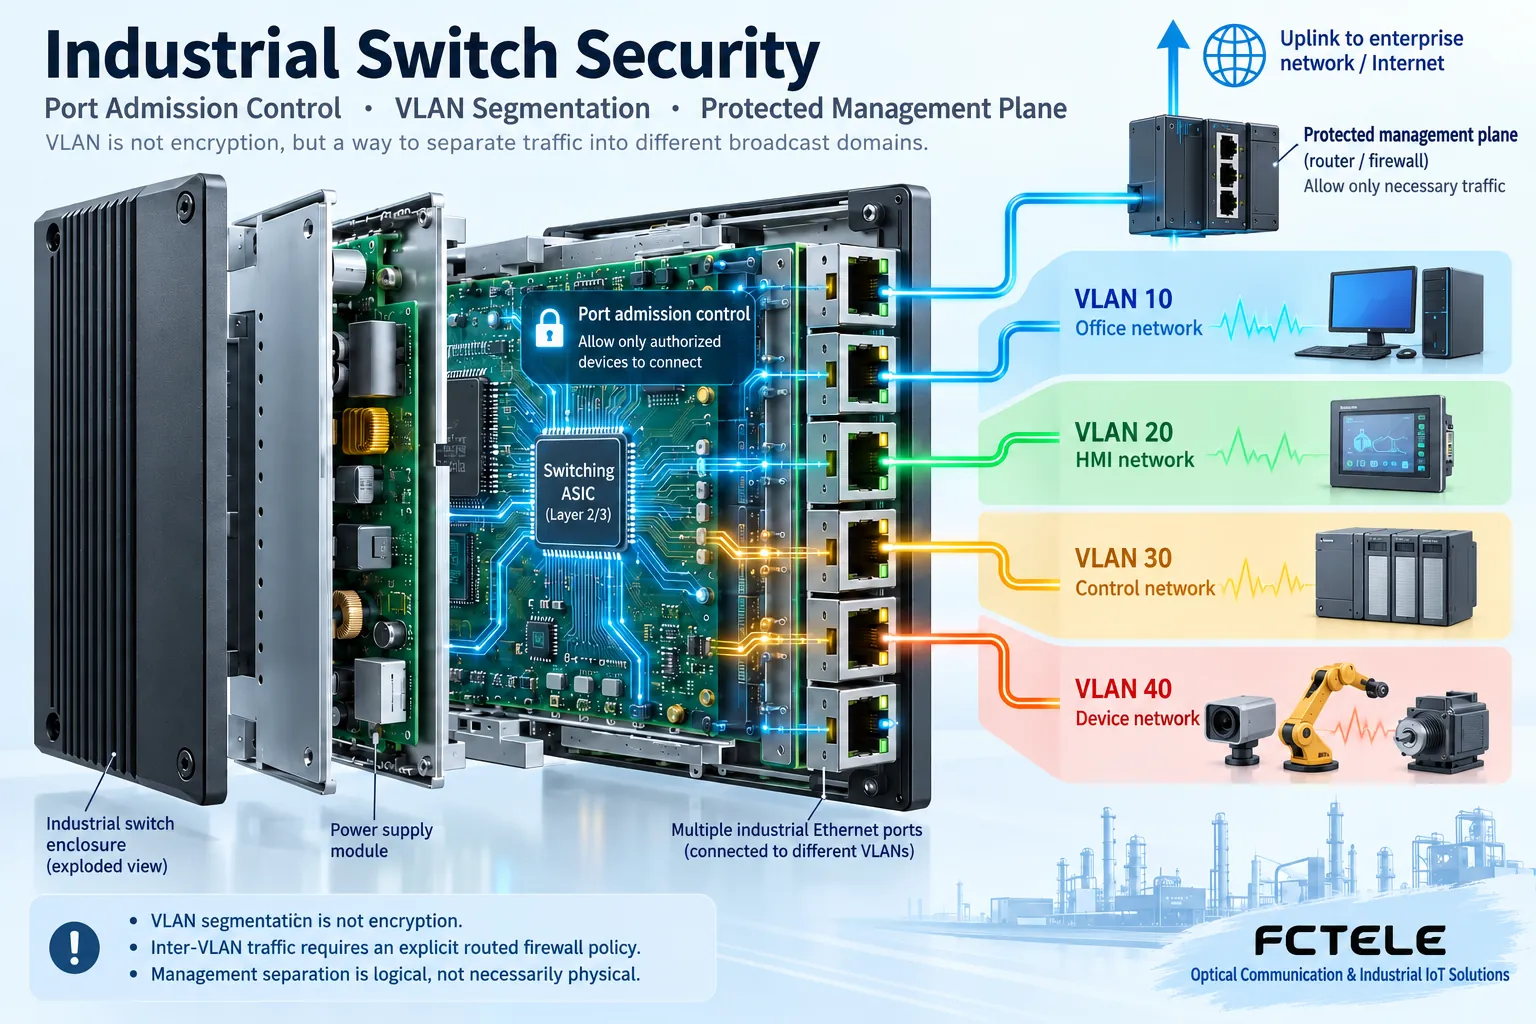
VLAN phân chia ranh giới, ACL giới hạn dịch vụ
VLAN tách các dịch vụ khác nhau thành những miền quảng bá Lớp 2 khác nhau, nhưng dữ liệu không tự động được mã hóa vì điều đó; nếu sử dụng định tuyến để liên thông, vẫn cần các quy tắc truy cập. ACL lọc lưu lượng theo địa chỉ, giao thức hoặc cổng. Khi cấu hình, chỉ cho phép những đường truyền mà dịch vụ thực sự cần, đồng thời kiểm thử cả trường hợp được phép và bị từ chối. Các giao thức điều khiển công nghiệp có thể sử dụng nhiều cổng hoặc chủ động kết nối ngược, vì vậy không thể viết quy tắc chỉ dựa trên tên gọi. Đối với các mạng điều khiển quan trọng, cần kết hợp chúng thành một hệ thống cùng với tường lửa, phân tách vùng và các biện pháp giám sát.
Bảo vệ mặt phẳng quản trị; không giữ mật khẩu mặc định
Mặt phẳng quản trị là điểm truy cập để thay đổi cấu hình thiết bị và cần được tách biệt với lưu lượng dịch vụ thông thường, đồng thời giới hạn nguồn truy cập và nhân sự được phép. Khi model hỗ trợ, hãy ưu tiên các giao thức quản trị được bảo vệ, vô hiệu hóa các dịch vụ cũ không sử dụng, đồng thời tạo tài khoản và phân quyền riêng. Việc cập nhật mật khẩu, chứng thư số, đồng bộ thời gian, lưu giữ nhật ký và xác minh nguồn firmware cũng phải được đưa vào công tác bảo trì. Giao thức quản trị có được mã hóa hay không và bản tin dịch vụ có được mã hóa hay không là hai vấn đề khác nhau, không được nhầm lẫn.
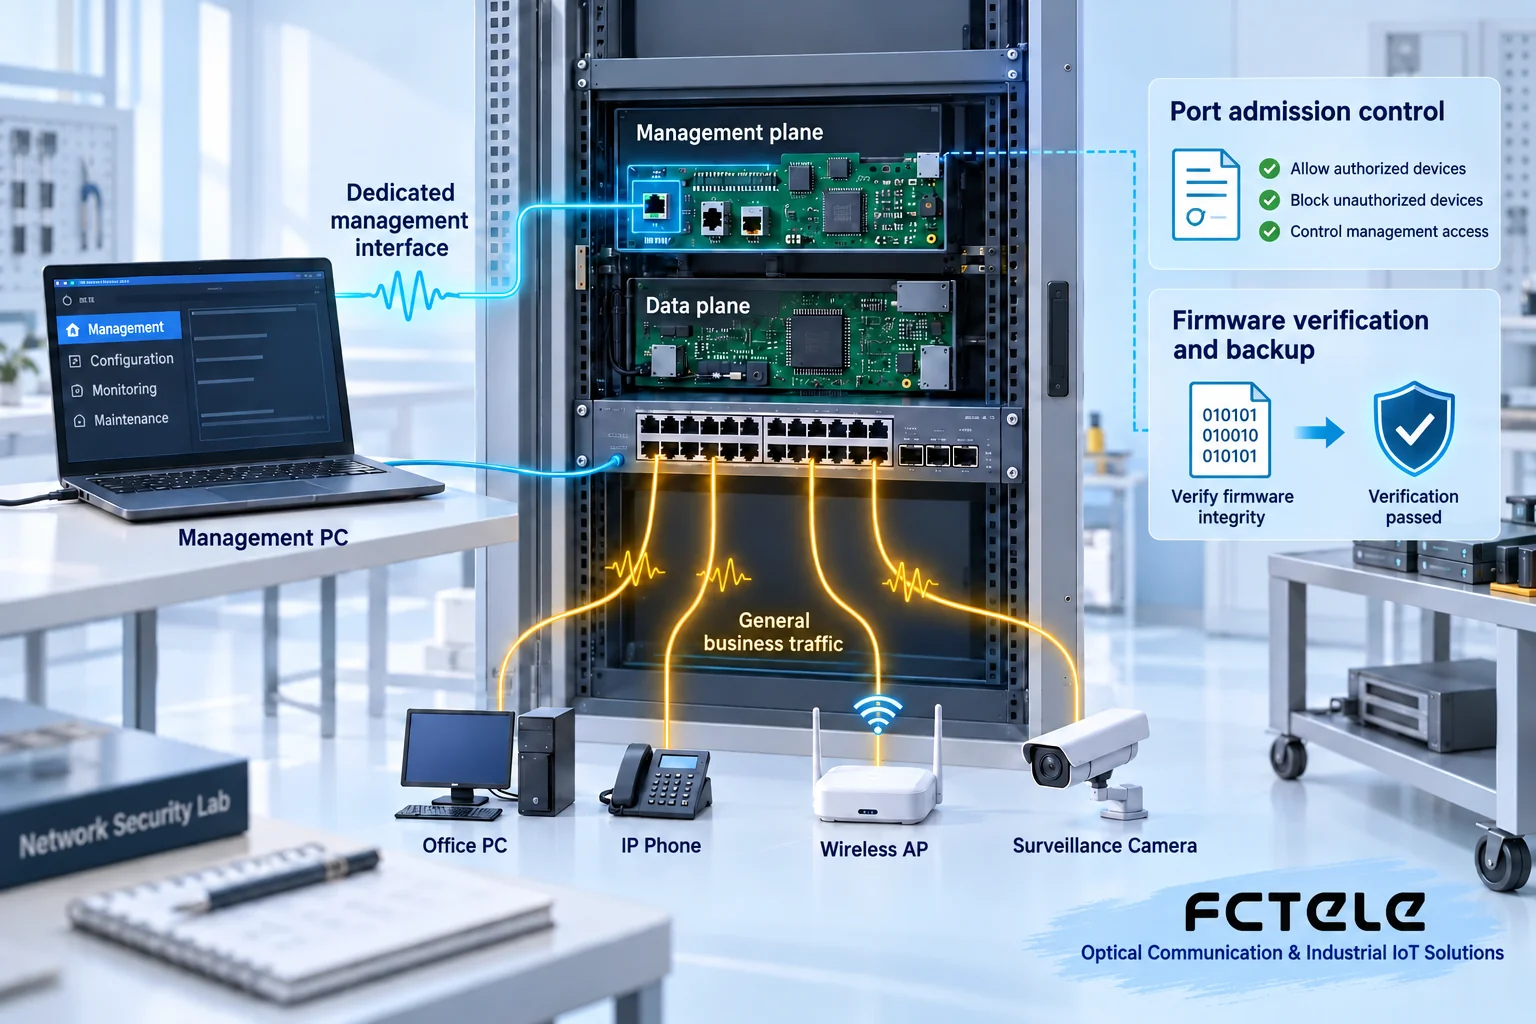
Các biện pháp bảo vệ phải được xác minh thực tế
Sử dụng các thiết bị đầu cuối được phép để xác nhận rằng dịch vụ sản xuất vẫn liên tục khả dụng, sau đó dùng các thiết bị kiểm thử có kiểm soát để xác nhận rằng các đường truyền bị cấm thực sự đã bị chặn. Kiểm thử chức năng kiểm soát bão quảng bá, sao lưu cấu hình, khôi phục sau khi mất điện và quyền của quản trị viên, đồng thời lưu các phiên bản cấu hình và hồ sơ thao tác. Trước khi thay đổi ACL hoặc VLAN, hãy chuẩn bị phương án hoàn nguyên để tránh cấu hình bảo mật cắt đứt cả kênh bảo trì. Bộ chuyển mạch không thể thay thế các bản vá cho thiết bị đầu cuối, xác thực ứng dụng hoặc bản sao lưu; một giải pháp thực sự sử dụng được đòi hỏi con người, thiết bị và quy trình phối hợp với nhau.
Ví dụ: máy tính bảo trì chỉ truy cập các bộ điều khiển được cấp phép
Giả sử cùng một địa điểm có các bộ điều khiển sản xuất, thiết bị đầu cuối video và một máy tính bảo trì. Trước tiên, hãy phân nhóm các đối tượng cần giao tiếp, sau đó quyết định VLAN, ranh giới định tuyến và quy tắc truy cập; không thể chỉ kết nối tất cả thiết bị rồi kỳ vọng xác thực cổng sẽ tự động xác định các dịch vụ sau đó. Máy tính bảo trì chỉ được phép truy cập các địa chỉ quản trị cần thiết, và các thiết bị đầu cuối video không được vì thế mà có quyền sửa đổi cấu hình điều khiển. Trong quá trình xác minh, hãy lưu bằng chứng về truy cập được phép và cả kết quả cho thấy các đường truyền bị cấm đã bị từ chối. Bảo trì từ xa được thực hiện qua một điểm truy cập độc lập có kiểm soát; không trực tiếp đưa cổng quản trị của bộ chuyển mạch ra mạng công cộng. Sau khi kết thúc bảo trì tạm thời, hãy thu hồi các tài khoản và quy tắc tạm thời, đồng thời cập nhật hồ sơ.
Tài liệu tham khảo về nguyên lý:Tài liệu kỹ thuật chính thức. Các sơ đồ cấu trúc trong bài viết này không thể hiện thông số kỹ thuật của sản phẩm cụ thể; khi chọn model, hãy kiểm tra tài liệu hướng dẫn của model đó.
Được dịch từ bài viết kỹ thuật tiếng Trung. Nguồn được xuất bản lần đầu: 2024-11-26. Nguồn được sửa đổi lần cuối: 2026-10-13T19:28:50+08:00. Đọc nguồn tiếng Trung
