


Điểm truy cập quản lý của bộ chuyển mạch công nghiệp được dùng để xem trạng thái, sửa đổi quy tắc và lưu cấu hình. Đây không phải là cùng một nhiệm vụ với việc chuyển tiếp lưu lượng nghiệp vụ giữa PLC và camera. Nếu trang web không mở được, điều đó không nhất thiết có nghĩa là bộ chuyển mạch đã ngừng chuyển tiếp. Nếu lưu lượng nghiệp vụ vẫn truyền qua, điều đó cũng không chứng minh rằng cấu hình quản lý và các biện pháp bảo mật đều bình thường. Trước tiên hãy phân biệt đường quản lý, sau đó kiểm tra địa chỉ, dịch vụ và tài khoản. Chỉ như vậy mới có thể tránh coi việc khôi phục cài đặt gốc là bước xử lý sự cố đầu tiên.
1. Cách chuyển tiếp lưu lượng nghiệp vụ và điều khiển quản lý phối hợp hoạt động
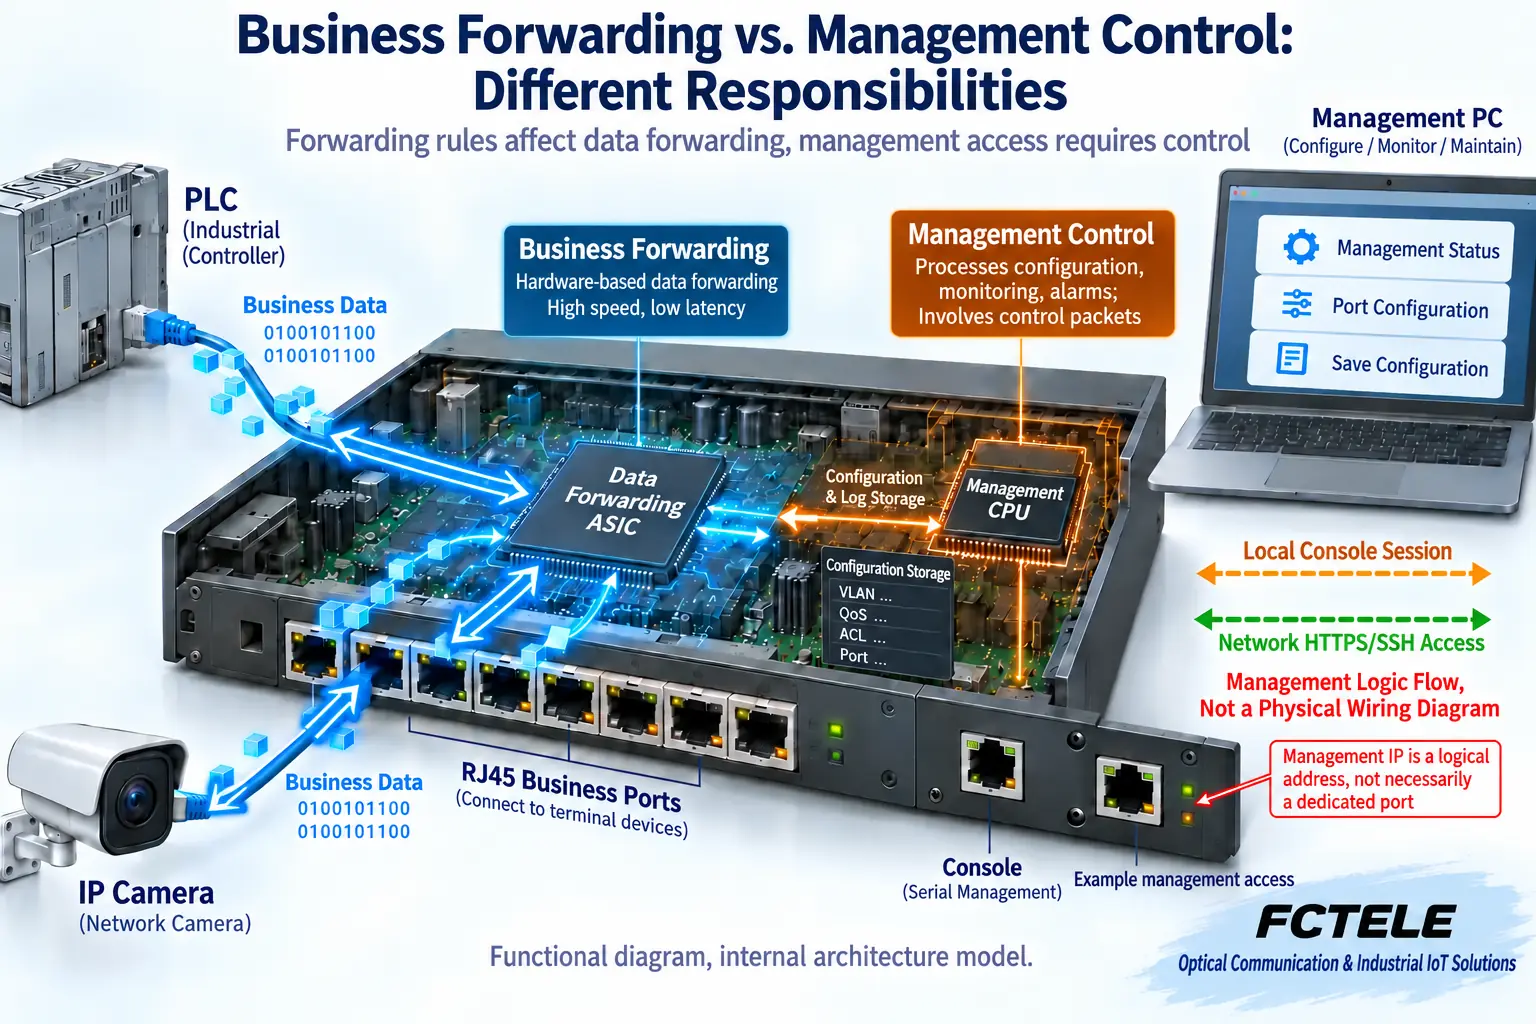
Sau khi khung Ethernet do thiết bị đầu cuối gửi đi vào một cổng, chức năng chuyển mạch chọn cổng ra theo địa chỉ MAC, mạng cục bộ ảo VLAN và các quy tắc liên quan. Quản trị viên đọc bộ đếm, xem cảnh báo và thay đổi quy tắc qua giao diện quản lý. Có thể hiểu chức năng thứ nhất là vận chuyển lưu lượng nghiệp vụ, còn chức năng thứ hai là điều chỉnh các quy tắc vận chuyển. Tuy nhiên, hai chức năng này không hoàn toàn độc lập với nhau. Cấu hình sai, áp lực tài nguyên hoặc tình trạng mạng bất thường đều có thể ảnh hưởng đến hoạt động.
IP quản lý thường là địa chỉ dùng để truy cập các chức năng điều khiển thiết bị. Điều này không yêu cầu mọi khung nghiệp vụ đi qua bộ chuyển mạch đều phải có đích đến là địa chỉ đó. Bên trong thiết bị, các mạch chuyển tiếp chuyên dụng và bộ xử lý có thể phối hợp hoạt động, hoặc có thể sử dụng một kiến trúc khác. Một số gói điều khiển hoặc hoạt động chuyển tiếp đặc biệt có thể cần đến bộ xử lý. Không thể coi sơ đồ ASIC và CPU là cấu trúc chip của mọi sản phẩm, và chắc chắn không thể dựa vào đó để cam kết rằng lưu lượng quản lý và lưu lượng nghiệp vụ sẽ không bao giờ ảnh hưởng lẫn nhau.
2. Console là điểm truy cập cục bộ, không phải cổng mạng nghiệp vụ thông thường
Trong lần cấu hình đầu tiên hoặc khi thiết lập mạng quản lý bị sai, Console cục bộ có thể cung cấp điểm truy cập để khôi phục. Một số thiết bị sử dụng giao diện nối tiếp, còn một số cung cấp dạng USB cụ thể. Ngay cả khi hình dạng đầu nối trông giống RJ45, điều đó cũng không chứng minh rằng có thể sử dụng cáp Ethernet thông thường. Hãy xác nhận cáp, chân kết nối và thông số thiết bị đầu cuối theo nhãn giao diện và tài liệu hướng dẫn. Không coi vẻ ngoài tương tự là bằng chứng về khả năng tương thích.
Các ký tự xuất hiện trên thiết bị đầu cuối chỉ là dấu hiệu cho thấy một phiên cục bộ đã được thiết lập. Vẫn cần xác minh danh tính thiết bị, tài khoản và quyền truy cập. Nếu không biết địa chỉ quản lý, bạn có thể xem cấu hình đang có hiệu lực tại điểm truy cập cục bộ được cấp quyền, hoặc kiểm tra bản sao lưu cấu hình và hồ sơ cấp phát địa chỉ. Không phải mọi model đều nhất thiết hỗ trợ Console. Nếu không có giao diện này, hãy sử dụng phương thức phát hiện hoặc khôi phục được quy định cho model đó, thay vì sao chép IP mặc định và các bước thao tác của thương hiệu khác.
3. Nếu trang web không mở được, hãy kiểm tra năm lớp
Bước một: xác nhận thiết bị thực sự có khả năng quản lý qua Web và cấu hình hiện tại có bật dịch vụ tương ứng hay không. Thiết bị không quản lý thường không có kiểu điểm truy cập cấu hình này, nhưng tên gọi sản phẩm không thể thay thế cho việc kiểm tra tài liệu. Bước hai: xác nhận liên kết từ máy tính bảo trì đến bộ chuyển mạch, VLAN truy cập và đường quản lý. Mạng con quản lý, mặt nạ mạng và đường về qua các mạng phải nhất quán. Chỉ có chiều yêu cầu truy cập được là chưa đủ.
Bước ba: xác nhận rằng bạn đang truy cập địa chỉ quản lý hiện tại. Địa chỉ này có thể được thiết lập thủ công hoặc được lấy qua cơ chế cấp phát địa chỉ, và không phải mọi model đều dùng cùng một địa chỉ mặc định. Địa chỉ trùng lặp có thể khiến truy cập đi đến thiết bị khác. Hãy dựa vào hồ sơ địa chỉ, thông tin thiết bị lân cận và việc xem tại chỗ để đánh giá. Không kết luận rằng đã truy cập đúng thiết bị chỉ vì trang giao diện trông tương tự. Các thử nghiệm cô lập cần thiết phải được thực hiện trong khung thời gian bảo trì. Không tùy tiện rút các đường uplink phục vụ sản xuất.
Bước bốn: phân biệt khả năng kết nối mạng với tính sẵn sàng của dịch vụ web. Cơ chế kiểm tra mà ping sử dụng khác với HTTPS. Ping được không bảo đảm rằng cổng web đang mở. Không phản hồi ping không nhất thiết chứng minh rằng toàn bộ lưu lượng nghiệp vụ đã bị gián đoạn. Hãy kiểm tra giao thức, cổng dịch vụ, giới hạn nguồn truy cập, khả năng tương thích của trình duyệt và chứng chỉ. Cần sử dụng các thông báo về chứng chỉ để xác minh danh tính thiết bị và cấu hình chứng chỉ. Không hình thành thói quen bỏ qua vĩnh viễn các cảnh báo bảo mật.
Bước năm: kiểm tra tài khoản, quyền truy cập và trạng thái phiên. Lỗi xác thực và hết thời gian chờ mạng cần được ghi nhận riêng. Xóa trạng thái trình duyệt có thể giải quyết một vấn đề tương thích cụ thể, nhưng không sửa được VLAN sai, tuyến sai hoặc dịch vụ bị tắt. Không tắt đồng thời mọi hạn chế truy cập chỉ để thiết lập kết nối thử nghiệm. Mỗi lần chỉ thay đổi một điều kiện đã biết và lưu lại kết quả trước và sau thao tác.
4. SSH bảo vệ phiên quản lý, nhưng không tự động mã hóa toàn bộ lưu lượng nghiệp vụ
Khi model hỗ trợ, SSH có thể cung cấp phiên dòng lệnh từ xa được bảo vệ, còn HTTPS bảo vệ hoạt động trao đổi web tương ứng. Không thể dùng Telnet và HTTP dạng văn bản thuần làm phương án thay thế có mức độ bảo mật tương đương. Cách bật, tài khoản và tập lệnh của chúng khác nhau tùy nền tảng và phiên bản. Tài liệu của bên thứ ba được dùng để tìm hiểu cơ chế, chứ không chứng minh rằng thiết bị Feichang Technology có thể trực tiếp thực thi cùng các lệnh đó.
Trước khi thay đổi từ xa địa chỉ quản lý hoặc quy tắc truy cập, hãy sao lưu cấu hình và chuẩn bị điểm truy cập khôi phục cục bộ để tránh khiến nhân viên bảo trì mất quyền truy cập. Giám sát hằng ngày và thay đổi cấu hình nên sử dụng các phạm vi cấp quyền khác nhau. Thông tin đăng nhập mặc định, tài khoản dùng chung và dịch vụ quản lý mở cho mọi nguồn đều cần được đưa vào nội dung kiểm tra bảo trì. Mã hóa phiên quản lý không có nghĩa là mọi nội dung được chuyển tiếp, chẳng hạn lưu lượng nghiệp vụ PLC và video camera, cũng được mã hóa.
5. Cách SNMP đọc trạng thái và gửi cảnh báo
Giao thức quản lý mạng đơn giản SNMP cho phép nền tảng và tác nhân quản lý của thiết bị trao đổi thông tin. Khi thăm dò, nền tảng gửi truy vấn và thiết bị trả về trạng thái hoặc bộ đếm của đối tượng được chỉ định. Khi thông báo, thiết bị chủ động gửi sự kiện đến nền tảng. Trap không yêu cầu truy vấn trước đó, còn Inform có thêm bước xác nhận theo cơ chế tương ứng. Nền tảng cần mô tả cơ sở thông tin quản lý MIB phù hợp để hiểu các đối tượng được đọc. Các mục riêng của nhà sản xuất cũng có thể cần tài liệu của nhà sản xuất.
Số gói nhận tích lũy, bộ đếm lỗi và tốc độ tức thời không phải là cùng một đại lượng. Để ước tính tốc độ trong một khoảng thời gian từ các bộ đếm tích lũy, cần so sánh hai lần đọc cùng khoảng thời gian giữa chúng, đồng thời xử lý các trường hợp như bộ đếm bị đặt lại hoặc quay vòng. Nếu nền tảng không đọc được bộ đếm, nguyên nhân có thể liên quan đến đường truyền, quyền truy cập hoặc khả năng hỗ trợ đối tượng. Bộ đếm lỗi tăng cũng cần được đánh giá cùng với liên kết, lưu lượng nghiệp vụ và khoảng thời gian thu thập. Một lần đọc chỉ số không thể xác định nguyên nhân gốc rễ.
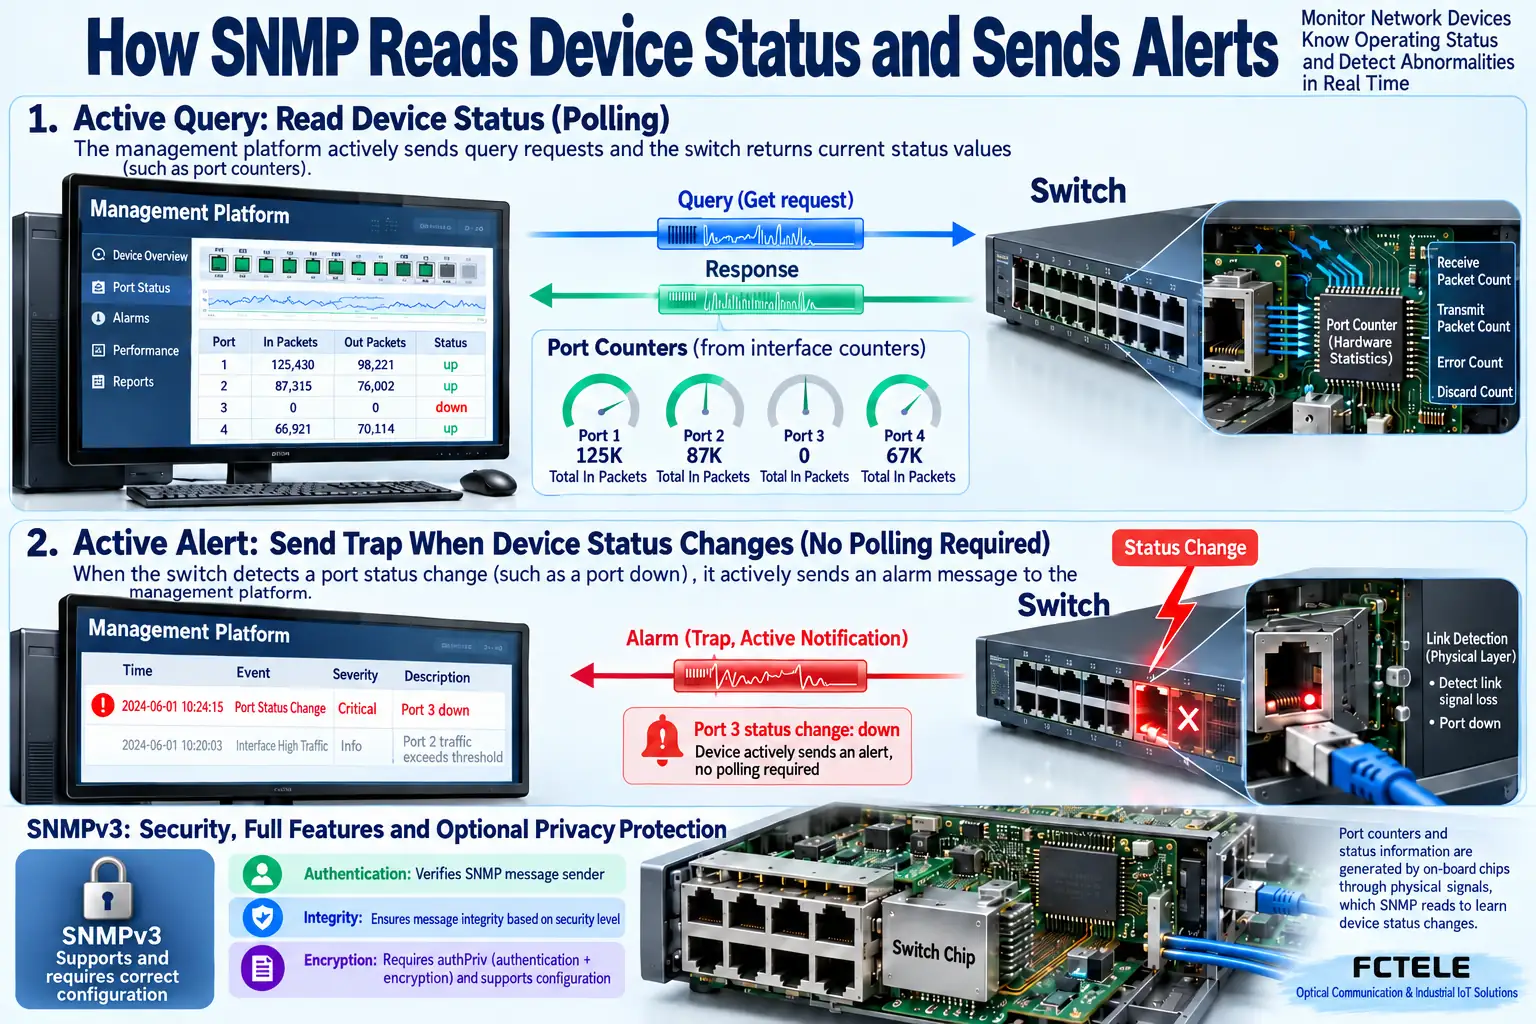
SNMPv3 không phải là công tắc tự động bật mọi biện pháp bảo vệ. Hãy kiểm tra các mô hình và mức bảo mật được hỗ trợ. Ở mức bảo mật tương ứng, có thể sử dụng xác thực, bảo vệ tính toàn vẹn và tính riêng tư. Có sử dụng mã hóa hay không, sử dụng thuật toán nào và cấu hình chúng như thế nào đều cần được xác nhận. Tách biệt quyền chỉ đọc để giám sát với quyền ghi cấu hình, giới hạn nguồn truy cập và quản lý thông tin đăng nhập đúng cách. Không coi chuỗi community của phiên bản cũ là phương thức xác thực danh tính mạnh.
6. Quản lý trong băng, ngoài băng và lưu cấu hình
Quản lý trong băng sử dụng đường mạng có liên quan đến lưu lượng nghiệp vụ. Tắc nghẽn liên kết, vòng lặp hoặc gói tin không hợp lệ có thể đồng thời ảnh hưởng đến hoạt động quản lý. Quản lý ngoài băng sử dụng đường bảo trì riêng, nhưng đường này có thực sự độc lập hay không còn phụ thuộc vào cấu trúc và kết nối của thiết bị. VLAN quản lý hỗ trợ phân đoạn, nhưng không tự động trở thành phần cứng độc lập hoặc kênh được mã hóa. Hãy lập kế hoạch cho điểm truy cập quản lý theo yêu cầu dự án, đồng thời đồng bộ thời gian và thống nhất nhật ký để dễ đối chiếu cảnh báo với các bất thường của thiết bị đầu cuối.
Sau khi gửi thiết lập web hoặc thực thi lệnh, cần kiểm tra thêm xem chúng đã được ghi vào cấu hình được giữ lại sau khi khởi động lại hay chưa. Các thiết bị khác nhau có thể có cách xử lý khác nhau đối với thiết lập đang chạy và việc lưu giữ lâu dài. Không chỉ lưu ảnh chụp màn hình trang web làm bản sao lưu cấu hình. Việc xác minh khởi động lại và khôi phục cần thiết phải được thực hiện trong khung thời gian bảo trì đã được phê duyệt. Kiểm tra rằng địa chỉ quản lý, VLAN, quyền truy cập và thiết lập cảnh báo vẫn còn và không ảnh hưởng đến hoạt động nghiệp vụ sản xuất đang chạy.
7. Thực hiện kiểm thử nghiệm thu có thể rà soát lại với sản phẩm Feichang Technology
Thông tin chi tiết về bộ chuyển mạch có quản lý gắn thanh DIN trong trung tâm sản phẩm Feichang Technology liệt kê các chức năng như giao diện điện và quang, VLAN và RSTP, đồng thời có thể làm điểm khởi đầu để kiểm tra các khả năng truy cập cụ thể. Có quản lý không chứng minh rằng thiết bị có mọi giao thức quản lý, thuật toán, cổng ngoài băng chuyên dụng hoặc lệnh của bên thứ ba. Các điểm truy cập thực tế và khả năng của firmware vẫn phải được kiểm tra trong tài liệu hướng dẫn tương ứng. Bằng chứng về chức năng sản phẩm và các cơ chế tổng quát nêu trên cần được ghi nhận riêng.
Có thể thực hiện kiểm thử nghiệm thu phục vụ giảng dạy theo trình tự: nhận diện thiết bị tại chỗ, truy cập đường bảo trì, thu thập ở chế độ chỉ đọc, thay đổi có kiểm soát và khôi phục cấu hình. Kiểm tra riêng các nguồn bảo trì cần được cho phép và các nguồn cần bị từ chối. Đồng thời kiểm tra lưu lượng nghiệp vụ thực tế và trạng thái giám sát. Nếu nền tảng hiển thị ngoại tuyến nhưng lưu lượng nghiệp vụ vẫn truyền qua, trước tiên hãy kiểm tra đường quản lý. Không lập tức kết luận thiết bị bị hỏng. Nếu nền tảng hiển thị trực tuyến, điều đó không có nghĩa là toàn bộ lưu lượng nghiệp vụ của thiết bị đầu cuối đều đã truyền qua. Ghi lại địa chỉ, cổng, phiên bản, thời gian và kết quả để nhân viên bảo trì tiếp theo có thể rà soát.
Tài liệu tham khảo và ghi chú hình minh họa
Tài liệu tham khảo Các thao tác giao thức theo RFC 3416 , Mô hình bảo mật dựa trên người dùng theo RFC 3414 và Thông tin chi tiết về bộ chuyển mạch có quản lý gắn thanh DIN của Feichang Technology . Các tiêu chuẩn được dùng để kiểm tra cơ chế tổng quát, không phải tuyên bố về khả năng hỗ trợ của một model cụ thể. Các thuật toán bảo mật phải được kiểm tra theo yêu cầu sản phẩm hiện hành. Không coi danh sách thuật toán trong các đặc tả ban đầu là khuyến nghị triển khai. Các hình ảnh là minh họa nguyên lý tổng quát, không đại diện cho chứng nhận, ảnh chụp thực tế hoặc bằng chứng đo lường.
Đối với cấu hình ban đầu, hãy thực hiện theo trình tự kết nối, danh tính, địa chỉ và nghiệp vụ
Khi triển khai lần đầu, trước tiên hãy thiết lập kết nối quản lý trong môi trường thử nghiệm cô lập, đồng thời kiểm tra cáp Console, thông số nối tiếp hoặc cổng mạng quản lý được sử dụng. Sau khi xác nhận danh tính thiết bị, thay thông tin đăng nhập ban đầu, ghi lại địa chỉ quản lý, mặt nạ mạng, cổng mặc định và các đường truy cập được phép, rồi cấu hình các VLAN, cổng và giao thức bảo vệ cần thiết. Sau khi hoàn thành từng mục, xác minh rằng thiết bị đầu cuối bảo trì được cấp quyền vẫn có thể truy cập thiết bị, sau đó lưu cấu hình và xác minh xem cấu hình có được giữ lại sau khi khởi động lại hay không. Không thay đổi đồng thời địa chỉ quản lý và toàn bộ việc phân bổ cổng khiến mất đường quay lui.
Tên lệnh, địa chỉ mặc định và tài khoản có thể khác nhau giữa các nhà sản xuất. Không trực tiếp coi các ví dụ như interface vlan hoặc write memory là thao tác dùng chung cho mọi thiết bị. Sử dụng tài liệu hướng dẫn cho đúng model và firmware, đồng thời xuất cấu hình hiện tại trước nếu cần. Cuối cùng, sử dụng lưu lượng nghiệp vụ thực tế để kiểm tra chuyển tiếp, đồng thời xác nhận rằng các truy cập quản lý không được phép thực sự bị hạn chế. Việc mở được trang quản lý chỉ cho thấy đường quản lý có thể truy cập được. Điều đó không chứng minh rằng mạng nghiệp vụ đã được cấu hình đúng.
Các sơ đồ nguyên lý minh họa cơ chế tổng quát, không phải thử nghiệm sản phẩm thực tế hoặc ảnh mặt cắt của model. Khả năng về giao diện, giao thức, bảo vệ và nguồn điện phải được kiểm tra theo model thực tế.
Được dịch từ bài viết kỹ thuật bằng tiếng Trung. Nguồn được xuất bản lần đầu: 2019-08-06. Nguồn được sửa đổi lần cuối: 2026-10-13T10:41:21+08:00. Đọc nguồn tiếng Trung
