


Trước tiên, xác định đoạn dịch vụ cần được bảo vệ
Sau khi đưa các mạch E1 truyền thống vào mạng IP, dữ liệu đi qua các thiết bị chuyển mạch, định tuyến và có thể cả các liên kết dùng chung. Dịch vụ hoạt động bình thường không có nghĩa là thông tin liên lạc đã được mã hóa; sử dụng cáp quang không tự động bảo vệ nội dung gói tin. TDM over IP mô tả việc truyền tải và khôi phục mạch, không phải một giao thức bảo mật luôn bao gồm tính bí mật. Phương án cần liệt kê rõ những đoạn mạng nào được tin cậy, những đoạn nào cần bảo vệ bổ sung và ai quản lý các gateway.
Các mục tiêu bảo mật bao gồm những nội dung riêng biệt: ai được phép truy cập, quyền quản trị, tính bí mật của nội dung, tính toàn vẹn và tính sẵn sàng của dịch vụ. Việc phân nhóm VLAN, quyền tài khoản, xác thực định tuyến và mã hóa giải quyết những vấn đề khác nhau. Không nên tuyên bố rằng triển khai một nội dung là đã hoàn thành tất cả. Với một dự án cụ thể, cần đối chiếu với đường đi dữ liệu thực tế và khả năng của thiết bị, thay vì thêm biểu tượng ổ khóa vào mọi đường nối trên sơ đồ.
Xác thực định tuyến không bảo vệ nội dung mạch
RIP được dùng để trao đổi thông tin định tuyến, còn các gói tin TDM over IP mang lưu lượng dịch vụ. Hai loại lưu lượng này có vai trò khác nhau. Xác thực các bản cập nhật định tuyến chủ yếu giúp đánh giá mức độ đáng tin cậy của các bản cập nhật tương ứng; nó không tự động mã hóa dữ liệu mạch. Cũng không thể kết hợp hai loại này thành một giao thức phổ quát vừa định tuyến vừa mã hóa. Các cơ chế bảo mật liên quan cần được cấu hình và kiểm tra riêng biệt.
Bảo vệ đăng nhập quản trị cũng có phạm vi riêng. Nếu mẫu thiết bị hỗ trợ HTTPS hoặc SSH, chúng có thể bảo vệ phiên quản trị tương ứng, nhưng điều đó không có nghĩa là toàn bộ nội dung được truyền trên E1 đi qua gateway đều được mã hóa. TLS cũng không phải một công tắc có sẵn có thể tùy ý áp dụng cho mọi gói tin truyền tải; nó cần được hỗ trợ trong phần triển khai ứng dụng hoặc giao thức. Không nên tiếp tục dùng tên gọi SSL đã lỗi thời như một cam kết về khả năng của giải pháp bảo mật hiện hành.
Đường hầm IPsec hoạt động giữa hai điểm cuối nào?
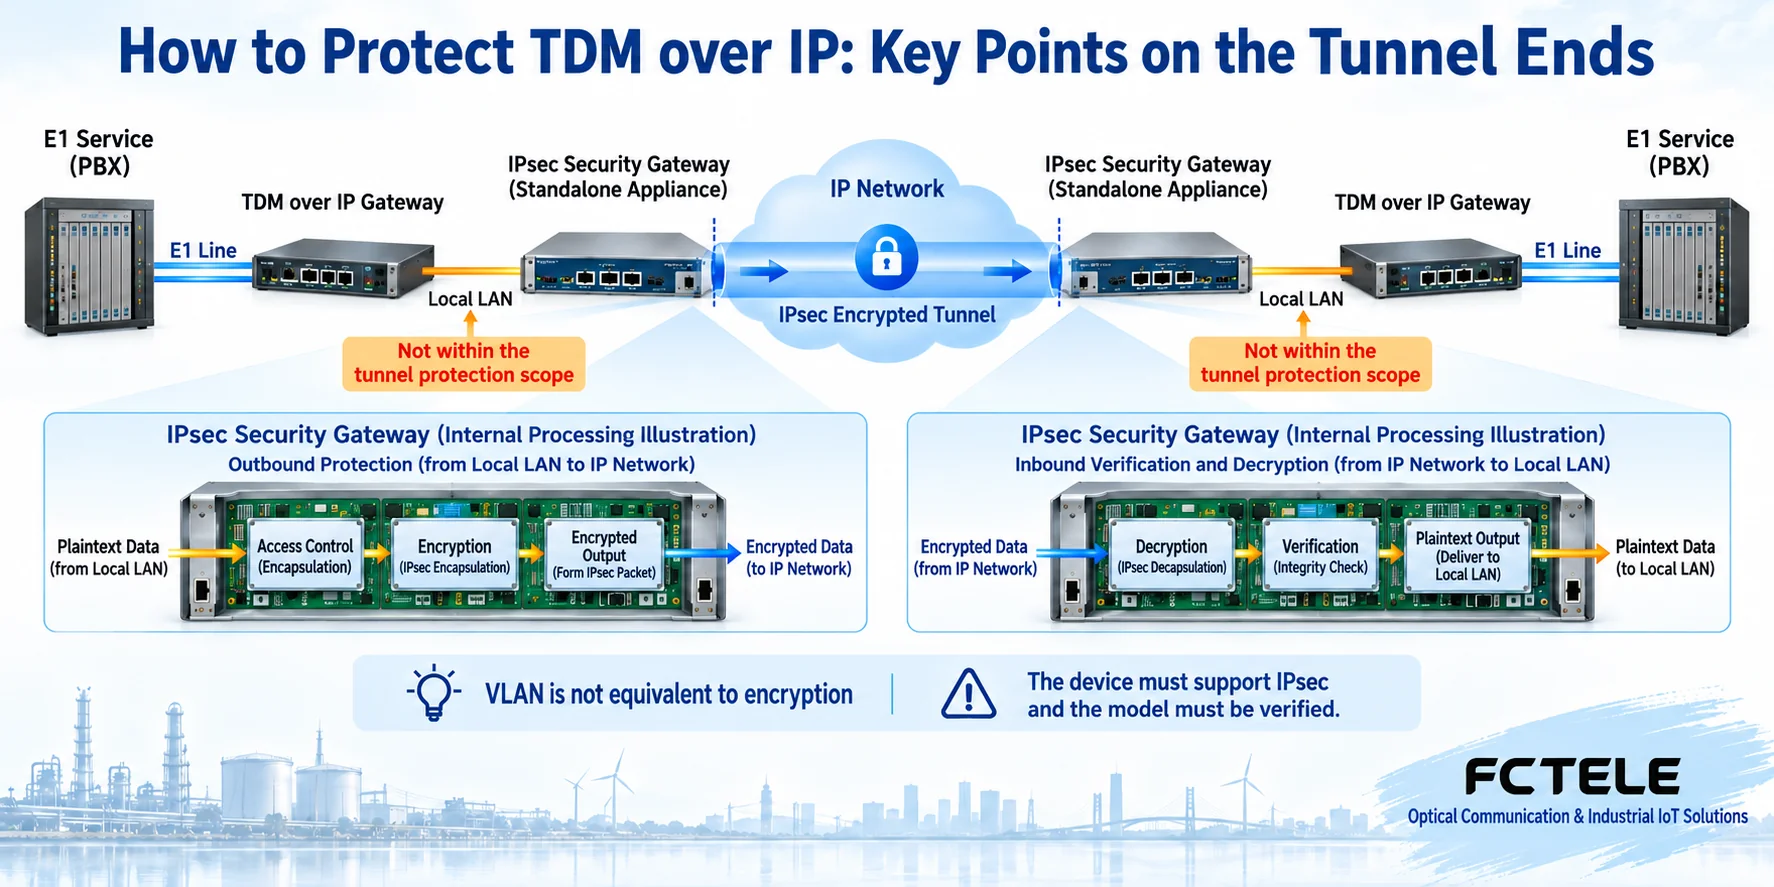
Một cách tiếp cận là triển khai thiết bị bảo mật hỗ trợ khả năng IPsec tương ứng ở hai đầu, để các gói tin IP từ gateway mạch đi qua đường hầm. Trong sơ đồ, gateway mạch và gateway bảo mật bên ngoài là hai vai trò độc lập: điểm cuối bảo mật áp dụng biện pháp bảo vệ cho lưu lượng khớp chính sách, còn đầu xa xác minh và khôi phục các gói tin gốc tương ứng, sau đó chuyển chúng cho gateway mạch xử lý. Đây chỉ là một khái niệm triển khai; không có nghĩa là mọi sản phẩm TDM đều tích hợp IPsec.
Phạm vi bảo vệ cần được đánh dấu theo đường đi thực tế. Liên kết ngắn từ gateway mạch đến điểm cuối bảo mật cục bộ không nằm trong phạm vi bảo vệ của đường hầm này nếu không có biện pháp bảo vệ khác. Việc có đạt được bảo vệ đầu cuối hoàn chỉnh hay không phụ thuộc vào vị trí điểm cuối và các đoạn mạng khác. Những khả năng như xác thực, mã hóa và chống phát lại phụ thuộc vào cơ chế bảo mật được sử dụng và cấu hình đang có hiệu lực. Không thể cho rằng mọi dịch vụ đều được bảo vệ chỉ vì có tên gọi VPN.
Chính sách và danh tính thiết bị phải tương ứng
Hai bên kiểm tra các điểm cuối tin cậy, lưu lượng cần đi vào đường hầm, các nguồn được phép và đường truy cập quản trị, đồng thời lựa chọn cấu hình bảo mật theo yêu cầu hiện hành của sản phẩm và tổ chức. Việc cấp, cập nhật và thu hồi khóa, chứng chỉ và tài khoản cũng cần có hồ sơ bảo trì. Một bài viết tổng quát không cung cấp khóa mặc định dùng chung cho mọi sản phẩm, và tuyệt đối không thể dùng cấu hình không rõ nguồn gốc để ghi đè lên thiết bị đang vận hành.
Dữ liệu dịch vụ, quản trị thiết bị và điều khiển định tuyến có thể sử dụng các phạm vi truy cập khác nhau. Hạn chế nguồn truy cập quản trị không có nghĩa là các gói tin mạch chắc chắn sẽ đi qua, và cho phép địa chỉ quản trị không đồng nghĩa phải cho phép đồng thời mọi dịch vụ. Kiểm tra đường truy cập và đường về theo cả hai chiều, đồng thời ghi lại lưu lượng nào được bảo vệ theo chính sách và lưu lượng nào bị từ chối. Thiết bị bảo mật cũng có thể trở thành điểm phát sinh sự cố mới; cần đưa năng lực xử lý, dự phòng và truy cập bảo trì của chúng vào phương án.
Vì sao phần phụ trội do đóng gói ảnh hưởng đến mạch?
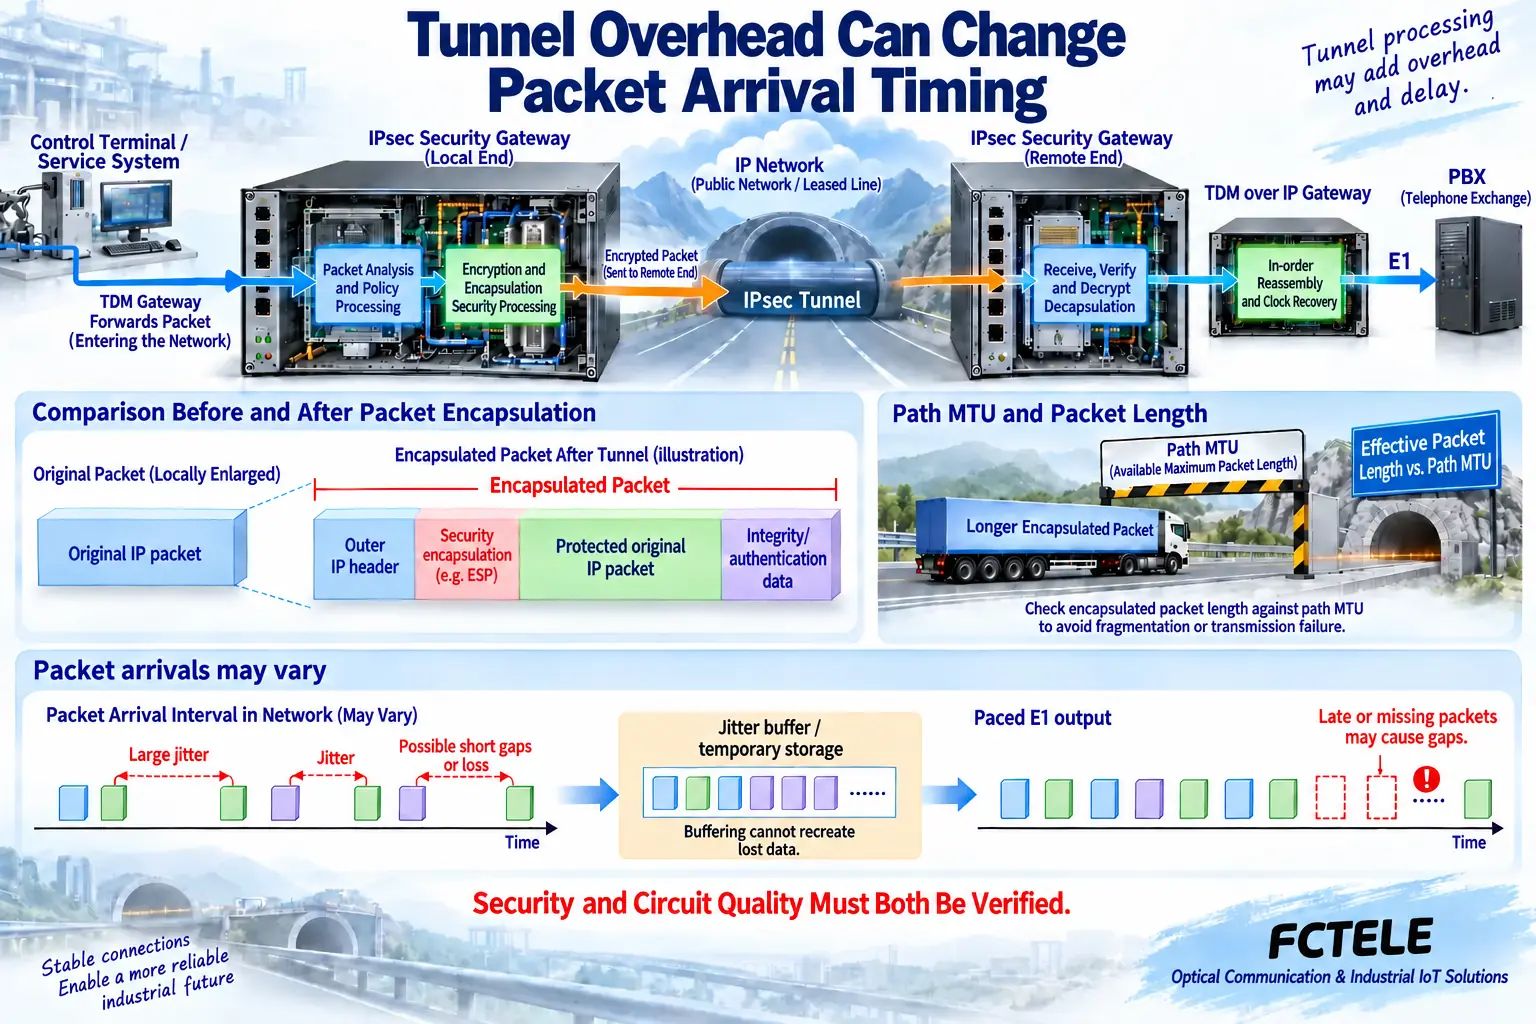
Đường hầm bảo mật bổ sung các tiêu đề và phần phụ trội bảo vệ tương ứng, đồng thời sử dụng tài nguyên xử lý của thiết bị. MTU là giới hạn độ dài gói tin mà một đoạn đường truyền nhất định có thể mang; gói tin truyền tải gốc sau khi bổ sung đóng gói đường hầm có thể không còn đáp ứng điều kiện đường truyền ban đầu. Cách phân mảnh, tránh phân mảnh hoặc loại bỏ cụ thể phụ thuộc vào giao thức, cấu hình và thiết bị. Không thể cam kết chung rằng đường hầm sẽ tự động giải quyết mọi vấn đề về độ dài.
Vì vậy, cần đồng thời kiểm tra độ dài gói tin của gateway mạch, MTU đường truyền và các thiết lập của thiết bị bảo mật. Các khối dữ liệu dịch vụ lớn hơn có thể giảm phần nào tỷ lệ phụ trội do đóng gói nhưng làm tăng thời gian chờ thu thập dữ liệu; các khối nhỏ hơn làm tăng tốc độ gói tin và phần phụ trội. Không nên chọn giá trị lớn nhất chỉ vì hiệu suất. Các lớp gói tin trong sơ đồ chỉ minh họa chức năng; chúng không thay thế thông số của từng mẫu thiết bị bằng số byte hoặc thuật toán cố định, cũng không thể hiện rằng mọi địa chỉ bên ngoài đều được mã hóa.
Mã hóa không thể che giấu những thay đổi về thời điểm đến
Xử lý bảo mật, xếp hàng tại cổng ra dùng chung và tái thiết lập đường hầm có thể làm thay đổi thời điểm gói tin đến. Gateway nhận vẫn cần xử lý dịch vụ theo đúng thứ tự và xuất E1 liên tục với đồng hồ phù hợp. Bộ đệm có thể dành khoảng dự phòng cho dữ liệu đến sớm hoặc hơi muộn, nhưng không thể tái tạo nội dung gốc bị mất. Đường hầm hoạt động và mạch đáp ứng yêu cầu chất lượng là hai trạng thái cần được theo dõi riêng biệt.
Các dịch vụ quan trọng cũng cần đánh giá ảnh hưởng của việc cập nhật kết nối bảo mật và khôi phục sau bất thường đối với cuộc gọi hoặc dữ liệu. Không thể gỡ bỏ mọi biện pháp bảo vệ trong thời gian dài chỉ để tránh dịch vụ bị gián đoạn, cũng không thể bỏ qua việc mạch đã có lỗi bit hoặc cảnh báo thường xuyên chỉ để duy trì vẻ ngoài an toàn. Ghi lại kết quả trong điều kiện bình thường, khi thay đổi bảo mật và trong các tình huống sự cố đã được phê duyệt, sau đó quyết định nghiệm thu giải pháp truyền tải theo yêu cầu dự án.
Đối chiếu khả năng với các gateway FCTEL
Thông tin chi tiết về FCT-E1 và FCT-E4-M của Feichang Technology mô tả khả năng truy nhập mạch E1, khôi phục đồng hồ, cấu hình độ dài gói tin, VLAN và các hướng bảo trì vòng lặp, nên có thể dùng làm đối tượng tham khảo cho thiết bị truyền tải. FCT-E4-M còn mô tả ánh xạ các IP đích và cổng khác nhau, phù hợp để quản lý từng mạch tương ứng. Những khả năng này có thể hỗ trợ lập kế hoạch và theo dõi dịch vụ, nhưng không thể trực tiếp suy ra rằng thiết bị tích hợp mã hóa, đường hầm bảo mật hoặc đầy đủ chức năng tường lửa.
Các trang đã kiểm tra không cung cấp đủ cơ sở để chứng minh hai mẫu thiết bị này có toàn bộ chức năng bảo mật IPsec trong ví dụ của bài viết, vì vậy sơ đồ sử dụng các thiết bị bảo mật bên ngoài độc lập. Khả năng kết hợp thực tế phải được kiểm tra theo toàn bộ đường đi và điều kiện của từng mẫu thiết bị. Thông số đồng hồ, giao diện và firmware cũng cần được xác nhận theo tài liệu hướng dẫn hợp lệ; mọi tuyên bố về độ trễ thấp trên trang web không nên được coi là bảo đảm không thay đổi sau khi bổ sung xử lý bảo mật.
Nghiệm thu đồng thời bảo mật và dịch vụ
Trước tiên, kiểm tra danh tính thiết bị, các quy tắc cho phép và từ chối, phạm vi lưu lượng thực tế khớp đường hầm và quyền quản trị trong mạng thử nghiệm đã được phê duyệt, sau đó bổ sung tải mạch đại diện. Ở phía IP, theo dõi thời điểm gói tin đến, mất gói, các bất thường liên quan đến độ dài và tài nguyên thiết bị bảo mật; ở phía E1, theo dõi mất tín hiệu, mất khung, lỗi bit và các dịch vụ thực tế. Ping được địa chỉ quản trị không chứng minh dữ liệu đã được mã hóa, càng không thể phản ánh đầy đủ các chỉ tiêu mạch này.
Khi sử dụng dữ liệu bắt gói hoặc nhật ký để rà soát, cần giới hạn quyền và lưu trữ dữ liệu đúng cách để tránh phát tán dữ liệu dịch vụ phục vụ thử nghiệm. Bàn giao sơ đồ mạng, phạm vi bảo vệ, phiên bản mẫu thiết bị, bản sao lưu cấu hình, cảnh báo và hồ sơ khôi phục. Khi bổ sung mạch hoặc thay thế thiết bị bảo mật sau này, cần tính lại phần phụ trội và dung lượng. Kết luận về giải pháp bảo mật phải trả lời cả hai câu hỏi: ai được phép truy cập và dịch vụ mạch được duy trì có còn đáp ứng yêu cầu hay không.
Ghi chú dữ liệu: Các sơ đồ nguyên lý đã được kiểm tra về nội dung kỹ thuật và được dùng để giải thích cơ chế chung. Đây không phải ảnh sản phẩm hoặc hồ sơ đo kiểm. Giao diện, chế độ và khả năng cụ thể phụ thuộc vào mẫu thiết bị, phiên bản được chọn và kết quả kiểm tra tại hiện trường.
Tài liệu tham khảo để xác minh: RFC4301: Kiến trúc bảo mật IP
RFC4197: Mô phỏng mạch, đồng hồ và các yêu cầu mạng
RFC2453: RIP phiên bản 2
Gateway mô phỏng một mạch E1 Feichang Technology FCT-E1
Gateway mô phỏng bốn mạch E1 Feichang Technology FCT-E4-M
Danh mục sản phẩm TDM Over IP của Feichang Technology
Các chủ đề kỹ thuật liên quan: Điều gì xảy ra khi TDM over IP gặp chuyển đổi đường truyền: Giới hạn của RIP, sai thứ tự và nghiệm thu khả năng khôi phụcCách phân biệt TDM và WDM: Khe thời gian, bước sóng và lựa chọn truyền tải kết hợpCách lập kế hoạch TDM over IP dạng mô-đun: Card dịch vụ, ánh xạ kênh và tài nguyên dùng chung
Được dịch từ bài viết kỹ thuật tiếng Trung. Nguồn xuất bản lần đầu: 2024-05-06. Nguồn sửa đổi lần cuối: 2026-10-13T11:14:38+08:00. Đọc nguồn tiếng Trung
