


مكافحة إعادة الإرسال في IPsec
كيف يمكن أن تكون الحزمة المشفّرة إعادة إرسال رغم تشفيرها؟
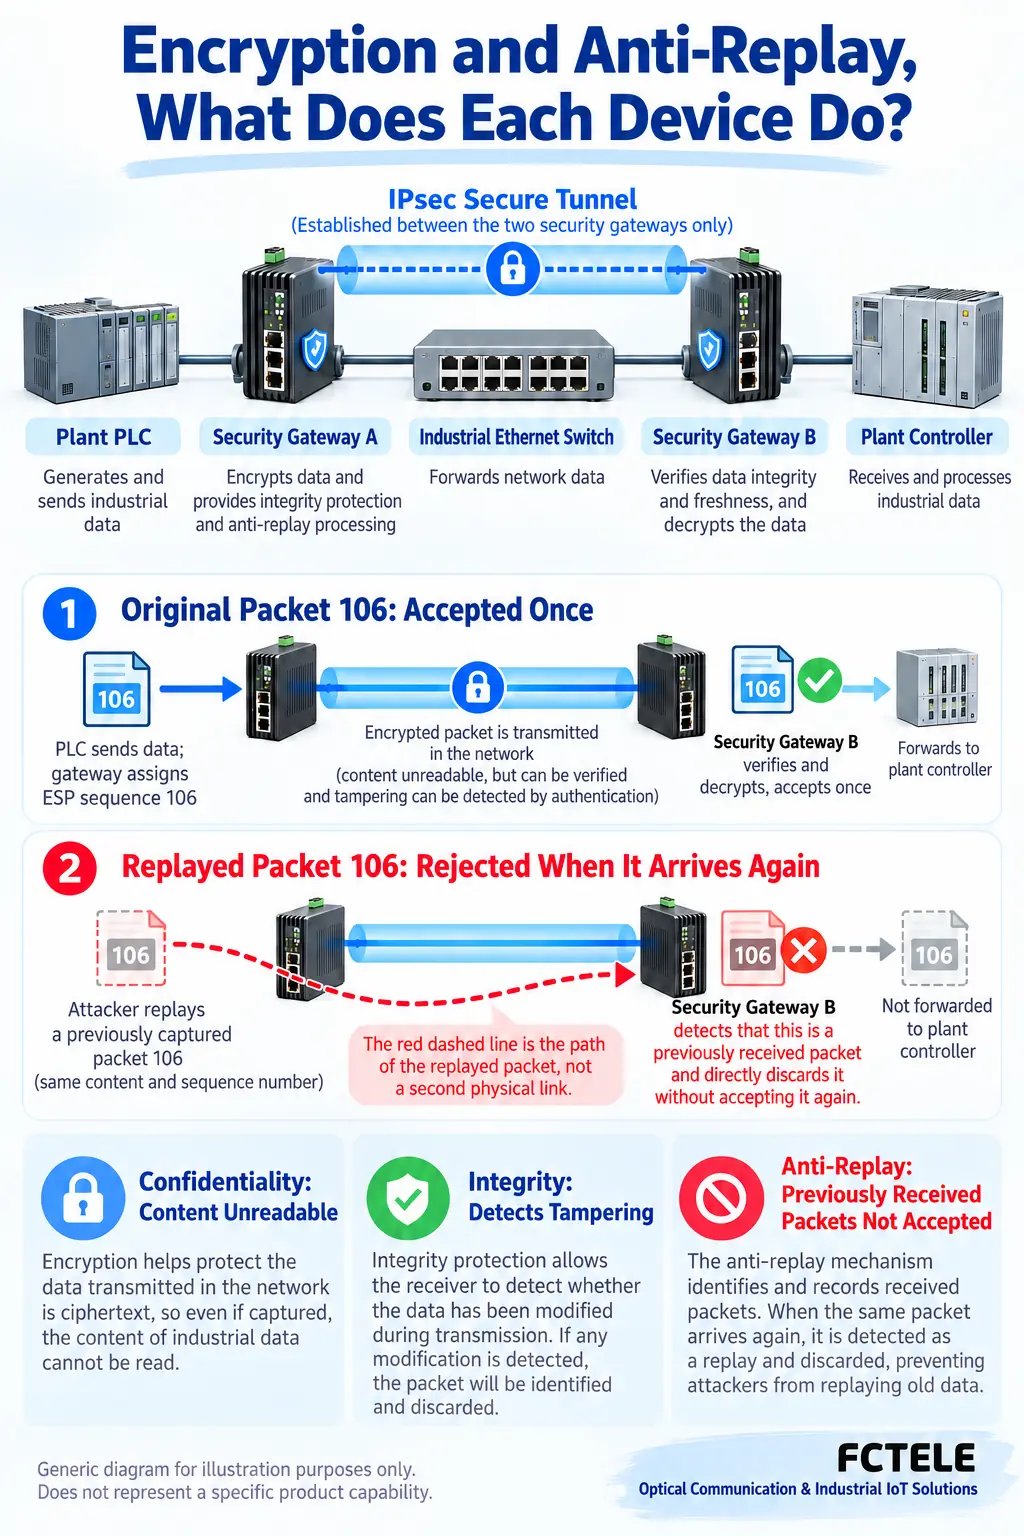
يمكن أن يصل نص مشفّر منسوخ مرة أخرى دون أي تعديل. تربط آلية مكافحة إعادة الإرسال في ESP أرقام التسلسل باقتران أمني، وتفحص نافذة استقبال محدودة، وتُثبّت الحالة بعد المصادقة. تنطبق الحماية على نقطتي نهاية النفق المحددتين؛ وتظل أوامر التطبيق بحاجة إلى قواعد خاصة بها للتعامل مع التكرار والتوقيت.
نقطتا نهاية النفق
تُصادق البوابتان عند نقطتي النهاية على حركة البيانات؛ أما المحوّل الوسيط فيُمرّرها.
نافذة التسلسل
يمكن فحص رقم تسلسل لم يُرصد سابقًا داخل النافذة؛ وتُستبعد النسخ المكررة.
تثبيت الحالة بعد التحقق
لا تُقدِّم حالة الاستقبال الموثوقة إلا حزمة اجتازت المصادقة.
حدِّد نقطتي النهاية والنطاق.
تأكّد من البروتوكول والإعدادات الفعلية.
اختبر باستخدام بيانات غير ضارة ومصرّح بها.
قائمة تحقق للاختيار والتحقق — توسيع
حدِّد نقطتي النهاية والاقتران الأمني SA؛ وتأكّد من إعدادات مكافحة إعادة الإرسال؛ واختبر الحزم التي تغيّر ترتيبها والحزم المكررة وغير الصالحة باستخدام بيانات غير ضارة ومصرّح بها.
وصلة البيانات البعيدة مشفّرة، فلماذا تظل البوابة الأمنية تسجّل أرقام تسلسل الحزم؟ منع الأطراف الخارجية من قراءة رسالة ومنع قبول الرسالة نفسها مرة أخرى هدفان مختلفان. يمكن لشخص ما نسخ حزمة مشروعة وإرسالها مجددًا دون فهم محتواها. وتوفّر مكافحة إعادة الإرسال للمستقبِل سجلًا بالحزم التي سبق أن قبلها.
قد تكون الحزمة غير المعدّلة نسخة مكررة رغم ذلك
تخيّل أمر عمل مختومًا. قد يساعد الختم في إظهار أن المحتوى لم يُعدَّل، لكنه لا يبيّن بمفرده أن أمر العمل نفسه لم يُسلَّم من قبل. وبالمثل، يمكن إرسال حزمة مشفّرة ملتقطة مرة أخرى، دون أن يفك المهاجم تشفيرها أو يُنشئ أمرًا صالحًا جديدًا.
يوضح هذا التشبيه تكرار التسليم فقط. أما البروتوكولات الفعلية فتستخدم مفاتيح وخوارزميات مصادقة. وتعالج السرية وسلامة البيانات ومكافحة إعادة الإرسال احتياجات مختلفة. لا يحل كشف الأخطاء في Ethernet محل المصادقة التشفيرية: فكشف أخطاء النقل يختلف عن التحقق مما إذا كانت الحزمة قد أُنشئت بواسطة طرف يمتلك المفتاح المناسب.
لا يكفي ذكر التشفير في وصف المنتج لإثبات كيفية رفض الحزم القديمة. حدِّد البروتوكول ونقطتي نهايته الأمنيتين الفعليتين والإعدادات المتفاوض عليها وفحوص المستقبِل. تستخدم هذه المقالة IPsec ESP مثالًا؛ ولا تنسب قدرة مكافحة إعادة الإرسال إلى كل جهاز صناعي على المسار.
حدِّد نقطتي النهاية اللتين تحتفظان بالسجل
يمكن لـ IPsec حماية حركة البيانات عبر شبكة IP، وتُعدّ ESP إحدى آليات حماية الحزم فيه. الاقتران الأمني، أو SA، هو مجموعة من ترتيبات الحماية لاتجاه واحد، تشمل المفاتيح والخوارزميات والحالة ذات الصلة. ويجب عدم التعامل مع سجلي الاتجاهين باعتبارهما عدّادًا مشتركًا واحدًا.
يُرقّم المُرسِل الحزم التابعة لاقتران أمني SA. ويختار المستقبِل الاقتران المعني ويفحص سجله الخاص؛ ولا يقارن الرقم بكل جهاز على الشبكة. يساعد فهرس معلمات الأمان (SPI) في ESP على تحديد الاقتران، بينما يدعم رقم التسلسل فحوص مكافحة إعادة الإرسال. ويجب أن تخضع هذه الحقول لحماية سلامة البيانات ذات الصلة.
قد تضم الوصلة نفسها خادمًا للأجهزة التسلسلية ومحوّل Ethernet صناعيًا وبوابة أمنية خارجية. يوفّر خادم الأجهزة التسلسلية FCT-1100-F1S1 من Feichang سياقًا لمنتج فعلي يربط الأجهزة التسلسلية بالشبكة؛ ولا يعني ذلك الادعاء بأنه ينفّذ IPsec. إذا كانت البوابات الخارجية هي التي تُنهي النفق، فهي التي تُجري فحوص نقطتي النهاية. ولا يكتسب محوّل التمرير العادي نافذة لمكافحة إعادة الإرسال تلقائيًا.
لماذا لا تُقبل إلا الأرقام الأكبر من آخر رقم؟
لا تصل الحزم دائمًا بالترتيب الذي أُرسلت به. فقد تتسبب المسارات والطوابير والمعالجة المتوازية في وصول حزمة لاحقة أولًا. وقد يستبعد المستقبِل الذي يرفض كل رقم أصغر من أعلى رقم لديه حركة بيانات مشروعة تأخرت في الوصول. لذا يجب أن يميّز الفحص النسخ المكررة مع السماح ببعض التغيّر في ترتيب الوصول.
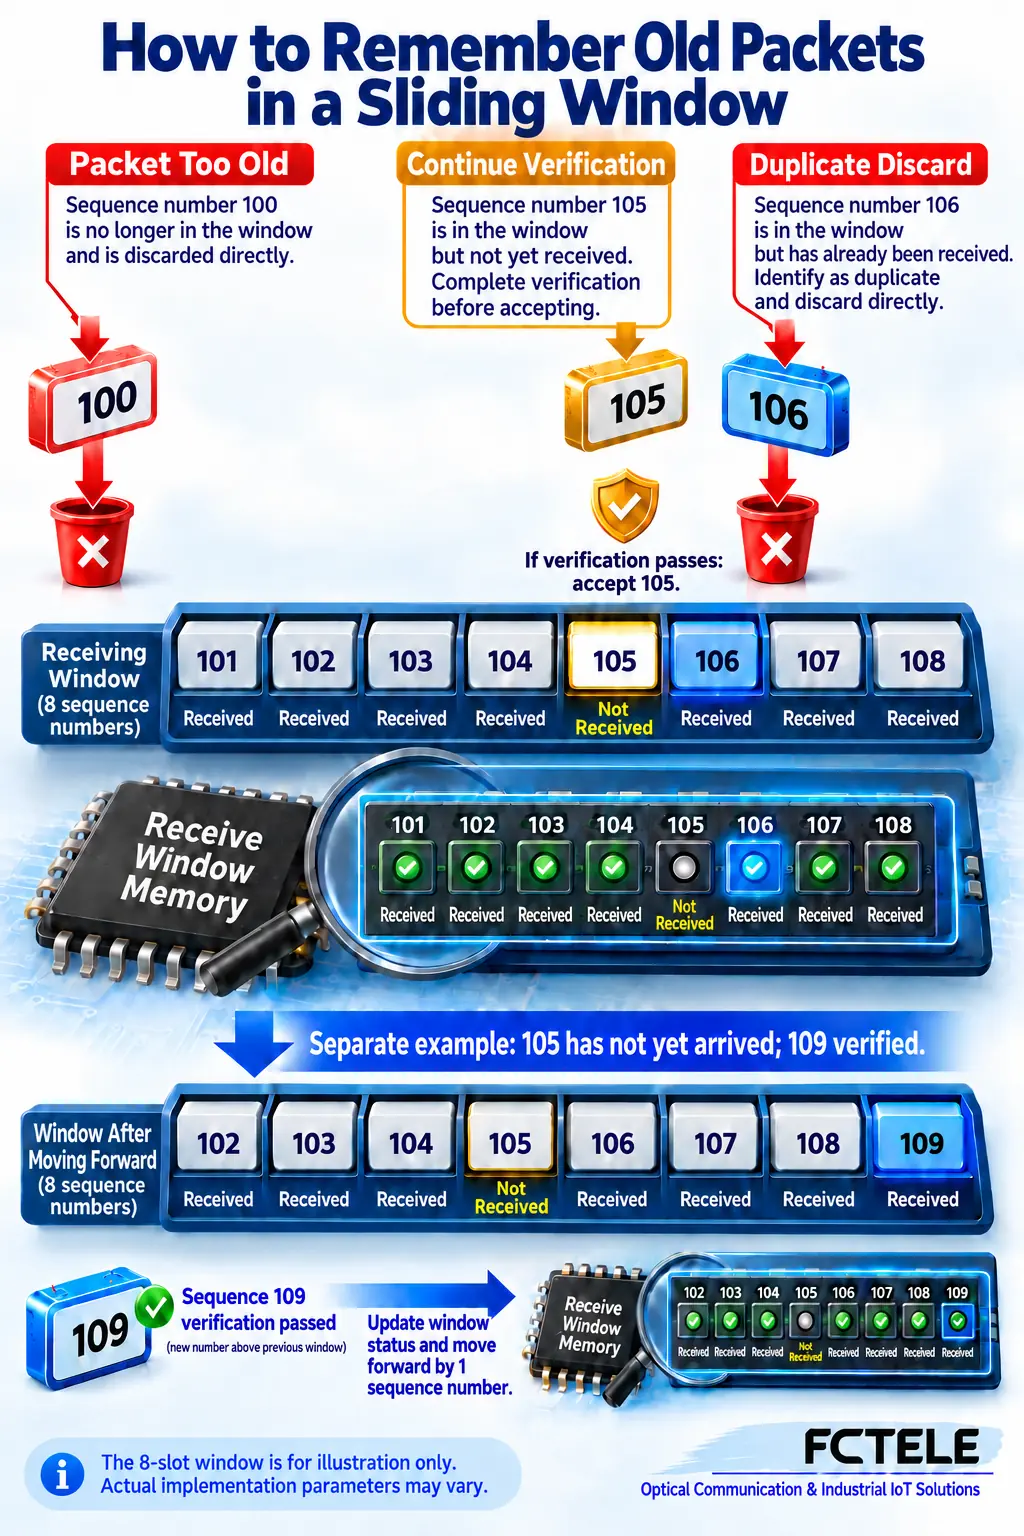
تخيّل النافذة المنزلقة على هيئة خانات مرقّمة. تسجّل كل خانة ما إذا كانت حزمة تحمل رقم التسلسل ذاك قد اجتازت المصادقة وقُبلت بالفعل؛ ولا تخزّن الحزمة كاملة. يتتبّع الحد الأعلى أعلى رقم اجتاز المصادقة، ويحدّد الحد الأدنى مدى التأخر المسموح به لوصول حزمة لم تُرصد سابقًا خارج ترتيبها. وتُسقط الحزمة الأقدم من الحد المسموح.
كمثال تعليمي، افترض أن النافذة تضم الأرقام من 101 إلى 108 وأن 106 قد قُبل بالفعل. وتُعدّ الحزمة الثانية ذات الرقم 106 نسخة مكررة. وإذا لم يكن 105 قد رُصد سابقًا، فيمكن تمريره إلى المصادقة. والخانات الثماني مجرد مثال توضيحي، وليست حجم نافذة معياريًا أو مواصفة لمنتج من Feichang.
لا تُحرّك النافذة إلا بعد نجاح المصادقة
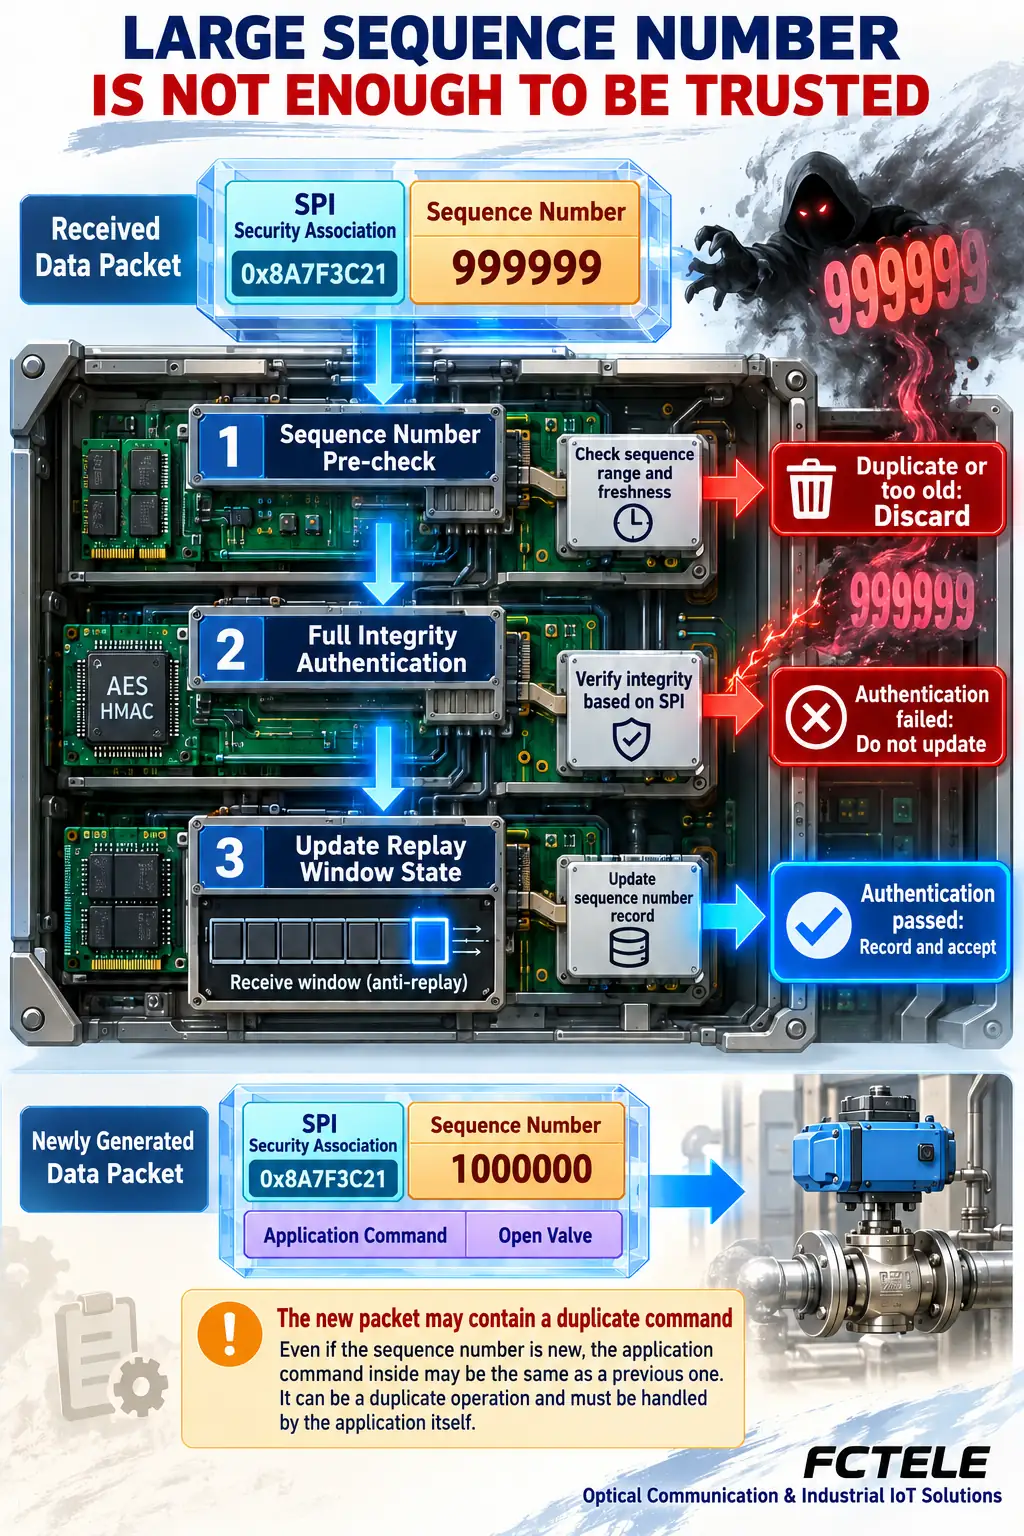
عند وصول الحزمة 109، يجب ألا يُقدِّم المستقبِل سجله لمجرد أن الرقم أكبر. وإلا فقد يزوّر مهاجم رقمًا كبيرًا جدًا ويدفع حركة البيانات المشروعة إلى خارج النافذة. وترتيب الفحوص أهم من حفظ عبارة «تحريك النافذة».
قد يُجري التنفيذ أولًا فحصًا مبدئيًا للتسلسل ويستبعد نسخة مكررة واضحة أو حزمة قديمة. ومع ذلك، يجب أن تجتاز الحزمة المؤهلة فحص سلامة البيانات أو المصادقة المناسب. ولا تُسجَّل باعتبارها مستلَمة، ولا تُقدَّم النافذة عند الحاجة، إلا بعد النجاح. ولا يجعل الفحص المبدئي الحزمة موثوقة.
يجب ألا تشغل الحزمة التي تفشل في المصادقة خانة جديدة أو تُقدِّم أعلى رقم اجتاز المصادقة. وقد تنظّم الخوارزميات والتنفيذات المختلفة العمل الداخلي بطرق مختلفة. والتمييز الأساسي هو بين التصفية الأولية والتحقق التشفيري وتثبيت الحالة. فالرقم الأكبر وحده لا يمنح الإذن بالتسليم.
قد يبدو الفقد وتغيّر الترتيب وإعادة الإرسال متشابهًا
يمكن للنافذة قبول رقم لم يُرصد سابقًا ويصل ضمن نطاقها، لكنها لا تستطيع قبول حركة بيانات متأخرة دون حدود. وقد يؤدي التغيّر الشديد في ترتيب الوصول إلى وقوع حزمة مشروعة دون الحد الأدنى. ولذلك، لا يثبت ارتفاع عدد الحزم المستبعدة بمفرده وجود هجوم أو تلف في الألياف أو تعطل في منفذ المحوّل.
اربط بين الوقت والاتجاه والاقتران الأمني وسجلات التطبيق. وافحص ما إذا كان تغيير المسار أو تراكم الطوابير أو حمل البوابة قد تغيّر في الوقت نفسه. ليست زيادة حجم النافذة حلًا شاملًا: تحقّق من حدود التنفيذ وتكاليف المعالجة والتأخر المقبول. ولا تعطّل الحماية لمجرد إخفاء إنذار.
لا تستعيد النافذة الحزمة المفقودة. إنها تحدّد ما إذا كان يمكن تمرير الحزمة إلى المرحلة التالية؛ أما إعادة النقل واستعادة الجلسة وسلوك انتهاء مهلة التطبيق فتتولاها آلية النقل أو التطبيق المناسبة. وليست نافذة مكافحة إعادة الإرسال بروتوكولًا للتسليم الموثوق أو مخزنًا مؤقتًا عامًا لإعادة ترتيب الحزم.
قد تحتوي حزمة نفق جديدة على أمر تطبيق قديم
يمكن للتطبيق إرسال العملية نفسها مرة أخرى. ويمكن لنقطة النهاية الأمنية تغليف ذلك الطلب الثاني داخل حزمة خارجية جديدة برقم تسلسل جديد. وعلى طبقة النفق، لا تكون هذه هي حزمة ESP التي قُبلت سابقًا؛ أما على طبقة التطبيق، فقد تظل عملية مكررة.
لذلك، لا تضمن مكافحة إعادة الإرسال تنفيذ كل أمر مرة واحدة فقط. وبحسب البروتوكول الفعلي، قد تحتاج العمليات المهمة إلى معرّفات للمعاملات ومعالجة للطلبات المكررة وانتهاء للصلاحية وأذونات وفحوص للحالة الراهنة. وتتطلب هذه الميزات اتفاقًا وتحققًا عند نقطتي النهاية؛ فإضافة حقل وحدها لا تحقق أمنًا كاملًا.
كما أن الحزمة الصالحة التي لم تُرصد سابقًا وتقع داخل النافذة ليست بالضرورة مناسبة زمنيًا للعملية التشغيلية. فتحديد ما إذا كان ينبغي تنفيذ أمر متأخر هو قرار يتخذه التطبيق. ميِّز بين تكرار الحزمة وأصالة المُرسِل ومدى ملاءمة الإجراء في الوقت الراهن.
حوِّل الآلية إلى سجل مشروع قابل للتحقق
حدِّد نقطتي نهاية النفق والنطاق الذي تحميانه فعليًا. وتحقّق من البروتوكول والتفاوض والنافذة المدعومة ومعاني السجلات. فالواجهات التسلسلية وتمرير Ethernet والمعالجة الأمنية طبقات مختلفة. ولا يثبت دعم الألياف أو VLAN أو الربط الشبكي التسلسلي دعم أي خوارزمية تشفير أو شهادة اعتماد بعينها.
في بيئة اختبار مصرّح بها، استخدم بيانات معزولة وغير ضارة لملاحظة الترتيب الطبيعي والتغيّر المسموح به في الترتيب والحزم المتكررة وفشل المصادقة. وسجّل إصدار الوثائق والتهيئة والنتائج. ولا تُعِد إرسال أوامر تحكم فعلية خاصة ببيئة الإنتاج، ولا تعرض الأرقام التوضيحية في الرسم باعتبارها قياسات.
تذكّر ثلاث مسؤوليات: يحمي التشفير المحتوى، وتسجّل نافذة مكافحة إعادة الإرسال أرقام الحزم المقبولة، ويظل التطبيق مسؤولًا عن معالجة العمليات المكررة والتوقيت. وتمنع المصادقة رقم تسلسل مختلقًا من تقديم السجل الموثوق بمجرد ظهوره. وتجعل هذه الحدود مجتمعةً تصميم الاتصالات الصناعية أسهل تقييمًا.
المراجع الأساسية
RFC 4303: حمولة الأمان المغلّفة لـ IP، الأقسام 2.1 و2.2 و3.4.3; RFC 6479: خوارزمية مكافحة إعادة الإرسال في IPsec (وثيقة معلوماتية، وليست معيار إنترنت إلزاميًا). سياق المنتج: خادم الأجهزة التسلسلية FCT-1100-F1S1؛ ولا يعني ذلك الادعاء بدعم هذا المنتج لـ IPsec.
مترجم عن المقال التقني الصيني: اقرأ المقال الصيني الأصلي.
أسئلة عملية شائعة
هل يمنع التشفير وحده إعادة الإرسال؟
لا. تتطلب الحماية من إعادة الإرسال أيضًا تتبّع التسلسل والمصادقة وحالة صحيحة لدى المستقبِل.
هل يُرفض كل رقم تسلسل أقدم؟
لا. يمكن لرقم لم يُرصد سابقًا داخل النافذة الانتقال إلى المصادقة؛ أما النسخ المكررة والأرقام الأقدم من الحد المسموح فتُرفض.
هل تضمن مكافحة إعادة الإرسال في النفق تنفيذ الأمر مرة واحدة؟
لا. قد تحتوي حزمة خارجية جديدة على أمر تطبيق مكرر؛ ويحتاج التطبيق إلى قواعد خاصة به.
النطاق وقراءات إضافية
مفاهيم عامة لمكافحة إعادة الإرسال في ESP، وليست ادعاءً بشأن أي منتج محدد.
الإغلاق النصفي في TCP والردود التسلسلية · أحمال الوحدة وميزانية دائرة القيادة في RS485
