


UDP / ENDE-ZU-ENDE-FEHLERERKENNUNG
Warum fließen IP-Adressen in die UDP-Prüfsumme ein?
Bei gewöhnlichem IPv4 mit UDP fließen neben dem UDP-Header und den Nutzdaten auch Kontextinformationen zu den Endpunkten in die Prüfsumme ein. Beide Endpunkte bilden für die Berechnung denselben Pseudoheader. So wird die Fehlererkennung an den vorgesehenen Netzwerkkontext gebunden, ohne dass ein zusätzlicher Header übertragen wird. Eine gültige Prüfsumme garantiert weder die Zustellung noch die Aktualität oder eine vertrauenswürdige Herkunft. Anwendungen benötigen weiterhin eigene Gültigkeits- und Sicherheitsprüfungen.
01 · Endpunktkontext einbeziehen
Der IPv4-Pseudoheader liefert Adressen, Protokoll und Länge für die lokale Berechnung. Er wird nicht als zusätzlicher UDP-Header übertragen.
02 · Summe bitweise invertieren
Das vollständige hypothetische Beispiel ergibt die Summe 8FE2. Durch bitweises Invertieren ergibt sich die Prüfsumme 701D.
03 · Beim Empfänger vergleichen
Bleibt 701D unverändert und werden die Nutzdaten von 0001 in 0002 geändert, ergibt die Prüfung die Summe 0001. Das zeigt eine einzelne erkennbare Änderung, nicht alle möglichen Fehler.
Eingabedaten festhalten
Bytes, Adressen, Ports, Länge und Richtung der Paketaufzeichnung dokumentieren.
Beobachtungspunkt prüfen
Bei der Auswertung einer lokalen Paketaufzeichnung Offload-Funktionen der Netzwerkschnittstelle berücksichtigen.
Aussage auf Anwendungsebene prüfen
Reihenfolge, Alter und Ergebnis unabhängig von der Gültigkeit der Prüfsumme prüfen.
Checkliste für Auswahl und Überprüfung – aufklappen
| Prüfpunkt | Was zu bestätigen ist | So wird geprüft |
|---|---|---|
| Prüfumfang | Kontext, Header und vollständige Nutzdaten | Berechnung unter Einbeziehung des Pseudoheaders |
| Offload | Felder in der lokalen Aufzeichnung und bei der tatsächlichen Übertragung | Werkzeugeinstellungen und Beobachtung an einer anderen Stelle im Netz |
| Gültigkeit | Aktuelles, nicht dupliziertes Anwendungsergebnis | Aufzeichnungen zu Reihenfolge, Alter und Ergebnis |
Ein serieller Server sendet Erfassungsdaten über UDP an einen Computer. Ethernet verfügt bereits über eine Rahmenprüfung. Warum benötigt UDP also eine eigene Prüfsumme, und warum fließen IP-Adressen darin ein? Jede Schicht prüft ein anderes Objekt über einen anderen Abschnitt des Übertragungswegs. Verfolgen Sie anhand eines gewöhnlichen IPv4-Datagramms mit UDP, wie Endpunktkontext, Header und Nutzdaten in die Prüfung beim Empfänger eingehen. Die Beispiele lassen UDP-Erweiterungsoptionen außer Betracht und stellen keine produktspezifische Implementierung dar.
Was UDP an die Anwendung übergibt
UDP, das User Datagram Protocol, stellt Datagramme zu. Der Empfang eines Datagramms bedeutet nicht zwangsläufig, dass damit eine vollständige Gerätenachricht empfangen wurde: Ein serieller Server kann Daten nach Länge oder Wartezeit zu Paketen zusammenfassen, während das Anwendungsprotokoll eigenen Regeln für Adressierung, Funktionen und Länge folgt. Hier geht es um die Konsistenzprüfung zwischen Netzwerkendpunkten.
Ein gewöhnlicher UDP-Header umfasst acht Bytes mit vier Feldern: Quellport, Zielport, Länge und Prüfsumme. Ports helfen dabei, Prozesse oder Dienste zu identifizieren. Die UDP-Länge umfasst den acht Byte langen Header und die Nutzdaten. Die Quell- und Zieladressen von IP gehören zu den umgebenden IP-Informationen, nicht zu diesen vier UDP-Feldern. Die UDP-Prüfung erfasst dennoch mehr als nur die Informationen im eigenen Header.
Die Dokumentation zu seriellen Servern von Feichang führt UDP-Betriebsarten auf und kann zur Einordnung der relevanten Gerätekategorie dienen. Allein aus der Unterstützung von UDP lässt sich nicht ableiten, ob und wie ein Modell Prüfsummen-Offload, die Anzeige von Paketaufzeichnungen oder Fehlerzähler unterstützt. Ein gewöhnlicher Layer-2-Switch leitet in der Regel Ethernet-Rahmen weiter. Eine UDP-Prüfung darf nicht automatisch jedem Weiterleitungschip eines Switches zugeschrieben werden.
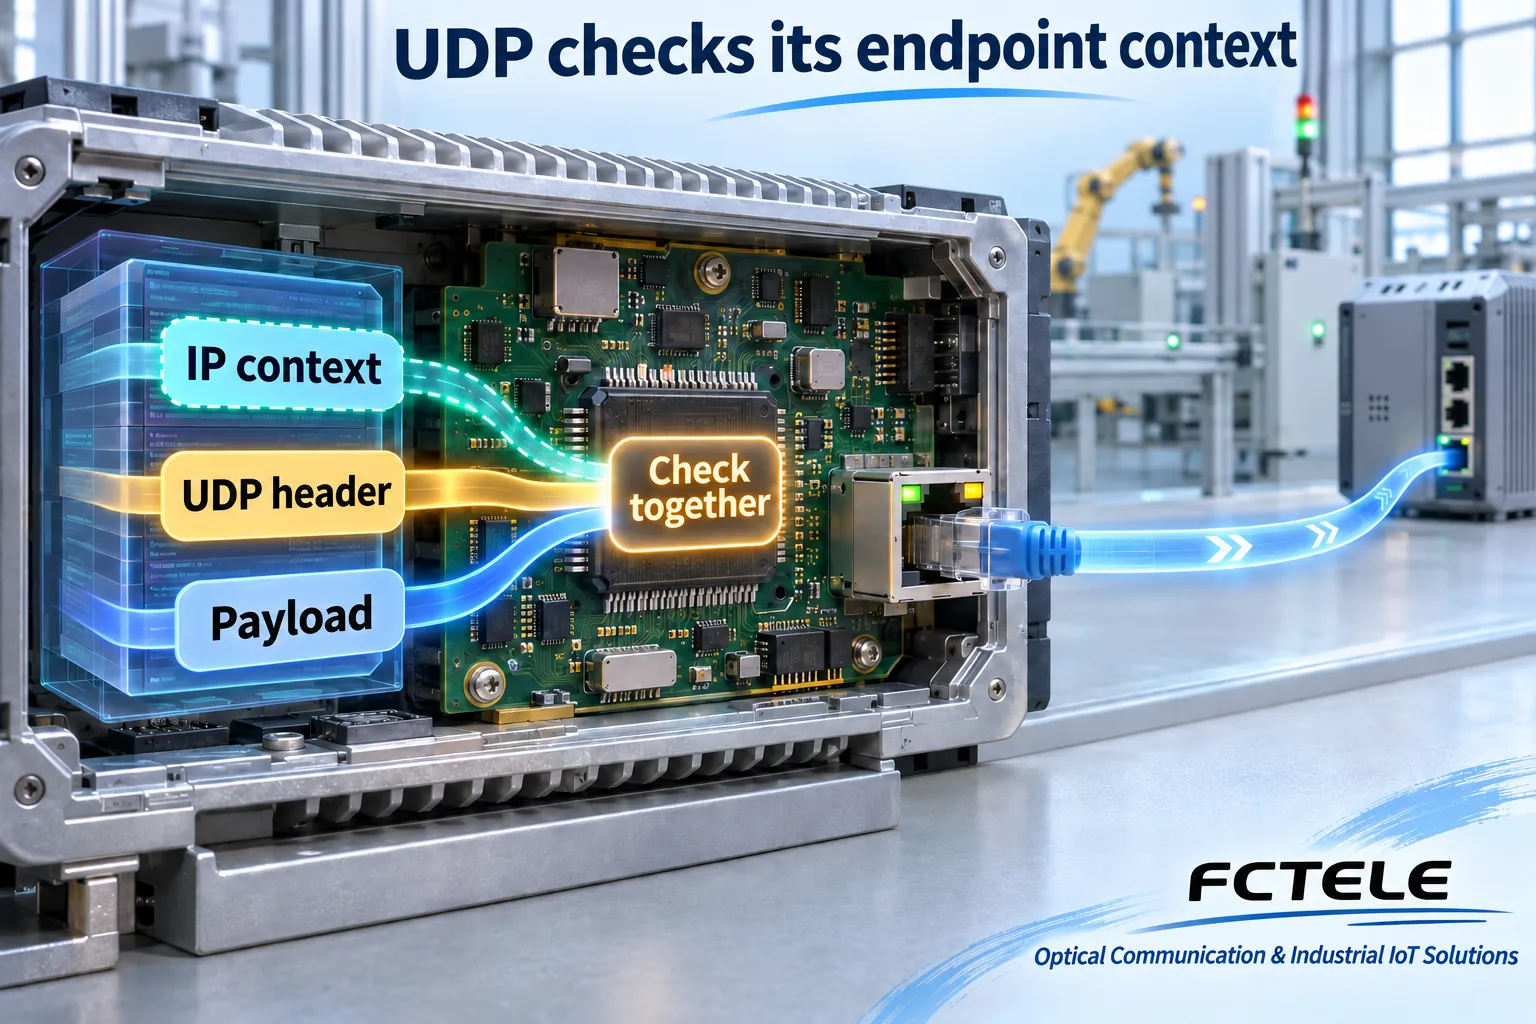
Warum der Pseudoheader nicht als zusätzlicher Header übertragen wird
Zur Berechnung der Prüfsumme fasst der Sender Quelladresse, Zieladresse, Protokoll und UDP-Länge in einem Berechnungskontext zusammen, dem sogenannten Pseudoheader. In diesem IPv4-Beispiel enthält er beide Adressen, ein Nullbyte, die Protokollnummer 17 und die UDP-Länge. Dieser Kontext geht zusammen mit dem UDP-Header und den Nutzdaten in die Berechnung ein. Er wird nicht als zusätzlicher, redundanter Header unmittelbar vor UDP gesendet.
Der Empfänger rekonstruiert den Kontext aus den empfangenen IP-Informationen und prüft ihn zusammen mit UDP. Selbst wenn Ports und Nutzdaten identisch aussehen, können geänderte Endpunktadressen die erwartete Prüfsumme verändern. So werden die Daten ihrem Netzwerkkontext zugeordnet, was hilft, bestimmte Fehlzustellungen oder Datenverfälschungen zu erkennen. Die Daten werden dabei nicht mithilfe der IP-Adressen verschlüsselt.
Der Pseudoheader enthält nicht den vollständigen IPv4-Header. TTL beispielsweise gehört nicht zu dem hier aufgeführten Kontext. Ein Netzwerkgerät, das relevante Adressen oder Ports regulär ändert, muss die betroffenen Prüfsummen entsprechend behandeln. Solche Änderungen unterscheiden sich von der unten gezeigten Verfälschung, bei der die alte Prüfsumme bewusst beibehalten wird.
Den Übertrag vor dem Invertieren zurückführen
Jeweils zwei benachbarte Bytes zu 16-Bit-Wörtern zusammenfassen, diese nach den Regeln der Einerkomplementarithmetik addieren und anschließend jedes Ergebnisbit invertieren. So entsteht die 16-Bit-Prüfsumme. Anders als bei gewöhnlicher Addition mit Abschneiden wird ein Übertrag über 16 Bit hinaus nicht verworfen, sondern an der niederwertigsten Stelle wieder addiert. Bei ungerader Nutzdatenlänge wird ausschließlich für die Berechnung ein Nullbyte angehängt. Dieses Füllbyte erhöht die UDP-Länge nicht.
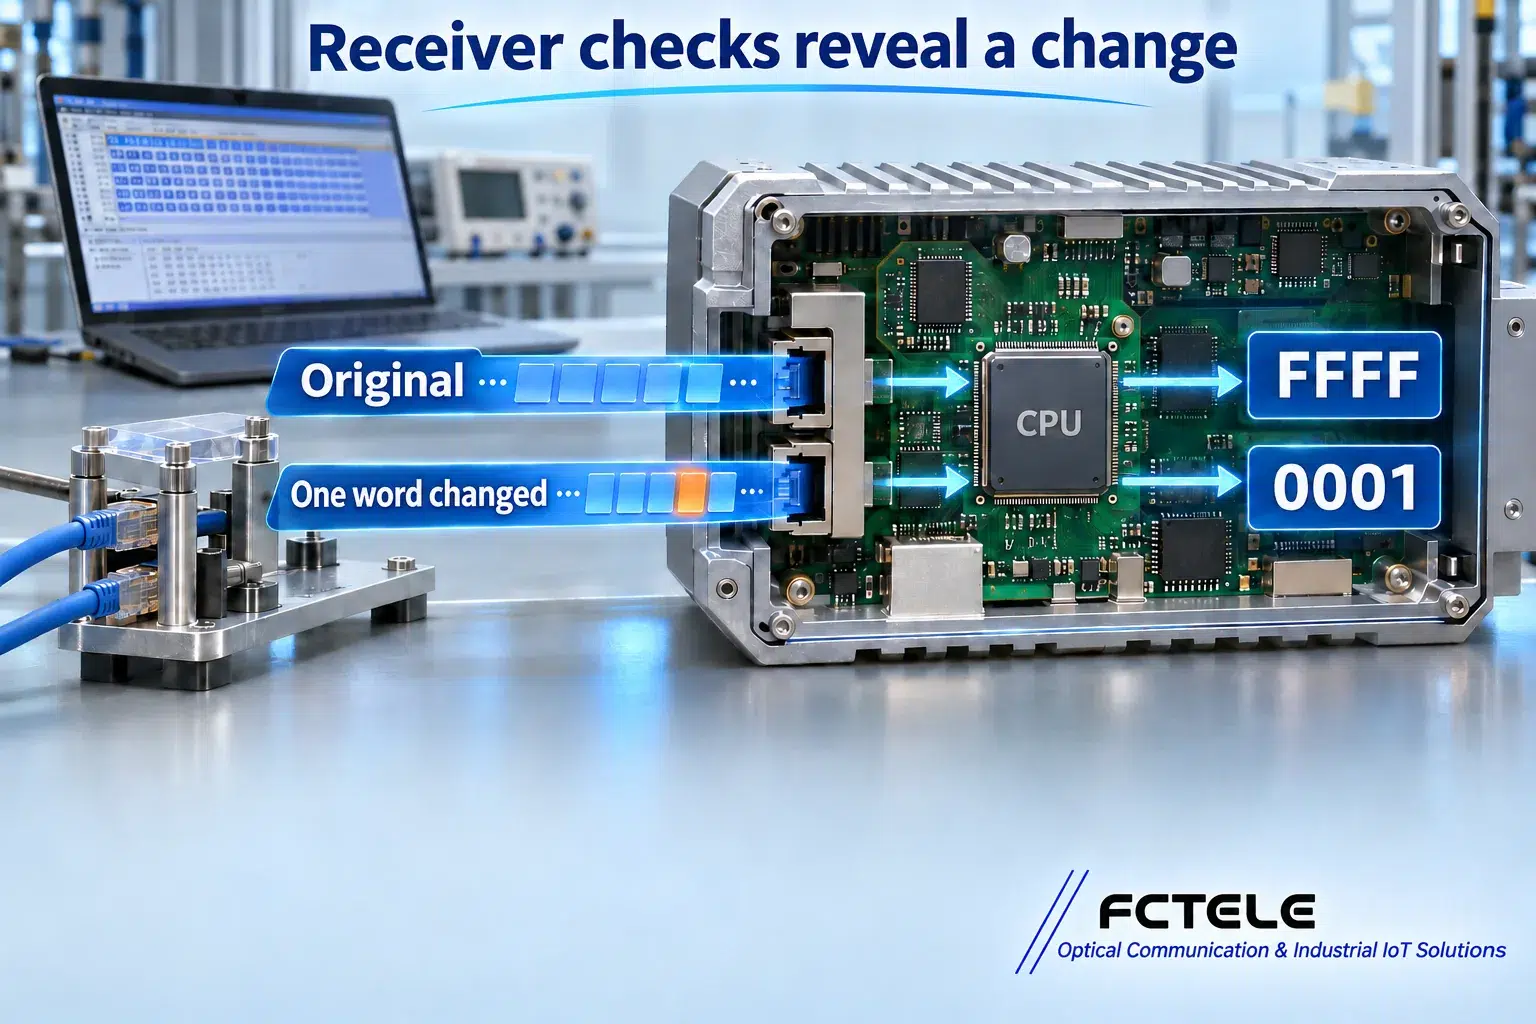
Bei der Berechnung der Prüfsumme wird ihr Feld im Header als null behandelt. Bei der Prüfung wird die übertragene Prüfsumme einbezogen und derselbe Bereich erneut summiert. Bei einem gültigen Datagramm mit Prüfsumme sind in der resultierenden Einerkomplementsumme alle Bits gesetzt: hexadezimal FFFF. Führt eine Änderung zu einem von FFFF abweichenden Ergebnis, kann das Datagramm verworfen werden.
Die Hexadezimalschreibweise ist lediglich eine kompakte Darstellung von Bytes. Bei der Auswertung im Feld muss nicht jedes Paket von Hand nachgerechnet werden. Entscheidend ist, dass Prüfumfang, paarweise Gruppierung der Bytes und Übertragsregeln übereinstimmen. Ein selbst entwickeltes Prüfwerkzeug, das die Bytes einfach addiert und den Pseudoheader auslässt, kann ein gültiges UDP-Paket fälschlich zurückweisen.
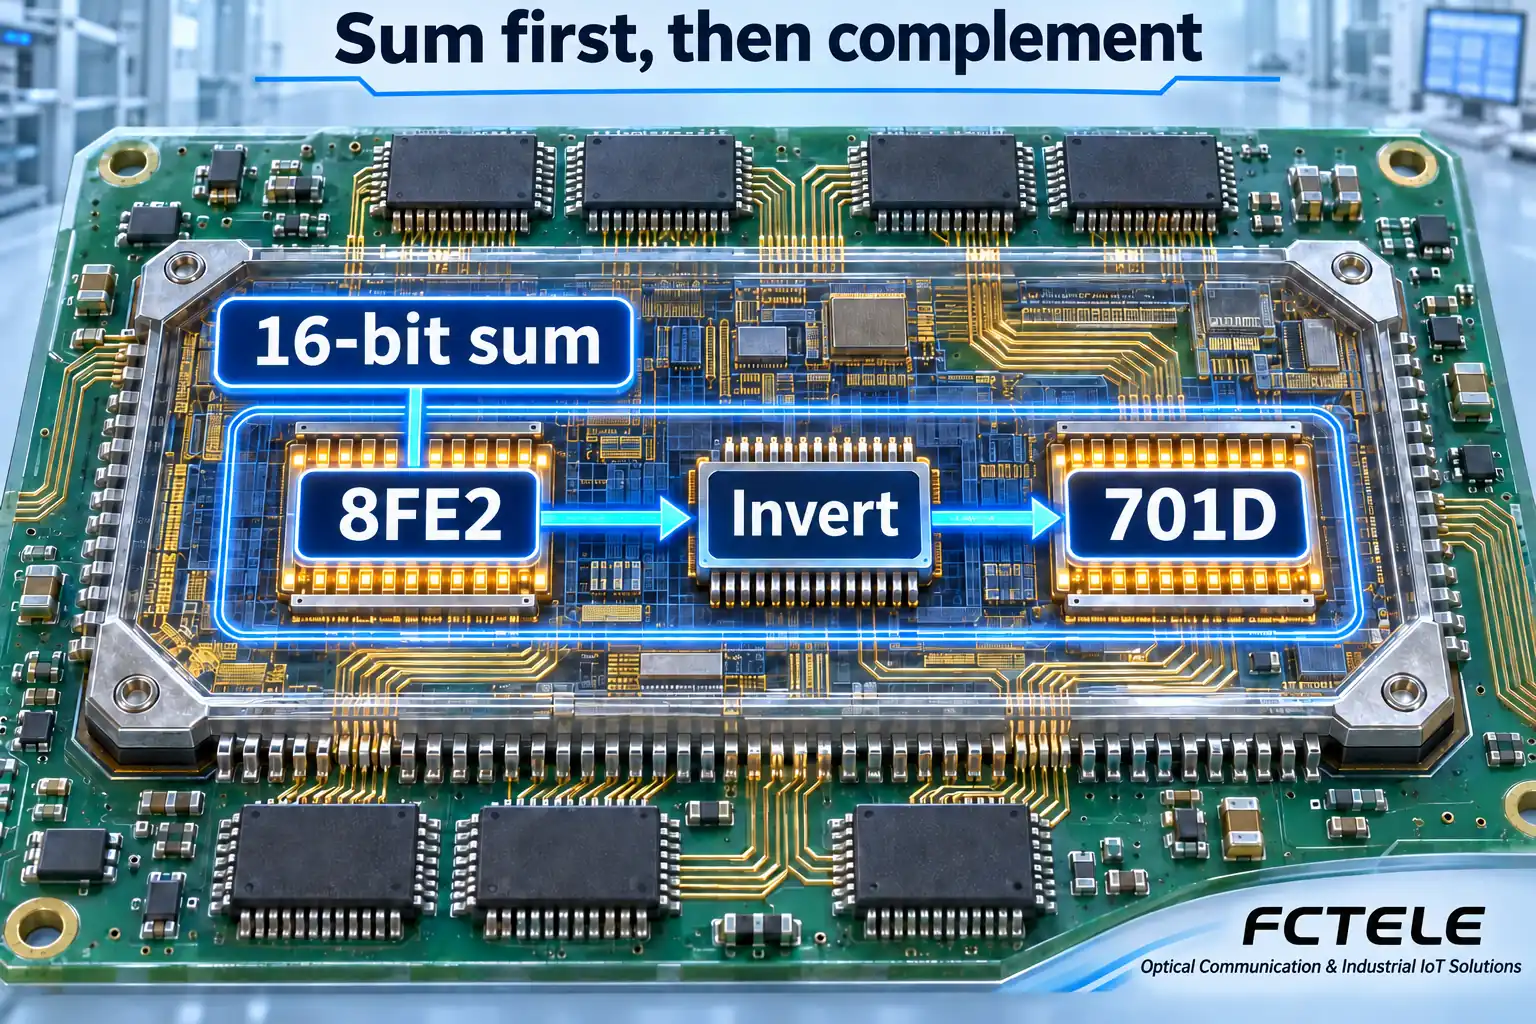
Ein hypothetisches Datagramm zum Nachrechnen
Verwenden Sie die Quelladresse 192.0.2.1, die Zieladresse 192.0.2.2, den Quellport 1000, den Zielport 2000 und die beiden Nutzdatenbytes 00 01. Die Dokumentationsadressen sind keine Empfehlungen für die Konfiguration im Feld. Die UDP-Länge beträgt zehn Bytes: acht Headerbytes und zwei Nutzdatenbytes. Dieses Lehrbeispiel enthält weder IP-Optionen noch Fragmentierung oder UDP-Erweiterungsoptionen.
In Netzwerk-Byte-Reihenfolge lauten die Wörter des Pseudoheaders C000, 0201, C000, 0202, 0011 und 000A. Daran schließen sich die UDP-Headerwörter 03E8, 07D0, 000A und 0000 an, gefolgt vom Nutzdatenwort 0001. Das Wort 0011 kombiniert das Nullbyte mit der dezimalen Protokollnummer 17; 0000 ist das für die Berechnung auf null gesetzte Prüfsummenfeld. Die UDP-Länge steht bewusst sowohl im Pseudoheader als auch im UDP-Header und erfüllt in beiden ihre jeweilige Funktion.
Die Einerkomplementaddition mit Rückführung des Übertrags ergibt 8FE2. Das bitweise Invertieren ergibt 701D. Diesen Wert trägt der Sender in das UDP-Prüfsummenfeld ein. Bei übereinstimmendem Kontext und Inhalt erhält der Empfänger FFFF. Die in den Abbildungen gezeigten Werte gelten nur für dieses vollständige hypothetische Datagramm. Sie stammen weder aus einer Paketaufzeichnung noch aus einer Geräteleistungsmessung.
Ändern Sie nun ausschließlich die Nutzdaten von 00 01 in 00 02. Alle anderen Felder und die Prüfsumme 701D bleiben unverändert. Bei der Prüfung ergibt sich nun 0001 statt FFFF. Die Änderung an einem einzelnen Wort verdeutlicht, wie die Fehlererkennung funktioniert. Sie beweist nicht, dass jeder mögliche Fehler erkannt wird: Bei einer 16-Bit-Prüfsumme gibt es Kollisionen, und mehrere Änderungen können sich in manchen Fällen gegenseitig aufheben.
Eine gültige Prüfsumme belegt weder die Aktualität noch die Zuverlässigkeit der Daten
Die UDP-Prüfung garantiert keine Zustellung und sorgt nicht automatisch für erneute Übertragung, Duplikatunterdrückung oder die richtige Reihenfolge. Ein unverändertes Duplikat kann die Prüfung bestehen. Ein zwischengespeicherter Messwert vom Vortag kann mit einer völlig korrekten Prüfsumme erneut gesendet werden. Anwendungen benötigen weiterhin auf ihren Einsatzzweck abgestimmte Sequenznummern, Zeitangaben, Gültigkeitsstatus, Zeitüberschreitungen und Ausführungsbestätigungen.
Bei der periodischen Datenerfassung ist zu prüfen, zu welcher Messstelle ein Messwert gehört, welche Position er in der Messfolge hat und ob er das zulässige Alter überschreitet. Bei Befehlen müssen auch eine mögliche Mehrfachausführung und die Bestätigung des Ergebnisses berücksichtigt werden. Eine bestandene Prüfsummenprüfung belegt weder die Funktionsfähigkeit des Geräts noch die Aktualität der Informationen oder die erfolgreiche Befehlsausführung. Für diese Aussagen sind jeweils andere Nachweise erforderlich.
Die Prüfsumme dient auch nicht als Identitätsnachweis oder manipulationssichere Signatur. Wer Inhalte verändern kann, kann möglicherweise auch eine passende Prüfsumme erzeugen. Eine vertrauenswürdige Herkunft und Schutz vor böswilligen Änderungen setzen ein Konzept für Authentifizierung, Verschlüsselung und Zugriffskontrolle voraus. Ein UDP-Prüfsummenfeld macht aus einem gewöhnlichen Datenerfassungspfad keinen sicheren Kanal.
Nullwerte, IPv6 und Beobachtungspunkte getrennt betrachten
Bei herkömmlichem IPv4 mit UDP bedeutet ein übertragenes Prüfsummenfeld, dessen Bits alle null sind, dass keine Prüfsumme berechnet wurde. Ergibt die Berechnung null, werden zur Vermeidung dieser Mehrdeutigkeit alle Bits als Einsen übertragen. Diese Regel darf nicht direkt auf gewöhnliches IPv6 mit UDP übertragen werden: Für IPv6 gelten andere Prüfsummenanforderungen und ein anderer Pseudoheader. Spezielle Ausnahmen für Tunnel werden in diesem Artikel nicht behandelt.
Unterscheiden Sie zwischen einer lokalen Paketaufzeichnung auf dem sendenden Host und dem tatsächlich übertragenen Paket. Wenn die Netzwerkschnittstelle die Prüfsummenberechnung übernimmt, kann das Prüfsummenfeld in einer lokalen Aufzeichnung leer erscheinen oder einen scheinbar falschen Wert enthalten. Prüfen Sie die Dokumentation des Werkzeugs, die Offload-Einstellungen und die Aufzeichnung an einem entfernten oder unabhängigen Beobachtungspunkt, bevor Sie auf tatsächlich verfälschte Pakete schließen. Eine einzelne rote Warnmeldung reicht nicht aus, um die Konfiguration im laufenden Betrieb zu ändern.
Halten Sie für die Abnahme bekannte Nutzdaten und eine bekannte Endpunktkonfiguration fest, prüfen Sie die UDP-Länge und die Byte-Reihenfolge und berechnen Sie die Prüfsumme mit einem Werkzeug nach, das den Pseudoheader einbezieht. Führen Sie Vergleichstests mit absichtlich verfälschten Daten nur in einer kontrollierten Testumgebung durch. Prüfen Sie Paketverluste, Duplikate, Zeitüberschreitungen und die Wiederherstellung auf Anwendungsebene separat. So lässt sich der Prüfumfang feststellen, ohne Ende-zu-Ende-Fehlererkennung, Ethernet-FCS und Anwendungszuverlässigkeit miteinander zu verwechseln.
Ethernet-FCS prüft den jeweiligen Ethernet-Rahmen. Bei einer Übertragung über mehrere Verbindungen kann man nicht einfach davon ausgehen, dass derselbe Rahmen unverändert vom Anfang bis zum Ende gelangt: Bei der Weiterleitung auf der Netzwerkschicht kann für das nächste Segment ein neuer Layer-2-Rahmen gebildet werden. UDP prüft den vollständigen UDP-Teil unter Einbeziehung des zugehörigen Endpunktkontexts. Ein Fehler wird nicht unbedingt dort erkannt, wo er entstanden ist. Werten Sie Switch-Port-Zähler, Paketaufzeichnungen an Endpunkten und Anwendungsprotokolle auf der jeweils zugehörigen Schicht aus.
Kommt es bei IPv4 zur Fragmentierung, erstreckt sich der Prüfumfang von UDP weiterhin auf das vollständige UDP-Datagramm. Behandeln Sie die Bytes eines einzelnen Fragments nicht als eigenständiges UDP-Datagramm. Der gesamte relevante Inhalt muss empfangen werden; ein fehlendes Fragment ist ein zusätzliches Problem. Dieses Beispiel verzichtet bewusst auf Fragmentierung, damit jedes Wort geprüft werden kann. Bei der Beobachtung längerer Pakete im Feld muss die tatsächliche Kapselung berücksichtigt werden.
Halten Sie zusammen mit dem Prüfergebnis die ursprünglichen Bytes, die Endpunktadressen, die Ports, die UDP-Länge, die Richtung der Paketaufzeichnung und den Offload-Status fest. Anhand eines Screenshots, auf dem lediglich „korrekt“ steht, lässt sich nur schwer nachvollziehen, ob alle relevanten Daten einbezogen wurden. Ein reproduzierbarer Nachweis umfasst sowohl den berechneten Wert als auch die Eingabebedingungen, nicht nur einen einzelnen Prüfsummenwert.
Quellen und Geltungsbereich
RFC768 — UDP · RFC1071 — Internet-Prüfsumme · RFC8200 — IPv6 · Referenz zu den seriellen Geräteservern von Feichang (Chinesisch)
Das Beispiel behandelt gewöhnliches IPv4 mit UDP ohne UDP-Erweiterungsoptionen. Die Regeln für IPv6 und spezielle Tunnelausnahmen lassen sich daraus nicht ableiten. Prüfen Sie die Betriebsarten des Produkts in der modellspezifischen Dokumentation.
Übersetzt aus dem chinesischen Fachartikel: Chinesischen Originalartikel lesen.
Häufige Fragen
Wird der Pseudoheader als zusätzlicher Header übertragen?
Nein. Die Endpunkte rekonstruieren die Eingabedaten für die Berechnung aus dem IP-Kontext. Der Pseudoheader geht zusammen mit dem UDP-Header und den Nutzdaten in die Berechnung ein, statt als zusätzlicher UDP-Header übertragen zu werden.
Belegt eine gültige UDP-Prüfsumme, dass die Daten aktuell sind?
Nein. Auch doppelt empfangene oder alte Daten können eine korrekte Prüfsumme haben. Anwendungen müssen die Messfolge, die Zeitangaben und die Gültigkeit prüfen.
Lassen sich die Regeln für eine Nullprüfsumme bei IPv4 direkt auf IPv6 übertragen?
Nein. Für gewöhnliches IPv6 mit UDP gelten andere Anforderungen und ein anderer Pseudoheader. Dieses Beispiel behandelt gewöhnliches IPv4; Tunnelausnahmen sind gesondert zu prüfen.
