


FCTEL Original-Fachartikel · Technikteam von FCTEL
Erstveröffentlichung: 2026-10-06 · Zuletzt geändert: 2026-10-06
Beweist ein fehlender Frame in einer Aufzeichnungsdatei, dass ein Industrie-Switch produktiven Datenverkehr verloren hat? Nicht unbedingt. Port-Mirroring sendet Kopien der Frames des produktiven Datenverkehrs an einen Überwachungsport. Normale Weiterleitung und Erfassung der Kopien durchlaufen unterschiedliche Warteschlangen und Puffer. Kennt man Beobachtungspunkt, Richtung und Kapazität, lässt sich die Paketerfassung besser als Beleg bei der Fehlersuche nutzen. Dieser Artikel beschreibt allgemeine Mechanismen. Prüfen Sie die Dokumentation des jeweiligen Modells auf die tatsächlich vorhandenen Spiegelungsfunktionen, Kopierpunkte und Zählerdefinitionen.
Öffnen Sie das Originalbild, um Details zu sehen. Scrollen Sie horizontal, um die Beschriftungen des Diagramms in voller Größe zu lesen.
Was genau kopiert Port-Mirroring?
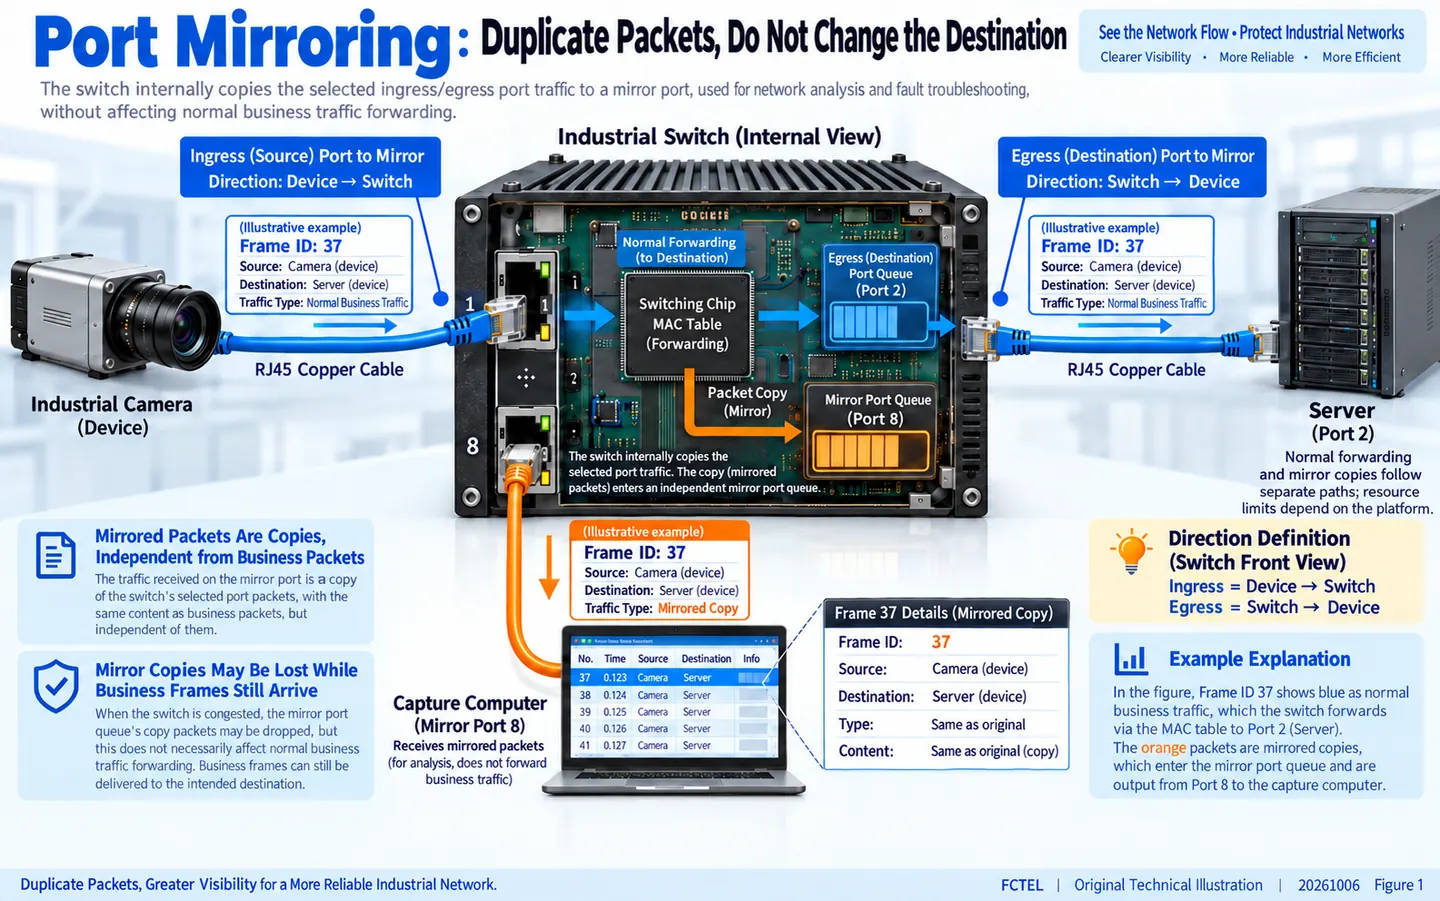
Beim normalen Switching trifft ein Frame an einem physischen Port ein. Der Switching-Chip ermittelt dessen Ziel-MAC-Adresse und VLAN, wählt einen Ausgang und leitet den Frame durch eine Warteschlange und eine Sendeeinheit. Port-Mirroring erstellt an einem ausgewählten Beobachtungspunkt eine Kopie und sendet sie an einen festgelegten Überwachungsport, an dem ein Erfassungsrechner sie empfängt. Der Rechner wird nicht in die ursprüngliche produktive Verbindung eingeschleift, und der normale Datenverkehr wird nicht durch die Erfassungssoftware umgeleitet. Verwenden Sie den Überwachungsport gemäß den Vorgaben der Modelldokumentation.
Trennen Sie zwei Fragen: Wurde der Frame des produktiven Datenverkehrs korrekt weitergeleitet, und gelangte seine gespiegelte Kopie unversehrt in die Aufzeichnungsdatei? Ein überlasteter Spiegelausgang kann Kopien verlieren, während der produktive Datenverkehr normal weiterläuft. Umgekehrt beweist ein in einer Ingress-Spiegelung sichtbarer Frame nicht, dass er die nachfolgende Filterung passiert und das Endgerät erreicht hat. Ob das Kopieren vor oder nach der Filterung, der Tag-Verarbeitung oder Routing-Änderungen erfolgt, hängt von Hardware und Firmware ab. Die interne Verarbeitungsreihenfolge eines Herstellers lässt sich nicht für jeden Industrie-Switch voraussetzen.
Öffnen Sie das Originalbild, um Details zu sehen. Scrollen Sie horizontal, um die Beschriftungen des Diagramms in voller Größe zu lesen.
Ingress und Egress beziehen sich auf den Switch
Ingress bedeutet, dass ein Endgerät in den Switch sendet; Egress bedeutet, dass der Switch zu einem Endgerät sendet. An einem Kamera-Zugangsport gelangen Videodaten normalerweise in den Switch, während Steuerbefehle ihn normalerweise verlassen. An einem serverseitigen Port können die relevanten Richtungen umgekehrt sein. Dokumentieren Sie Quellport, Ingress- oder Egress-Auswahl, Überwachungsziel und relevante VLANs. Andernfalls kann Datenverkehr außerhalb des ausgewählten Beobachtungsumfangs fälschlich als fehlend gemeldet werden.
Ein Frame des produktiven Datenverkehrs kann an Port 1 eintreffen und Port 2 verlassen. Werden sowohl Ingress an Port 1 als auch Egress an Port 2 gespiegelt, liefern manche Implementierungen zwei Kopien. Identische Sequenznummern und Nutzdaten in einer Aufzeichnung bedeuten nicht zwangsläufig, dass das Endgerät ein Paket erneut übertragen hat. Vergleichen Sie Beobachtungspunkte, Richtungen und Protokollsequenznummern. Einige Geräte entfernen doppelte Kopien oder schränken Kombinationen ein; beachten Sie das Handbuch. Auch VLAN-Tags oder Felder auf Layer 3 können sich zwischen Ingress- und Egress-Kopien unterscheiden. Unterschiede in den Rohbytes allein erklären daher nicht, was geschehen ist.
Warum eine Gigabit-Quelle einen Gigabit-Spiegelausgang überlasten kann
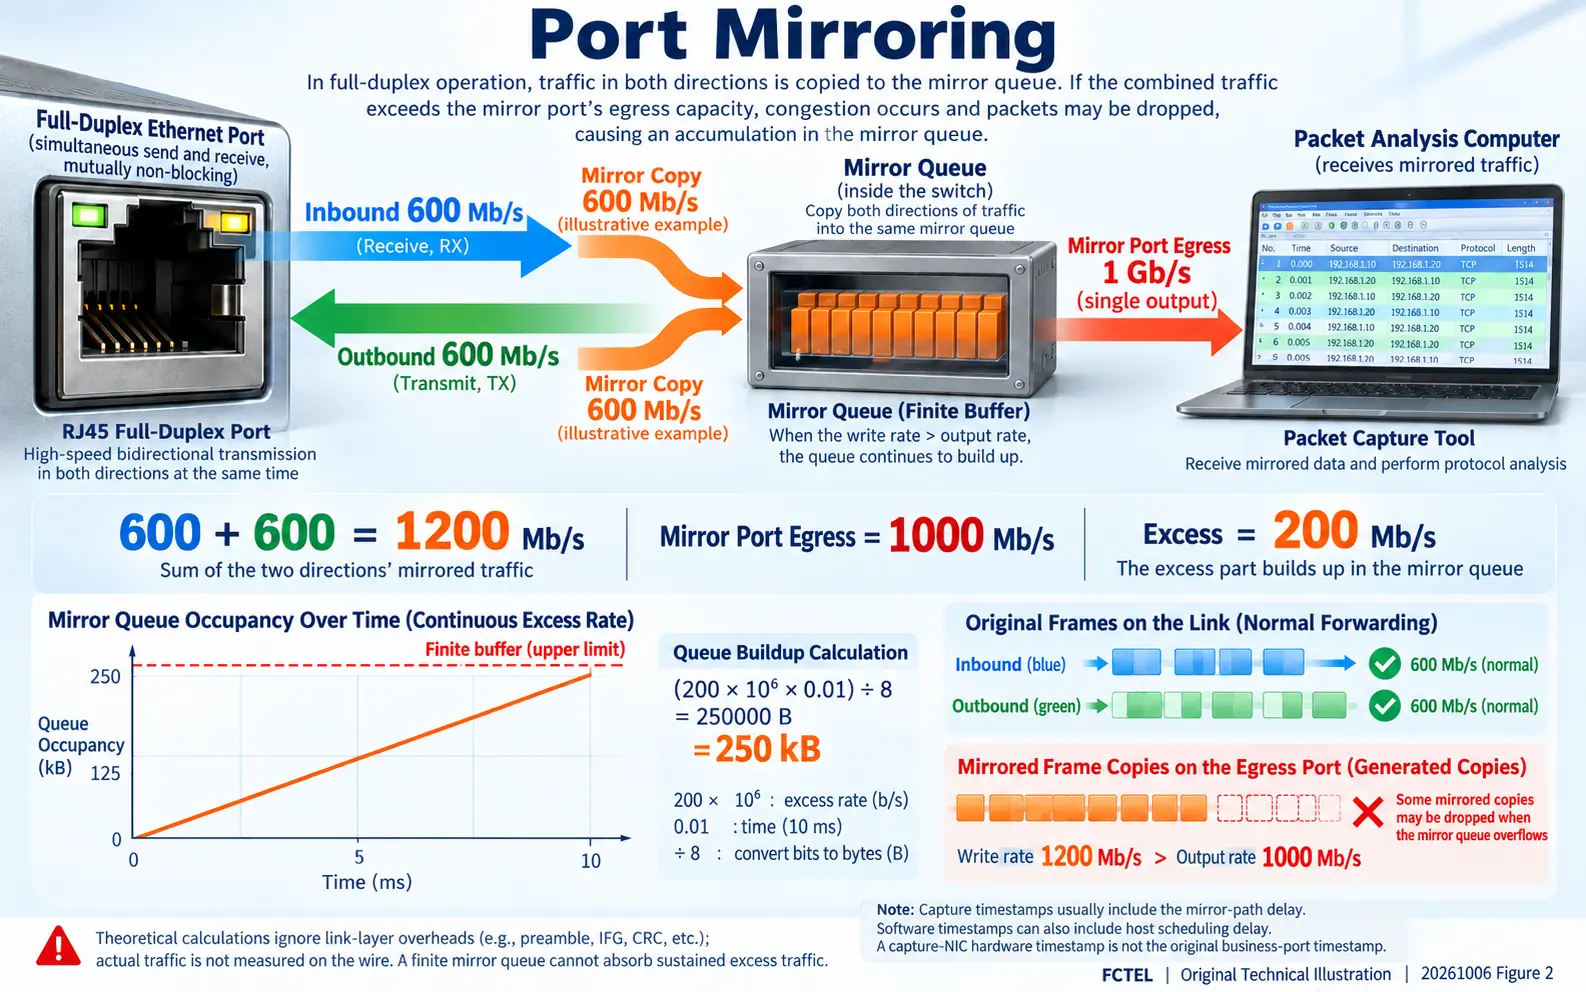
Ein Vollduplex-Gigabit-Port verfügt in jeder Richtung über Übertragungskapazität. Angenommen, er empfängt 600 Mb/s und sendet gleichzeitig 600 Mb/s. Keine der beiden Richtungen erreicht ihre Ein-Gigabit-Grenze. Werden jedoch beide Richtungen auf einen Gigabit-Überwachungsausgang gespiegelt, entsteht ein Kopierbedarf von 1,200 Mb/s bei einer Ausgangskapazität von 1,000 Mb/s. Entscheidend ist der Vergleich mit der Summe des kopierten Datenverkehrs und nicht mit einer einzelnen Auslastungskurve des Quellports.
Ohne Berücksichtigung von Präambeln, Zwischenrahmenabständen und sonstigem Overhead erzeugt ein Überschuss von 200 Mb/s über 10 ms einen Rückstau von 200,000,000 × 0.01 ÷ 8 = 250,000 Byte. Ausreichender Pufferplatz kann die Kopien vorübergehend aufnehmen und bei sinkendem Bedarf abarbeiten. Ein anhaltender Überschuss überschreitet irgendwann jeden endlichen Puffer. Diese Berechnung macht keine Angabe zur Größe des Spiegelungspuffers eines FCTEL-Modells. Ein auf 100 Mb/s ausgehandelter Überwachungsport, mehrere gespiegelte Quellen oder die Paketverarbeitungslast vieler kleiner Frames können die Verluste bei der Erfassung erhöhen.
Begrenzen Sie den Umfang der Quellen, erfassen Sie zunächst nur eine Richtung und verwenden Sie ein kürzeres Erfassungszeitfenster, um die Kapazität zu untersuchen. Verwenden Sie Filterung oder ein schnelleres Ziel nur, wenn das tatsächliche Gerät dies unterstützt; diese Funktionen sind nicht universell verfügbar. Ein Anzeigefilter in der Erfassungssoftware blendet im Allgemeinen bereits erfasste Pakete aus und reduziert nicht den zuvor am Spiegelausgang anfallenden Datenverkehr. Auch die Stelle, an der ein Erfassungsfilter wirksam wird, muss für die jeweilige Implementierung geprüft werden.
Öffnen Sie das Originalbild, um Details zu sehen. Scrollen Sie horizontal, um die Beschriftungen des Diagramms in voller Größe zu lesen.
Kopien können auch nach dem Eintreffen am Erfassungsrechner noch verloren gehen
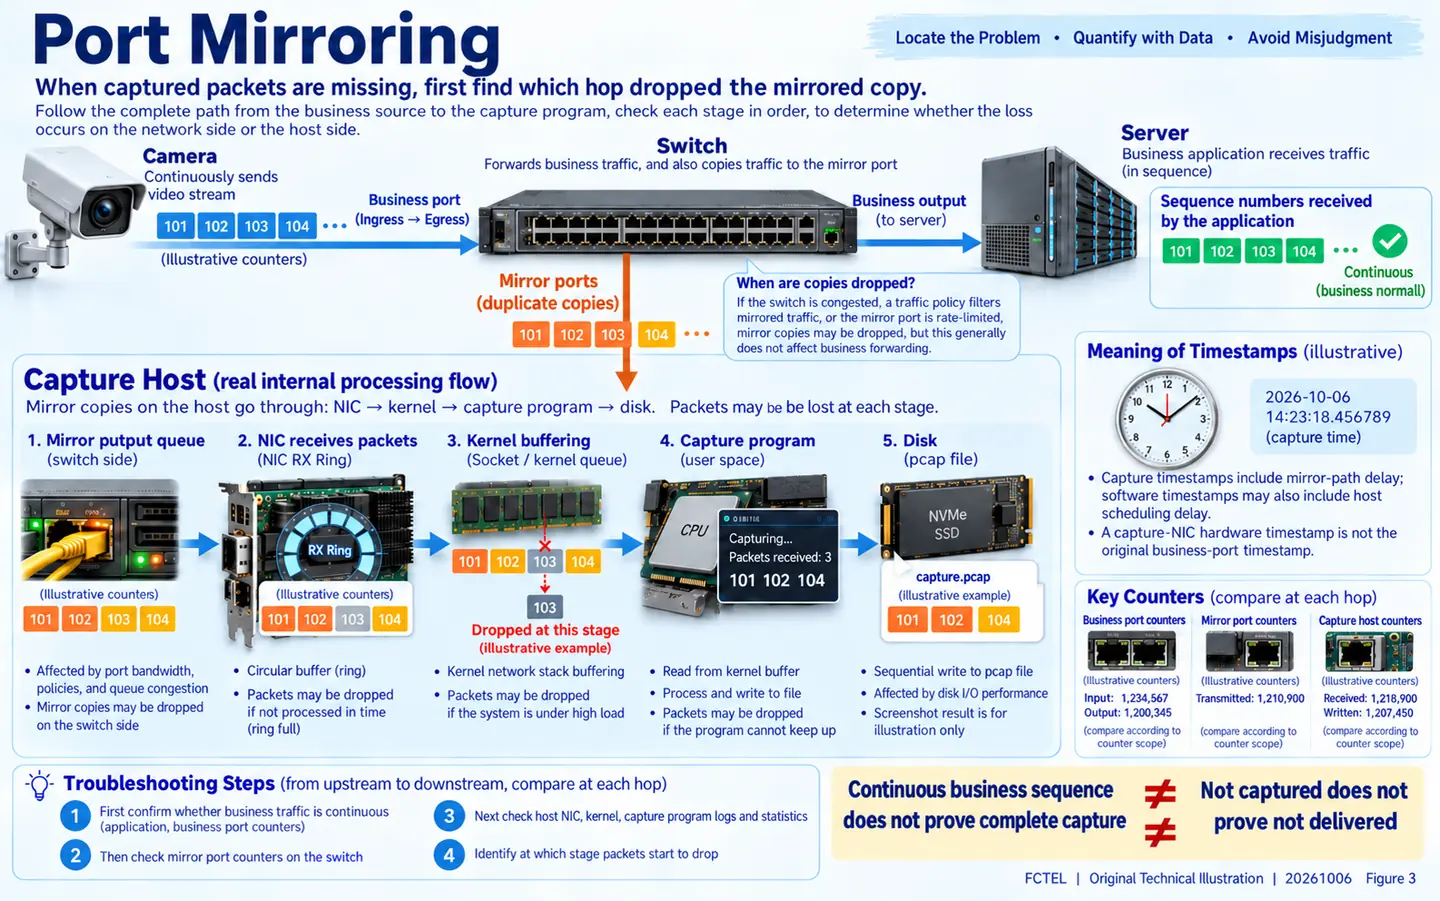
Nach dem Verlassen des Überwachungsports durchlaufen die Kopien die Netzwerkkarte des Rechners, den Empfangsdeskriptorring, Treiber- und Kernelpuffer, die Erfassungsanwendung und schließlich den Speicher. Eine Stufe, die nicht mithalten kann, verwirft möglicherweise Pakete, bevor diese in die Datei gelangen. Ein schnellerer Spiegelausgang des Switches behebt CPU-, Puffer- oder Datenträgerengpässe nicht automatisch. Der von der Anwendung gemeldete Zähler verworfener Pakete erfasst möglicherweise nicht jede vorgelagerte Stufe.
Erfassen Sie Fehler und verworfene Frames an den produktiven Ports, Spiegelungszähler, sofern verfügbar, Empfangsfehler der Netzwerkkarte, von der Erfassungsbibliothek verworfene Pakete und den Speicherstatus getrennt. Zählerumfang, Rücksetzverhalten und die Einbeziehung gefilterten Datenverkehrs variieren; prüfen Sie daher die Definitionen. CRC-Fehler betreffen die Integrität empfangener Frames; Verwerfungen in Warteschlangen betreffen Kapazität oder Richtlinien. Sie sollten nicht pauschal als Verbindungsfehler bezeichnet werden. Fehlt eine Sequenznummer in einer Aufzeichnung, prüfen Sie die tatsächlich von der Zielanwendung empfangene Sequenz oder deren Nachrichtenprotokolle. Eine einzelne pcap-Datei allein ist kein ausreichender Beleg.
Die Grenzen der Aussagekraft von Zeitstempeln, Tags und Neuübertragungsbelegen
Übliche Erfassungszeitstempel halten fest, wann der Überwachungsrechner eine Kopie empfängt oder verarbeitet, nicht wann der ursprüngliche Frame am produktiven Port eingetroffen ist oder ihn verlassen hat. Spiegelungswarteschlangen, Ausgangsübertragung und Host-Scheduling können Verzögerungen verursachen. Selbst ein Hardware-Zeitstempel der Netzwerkkarte misst üblicherweise die Ankunft an der Erfassungsnetzwerkkarte. Sofern die Dokumentation nicht ausdrücklich etwas anderes festlegt, ist dies nicht der ursprüngliche Zeitstempel am PHY des produktiven Switch-Ports.
Gespiegelte Aufzeichnungen sind für Protokollreihenfolge, Adressen und Nutzdaten nützlich, sollten aber nicht als Garantie für Steuerungslatenzen im Mikrosekundenbereich betrachtet werden. Auch Offloading-Funktionen der Netzwerkkarte, das Entfernen von Tags und Begrenzungen der Erfassungslänge können das angezeigte Ergebnis beeinflussen. Prüfen Sie beim Vergleich von Aufzeichnungen an zwei Standorten die Uhrensynchronisierung, Beobachtungspunkte und Filter und bewahren Sie die Originaldateien auf. Vergleichen Sie bei Verdacht auf eine TCP-Neuübertragung Sequenznummern, Bestätigungen und Endgerätestatistiken. Berücksichtigen Sie bei Lücken in den Anwendungssequenzen industrieller Protokolle die jeweiligen protokolleigenen Mechanismen, statt jede Lücke dem Switch zuzuschreiben.
Ein reproduzierbares Prüfverfahren vor Ort
Sichern Sie zuerst die Spiegelungskonfiguration und den ausgehandelten Portzustand. Wählen Sie in einem genehmigten Wartungsfenster eine Quelle aus und erfassen Sie eine Verkehrsrichtung mit identifizierbaren Sequenznummern. Dokumentieren Sie die Anwendungszähler bei Sender und Empfänger sowie die Anfangs- und Endstände der Zähler an den relevanten Ports und auf dem Host. Halten Sie anschließend die Bedingungen des produktiven Betriebs konstant, aktivieren Sie beide Richtungen und vergleichen Sie die Anzahl der Kopien und die Erfassungsverluste. Speisen Sie keinen ungeprüften Datenverkehr in Steuerungsgeräte ein.
Wenn die Sequenz der Zielanwendung lückenlos ist, aber Kopien fehlen, untersuchen Sie zuerst die Spiegelungskapazität und die Erfassungskette des Hosts. Weist auch die Anwendung Lücken auf, kombinieren Sie Fehler an den produktiven Ports, Verwerfungen am Ausgang und Protokolllogs, um den Fehler zu lokalisieren. Die veröffentlichte Dokumentation von FCTEL zu einem verwaltbaren Industrie-Switch mit 24 elektrischen Gigabit-Ports sowie vier Gigabit-SFP/elektrischen Ports führt Port-Mirroring als Diagnosefunktion auf. Daraus ergibt sich keine Unterstützung für jede hier besprochene plattformspezifische Funktion. Prüfen Sie das genaue Modell, die Firmware und das Handbuch, stellen Sie anschließend die Konfiguration wieder her und bewahren Sie die Testbedingungen und Rohaufzeichnungen auf.
Technische Referenzen: Cisco-Dokumentation zu SPAN-Mechanismen. Weiterführende Ressourcen von FCTEL: Fachartikel und Produktdokumentation für Industrie-Switches.
