


ANTI-REPLAY IPSEC
Mengapa paket terenkripsi masih bisa merupakan replay?
Salinan teks sandi dapat tiba kembali tanpa diubah. Anti-replay ESP mengaitkan nomor urut dengan asosiasi keamanan, memeriksa jendela penerimaan berbatas, dan menetapkan status setelah autentikasi. Perlindungan berlaku pada titik akhir tunnel yang dipilih; perintah aplikasi tetap memerlukan aturan tersendiri untuk duplikasi dan waktu.
Titik akhir tunnel
Gateway pada titik akhir mengautentikasi lalu lintas; switch di tengah meneruskannya.
Jendela nomor urut
Nomor urut yang belum pernah diterima dalam jendela dapat diperiksa; duplikat dibuang.
Tetapkan status setelah verifikasi
Hanya paket yang telah diautentikasi yang memperbarui status penerimaan tepercaya.
Petakan titik akhir dan cakupannya.
Pastikan protokol dan pengaturan yang sebenarnya.
Lakukan pengujian berizin menggunakan data yang tidak berbahaya.
Daftar periksa pemilihan dan verifikasi — perluas
Identifikasi titik akhir dan SA; pastikan pengaturan replay; uji paket yang urutannya berubah, terduplikasi, dan tidak valid menggunakan data yang tidak berbahaya dalam pengujian berizin.
Sebuah tautan data jarak jauh telah dienkripsi, jadi mengapa gateway keamanan masih mencatat nomor urut paket? Mencegah pihak luar membaca pesan dan mencegah pesan yang sama diterima kembali merupakan dua tujuan berbeda. Seseorang dapat menyalin paket yang sah dan mengirimkannya kembali tanpa memahami isinya. Anti-replay memberikan catatan paket yang telah diterima kepada penerima.
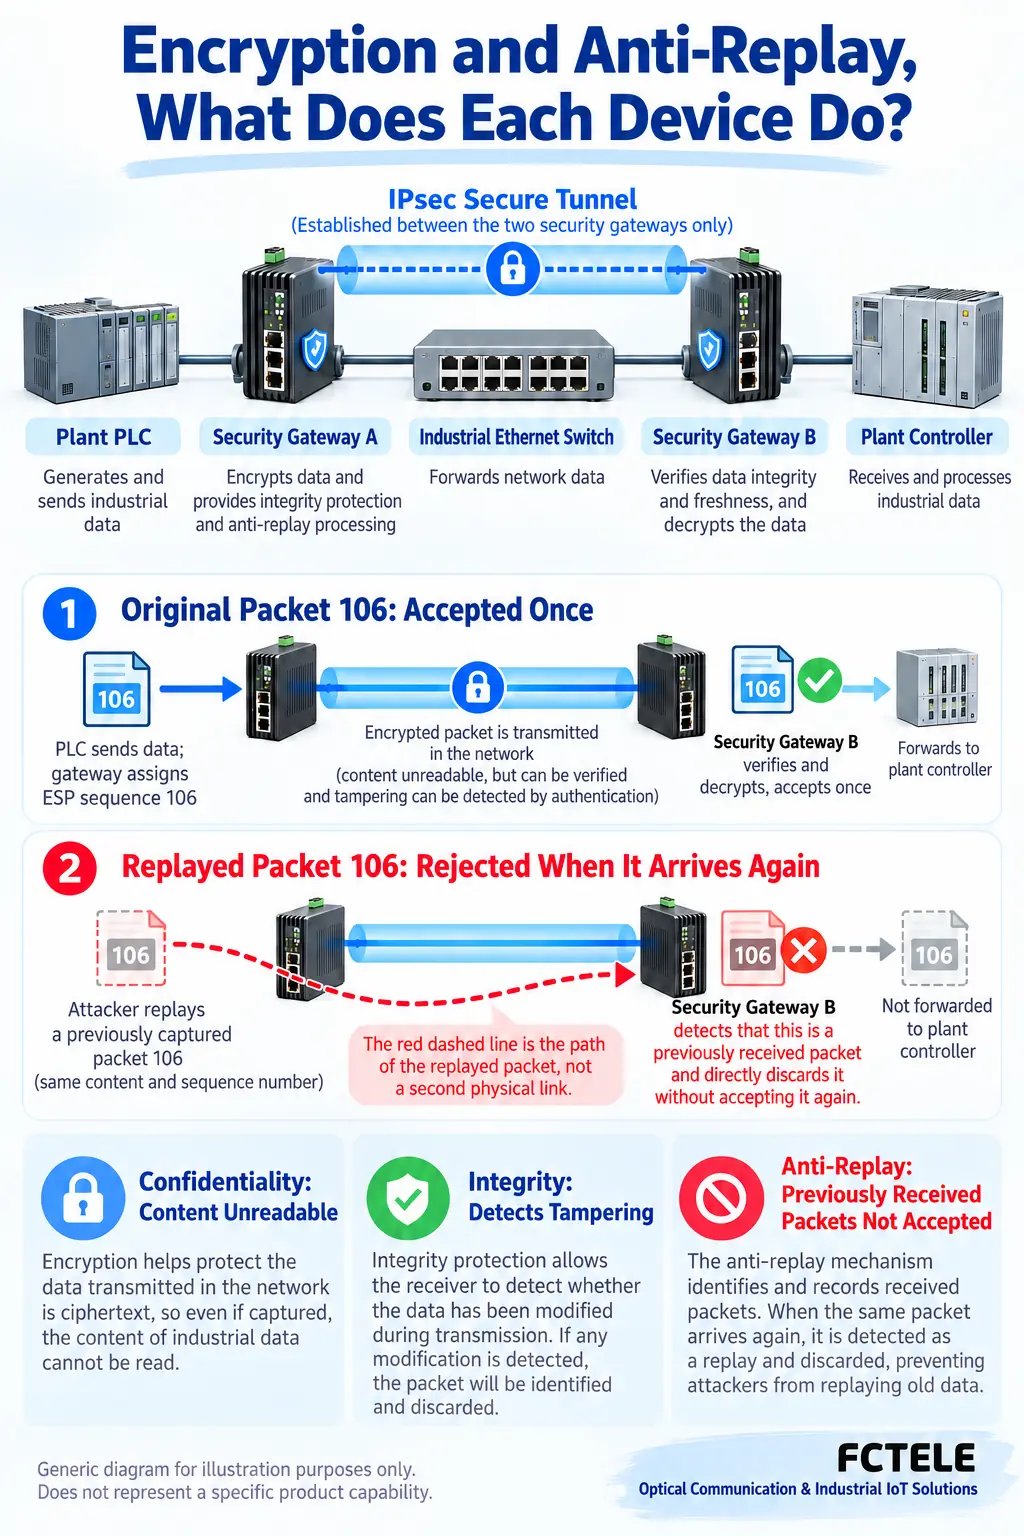
Paket yang tidak berubah tetap bisa merupakan duplikat
Bayangkan sebuah perintah kerja bersegel. Segel dapat membantu menunjukkan bahwa isinya belum diubah, tetapi segel itu sendiri tidak menunjukkan bahwa perintah yang sama belum pernah disampaikan. Demikian pula, paket terenkripsi yang ditangkap dapat dikirim kembali tanpa penyerang mendekripsinya atau membuat perintah valid yang baru.
Analogi ini hanya menjelaskan pengiriman berulang. Protokol sebenarnya menggunakan kunci dan algoritme autentikasi. Kerahasiaan, integritas, dan anti-replay memenuhi kebutuhan yang berbeda. Deteksi kesalahan Ethernet tidak menggantikan autentikasi kriptografis: mendeteksi kesalahan transmisi berbeda dari memeriksa apakah suatu paket dibuat oleh pemegang kunci yang sesuai.
Deskripsi produk yang menyebutkan enkripsi tidak dengan sendirinya memastikan bagaimana paket lama ditolak. Identifikasi protokol, titik akhir keamanan yang sebenarnya, pengaturan yang dinegosiasikan, dan pemeriksaan oleh penerima. Artikel ini menggunakan IPsec ESP sebagai contoh; artikel ini tidak menyatakan bahwa setiap perangkat industri di sepanjang jalur memiliki kemampuan anti-replay.
Temukan dua titik akhir yang menyimpan catatan
IPsec dapat melindungi lalu lintas melalui jaringan IP, dan ESP merupakan salah satu mekanisme perlindungan paketnya. Asosiasi keamanan, atau SA, adalah sekumpulan pengaturan perlindungan untuk satu arah, termasuk kunci, algoritme, dan status yang terkait. Catatan untuk kedua arah tidak boleh diperlakukan sebagai satu penghitung bersama.
Pengirim memberi nomor pada paket yang termasuk dalam suatu SA. Penerima memilih asosiasi yang relevan dan memeriksa catatannya sendiri; penerima tidak membandingkan nomor dengan setiap perangkat di jaringan. Security Parameters Index (SPI) ESP membantu mengidentifikasi asosiasi, sedangkan nomor urutnya mendukung pemeriksaan anti-replay. Bidang-bidang ini harus mendapatkan perlindungan integritas yang sesuai.
Server serial, switch Ethernet industri, dan gateway keamanan eksternal dapat berada pada tautan yang sama. Server perangkat serial FCT-1100-F1S1 dari Feichang memberikan konteks produk serial-ke-jaringan yang nyata; ini bukan klaim bahwa produk tersebut mengimplementasikan IPsec. Jika gateway eksternal menjadi titik terminasi tunnel, gateway tersebut melakukan pemeriksaan titik akhir. Switch penerusan biasa tidak secara otomatis memiliki jendela anti-replay.
Mengapa tidak hanya menerima nomor yang lebih tinggi daripada nomor terakhir?
Paket tidak selalu tiba sesuai urutan pengirimannya. Jalur, antrean, dan pemrosesan paralel dapat membuat paket yang dikirim belakangan tiba lebih dahulu. Penerima yang menolak setiap nomor di bawah nomor tertinggi yang dimilikinya dapat membuang lalu lintas sah yang tertunda. Pemeriksaan perlu mengenali duplikat sekaligus menoleransi perubahan urutan dalam batas tertentu.
Bayangkan jendela geser sebagai slot-slot bernomor. Setiap slot mencatat apakah paket dengan nomor urut tersebut telah diautentikasi dan diterima; slot tidak menyimpan seluruh paket. Batas atas melacak nomor tertinggi yang telah diautentikasi, sedangkan batas bawah membatasi seberapa jauh paket yang belum pernah diterima boleh tiba di luar urutan. Paket yang terlalu lama akan dibuang.
Sebagai contoh pembelajaran, anggap jendela berisi nomor 101 hingga 108 dan 106 telah diterima. 106 yang kedua merupakan duplikat. Jika 105 belum pernah diterima, paket tersebut dapat dilanjutkan ke autentikasi. Delapan slot hanya merupakan ilustrasi, bukan ukuran jendela standar atau spesifikasi produk Feichang.
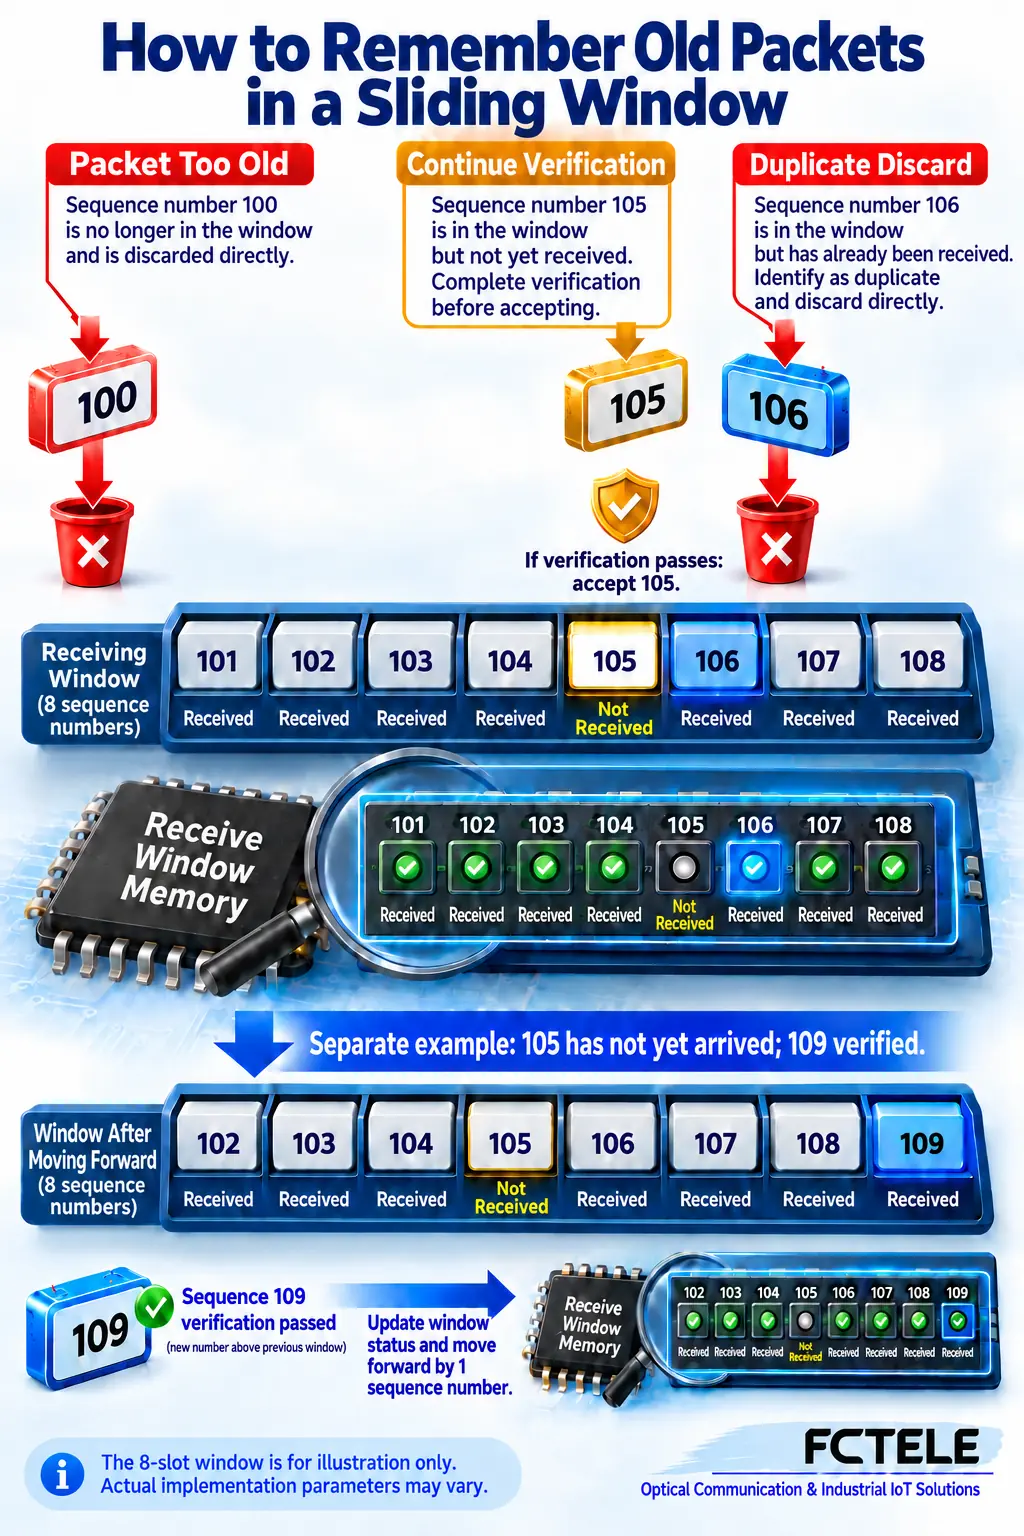
Geser jendela hanya setelah autentikasi berhasil
Ketika paket 109 tiba, penerima tidak boleh memperbarui catatannya hanya karena nomornya lebih besar. Jika tidak, penyerang dapat memalsukan nomor yang sangat besar dan mendorong lalu lintas yang sah ke luar jendela. Urutan pemeriksaan lebih penting daripada menghafal frasa “geser jendela”.
Suatu implementasi dapat terlebih dahulu melakukan pemeriksaan awal nomor urut dan membuang paket yang jelas merupakan duplikat atau paket lama. Paket yang memenuhi syarat tetap harus lolos pemeriksaan integritas atau autentikasi yang sesuai. Hanya setelah pemeriksaan berhasil, paket dicatat sebagai telah diterima dan jendela digeser jika diperlukan. Pemeriksaan awal tidak menjadikan paket tepercaya.
Paket yang gagal diautentikasi tidak boleh menempati slot baru atau menaikkan nomor tertinggi yang telah diautentikasi. Algoritme dan implementasi yang berbeda dapat mengatur proses internal secara berbeda. Perbedaan yang mendasar adalah antara penyaringan awal, validasi kriptografis, dan penetapan status. Nomor yang lebih besar saja bukan izin untuk menyerahkan paket.
Kehilangan paket, perubahan urutan, dan replay dapat terlihat serupa
Jendela dapat menerima nomor yang belum pernah diterima dan tiba dalam rentangnya, tetapi tidak dapat menerima lalu lintas dengan keterlambatan tanpa batas. Perubahan urutan yang parah dapat menempatkan paket yang sah di bawah batas bawah. Karena itu, meningkatnya jumlah paket yang dibuang tidak dengan sendirinya membuktikan adanya serangan, serat optik yang rusak, atau port switch yang gagal.
Korelasikan waktu, arah, asosiasi keamanan, dan catatan aplikasi. Periksa apakah perubahan rute, penumpukan antrean, atau perubahan beban gateway terjadi pada saat yang sama. Memperbesar jendela bukan solusi universal: verifikasi batas implementasi, biaya pemrosesan, dan keterlambatan yang dapat diterima. Jangan menonaktifkan perlindungan hanya untuk menyembunyikan alarm.
Jendela tidak memulihkan paket yang hilang. Jendela menentukan apakah suatu paket dapat diproses lebih lanjut; transmisi ulang, pemulihan sesi, dan perilaku batas waktu aplikasi merupakan tanggung jawab mekanisme transport atau aplikasi yang sesuai. Jendela anti-replay bukan protokol pengiriman andal maupun buffer umum untuk mengurutkan ulang paket.
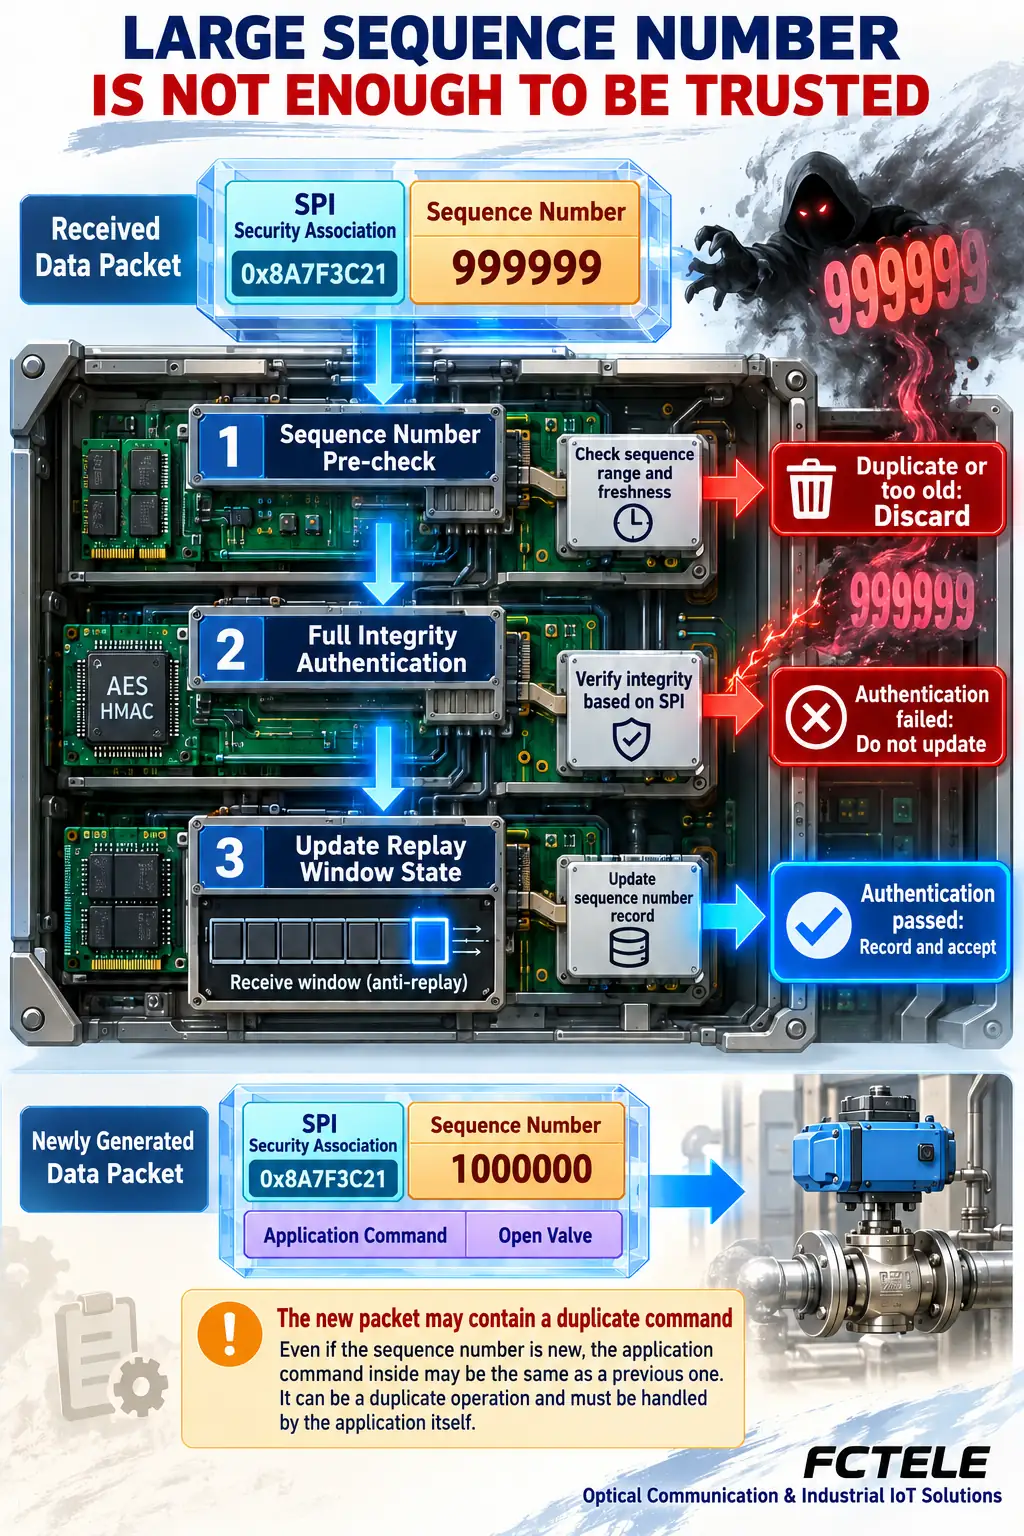
Paket tunnel baru dapat memuat perintah aplikasi lama
Aplikasi dapat mengirim operasi yang sama kembali. Titik akhir keamanan dapat mengenkapsulasi permintaan kedua tersebut dalam paket luar baru dengan nomor urut baru. Pada lapisan tunnel, paket itu bukan paket ESP yang sebelumnya telah diterima; pada lapisan aplikasi, paket itu masih dapat merupakan operasi duplikat.
Karena itu, anti-replay tidak menjamin bahwa setiap perintah hanya dijalankan sekali. Bergantung pada protokol yang sebenarnya, operasi penting mungkin memerlukan pengenal transaksi, penanganan permintaan duplikat, masa berlaku, izin, dan pemeriksaan terhadap keadaan saat ini. Fitur-fitur tersebut memerlukan kesepakatan dan verifikasi pada kedua titik akhir; menambahkan satu bidang saja tidak mewujudkan keamanan yang lengkap.
Paket valid yang belum pernah diterima dan berada di dalam jendela juga belum tentu tepat waktu untuk operasi bisnis. Apakah perintah yang tertunda sebaiknya dijalankan merupakan keputusan aplikasi. Bedakan duplikasi paket, keaslian pengirim, dan apakah tindakan tersebut tepat dilakukan sekarang.
Jadikan mekanisme ini sebagai catatan proyek yang dapat diverifikasi
Tandai titik akhir tunnel dan cakupan yang benar-benar dilindunginya. Verifikasi protokol, negosiasi, jendela yang didukung, dan makna log. Antarmuka serial, penerusan Ethernet, dan pemrosesan keamanan berada pada lapisan yang berbeda. Dukungan serat optik, VLAN, atau jaringan serial tidak membuktikan dukungan terhadap algoritme kriptografis atau sertifikasi tertentu.
Dalam lingkungan pengujian berizin, gunakan data terisolasi yang tidak berbahaya untuk mengamati urutan normal, perubahan urutan yang diizinkan, paket berulang, dan kegagalan autentikasi. Catat versi dokumentasi, konfigurasi, dan hasilnya. Jangan mengirim ulang perintah kendali produksi yang nyata atau menyajikan angka ilustratif pada diagram sebagai hasil pengukuran.
Ingat tiga tanggung jawab: enkripsi melindungi isi, jendela replay mencatat nomor paket yang telah diterima, dan aplikasi tetap menangani operasi duplikat serta waktu. Autentikasi mencegah nomor urut rekaan begitu saja memajukan catatan tepercaya. Bersama-sama, batasan tanggung jawab ini membuat rancangan komunikasi industri lebih mudah dievaluasi.
Referensi utama
RFC 4303: IP Encapsulating Security Payload, bagian 2.1, 2.2, dan 3.4.3; RFC 6479: Algoritme Anti-Replay IPsec (bersifat informatif, bukan Standar Internet yang wajib). Konteks produk: server perangkat serial FCT-1100-F1S1; ini bukan klaim dukungan IPsec untuk produk tersebut.
Diterjemahkan dari artikel teknis berbahasa Mandarin: Baca artikel asli berbahasa Mandarin.
Pertanyaan praktis yang umum
Apakah enkripsi saja mencegah replay?
Tidak. Perlindungan replay juga memerlukan pelacakan nomor urut, autentikasi, dan status penerima yang benar.
Apakah setiap nomor urut yang lebih lama ditolak?
Tidak. Nomor yang belum pernah diterima di dalam jendela dapat dilanjutkan ke autentikasi; duplikat dan nomor yang terlalu lama ditolak.
Apakah anti-replay tunnel menjamin suatu perintah hanya dijalankan sekali?
Tidak. Paket luar yang baru dapat memuat perintah aplikasi yang berulang; aplikasi memerlukan aturannya sendiri.
Cakupan dan bacaan lanjutan
Konsep umum anti-replay ESP, bukan klaim untuk produk tertentu.
Penutupan sebagian (half-close) TCP dan balasan serial · Beban unit RS485 dan anggaran kemampuan penggerak
