


DASAR-DASAR IPV4
Bagaimana fragmen menjadi datagram kembali?
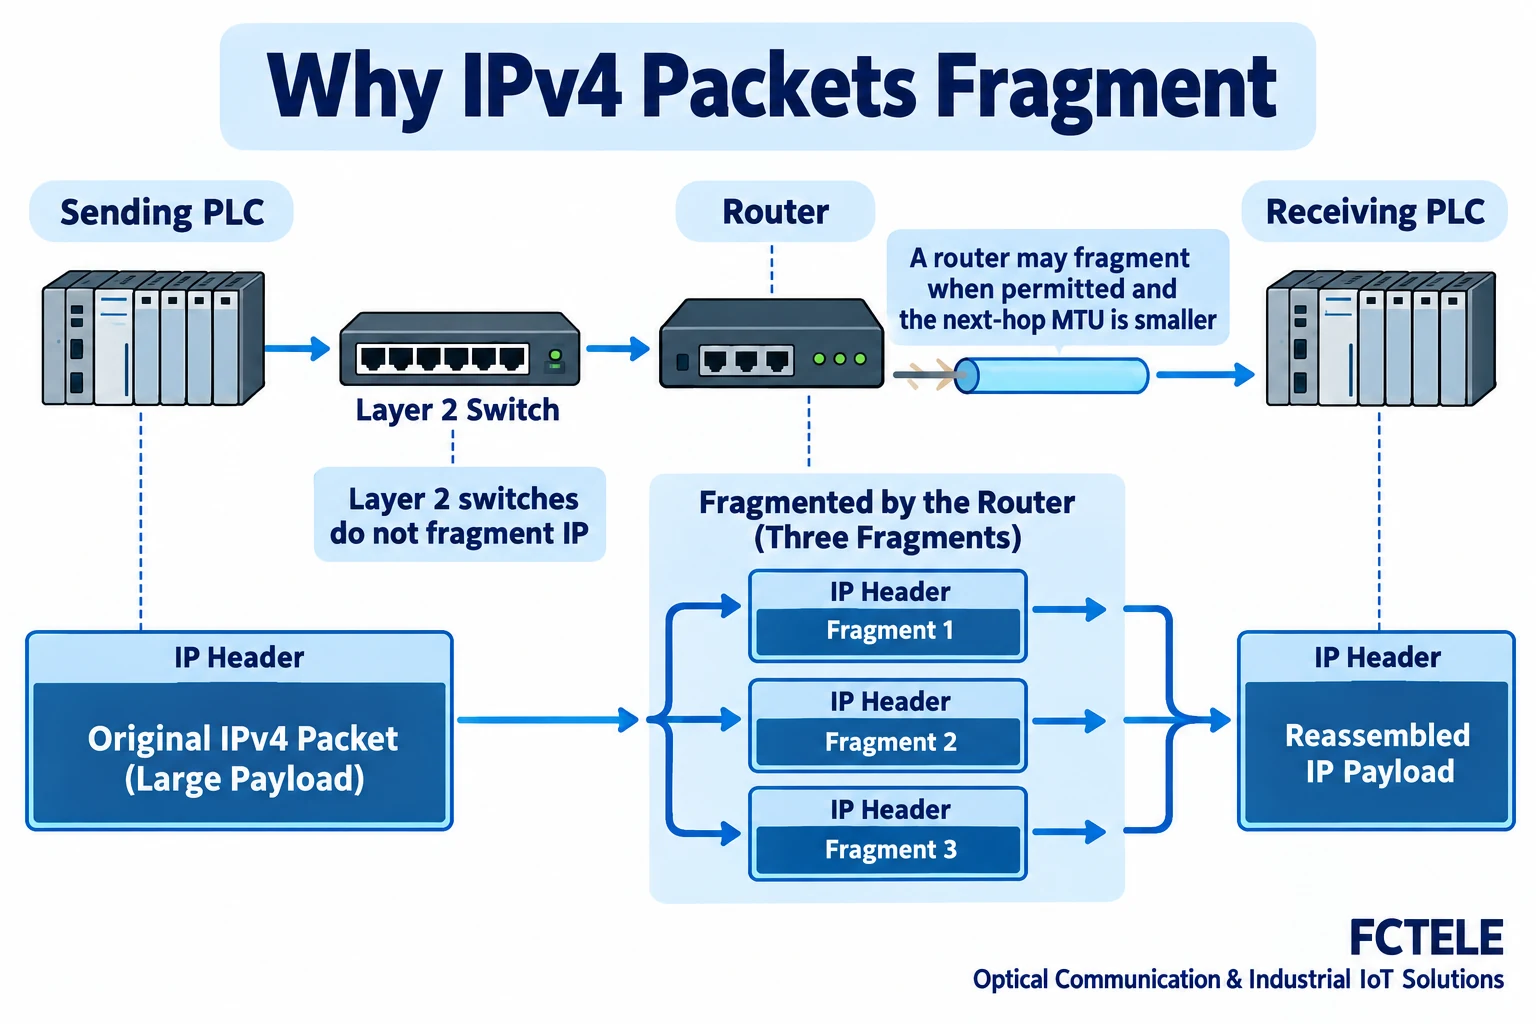
Jika diizinkan, router dapat memecah datagram IPv4 agar sesuai dengan tautan berikutnya. Host penerima mengelompokkan fragmen yang terkait, menempatkan setiap muatan berdasarkan offset-nya, dan menunggu semua bagian. Bagian yang hilang dapat menyebabkan waktu tunggu datagram yang belum lengkap habis. Diagram di bawah menjelaskan mekanismenya, bukan hasil pengukuran produk.
Jalur
Pengirim → router → tujuan
Router dapat melakukan fragmentasi jika diizinkan dan MTU hop berikutnya lebih kecil.
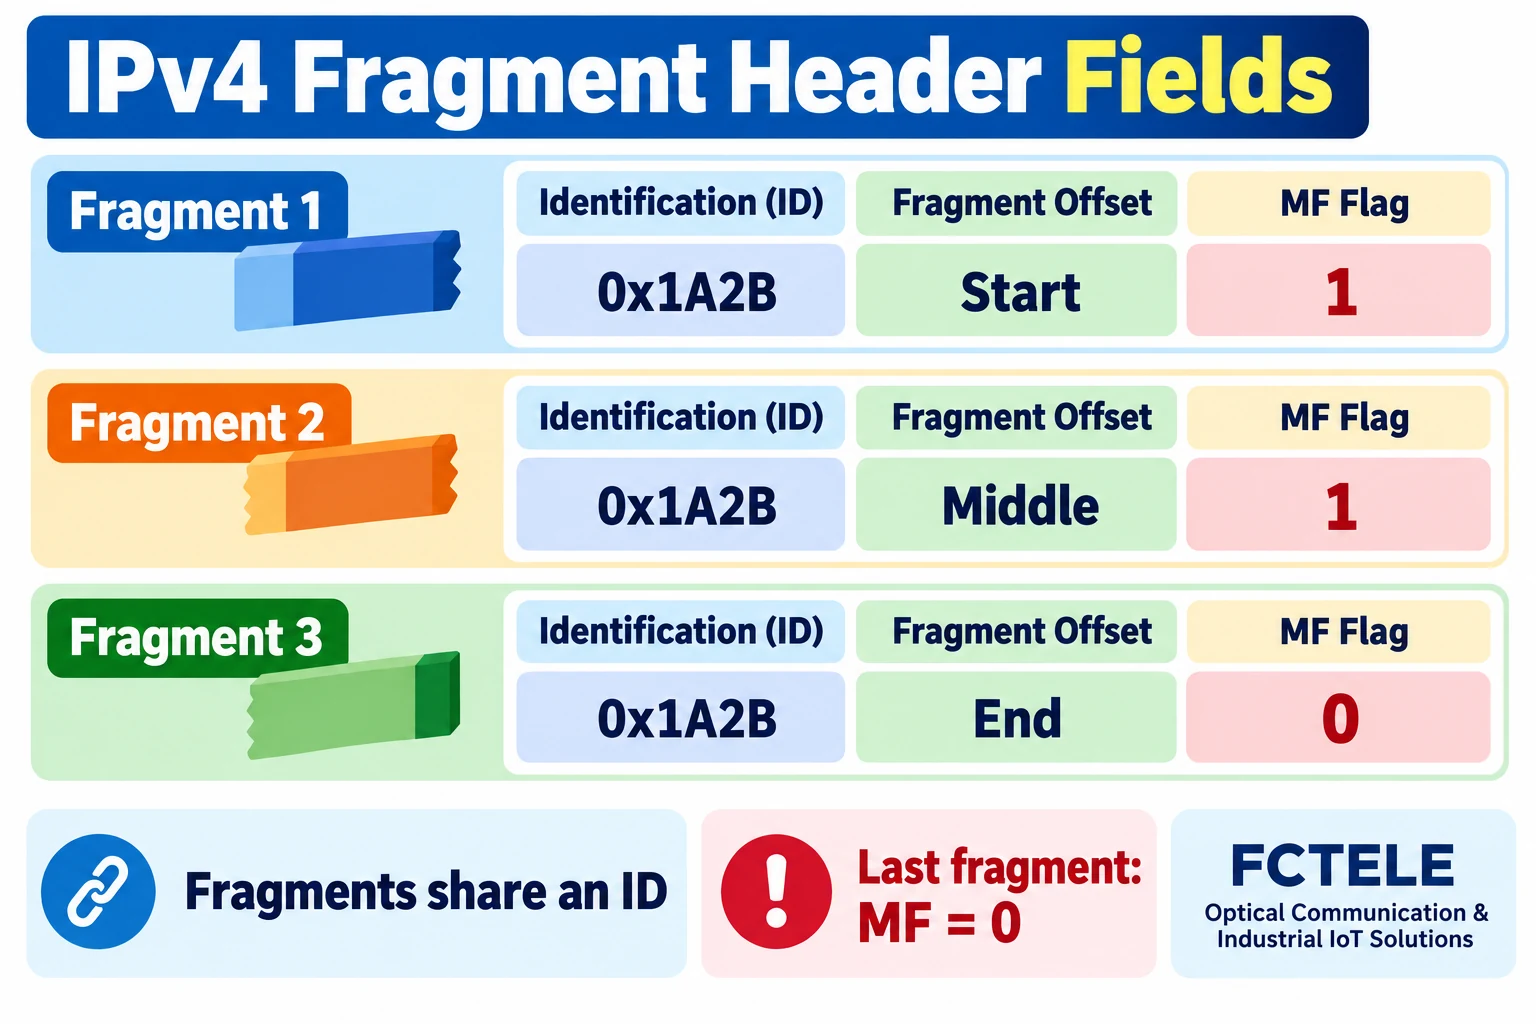
Bidang
ID · offset · MF
Penerima menggunakan alamat, protokol, dan ID untuk mengelompokkan bagian; offset menentukan penempatannya.
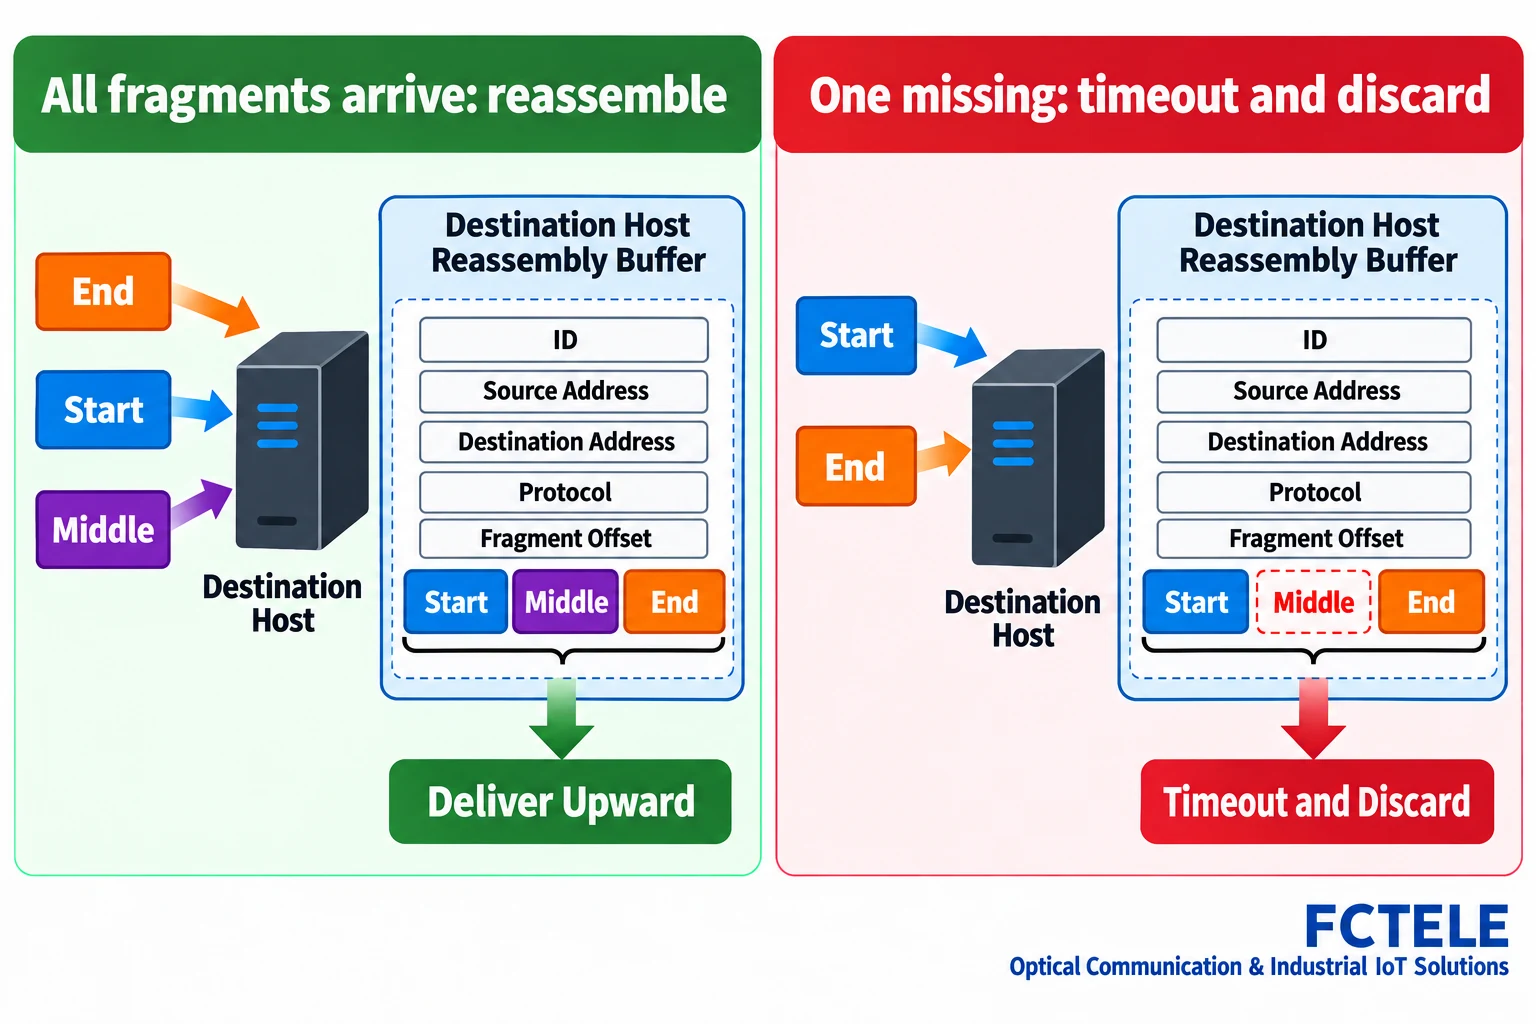
Bagian yang hilang
Menunggu → waktu tunggu habis → dibuang
Fragmen terakhir saja tidak memastikan bahwa muatan sudah lengkap.
Daftar periksa investigasi — perluas
| Pemeriksaan | Yang perlu dikonfirmasi | Cara memverifikasi |
|---|---|---|
| Jalur | Antarmuka dan MTU | Catat rute yang sebenarnya |
| Fragmen | Alamat, protokol, ID, offset, dan MF | Bandingkan hasil penangkapan paket yang diizinkan |
| Rugi-rugi | Cakupan lengkap | Bandingkan hasil penangkapan paket di jalur dan di penerima |
Informasi yang dikirim oleh pengontrol tidak selalu tiba sebagai satu datagram IP yang lengkap. Terkadang informasi tersebut dibagi menjadi beberapa fragmen. Bagaimana penerima mengenali bagian mana yang saling terkait dan di mana setiap bagian harus ditempatkan? Apa yang terjadi jika satu bagian tidak pernah tiba? Untuk memahami fragmentasi IPv4, bedakan switching Ethernet, perutean IP, dan perakitan ulang di penerima.
Pertama, bedakan datagram IP dari frame Ethernet
Pengontrol, gateway, dan server bertukar data melalui tautan. Datagram IP dibawa dalam enkapsulasi luar yang sesuai dengan tautan yang sedang digunakan; pada Ethernet, datagram dibawa di dalam frame Ethernet. Frame berpindah di antara perangkat yang bertetangga, sedangkan alamat IP membantu mengidentifikasi tujuan pada lapisan jaringan. Lapisan-lapisan ini memiliki header dan batas panjang yang berbeda.
Unit transmisi maksimum IP, atau MTU, pada suatu antarmuka membatasi ukuran paket IP yang dikirim melaluinya. Rute antarsubnet dapat melewati beberapa antarmuka IP dengan batas yang berbeda. Paket yang sesuai di sisi hulu belum tentu sesuai untuk hop berikutnya. Panduan ini berfokus pada bidang fragmen dan perakitan ulang, bukan untuk menyatakan bahwa setiap kegagalan paket besar disebabkan oleh fragmentasi.
Kapan fragmentasi dapat terjadi?
Pengirim IPv4 dapat melakukan fragmentasi sebelum transmisi. Router yang meneruskan IPv4 juga dapat membagi paket menjadi fragmen yang lebih kecil jika paket tersebut melebihi MTU hop berikutnya dan fragmentasi diizinkan. Setiap fragmen memiliki header IP sendiri dan membawa sebagian muatan IP asli.
Jika flag DF, atau Don’t Fragment (Jangan Fragmentasi), pada datagram asli diaktifkan dan datagram harus melewati hop berikutnya dengan MTU yang lebih kecil, router tidak dapat begitu saja memecahnya. Router biasanya membuang paket dan mengembalikan pesan kesalahan ICMP yang sesuai; umpan balik yang sebenarnya bergantung pada perangkat dan pemfilteran. Apakah pengirim menyesuaikan ukuran paketnya bergantung pada protokol dan implementasinya.
Switch industri Layer 2 biasa meneruskan frame Ethernet; switch tersebut tidak memecah datagram IPv4 yang terlalu besar menjadi fragmen IP. Perangkat dengan kemampuan perutean dapat memproses lalu lintas IP secara berbeda, bergantung pada antarmuka, konfigurasi, dan jalur sebenarnya. Tulisan switch atau gateway pada casing tidak memastikan perilaku setiap port.
Bagaimana penerima mengenali fragmen yang terkait?
Header fragmen IPv4 mencakup alamat sumber dan tujuan, protokol, serta identifikasi. Penerima menggunakan bidang-bidang ini secara bersama-sama untuk mengaitkan fragmen dengan datagram asli. Bidang identifikasi terutama mendukung fragmentasi dan perakitan ulang; jangan menganggapnya sebagai nomor seri global yang selalu unik untuk setiap paket.
Bayangkan dokumen panjang yang dibagi menjadi beberapa halaman: label kelompok dan informasi penerima membantu mengelompokkan halaman-halaman tersebut. Analogi ini memiliki keterbatasan. Perangkat jaringan menggunakan bidang paket dan aturan perakitan ulang, bukan memahami dokumen, dan ID bukanlah autentikasi atau mekanisme keamanan.
Hasil penangkapan paket di pengirim, router, dan penerima dapat menunjukkan sudut pandang yang berbeda. Jangan mengelompokkan fragmen hanya berdasarkan ID atau menggabungkan hasil penangkapan paket dari arah dan lokasi yang berbeda tanpa konteks. Pastikan terlebih dahulu titik penangkapan, waktu, alamat IP, dan protokol; kemudian periksa bidang fragmen.
Apa yang ditunjukkan oleh offset dan flag MF?
Offset fragmen menunjukkan posisi muatan fragmen di dalam muatan IP asli. Nilainya dinyatakan dalam satuan delapan byte, bukan sebagai nomor byte pada frame Ethernet. Penerima menggunakan offset untuk menempatkan bagian pada posisinya, bukan sekadar menggabungkannya sesuai urutan kedatangan. Fragmen yang posisinya lebih akhir dapat tiba lebih dahulu.
MF berarti More Fragments (Masih Ada Fragmen): fragmen yang bukan fragmen terakhir biasanya memiliki MF bernilai 1, sedangkan fragmen terakhir memiliki MF bernilai 0. MF = 0 menunjukkan akhir datagram; nilai tersebut tidak membuktikan bahwa semua bagian sebelumnya telah tiba. Penerima tetap harus memiliki cakupan lengkap dari awal hingga akhir sebelum meneruskan muatan yang telah dirakit ulang.
Fragmentasi juga mengikuti aturan penyelarasan: kecuali fragmen terakhir, panjang muatan fragmen biasanya harus merupakan kelipatan delapan byte. Operator tidak perlu menghitung setiap bidang biner secara manual, tetapi harus memeriksa apakah alat penangkap paket menampilkan bidang offset mentah atau posisi byte yang sudah dikonversi.
Bagaimana jika satu bagian hilang?
Penerima biasanya menyimpan status perakitan ulang sementara dan menunggu fragmen yang belum diterima. Jika datagram tetap belum lengkap saat waktu tunggu status tersebut habis, datagram dibuang; aplikasi biasanya tidak dapat menggunakan fragmen yang tersisa sebagai datagram IP yang lengkap. Batas buffer, penanganan habisnya waktu tunggu, dan kebijakan keamanan berbeda-beda antarsistem, sehingga penjelasan umum tidak menetapkan nilai untuk produk tertentu.
Semakin banyak fragmen, semakin banyak pula bagian yang dikirim secara terpisah untuk satu datagram. Satu bagian yang hilang dapat mencegah perakitan ulang seluruh datagram. Karena itu, keseluruhan jalur dan setiap fragmen perlu diperhatikan, tetapi kegagalan paket besar saja tidak membuktikan hilangnya fragmen: kemacetan, pemfilteran, beban perangkat, dan masalah tautan lainnya dapat menunjukkan gejala serupa.
Apakah TCP atau aplikasi melakukan percobaan ulang merupakan urusan lapisan yang lebih tinggi dan bergantung pada protokol serta implementasinya. Fragmentasi IPv4 sendiri tidak menyediakan mekanisme umum untuk transmisi ulang yang andal bagi setiap fragmen. Aplikasi yang menggunakan UDP tidak boleh menganggap bahwa IP akan secara otomatis mengganti muatan yang hilang.
Apa yang perlu dicatat dalam investigasi?
Dalam lingkungan pengujian yang diizinkan, petakan terlebih dahulu pengirim, switch Layer 2, antarmuka perutean, tunnel, dan penerima. Catat MTU antarmuka, pengaturan DF, protokol, lokasi penangkapan paket, dan waktunya. Untuk setiap kelompok yang diduga merupakan fragmen terkait, periksa alamat sumber dan tujuan, protokol, identifikasi, offset, dan MF, alih-alih hanya melihat panjang paket.
Jika hasil penangkapan di pengirim menunjukkan datagram lengkap dan antarmuka keluar router menunjukkan beberapa fragmen, periksa penerusan IP dan MTU antarmuka. Jika semua fragmen keluar dari antarmuka tersebut tetapi hanya sebagian yang mencapai penerima, selidiki kehilangan paket atau pemfilteran di sepanjang jalur sebenarnya. Konfigurasi mirroring, offload antarmuka jaringan, dan posisi penangkapan dapat memengaruhi apa yang terlihat; satu tangkapan layar tidak mewakili seluruh jaringan.
Pertimbangkan juga cara perangkat keamanan menangani fragmen. Beberapa aturan memeriksa port lapisan transport, tetapi fragmen selain fragmen pertama biasanya tidak memuat header transport yang lengkap. Cara perangkat mengorelasikan status dan apakah perangkat mengizinkan fragmen bergantung pada implementasi serta aturannya. Lolosnya fragmen pertama tidak membuktikan bahwa setiap fragmen lolos. Simpan konfigurasi yang ada dan koordinasikan perubahan dengan pihak yang bertanggung jawab atas keselamatan dan keamanan operasional.
Jika perakitan ulang berulang kali gagal, selidiki MTU jalur, kehilangan paket, dan pemfilteran sebelum sekadar memperpanjang waktu tunggu penerima. Aplikasi waktu nyata dan aplikasi yang sensitif terhadap kelengkapan data dapat memiliki batasan yang berbeda. Tentukan perubahan berdasarkan desain protokol, dokumentasi peralatan, dan pengujian terkendali.
Untuk pengendalian produksi, mintalah pemilik lokasi menyetujui rentang waktu dan cakupan pengujian. Jangan menonaktifkan firewall, memperbesar ukuran frame, atau mengaktifkan perutean tanpa memahami dampaknya dan memiliki rencana pemulihan ke kondisi semula. Pastikan dukungan protokol dan batas jaringan sebelum menguji perubahan terbatas.
Bedakan setiap tahap
Fragmentasi IPv4 adalah mekanisme lapisan jaringan. Penerima menggunakan alamat, protokol, identifikasi, offset, dan informasi MF untuk merakit ulang datagram. Bagian-bagian dapat tiba tidak berurutan, tetapi datagram harus lengkap dan memenuhi aturan penerima sebelum diteruskan ke lapisan yang lebih tinggi. MTU, perutean IP, batas frame switch, dan percobaan ulang aplikasi berada pada tahap yang berbeda dan memerlukan bukti tersendiri.
Switch industri dan gateway FCTELE dapat menjadi bagian dari jaringan Ethernet industri. Apakah produk dan firmware tertentu mendukung perutean IP, pengaturan MTU antarmuka, atau pemfilteran harus diperiksa berdasarkan dokumentasinya. Ilustrasi ini menjelaskan mekanisme umum; ilustrasi tersebut tidak mewakili hasil pengukuran atau rangkaian internal model FCTELE tertentu.
Referensi
RFC 791: Protokol Internet · RFC 6864: Bidang identifikasi IPv4 · Informasi produk switch industri terkelola FCTELE.
Diterjemahkan dari artikel teknis berbahasa Mandarin: Baca artikel asli berbahasa Mandarin.
Pertanyaan umum
Apakah switch Ethernet memfragmentasi datagram IPv4?
Switch Layer 2 biasa meneruskan frame; fragmentasi IP dapat terjadi pada pengirim IPv4 atau router jika diizinkan.
Apakah MF = 0 berarti semua fragmen telah tiba?
Tidak. Nilai tersebut menandai fragmen terakhir; penerima tetap memerlukan cakupan lengkap atas muatan asli.
Bagaimana jika ada fragmen yang hilang?
Penerima menunggu sesuai aturan perakitan ulangnya; datagram yang belum lengkap dibuang jika waktu tunggu status perakitan ulang habis.
Cakupan dan bacaan lanjutan
Ini adalah penjelasan umum tentang IPv4, bukan pengujian atau pengukuran produk.
