


Kabel PLC terhubung dan LED link switch menyala, tetapi HMI tetap tidak dapat menjangkaunya. Link fisik yang berfungsi menunjukkan adanya transmisi sinyal; endpoint IPv4 juga memerlukan alamat Ethernet hop berikutnya. ARP memetakan alamat IPv4 lokal ke alamat MAC. Mengikuti urutan pemrosesan permintaan yang sebenarnya membantu menjelaskan resolusi alamat, pembaruan cache, dan mekanisme di balik gangguan akibat IP duplikat.
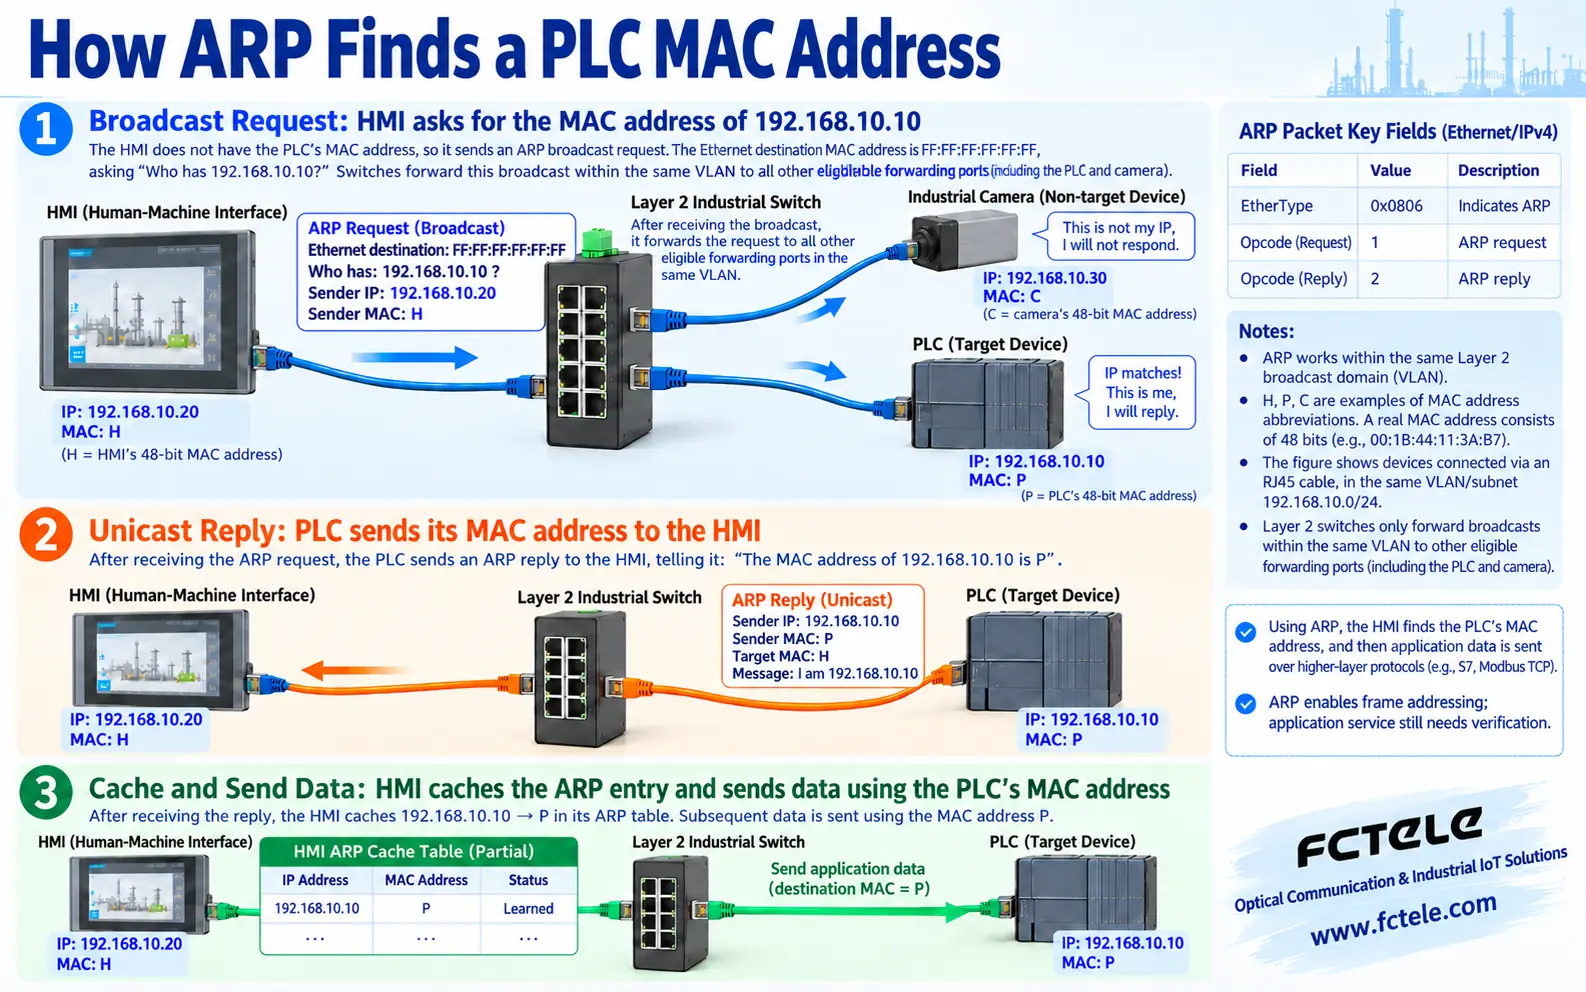
Pilih hop berikutnya sebelum mengirim frame data operasional
Alamat IP menyediakan pengalamatan lapisan jaringan; alamat MAC mengidentifikasi tujuan pada lapisan link Ethernet. Antarmuka Ethernet biasanya menggunakan alamat MAC 48-bit, dan switch menggunakan alamat tersebut untuk memilih port keluaran. Mengonfigurasi alamat IP PLC tidak berarti HMI sudah mengetahui MAC-nya. LED link yang menyala tidak membuktikan bahwa pengalamatan atau layanan aplikasi sudah benar.
Misalkan HMI beralamat 192.168.10.20/24 dan PLC beralamat 192.168.10.10/24 berada dalam VLAN yang sama. Prefiks /24 berarti 24 bit pertama mengidentifikasi jaringan, setara dengan mask 255.255.255.0. HMI memeriksa tabel peruteannya, mengidentifikasi PLC sebagai tujuan yang terhubung langsung, lalu memeriksa cache ARP-nya sendiri. Semua alamat dan label MAC yang disingkat dalam artikel ini merupakan contoh pembelajaran, bukan hasil pengukuran lapangan FCTEL.
Untuk tujuan seperti 192.168.20.10, HMI biasanya menggunakan gateway seperti 192.168.10.1. HMI meresolusikan MAC gateway lokal, bukan MAC PLC jarak jauh. MAC tujuan frame adalah milik gateway, sedangkan IP tujuan paket tetap milik PLC jarak jauh. Router membuat enkapsulasi Ethernet baru pada link berikutnya. Karena itu, alamat MAC dapat berubah pada setiap hop, sementara perutean biasa mempertahankan IP tujuan akhir.
Siarkan pertanyaan melalui broadcast dan kirim jawaban melalui unicast
Tanpa entri cache yang dapat digunakan, HMI mengirim permintaan ARP. Tujuan Ethernet adalah MAC broadcast FF:FF:FF:FF:FF:FF, dan EtherType 0x0806 mengidentifikasi payload ARP. Untuk Ethernet dan IPv4, header ARP umumnya menentukan tipe perangkat keras 1, tipe protokol 0x0800, panjang alamat perangkat keras 6, panjang alamat protokol 4, kode operasi, serta alamat pengirim dan target. Operasi permintaan adalah 1; operasi balasan adalah 2.
Permintaan menyertakan IP dan MAC HMI serta menanyakan perangkat mana yang memiliki 192.168.10.10. Alamat perangkat keras target belum diketahui dan biasanya bernilai nol dalam permintaan. Switch menyalin broadcast ke port penerusan lain yang memenuhi syarat dalam VLAN tersebut, bukan ke setiap VLAN. Kamera yang tidak terkait biasanya tidak menjawab; PLC mengenali IP target sebagai miliknya sendiri dan menyiapkan balasan.
Balasan biasa dikirim secara unicast ke HMI dan memberikan IP serta MAC pengirim PLC. HMI kemudian dapat memetakan 192.168.10.10 ke MAC tersebut dan mengenkapsulasi frame data operasional yang menunggu. Penemuan alamat memerlukan broadcast, tetapi tidak setiap paket data operasional berikutnya memerlukannya. Percobaan ulang, batas waktu, dan masa berlaku cache bergantung pada implementasi endpoint; satu pengatur waktu tetap tidak dapat mewakili semua PLC, komputer, dan gateway.
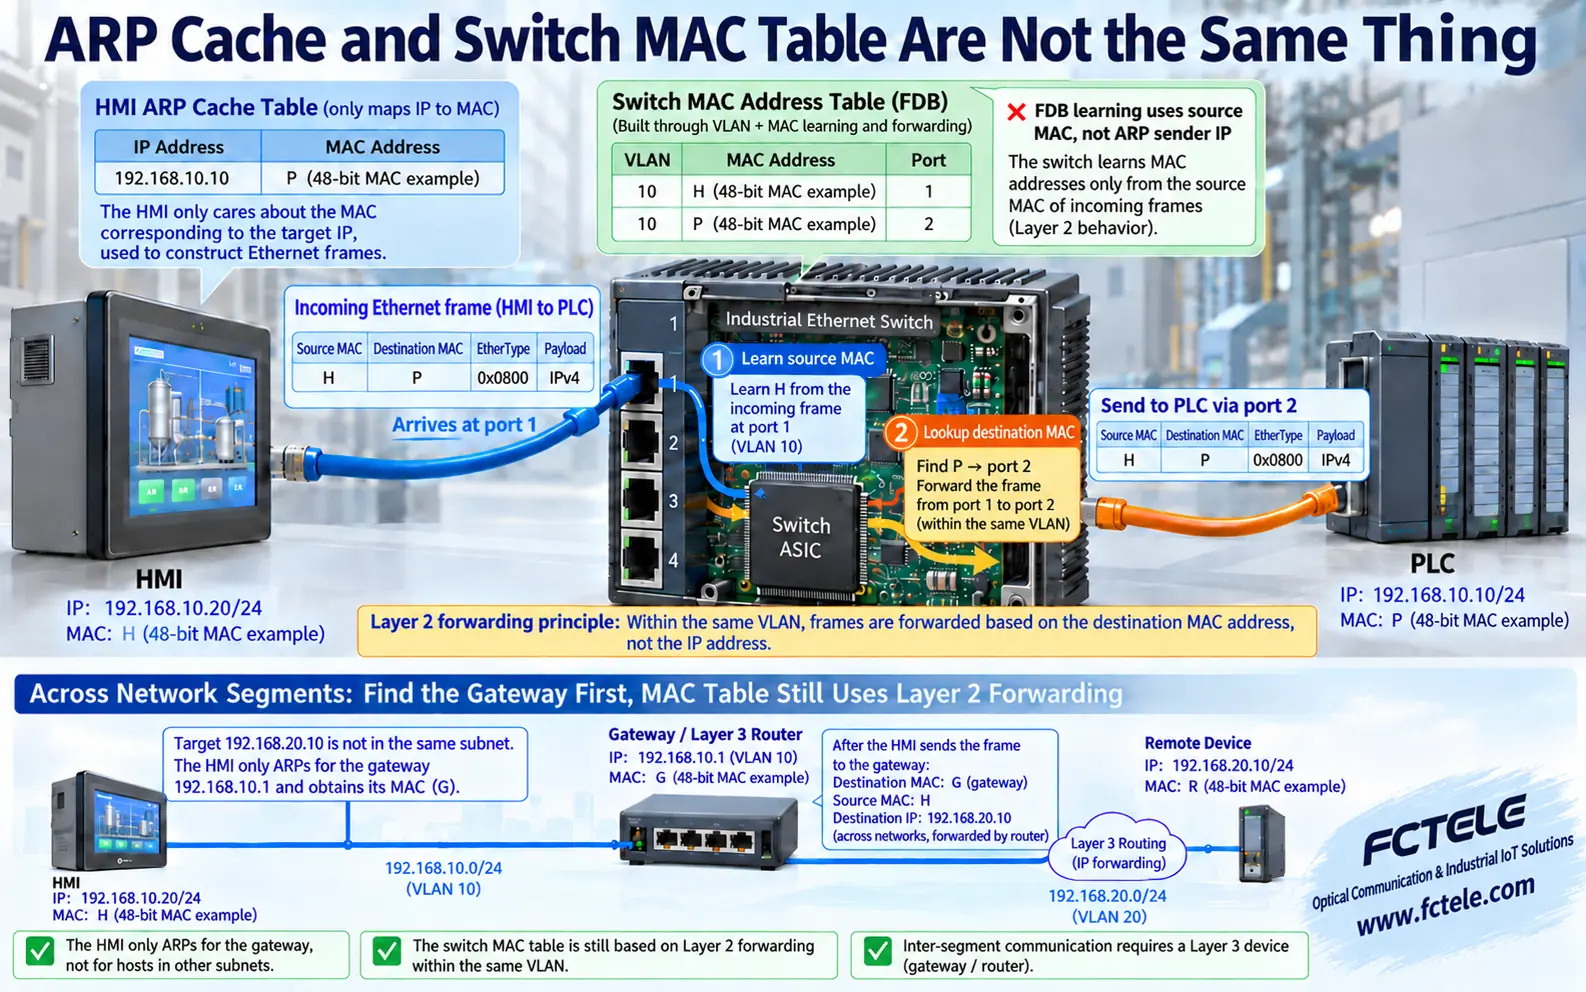
Bedakan cache ARP endpoint dari tabel MAC switch
Cache ARP biasanya berada pada endpoint IPv4 atau antarmuka Lapisan 3 dan menjawab MAC mana yang digunakan untuk hop IPv4 berikutnya. Basis data penerusan switch, atau FDB, menjawab port mana yang menjangkau MAC tujuan dalam VLAN tertentu. Kedua tabel dapat berperan dalam satu pertukaran, tetapi kunci dan nilainya berbeda serta tidak dapat saling menggantikan.
Ketika frame HMI masuk melalui port 1, switch mempelajari MAC sumbernya pada port tersebut. Jika MAC tujuan mengarah ke port 2, switch meneruskan frame ke PLC di sana. Pembelajaran MAC sumber menggunakan alamat sumber Ethernet, bukan IP pengirim di dalam payload ARP. Jika MAC tujuan belum dipelajari, unicast yang tidak dikenal dapat disebarkan ke port lain yang memenuhi syarat dalam VLAN. Penyebabnya berbeda dari broadcast permintaan ARP.
Konverter media serat optik atau uplink optik dapat memperpanjang jalur Lapisan 2 ini; perangkat tersebut tidak secara otomatis meresolusikan alamat IP endpoint. Meneruskan ARP tidak berarti switch yang murni bekerja pada Lapisan 2 memiliki cache ARP untuk setiap PLC. IP manajemen switch, antarmuka yang menjalankan perutean, atau fitur keamanan khusus dapat menggunakan ARP secara terpisah. Selalu identifikasi perangkat, tabel, dan VLAN yang sedang diperiksa.
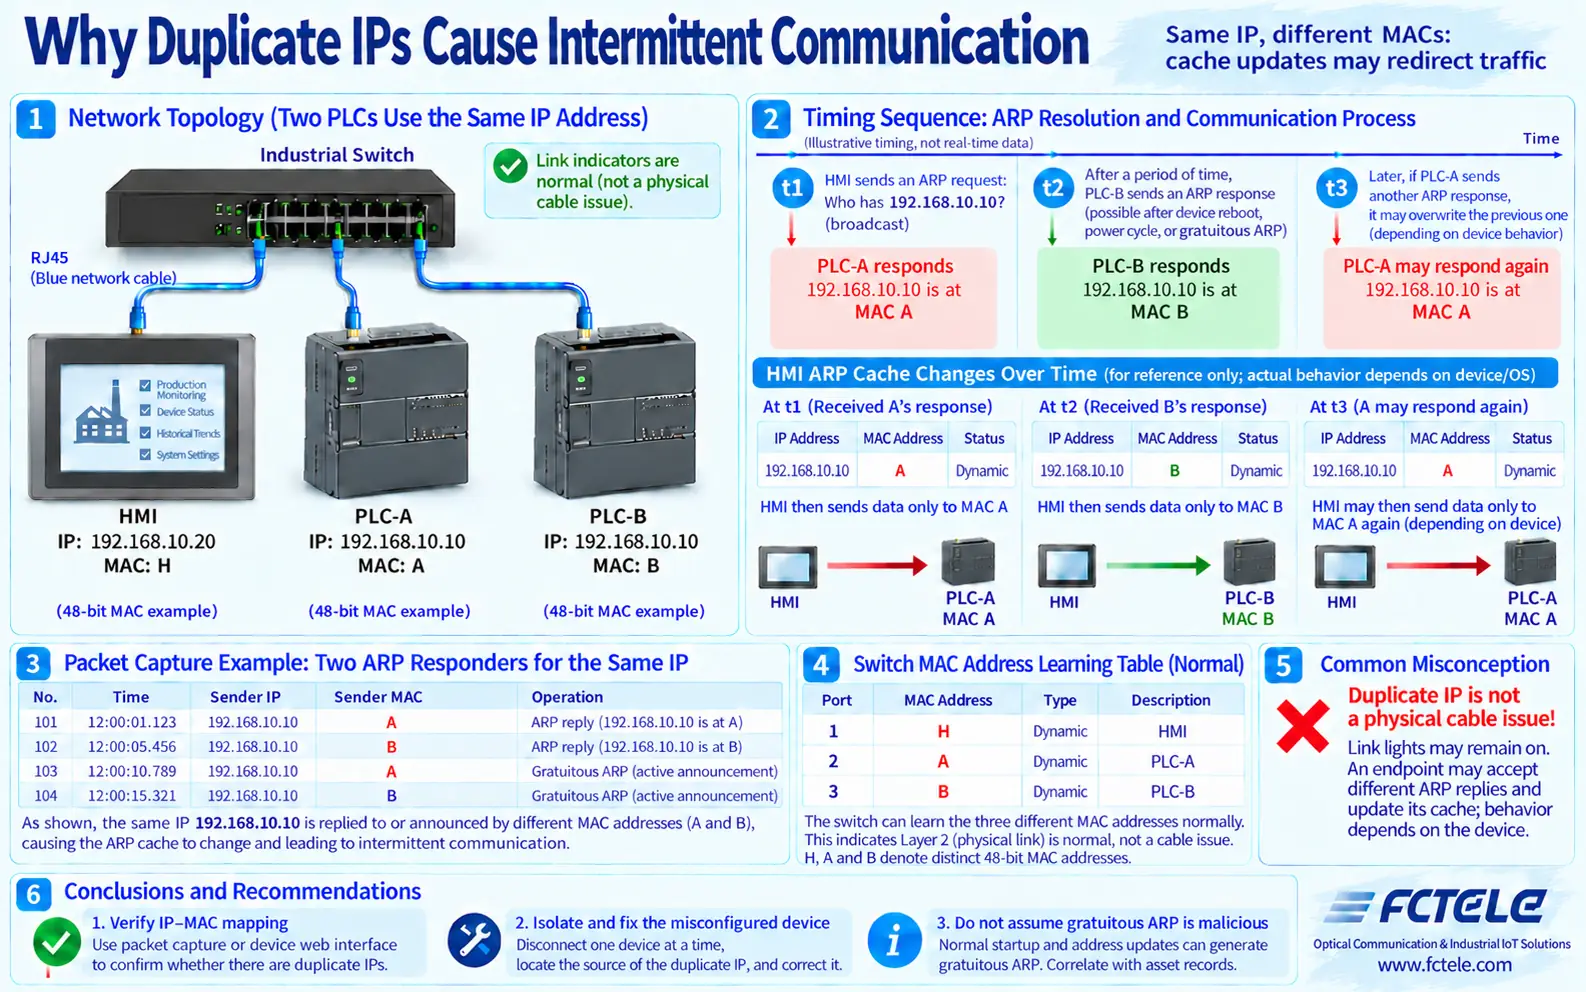
Mengapa alamat IP duplikat dapat menyebabkan komunikasi terputus-putus
Jika PLC-A dan PLC-B sama-sama menggunakan 192.168.10.10 tetapi memiliki alamat MAC berbeda, keduanya dapat menjawab permintaan yang sama. Pemetaan mana yang diterima HMI dan apakah pemetaan tersebut berubah kemudian bergantung pada urutan kedatangan, aturan cache, dan implementasinya. Pemetaan ke A mengirim frame data operasional ke A; pemetaan berikutnya ke B dapat mengalihkannya ke B. Gejala dapat berupa akses yang terputus-putus, komunikasi dengan perangkat yang salah, atau pembentukan koneksi berulang. IP duplikat tidak selalu bergantian menurut jadwal tetap.
Switch mungkin mempelajari A dan B dengan benar pada port terpisah, dan kedua LED link fisik dapat tetap menunjukkan kondisi normal. Gangguannya adalah identitas IP yang tidak unik, bukan selalu kehilangan sinyal optik atau port yang rusak. Gratuitous ARP atau pengumuman lain yang tidak diminta dapat terjadi saat penyalaan normal atau perubahan alamat. Satu pengumuman saja tidak membuktikan adanya serangan; bandingkan bukti berulang tentang satu IP pengirim yang terkait dengan beberapa MAC dengan inventaris aset.
Tangkap ARP dan catat IP target, IP pengirim balasan, MAC pengirim, dan waktu. Kemudian kaitkan setiap MAC dengan port switch dan perangkat fisik. Pemetaan bertentangan yang berulang memerlukan pemeriksaan alamat statis, pengaturan perangkat pengganti, dan laptop pemeliharaan. Satu ping yang gagal tidak cukup sebagai bukti. Isolasi peralatan atau perubahan alamat harus direncanakan dalam jendela pemeliharaan yang disetujui, bukan dilakukan sembarangan pada lini produksi yang sedang beroperasi.
Persempit penyebab gangguan menggunakan bukti yang dapat diamati
Pertama, verifikasi pengaturan IP, mask, rute, dan keanggotaan VLAN. Kemudian periksa cache endpoint yang memulai komunikasi dan tangkap percobaan akses yang dilakukan secara sengaja. Tidak terlihatnya permintaan dapat berarti pemetaan sudah tersimpan dalam cache, antarmuka yang digunakan berbeda, atau titik penangkapan salah. Permintaan tanpa balasan memerlukan pemeriksaan ketersediaan target, jalur penerusan dalam VLAN yang sama, dan pengalamatan target. Pemetaan yang stabil tanpa komunikasi aplikasi memerlukan pemeriksaan port aplikasi, kontrol akses, dan layanan perangkat.
Sebelum menghapus entri cache, simpan pemetaan asli dan bukti hasil tangkapan. Hapus hanya entri endpoint terkait yang penghapusannya diizinkan, lalu amati kembali resolusinya. Penghapusan cache dapat memberikan pemulihan sementara atau langsung mempelajari kembali perangkat yang salah; ini bukan perbaikan permanen. Untuk komunikasi lintas subnet, verifikasi keterjangkauan gateway, perutean, dan jalur kembali. Mengirim broadcast secara lokal untuk meresolusikan endpoint jarak jauh tidak sesuai dengan pemilihan hop berikutnya yang normal.
Dokumentasi resmi FCTEL untuk switch industri terkelolanya dengan 24 port elektrik Gigabit dan empat port combo optik/elektrik Gigabit mencantumkan VLAN, pencerminan port, statistik port, serta fungsi penyaringan/pengikatan MAC. VLAN membantu menentukan cakupan broadcast; pencerminan mendukung penangkapan lalu lintas; tabel MAC dan statistik membantu mengaitkan lalu lintas dengan port fisik. Detail menu, firmware, dan kemampuan pencerminan harus diperiksa dalam manual perangkat yang bersangkutan. Fitur-fitur ini tidak menyiratkan deteksi atau perbaikan otomatis untuk setiap gangguan akibat IP duplikat.
Simpan topologi port, inventaris alamat, pemetaan balasan ARP, dan hasil baca/tulis aplikasi yang sebenarnya sebagai bukti uji penerimaan. Sertakan penyalaan normal, penggantian peralatan yang disetujui, dan pemulihan setelah listrik kembali. Verifikasi bahwa setiap IP diresolusikan ke perangkat yang dimaksud. Cara ini memvalidasi link fisik, resolusi alamat, dan layanan aplikasi secara terpisah, alih-alih menggantikan uji penerimaan komunikasi industri dengan LED link atau satu ping yang berhasil.
Referensi teknis: RFC 826: Resolusi alamat Ethernet. Sumber daya FCTEL terkait: Artikel Teknis dan Dokumentasi produk switch industri (bahasa Mandarin).
