


UDP / RILEVAMENTO DEGLI ERRORI DA UN ESTREMO ALL’ALTRO
Perché includere gli indirizzi IP nel checksum UDP?
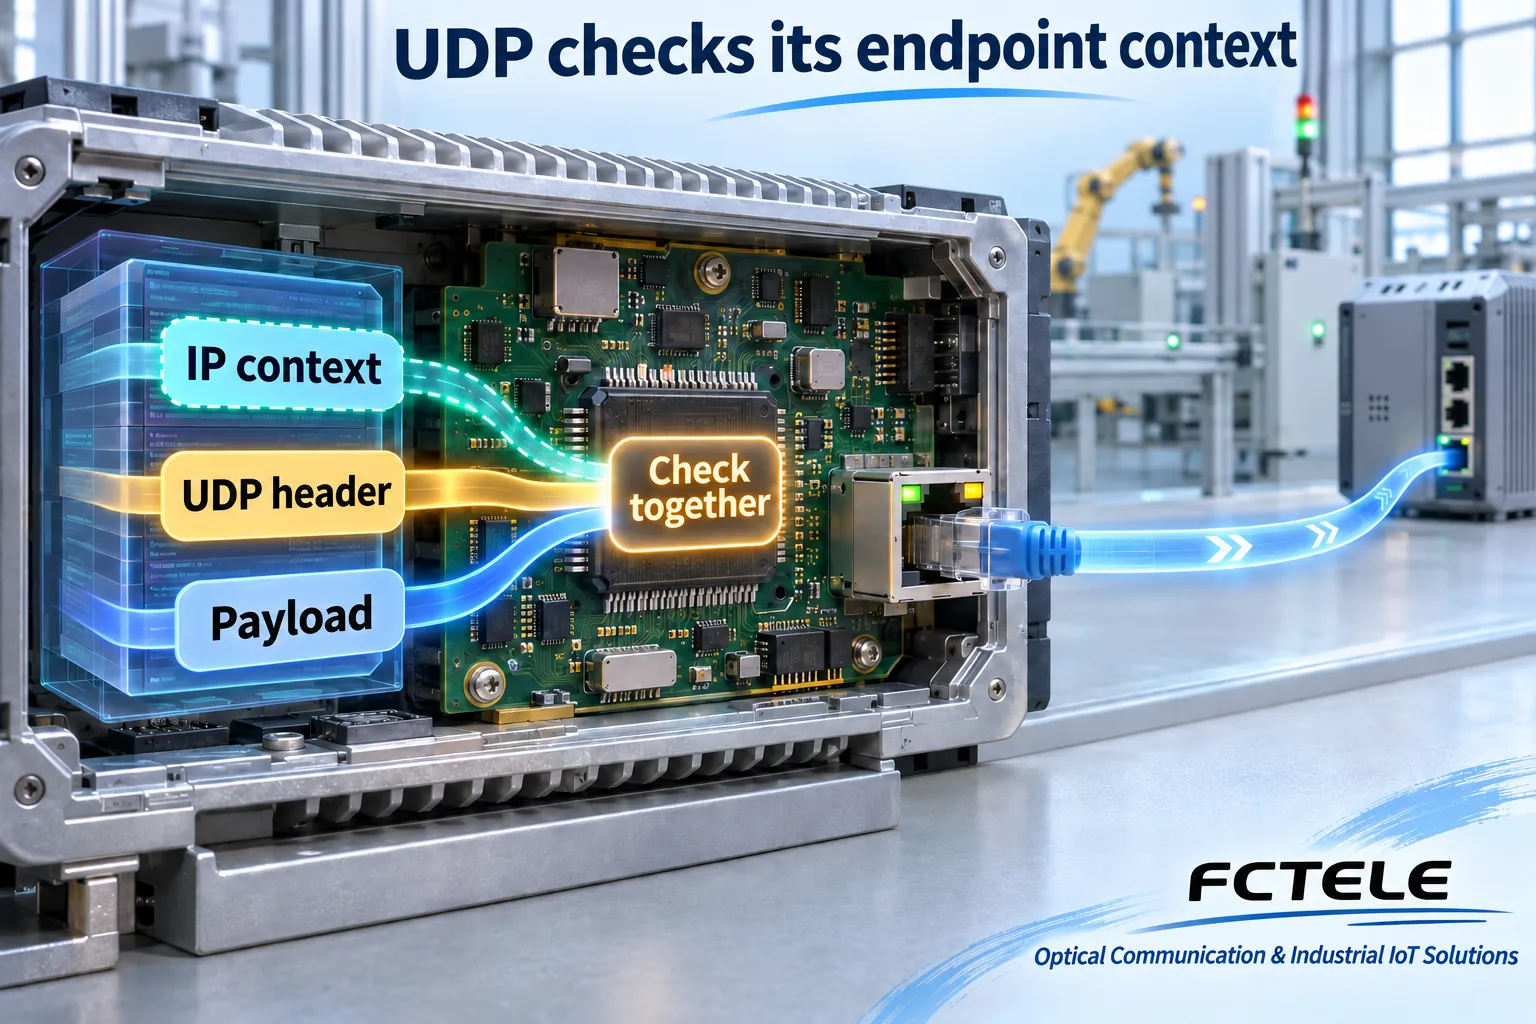
Il checksum di un normale datagramma IPv4 UDP include il contesto degli endpoint, oltre all’intestazione e al payload UDP. Entrambi gli endpoint costruiscono lo stesso pseudo-header per il calcolo. In questo modo, il rilevamento degli errori è legato al contesto di rete previsto senza trasmettere un’intestazione aggiuntiva. Un checksum valido non garantisce la consegna, l’attualità dei dati né l’affidabilità della loro origine; le applicazioni devono comunque eseguire i propri controlli di validità e sicurezza.
01 · Includere il contesto degli endpoint
Lo pseudo-header IPv4 fornisce indirizzi, protocollo e lunghezza al calcolo locale. Non è un’intestazione UDP aggiuntiva trasmessa sulla rete.
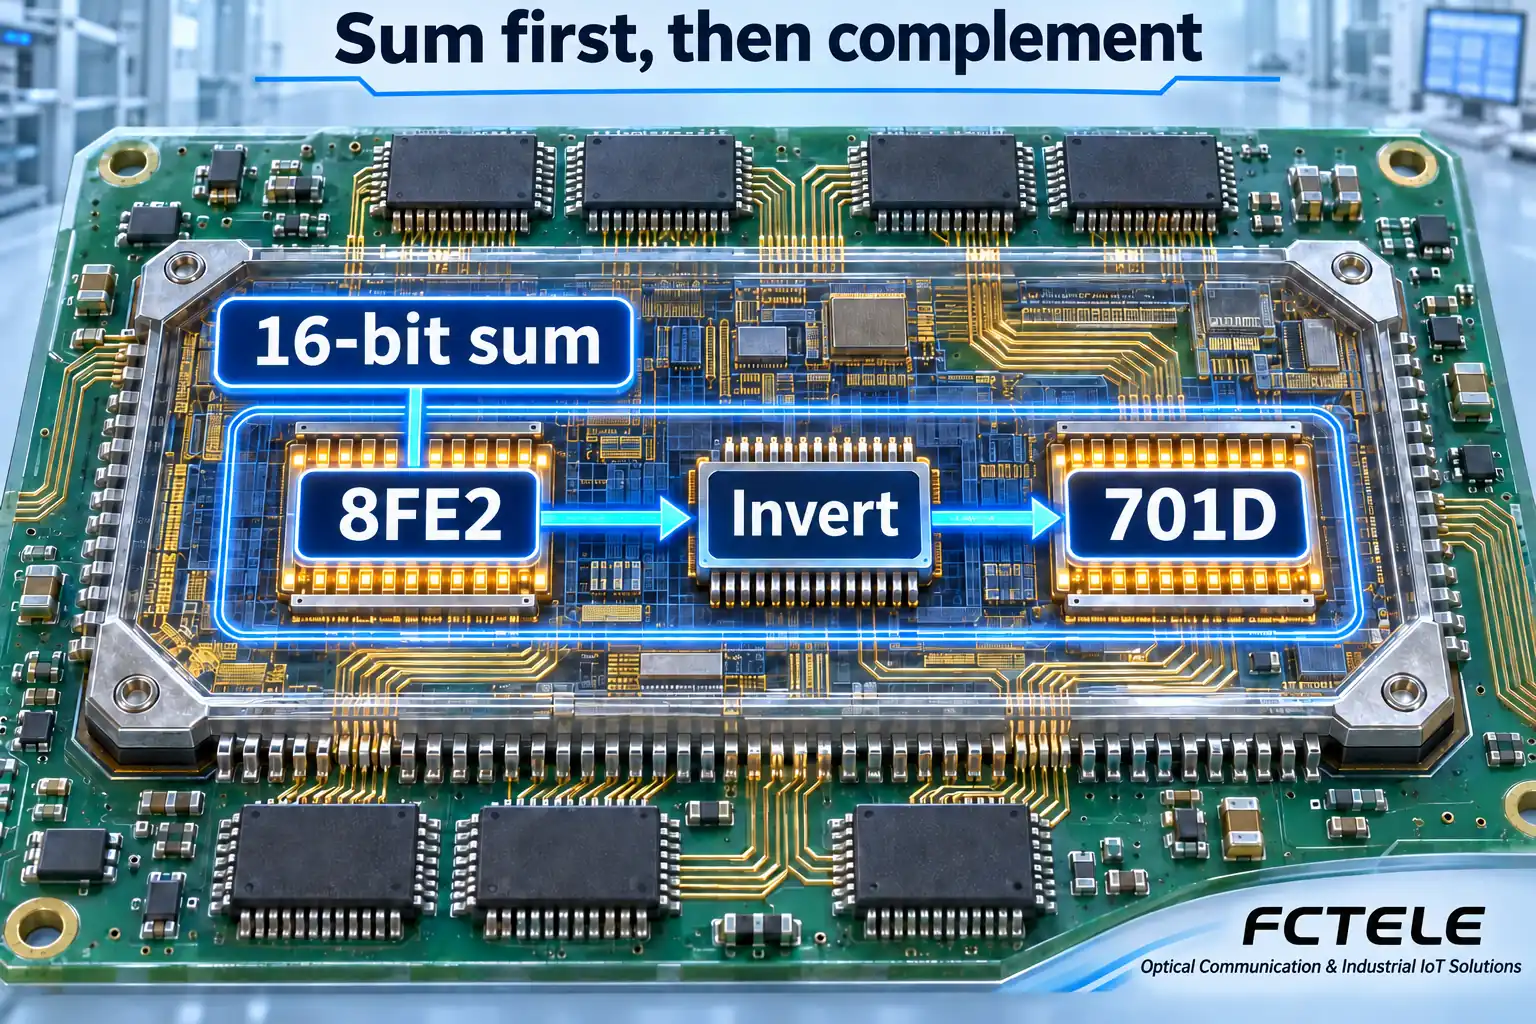
02 · Complementare la somma
L’esempio ipotetico completo produce la somma 8FE2. Invertendone i bit si ottiene il checksum 701D.
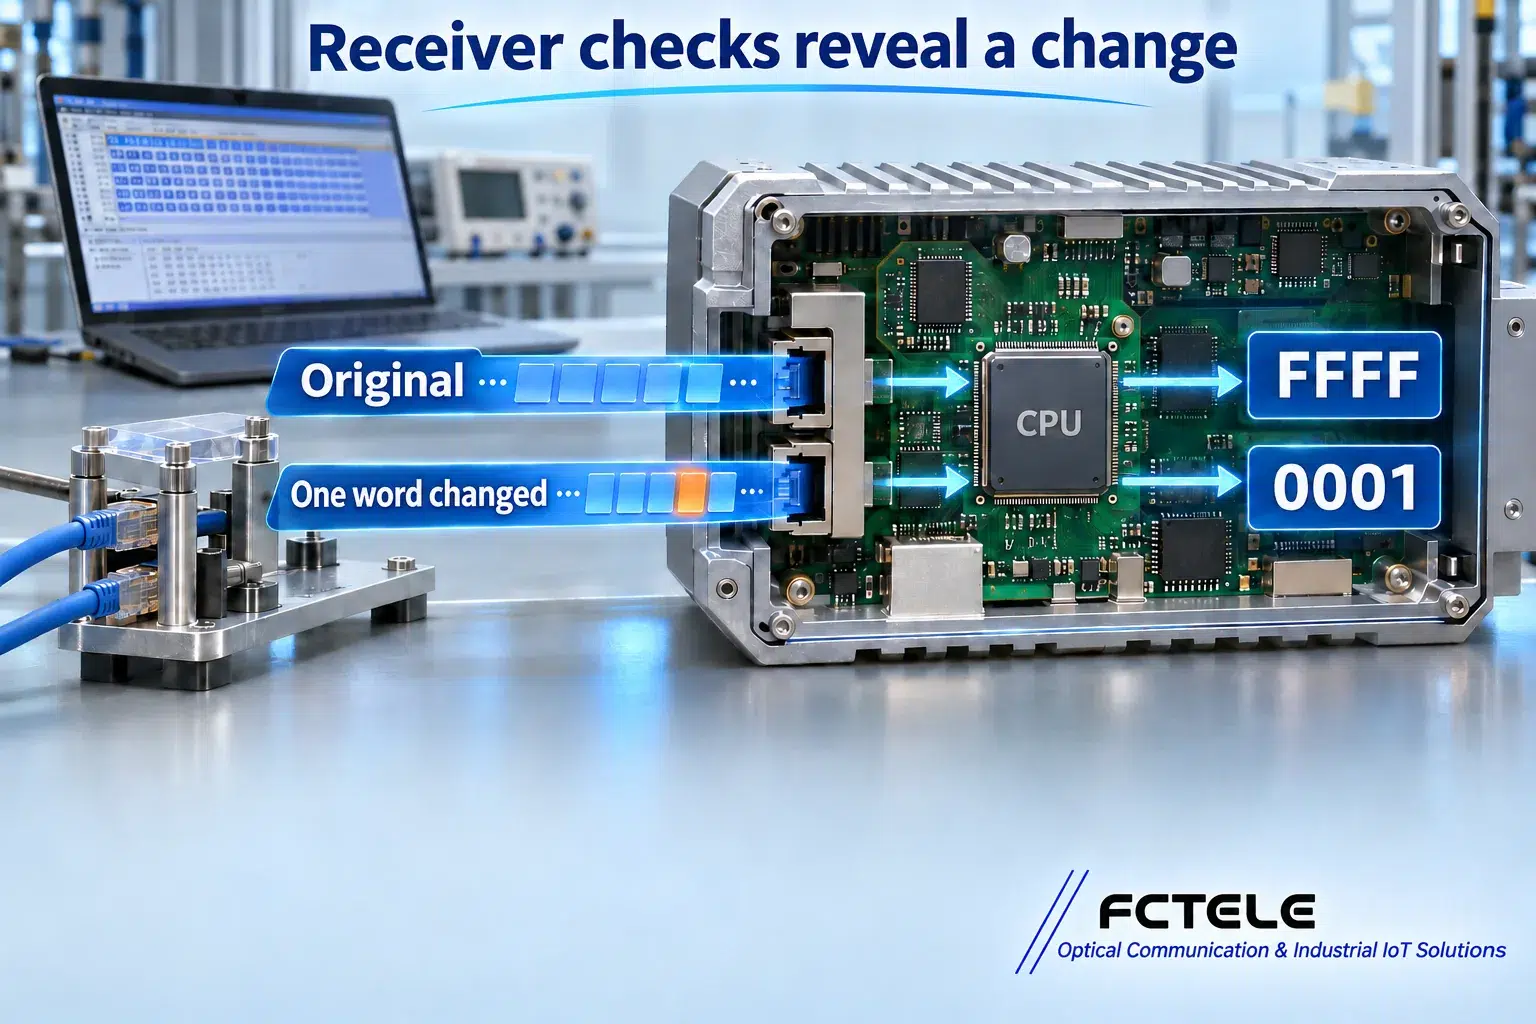
03 · Eseguire il confronto in ricezione
Mantenendo 701D e cambiando il payload da 0001 a 0002, si ottiene la somma di verifica 0001. Questo esempio mostra una modifica rilevabile, non tutti i possibili errori.
Conservare i dati di ingresso
Registrare byte, indirizzi, porte, lunghezza e direzione della cattura.
Controllare il punto di osservazione
Tenere conto dell’offload della scheda di rete prima di formulare una diagnosi basata su una cattura locale.
Verificare il significato dei dati per l’applicazione
Controllare sequenza, età dei dati ed esito separatamente dalla validità del checksum.
Lista di controllo per selezione e verifica — espandi
| Controllo | Cosa confermare | Come verificare |
|---|---|---|
| Copertura | Contesto, intestazione e payload completo | Calcolo che tiene conto dello pseudo-header |
| Offload | Campi osservati localmente e campi effettivamente trasmessi | Impostazioni dello strumento e osservazione da remoto |
| Validità | Risultato applicativo aggiornato e non duplicato | Registrazioni di sequenza, età dei dati ed esito |
Un server seriale invia dati di acquisizione a un computer tramite UDP. Ethernet dispone già di un controllo delle trame: perché allora UDP richiede un checksum separato e perché includervi gli indirizzi IP? Ogni livello verifica un oggetto diverso e opera entro confini diversi. Seguiamo un normale datagramma IPv4 UDP, dal contesto degli endpoint, dall’intestazione e dal payload fino alla verifica in ricezione. Gli esempi escludono le opzioni di estensione UDP e non rappresentano l’implementazione di un prodotto specifico.
Che cosa consegna UDP all’applicazione
UDP, lo User Datagram Protocol, consegna datagrammi. Ricevere un datagramma non equivale necessariamente a ricevere un messaggio completo dello strumento: un server seriale può formare i pacchetti in base alla lunghezza o al tempo di attesa, mentre il protocollo applicativo segue regole proprie per indirizzamento, funzione e lunghezza. Qui ci concentriamo sul controllo di coerenza tra gli endpoint di rete.
Una normale intestazione UDP contiene otto byte suddivisi in quattro campi: porta di origine, porta di destinazione, lunghezza e checksum. Le porte aiutano a identificare processi o servizi. La lunghezza UDP comprende l’intestazione di otto byte e il payload. Gli indirizzi IP di origine e destinazione fanno parte delle informazioni IP che incapsulano il datagramma, non di questi quattro campi UDP. Il controllo UDP comprende tuttavia più delle sole informazioni fisicamente presenti nella propria intestazione.
La documentazione Feichang dei server seriali elenca le modalità UDP e può aiutare a individuare la categoria di apparecchiatura pertinente. Il solo supporto di UDP non dimostra che un modello disponga di offload del checksum, visualizzazione delle catture di pacchetti o contatori di errori. Un comune switch di livello 2 inoltra in genere trame Ethernet; non si deve presumere che ogni chip di inoltro di uno switch esegua la verifica UDP.
Perché lo pseudo-header non è un’altra intestazione trasmessa
Per calcolare il checksum, il mittente riunisce l’indirizzo di origine, l’indirizzo di destinazione, il protocollo e la lunghezza UDP in un contesto di calcolo chiamato pseudo-header. In questo esempio IPv4, lo pseudo-header contiene i due indirizzi, un byte a zero, il numero di protocollo 17 e la lunghezza UDP. Questo contesto concorre al calcolo insieme all’intestazione UDP e al payload. Non viene trasmesso come intestazione duplicata aggiuntiva immediatamente prima di UDP.
Il destinatario ricostruisce il contesto a partire dalle informazioni IP ricevute e lo verifica insieme a UDP. Anche quando porte e payload appaiono identici, cambiare gli indirizzi degli endpoint può modificare il checksum atteso. Ciò associa i dati al loro contesto di rete e aiuta a rilevare alcuni casi di consegna errata o corruzione. Non significa che i dati vengano cifrati usando gli indirizzi IP.
Lo pseudo-header non include l’intera intestazione IPv4. Il TTL, per esempio, non fa parte del contesto qui descritto. Un dispositivo di rete che modifica legittimamente gli indirizzi o le porte rilevanti deve gestire di conseguenza i checksum interessati. Queste modifiche, accompagnate dalla gestione dei checksum, sono diverse dalla corruzione illustrata nell’esempio seguente, in cui si mantiene deliberatamente il vecchio checksum.
Reinserire il riporto prima di calcolare il complemento
Raggruppare i byte adiacenti in parole di 16 bit, sommarle con l’aritmetica in complemento a uno e poi invertire ogni bit del risultato per ottenere il checksum di 16 bit. Una differenza essenziale rispetto alla normale addizione con troncamento è che un riporto oltre i 16 bit viene reinserito all’estremità meno significativa, anziché essere scartato. Se la lunghezza del payload è dispari, aggiungere un byte a zero solo ai fini del calcolo; questo riempimento non aumenta la lunghezza UDP.
Quando si genera il checksum, considerare pari a zero il relativo campo dell’intestazione. Durante la verifica, includere il checksum trasmesso e ripetere la somma sullo stesso insieme di dati. Per un datagramma valido che usa il checksum, la somma in complemento a uno risultante ha tutti i bit a uno: FFFF in esadecimale. Una modifica che produce un risultato diverso da FFFF costituisce motivo per scartare il datagramma.
L’esadecimale è semplicemente una notazione compatta per i byte; chi effettua le verifiche sul campo non deve calcolare a mano il checksum di ogni pacchetto. L’importante è usare gli stessi criteri per la copertura, l’accoppiamento dei byte e la gestione del riporto. Uno strumento di verifica sviluppato in proprio che esegue una semplice somma dei byte senza includere lo pseudo-header può scartare erroneamente un pacchetto UDP valido.
Un esempio riproducibile di datagramma ipotetico
Usare l’indirizzo di origine 192.0.2.1, l’indirizzo di destinazione 192.0.2.2, la porta di origine 1000, la porta di destinazione 2000 e i due byte di payload 00 01. Questi indirizzi sono usati a fini di documentazione e non costituiscono raccomandazioni per la configurazione sul campo. La lunghezza UDP è di dieci byte: otto di intestazione e due di payload. Questo esempio didattico non prevede opzioni IP, frammentazione né opzioni di estensione UDP.
Nell’ordine dei byte di rete, le parole dello pseudo-header sono C000, 0201, C000, 0202, 0011 e 000A. Aggiungere le parole dell’intestazione UDP: 03E8, 07D0, 000A e 0000, seguite dalla parola del payload 0001. La parola 0011 combina il byte a zero e il numero di protocollo 17 in decimale; 0000 è il campo del checksum azzerato per la generazione. La lunghezza UDP compare intenzionalmente sia nello pseudo-header sia nell’intestazione UDP, dove svolge il proprio ruolo in ciascun caso.
La somma in complemento a uno con reinserimento del riporto dà 8FE2. Invertendo i bit si ottiene 701D, che il mittente scrive nel campo del checksum UDP. Un destinatario che dispone dello stesso contesto e dello stesso contenuto ottiene FFFF. I valori riportati nelle figure si riferiscono esclusivamente a questo datagramma ipotetico completo, non a una cattura né a una misurazione delle prestazioni di un dispositivo.
Ora cambiare soltanto il payload da 00 01 a 00 02, mantenendo invariati tutti gli altri campi e il checksum 701D. La somma di verifica diventa 0001 anziché FFFF. La modifica di una sola parola mostra come viene rilevato l’errore. Non dimostra che tutti gli errori possibili siano rilevabili: un checksum di 16 bit può dare luogo a collisioni e alcune modifiche multiple possono compensarsi.
Un checksum valido non dimostra che i dati siano aggiornati e affidabili
Il controllo UDP non garantisce la consegna né offre automaticamente ritrasmissione, eliminazione dei duplicati o ordinamento. Un duplicato integro può superare il controllo. Una lettura del giorno prima, conservata in cache, può essere reinviata con un checksum perfettamente corretto. Le applicazioni devono comunque gestire numeri di sequenza, informazioni temporali, stati di validità, timeout e conferme di esecuzione in base alle proprie esigenze operative.
Nelle acquisizioni periodiche, verificare a quale punto si riferisce la lettura, la posizione del campione nella sequenza e se è stata superata l’età massima consentita. Per i comandi occorre anche considerare le esecuzioni duplicate e la conferma dell’esito. Superare il controllo del checksum non dimostra che il dispositivo funzioni correttamente, che le informazioni siano aggiornate o che un comando sia stato eseguito con successo. Per trarre queste conclusioni servono riscontri diversi.
Il checksum non è neppure una verifica dell’identità né una firma resistente alle manomissioni. Chi è in grado di modificare il contenuto può anche generare un checksum corrispondente. Per poter considerare attendibile l’origine e resistere a modifiche dolose, occorre predisporre autenticazione, cifratura e controlli degli accessi. Un campo di checksum UDP non trasforma un normale percorso di acquisizione in un canale sicuro.
Distinguere i valori a zero, IPv6 e i punti di osservazione
Nell’uso tradizionale di IPv4 UDP, un campo di checksum trasmesso con tutti i bit a zero indica che non è stato generato alcun checksum. Se il calcolo restituisce zero, trasmettere tutti i bit a uno per evitare l’ambiguità. Non applicare direttamente questa regola al caso ordinario di IPv6 UDP: IPv6 prevede requisiti diversi per il checksum e uno pseudo-header diverso. Le eccezioni specifiche per i tunnel non rientrano nell’ambito di questo articolo.
Distinguere una cattura locale sull’host mittente dal pacchetto effettivamente trasmesso sulla rete. L’offload del checksum sulla scheda di rete può far apparire il campo del checksum non compilato o non corrispondente in una cattura locale. Prima di concludere che i pacchetti siano effettivamente corrotti, consultare la documentazione dello strumento, controllare le impostazioni di offload e verificare da un punto di osservazione remoto o indipendente. Un singolo avviso in rosso non basta per giustificare una modifica a una configurazione di produzione.
Per il collaudo di accettazione, conservare un payload noto e la configurazione degli endpoint, controllare la lunghezza UDP e l’ordine dei byte, quindi ricalcolare il checksum con uno strumento che tenga conto dello pseudo-header. Eseguire confronti con dati deliberatamente corrotti solo su un banco di prova controllato. Verificare separatamente perdite, duplicazioni, timeout e ripristino a livello applicativo. In questo modo si verifica la copertura del checksum senza confondere il rilevamento degli errori da un estremo all’altro, FCS di Ethernet e l’affidabilità dell’applicazione.
Il controllo Ethernet FCS riguarda la singola trama Ethernet. Su più collegamenti, un trasferimento non può essere trattato come un’unica trama che rimane invariata dall’inizio alla fine: l’inoltro a livello di rete può creare una nuova trama di livello 2 per il segmento successivo. Il controllo UDP riguarda l’intera parte UDP, con il contesto degli endpoint pertinente. Il punto in cui si rileva un errore non coincide necessariamente con quello in cui si è verificato. Interpretare i contatori delle porte dello switch, le catture agli endpoint e i registri applicativi ciascuno al proprio livello.
Se si verifica una frammentazione IPv4, la copertura del controllo UDP riguarda comunque l’intero datagramma UDP. Non trattare i byte presenti in ciascun frammento come un datagramma UDP indipendente. È necessario ricevere tutto il contenuto rilevante; la mancanza di un frammento introduce un altro problema. Questo esempio evita deliberatamente la frammentazione, così che sia possibile verificare ogni parola. Per i pacchetti più lunghi osservati sul campo, i metodi di osservazione devono tenere conto delle effettive condizioni di incapsulamento.
Conservare, insieme al risultato della verifica, i byte originali, gli indirizzi degli endpoint, le porte, la lunghezza UDP, la direzione della cattura e lo stato dell’offload. Una schermata che riporta soltanto «corretto» rende difficile ripetere la verifica e stabilire se la copertura fosse completa. Per ottenere un riscontro riproducibile servono sia il valore calcolato sia le condizioni di ingresso, non un singolo valore di checksum isolato.
Fonti e ambito di applicazione
RFC768 — UDP · RFC1071 — Checksum Internet · RFC8200 — IPv6 · Documentazione di riferimento Feichang sui server seriali (in cinese)
L’esempio riguarda il caso ordinario di IPv4 UDP senza opzioni di estensione UDP. Non consente di dedurre le regole di IPv6 né le eccezioni specifiche per i tunnel. Verificare le modalità del prodotto nella documentazione del modello specifico.
Tradotto dall'articolo tecnico in cinese: Leggi l'articolo originale in cinese.
Domande frequenti
Lo pseudo-header viene trasmesso come intestazione aggiuntiva?
No. Gli endpoint ricostruiscono i dati di ingresso del calcolo a partire dal contesto IP. Lo pseudo-header concorre al calcolo insieme all’intestazione UDP e al payload, senza aggiungere un’altra intestazione UDP sulla rete.
Un checksum UDP valido dimostra che i dati sono aggiornati?
No. Anche i dati duplicati o vecchi possono avere un checksum corretto. Le applicazioni devono controllare la sequenza dei campioni, le informazioni temporali e la validità.
Le regole sul checksum a zero di IPv4 si possono applicare direttamente a IPv6?
No. Il caso ordinario di IPv6 UDP prevede requisiti diversi e uno pseudo-header diverso. Questo esempio riguarda il caso ordinario di IPv4; le eccezioni per i tunnel vanno esaminate separatamente.
