


Il cavo di un PLC è collegato e il LED di collegamento dello switch è acceso, ma l'HMI continua a non riuscire a raggiungerlo. Un collegamento fisico funzionante assicura la trasmissione del segnale; un endpoint IPv4 necessita anche dell'indirizzo Ethernet del proprio next hop. ARP associa un indirizzo IPv4 locale a un indirizzo MAC. Seguire l'effettiva sequenza di elaborazione delle richieste permette di spiegare la risoluzione degli indirizzi, gli aggiornamenti della cache e il meccanismo alla base dei guasti dovuti a IP duplicati.
Scegliere il next hop prima di inviare un frame di dati operativi
Gli indirizzi IP forniscono l'indirizzamento a livello di rete; gli indirizzi MAC identificano la destinazione a livello di collegamento Ethernet. Un'interfaccia Ethernet utilizza normalmente un indirizzo MAC a 48 bit, che lo switch usa per selezionare una porta di uscita. Configurare un indirizzo IP su un PLC non significa che l'HMI ne conosca già il MAC. Un LED di collegamento acceso non dimostra che l'indirizzamento o il servizio applicativo siano corretti.
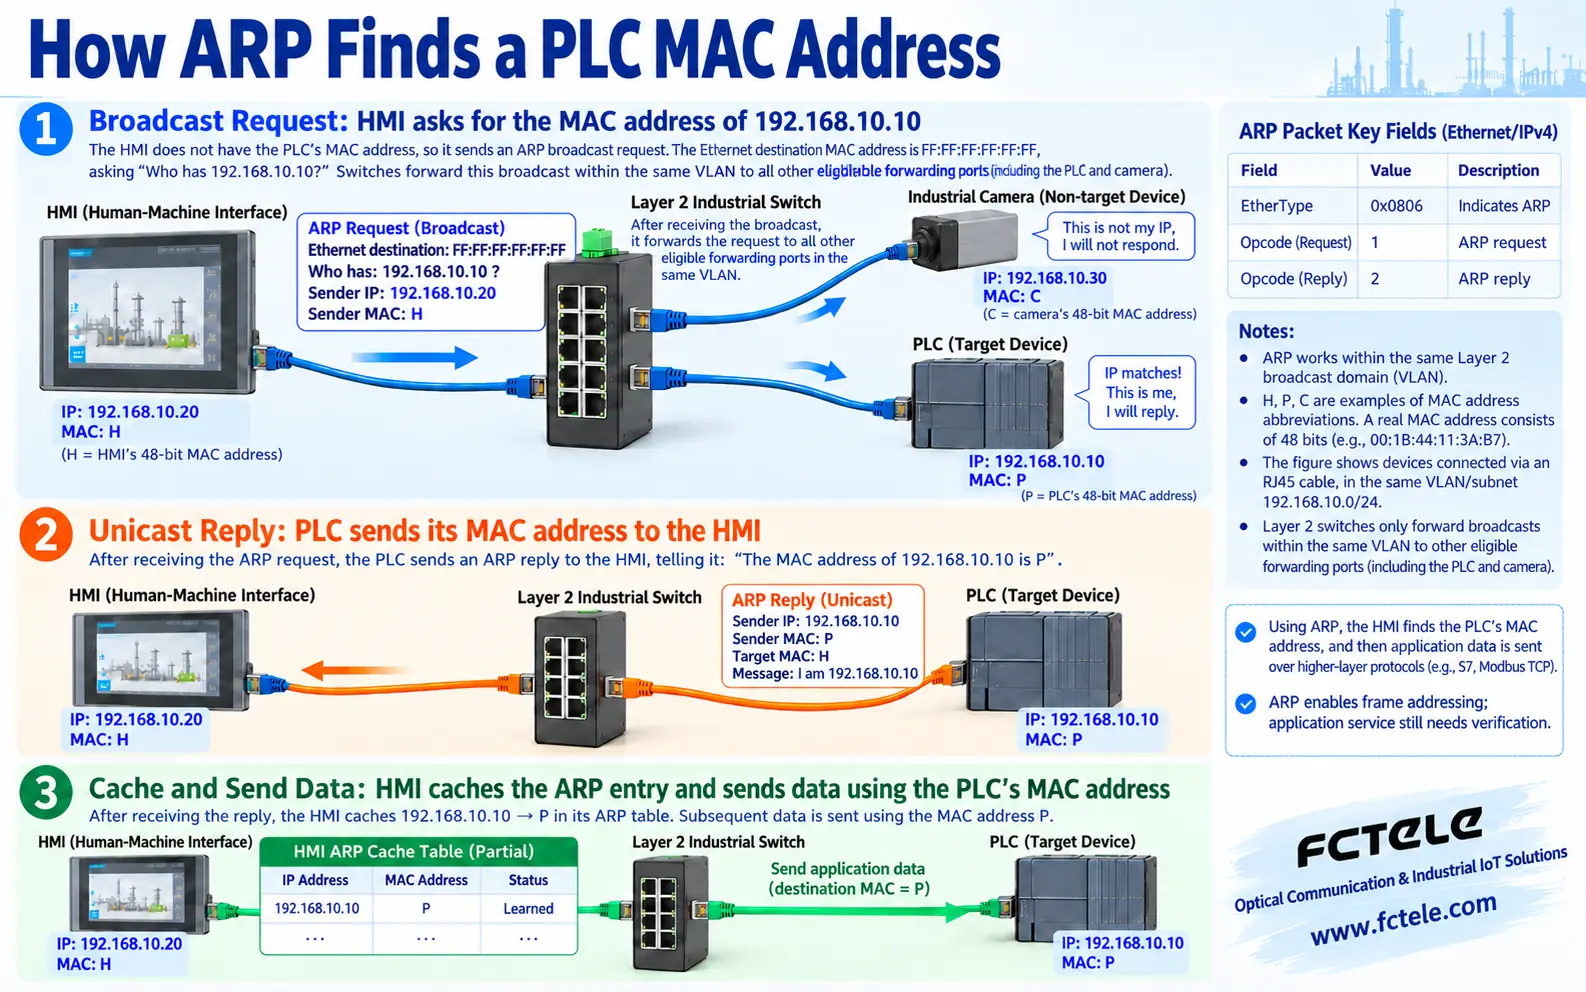
Si considerino un HMI con indirizzo 192.168.10.20/24 e un PLC con indirizzo 192.168.10.10/24 nello stesso VLAN. Il prefisso /24 indica che i primi 24 bit identificano la rete, ed equivale alla maschera 255.255.255.0. L'HMI consulta la propria tabella di instradamento, identifica il PLC come destinazione direttamente connessa e controlla la propria cache ARP. Tutti gli indirizzi e le etichette MAC abbreviate presenti in questo articolo sono esempi didattici, non misurazioni sul campo di FCTEL.
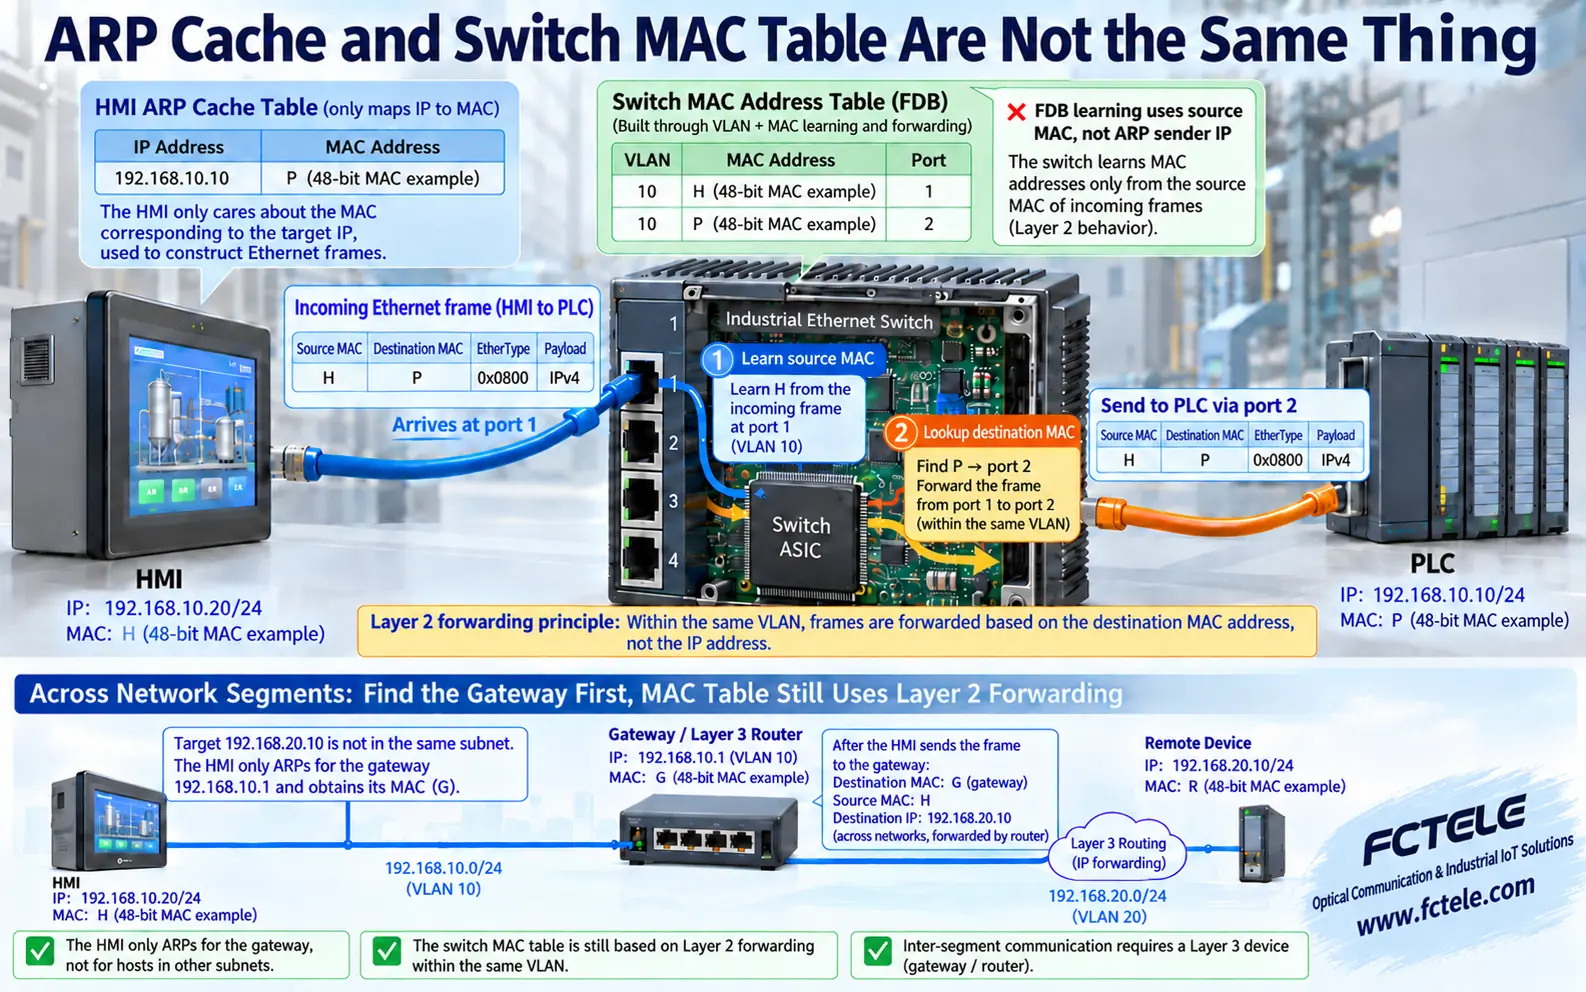
Per una destinazione come 192.168.20.10, l'HMI utilizzerà normalmente un gateway come 192.168.10.1. Risolve il MAC del gateway locale, non quello del PLC remoto. Il MAC di destinazione del frame appartiene al gateway, mentre il IP di destinazione del pacchetto appartiene ancora al PLC remoto. Un router crea un nuovo incapsulamento Ethernet sul collegamento successivo. Gli indirizzi MAC possono quindi cambiare a ogni hop, mentre il normale instradamento mantiene il IP della destinazione finale.
Inviare la domanda in broadcast e la risposta in unicast
In assenza di una voce di cache utilizzabile, l'HMI invia una richiesta ARP. La destinazione Ethernet è il MAC di broadcast FF:FF:FF:FF:FF:FF, mentre EtherType 0x0806 identifica un payload ARP. Per Ethernet e IPv4, l'intestazione ARP specifica comunemente il tipo hardware 1, il tipo di protocollo 0x0800, la lunghezza dell'indirizzo hardware 6, la lunghezza dell'indirizzo di protocollo 4, un codice operazione e gli indirizzi del mittente e del destinatario. L'operazione di richiesta è 1; quella di risposta è 2.
La richiesta include il IP e il MAC dell'HMI e chiede quale dispositivo possieda 192.168.10.10. L'indirizzo hardware del destinatario non è ancora noto e nella richiesta è normalmente impostato a zero. Lo switch replica il broadcast sulle altre porte abilitate all'inoltro in quel VLAN, non su ogni VLAN. Una telecamera non interessata normalmente non risponde; il PLC riconosce il proprio IP di destinazione e prepara una risposta.
Una risposta ordinaria viene inviata in unicast all'HMI e fornisce il IP e il MAC del PLC mittente. L'HMI può quindi associare 192.168.10.10 a quel MAC e incapsulare il frame di dati operativi in attesa. L'individuazione dell'indirizzo richiede un broadcast, ma non ogni successivo pacchetto di dati operativi. I tentativi ripetuti, i timeout e la scadenza delle voci della cache dipendono dall'implementazione dell'endpoint; un unico timer fisso non può descrivere ogni PLC, computer e gateway.
Distinguere la cache ARP dell'endpoint dalla tabella MAC dello switch
Una cache ARP appartiene normalmente a un endpoint IPv4 o a un'interfaccia di livello 3 e indica quale MAC utilizzare per un next hop IPv4. Il database di inoltro dello switch, o FDB, indica quale porta consente di raggiungere un MAC di destinazione in un determinato VLAN. Entrambe le tabelle possono partecipare a uno stesso scambio, ma le loro chiavi e i loro valori sono diversi e non possono sostituirsi a vicenda.
Quando il frame dell'HMI entra nella porta 1, lo switch ne apprende il MAC sorgente su quella porta. Se il MAC di destinazione corrisponde alla porta 2, inoltra il frame al PLC collegato a quella porta. L'apprendimento del MAC sorgente utilizza l'indirizzo sorgente Ethernet, non il IP del mittente contenuto nel payload ARP. Se un MAC di destinazione non è ancora stato appreso, un unicast sconosciuto può essere replicato sulle altre porte abilitate nel VLAN. Questo fenomeno ha una causa diversa dal broadcast di una richiesta ARP.
Un media converter in fibra o un uplink ottico può estendere questo percorso di livello 2; non risolve automaticamente gli indirizzi IP degli endpoint. L'inoltro di ARP non significa che uno switch puramente di livello 2 disponga di una cache ARP per ogni PLC. Un IP di gestione dello switch, un'interfaccia instradata o una funzione di sicurezza dedicata possono utilizzare ARP separatamente. Identificare sempre il dispositivo, la tabella e il VLAN oggetto dell'ispezione.
Perché gli indirizzi IP duplicati possono rendere intermittente la comunicazione
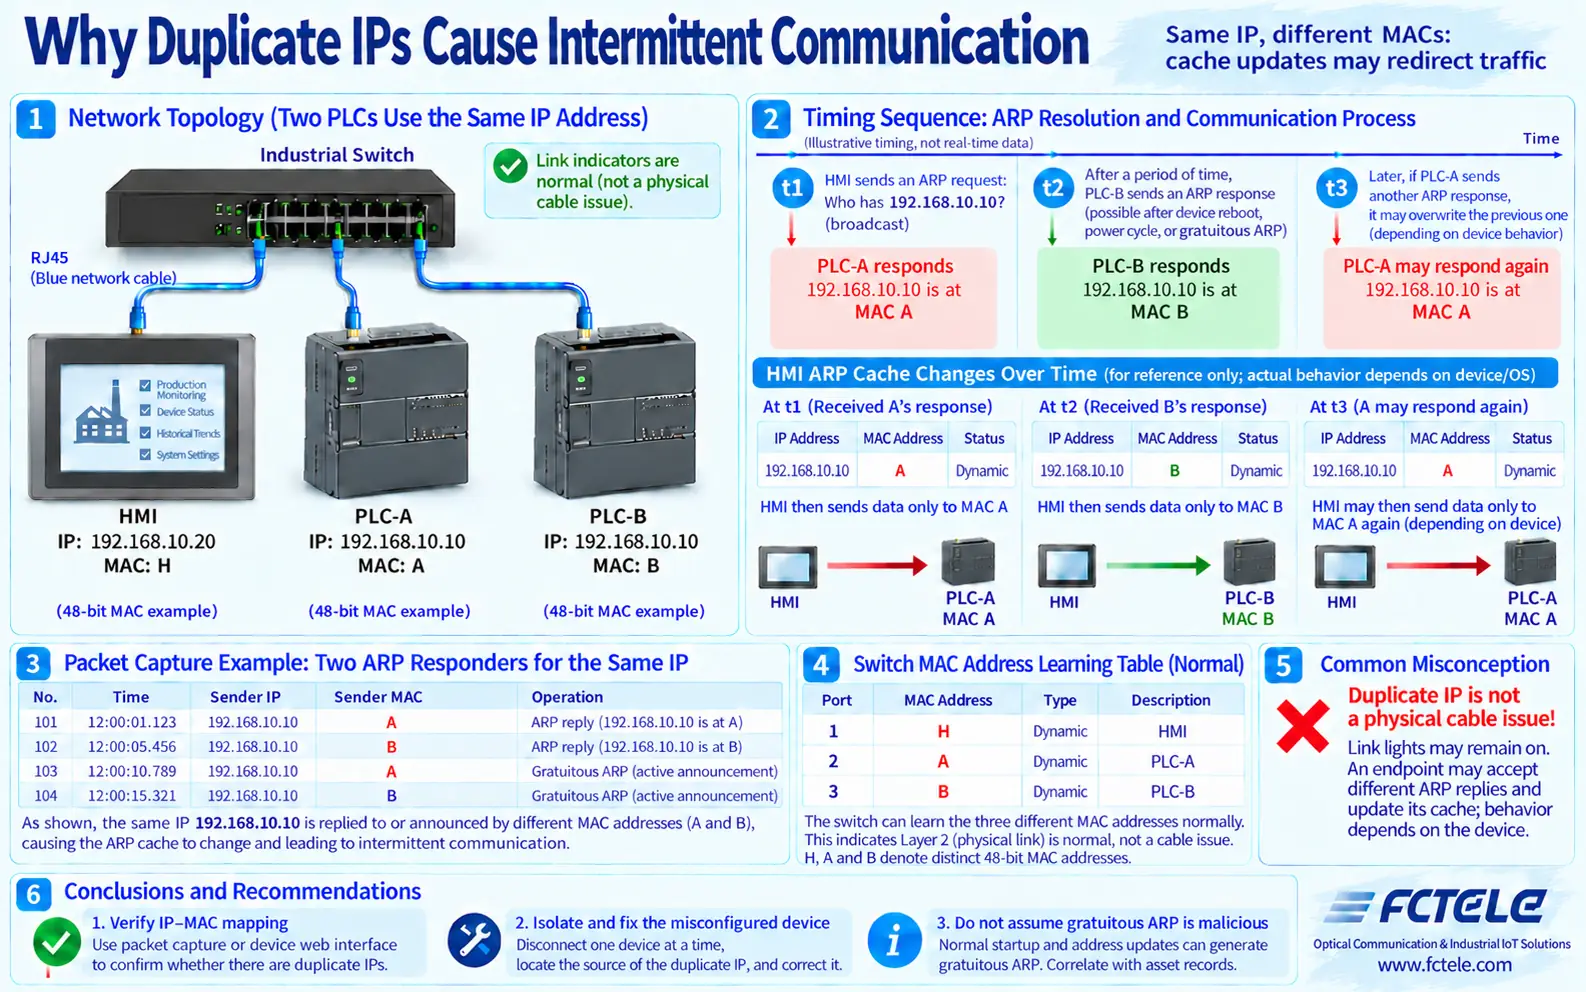
Se PLC-A e PLC-B utilizzano entrambi 192.168.10.10 ma hanno indirizzi MAC diversi, entrambi possono rispondere alla stessa richiesta. Quale associazione venga accettata dall'HMI e se cambi in seguito dipende dall'ordine di arrivo, dalle regole della cache e dall'implementazione. Un'associazione ad A invia i frame di dati operativi ad A; una successiva associazione a B può reindirizzarli verso B. I sintomi possono includere accesso intermittente, comunicazione con il dispositivo sbagliato o ripetuti tentativi di instaurare la connessione. Gli IP duplicati non si alternano necessariamente secondo una cadenza fissa.
Lo switch può apprendere correttamente A e B su porte separate e i LED di entrambi i collegamenti fisici possono continuare a indicare un funzionamento normale. Il guasto consiste in un'identità IP non univoca, non necessariamente in una perdita ottica o in una porta danneggiata. ARP gratuiti o altri annunci non sollecitati possono verificarsi durante il normale avvio o in occasione di modifiche degli indirizzi. Un singolo annuncio non dimostra un attacco; confrontare con l'inventario dei dispositivi le evidenze ripetute di uno stesso IP del mittente associato a più MAC.
Acquisire il traffico ARP e registrare il IP di destinazione, il IP del mittente della risposta, il MAC del mittente e l'ora. Associare quindi ciascun MAC a una porta dello switch e a un dispositivo fisico. Associazioni ripetute in conflitto richiedono controlli degli indirizzi statici, delle impostazioni dei dispositivi sostitutivi e dei portatili utilizzati per la manutenzione. Un singolo ping fallito non costituisce una prova sufficiente. L'isolamento delle apparecchiature o la modifica degli indirizzi devono essere pianificati nell'ambito di una finestra di manutenzione approvata, anziché essere eseguiti senza adeguata pianificazione su una linea di produzione in funzione.
Circoscrivere il guasto usando evidenze osservabili
Verificare innanzitutto le impostazioni IP, le maschere, le route e l'appartenenza a VLAN. Quindi esaminare la cache dell'endpoint che avvia la comunicazione e acquisire un tentativo di accesso eseguito appositamente. L'assenza di richieste visibili può indicare un'associazione già in cache, un'interfaccia diversa o un punto di acquisizione errato. Una richiesta senza risposta richiede controlli sulla disponibilità del destinatario, sul percorso di inoltro all'interno dello stesso VLAN e sull'indirizzamento del destinatario. Un'associazione stabile senza comunicazione applicativa richiede controlli sulle porte applicative, sui controlli di accesso e sul servizio del dispositivo.
Prima di cancellare una voce della cache, conservare l'associazione originale e le evidenze acquisite. Cancellare soltanto le voci interessate degli endpoint per cui si dispone dell'autorizzazione e osservare nuovamente la risoluzione. Lo svuotamento della cache può consentire un ripristino temporaneo oppure portare a riapprendere immediatamente il dispositivo sbagliato; non è una soluzione definitiva. Tra sottoreti, verificare la raggiungibilità del gateway, l'instradamento e il percorso di ritorno. Inviare un broadcast locale per risolvere un endpoint remoto non rispetta la normale selezione del next hop.
La documentazione ufficiale di FCTEL relativa al suo switch industriale gestito con 24 porte elettriche Gigabit e quattro porte combo ottiche/elettriche Gigabit elenca VLAN, mirroring delle porte, statistiche delle porte e funzioni di filtraggio/associazione MAC. VLAN contribuisce a definire l'ambito del broadcast; il mirroring supporta l'acquisizione; le tabelle MAC e le statistiche aiutano ad associare il traffico alle porte fisiche. I dettagli dei menu, il firmware e le capacità di mirroring devono essere verificati nel manuale dello specifico dispositivo. Queste funzioni non implicano il rilevamento o la risoluzione automatica di ogni guasto dovuto a IP duplicati.
Conservare la topologia delle porte, l'inventario degli indirizzi, le associazioni delle risposte ARP e gli effettivi risultati di lettura/scrittura dell'applicazione come evidenze di collaudo. Includere l'avvio normale, la sostituzione autorizzata delle apparecchiature e il ripristino dell'alimentazione. Verificare che ogni IP venga risolto nel dispositivo previsto. In questo modo si convalidano separatamente il collegamento fisico, la risoluzione degli indirizzi e il servizio applicativo, anziché sostituire il collaudo della comunicazione industriale con un LED di collegamento o un singolo ping riuscito.
Riferimenti tecnici: RFC 826: risoluzione degli indirizzi Ethernet. Risorse FCTEL correlate: Articoli tecnici e documentazione di prodotto dello switch industriale (in cinese).
