


GVRPを使用すると、スイッチはVLANメンバーシップ情報を動的に伝播できます。これは、VLANを複数のスイッチにまたがって拡張する際の、繰り返しの登録作業に対応するものです。GVRPはVLAN情報の登録、維持、登録解除を行いますが、それ自体がデータ転送を行うわけではなく、ポートのVLAN設定、トランクポリシー、アクセス制御を置き換えるものでもありません。
1. VLAN情報の登録が必要な理由
スイッチはポートを異なるVLANに所属させることができます。VLANがスイッチ間トランクを通過する必要がある場合、両端で該当するメンバーシップと転送条件が満たされていなければなりません。静的設定では、管理者がVLANと適切な許可メンバーシップを明示的に設定します。一方、GVRPでは、参加スイッチが制御メッセージを通じてVLANメンバーシップを通知できます。
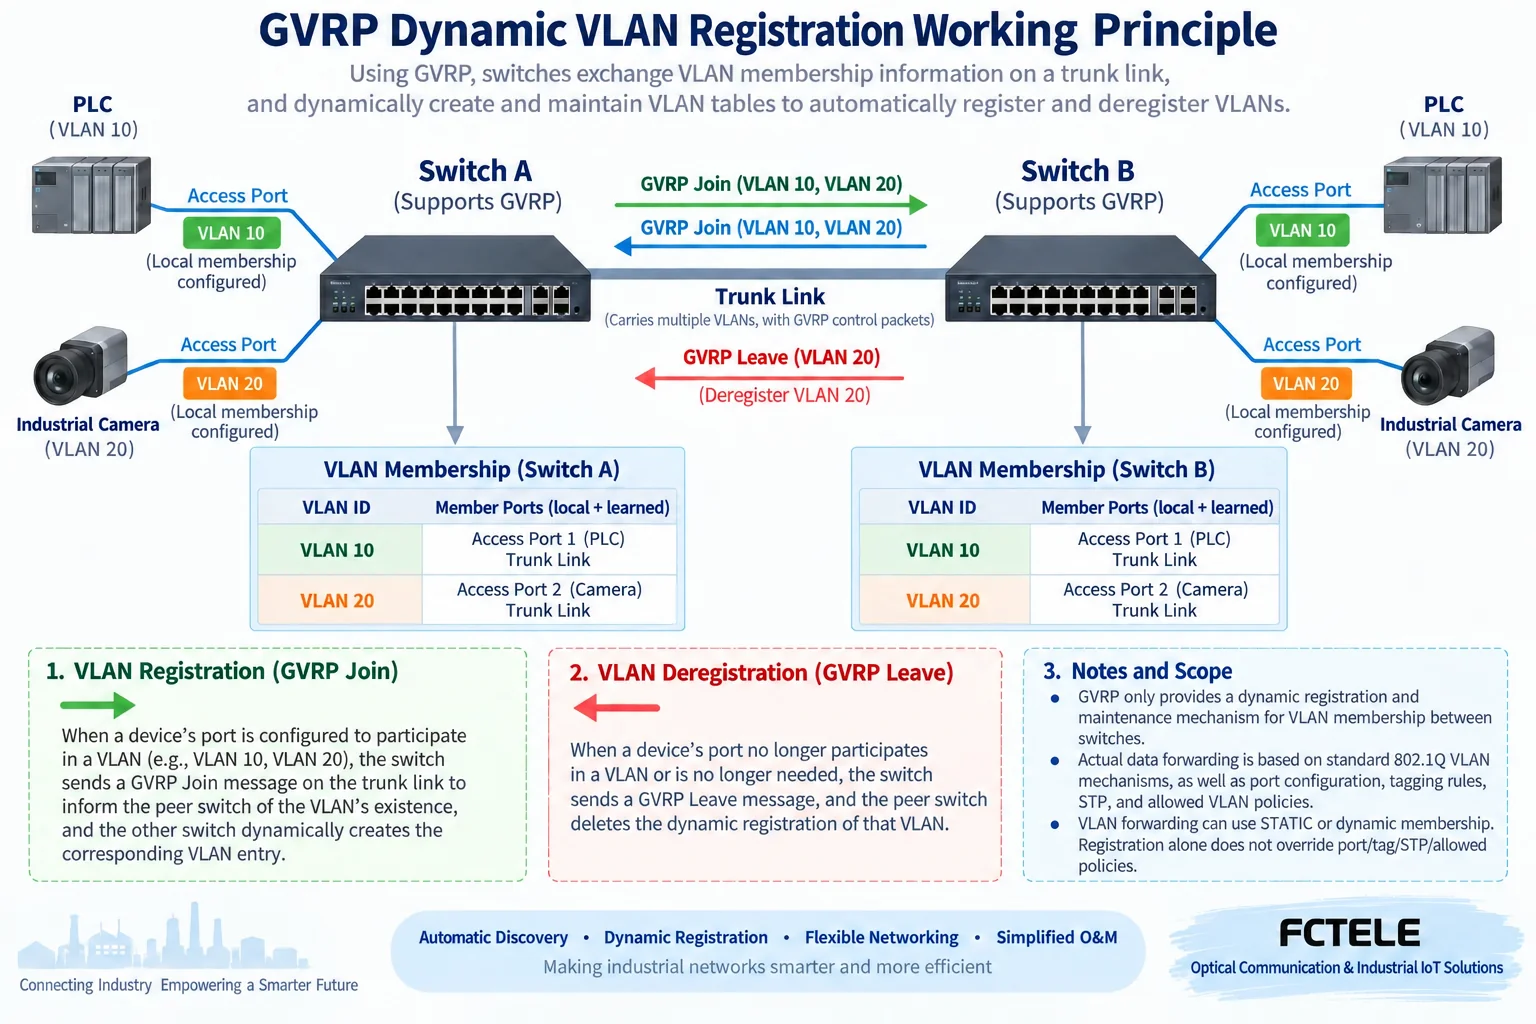
設定されたアクセス側のメンバーシップでVLAN 10またはVLAN 20が必要な場合、スイッチは参加トランク上でJoin情報を送信し、対向スイッチが対応する動的登録を確立できるようにします。メンバーシップが不要になると、Leave情報によって登録が解除されます。Hold、Join、Leaveの各タイマーは状態の維持に影響します。デフォルト値とコマンドは、該当モデルのマニュアルで確認してください。
2. 登録はアプリケーションの接続性を保証しない
このトランクベースの構成では、GVRPメッセージのために、正しく設定された参加リンクが必要です。対向機器でGVRPが無効になっている場合、ポートが不適切なアクセス用の役割になっている場合、またはデバイスが制御メッセージをフィルタリングしている場合、対向側での学習が妨げられることがあります。動的なVLANエントリが存在していても、ポートメンバーシップ、トランクポリシー、STP状態、その他のレイヤー2ルールによって、データがブロックされることがあります。
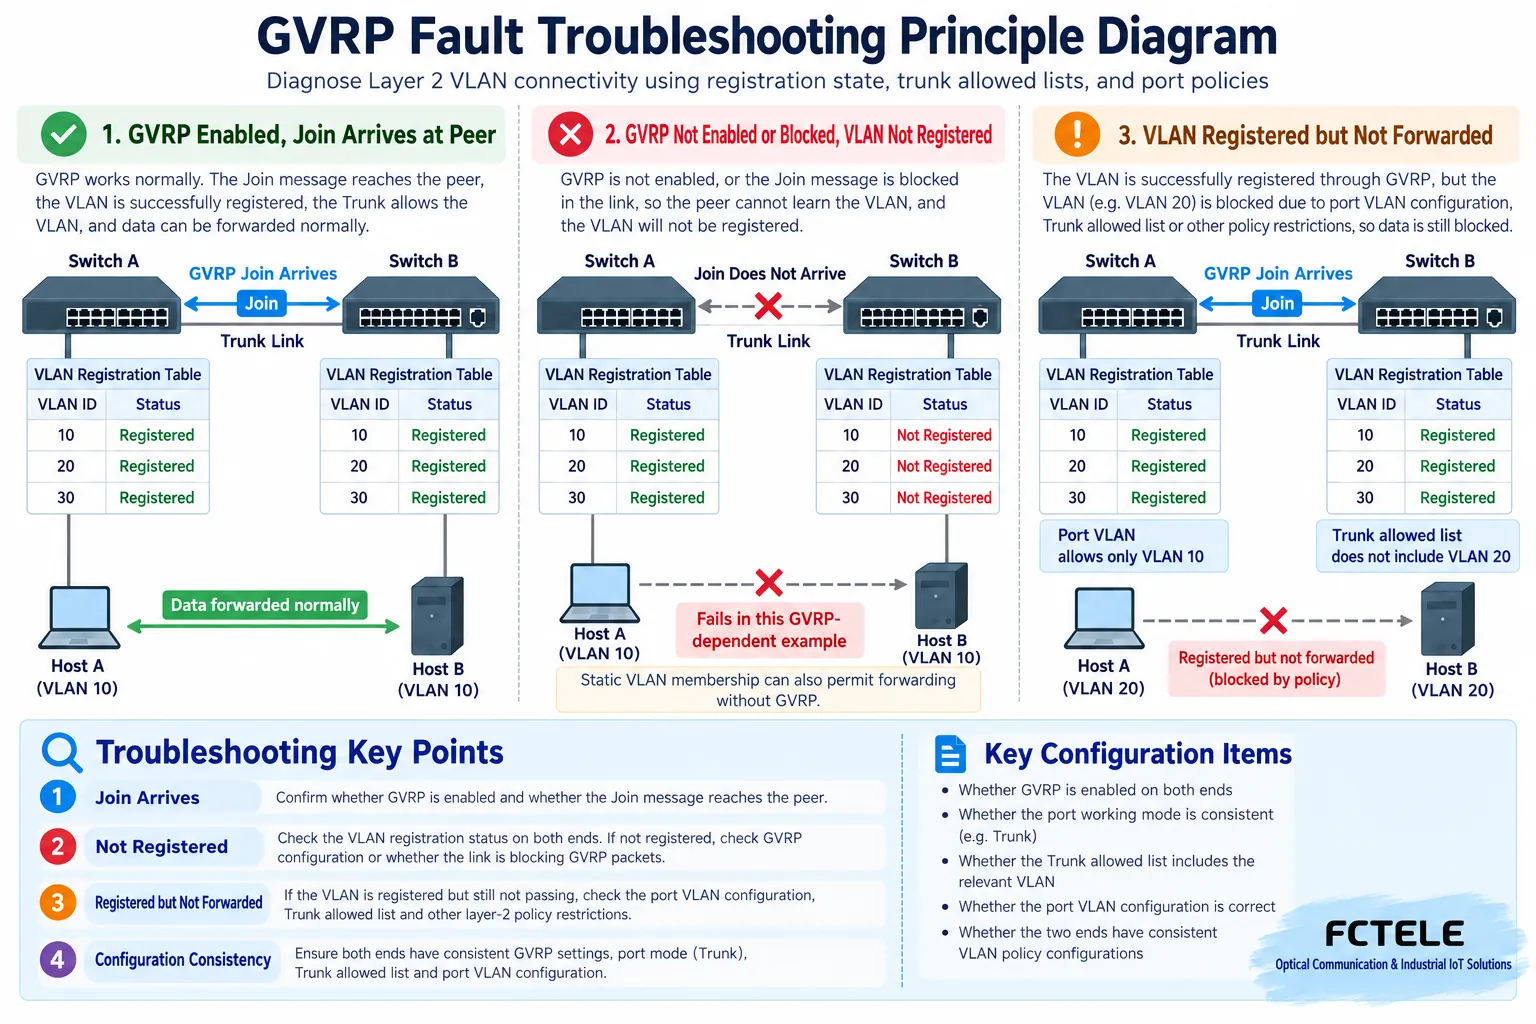
VLANエントリが表示されても、アプリケーションの経路が利用可能であることの証明にはなりません。GVRPの状態、動的なVLANテーブル、トランクポリシー、実際のフレームを個別に確認してください。GVRPはメンバーシップを配布するものであり、データの移動は引き続き802.1Qのタグ付けと転送ルールによって決まります。
3. 動的登録が役立つ場面
動的登録は、メンバーシップが頻繁に変わる環境で、対応する複数の管理型スイッチにわたる反復作業を減らすことができます。構成が固定された生産制御ネットワーク、厳格な変更監査要件がある環境、またはマルチベンダー構成では、静的VLANのほうが保守しやすいかどうかを評価してください。GVRPへの対応、互換モード、セキュリティポリシーは実装によって異なります。プロトコル名だけでは相互運用性を確認できません。
対象となるFCTELのモデル、ファームウェア、マニュアルに即して、GVRPへの対応、ポートモード、VLANの範囲を確認してください。あるモデルの登録機能をすべての産業用スイッチに一般化したり、GVRPが完全なネットワークセキュリティポリシーを自動作成すると説明したりしないでください。
4. 証拠に基づくトラブルシューティング
生産に影響しないリンクで、両端のGVRPとトランクの参加状態を確認し、その後Joinが届くかを確認してください。登録が存在しない場合は、制御メッセージの経路、ポートの役割、タイマーを調べます。登録は存在するもののデータ通信ができない場合は、アクセス側のメンバーシップ、トランクポリシー、STP、アクセスルールを確認します。最後に、対象のVLAN内で既知のユニキャストおよびブロードキャストトラフィックを送信し、学習、損失、ログを記録してください。
変更前に設定とVLANテーブルを保存してください。変更は一度に1項目ずつ行い、ロールバックを準備してください。動的登録では、トポロジーの変化に伴ってVLANの範囲が変わることがあります。制御、映像、生産情報については、誰が登録を開始でき、どのポートが参加できるかを指定し、承認された作業時間帯に検証してください。図は一般的な仕組みを示しています。実際のコマンド、タイマー、互換性については、機器のドキュメントと現地テストによる確認が必要です。
受け入れ検証の記録には、登録状態とアプリケーションの結果の両方が必要です。動的エントリは中間段階の証拠です。想定どおりのエンドポイント間通信、正しいブロードキャスト範囲、再現可能な復旧によって、その設定がプロジェクトの要件を満たすかどうかを確認します。
長期的な安定性のために、動的な範囲、トランク、ポートの用途、保守担当者を文書化してください。想定外のメンバーを定期的に点検してください。これにより、一時的な接続性を恒久的な設定と見なすことを避け、将来の拡張と診断に役立てることができます。
5. 動的登録と静的設定の比較
静的VLANでは変更が明示され、管理者は設定から各リンクで許可されているネットワークを確認できます。ただし、多数のスイッチで同じ作業を繰り返すと、設定漏れが生じることがあります。GVRPは登録の繰り返しを減らしますが、動的な状態、タイマー、相互運用性に関する検討事項が生じます。固定された生産ラインや厳格な監査を受けるネットワークでは、明示的な設定が適していることが多くあります。機器が統一され、プロトコルに精通したチームが管理し、変更が頻繁に発生する環境は、動的登録の評価により適しています。
GVRPはVLANのセキュリティ境界ではありません。エンドポイントが信頼できるかどうかを判断するものでも、ACL、ポートセキュリティ、管理プレーンの分離を置き換えるものでもありません。どのVLANの動的登録を許可するかを決める前に、PLCと産業用映像のアプリケーションゾーンおよび障害の影響を定義してください。自動化には、確認可能な状態と復旧可能な設定が必要です。
両方の機器のモデルとファームウェア、トランクポート、VLAN ID、GVRPの有効化状態、動的テーブルの変化、Join/Leaveイベント、許可メンバーシップ、エンドポイントでの結果を保存してください。時系列の証拠により、登録の欠落、登録済みトラフィックのポリシーによるブロック、アプリケーションの設定ミスを区別できます。
通常時のリンク、Joinの到着、メンバーシップの解除、復元を個別にテストしてください。その後、一時的なメンバーシップを削除し、不要な動的状態が残っていないことを確認してください。制御ネットワークでは、動的変更によって意図しないポートが参加できないようにし、異常な登録をセキュリティイベントとして記録してください。既存のゾーンが維持されていることを示すため、ブロードキャスト範囲、エンドポイントの学習、復旧時間の記録を保持してください。マルチベンダー環境の相互運用性の結果、および生産環境の変更に関する承認、ロールバック時間、影響の記録を保持してください。最後に、一時的な設定が削除されていることを確認してください。
設定は完了し、記録済みです。
中国語の技術記事から翻訳。原文初公開:2022-11-25。原文最終改訂:2026-10-13T14:32:54+08:00。 中国語の原文を読む
