


適切な産業用スイッチ機能は、お客様の作業要件によって決まります。機器の接続、サービスの分離、輻輳への対処、不要なマルチキャスト複製の抑制、バックアップ経路の確保、アクセス管理は、それぞれ異なる要件です。すべてのスイッチがこれらを提供するわけではなく、機能名が記載されていても、正しく設定されているとは限りません。本記事では、略語を並べるのではなく、選定に役立つようVLANとキューについて説明します。
レイヤー2のスイッチング要件から始める
スイッチはEthernetフレームを受信し、送信元MACアドレスの所在を学習して、宛先アドレスと設定に基づき送信ポートを選択します。未知の宛先、ブロードキャスト、マルチキャストには、それぞれ固有の規則があります。管理用IPは管理者による機器設定を可能にしますが、他のサブネットへのルーティングが可能であることを証明するものではありません。サブネット間通信には通常、適切なルーティング機能と、それを許可するポリシーが必要です。
アンマネージド製品は一部の固定接続に適しています。マネージド製品では、より多くの動作を設定でき、確認のための情報も得られます。問うべきなのは、管理機能が本質的に高速かどうかではなく、その作業要件にこれらの制御が必要かどうかです。保守されない複雑な設定は、障害の原因になり得ます。調達時には、対応できる担当者と入手可能なマニュアルも考慮してください。
VLANによるサービスの分離
VLANは、物理的なスイッチングを個別のレイヤー2ブロードキャストドメインに分割します。所属と、アップリンクで許可するグループは設定に従います。一般的な端末はタグなしフレームを送信でき、受信規則によってそのVLANが割り当てられます。スイッチ間の共有リンクでは通常、タグを使用して異なるグループを識別します。
たとえば、PLCにはVLAN 10、カメラにはVLAN 20を使用します。レイヤー2が正しく設定されていれば、制御用ブロードキャストは所属グループ内にとどまり、スイッチを共有しているというだけで映像用グループへ流入することはありません。VLANは物理的な分離でも暗号化でもありません。許可されたグループ間ルーティングにも、ルーティングとアクセスポリシーが必要です。IPサブネットとVLANは関連していますが、異なる概念です。
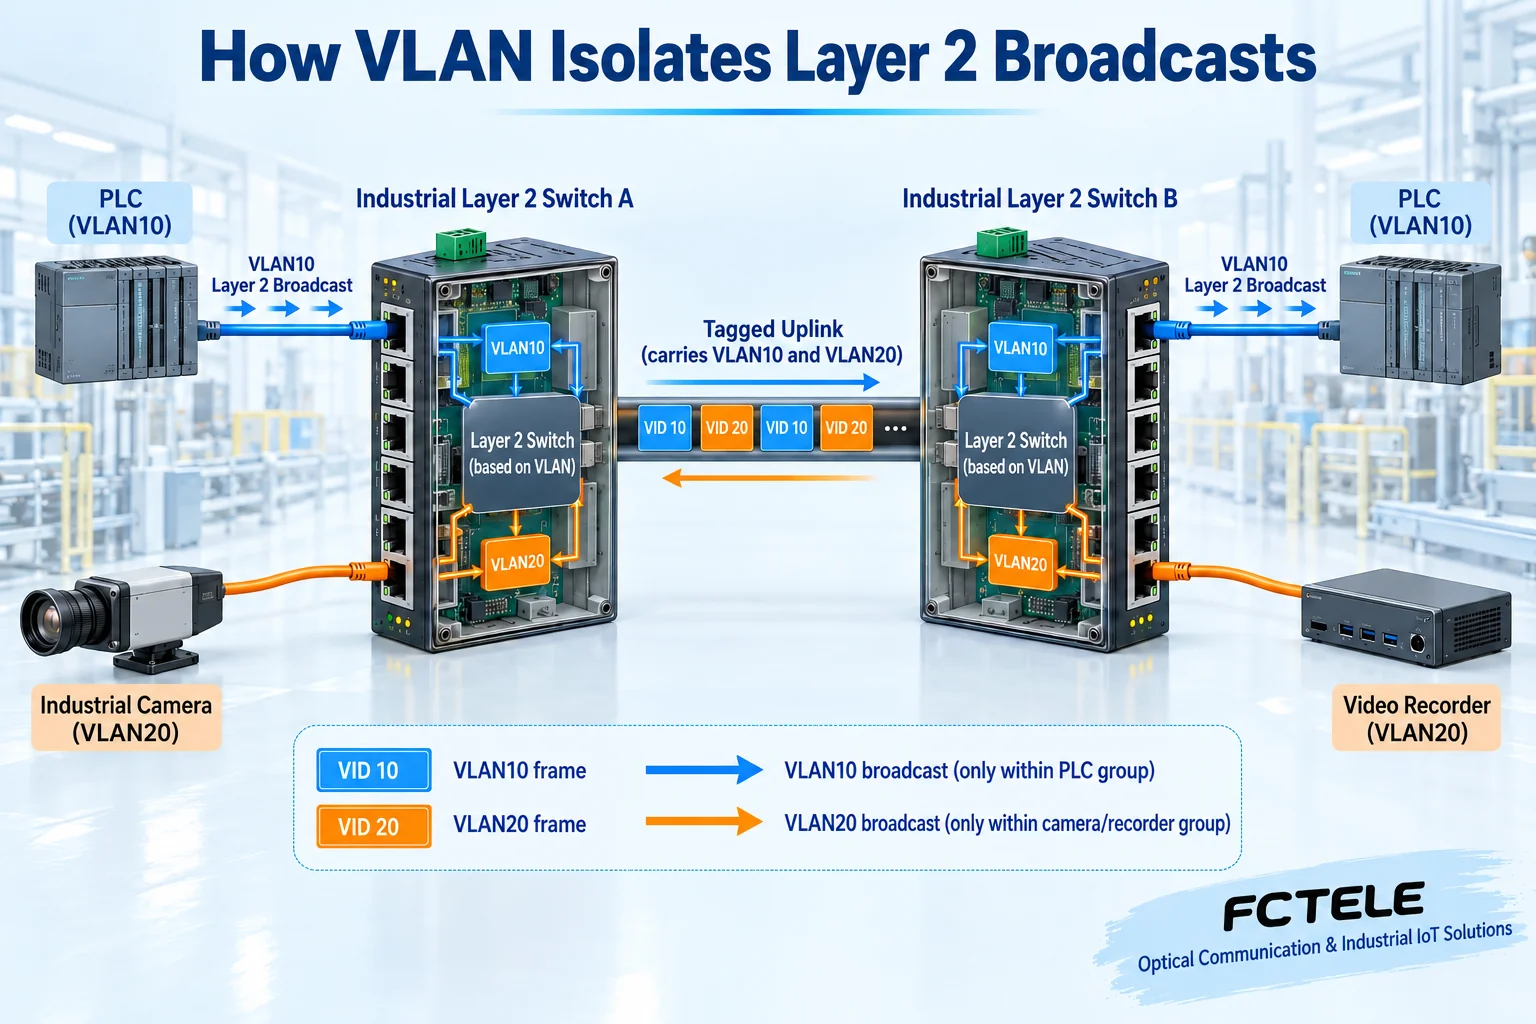
タグを通過させることとVLANを設定することは異なる
一部のメディアコンバーターは、VLANの作成や所属の管理を行わずに、タグ付きフレームを通過させます。必要な受信時の分類、送信時のタグ、許可する所属、規模を確認してください。長いフレームへの対応や802.1Q透過性だけでは、すべての設定機能が備わっていることの証明にはなりません。
アップリンクの両端で、許可するVLANとタグの扱いを一致させます。アクセスポートにも、受信時の正しいデフォルト所属と送信時のタグ除去が必要です。画面にVLAN番号が表示されているだけでは不十分です。まず設定をバックアップし、作業時間帯を計画してください。管理ポートのVLANを変更するとアクセスできなくなる場合があるため、現地での復旧手段を準備します。
QoSは輻輳した送信ポートをスケジューリングする
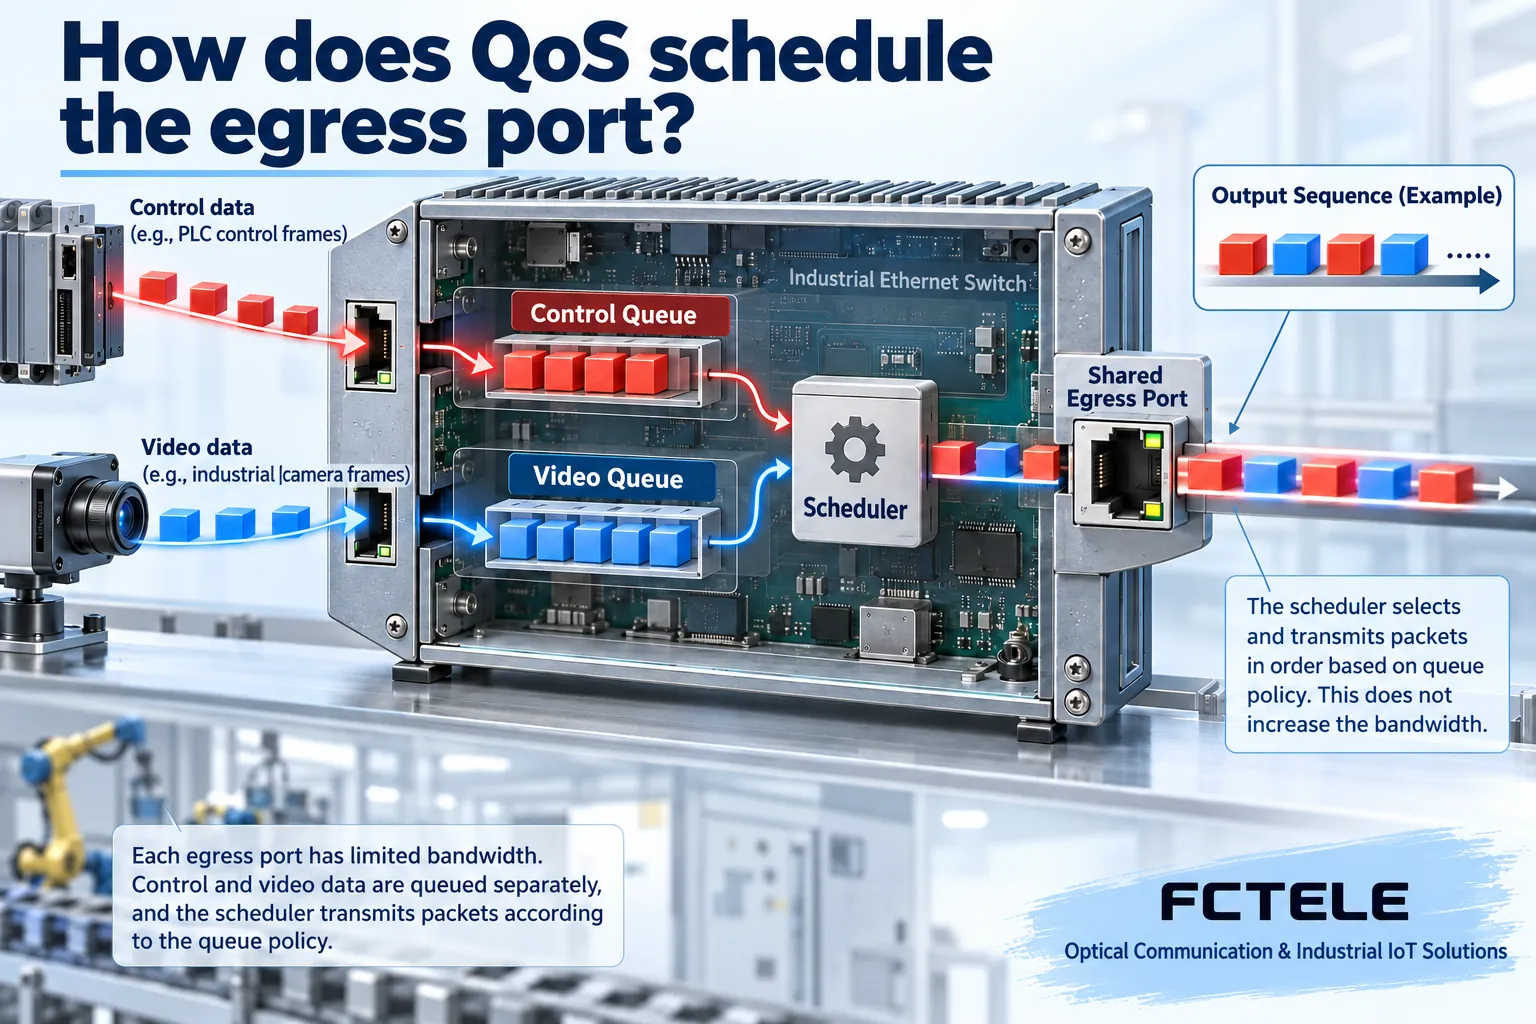
QoS(Quality of Service)はトラフィックを分類し、設定されたキューとスケジューリングを適用します。対応する規則では、受信ポート、タグの優先度、IPマーキングを使用してキューを選択できる場合があります。スケジューラーは、共有送信ポートで次に送信するキューを選択し、制御メッセージと大容量の映像トラフィックを異なる方法で処理できるようにします。
QoSは容量を増やすものでも、遅延をゼロにするものでもありません。過負荷が継続すればフレーム損失が発生し得ます。また、優先順位の設定を誤ると、低優先度トラフィックが送信機会を得られなくなる場合があります。経路全体でマーキングが保持され、解釈されるかを確認したうえで、実際の負荷で試験してください。1台のスイッチで優先制御を有効にしても、確定的な遅延が保証されるわけではありません。
マルチキャスト制御は受信を希望する端末へデータを届ける
マルチキャストはグループに配信する方式で、映像や一部の機器検出システムで使用されることがあります。IGMP Snoopingは関連する所属情報を監視し、受信ポートの判定を支援します。クエリアの存在、プロトコルのバージョン、エージングも重要です。マルチキャストアドレスだけでは、受信を希望するすべての端末をスイッチが把握することはできません。
適切なクエリと所属情報の維持がなければ、学習済みの受信希望情報がエージングによって失効し、トラフィックが想定外の動作をする場合があります。バージョン、未知のマルチキャストの扱い、必要なクエリア機能を確認してください。試験用ネットワークで、参加、離脱、再起動を観測します。他の産業用制御プロトコルでは、異なるマルチキャストの仕組みを使用する場合があります。IGMPは、あらゆるプロトコルに対応する万能な解決策ではありません。
リング保護は、まずループを防ぎ、次に障害へ対処する
保護されていない物理的なレイヤー2ループでは、ブロードキャストが繰り返し循環する場合があります。STP、RSTP、または他の適切な仕組みが転送を制御し、ループのない稼働経路を構成します。待機接続は物理的に接続されたままです。対応するプロトコルが障害後に経路を再構成しますが、実際の復旧についてはトポロジーごとの検証が必要です。
標準方式と独自方式のリングシステムは、どちらもリング保護と呼ばれているだけで相互運用できるわけではありません。すべてのノードのモード、役割、規模、設定を確認してください。プロトコルの状態だけでなく、アプリケーションの復旧も測定します。プロトコル名は時間に関する受入試験の代わりにはならず、あるベンダーの結果が普遍的な要件になるわけでもありません。
管理とセキュリティは分けて選定する
Web、CLI、SNMPは管理手段であり、それ自体でセキュリティが確保されるわけではありません。保護された通信、アカウント権限、ログ、バックアップ、ソフトウェアサポートを確認してください。現場のポリシーに従って未使用サービスを無効化し、管理アクセス元を制限します。管理機能を管理されていないネットワークに公開したり、例に実際のパスワードを含めたりしないでください。
アクセス規則では、対応する一致条件に基づき許可または遮断できます。対象フィールドと適用方法はモデルによって異なります。VLAN分離、権限、フィルタリングには、それぞれ異なる適用範囲があります。いずれか1つを有効にしても、絶対的な安全性が確立されるわけではありません。必要なトラフィック、禁止すべき経路、再起動後の設定保持を検証してください。
実際のFCTELモデルをこれらの作業要件に対応付ける
FCTELのマネージド型ミニスイッチ(銅線4ポート/光2ポート)の製品ページには、VLAN、IGMP Snooping、DSCP、複数キュー、STP/RSTPが記載されています。制御と映像を分離し、マルチキャストを管理し、制御されたバックアップ経路を設ける小規模ネットワークでは、これらが詳細確認の出発点になります。マネージド型の機能をアンマネージド型モデルにもあるものとして扱わないでください。
機能一覧は、完全な設定手順ではありません。納入されたファームウェアのマニュアルとインターフェースを確認してください。文書化されていない暗号化やセキュリティプロトコルに関する主張を追加しないでください。電源とPoEは別途指定する発注項目であり、すべてのマネージド型バージョンに自動的に含まれるものではありません。光ポートとモジュールの組み合わせも確認してください。
調達要件と受入基準を、お客様の作業要件で記述する
「VLANが必要」という記述を、どの端末を分離し、どの端末にサブネット間通信を許可するかという記述に置き換えます。どのメッセージと負荷条件でQoSの動作が必要かを指定します。リングのノード、障害箇所、許容するアプリケーション中断時間を定義します。各機能を、設定と再現可能な結果に対応付ける必要があります。
トポロジー、ポート表、バージョン、バックアップを保存します。承認済みの導入を行う前に、隔離環境で試験してください。むやみに再起動したり、すべてのポリシーを開放したりするのではなく、インターフェース、所属、キュー、ログを調べて診断します。長い機能一覧よりも、理解し、保守し、受入検証できる機能が重要です。
参考資料:IEEE VLANおよびブリッジング規格情報;FCTEL マネージド型ミニスイッチ(銅線4ポート/光2ポート)製品。図は一般的な仕組みを示しており、製品内部や測定結果を示すものではありません。
中国語の技術記事から翻訳。原文の初公開日:2024-03-04。原文の最終改訂日時:2026-10-13T14:22:45+08:00。 中国語の原文を読む
