


レイヤー番号は処理対象を表すもので、速度を直接比較するものではない
同じ作業場内の端末を接続すること、2つのIPサブネットを接続すること、新規接続を異なるサーバーに割り当てることは、それぞれ異なるタスクです。レイヤー2スイッチングは主にMACとVLANを参照し、レイヤー3ルーティングは主に宛先IPと経路情報を参照します。レイヤー4負荷分散では、トランスポート層の情報と、それに対応する経路選択の仕組みも使用します。まず、どのタスクを実行する必要があるかを判断してください。レイヤー番号が大きいほど、映像が鮮明になる、ネットワークが高速になる、セキュリティ機能が充実すると解釈することはできません。
OSIモデルのレイヤー番号は処理階層を説明するのに役立ちますが、製品名には複数の機能が混在している場合があります。レイヤー3スイッチはレイヤー2転送も実行でき、TCPまたはUDPポートによるトラフィックのフィルタリングにも対応している場合があります。しかし、それによってサーバー負荷分散機能があると証明されるわけではありません。いわゆるレイヤー4スイッチングは、多くの場合、特定のトラフィック分散機能を指すものであり、通常のスイッチを単純にアップグレードした先にある第4段階の製品を意味するとは限りません。
レイヤー2は入力ポートからMACを学習し、出力ポートを特定する
スイッチはEthernetフレームを受信すると、通常、送信元MACと入力ポートの関係を学習し、対応するVLANの範囲内で宛先MACを検索して、許可された出力ポートを選択します。既知の宛先には直接転送し、未知のユニキャストとブロードキャストは適用されるルールに従ってフラッディングします。通常、元の入力ポートには送り返しません。フラッディングは、すべてのVLANがデータを受信することを意味しません。MACテーブルのエージング、フィルタリング、ポートの状態も実際の経路に影響します。
同じサブネット内の2台の端末は、通常、まずARPなどの適用可能な近隣探索の仕組みによって相手のリンクアドレスを取得します。スイッチには、管理者がページを開いたり統計情報を取得したりするための管理用IPを設定できますが、管理用IPは端末がサブネットを越えて通信するためのゲートウェイと同じではありません。MACテーブルは機器がどのレイヤー2ポートに接続されているかを示すもので、ルーティングテーブルの代わりにはなりません。また、バッファ容量とMACテーブル容量を同じリソースとして扱うことはできません。
レイヤー3はIPの経路に従ってパケットを再配送する
宛先がローカルサブネット上にない場合、端末は対応するゲートウェイにパケットを渡します。この時点でもIPの宛先は対象端末のままですが、このEthernetフレームの宛先MACはゲートウェイになります。ルーティング機器はIPパケットを確認し、適用する経路とネクストホップを選択して、次のEthernetリンク上でフレームヘッダーを再構成します。通常のIPv4ルーティングでは、TTLの減算と、それに伴うヘッダーチェックサムの更新も行われるため、パケット全体が変わらないとはいえません。
ハードウェアは確立済みの転送情報に基づいてパケットを効率的に処理できますが、すべてのアーキテクチャが最初のパケットだけをルーティングし、後続パケットではMACのみを参照すると解釈すべきではありません。実装によって使用するテーブルエントリや処理経路は異なり、パケットは引き続きレイヤー3転送とポリシーの条件を満たす必要があります。転送情報は、直接接続、静的設定、またはサポートされている動的ルーティングの仕組みから得られます。レイヤー3機能があるからといって、すべてのルーティングプロトコルをサポートしているわけではありません。
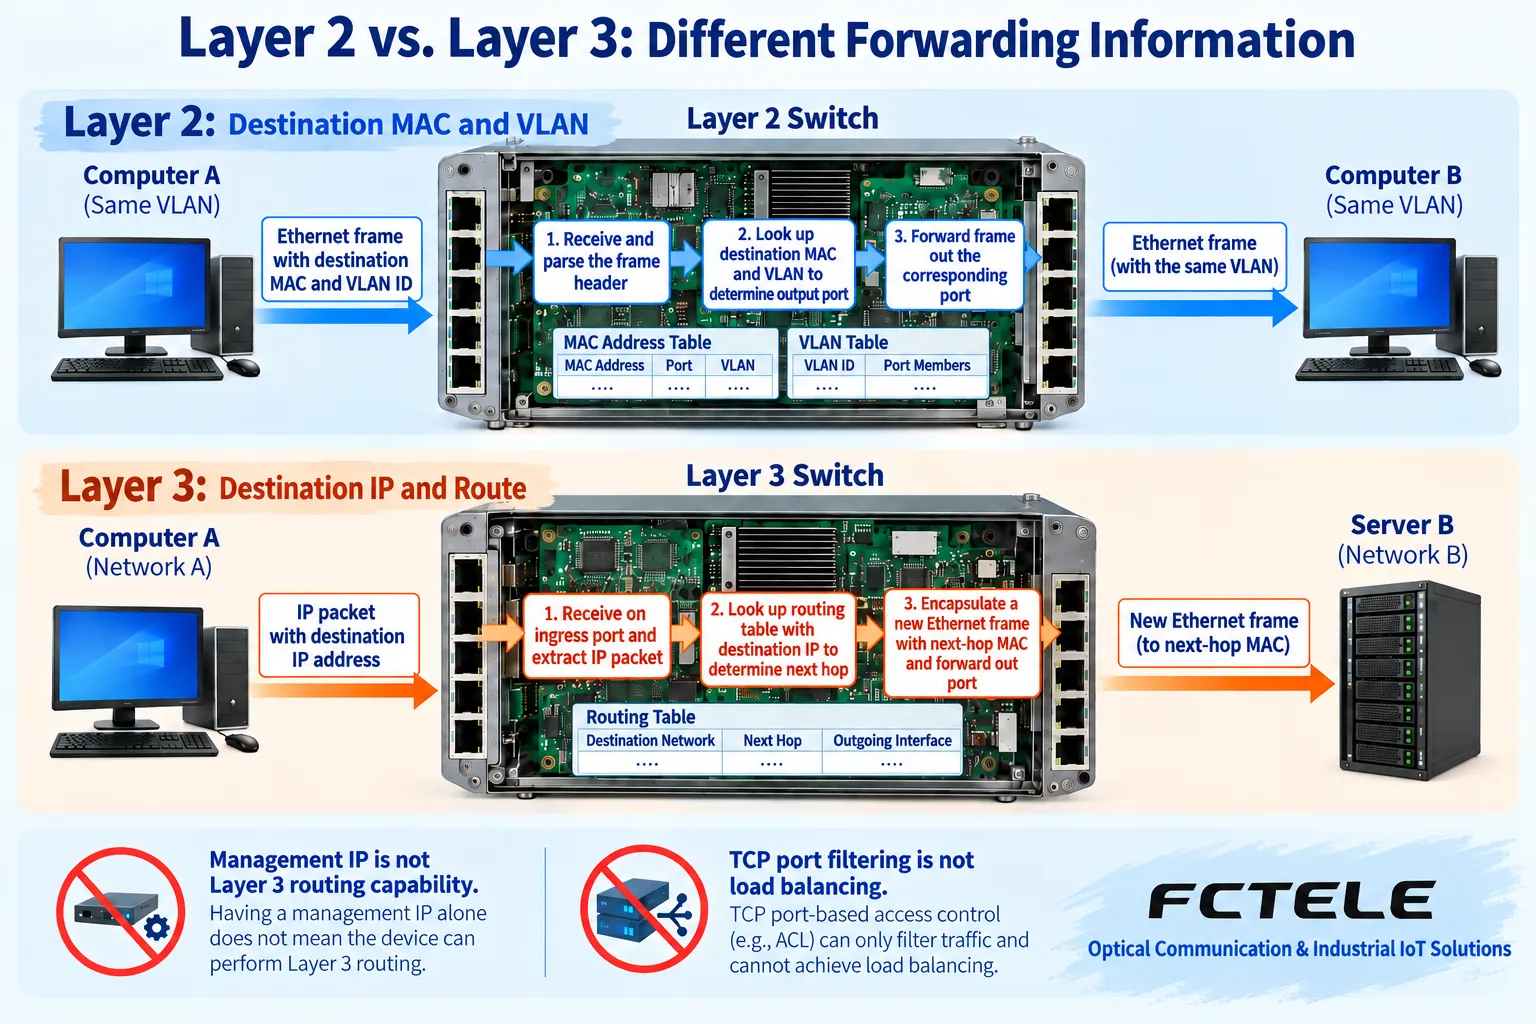
レイヤー4のポートフィルタリングと負荷分散は目的が異なる
TCPとUDPのヘッダーには、トランスポート層のエンドポイントを識別するためのポートフィールドが含まれます。機器はポートを照合し、ACLによる許可、トラフィック分類、キュースケジューリングに利用できます。ただし、これらの操作は主にトラフィックを許可、拒否、または順序付けするものであり、必ずしもバックエンドサーバーを選択するものではありません。また、ポート番号だけでは、パケットの内容が特定のアプリケーションに属することを証明できません。実際のサービスは異なるポートを使用することがあり、暗号化やトンネリングによって確認できる情報が変わることもあります。
レイヤー4負荷分散の目的は、適用されるルールに従って接続やトラフィックをバックエンドに分散することです。通常、仮想サービスのエントリ、バックエンドメンバー、選択ポリシー、および対応する接続状態またはトラフィック状態が必要です。ヘルスチェックを実施するかどうか、アフィニティをどのように維持するか、どの転送方式を使うかは実装によって異なります。レイヤー4のフィールドを確認すること、NATを提供すること、完全な負荷分散機能を備えることは、それぞれ同一視できません。
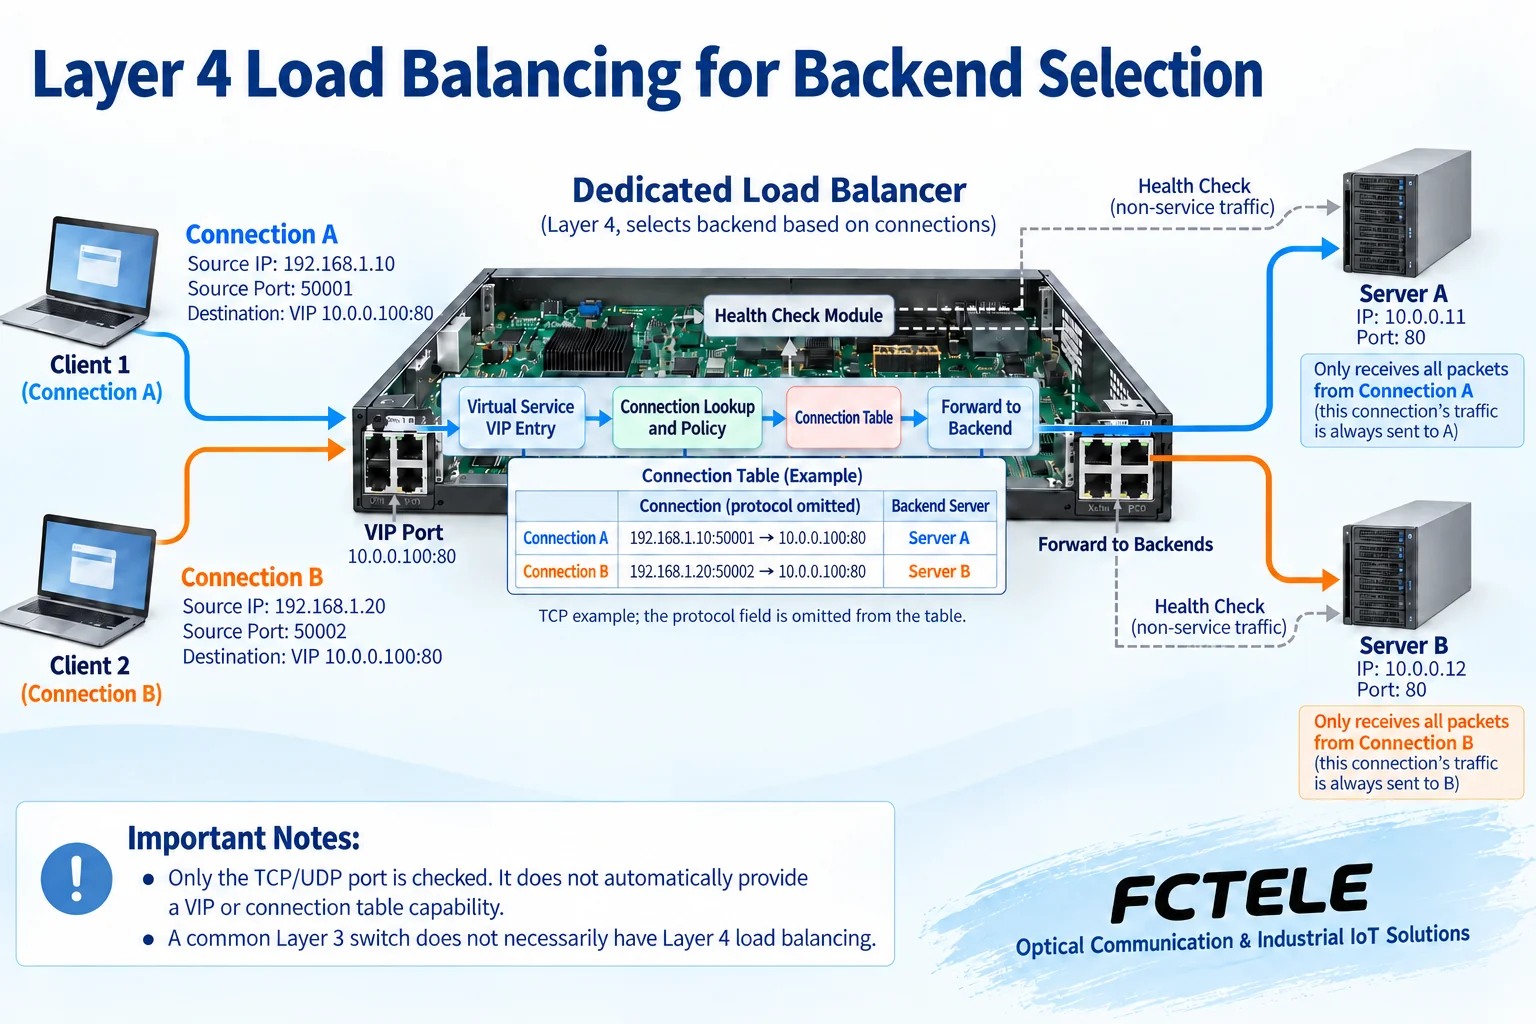
VIPと接続テーブルがサービスエントリの背後にバックエンドを隠す仕組み
一般的な構成の一例では、クライアントが仮想サービスアドレスVIPにアクセスすると、負荷分散機器がポリシーに従ってサーバーAまたはBを選択し、その接続の対応関係を保存します。同じ接続に属する後続パケットは、パケットごとにサーバーをランダムに変更するのではなく、該当する状態に従って選択済みのバックエンドに送られます。図中で接続AをAに、接続BをBに送るのは説明用の例であり、すべてのスケジューリングアルゴリズムが順番に振り分ける必要があることを意味しません。
一部のモードでは宛先アドレスやポートを書き換え、応答もそのモードに従って適切な処理経路に戻る必要があります。他のモードでは異なる転送設計を採用します。すべての実装にまったく同じNAT動作を求めることはできません。接続テーブル、セッション維持、バックエンドのヘルスチェックは関連していますが、それぞれ異なるタスクです。バックエンドに障害が発生した後、新規接続の振り分け先を変更することはできますが、既存の接続やアプリケーションの状態が損失なく復旧することを保証するものではありません。
要件に応じてリソースを選び、チェックリストを性能の保証と捉えない
レイヤー2では、ポート、VLAN、MAC学習、アップリンクを確認する必要があります。レイヤー3では、それに加えて経路と近隣情報のリソース、必要なポリシー、適用可能な転送方式を確認する必要があります。負荷分散では、仮想サービス、同時接続数、新規接続処理能力、バックエンド管理、ヘルスチェックが重点となります。それぞれのリソースは異なる問いに答えるものです。テーブルエントリ数が多いからといって、単一のサービスが直接高速になるわけではありません。試験時には、トラフィックの方向、フレーム長、プロトコル、有効にする機能を指定する必要があります。
複数のギガビット入力ポートが1つのギガビット出力ポートを共有する場合、総トラフィック量は共有する出力ポートによって制限されます。追加処理を伴うパケットはソフトウェア処理経路に入る場合があり、性能に関する結論は対象の機能の組み合わせに対応している必要があります。スイッチング容量を計算する際には、ベンダーが片方向または双方向のどちらのトラフィックを集計基準としているかにも注意してください。ポート数に速度を掛けただけで、すべてのポリシーをワイヤースピードで実行できると断言することはできません。実際のサービス応答は、端末やアプリケーションの影響も受けます。
産業用レイヤー3製品の機能を、レイヤー4製品の機能にまで拡大解釈することはできない
飛暢科技の10ギガビット・光4ポート・銅線8ポートのレイヤー3マネージドスイッチのページには、IPルーティング、レイヤー3ポート、ACLが記載されており、サブネット間の集約とアクセスルールを確認するための具体的な対象として利用できます。光インターフェースと電気インターフェースはそれぞれ対応する回線接続に適しており、管理機能は経路の確認と保守に役立ちます。使用前には、ファームウェア、リソース、設定、サービス条件を確認する必要があります。「産業用」という言葉だけを根拠に、すべてのタスクの遅延が確定的であると主張することはできません。
上記のページには、完全なVIPサーバー負荷分散を実証するための十分な説明がないため、この記事では当該製品をレイヤー4負荷分散機器として紹介しません。プロジェクトで複数のバックエンドにサービスを分散する必要がある場合は、対応する機能を明確に提供している別の製品またはソフトウェアソリューションを選び、転送モード、アプリケーションの状態、保守方法を確認してください。ネットワーク層のルーティング冗長化も、アプリケーションサービスの状態同期を直接代替することはできません。
実際の通信経路に基づいて選定とトラブルシューティングを行う
小規模な生産ラインで同一VLAN内の接続だけが必要な場合は、まずレイヤー2転送で十分かを確認してください。複数のサービスサブネット間で通信が必要な場合は、ゲートウェイ、ルーティング、アクセス権限を計画します。複数のサーバーで同じサービスエントリを処理する必要がある場合に初めて、負荷分散をさらに評価してください。これらの機能は同じネットワーク内の異なる場所に配置でき、1台の機器がすべての役割を担う必要はありません。まず経路を明確に図示し、その後で対応する製品を比較してください。
受入検証では、まず物理接続と同一ドメイン内の通信を確認し、次にドメイン間のアドレス、ゲートウェイ、戻り経路を確認します。最後に、必要に応じて仮想サービス、接続状態、バックエンドの健全性を確認してください。正常に利用できるべきサービスと拒否すべきアクセスの両方に加え、障害時の変化が許容範囲内であることも検証してください。モデル、バージョン、設定を保存してください。大容量ファイルの転送が一度正常に動作しただけで、ルーティング、分離、サーバー障害からの復旧がすべて合格した証拠として扱ってはいけません。
資料に関する注記:原理図は技術内容との整合性を確認しており、一般的な仕組みを説明するためのものです。製品写真や実測記録ではありません。具体的なインターフェース、モード、能力は、選定した機種、バージョン、現場での検証結果によります。
検証資料:RFC1812:IPv4ルーターの要件
RFC3022:アドレス変換と接続マッピング
F5:レイヤー4負荷分散の仕組み
飛暢科技 10ギガビット・光4ポート・銅線8ポート レイヤー3マネージドスイッチ
関連技術トピック:産業用レイヤー3スイッチのネットワーク構築方法:VLANゲートウェイ、アクセスポリシー、サービスの受入検証レイヤー2スイッチとレイヤー3スイッチの選び方:転送原理と性能上の限界
中国語の技術記事から翻訳。原文の初回公開日:2019-11-27。原文の最終改訂日時:2026-10-13T11:37:04+08:00。 中国語の原文を読む
