


まず、誰が誰にアクセスできるかを明確に書き出す
アクセス制御リスト(ACL)は、パケットを照合して処理を実行するためのルール群です。機器がサポートする処理ポイントで特定のネットワークアクセスを制限できますが、ルール名を作成しただけでネットワーク全体が自動的に保護されるわけではありません。設計前に、保守用コンピューター、コントローラー、サーバー、ゲスト機器それぞれに必要な通信と、拒否すべきアクセスをまず書き出し、その後でルールの配置場所を決めてください。
例えば、保守ネットワーク上の指定したコンピューターだけに、制御サーバー上のあるサービスへのアクセスを許可する場合、送信元アドレス、宛先アドレス、プロトコル、サービスポートを併せて確認する必要があります。この要件は、「ゲストが生産ネットワークに入れないこと」とは完全には同じではありません。前者は1つのサービスを制限するのに対し、後者にはネットワークセグメント、ゾーン間の経路、その他の許可サービスも関わります。目標をテスト可能な通信関係として記述すると、設定画面のスクリーンショットをそのままコピーするよりも結果を確認しやすくなります。
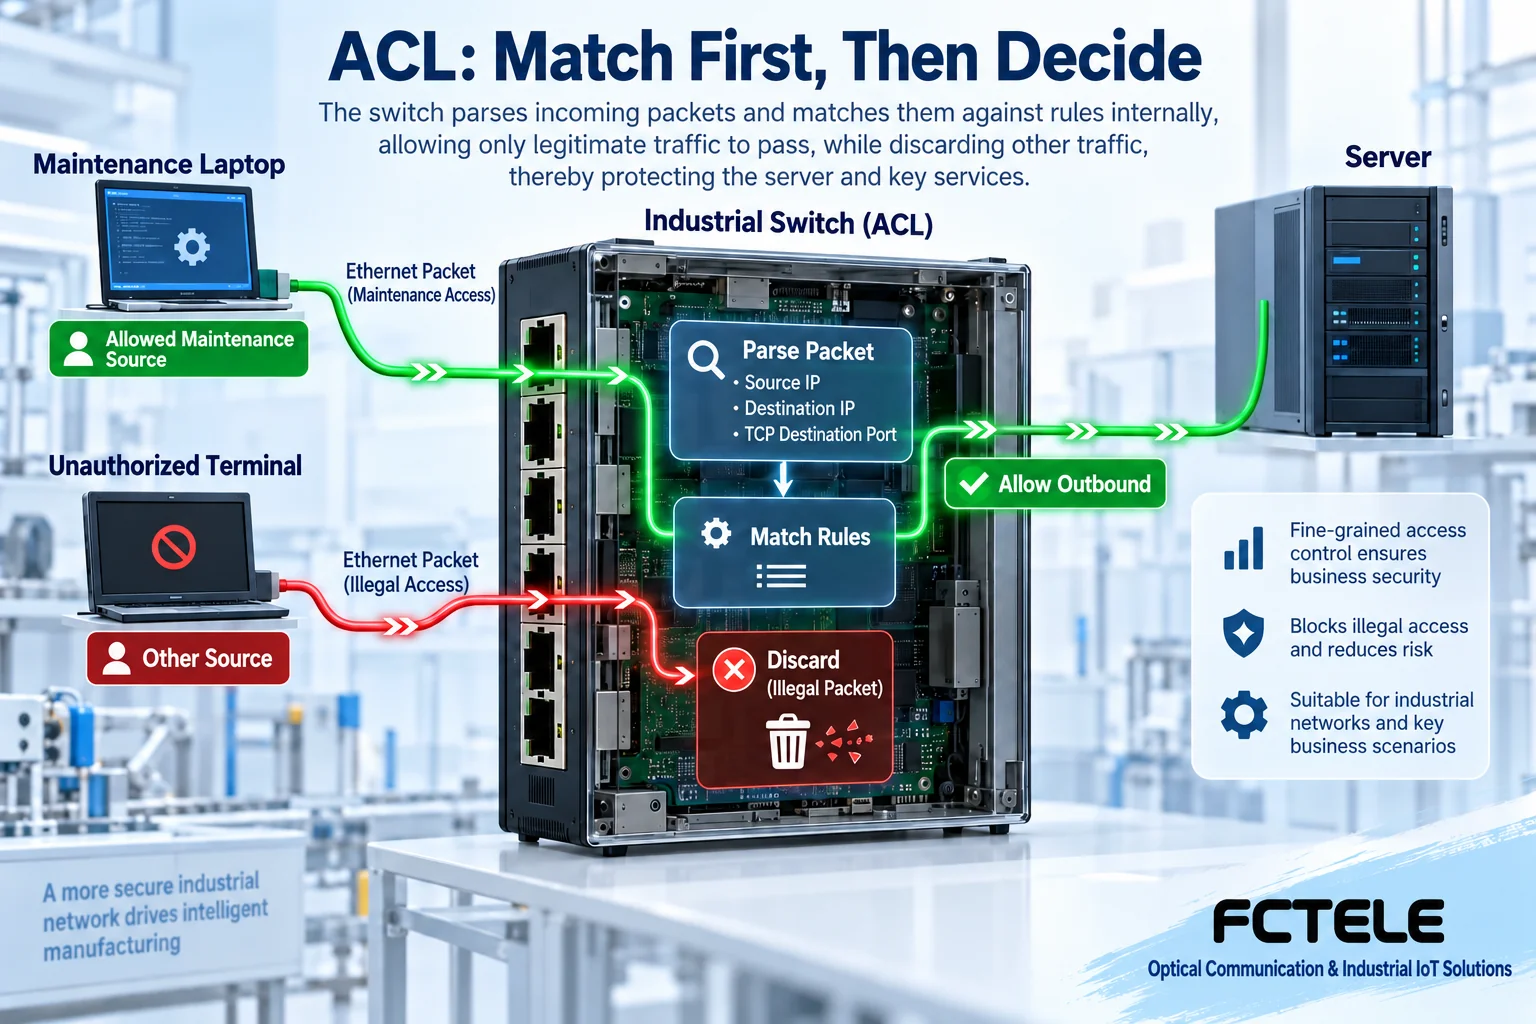
スイッチはパケットの条件を照合する
機種とACLの種類によって、機器はMACアドレス、VLAN、IPアドレス、プロトコル、TCPまたはUDPポートなどの条件を照合できます。MACはイーサネットフレームに属し、IPはネットワークパケットに属します。また、TCPまたはUDPポートは、対応するトランスポート層の通信を区別するために使用されます。これらはスイッチのパネル上にある物理ソケットの番号ではありません。TCP宛先ポートとスイッチのポート番号は、互いに代用できません。
フィルタリングルールは通常、まず機器がサポートするフィールドを解析し、その後で許可、破棄、またはその他のサポートされる処理を決定します。許可とは、このフィルタリング条件がパケットを通過させるという意味にすぎません。その後、ルーティング、VLAN、別のフィルタリングポイント、アプリケーション認証が原因で通信が失敗する可能性があります。ACLは信号の電気的規格を変更せず、異なるPLCプロトコルを自動的に相互変換することもなく、ポート番号だけでパケット内容の安全性を保証することもできません。
ルールの順序によって結果がどう変わるか
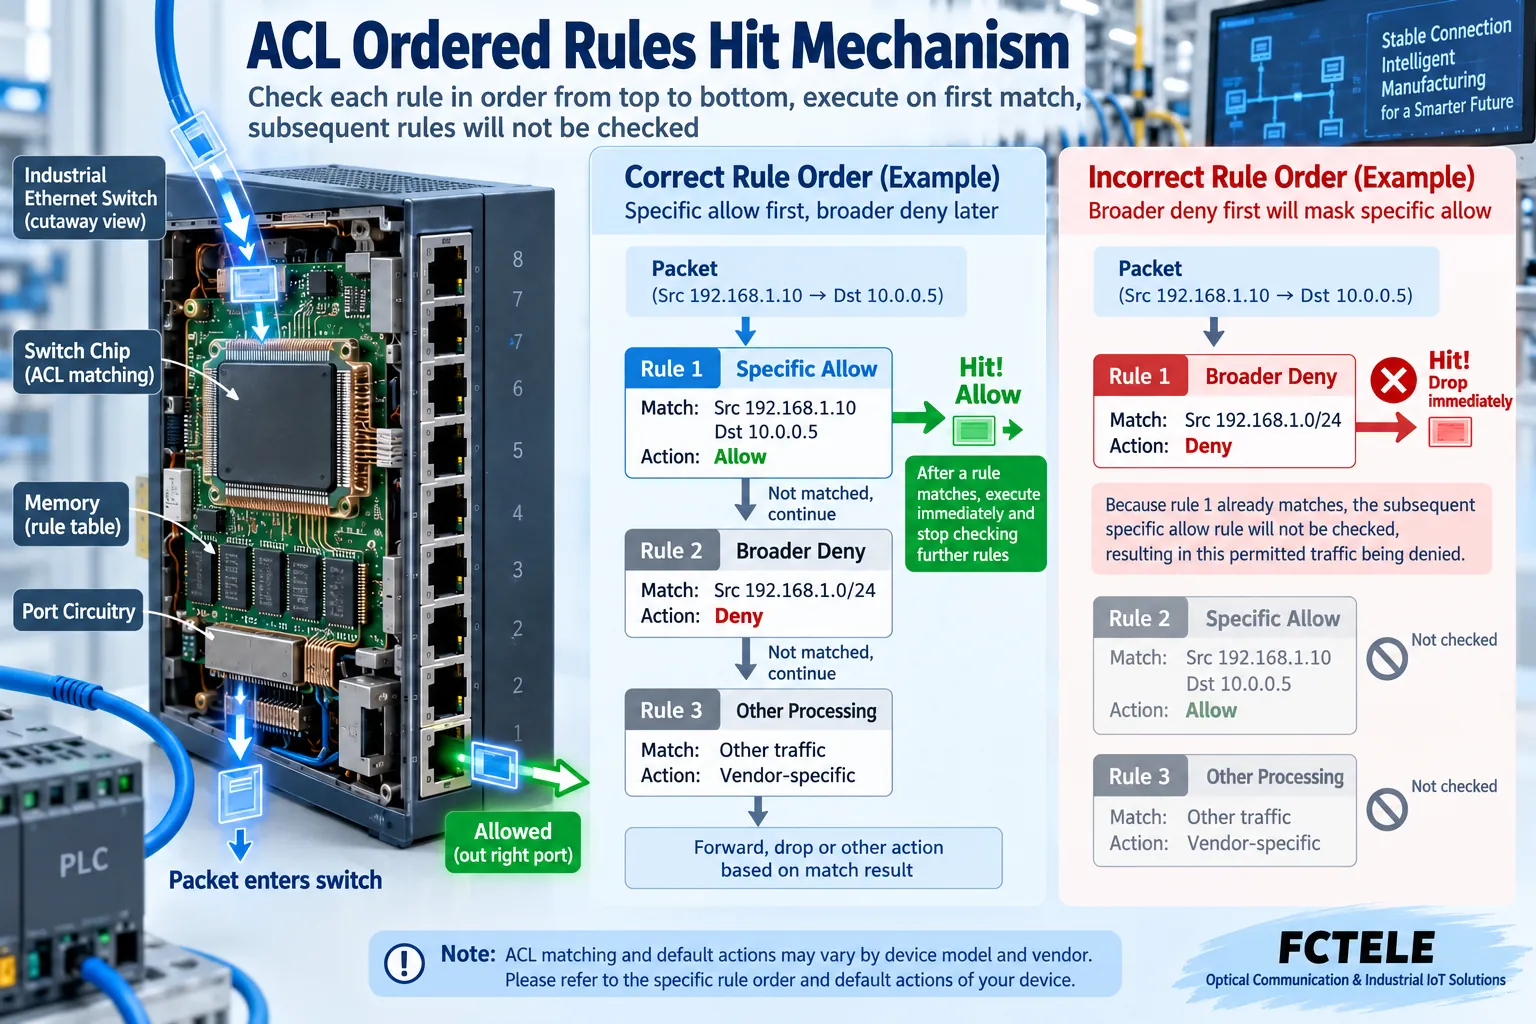
一般的な順序付きACLは、指定された順序で照合されます。最初に一致したルールによって対応する処理が決まり、それ以降のルールは照合されません。最初のルールで特定の保守用コンピューターを許可し、2番目のルールでより広い範囲を拒否するとします。この特定のコンピューターは、先に許可ルールに一致できます。広範囲の拒否ルールを前に移すと、先に拒否され、後続のきめ細かな許可ルールが作用する機会がなくなる可能性があります。これはルールのシャドーイングと呼ばれ、ルールが多ければポリシーがより正確になるわけではありません。
どのルールにも一致しない場合の処理は、対象プラットフォームについて確認する必要があります。Ciscoのドキュメントでは、該当するIPアクセスリストに暗黙の拒否がありますが、この動作をすべてのベンダー、すべてのレイヤー2フィルタリング、または異なるポリシー機能に当てはめることはできません。従来の「一致しなければ必ず破棄される」という説明や、一律のインデックス範囲は、確認が必要な実装条件です。実際のデフォルト動作を明確にし、どのルールにも一致しないパケットで検証してください。
アドレスマスクも混同してはいけません。通常のネットワークマスク、ワイルドカードマスク、一部のハードウェア照合マスクでは、ビットの意味が異なる場合があります。使用中のインターフェースでの定義を確認してください。まず既知の単一アドレスで検証し、その後で必要な範囲へ広げることで、1ビットの意味を取り違えて過大な範囲を許可する事態を防げます。マニュアルのコマンド、シーケンス番号、マスク構文はファームウェアのバージョンに対応している必要があり、汎用コマンドとして扱うべきではありません。
ルールを有効にするための適用先
ルールを作成した後は、通常、サポートされるポート、VLAN、またはレイヤー3インターフェースへの適用も必要であり、受信方向か送信方向かを確認する必要があります。一般に、受信方向はパケットがその処理ポイントに入る方向、送信方向はそこから出る方向を意味します。保守用コンピューターの送信方向に合わせて曖昧に呼ぶのではなく、この機器の視点で判断してください。同じスイッチング範囲内で通信する2つの端末は、設定したレイヤー3のフィルタリング位置をまったく通過しない場合があります。
まず実際の経路を描き、その後でフィルタリングポイントを記入してください。サーバーへの保守要求とサーバーからの応答は方向が異なり、基本的なパケットフィルタリングが必ずしもセッション状態を自動的に保持するわけではありません。DNS、時刻同期、アドレス取得、管理認証も、他のサービスに依存する場合があります。往路の1つのポートを許可しただけで、すべての戻りトラフィックと補助的な通信の要件が満たされるとは判断できません。また、通常のACLを完全なステートフルファイアウォールとして扱うこともできません。
飛暢科技製品でサポートされる範囲を確認する
飛暢科技の製品センターにあるM12マネージド16ポートギガビットスイッチ(番号3187)のページには、ACLアクセス制御とユーザー権限管理が記載されています。また、光4ポート・電気8ポートのリングネットワークスイッチ(番号2241)にも、IPv4、IPv6、MAC関連のACL管理が記載されています。現場でアクセス制限が必要な場合の候補にはなりますが、具体的な照合フィールド、ルール容量、適用位置、処理は、納入されるバージョンのドキュメントと照合する必要があります。
ユーザー権限管理は機器の管理権限を制御し、サービス用ACLは関連するパケットをフィルタリングします。両者は互いに代用できません。M12のコネクター形状や産業環境向けの設計も、すべてのプロトコルフィールドをハードウェアでフィルタリングできることの証明にはなりません。購入時には、実際のアクセスマトリクスとトポロジーを提出し、機種、ファームウェア、リソース、設定方法を供給元に確認してください。他社ブランドのルール数やデフォルト動作を、飛暢科技の機能として記載しないでください。
変更時には管理アクセスとロールバック手段を確保する
実施前に、有効な設定をエクスポートし、許可する保守アクセス元と確実な復旧用アクセス経路を記録してください。まず隔離環境で少数のルールを検証し、その後、生産環境の経路へ段階的に適用してください。すべてのVLAN、管理アドレス、ACLを同じ操作で変更してはいけません。設定の反映方法と永続保存の方法も機器によって異なる場合があります。再起動後も正しいポリシーが維持されるかを確認してください。
動作させるためだけにすべてのルールを削除して全面的に開放したり、生産制御経路で広範囲の拒否ルールを直接テストしたりしないでください。保守時間帯を設け、監視指標とロールバック条件を事前に合意してください。自分で設定したルールによってリモートセッションが切断された場合、同じ遮断経路を通じて修復を続けることはできません。ローカル管理、管理下のバックアップ、その他のサポートされる復旧方法を事前に準備する必要があります。
受け入れ検証では許可と拒否の両方を確認する
明確に許可された端末から実際のサービス通信を開始し、要求と応答を確認してください。次に、明確に許可されていない送信元からの通信が拒否されることを検証し、最後に、どのルールにも一致しない境界ケースをテストしてください。ルールのヒットカウンター、ログ、ミラーリングによる証跡がテスト時刻と対応しているかを確認してください。カウンターの増加は、何らかの一致が発生したことを示しますが、アプリケーション全体の動作が成功したことや、他の経路がフィルターを迂回していないことを意味するものではありません。
ルールの順序、適用位置、方向、デフォルト動作、テスト結果を保存してください。許可したサービスが動作しない場合は、照合条件、戻りトラフィック、他のポリシー、アプリケーションを個別に確認してください。拒否したサービスに引き続き到達できる場合は、最初に重複ルールを追加するのではなく、実際の経路と適用対象を確認してください。ACLの価値は、正確で見直し可能なアクセス境界にあります。「有効」と表示されたスクリーンショットは、エンドツーエンドのアクセス受け入れ検証の代わりにはなりません。
資料に関する注記:原理図は一般的な仕組みを説明するためのものであり、製品写真や実測記録ではありません。具体的なインターフェース、モード、能力は、選択したモデル、バージョン、現場での検証によって確認してください。
参考資料: Cisco IPアクセスリストの原理
飛暢科技 M12 IP68マネージド16ポートギガビットスイッチ
飛暢科技 光4ポート・電気8ポートのリングネットワークスイッチ
飛暢科技の産業用スイッチ製品カテゴリー
関連技術トピック: GMRPによるレイヤー2マルチキャストの管理:MAC登録、離脱、IGMPとの違い DHCP Snoopingの設定方法:信頼ポート、バインディングテーブル、アドレス取得のトラブルシューティング スイッチのループ検出の仕組み:プローブの帰還、ポートの処理、制御された復旧 マルチサービス映像光トランシーバーの信号伝送:アナログ変調、デジタルサンプリング、対応フォーマットの範囲
中国語の技術記事からの翻訳。原文の初公開日:2022-11-11。原文の最終改訂日:2026-10-13。 中国語の原文を読む
