


管理型スイッチは、接続するだけでネットワークを自動的に設計してくれる機器ではありません。端末が送信するEthernetフレームをルールに従って転送するとともに、管理者がそのルールを変更できるようにします。初期設定の正しい順序は、まず安全な管理アクセスを確保し、次にポートとVLANを設計し、最後に設定を保存して実際のサービスを検証することです。本記事では一般的な動作の考え方を説明します。特定のモデルで確認されていないデフォルトアドレス、パスワード、コマンドは掲載しません。
1.管理チャネルとサービス通信チャネルを区別する
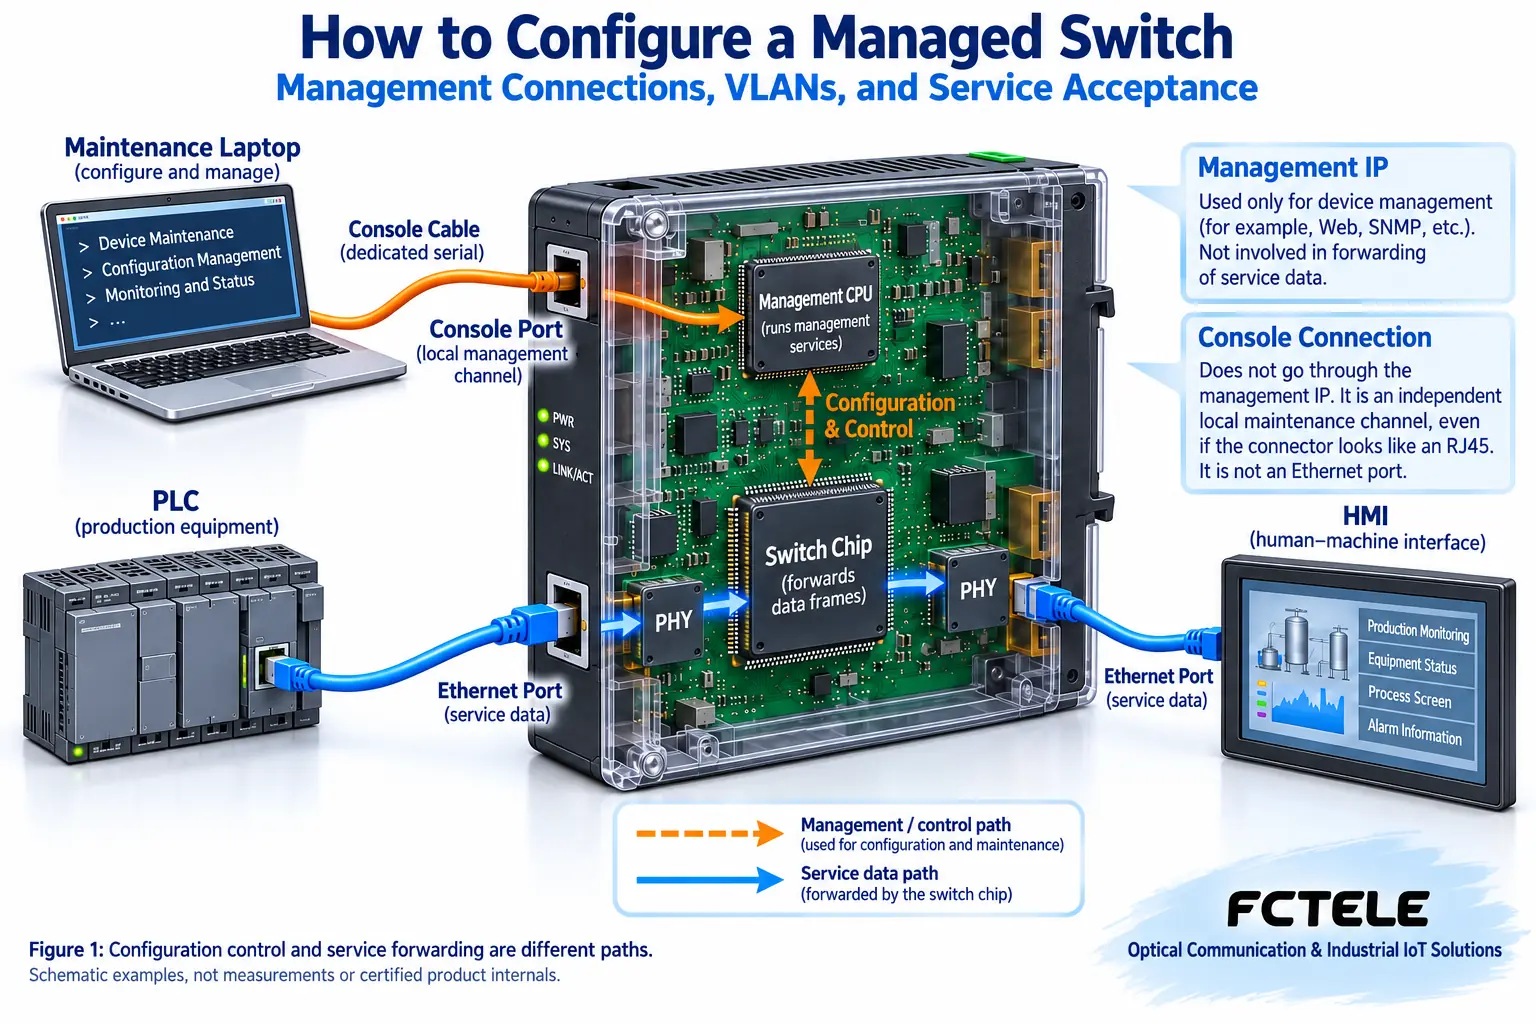
PLCがHMIにデータを送信する場合、通常、そのサービス通信はスイッチチップを介して転送されます。一方、保守担当者が管理用Webページを開く場合は、機器の管理サービスにアクセスしています。この2つは別のものです。レイヤー2スイッチは、管理者用のIPアドレスがなくても、サービス通信を正常に転送できる場合があります。スイッチに管理用IPを割り当てることは、すべての端末にアドレスを割り当てることではありません。
管理には、専用のConsoleポート、またはネットワーク上の管理アドレスを使用できます。Consoleはローカル管理チャネルです。コネクターがRJ45のEthernetポートに似ていても、Ethernetポートとして扱うことはできません。電気的な仕様、ケーブル、シリアル通信パラメーターは、マニュアルに基づいて確認する必要があります。ネットワーク経由の管理には、コンピューターと機器の間で正しいアドレス、VLAN、アクセス経路が必要です。ネットワークセグメントをまたぐ場合は、ゲートウェイ、ルーティング、ポリシーも考慮する必要があります。
2.パラメーターを変更する前に復旧手段を準備する
まずモデル、ハードウェアバージョン、ファームウェアバージョン、ポート配線を記録し、コンピューターにエクスポートできる既存設定があれば保存します。管理アクセスを復旧するための正規の方法を確認してから、保守作業時間帯に作業を開始します。不明なアドレスを調べるためだけに、本番稼働中の機器を工場出荷時設定に戻してはいけません。VLAN、リング内の役割、認証、アップリンクの設定まで消去される可能性があります。
新しい機器は、まず隔離されたテスト環境で動作確認することを推奨します。コンピューターの不要なネットワーク接続を無効にし、正常動作が確認済みのケーブルと適合する電源を使用して、モデルの説明書に従って初回ログインを行います。管理用IPを変更する前に、アドレス管理台帳で新しいアドレスを確保し、競合がないことを確認したうえで、変更後にコンピューターから新しいアドレスへアクセスする方法を把握してください。管理用VLANも変更する必要がある場合は、保存した直後にアクセス不能になることを避けるため、先に新しい管理経路が機能することを確認してください。
3.ポート表でVLANを明確に整理する
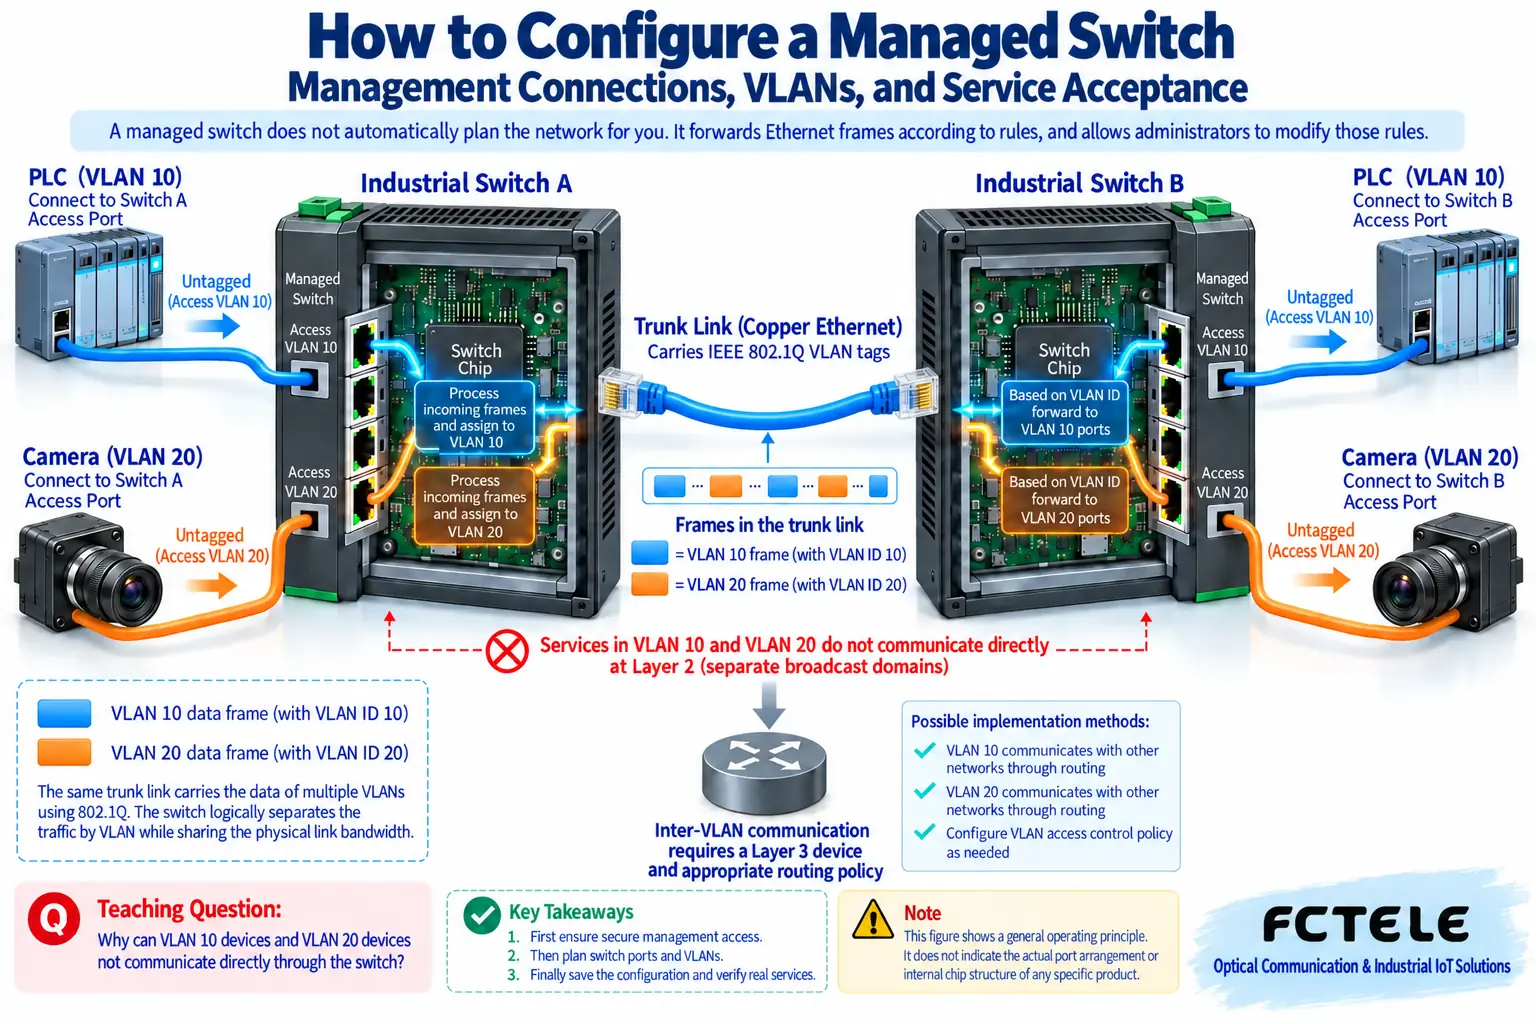
VLANは仮想ローカルエリアネットワークです。同じ物理スイッチ設備上で、レイヤー2の通信を異なる論理的な範囲に分割します。フレームをグループ分けするものと考えられますが、ネットワークケーブルに物理的な壁を設けるわけではありません。一般的な端末が送信するフレームには、VLANタグが付いていないことがよくあります。スイッチは受信ルールに基づいて所属グループを判断し、そのグループの転送範囲に従って処理する必要があります。
PLCがVLAN 10に、カメラがVLAN 20に属すると仮定します。これらの番号は説明用の例にすぎません。端末接続用ポートは、機器のルールに従ってアクセスモードに設定できます。これは単一のVLANに接続することを意味します。スイッチ間のアップリンクで2つのグループのサービス通信を運ぶ必要がある場合は、該当するVLANを許可するトランクモードに設定できます。トランク上のタグは、対向側がフレームの所属グループを識別するために使われます。タグを認識しない端末へ送信する際は、送信側の設定に従ってタグを除去します。
PVIDは、ポートで受信する特定のタグなしフレームに対するデフォルトの所属番号です。「すべてのVLANを許可する」ための切り替え設定ではなく、それだけで送信時にタグを除去するかどうかが決まるわけでもありません。機器によっては、メンバーポート、Tagged、Untaggedという表記で同じ処理の流れを示します。単に2つのVLAN名を作成するだけでなく、受信時の所属、許可リスト、送信時のタグ付けを同時に確認する必要があります。
4.到達できることと、到達を許可すべきことを分けて検証する
同じVLAN内でレイヤー2の経路が正しく構成されていても、異なるVLAN間で自動的に通信できるわけではありません。PLCと上位コンピューターが異なるネットワークセグメントに分かれている場合は、ルーター、または対応するレイヤー3機能を備えた機器が必要になることがあります。逆に、ルーティングが存在すると、もともとグループ分けされていたサービス同士も相互にアクセスできる場合があるため、追加のアクセスポリシーが必要です。VLANは暗号化ではなく、アカウント権限やセキュリティ境界の代わりにもなりません。
初回ログイン後はデフォルトの認証情報を変更し、モデルの対応状況に応じてHTTPSやSSHなどの安全な管理方法を選択し、アクセスを許可する接続元を制限してください。HTTPとTelnetは同等の伝送保護を提供するものではありません。どちらもリモートログインできるというだけで、同じように安全だとはいえません。本番環境の管理インターフェースを公共ネットワークへ直接公開しないでください。リモート保守には、承認された安全なアクセス手段を使用すべきです。
5.機能を1つずつ有効にし、設定を確実に保存する
冗長リンクでは、先に保護プロトコルを設計してから、トポロジーを閉ループにします。ループ防止機能のない通常のレイヤー2ループは、ブロードキャストストームを引き起こす可能性があります。映像マルチキャストでは受信側とクエリアの両方を考慮し、優先制御機能では輻輳対策の目標と組み合わせて検討してください。「すべての機能を使う」ためだけに、すべての設定スイッチを一度に有効にしてはいけません。各機能には、解決すべき課題と受入確認の方法が必要です。
多くの機器は、稼働中の設定と起動時設定を区別しています。「適用」をクリックしても、その場で反映されるだけで、電源を切って再起動すると保持されない場合があります。マニュアルに従って保存、エクスポート、バージョンの記録を完了してください。再起動後の設定保持の検証は、許可されたテスト環境または保守作業時間帯に限って実施します。ファームウェアの更新でも、バージョンの互換性、設定の移行、復旧方法を確認する必要があります。業務の繁忙時間帯に、未確認の更新パッケージを試してはいけません。
6.ポートのランプを見るだけでなく、実際のサービスで引き渡し確認を行う
まず、管理用コンピューターから引き続きアクセスでき、許可されていない接続元から自由に変更できないことを確認します。次に、ポートのネゴシエーション状態、VLANの所属、アップリンクのタグを確認します。最後に、PLCと上位コンピューターで実際の要求・応答通信を行い、カメラから対象の映像を継続的に送信します。Pingは確認ツールの1つにすぎず、マルチキャスト、スループット、サービス通信のタイミングがすべて正常であることを示すものではありません。
変更前後のエラーフレーム数、廃棄数、トラフィックの増分を記録します。接続が失われた場合は、まず計画した管理チャネルに沿って状態を確認し、ロールバックしてください。複数のパラメーターをむやみに続けて変更してはいけません。引き渡し時には、ポート使用表、管理アドレス、VLAN表、保存先、ファームウェアバージョン、ロールバック条件を残してください。これらは「ログイン成功」のスクリーンショットよりも価値があります。
飛暢科技の10G・光4ポート・銅線8ポートのレイヤー3スイッチの製品ページには、Console、HTTPS、SSH、設定のインポート/エクスポート機能が記載されており、複数の保守チャネルが必要な場合の選定資料として利用できます。ただし、実際のメニューやコマンドは、納入されたモデルとファームウェアに応じて確認する必要があります。この製品が対応する機能を、すべての管理型スイッチに共通する操作方法として一般化することはできません。
参考資料:飛暢科技のマネージドスイッチ製品詳細, VLANの受信・送信ルールの説明。第三者の資料は一般的な仕組みを検証するために使用しており、飛暢科技のコマンドマニュアルではありません。図は一般的な原理図であり、実際の試験写真や実物写真ではありません。
中国語の技術記事から翻訳。原文の初回公開日:2020-01-15。原文の最終改訂日時:2026-10-13T18:52:49+08:00。 中国語の原文を読む
