


産業用スイッチのセキュリティ評価は、筐体を採点することでも、安易に機器をスキャンすることでもありません。許可された範囲内で、生産の信頼性と安全性を守りながら、管理用アクセスポイント、通信境界、設定、復旧能力を確認するものです。生産ネットワークでは、リスクの低い資料確認、設定確認、受動的な観測を優先し、オフィスネットワークの攻撃テストをそのまま流用してはいけません。
1. まず機器管理とサービス転送を区別する
スイッチには、機器間通信を運ぶサービスポートと、管理者が状態の確認や設定変更を行うための管理用アクセスポイントがあります。これらは異なるインターフェースや論理アドレスを使用する場合があります。サービス通信を正常に転送できるからといって、管理画面が安全であるとは限りません。また、管理ログインが制限されていても、すべてのサービス通信がすでに制御されているとは限りません。評価時には、この二つの経路を分けて図示する必要があります。
管理用アクセスポイントへの不正アクセスは、VLAN、ポート状態、リングネットワーク設定の変更につながる可能性があります。サービス側では、どの端末同士が通信できるか、不要なゾーン間アクセスがないかに注意する必要があります。IP保護等級は、筐体が異物や水の侵入を防ぐ能力を示すものであり、ネットワークのセキュリティを示すものではありません。原文で繰り返されている筐体保護に関する段落は該当する項目にまとめ、ネットワークセキュリティは権限、境界、運用プロセスの観点から別途説明します。
2. 許可と業務リスクに基づいてテスト方法を決める
まず、機器一覧、型番、ファームウェア、トポロジー、保守担当者、生産での用途、テストが許可された範囲を確認します。停止できない機器、保守時間帯が必要な操作、異常発生時の中止方法と復旧方法を明確にします。許可なくポートスキャン、パスワード試行、障害注入を行ってはいけません。許可がある場合でも、資料、設定、ログの確認から始め、リスクの高い検証は、まず分離されたテスト環境で実施してください。
産業用制御システムは、遅延、パケット損失、接続の再確立に敏感な場合があり、テストによって発生する通信やセッション自体が影響を及ぼす可能性があります。NISTのOTセキュリティガイドは、運用、信頼性、セキュリティの要件を併せて考慮することを重視しています。そのため、評価では発見した脆弱性の数だけを追求するのではなく、現場に対するリスクの影響、対処条件、復旧方法も判断する必要があります。「スキャンで問題が見つからなかった」ことを、絶対的な安全性として表現してはいけません。
3. 管理用アクセスポイントと最小権限を確認する
実際に有効になっているWeb、コマンドライン、Console、ネットワーク管理サービスを一覧化し、どのアクセス元から接続できるかを確認します。不要なサービスを無効にし、機器の対応状況に応じて適切なセキュア管理プロトコルを使用し、初期設定のパスワードや共有パスワードを廃止し、担当業務ごとに必要な権限を設定します。リモート保守のアクセスポイントにも承認、認証、記録が必要であり、利便性のために長期間インターネットへ公開してはいけません。
権限が有効に機能しているかどうかは、低権限アカウントで何ができ、何ができないかによって検証する必要があり、操作は管理された条件下で行うべきです。画面にロール名が表示されているだけで、すでに分離が機能していると考えてはいけません。設定の保存方法、バックアップの内容、パスワード管理も確認する必要があります。バックアップファイルには機密情報が含まれる可能性があるため、アクセスを制限し、公開ダウンロード先に置いてはいけません。
4. ゾーン分割はアクセスを制御するものであり、暗号化ではない
VLANは論理的なレイヤー2ブロードキャストドメインを分離し、サービスの整理に役立ちますが、暗号化の仕組みではなく、ゾーン間のアクセス制御を代替するものでもありません。機器や上位レイヤーのルーティングによって相互通信が可能な場合は、実際に対応している機能に応じてACLやファイアウォールポリシーも設定する必要があります。ACLは条件に従って通信を許可または拒否するルールです。単に「セキュリティを有効にする」というチェックボックスにチェックを入れるだけでなく、送信元、宛先、プロトコル、方向を指定する必要があります。
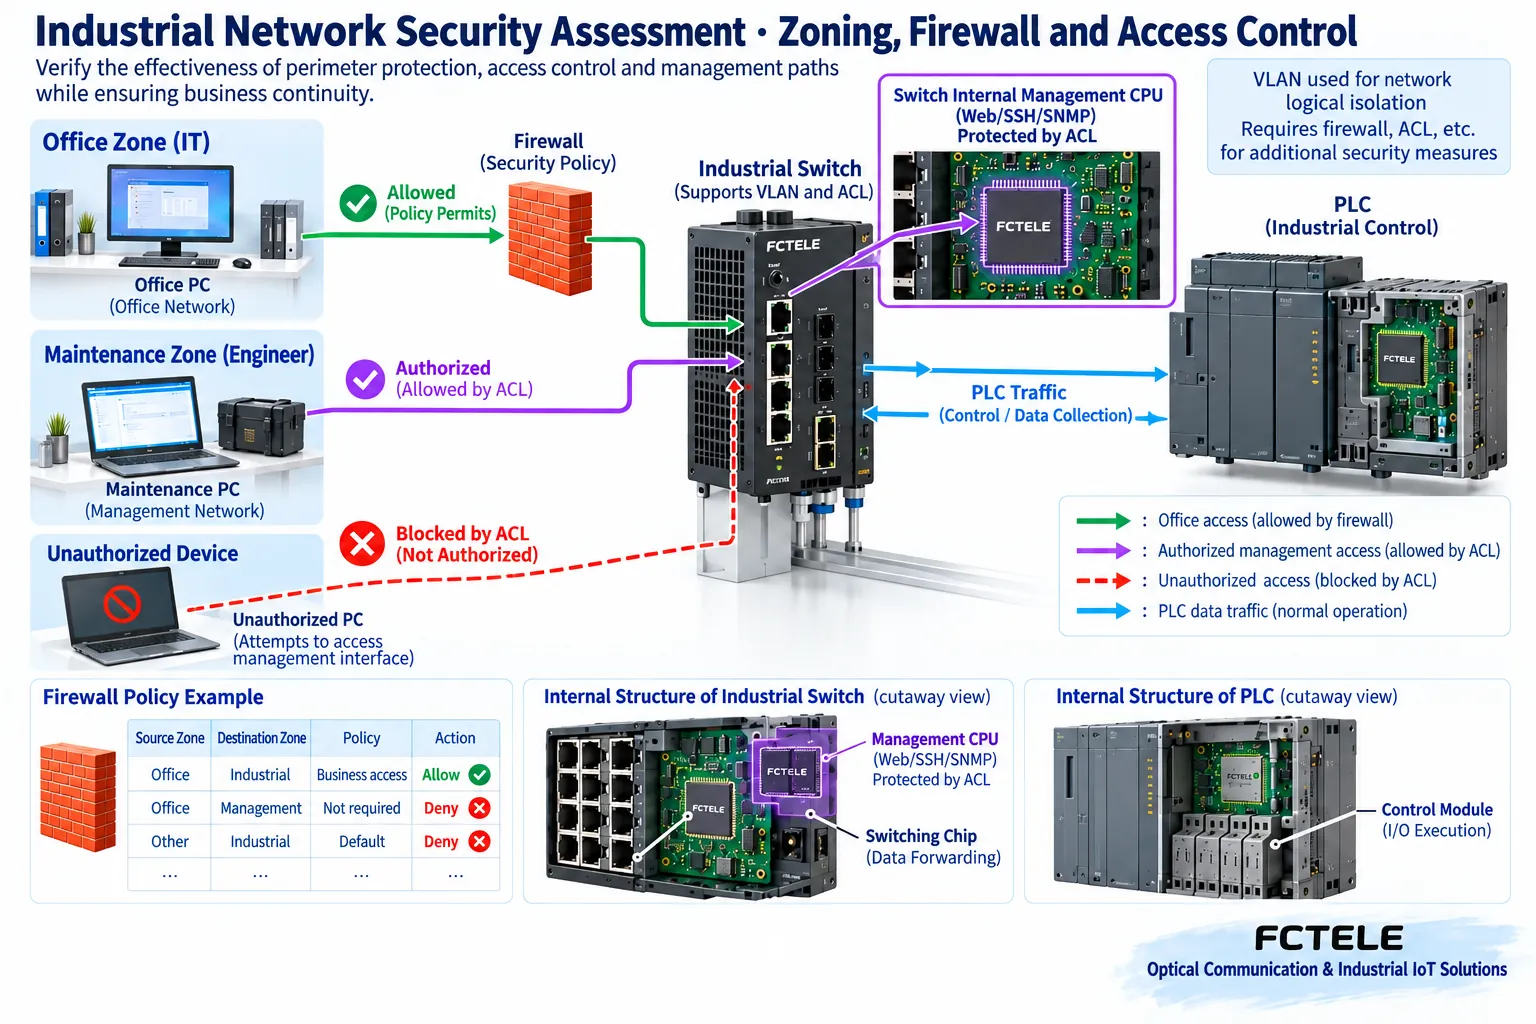
例えば、保守用コンピューターはスイッチの管理アドレスにアクセスする必要がありますが、オフィスエリアの一般端末にはその必要がありません。対応する構成では、コントローラーに必要なサービス通信を維持しながら、管理アクセス元を制限できます。ポリシーを変更する前に、まず依存関係を洗い出してください。変更後は、必要な通信が引き続き通過することと、不要なアクセスが拒否されることを個別にテストし、ロールバックを準備します。現場の制御を中断しかねない「すべて拒否」を、そのまま適用してはいけません。
アドレスバインディング、ポート認証、関連する保護機能にも適用条件があります。MACアドレスは偽装不可能な識別情報ではなく、特定の認証手順に参加できない制御機器もあります。評価では、現在の機種における機能の対応状況と制限を記録し、略語で示される機能をそろえればすべての脅威に対応できると考えてはいけません。
5. ログとミラーリングは異常の可視化に役立つ
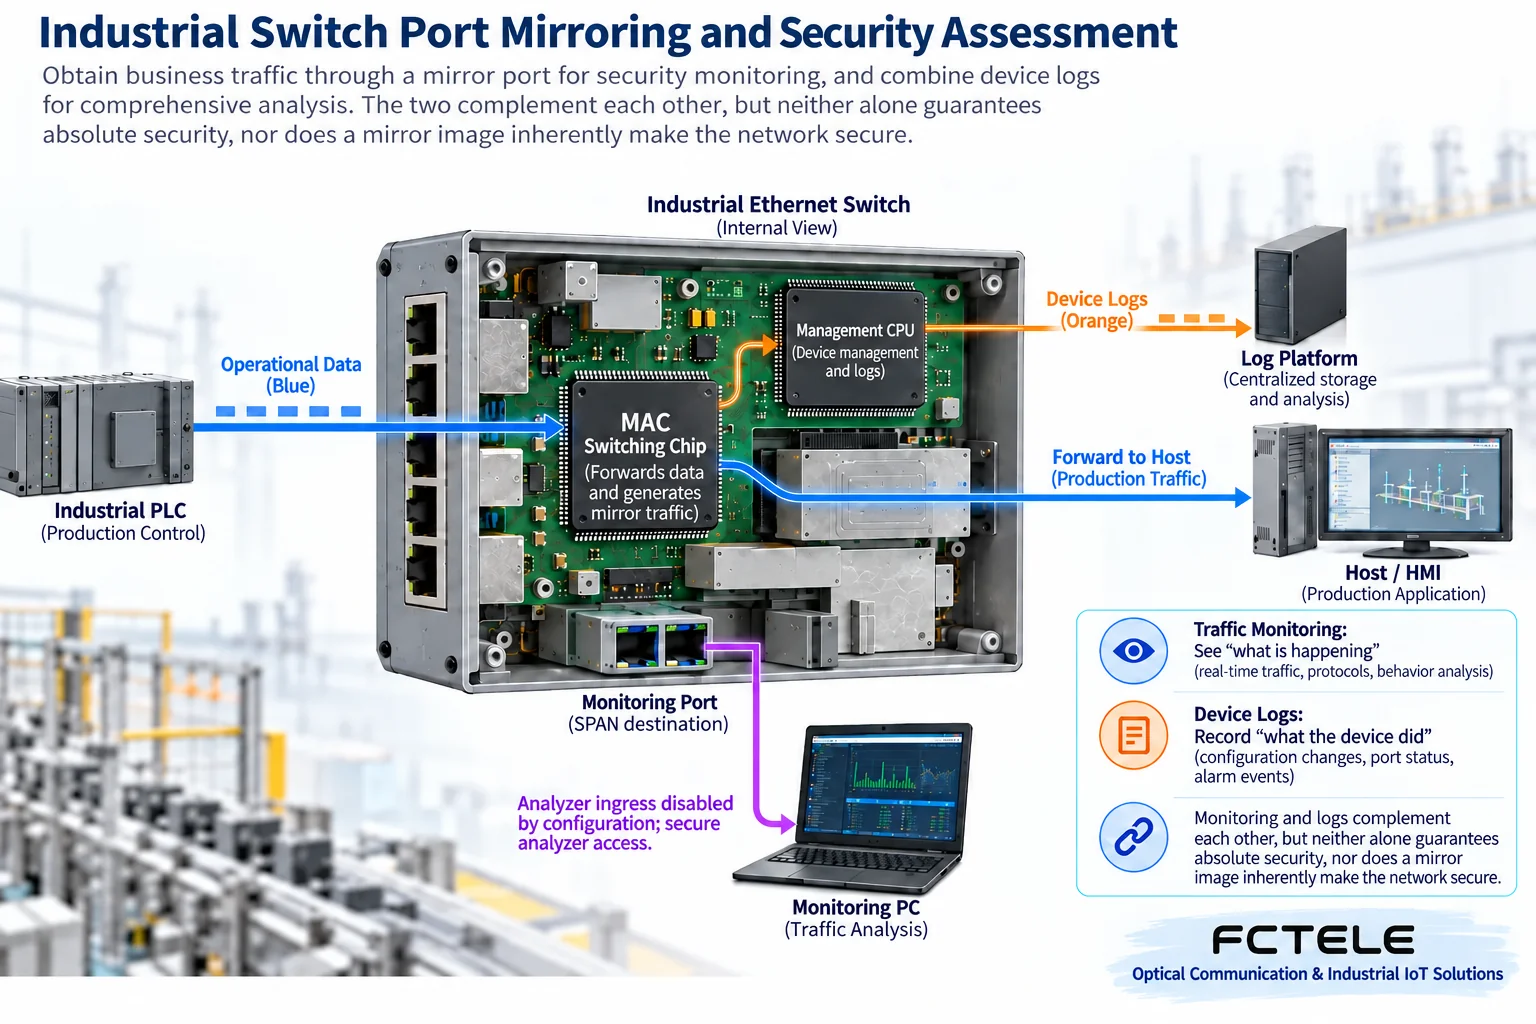
ログはログイン、設定変更、リンクイベントを記録し、ポート統計は通信量やエラーの変化を示します。時刻の統一は、異なる機器のイベントを関連付けるのに役立ちます。同時に、ログが保存されるか、エクスポートできるか、権限が制御されているかも確認してください。ログがないことは、異常がないことを意味しません。機能が有効になっていない、時刻が一致していない、容量が不足している可能性があります。
ポートミラーリングは、指定した通信を観測ポートにコピーし、解析機器で確認できるようにするものであり、ネットワークに能動的に攻撃を注入するものではありません。ミラーリングは許可された範囲内で使用する必要があり、収集内容には機密データが含まれる可能性があります。ミラーポートや収集機器の容量が不足すると、観測データが失われることがあります。そのため、不完全なパケットキャプチャをネットワーク全体の証拠として扱うことはできず、ミラーリングが負荷に一切影響しないと保証することもできません。
6. ファームウェアと復旧能力も評価対象に含める
ファームウェアのバージョン、メーカーの通知、適用可能な対策の推奨事項を確認し、更新パッケージの入手元と検証方法を確認します。パッチを評価せずにそのまま本番環境へ適用してはいけません。まず設定の互換性と機能への影響を確認し、テスト環境で検証してから、作業時間帯、バックアップ、ロールバックを手配してください。他社の脆弱性情報を現在の機器にそのまま当てはめたり、製品の発売日だけで安全性を判断したりしてはいけません。
復旧テストでは、バックアップが対象機種で使用できるか、復旧後にどのサービスパラメーターを再確認する必要があるか、管理接続が失われた場合にどう対処するかを検証する必要があります。設定ミスの後に復旧できなくなる事態を避けるため、責任者と利用可能な現地保守方法を明確にします。サービスの可用性、権限、ログの検証を合わせて評価結果とすべきであり、パスワードの確認だけを完全な評価として扱ってはいけません。
飛暢科技の公式サイトにあるマネージドスイッチの詳細情報には、Web、CLI、Console、SNMP、ログ、ポートミラーリング、およびACLや802.1Xなどの管理・セキュリティ関連機能が記載されています。これらはチェック項目として利用できますが、製品カテゴリー全体に共通する保証ではなく、産業用サイバーセキュリティ認証を取得していることを意味するものでもありません。個々のサービスのセキュリティバージョン、ファームウェアの対応状況、設定方法は、納入された機種と現行のマニュアルに基づいて確認する必要があります。
最終記録には、指摘事項、証拠、影響、推奨事項、検証方法、残留リスクを含める必要があります。原文で出典が明示されていなかった調査比率は使用せず、筐体保護もセキュリティ評価の採点根拠にはしません。再確認可能な設定とログの証拠に基づいて結果を記述し、未テストの範囲を明示することで、その後の保守やリスク判断を容易にします。
参考資料:NIST SP800-82r3 OTセキュリティガイド;飛暢マネージドスイッチの詳細。図は一般的な原理を示すものであり、セキュリティ認証、実機テスト、攻撃手順を示すものではありません。
中国語の技術記事から翻訳。原文初公開:2022-08-02。原文最終改訂:2026-10-13T17:34:48+08:00。 中国語の原文を読む
