


シリアルサーバーを使うと、メーター、計測器、PLCなどのシリアルデータをEthernetに取り込めます。しかし、「ネットワークに接続できる」ことは、「すでに安全である」ことを意味しません。信頼できるソリューションでは、誰が機器に接続できるのか、データが通過する通信路に暗号化が必要か、問題を適時に発見して安全に復旧できるか、という3つの問いに同時に答える必要があります。パスワードを設定するだけでは不十分であり、「産業用」と表示された機器なら自動的にネットワーク攻撃に耐えられると考えてはいけません。
1. まず、データが実際にどのように流れるかを理解する
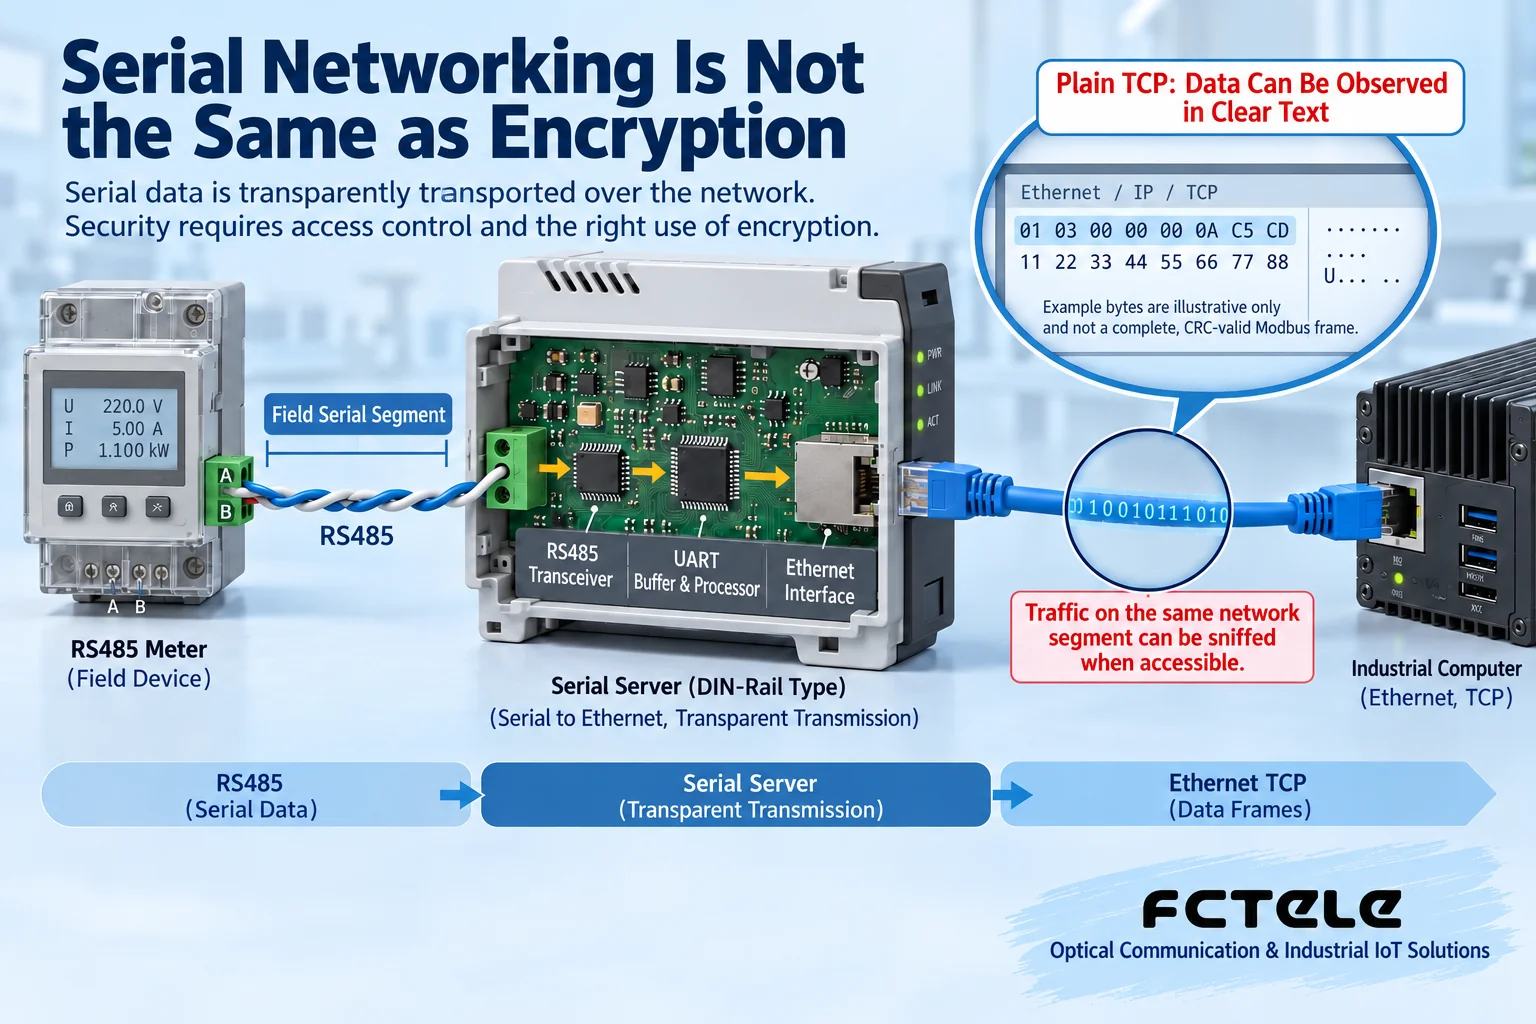
メーターがRS485経由で測定値を出力するとします。RS485が規定するのは、電線上で電気信号をどのように伝送するかであり、ネットワーク利用者の本人確認を担うものではありません。シリアルサーバーはシリアルバイトを受信すると、設定されたフレーム化条件に従ってTCPまたはUDP接続へ送信し、ホストコンピューターがメーターのアプリケーションプロトコルに従って測定値を解釈します。透過伝送は通常、バイトを転送するものであり、各コマンドを実行してよいかどうかを判断しません。読み取り要求とパラメーター変更コマンドが、同じチャネルを通じて現場機器に届くこともあります。
TCPは、受信側がバイトを順序どおりに受け取るのに役立ちますが、内容を自動的に暗号文へ変換するものではありません。機器のログインパスワードは通常、管理インターフェースを保護するものであり、業務データがすでに暗号化されていることを意味しません。シリアル側、現場LAN、工場間の通信路、プラットフォームの接続入口は、それぞれ個別に確認する必要があります。ある区間が保護されていても、経路全体が安全とは限りません。まず実際の通信経路を図示し、機器、ポート、通信方向、管理用の接続入口を明確に列挙すれば、どこに保護を設けるべきかが分かります。
2. 脅威を切り分け、対応する対策を講じる
盗聴とは、本来見てはいけないデータを他者が見ることです。不正制御とは、権限のない者が機器にコマンドを送ることです。リソースの枯渇は、過剰な接続、異常な要求、不適切な再試行などによって発生し、通常のデータ収集を不可能にする場合があります。また、見落とされやすい状況もあります。権限を持つ担当者がボーレート、機器アドレス、ネットワークモードを誤って変更した場合にも、通信が中断することがあります。セキュリティでは、悪意ある行為を防ぐとともに、操作ミスも抑える必要があります。
したがって、機密性、本人確認、操作権限、可用性は、互いに代替できません。暗号化は通信路の盗聴リスクを低減できますが、すでにシステムへのアクセスを許可された人による誤ったコマンド送信までは防げません。アクセス許可リストは接続入口を制限しますが、許可されたコンピューターが感染していないことを保証するものではありません。接続数の制限はリソースの枯渇回避に役立ちますが、ネットワーク分割を代替しません。どの対策にも適用範囲の限界があり、組み合わせて使用する必要があります。
3. まず接続入口を絞り、次に最小権限を割り当てる
シリアルサーバーの業務用ポートと管理ページを、直接パブリックネットワークに公開しないでください。現場のデータ収集機器は、明確に定義された産業用ネットワーク領域に配置し、オフィス端末やゲスト用無線ネットワークから分離する必要があります。VLANは論理ネットワークを分割できますが、領域間アクセスには、ルーティング、ファイアウォール、その他のアクセス制御機器によって適用されるポリシーが引き続き必要です。領域間の通信を制限せずにVLANを分割するだけでは、分離は完了しません。
アクセスルールは、ネットワークセグメント全体に自由なアクセスを許すのではなく、「指定された収集ホストが、指定された機器の必要なポートにアクセスする」と記述する必要があります。IPの許可リストは役立ちますが、IPアドレスは個人の識別情報ではなく、アカウント認証を代替できません。管理用の接続入口は運用管理領域に限定し、個別のアカウントと十分に強固なパスワードを使用してください。機器がロール分離に対応する場合は、読み取り専用の閲覧、設定変更、アップグレードの権限を分けてください。未使用のサービスを停止し、変更履歴を残し、従業員の退職や外部委託の終了後は速やかに権限を取り消してください。
4. 暗号化チャネルでは保護範囲を明確にする
TLSはセキュア通信プロトコルであり、AESと同列の単一の暗号化アルゴリズムではありません。正しく実装されたTLSは、相手認証、鍵のネゴシエーション、認証付き暗号を組み合わせて接続を保護します。TLSに対応しているか、どのバージョンに対応しているか、証明書をどのように検証するかは、対象のモデル、ファームウェア、アプリケーションソフトウェアについて確認する必要があります。WebログインにHTTPSを使用していても、別のTCP業務用ポートで自動的にTLSが使用されるわけではありません。
シリアルサーバー自体にセキュアな業務用チャネルがあると確認できない場合は、ネットワーク境界に適切なVPNゲートウェイを配置して、工場間接続を保護できます。VPNは元のネットワークデータを保護されたチャネル内にカプセル化し、両端のゲートウェイが暗号化と復号を行います。保護されるのはトンネルで覆われる区間です。シリアル配線、ゲートウェイの前後のLAN、プラットフォームのアカウントには、引き続き個別の保護が必要です。また、ゲートウェイがあるからといって、すべての内部機器への無制限なアクセスを許可してよいわけではありません。
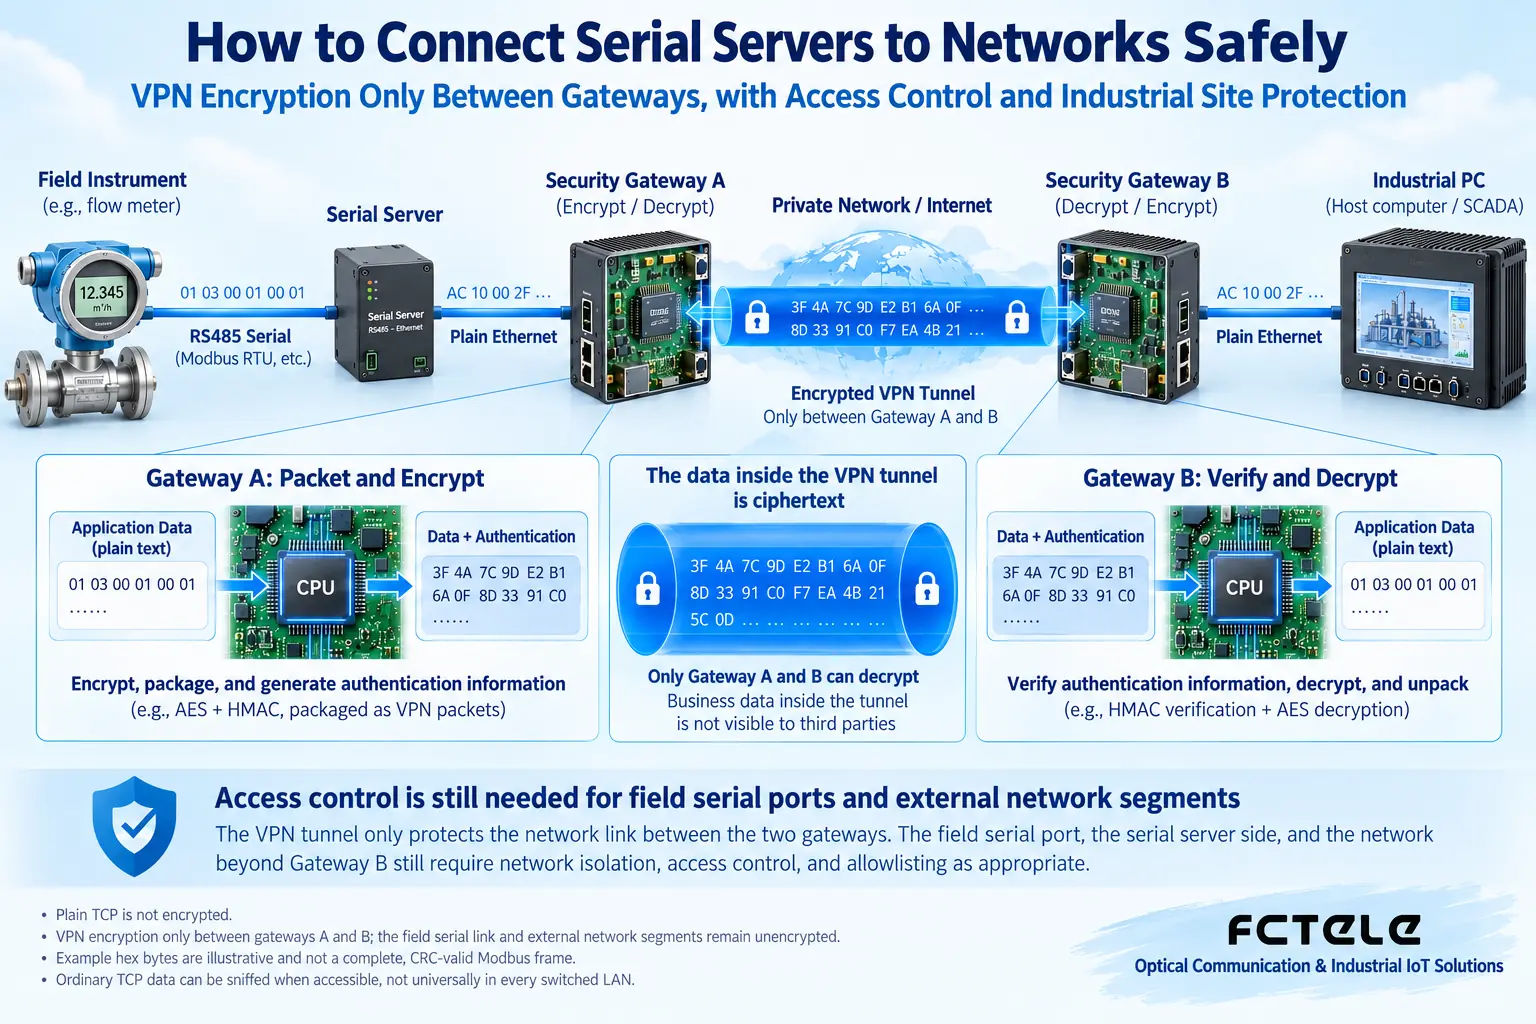
導入時には通信相手の識別情報を検証する必要があり、エラーを解消するためだけに証明書の検証を長期間省略してはいけません。鍵と証明書には保管、更新、失効の手順を設け、全機器に共通する固定鍵を公開設定ファイルに書き込まないでください。暗号化には処理やカプセル化のオーバーヘッドも加わるため、収集周期、タイムアウト、切断後の再接続を現場で検証する必要があります。「接続成功」だけを確認して済ませてはいけません。制御系サービスでは、誤ったコマンドが繰り返し実行されるのを避けるため、再接続後の状態処理も確認する必要があります。
5. CRCが改ざん対策にならない理由
CRCは伝送誤りを検出するためのチェックサム方式であり、ノイズや回線の問題によって生じたデータの変化を確認するのに適しています。しかし、攻撃者がデータを変更できる場合、通常は対応するCRCも再計算できます。したがって、CRCが正しくても、そのデータが信頼できる機器から送られたことを意味せず、まして悪意を持って改変されていないことを意味しません。暗号学的なメッセージ認証には鍵を用いる必要があり、鍵を持たない者が有効な結果を偽造することを困難にします。その役割は通常の誤り検出とは異なります。
元のデータと固定値のXORを取るだけの処理も、信頼できるセキュリティ対策と見なしてはいけません。アルゴリズム名、鍵長、「独自開発の暗号化」といった主張は、プロトコルの設計と実装のレビューを代替できません。明確な保守の仕組みと検証可能な実装方法を備えた、成熟したセキュアチャネルを優先してください。重要な制御コマンドを保護するために、暗号化とチェックサムを独自に組み合わせてはいけません。暗号化に加え、業務システムでは引き続きコマンド権限、範囲、異常値を確認する必要があります。
6. このようなソリューションにおけるFeichang製品の位置付け
Feichang公式サイトに掲載されているFCT-081219リップスティック型産業用レール取付けシリアルサーバーは、RS232、RS422、RS485から選択した1チャネルを100 Mbps Ethernetへ接続でき、WEB設定、SNMP管理、アクセス制御、ファームウェアのアップグレードなどの機能を提供します。これらの機能は、それぞれ現場接続、集中設定、機器保守に役立ちます。また、小型でレール取付けまたは壁面取付けに対応しているため、制御盤内のスペースを配置しやすくなります。これらはネットワーク接続と管理の機能であり、すべての暗号学的セキュリティ機能が備わっていると直接結論付けることはできません。
現時点で確認した製品詳細には、業務通信用TLS、証明書認証、VPN終端機能が明記されていないため、本記事ではこれらを当該モデルの確定した機能として記載しません。選定時には、発注するモデル、ファームウェアのバージョン、アクセス制御の具体的な粒度、無効化できるサービスをFeichangに確認したうえで、外部セキュリティゲートウェイを併用するかどうかを判断してください。電気的保護、環境適応性、ネットワークセキュリティは別の課題です。雷保護や広温度範囲の仕様は、セキュアチャネルの裏付けを代替できません。
7. 小規模なシステムから受入検証を始める
例えば、ある架空の工場が、複数のメーターの測定値を遠隔のデータ収集プラットフォームに送信するとします。まずシリアルパラメーター、機器アドレス、収集周期を記録し、ローカルで測定値が安定していることを確認してから、業務用ポートへのアクセスを収集ホストだけに制限します。管理インターフェースは運用管理領域専用とします。工場間の区間は認証されたセキュアチャネルで伝送し、実際に必要な接続先だけに制限します。トラブルシューティングのためだけにすべてのファイアウォールを無効化したり、すべてのポートを開放したりしてはいけません。
受入検証では、認可された接続で正常に収集できること、認可されていない接続が拒否されること、通常の切断後の復旧を制御できること、管理上の変更が記録に残ることを、それぞれ個別にテストしてください。テストは保守時間帯に、許可された機器を使用して行ってください。本番ネットワーク上で、高負荷のスキャンやサービス拒否テストを任意に実行してはいけません。異常な接続、ログイン失敗、収集タイムアウトを確認してください。機器のログが不十分な場合は、ゲートウェイ、スイッチ、ホストコンピューターの記録を組み合わせ、同じ事象を追跡しやすくするために、時刻を可能な限り統一してください。
最後に、設定をバックアップし、ファームウェアのバージョン、アップグレードの入手元、ロールバック手順を記録してください。まず適切な環境でパッチを検証し、その後にアップグレードの作業時間帯を設定します。緊急時の手順には、誰が機器を隔離する権限を持つか、重要業務をどう維持するか、いつ接続を復旧するかを明記してください。「すべての接続を抜く」ことを、あらゆる現場に適した標準動作と見なしてはいけません。安全なシリアルネットワーク接続の核心は、鍵のアイコンを追加することではなく、実際のデータ経路上で、識別情報、通信路、権限、復旧責任を具体化することです。
中国語の技術記事から翻訳。原文初公開:2025-02-18。原文最終改訂:2026-10-13T19:28:50+08:00。 中国語の原文を読む
