


まず、保護が必要なサービス区間を確認する
既存のE1回線をIPネットワークに収容すると、データはスイッチング、ルーティング、場合によっては共有リンクを経由します。サービスが正常に動作していても、通信が暗号化されているとは限りません。光ファイバーの使用によってパケットの内容が自動的に保護されるわけでもありません。TDM over IPは伝送と回線復元を表すものであり、機密性を一律に備えたセキュリティプロトコルではありません。計画では、信頼するネットワーク区間、追加の保護が必要な区間、ゲートウェイの管理者を明確に列挙する必要があります。
セキュリティの目標には、アクセスを許可する対象、管理権限、内容の機密性、完全性、サービスの可用性がそれぞれ含まれます。VLANによるグループ分け、アカウント権限、ルーティング認証、暗号化は、それぞれ異なる課題に対応します。そのうちの一つを導入しただけで、すべてを達成したと宣言すべきではありません。個別のプロジェクトでは、図のすべての線に鍵の記号を付けるのではなく、実際のデータ経路と装置の機能に照らして確認してください。
ルーティング認証は回線の内容を保護しない
RIPはルーティング情報の交換に使用され、TDM over IPパケットはサービストラフィックを運びます。この二種類のトラフィックは役割が異なります。ルーティング更新の認証は、主にその更新を信頼できるかどうかの判断に役立つものであり、回線データを自動的に暗号化するものではありません。また、両者を組み合わせて、ルーティングと暗号化の両方を備えた汎用プロトコルにすることもできません。関連するセキュリティ機構は、それぞれ個別に設定し、検証する必要があります。
管理ログインの保護にも、それ固有の適用範囲があります。対象モデルがHTTPSまたはSSHに対応している場合、該当する管理セッションを保護できますが、ゲートウェイを通過するE1の伝送内容がすべて暗号化されるという意味ではありません。TLSも、任意の伝送用パケットに自由に適用できる既製のスイッチではなく、アプリケーションまたはプロトコル実装側の対応が必要です。現在のセキュリティソリューションの機能を保証する表現として、旧式のSSLという名称を使い続けないでください。
IPsecトンネルはどの二つのエンドポイント間で機能するか?
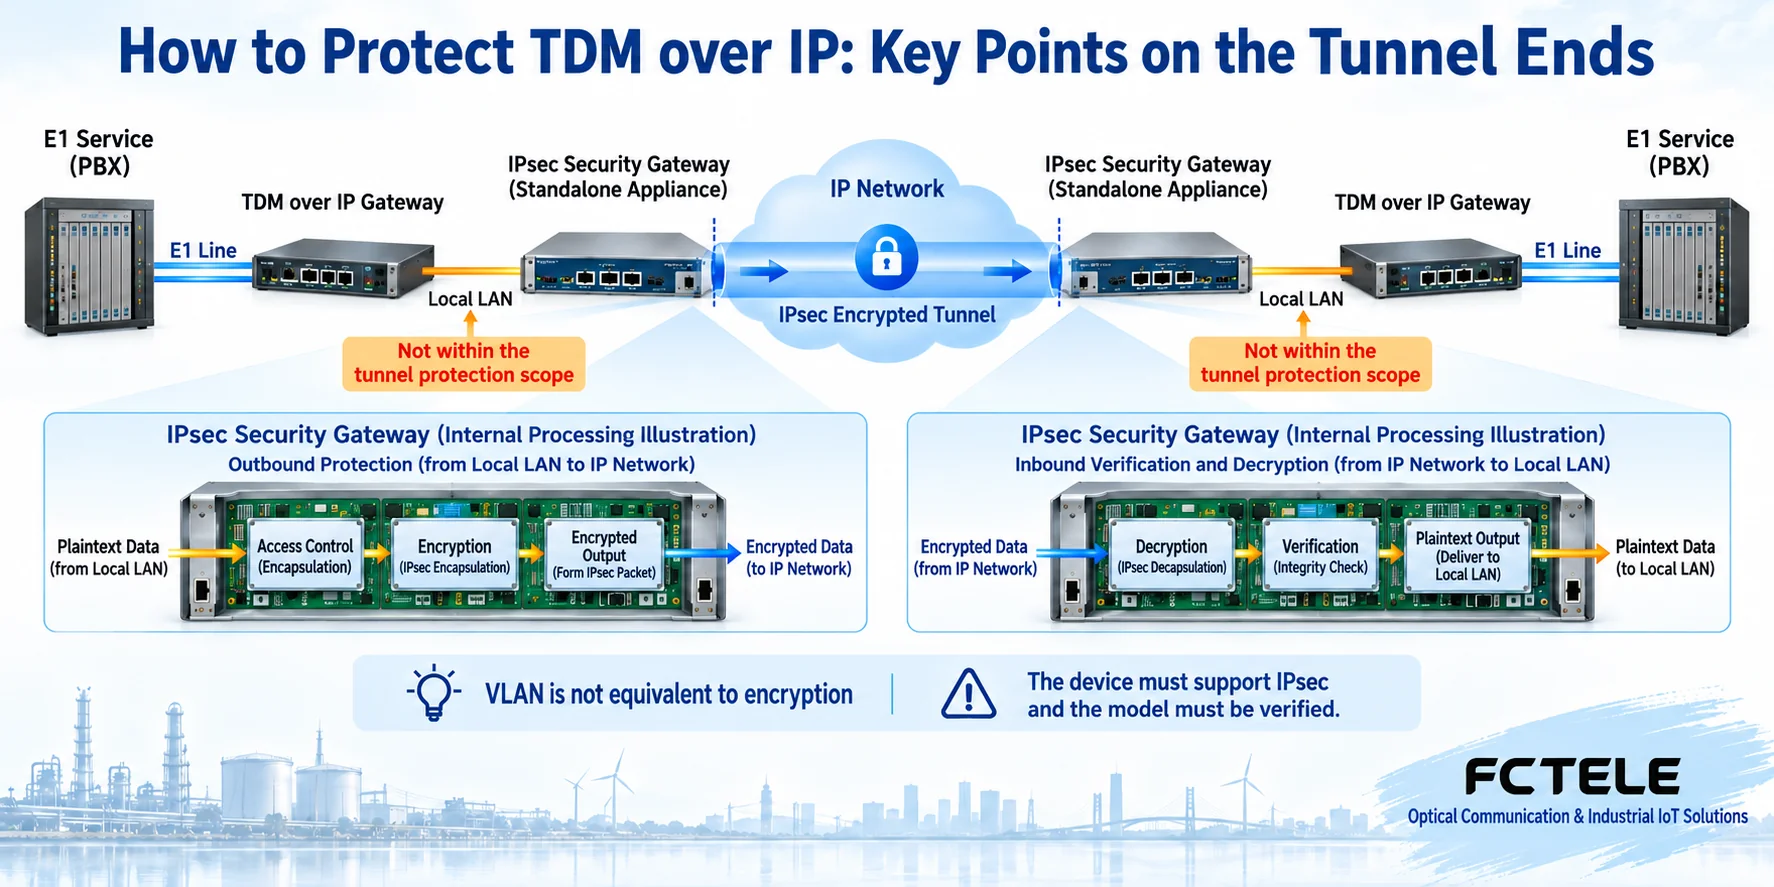
一つの方法は、対応するIPsec機能を備えたセキュリティ装置を両端に配置し、回線ゲートウェイからのIPパケットをトンネルに通すことです。図では、回線ゲートウェイと外部セキュリティゲートウェイは独立した二つの役割を担います。セキュリティ側のエンドポイントが条件に一致するトラフィックに保護を適用し、対向側が検証して対応する元のパケットを復元した後、回線ゲートウェイに渡して処理させます。これは導入構成の概念にすぎず、すべてのTDM製品がIPsecを内蔵しているという意味ではありません。
保護範囲は実際の経路に沿って明示する必要があります。回線ゲートウェイからローカルのセキュリティエンドポイントまでの短いリンクは、ほかの保護がなければ、このトンネルの保護対象には含まれません。完全なエンドツーエンド保護となるかどうかは、エンドポイントの位置と、ほかのネットワーク区間によって決まります。認証、暗号化、リプレイ防止などの機能は、使用するセキュリティ機構と実際に適用されている設定に依存します。VPNという名称があるだけで、すべてのサービスが保護されていると考えることはできません。
ポリシーと装置の識別情報を対応させる
両側で、信頼するエンドポイント、トンネルに通す必要があるトラフィック、許可する送信元、管理経路を確認し、現行の製品要件と組織の要件に従ってセキュリティ設定を選択します。鍵、証明書、アカウントの発行、更新、失効についても保守記録が必要です。一般的な記事で、すべての製品に適用できる共通のデフォルト鍵を提示することはできません。まして、出所不明の設定で本番装置の設定を上書きしてはいけません。
サービスデータ、装置管理、ルーティング制御には、それぞれ異なるアクセス範囲を設定できます。管理アクセスの送信元を制限しても、回線パケットが必ず通過できるとは限りません。また、管理用アドレスを許可するために、すべてのサービスを同時に許可する必要はありません。往路と復路の両方向についてアクセス経路を確認し、どのトラフィックをポリシーに従って保護し、どれを拒否するかを記録してください。セキュリティ装置は新たな障害箇所にもなり得るため、その処理容量、冗長性、保守用アクセスも計画に含める必要があります。
カプセル化のオーバーヘッドが回線に影響するのはなぜか?
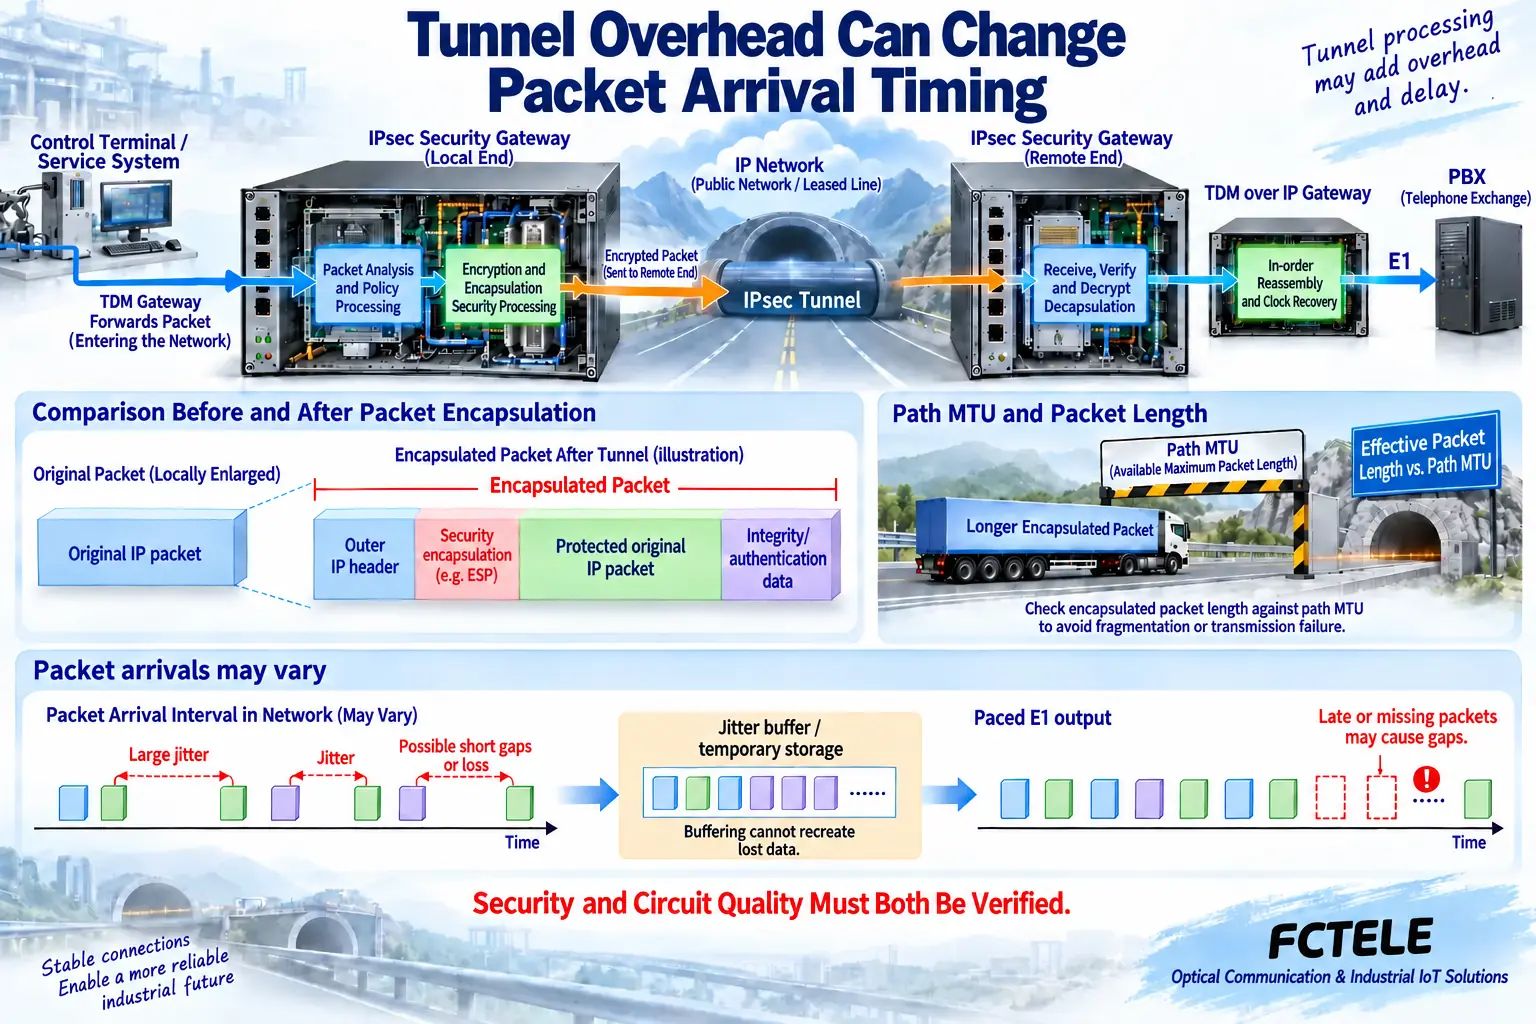
セキュリティトンネルはヘッダーと保護に伴うオーバーヘッドを追加し、装置の処理リソースを消費します。MTUは、ある経路区間で伝送できるパケット長の制約です。元の伝送用パケットにトンネルのカプセル化が加わると、元の経路条件を満たせなくなる場合があります。具体的にフラグメント化するか、フラグメント化を回避するか、破棄するかは、プロトコル、設定、装置によって異なります。トンネルが長さに関するすべての問題を自動的に解決すると、一律に保証することはできません。
したがって、回線ゲートウェイのパケット長、パスMTU、セキュリティ装置の設定を併せて確認する必要があります。サービスデータのブロックを大きくすると、カプセル化の比率を一部低減できる場合がありますが、データを収集する待ち時間が増えます。ブロックを小さくすると、パケットレートとオーバーヘッドが増えます。効率だけを理由に最大値を選択しないでください。図中のパケットの各層は機能を説明するためのものであり、モデル固有のパラメーターを固定のバイト数やアルゴリズムで置き換えるものでも、外側のアドレスがすべて暗号化されることを示すものでもありません。
到着時間の変動は暗号化では解消できない
セキュリティ処理、共有出力側でのキューイング、トンネルの再確立は、パケットの到着時刻を変化させる可能性があります。受信側ゲートウェイは、引き続きサービスデータを順序どおりに処理し、適切なクロックでE1を連続出力する必要があります。バッファリングにより、早く到着したデータや多少遅れて到着したデータを受け入れる余裕を確保できますが、失われた元の内容を再生成することはできません。トンネルが稼働していることと、回線が品質要件を満たしていることは、別々に観測すべき二つの状態です。
重要なサービスでは、セキュリティ接続の更新や異常からの復旧が通話やデータに及ぼす影響も評価する必要があります。サービスの途切れを防ぐためだけに長期間すべての保護を解除したり、見かけ上のセキュリティだけを重視して、回線ですでに発生しているビットエラーや頻繁なアラームを無視したりしてはいけません。通常時、セキュリティ変更時、承認された障害条件下での結果を記録し、プロジェクト要件に従って、その伝送方式を受け入れるかどうかを判断してください。
FCTELゲートウェイで機能を確認する
飛暢科技のFCT-E1およびFCT-E4-Mの詳細情報には、E1回線の収容、クロック復元、設定可能なパケット長、VLAN、ループバックによる保守の方向性が記載されており、伝送装置の参考例として利用できます。FCT-E4-Mには異なる宛先IPアドレスとポートへのマッピングも記載されており、対応する回線を個別に管理する用途に適しています。これらの機能はサービスの計画や観測に役立ちますが、暗号化、セキュリティトンネル、完全なファイアウォール機能が内蔵されていると直接推定することはできません。
確認したページには、この二つのモデルが本記事の例にあるIPsecセキュリティ機能をすべて備えていると証明する十分な根拠がないため、図では独立した外部セキュリティ装置を使用しています。実際に組み合わせて使用できるかどうかは、経路全体とモデルの条件に照らして検証する必要があります。クロック仕様、インターフェース、ファームウェアについても有効なマニュアルに従って確認し、Webページにある低遅延に関する記述を、セキュリティ処理の追加後も変わらず維持される保証として扱わないでください。
セキュリティとサービスを併せて受け入れ確認する
まず、承認されたテストネットワークで、装置の識別情報、許可・拒否ルール、実際のトンネル照合範囲、管理権限を検証してから、代表的な回線負荷を加えます。IP側ではパケットの到着、損失、長さに関連する異常、セキュリティ装置のリソースを観測し、E1側では信号断、フレーム同期喪失、ビットエラー、実際のサービスを観測します。管理用アドレスにpingが通ることは、データが暗号化されている証明にはならず、ましてこれらの回線指標を確認できたことにもなりません。
確認のためにパケットキャプチャやログを使用する場合は、試験を理由にサービスデータを拡散させないよう、権限を制限し、データを適切に保管する必要があります。トポロジー、保護範囲、モデルとバージョン、設定バックアップ、アラーム記録、復旧記録を引き渡してください。後から回線を追加したり、セキュリティ装置を交換したりする場合は、オーバーヘッドと容量を再計算します。セキュリティソリューションの結論では、誰にアクセスを許可するかと、維持する回線サービスが引き続き要件を満たすかの両方に答える必要があります。
資料に関する注記:原理図は技術内容を確認済みで、一般的な仕組みの説明に使用しています。製品写真や実測記録ではありません。具体的なインターフェース、モード、機能は、選択したモデル、バージョン、現場での検証結果に従います。
検証用参考資料: RFC4301:IPセキュリティアーキテクチャ
RFC4197:回線エミュレーション、クロック、ネットワーク要件
RFC2453:RIPバージョン2
飛暢科技 FCT-E1 E1 1回線エミュレーションゲートウェイ
飛暢科技 FCT-E4-M E1 4回線エミュレーションゲートウェイ
飛暢科技 TDM Over IP製品カテゴリー
関連技術トピック: TDM over IPで経路切り替えが発生すると何が起きるか:RIPの適用範囲、順序逆転、復旧の受け入れ確認TDMとWDMの見分け方:タイムスロット、波長、組み合わせた伝送方式の選択モジュール型TDM over IPの計画方法:サービスカード、チャネルマッピング、共有リソース
中国語の技術記事から翻訳。原文初公開:2024-05-06。原文最終改訂:2026-10-13T11:14:38+08:00。 中国語の原文を読む
