


ANTIRREPETIÇÃO DO IPSEC
Por que um pacote criptografado ainda pode ser uma repetição?
Um texto cifrado copiado pode chegar novamente sem ter sido alterado. O mecanismo antirrepetição do ESP associa números de sequência a uma associação de segurança, verifica uma janela de recepção delimitada e efetiva o estado após a autenticação. A proteção aplica-se às extremidades de túnel selecionadas; os comandos da aplicação ainda precisam de regras próprias para duplicidade e temporização.
Extremidades do túnel
Os gateways nas extremidades autenticam o tráfego; o switch intermediário o encaminha.
Janela de sequência
Uma sequência ainda não recebida dentro da janela pode ser verificada; duplicatas são descartadas.
Efetivar após a verificação
Somente um pacote autenticado faz avançar o estado confiável de recepção.
Mapeie as extremidades e o escopo.
Confirme o protocolo e as configurações efetivamente utilizados.
Teste com dados inofensivos e autorização.
Lista de verificação para seleção e validação — expandir
Identifique as extremidades e a SA; confirme as configurações antirrepetição; teste pacotes reordenados, duplicados e inválidos com dados inofensivos e autorização.
Um enlace de dados remoto é criptografado; então, por que um gateway de segurança ainda registra os números de sequência dos pacotes? Impedir que terceiros leiam uma mensagem e impedir que a mesma mensagem seja aceita novamente são objetivos diferentes. Alguém pode copiar um pacote legítimo e enviá-lo novamente sem compreender seu conteúdo. O mecanismo antirrepetição fornece ao receptor um registro dos pacotes que ele já aceitou.
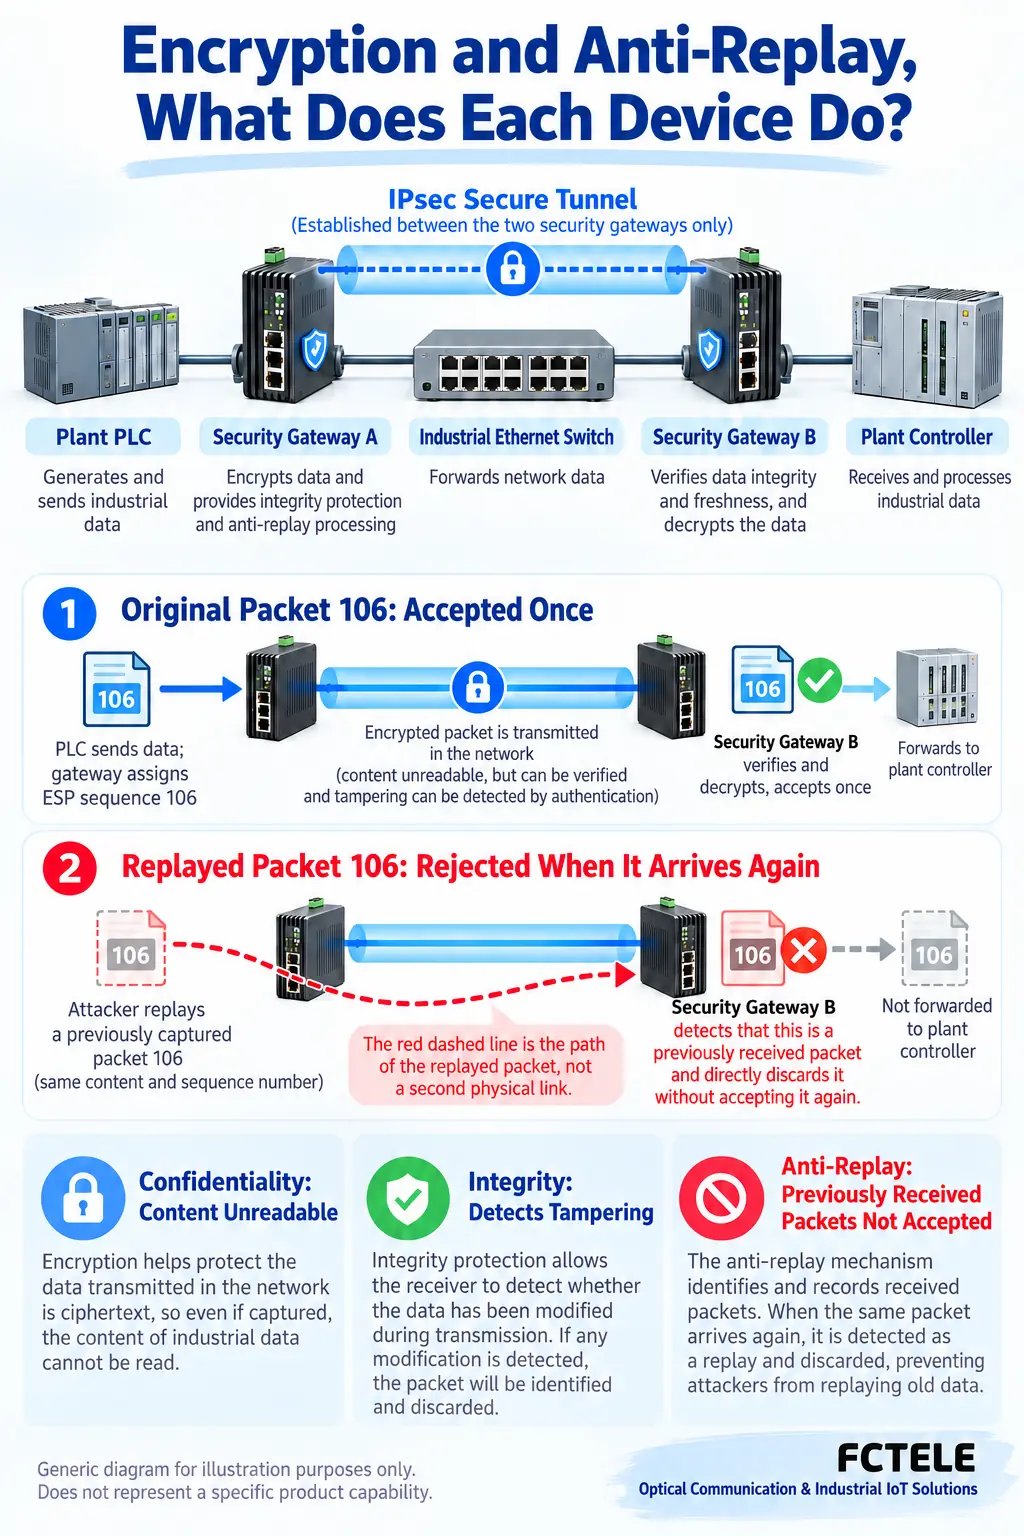
Um pacote inalterado ainda pode ser uma duplicata
Imagine uma ordem de serviço lacrada. O lacre pode ajudar a demonstrar que o conteúdo não foi alterado, mas, por si só, não demonstra que a mesma ordem ainda não tenha sido entregue. Da mesma forma, um pacote criptografado capturado pode ser enviado novamente, sem que o invasor o descriptografe ou crie um novo comando válido.
Essa analogia explica apenas a entrega repetida. Os protocolos reais usam chaves e algoritmos de autenticação. Confidencialidade, integridade e proteção antirrepetição atendem a necessidades diferentes. A detecção de erros do Ethernet não substitui a autenticação criptográfica: detectar erros de transmissão é diferente de verificar se um pacote foi criado por um detentor da chave apropriada.
Uma descrição de produto que menciona criptografia não estabelece, por si só, como os pacotes antigos são rejeitados. Identifique o protocolo, suas extremidades reais de segurança, as configurações negociadas e as verificações do receptor. Este artigo usa o IPsec ESP como exemplo; ele não atribui capacidade antirrepetição a todos os dispositivos industriais ao longo do caminho.
Localize as duas extremidades que mantêm o registro
O IPsec pode proteger o tráfego em uma rede IP, e o ESP é um de seus mecanismos de proteção de pacotes. Uma associação de segurança, ou SA, é um conjunto de definições de proteção para um sentido, incluindo as chaves, os algoritmos e o estado pertinentes. Os registros dos dois sentidos não devem ser tratados como um único contador compartilhado.
O emissor numera os pacotes pertencentes a uma SA. O receptor seleciona a associação pertinente e verifica seu próprio registro; ele não compara um número com todos os dispositivos da rede. O Índice de Parâmetros de Segurança (SPI) do ESP ajuda a identificar a associação, enquanto seu número de sequência dá suporte às verificações antirrepetição. Esses campos devem receber a proteção de integridade pertinente.
Um servidor serial, um switch Ethernet industrial e um gateway de segurança externo podem estar presentes no mesmo enlace. O servidor de dispositivos seriais FCT-1100-F1S1 da Feichang fornece um contexto real de produto de conversão serial para rede; isso não significa que ele implemente IPsec. Se gateways externos terminarem o túnel, serão eles que realizarão as verificações nas extremidades. Um switch comum de encaminhamento não adquire automaticamente uma janela antirrepetição.
Por que não aceitar apenas números superiores ao último?
Os pacotes nem sempre chegam na ordem em que foram enviados. Caminhos, filas e processamento paralelo podem fazer com que um pacote posterior chegue primeiro. Um receptor que rejeite todo número inferior ao maior número recebido poderia descartar tráfego legítimo atrasado. A verificação precisa reconhecer duplicatas e, ao mesmo tempo, tolerar algum reordenamento.
Pense em uma janela deslizante como posições numeradas. Cada posição registra se um pacote com aquele número de sequência já foi autenticado e aceito; ela não armazena o pacote inteiro. O limite superior acompanha o maior número autenticado, e o limite inferior delimita até onde um pacote ainda não recebido pode chegar fora de ordem. Um pacote antigo demais é descartado.
Como exemplo didático, suponha que a janela contenha os números de 101 a 108 e que 106 já tenha sido aceito. Um segundo 106 é uma duplicata. Se 105 ainda não tiver sido recebido, ele poderá prosseguir para a autenticação. Oito posições são apenas uma ilustração, não um tamanho padrão de janela nem uma especificação de um produto Feichang.
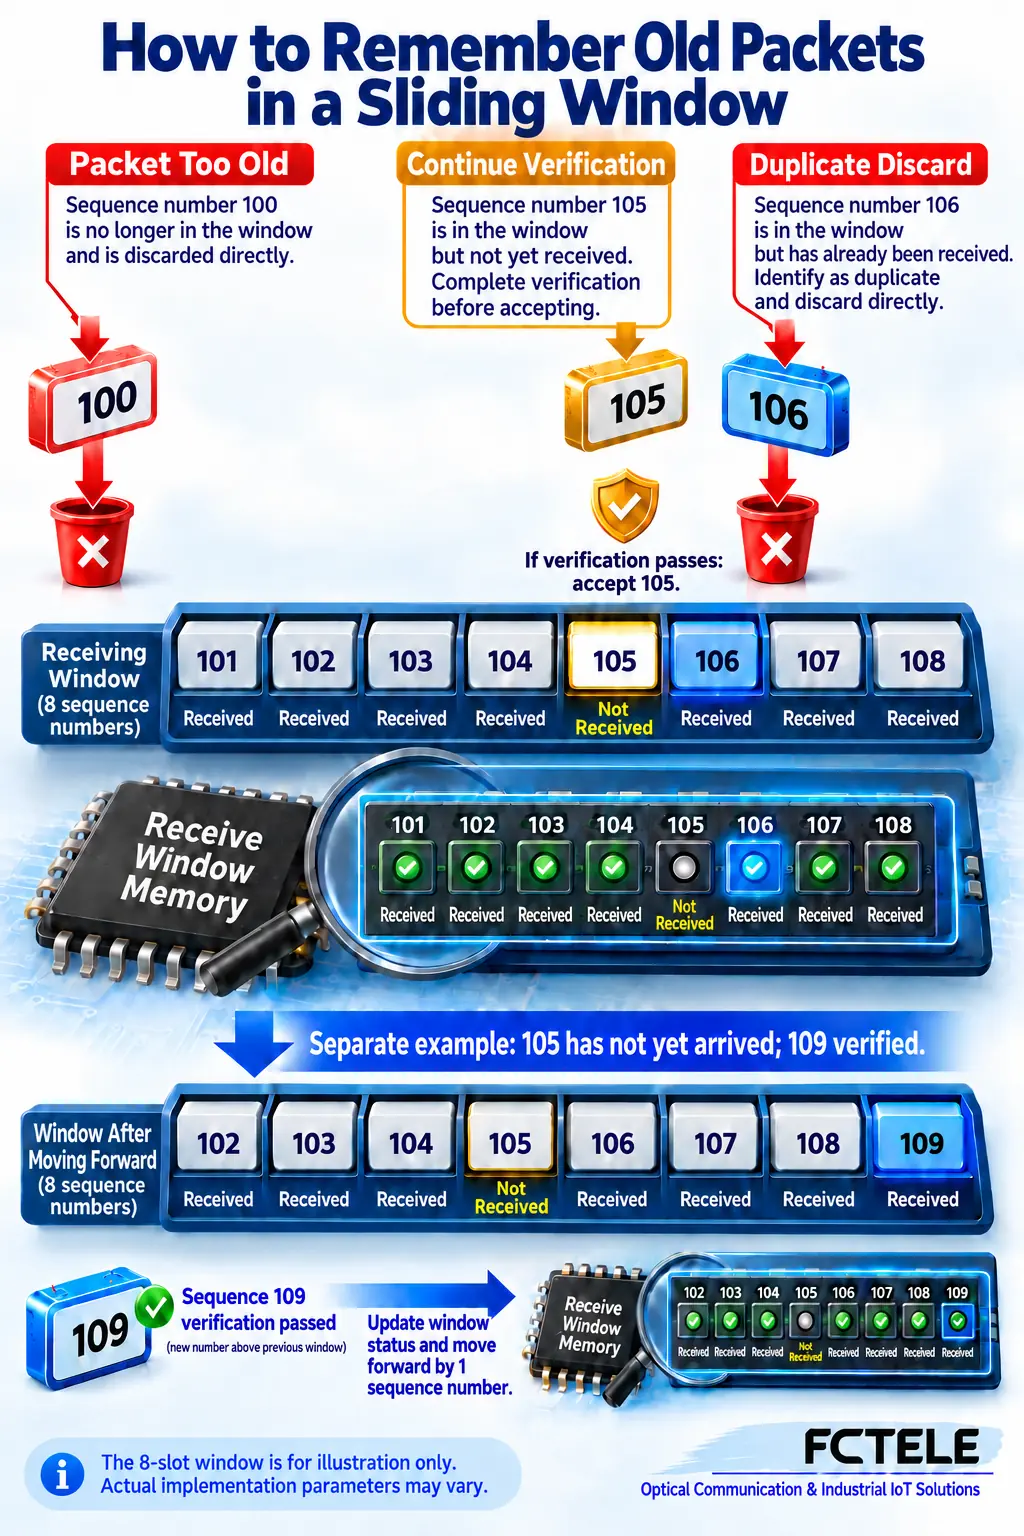
Mova a janela somente após a autenticação ser bem-sucedida
Quando o pacote 109 chega, o receptor não deve avançar seu registro simplesmente porque o número é maior. Caso contrário, um invasor poderia forjar um número muito grande e empurrar o tráfego legítimo para fora da janela. A ordem das verificações importa mais do que memorizar a expressão “deslizar a janela”.
Uma implementação pode primeiro realizar uma verificação preliminar da sequência e descartar uma duplicata evidente ou um pacote antigo. Um pacote elegível ainda precisa passar pela verificação apropriada de integridade ou autenticação. Somente após o sucesso ele é registrado como recebido e a janela avança, se necessário. Uma verificação preliminar não torna o pacote confiável.
Um pacote que falha na autenticação não deve ocupar uma nova posição nem fazer avançar o maior número autenticado. Diferentes algoritmos e implementações podem organizar o trabalho interno de maneiras distintas. A distinção essencial é entre um filtro inicial, a validação criptográfica e a efetivação do estado. Um número maior, por si só, não é uma autorização para entrega.
Perda, reordenamento e repetição podem parecer semelhantes
A janela pode aceitar um número ainda não recebido que chegue dentro de seu intervalo, mas não pode aceitar tráfego com atraso arbitrariamente grande. Um reordenamento intenso pode colocar um pacote legítimo abaixo do limite inferior. Portanto, um aumento na contagem de descartes não comprova, por si só, um ataque, uma fibra danificada ou uma porta de switch com falha.
Correlacione o horário, o sentido, a associação de segurança e os registros da aplicação. Verifique se houve, ao mesmo tempo, uma mudança de rota, um acúmulo em filas ou uma alteração na carga do gateway. Aumentar uma janela não é uma solução universal: verifique os limites da implementação, os custos de processamento e o atraso aceitável. Não desative a proteção apenas para ocultar um alarme.
A janela não recupera um pacote perdido. Ela determina se um pacote pode prosseguir; a retransmissão, a recuperação de sessão e o comportamento de timeout da aplicação pertencem ao mecanismo de transporte ou de aplicação apropriado. Uma janela antirrepetição não é um protocolo de entrega confiável nem um buffer geral de reordenamento de pacotes.
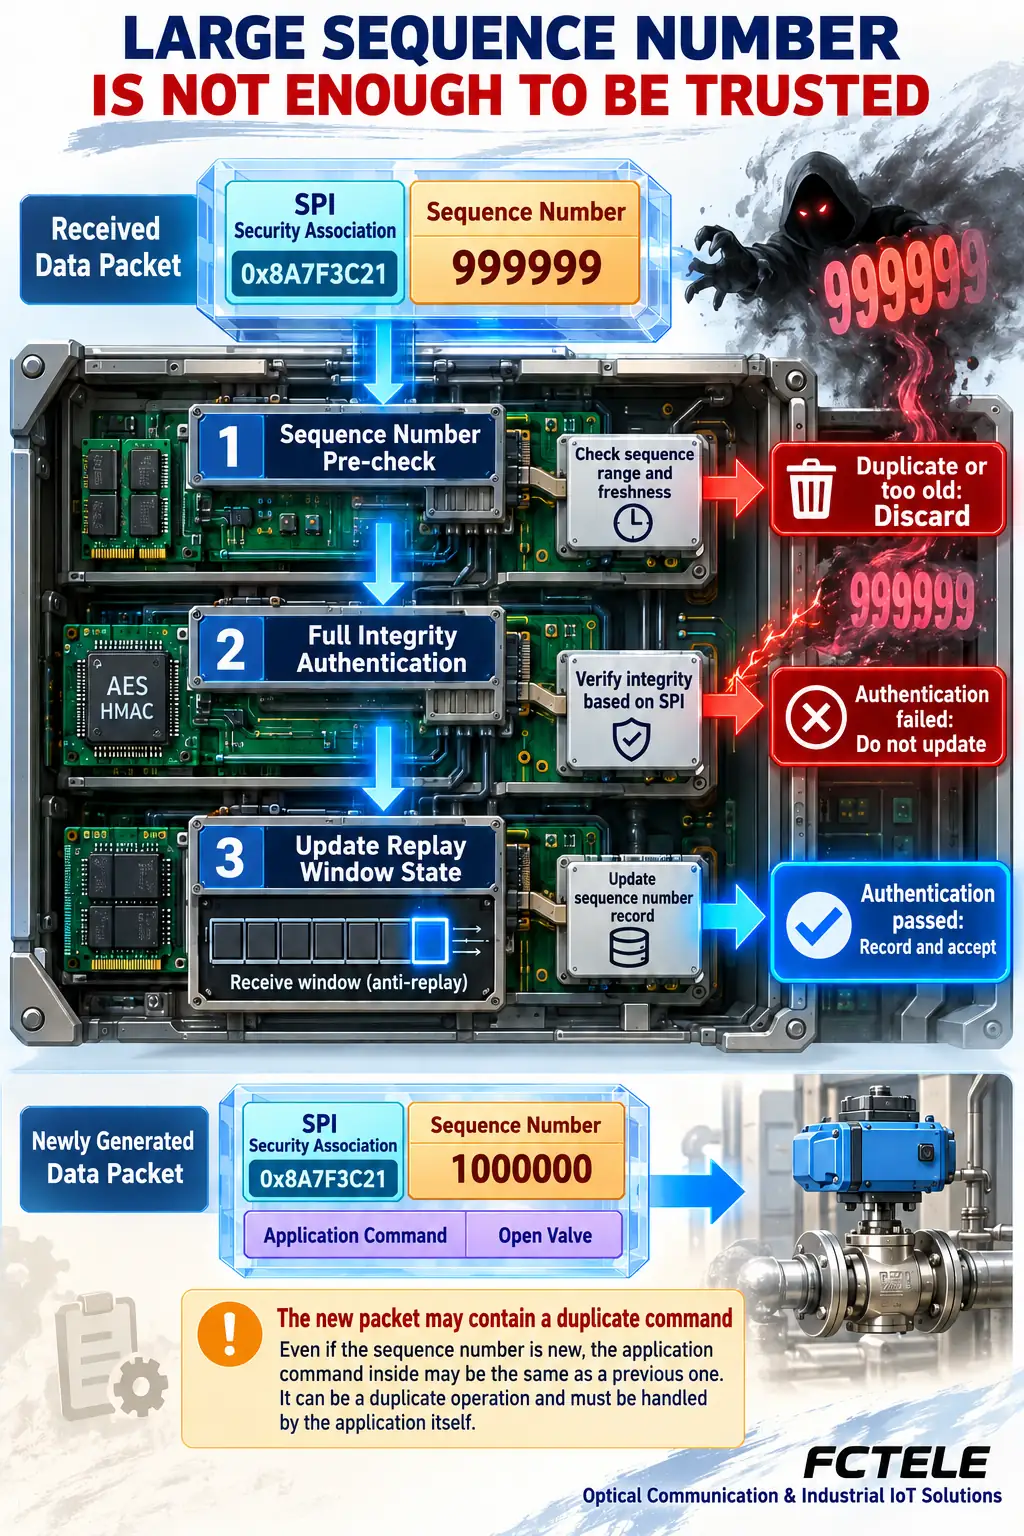
Um novo pacote de túnel pode conter um comando antigo da aplicação
Uma aplicação pode enviar a mesma operação novamente. A extremidade de segurança pode encapsular essa segunda solicitação em um novo pacote externo com um novo número de sequência. Na camada do túnel, ele não é o pacote ESP aceito anteriormente; na camada da aplicação, ainda pode ser uma operação duplicada.
Portanto, a proteção antirrepetição não garante que cada comando seja executado apenas uma vez. Dependendo do protocolo real, operações importantes podem precisar de identificadores de transação, tratamento de solicitações duplicadas, expiração, permissões e verificações em relação ao estado atual. Esses recursos exigem concordância e verificação nas duas extremidades; adicionar um campo, por si só, não estabelece segurança completa.
Um pacote válido ainda não recebido, dentro da janela, também não é necessariamente oportuno para a operação de negócio. Decidir se um comando atrasado deve ser executado cabe à aplicação. Distinga a duplicação de pacotes, a autenticidade do emissor e a adequação da ação ao momento atual.
Transforme o mecanismo em um registro de projeto verificável
Marque as extremidades do túnel e o escopo que elas efetivamente protegem. Verifique o protocolo, a negociação, a janela suportada e o significado dos logs. Interfaces seriais, encaminhamento Ethernet e processamento de segurança são camadas diferentes. O suporte a fibra, VLAN ou redes seriais não comprova suporte a qualquer algoritmo criptográfico ou certificação específicos.
Em um ambiente de teste autorizado, use dados inofensivos e isolados para observar a ordem normal, o reordenamento permitido, os pacotes repetidos e as falhas de autenticação. Registre a versão da documentação, a configuração e os resultados. Não reenvie comandos reais de controle de produção nem apresente os números ilustrativos do diagrama como medições.
Lembre-se de três responsabilidades: a criptografia protege o conteúdo, uma janela antirrepetição registra os números dos pacotes aceitos, e a aplicação continua responsável por tratar operações duplicadas e temporização. A autenticação impede que um número de sequência inventado simplesmente faça avançar o registro confiável. Juntos, esses limites tornam um projeto de comunicação industrial mais fácil de avaliar.
Referências principais
RFC 4303: Encapsulating Security Payload de IP, seções 2.1, 2.2 e 3.4.3; RFC 6479: Algoritmo antirrepetição do IPsec (informativo, não um Padrão da Internet obrigatório). Contexto do produto: servidor de dispositivos seriais FCT-1100-F1S1; isso não constitui uma afirmação de suporte a IPsec para esse produto.
Traduzido do artigo técnico em chinês: Leia o artigo original em chinês.
Dúvidas práticas frequentes
A criptografia, por si só, impede a repetição?
Não. A proteção contra repetição também precisa de acompanhamento da sequência, autenticação e estado correto do receptor.
Todo número de sequência mais antigo é rejeitado?
Não. Um número ainda não recebido dentro da janela pode prosseguir para a autenticação; duplicatas e números antigos demais são rejeitados.
O mecanismo antirrepetição do túnel garante que um comando seja executado uma única vez?
Não. Um novo pacote externo pode conter um comando repetido da aplicação; a aplicação precisa de regras próprias.
Escopo e leituras adicionais
Conceitos genéricos de proteção antirrepetição do ESP, não uma afirmação sobre qualquer produto específico.
Encerramento parcial de TCP e respostas seriais · Cargas unitárias de RS485 e capacidade de acionamento do driver
