


FUNDAMENTOS DO IPV4
Como os fragmentos voltam a formar um datagrama?
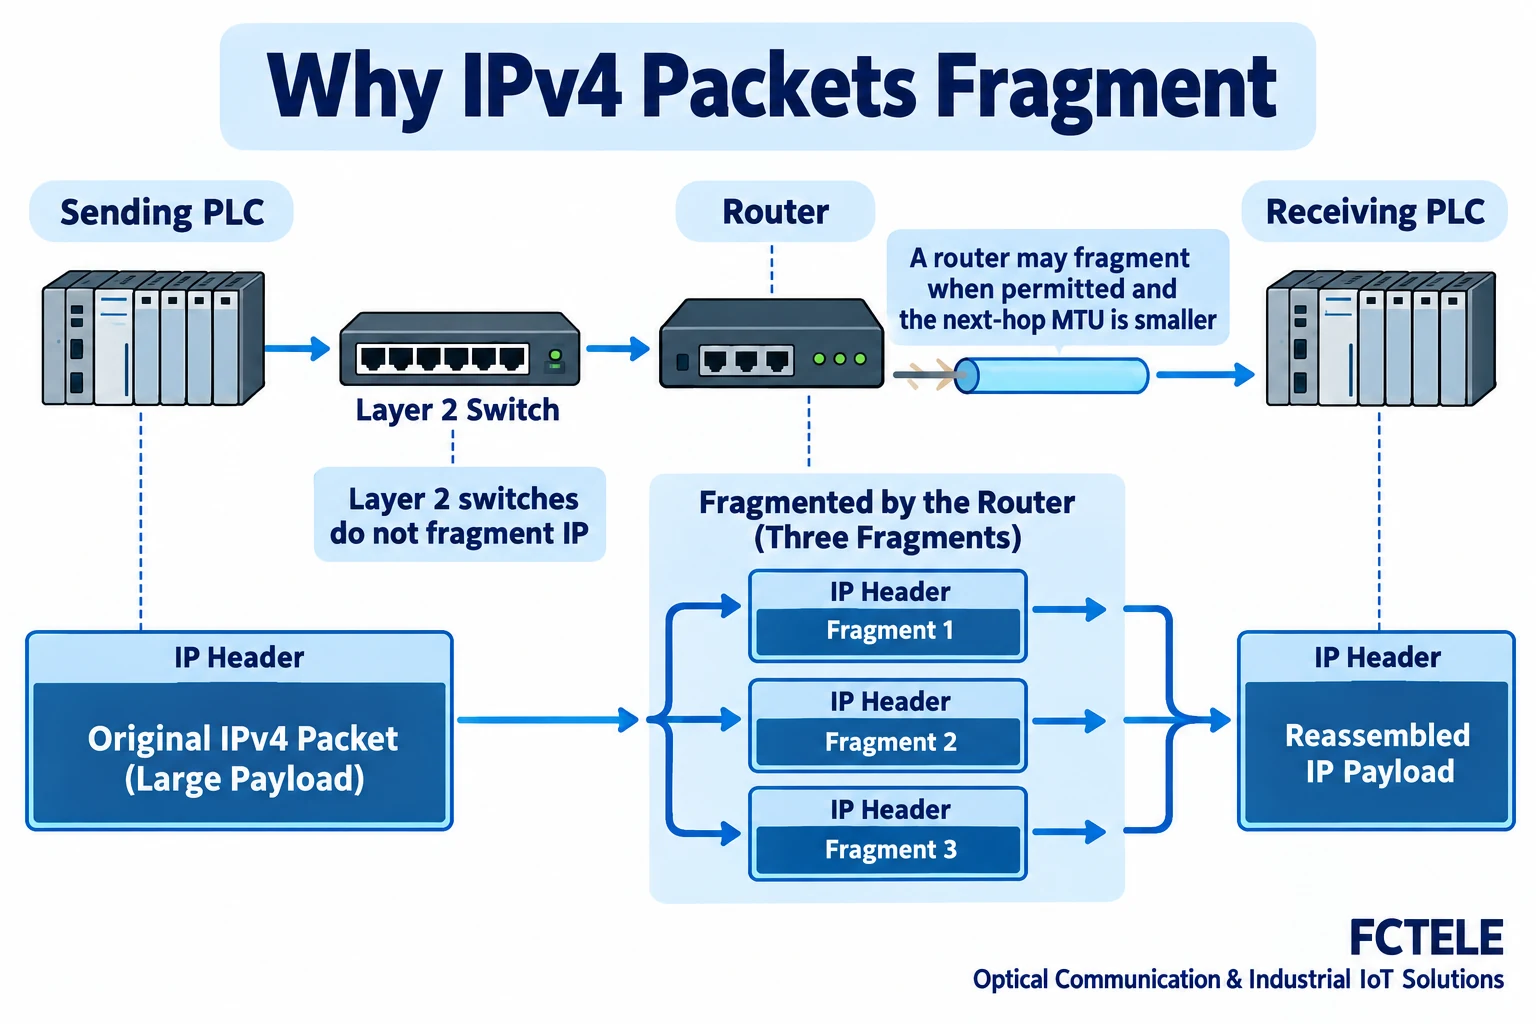
Quando permitido, um roteador pode dividir um datagrama IPv4 para que ele caiba no próximo enlace. O host receptor agrupa os fragmentos relacionados, posiciona cada carga útil usando seu deslocamento e aguarda todas as partes. Uma parte ausente pode fazer com que o tempo de espera do datagrama incompleto expire. Os diagramas abaixo explicam o mecanismo, não uma medição de produto.
Caminho
Emissor → roteador → destino
Um roteador pode fragmentar quando isso é permitido e a MTU do próximo salto é menor.
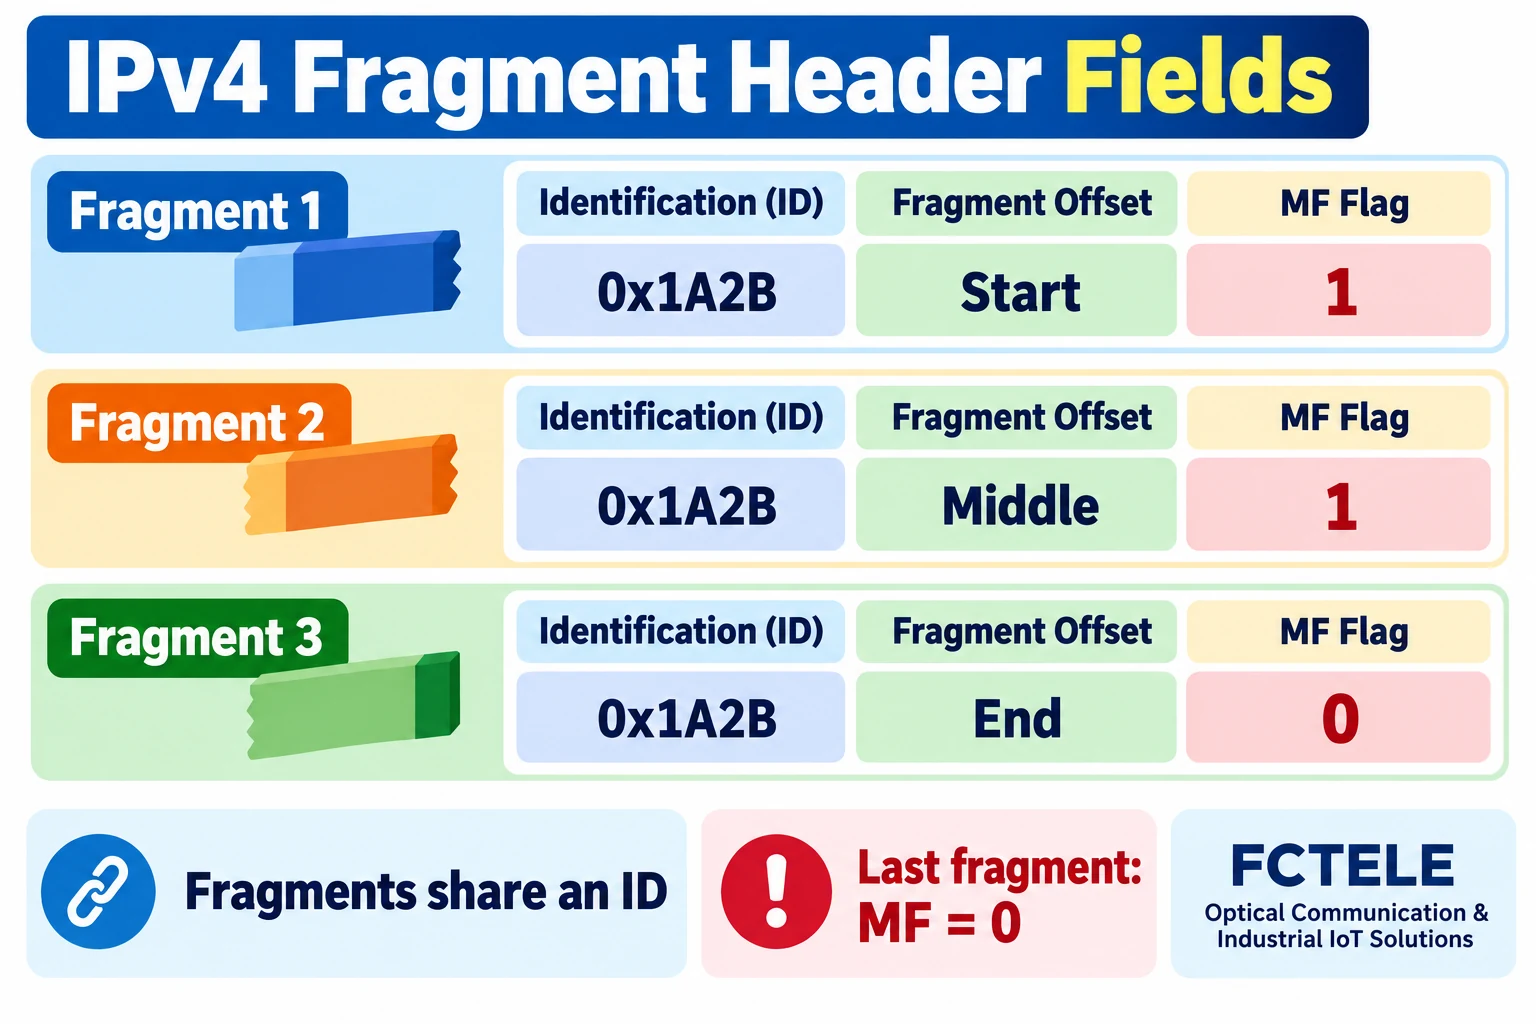
Campos
ID · deslocamento · MF
O receptor usa endereços, protocolo e ID para agrupar as partes; os deslocamentos determinam suas posições.
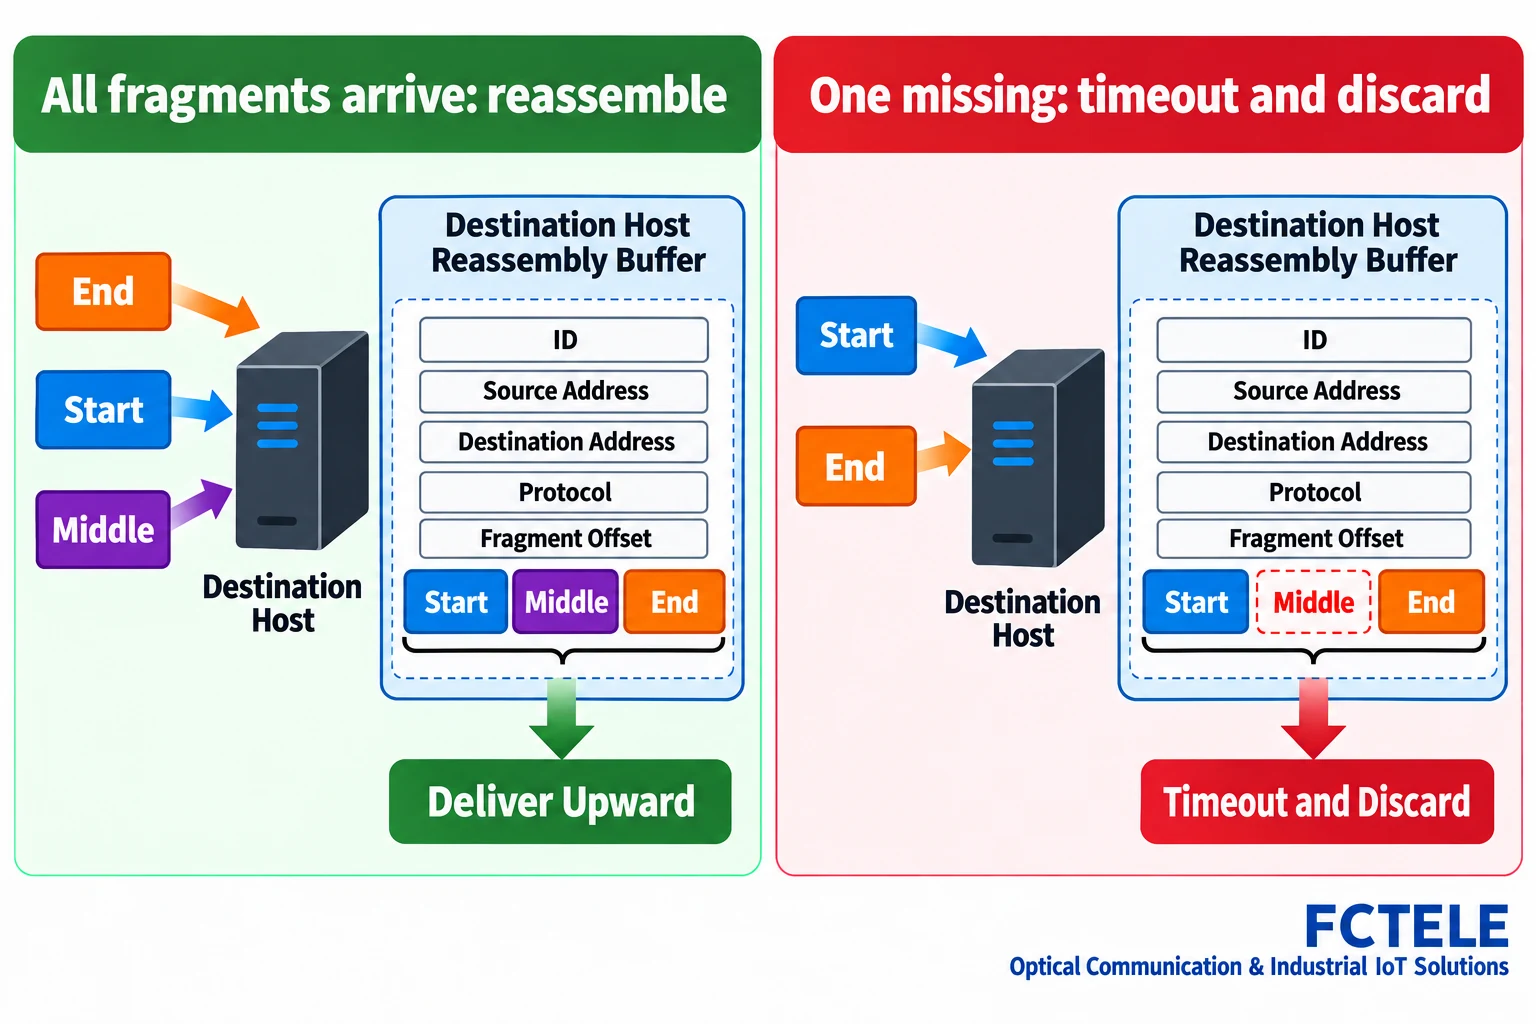
Parte ausente
Espera → tempo esgotado → descarte
O fragmento final, por si só, não comprova que a carga útil está completa.
Lista de verificação da investigação — expandir
| Verificação | O que confirmar | Como verificar |
|---|---|---|
| Caminho | Interfaces e MTUs | Registre a rota real |
| Fragmentos | Endereços, protocolo, ID, deslocamento e MF | Compare capturas autorizadas |
| Perdas | Cobertura completa | Compare as capturas do caminho e do receptor |
As informações enviadas por um controlador nem sempre chegam como um único datagrama IP completo. Às vezes, elas são divididas em fragmentos. Como o receptor reconhece quais partes pertencem ao mesmo datagrama e onde cada uma deve ficar? O que acontece se uma delas nunca chegar? Para entender a fragmentação IPv4, diferencie a comutação Ethernet, o roteamento IP e a remontagem no receptor.
Primeiro, diferencie um datagrama IP de um quadro Ethernet
Controladores, gateways e servidores trocam dados por meio de enlaces. Um datagrama IP é transportado em um encapsulamento externo adequado ao enlace atual; em Ethernet, ele trafega dentro de um quadro Ethernet. Os quadros passam entre dispositivos vizinhos, enquanto os endereços IP ajudam a identificar o destino na camada de rede. Essas camadas têm cabeçalhos e limites de comprimento diferentes.
A unidade máxima de transmissão IP de uma interface, ou MTU, limita o tamanho de um pacote IP enviado por ela. Uma rota entre sub-redes pode atravessar várias interfaces IP com limites diferentes. Um pacote que cabe em um trecho anterior não necessariamente cabe no próximo salto. Este guia se concentra nos campos dos fragmentos e na remontagem, sem sugerir que toda falha com pacotes grandes seja causada por fragmentação.
Quando a fragmentação pode ocorrer?
Um emissor IPv4 pode fragmentar antes da transmissão. Um roteador que encaminha IPv4 também pode dividir um pacote em fragmentos menores se o pacote exceder a MTU do próximo salto e a fragmentação for permitida. Cada fragmento tem seu próprio cabeçalho IP e transporta parte da carga útil IP original.
Se o datagrama original tiver a flag DF, ou Don’t Fragment (Não Fragmentar), ativada e precisar passar por um próximo salto com MTU menor, o roteador não poderá simplesmente dividi-lo. Normalmente, ele descarta o pacote e retorna um erro ICMP apropriado; o retorno efetivo depende dos dispositivos e da filtragem. O ajuste do tamanho dos pacotes pelo emissor depende do protocolo e da implementação.
Um switch industrial comum de camada 2 encaminha quadros Ethernet; ele não divide um datagrama IPv4 de tamanho excessivo em fragmentos IP. Um dispositivo com capacidade de roteamento pode processar o tráfego IP de maneira diferente, dependendo de suas interfaces, configuração e caminho real. A palavra switch ou gateway no gabinete não determina o comportamento de todas as portas.
Como o receptor reconhece fragmentos relacionados?
O cabeçalho de um fragmento IPv4 inclui endereços de origem e destino, protocolo e identificação. O receptor usa esses campos em conjunto para associar os fragmentos ao datagrama original. O campo de identificação serve principalmente à fragmentação e à remontagem; não o trate como um número de série global permanentemente exclusivo para cada pacote.
Pense em um documento longo dividido em páginas: uma etiqueta de lote e as informações do destinatário ajudam a agrupar as páginas. A analogia tem limites. Os dispositivos de rede usam campos dos pacotes e regras de remontagem, em vez de compreender o documento, e um ID não é uma autenticação nem um mecanismo de segurança.
As capturas no emissor, no roteador e no receptor podem mostrar perspectivas diferentes. Não agrupe fragmentos usando apenas um ID nem combine capturas de direções e locais diferentes sem contexto. Primeiro, determine o ponto de captura, o horário, os endereços IP e o protocolo; depois, examine os campos dos fragmentos.
O que o deslocamento e a flag MF nos dizem?
O deslocamento do fragmento identifica onde a carga útil do fragmento deve ficar na carga útil IP original. Ele é expresso em unidades de oito bytes, e não como um número de byte de um quadro Ethernet. O receptor usa os deslocamentos para posicionar as partes, em vez de simplesmente uni-las na ordem de chegada. Um fragmento posterior pode chegar primeiro.
MF significa More Fragments (Mais Fragmentos): um fragmento não final normalmente tem MF definido como 1, enquanto o fragmento final tem MF definido como 0. Observar MF = 0 revela o fim do datagrama; isso não prova que todas as partes anteriores chegaram. O receptor ainda precisa ter cobertura completa do início ao fim antes de encaminhar a carga útil remontada.
A fragmentação também segue uma regra de alinhamento: exceto no fragmento final, os comprimentos das cargas úteis dos fragmentos normalmente devem ser múltiplos de oito bytes. Os operadores não precisam calcular manualmente cada campo binário, mas devem verificar se a ferramenta de captura exibe o campo de deslocamento bruto ou uma posição em bytes já convertida.
E se uma parte se perder?
O receptor normalmente mantém um estado temporário de remontagem e aguarda os fragmentos ausentes. Se o datagrama continuar incompleto quando o tempo desse estado expirar, ele será descartado; normalmente, uma aplicação não pode usar os fragmentos restantes como um datagrama IP completo. Os limites de buffer, o tratamento dos tempos de espera e as políticas de segurança variam conforme o sistema; portanto, explicações genéricas não determinam os valores de um produto específico.
Mais fragmentos significam mais partes transmitidas de forma independente para um único datagrama. Uma parte ausente pode impedir a remontagem de todo o datagrama. Isso torna relevantes o caminho completo e cada fragmento, mas uma falha com pacotes grandes, por si só, não comprova perda de fragmentos: congestionamento, filtragem, carga dos dispositivos e outros problemas de enlace podem apresentar sintomas semelhantes.
A realização de novas tentativas por TCP ou por uma aplicação é uma questão das camadas superiores e depende do protocolo e da implementação. A fragmentação IPv4 em si não fornece um mecanismo geral de retransmissão confiável por fragmento. Uma aplicação que usa UDP não deve presumir que IP reporá automaticamente a carga útil ausente.
O que uma investigação deve registrar?
Em um ambiente de testes autorizado, primeiro mapeie o emissor, os switches de camada 2, as interfaces de roteamento, os túneis e o receptor. Registre as MTUs das interfaces, a configuração de DF, o protocolo, o local e o horário da captura. Para cada possível grupo de fragmentos, examine os endereços de origem e destino, o protocolo, a identificação, o deslocamento e MF, em vez de observar apenas o comprimento dos pacotes.
Se o emissor mostrar um datagrama completo e a interface de saída do roteador mostrar vários fragmentos, verifique o encaminhamento IP e a MTU da interface. Se todos os fragmentos saírem dessa interface, mas apenas alguns chegarem ao receptor, investigue perdas ou filtragem ao longo do caminho real. A configuração de espelhamento, a transferência de processamento para a interface de rede e a posição de captura podem afetar o que fica visível; uma única captura de tela não representa toda a rede.
Considere também como os dispositivos de segurança tratam os fragmentos. Algumas regras inspecionam as portas da camada de transporte, mas um fragmento não inicial normalmente não contém o cabeçalho de transporte completo. A forma como um dispositivo correlaciona o estado e se ele permite fragmentos dependem de sua implementação e de suas regras. A passagem do primeiro fragmento não prova que todos os fragmentos passaram. Salve a configuração existente e coordene as alterações com os responsáveis pela segurança operacional e pela segurança da informação.
Se a remontagem falhar repetidamente, investigue a MTU do caminho, a perda de pacotes e a filtragem antes de simplesmente aumentar os tempos de espera do receptor. Aplicações em tempo real e aplicações sensíveis à integridade dos dados podem ter restrições diferentes. Decida sobre as alterações com base no projeto do protocolo, na documentação dos equipamentos e em testes controlados.
Para o controle de produção, obtenha a aprovação do responsável pela instalação para a janela e o escopo dos testes. Não desative um firewall, aumente o tamanho dos quadros nem habilite o roteamento sem compreender o impacto e ter um plano de reversão. Confirme o suporte ao protocolo e os limites da rede antes de testar uma alteração limitada.
Mantenha as etapas separadas
A fragmentação IPv4 é um mecanismo da camada de rede. O receptor usa endereços, protocolo, identificação, deslocamentos e informações de MF para remontar um datagrama. As partes podem chegar fora de ordem, mas o datagrama deve estar completo e atender às regras do receptor antes de ser entregue às camadas superiores. MTU, roteamento IP, limites de quadros dos switches e novas tentativas da aplicação pertencem a etapas diferentes e exigem evidências separadas.
Os switches industriais e gateways FCTELE podem fazer parte de redes Ethernet industriais. É necessário consultar a documentação para verificar se um produto e firmware específicos oferecem suporte a roteamento IP, configurações de MTU das interfaces ou filtragem. Estas ilustrações explicam mecanismos gerais; elas não representam uma medição nem o circuito interno de um modelo FCTELE específico.
Referências
RFC 791: Protocolo de Internet · RFC 6864: Campo de identificação IPv4 · Informações sobre o switch industrial gerenciável FCTELE.
Traduzido do artigo técnico em chinês: Leia o artigo original em chinês.
Perguntas frequentes
Um switch Ethernet fragmenta um datagrama IPv4?
Um switch comum de camada 2 encaminha quadros; a fragmentação IP pode ocorrer em um emissor IPv4 ou em um roteador, quando permitida.
MF = 0 significa que todos os fragmentos chegaram?
Não. Isso identifica o fragmento final; o receptor ainda precisa de cobertura completa da carga útil original.
E se faltar um fragmento?
O receptor aguarda de acordo com suas regras de remontagem; um datagrama incompleto é descartado se o tempo do estado de remontagem expirar.
Escopo e leituras adicionais
Esta é uma explicação geral sobre IPv4, não um teste ou uma medição de produto.
Como os switches industriais encaminham quadros · RFC 791 · RFC 6864
