


สวิตช์แบบจัดการได้ไม่ใช่อุปกรณ์ที่จะวางแผนเครือข่ายให้คุณโดยอัตโนมัติทันทีที่เสียบใช้งาน อุปกรณ์นี้ส่งต่อเฟรม Ethernet ที่อุปกรณ์ปลายทางส่งมาตามกฎ และเปิดให้ผู้ดูแลระบบแก้ไขกฎเหล่านั้นได้ด้วย ลำดับที่ถูกต้องสำหรับการตั้งค่าครั้งแรกคือ เริ่มจากทำให้การจัดการมีความปลอดภัย จากนั้นวางแผนพอร์ตและ VLAN และสุดท้ายบันทึกการกำหนดค่าและตรวจสอบบริการจริง บทความนี้อธิบายหลักการทำงานทั่วไป และไม่ได้ให้ที่อยู่เริ่มต้น รหัสผ่าน หรือคำสั่งที่ยังไม่ได้รับการยืนยันสำหรับรุ่นใดรุ่นหนึ่ง
1. แยกช่องทางการจัดการออกจากช่องทางบริการ
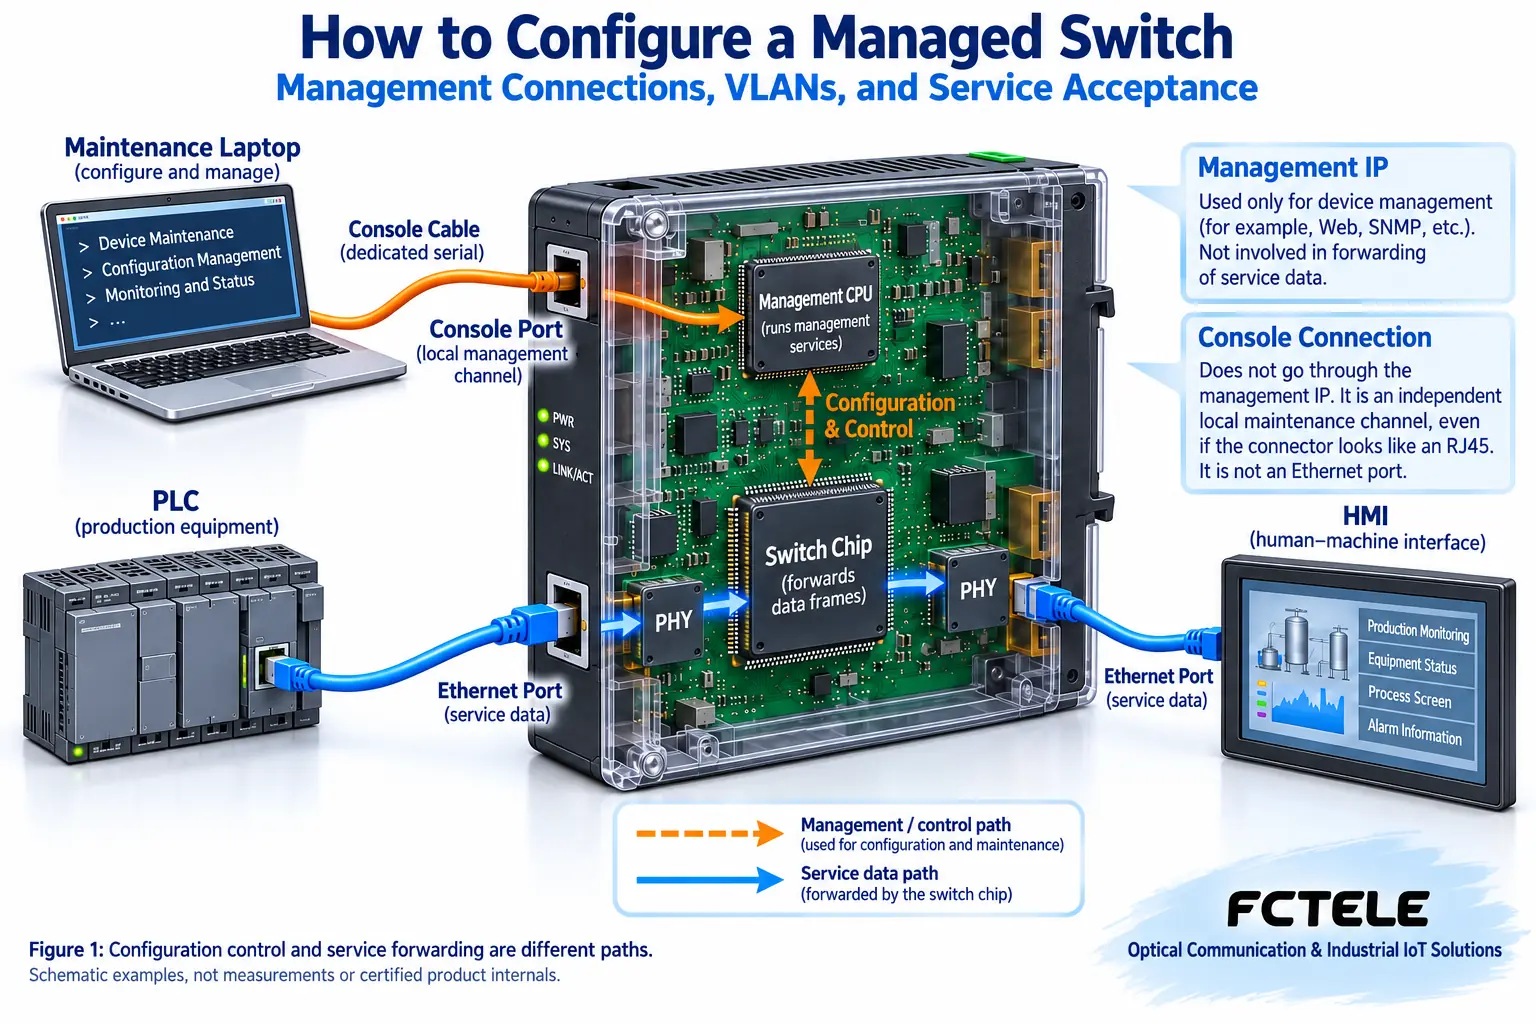
เมื่อ PLC ส่งข้อมูลไปยัง HMI โดยทั่วไปทราฟฟิกบริการจะถูกส่งต่อผ่านชิปสวิตช์ ส่วนเมื่อเจ้าหน้าที่บำรุงรักษาเปิดหน้าเว็บจัดการ พวกเขากำลังเข้าถึงบริการจัดการของอุปกรณ์ ทั้งสองอย่างนี้ต่างกัน สวิตช์เลเยอร์ 2 อาจส่งต่อทราฟฟิกบริการได้ตามปกติ แม้ไม่มีที่อยู่ IP สำหรับผู้ดูแลระบบ การกำหนด IP สำหรับการจัดการให้สวิตช์ไม่ได้หมายถึงการกำหนดที่อยู่ให้อุปกรณ์ปลายทางทั้งหมด
การจัดการอาจดำเนินการผ่านพอร์ต Console โดยเฉพาะ หรือผ่านที่อยู่สำหรับการจัดการบนเครือข่าย Console เป็นช่องทางจัดการในพื้นที่ แม้ขั้วต่อจะดูเหมือนพอร์ต Ethernet แบบ RJ45 ก็ไม่สามารถถือว่าเป็นพอร์ต Ethernet ได้ ต้องอ้างอิงข้อกำหนดทางไฟฟ้า สาย และพารามิเตอร์อนุกรมจากคู่มือ การจัดการผ่านเครือข่ายต้องมีที่อยู่ VLAN และเส้นทางการเข้าถึงระหว่างคอมพิวเตอร์กับอุปกรณ์ที่ถูกต้อง หากข้ามเซกเมนต์เครือข่าย ต้องพิจารณาเกตเวย์ การกำหนดเส้นทาง และนโยบายด้วย
2. เตรียมทางกู้คืนก่อนเปลี่ยนพารามิเตอร์
เริ่มจากบันทึกรุ่น เวอร์ชันฮาร์ดแวร์ เวอร์ชันเฟิร์มแวร์ และการเดินสายพอร์ต พร้อมบันทึกการกำหนดค่าเดิมที่ส่งออกไปยังคอมพิวเตอร์ได้ ยืนยันวิธีกู้คืนการเข้าถึงเพื่อจัดการที่ได้รับอนุญาต แล้วจึงเข้าสู่ช่วงเวลาบำรุงรักษา อย่ารีเซ็ตอุปกรณ์ในระบบงานจริงกลับเป็นค่าโรงงานเพียงเพื่อค้นหาที่อยู่ที่ไม่ทราบ เพราะอาจล้าง VLAN บทบาทในเครือข่ายวงแหวน การยืนยันตัวตน และการกำหนดค่าอัปลิงก์ไปด้วย
ควรทดสอบและปรับตั้งอุปกรณ์ใหม่ในสภาพแวดล้อมทดสอบที่แยกออกมาก่อน ปิดการเชื่อมต่อการ์ดเครือข่ายที่ไม่จำเป็นบนคอมพิวเตอร์ ใช้สายที่ยืนยันแล้วว่าใช้งานได้ดีและแหล่งจ่ายไฟที่ตรงตามข้อกำหนด และเข้าสู่ระบบครั้งแรกตามคำแนะนำของรุ่นนั้น ก่อนเปลี่ยน IP สำหรับการจัดการ ให้จองที่อยู่ใหม่ในทะเบียนที่อยู่ ยืนยันว่าไม่มีความขัดแย้ง และทราบว่าคอมพิวเตอร์จะเข้าถึงที่อยู่ใหม่อย่างไรในภายหลัง หากต้องเปลี่ยน VLAN สำหรับการจัดการด้วย ให้ตรวจสอบก่อนว่าเส้นทางการจัดการใหม่ใช้งานได้ เพื่อหลีกเลี่ยงการทำให้ตนเองเข้าถึงไม่ได้ทันทีที่บันทึก
3. ใช้ตารางพอร์ตเพื่ออธิบาย VLAN ให้ชัดเจน
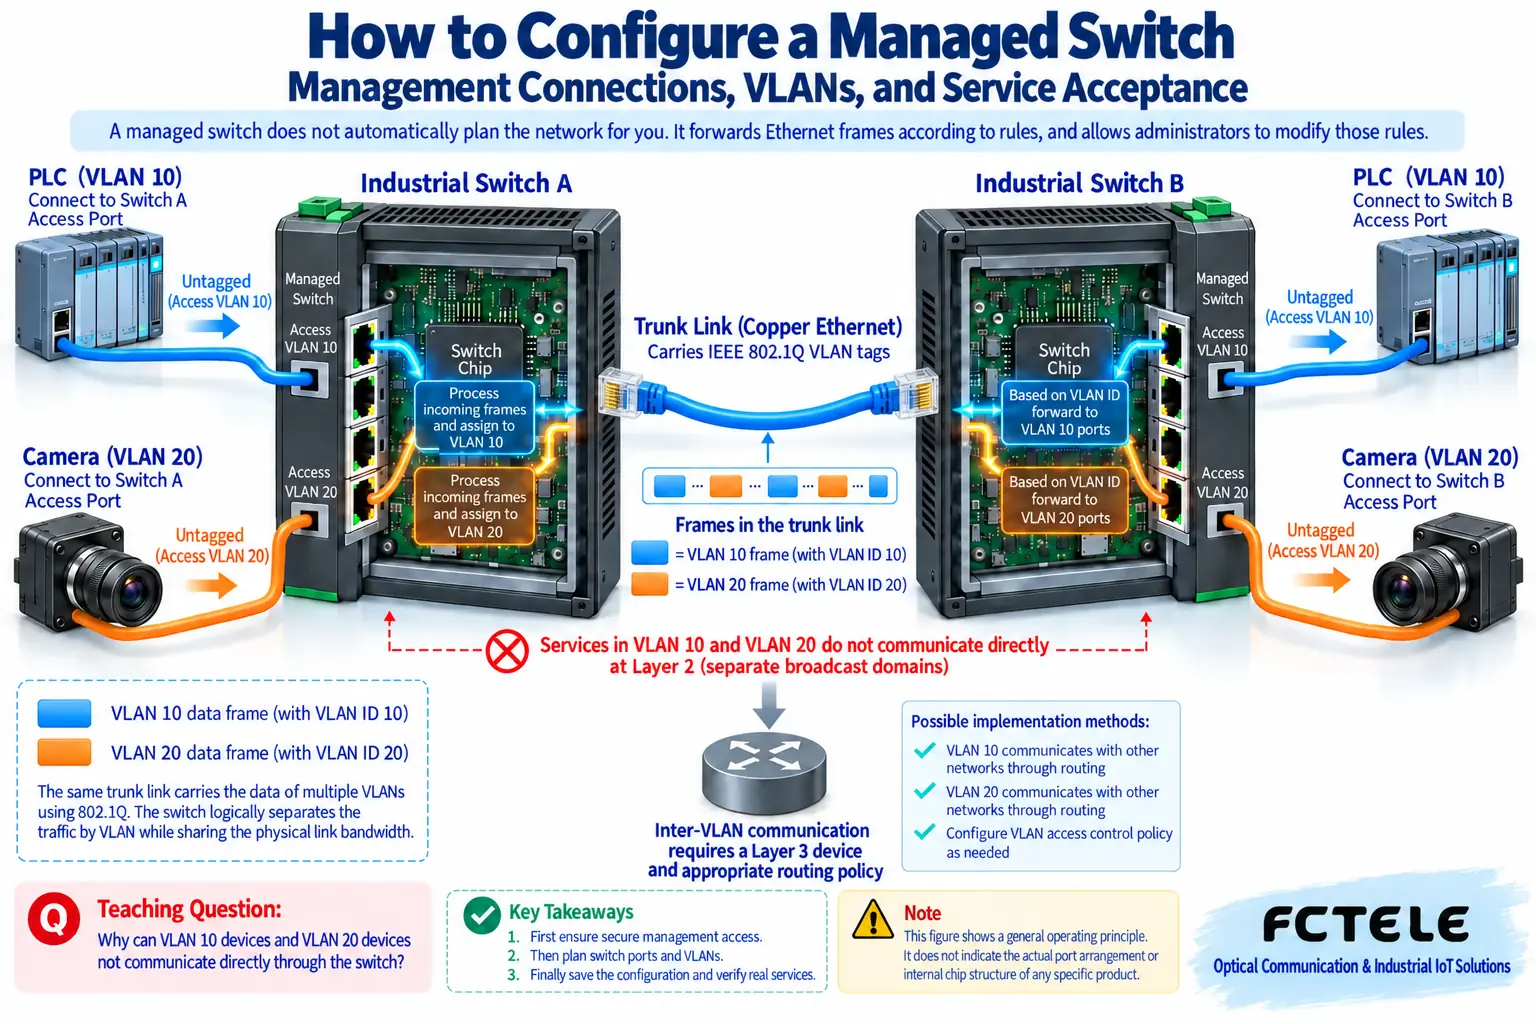
VLAN คือเครือข่ายท้องถิ่นเสมือน ซึ่งแบ่งการสื่อสารเลเยอร์ 2 บนอุปกรณ์สวิตช์ทางกายภาพชุดเดียวกันออกเป็นขอบเขตเชิงตรรกะต่าง ๆ คุณอาจมองว่าเป็นการจัดกลุ่มเฟรม แต่ไม่ใช่การเพิ่มกำแพงทางกายภาพลงในสายเครือข่าย เฟรมที่ส่งจากอุปกรณ์ปลายทางทั่วไปมักไม่มีแท็ก VLAN สวิตช์จึงต้องพิจารณาจากกฎขาเข้าว่าเฟรมนั้นอยู่ในกลุ่มใด แล้วประมวลผลตามขอบเขตการส่งต่อของกลุ่มนั้น
สมมติว่า PLC อยู่ใน VLAN 10 และกล้องอยู่ใน VLAN 20 ตัวเลขเหล่านี้เป็นเพียงตัวอย่างเพื่อการอธิบาย พอร์ตที่เชื่อมต่ออุปกรณ์ปลายทางสามารถตั้งเป็นโหมด access ตามกฎของอุปกรณ์ ซึ่งหมายถึงการเข้าถึง VLAN เดียว หากอัปลิงก์ระหว่างสวิตช์ต้องขนส่งทราฟฟิกบริการสองกลุ่ม ก็สามารถตั้งเป็นโหมด trunk ที่อนุญาต VLAN ที่เกี่ยวข้องได้ แท็กบน trunk ช่วยให้ปลายทางอีกด้านทราบว่าเฟรมอยู่ในกลุ่มใด และเมื่อส่งไปยังอุปกรณ์ปลายทางที่ไม่รู้จักแท็ก ระบบจะถอดแท็กตามการกำหนดค่าขาออก
PVID คือหมายเลขสมาชิกเริ่มต้นสำหรับเฟรมขาเข้าที่ไม่มีแท็กบางประเภทบนพอร์ต ไม่ใช่ตัวเลือกที่ “อนุญาต VLAN ทั้งหมด” และไม่ได้กำหนดด้วยตัวเองว่าขาออกจะถอดแท็กหรือไม่ อุปกรณ์บางรุ่นใช้พอร์ตสมาชิก Tagged และ Untagged เพื่ออธิบายกระบวนการทำงานเดียวกัน คุณต้องตรวจสอบการเป็นสมาชิกขาเข้า รายการที่อนุญาต และการติดแท็กขาออกพร้อมกัน ไม่ใช่เพียงสร้างชื่อ VLAN สองชื่อ
4. ตรวจสอบการเข้าถึงได้และการได้รับอนุญาตให้เข้าถึงแยกจากกัน
เส้นทางเลเยอร์ 2 ที่ถูกต้องภายใน VLAN เดียวกันไม่ได้หมายความว่า VLAN ต่างกันจะสื่อสารกันได้โดยอัตโนมัติ หาก PLC และคอมพิวเตอร์โฮสต์ถูกแบ่งให้อยู่คนละเซกเมนต์เครือข่าย อาจต้องใช้เราเตอร์หรืออุปกรณ์ที่มีฟังก์ชันเลเยอร์ 3 ที่เกี่ยวข้อง ในทางกลับกัน เมื่อมีการกำหนดเส้นทางแล้ว บริการที่เดิมจัดแยกกลุ่มไว้อาจเข้าถึงกันได้ด้วย จึงต้องมีนโยบายการเข้าถึงเพิ่มเติม VLAN ไม่ใช่การเข้ารหัส และไม่สามารถใช้แทนสิทธิ์บัญชีผู้ใช้และขอบเขตความปลอดภัยได้
หลังเข้าสู่ระบบครั้งแรก ให้เปลี่ยนข้อมูลรับรองเริ่มต้น เลือกวิธีจัดการที่ปลอดภัย เช่น HTTPS และ SSH ตามที่รุ่นนั้นรองรับ และจำกัดต้นทางที่อนุญาตให้เข้าถึง HTTP และ Telnet ไม่ได้ให้การป้องกันการรับส่งข้อมูลในระดับเดียวกัน จึงไม่อาจเรียกว่าปลอดภัยเท่ากันเพียงเพราะทั้งคู่เข้าสู่ระบบจากระยะไกลได้ อย่าเปิดอินเทอร์เฟซจัดการของระบบงานจริงให้เครือข่ายสาธารณะเข้าถึงโดยตรง การบำรุงรักษาจากระยะไกลควรใช้โซลูชันการเข้าถึงที่ปลอดภัยและได้รับอนุญาต
5. เปิดใช้ฟังก์ชันทีละอย่าง และบันทึกการกำหนดค่าให้เรียบร้อยจริง
สำหรับลิงก์สำรอง ให้วางแผนโปรโตคอลป้องกันก่อน แล้วจึงเชื่อมต่อโทโพโลยีให้เป็นวงปิด ลูปเลเยอร์ 2 ทั่วไปที่ไม่มีการป้องกันลูปอาจทำให้เกิดบรอดแคสต์สตอร์ม สำหรับมัลติคาสต์วิดีโอ ให้พิจารณาทั้งตัวรับและตัวสอบถาม ส่วนฟังก์ชันจัดลำดับความสำคัญ ให้พิจารณาร่วมกับเป้าหมายในการจัดการความแออัด อย่าเปิดตัวเลือกทั้งหมดพร้อมกันเพียงเพื่อ “ใช้ทุกฟังก์ชัน” แต่ละฟังก์ชันควรมีปัญหาที่ต้องแก้และวิธีตรวจรับ
อุปกรณ์จำนวนมากแยกการกำหนดค่าขณะทำงานออกจากการกำหนดค่าเริ่มต้นระบบ การคลิก Apply อาจมีผลทันทีเท่านั้น และอาจไม่คงอยู่หลังปิดเครื่องแล้วเปิดใหม่ ดำเนินการบันทึก ส่งออก และระบุเวอร์ชันให้ครบตามคู่มือ ตรวจสอบว่าการกำหนดค่ายังคงอยู่หลังรีสตาร์ตเฉพาะในสภาพแวดล้อมทดสอบหรือช่วงเวลาบำรุงรักษาที่ได้รับอนุญาตเท่านั้น การอัปเกรดเฟิร์มแวร์ยังต้องตรวจสอบความเข้ากันได้ของเวอร์ชัน การย้ายการกำหนดค่า และวิธีกู้คืนด้วย และอย่าทดลองแพ็กเกจอัปเกรดที่ไม่ทราบแหล่งที่มาในช่วงที่มีการใช้งานสูงสุด
6. ส่งมอบโดยทดสอบบริการจริง ไม่ใช่เพียงดูไฟพอร์ต
เริ่มจากตรวจสอบว่าคอมพิวเตอร์สำหรับจัดการยังเข้าถึงได้ และต้นทางที่ไม่ได้รับอนุญาตไม่สามารถแก้ไขได้ตามอำเภอใจ จากนั้นตรวจสอบสถานะการเจรจาพารามิเตอร์พอร์ต การเป็นสมาชิก VLAN และแท็กอัปลิงก์ สุดท้ายให้ PLC และคอมพิวเตอร์โฮสต์รับส่งคำขอและคำตอบจริง และให้กล้องส่งวิดีโอเป้าหมายอย่างต่อเนื่อง Ping เป็นเพียงเครื่องมือหนึ่ง และไม่สามารถยืนยันว่ามัลติคาสต์ อัตราการรับส่งข้อมูล และจังหวะเวลาของบริการล้วนเป็นปกติ
บันทึกเฟรมที่ผิดพลาด เฟรมที่ถูกทิ้ง และค่าทราฟฟิกที่เพิ่มขึ้นก่อนและหลังการเปลี่ยนแปลง หากขาดการติดต่อ ให้ตรวจสอบสถานะตามช่องทางการจัดการที่วางแผนไว้และย้อนกลับการเปลี่ยนแปลงก่อน อย่าเปลี่ยนพารามิเตอร์หลายอย่างต่อเนื่องโดยไม่มีหลักฐานประกอบ เมื่อส่งมอบ ให้จัดเตรียมตารางการใช้พอร์ต ที่อยู่สำหรับการจัดการ ตาราง VLAN ตำแหน่งที่บันทึก เวอร์ชันเฟิร์มแวร์ และเงื่อนไขการย้อนกลับ สิ่งเหล่านี้มีค่ามากกว่าภาพหน้าจอ “เข้าสู่ระบบสำเร็จ”
หน้าผลิตภัณฑ์สวิตช์ 10G แบบ 4 พอร์ตไฟเบอร์ 8 พอร์ตทองแดง เลเยอร์ 3 ของ Feichang Technology ระบุความสามารถด้าน Console, HTTPS, SSH และการนำเข้า/ส่งออกการกำหนดค่า ซึ่งใช้เป็นข้อมูลอ้างอิงในการเลือกอุปกรณ์เมื่อต้องการช่องทางบำรุงรักษาหลายช่องทางได้ เมนูและคำสั่งจริงยังต้องยืนยันตามรุ่นและเฟิร์มแวร์ที่ส่งมอบ ไม่สามารถนำฟังก์ชันที่ผลิตภัณฑ์นี้รองรับไปเหมารวมเป็นวิธีใช้งานมาตรฐานเดียวกันสำหรับสวิตช์แบบจัดการได้ทั้งหมด
เอกสารอ้างอิง:รายละเอียดผลิตภัณฑ์สวิตช์แบบจัดการได้ของ Feichang Technology, คำอธิบายกฎขาเข้าและขาออกของ VLAN. เอกสารจากบุคคลที่สามใช้เพื่อตรวจสอบกลไกทั่วไป และไม่ใช่คู่มือคำสั่งของ Feichang Technology ภาพประกอบเป็นแผนภาพหลักการทั่วไป ไม่ใช่ภาพการทดสอบจริงหรือภาพถ่ายอุปกรณ์จริง
แปลจากบทความเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2020-01-15 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T18:52:49+08:00 อ่านต้นฉบับภาษาจีน
