


การประเมินความปลอดภัยของสวิตช์อุตสาหกรรมไม่ใช่การให้คะแนนตัวเรือน และไม่ใช่การสแกนอุปกรณ์โดยไม่รอบคอบ แต่ควรตรวจสอบช่องทางเข้าถึงการจัดการ ขอบเขตการสื่อสาร การกำหนดค่า และความสามารถในการกู้คืนภายในขอบเขตที่ได้รับอนุญาต พร้อมปกป้องความน่าเชื่อถือและความปลอดภัยของการผลิต เครือข่ายการผลิตควรให้ความสำคัญกับข้อมูลประกอบ การกำหนดค่า และการสังเกตการณ์แบบพาสซีฟที่มีความเสี่ยงต่ำ และไม่ควรนำการทดสอบโจมตีจากเครือข่ายสำนักงานมาใช้โดยตรง
1. แยกการจัดการอุปกรณ์ออกจากการส่งต่อข้อมูลบริการก่อน
สวิตช์มีพอร์ตบริการที่ใช้รับส่งการสื่อสารของอุปกรณ์ และยังมีช่องทางเข้าถึงการจัดการสำหรับผู้ดูแลระบบเพื่อดูสถานะและเปลี่ยนการกำหนดค่า ทั้งสองส่วนอาจใช้อินเทอร์เฟซหรือที่อยู่เชิงตรรกะต่างกัน การที่บริการสามารถส่งต่อข้อมูลได้ตามปกติไม่ได้หมายความว่าหน้าการจัดการปลอดภัย และการจำกัดการเข้าสู่ระบบเพื่อจัดการก็ไม่ได้หมายความว่าการรับส่งข้อมูลบริการทั้งหมดถูกควบคุมแล้ว ระหว่างการประเมินควรวาดเส้นทางทั้งสองนี้แยกกัน
การเข้าถึงช่องทางการจัดการโดยไม่ได้รับอนุญาตอาจนำไปสู่การเปลี่ยนแปลง VLAN สถานะพอร์ต หรือการตั้งค่าเครือข่ายวงแหวน ส่วนด้านบริการควรพิจารณาว่าอุปกรณ์ปลายทางใดสื่อสารกันได้ และมีการเข้าถึงข้ามโซนที่ไม่จำเป็นหรือไม่ ระดับการป้องกัน IP อธิบายความสามารถของตัวเรือนในการป้องกันสิ่งแปลกปลอมและน้ำ ไม่ได้บ่งชี้ถึงความปลอดภัยของเครือข่าย ย่อหน้าที่กล่าวถึงการป้องกันของตัวเรือนซ้ำกันในต้นฉบับควรจัดรวมไว้ภายใต้หัวข้อที่เกี่ยวข้อง ส่วนความปลอดภัยของเครือข่ายให้กล่าวแยกตามสิทธิ์ ขอบเขต และกระบวนการปฏิบัติงาน
2. การอนุญาตและความเสี่ยงทางธุรกิจกำหนดวิธีทดสอบ
เริ่มจากยืนยันรายการอุปกรณ์ รุ่น เฟิร์มแวร์ โทโพโลยี บุคลากรบำรุงรักษา การใช้งานในการผลิต และขอบเขตที่อนุญาตให้ทดสอบ ระบุให้ชัดเจนว่าอุปกรณ์ใดห้ามหยุดชะงัก การดำเนินการใดต้องมีช่วงเวลาบำรุงรักษา และจะหยุดและกู้คืนอย่างไรหากเกิดความผิดปกติ หากไม่ได้รับอนุญาต ห้ามสแกนพอร์ต ทดลองรหัสผ่าน หรือฉีดความขัดข้อง แม้ได้รับอนุญาตแล้ว ก็ควรเริ่มจากเอกสาร การกำหนดค่า และบันทึกเหตุการณ์ และนำการตรวจสอบที่มีความเสี่ยงสูงไปดำเนินการในสภาพแวดล้อมทดสอบที่แยกออกมาก่อน
ระบบควบคุมอุตสาหกรรมอาจไวต่อความหน่วง การสูญหายของแพ็กเก็ต หรือการสร้างการเชื่อมต่อใหม่ และการรับส่งข้อมูลกับเซสชันที่เกิดจากการทดสอบเองก็อาจส่งผลกระทบได้ คู่มือความปลอดภัย OT ของ NIST เน้นว่าควรพิจารณาข้อกำหนดด้านการปฏิบัติงาน ความน่าเชื่อถือ และความปลอดภัยร่วมกัน ดังนั้น การประเมินจึงไม่ควรมุ่งเพียงจำนวนช่องโหว่ที่พบ แต่ควรพิจารณาผลกระทบของความเสี่ยงต่อสถานที่ปฏิบัติงาน เงื่อนไขในการจัดการ และวิธีการกู้คืนด้วย อย่าอธิบายว่า “การสแกนไม่พบปัญหา” เท่ากับมีความปลอดภัยอย่างสมบูรณ์
3. ตรวจสอบช่องทางเข้าถึงการจัดการและหลักการให้สิทธิ์เท่าที่จำเป็น
จัดทำรายการบริการ Web บรรทัดคำสั่ง Console และการจัดการเครือข่ายที่เปิดใช้งานจริง พร้อมตรวจสอบว่าแหล่งที่มาใดเข้าถึงได้ ปิดบริการที่ไม่จำเป็น ใช้โปรโตคอลการจัดการที่ปลอดภัยอย่างเหมาะสมตามที่อุปกรณ์รองรับ ยกเลิกการใช้รหัสผ่านเริ่มต้นหรือรหัสผ่านที่ใช้ร่วมกัน และกำหนดสิทธิ์ที่จำเป็นตามหน้าที่รับผิดชอบที่แตกต่างกัน ช่องทางบำรุงรักษาระยะไกลควรมีการอนุมัติ การยืนยันตัวตน และการบันทึกด้วย และไม่ควรเปิดให้เข้าถึงจากอินเทอร์เน็ตสาธารณะในระยะยาวเพียงเพื่อความสะดวก
ประสิทธิผลของสิทธิ์ต้องตรวจสอบจากสิ่งที่บัญชีสิทธิ์ต่ำทำได้และทำไม่ได้ โดยดำเนินการภายใต้สภาวะที่ควบคุมได้ อย่าสันนิษฐานว่าการแยกสิทธิ์มีผลแล้วเพียงเพราะมีชื่อบทบาทปรากฏในอินเทอร์เฟซ ควรตรวจสอบวิธีบันทึกการกำหนดค่า เนื้อหาของข้อมูลสำรอง และการจัดการรหัสผ่านด้วย ไฟล์สำรองอาจมีข้อมูลอ่อนไหว จึงควรจำกัดการเข้าถึงและไม่ควรวางไว้ในตำแหน่งดาวน์โหลดสาธารณะ
4. การแบ่งโซนควบคุมการเข้าถึง แต่ไม่เท่ากับการเข้ารหัส
VLAN แยกโดเมนบรอดแคสต์เชิงตรรกะของเลเยอร์ 2 และช่วยจัดระเบียบบริการ แต่ VLAN ไม่ใช่กลไกการเข้ารหัสและไม่สามารถทดแทนการควบคุมการเข้าถึงข้ามโซนได้ หากอุปกรณ์หรือการกำหนดเส้นทางชั้นบนอนุญาตให้สื่อสารระหว่างกัน ก็ควรกำหนด ACL หรือนโยบายไฟร์วอลล์ตามความสามารถที่รองรับจริงด้วย ACL คือกฎที่อนุญาตหรือปฏิเสธการรับส่งข้อมูลตามเงื่อนไข โดยต้องระบุแหล่งที่มา ปลายทาง โปรโตคอล และทิศทาง ไม่ใช่เพียงทำเครื่องหมายในช่องที่ชื่อว่า “เปิดใช้ความปลอดภัย”
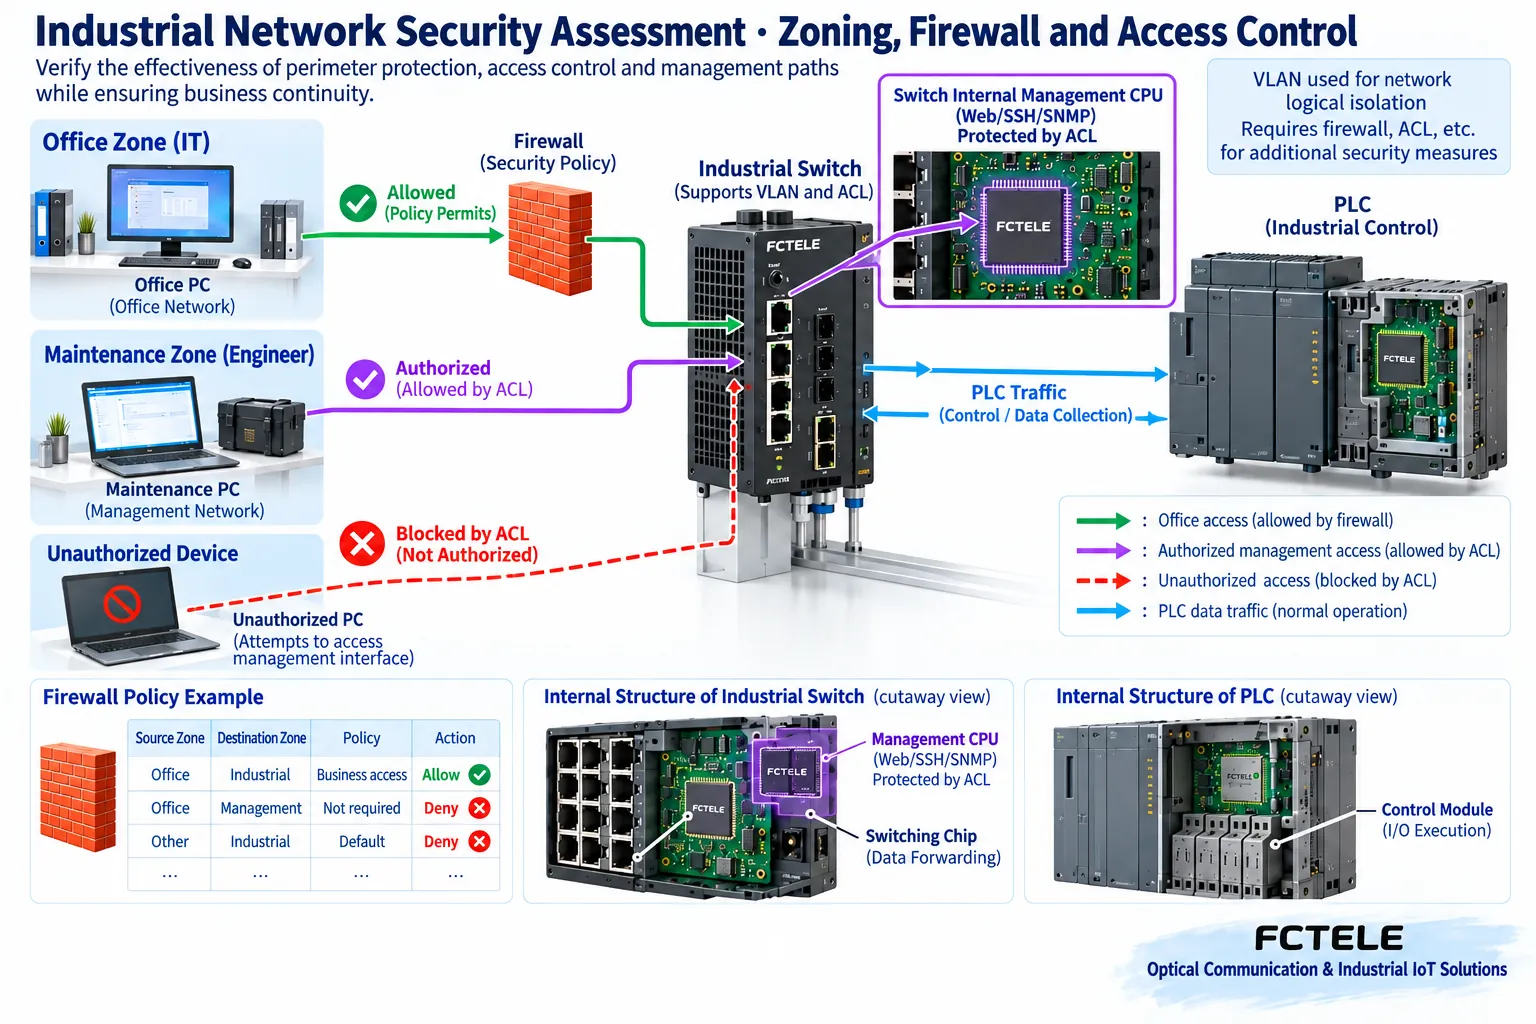
ตัวอย่างเช่น คอมพิวเตอร์บำรุงรักษาจำเป็นต้องเข้าถึงที่อยู่การจัดการของสวิตช์ แต่อุปกรณ์ปลายทางทั่วไปในพื้นที่สำนักงานไม่มีความจำเป็นนี้ ในสถาปัตยกรรมที่รองรับ สามารถจำกัดแหล่งที่มาของการเข้าถึงการจัดการ ขณะเดียวกันก็คงการสื่อสารของบริการที่ตัวควบคุมต้องใช้ไว้ได้ ก่อนเปลี่ยนนโยบาย ให้จัดทำรายการความสัมพันธ์ที่ต้องพึ่งพากันก่อน หลังเปลี่ยนแล้ว ให้ทดสอบแยกกันว่าข้อมูลที่จำเป็นยังผ่านได้และการเข้าถึงที่ไม่จำเป็นถูกปฏิเสธ พร้อมเตรียมการย้อนกลับ อย่านำแนวทาง “ปฏิเสธทั้งหมด” มาใช้โดยตรง เพราะอาจทำให้การควบคุมหน้างานหยุดชะงัก
การผูกที่อยู่ การยืนยันตัวตนที่พอร์ต และฟังก์ชันการป้องกันที่เกี่ยวข้องก็มีเงื่อนไขในการใช้งานเช่นกัน ที่อยู่ MAC ไม่ใช่อัตลักษณ์ที่ปลอมแปลงไม่ได้ และอุปกรณ์ควบคุมบางชนิดไม่สามารถเข้าร่วมกระบวนการยืนยันตัวตนบางประเภทได้ การประเมินควรบันทึกการรองรับและข้อจำกัดของฟังก์ชันในรุ่นที่ใช้งานอยู่ และไม่ควรสันนิษฐานว่าชุดคำย่อชุดหนึ่งจะครอบคลุมภัยคุกคามทั้งหมดได้
5. บันทึกเหตุการณ์และการทำมิเรอร์ช่วยให้มองเห็นความผิดปกติ
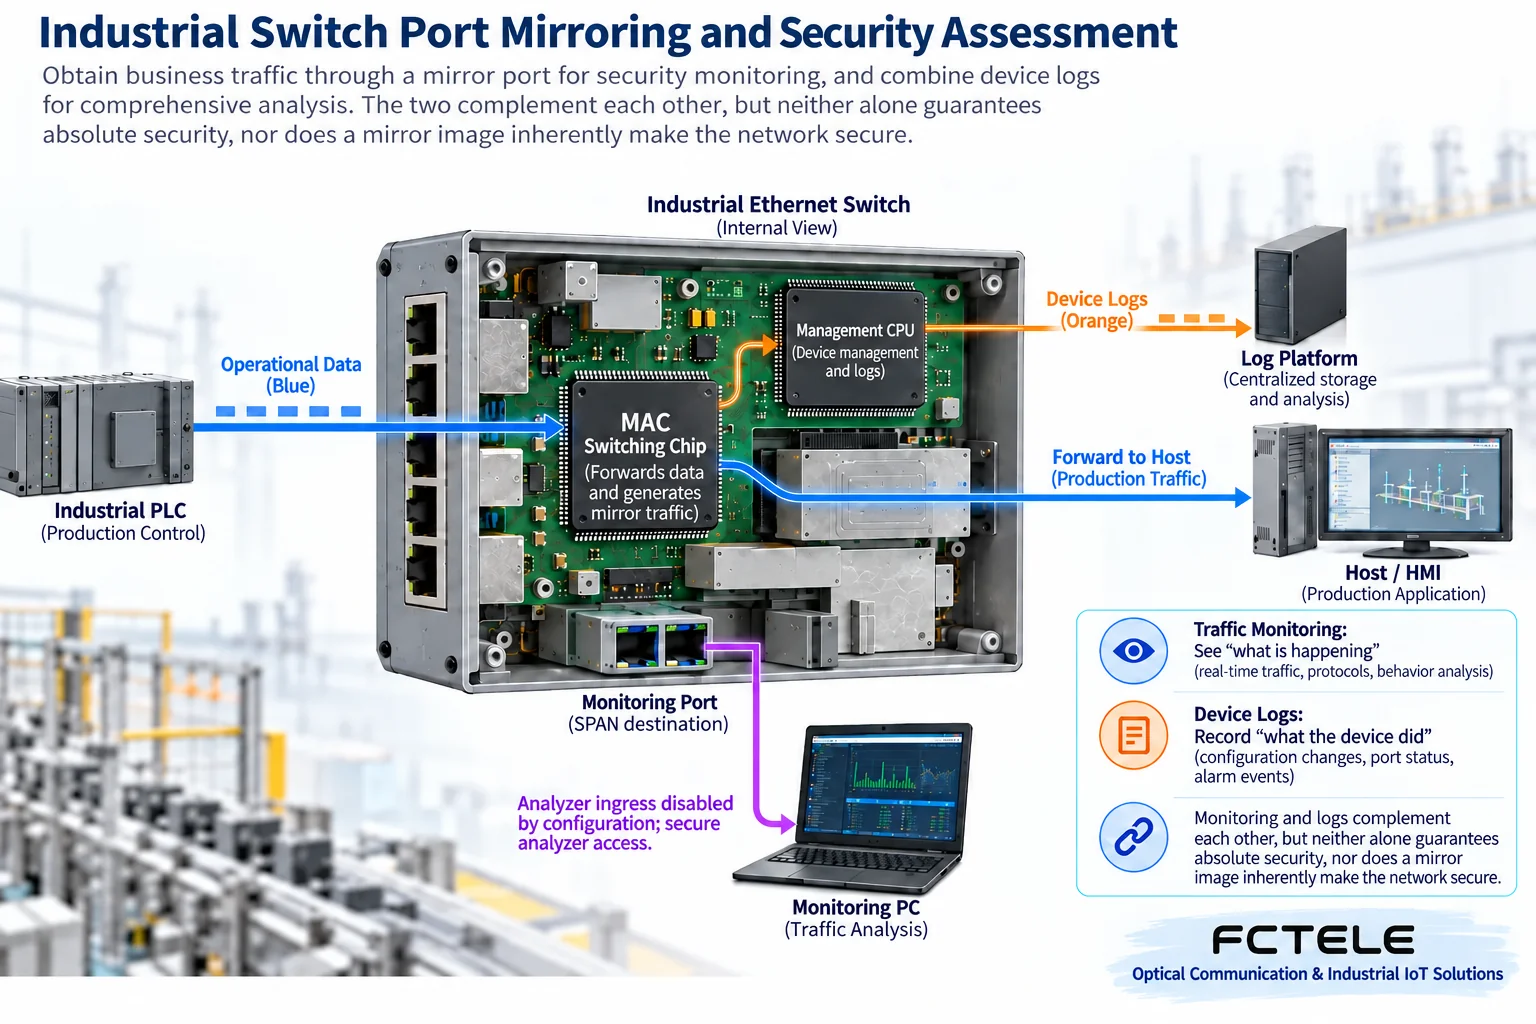
บันทึกเหตุการณ์เก็บข้อมูลการเข้าสู่ระบบ การเปลี่ยนการกำหนดค่า และเหตุการณ์ของลิงก์ ขณะที่สถิติพอร์ตสะท้อนการเปลี่ยนแปลงของการรับส่งข้อมูลและข้อผิดพลาด การใช้เวลาที่ตรงกันช่วยเชื่อมโยงเหตุการณ์จากอุปกรณ์ต่าง ๆ พร้อมกันนั้น ให้ตรวจสอบว่ามีการจัดเก็บบันทึกเหตุการณ์หรือไม่ ส่งออกได้หรือไม่ และมีการควบคุมสิทธิ์หรือไม่ การไม่มีบันทึกเหตุการณ์ไม่ได้เท่ากับไม่มีความผิดปกติ แต่อาจหมายถึงยังไม่ได้เปิดใช้ฟังก์ชัน เวลาไม่ตรงกัน หรือความจุไม่เพียงพอ
การทำมิเรอร์พอร์ตจะคัดลอกข้อมูลที่ระบุไปยังพอร์ตสังเกตการณ์เพื่อให้อุปกรณ์วิเคราะห์ตรวจดู ไม่ได้ฉีดการโจมตีเข้าสู่เครือข่ายโดยตรง ควรใช้การทำมิเรอร์ภายในขอบเขตที่ได้รับอนุญาต และเนื้อหาที่เก็บรวบรวมอาจมีข้อมูลอ่อนไหว หากพอร์ตมิเรอร์และอุปกรณ์เก็บข้อมูลมีความจุไม่เพียงพอ ข้อมูลสังเกตการณ์อาจสูญหายได้ ดังนั้นจึงไม่สามารถใช้การจับแพ็กเก็ตที่ไม่ครบถ้วนเป็นหลักฐานแทนทั้งเครือข่าย และไม่สามารถรับรองได้ว่าการทำมิเรอร์จะไม่ส่งผลต่อภาระงานใด ๆ อย่างแน่นอน
6. เฟิร์มแวร์และความสามารถในการกู้คืนเป็นส่วนหนึ่งของการประเมินด้วย
ตรวจสอบเวอร์ชันเฟิร์มแวร์ ประกาศของผู้ผลิต และคำแนะนำในการแก้ไขที่ใช้ได้ พร้อมยืนยันแหล่งที่มาและวิธีตรวจสอบแพ็กเกจอัปเกรด ไม่สามารถนำแพตช์ไปใช้กับระบบการผลิตโดยตรงโดยไม่ประเมินได้ ต้องยืนยันความเข้ากันได้ของการกำหนดค่าและผลกระทบต่อฟังก์ชันก่อน ตรวจสอบในสภาพแวดล้อมทดสอบ แล้วจึงจัดช่วงเวลาดำเนินการ การสำรองข้อมูล และการย้อนกลับ อย่านำคำอธิบายช่องโหว่ของผู้ผลิตรายอื่นมาใช้กับอุปกรณ์ปัจจุบันโดยตรง และอย่าตัดสินความปลอดภัยจากวันที่เปิดตัวผลิตภัณฑ์เพียงอย่างเดียว
การทดสอบการกู้คืนควรตรวจสอบว่าข้อมูลสำรองใช้กับรุ่นที่เกี่ยวข้องได้หรือไม่ พารามิเตอร์บริการใดต้องยืนยันอีกครั้งหลังการกู้คืน และจะจัดการอย่างไรหากการเชื่อมต่อเพื่อจัดการขาดหาย ระบุผู้รับผิดชอบและวิธีบำรุงรักษาในพื้นที่ที่ใช้ได้ให้ชัดเจน เพื่อหลีกเลี่ยงสถานการณ์ที่ไม่สามารถกู้คืนได้หลังเกิดข้อผิดพลาดในการกำหนดค่า ผลการประเมินควรประกอบด้วยการตรวจสอบความพร้อมใช้งานของบริการ สิทธิ์ และบันทึกเหตุการณ์ร่วมกัน ไม่ควรถือว่าการตรวจรหัสผ่านเพียงอย่างเดียวเป็นการประเมินที่ครบถ้วน
รายละเอียดสวิตช์แบบจัดการได้บนเว็บไซต์ทางการของ Feichang Technology ระบุ Web, CLI, Console, SNMP, บันทึกเหตุการณ์, การทำมิเรอร์พอร์ต และฟังก์ชันที่เกี่ยวข้องกับการจัดการหรือความปลอดภัย เช่น ACL และ 802.1X สิ่งเหล่านี้ใช้เป็นรายการตรวจสอบได้ แต่ไม่ใช่คำรับรองที่ใช้เหมือนกันกับผลิตภัณฑ์ทั้งหมวด และไม่ได้หมายความว่าได้รับการรับรองความปลอดภัยไซเบอร์อุตสาหกรรมแล้ว ต้องยืนยันเวอร์ชันด้านความปลอดภัย การรองรับของเฟิร์มแวร์ และวิธีกำหนดค่าของบริการเฉพาะตามรุ่นที่ส่งมอบและคู่มือปัจจุบัน
บันทึกสรุปควรประกอบด้วยสิ่งที่พบ หลักฐาน ผลกระทบ คำแนะนำ วิธีตรวจสอบ และความเสี่ยงคงเหลือ จะไม่ใช้อัตราส่วนจากการสำรวจที่ต้นฉบับไม่ได้ระบุแหล่งที่มาไว้อย่างชัดเจนอีกต่อไป และไม่ใช้การป้องกันของตัวเรือนเป็นเกณฑ์ให้คะแนนความปลอดภัยเช่นกัน อธิบายผลด้วยหลักฐานการกำหนดค่าและบันทึกเหตุการณ์ที่ตรวจสอบย้อนหลังได้ พร้อมระบุขอบเขตที่ยังไม่ได้ทดสอบอย่างชัดเจน เพื่อให้การบำรุงรักษาและการตัดสินใจด้านความเสี่ยงในภายหลังทำได้ง่ายขึ้น
เอกสารอ้างอิง:คู่มือความปลอดภัย OT NIST SP800-82r3;รายละเอียดสวิตช์แบบจัดการได้ของ Feichang. ภาพเหล่านี้เป็นภาพประกอบหลักการทั่วไป ไม่ใช่การรับรองความปลอดภัย การทดสอบจริง หรือคู่มือการโจมตี
แปลจากบทความทางเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2022-08-02 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T17:34:48+08:00. อ่านต้นฉบับภาษาจีน
