


IPv4 ÇOK NOKTAYA YAYIN
İki IP grubu neden aynı MAC adresini paylaşabilir?
Eşleme, sabit bir Ethernet öneki ve IPv4 grubunun en düşük anlamlı 23 bitini kullanır. Bazı grup bitleri dahil edilmediğinden farklı IP grupları aynı Ethernet adresini paylaşabilir. Ana bilgisayarlar ve anahtarlar, paketleri işlerken ek bilgiler kullanabilir. Bunlar kavramsal örneklerdir, bir ürün ölçümü değildir.
Eşleme
Standart eşleme, en düşük anlamlı 23 IPv4 bitini korur.
Örtüşme
Farklı IP grupları eşlenen adresi paylaşabilir.
Alım
IP hedefi ve ana bilgisayar üyeliği önemini korur.
Hedef IP ve MAC adresini birlikte yakalayın.
VLAN ve üyelik durumunu kontrol edin.
Her uç noktada yetkili olarak alınan paket yakalamalarını karşılaştırın.
Seçim ve doğrulama kontrol listesi — genişlet
| Kontrol | Neler teyit edilmeli | Nasıl doğrulanır |
|---|---|---|
| Eşleme | IP ve MAC | Her iki alanı da yakalayın |
| Üyelik | Grup ve port | Ana bilgisayar ve anahtar durumunu inceleyin |
| Yol | VLAN ve iletme | Paket yakalamalarını karşılaştırın |
Bir endüstriyel cihaz bir alıcı grubuna veri gönderdiğinde, paket yakalamaları şaşırtıcı bir durum gösterebilir: iki farklı IPv4 çok noktaya yayın adresi aynı Ethernet hedef MAC adresini kullanabilir. Bu, anahtarın hata yaptığı anlamına mı gelir? Hayır. IP ve MAC adresleri farklı katmanlara aittir ve standart IPv4-Ethernet çok noktaya yayın eşlemesi bire bir değildir.
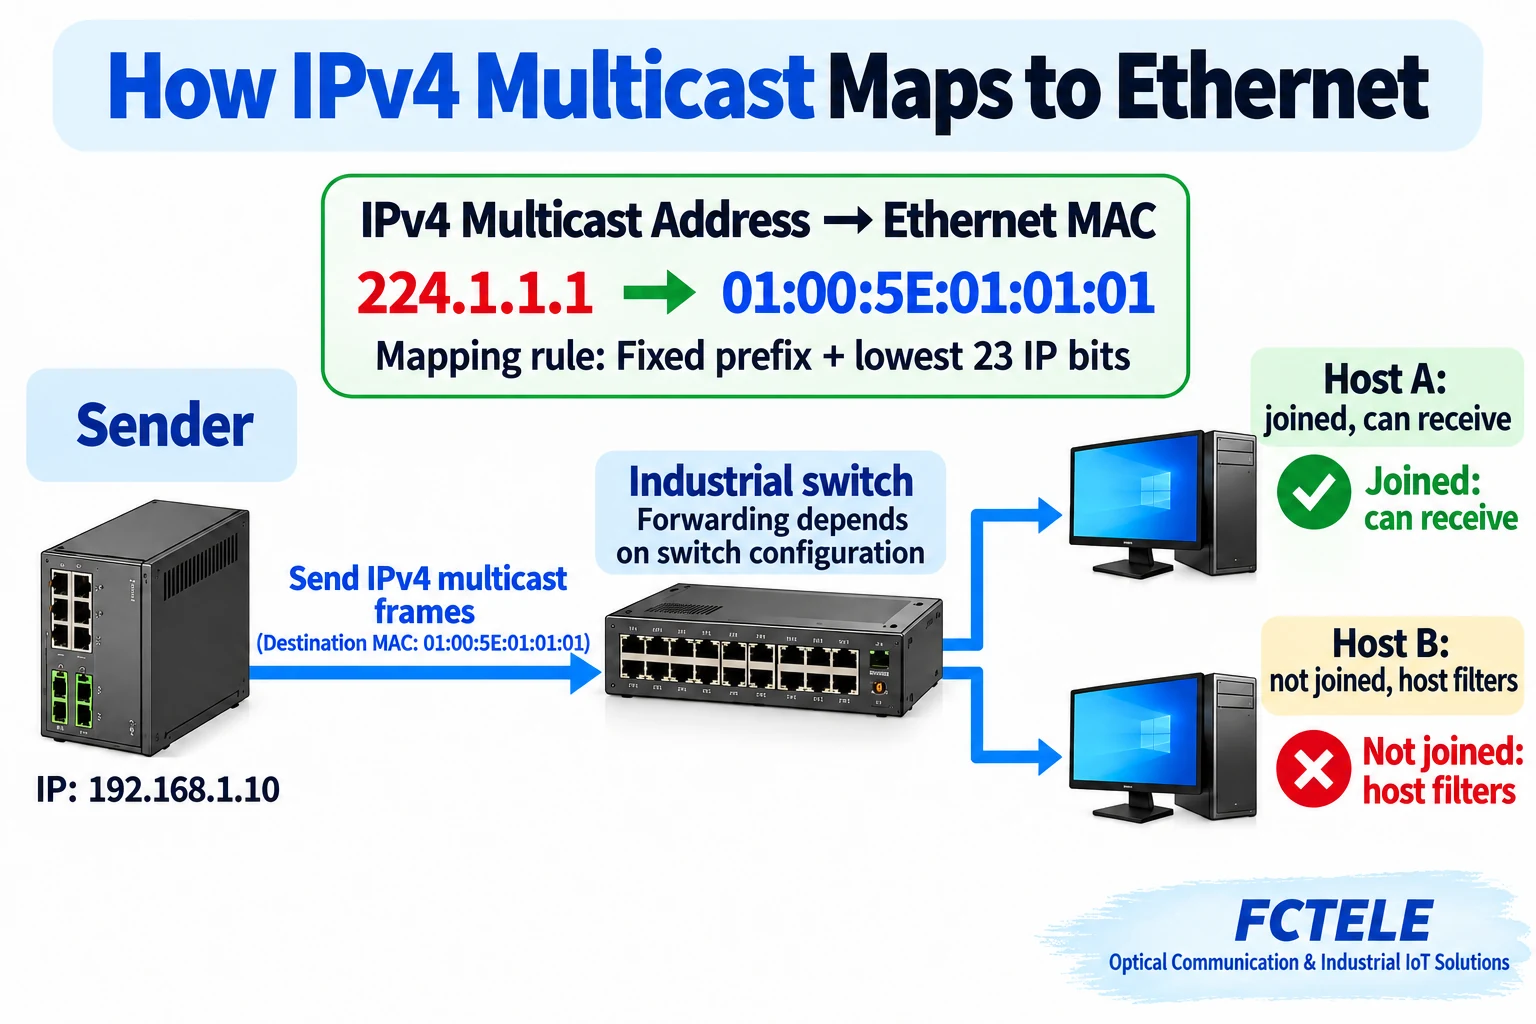
Bire bir ve birden çoğa iletişimle başlayın
Tek noktaya yayın genellikle tek bir hedefe yöneliktir, genel yayın bir yayın etki alanına ulaşır ve çok noktaya yayın, ilgili alıcıların katıldığı bir grubu hedefler. Bu terimler iletişimin amacını tanımlar; her cihazın her çok noktaya yayın paketini alacağını veya işleyeceğini garanti etmez.
Endüstriyel bir tesiste video, izleme ve durum verilerinin birden fazla sisteme ulaşması gerekebilir. Çok noktaya yayının uygun olup olmadığı ve hangi cihazların bunu alması gerektiği, uygulamaya ve ağ tasarımına bağlıdır. Bir anahtar, Ethernet çerçevelerini portlar arasında iletir; alıcı ana bilgisayarlar da verileri bir uygulamaya teslim etmeden önce ağ katmanı bilgilerini ve grup üyeliklerini kontrol eder.
FCTELE tarafından sunulan yönetilebilir, DIN rayına monte edilen Katman 3 endüstriyel anahtarın dokümantasyonunda, IGMP snooping dahil çok noktaya yayın yönetim özellikleri listelenmektedir. Kullanılan modelin dokümantasyonunu, yazılım sürümünü ve yapılandırmasını kontrol edin. Bu makale genel adres eşlemesini açıklar ve söz konusu ürünün saha testi olduğunu iddia etmez.
Bir paketin neden iki adresi vardır?
Bir IP paketi Ethernet üzerinden gönderildiğinde, gönderici bunu bir Ethernet çerçevesinin içine yerleştirir. Çerçeve başlığı bir hedef MAC adresi içerirken, içindeki IP paketinde bir hedef IP adresi bulunur. Bunlar farklı amaçlara hizmet eder ve farklı alanlarda yer alır: MAC, Ethernet bağlantı işlemleri için kullanılırken IP adresi ağ katmanındaki hedefi tanımlar.
IPv4 çok noktaya yayında gönderici, çok noktaya yayın grup adresini bir Ethernet çok noktaya yayın MAC adresine eşler ve bunu çerçeve başlığına yerleştirir. Anahtar, iletme mekanizmasına ve mevcut çok noktaya yayın durum bilgisine göre çıkış portlarını seçer. Ardından alıcı cihaz, IP hedefini ve yerel üyeliği kontrol eder. Gerçek iletme davranışı, uygulamaya ve yapılandırmaya bağlıdır.
Örneğin, IPv4 grubu 224.1.1.1, 01:00:5E:01:01:01 Ethernet MAC adresine eşlenir. Noktalarla ayrılmış ondalık sayılar bir IPv4 adresini; iki nokta üst üste işaretleriyle ayrılmış altı onaltılık bayt ise bir MAC adresini tanımlar. Bunlar bir eşleme yoluyla ilişkilidir; aynı alanın iki farklı yazım biçimi değildir.
Eşleme, grup adresinin yalnızca bir bölümünü korur
IPv4 çok noktaya yayın tanımlanmış bir adres aralığı kullanır ve Ethernet çok noktaya yayın MAC adresinin sabit bir öneki vardır. İlk üç MAC baytı 01:00:5E'dir, sonraki bit sıfıra sabitlenmiştir ve son 23 bit, IPv4 çok noktaya yayın adresinin en düşük anlamlı 23 bitinden alınır. Görsel, öneki, sabit biti ve korunan bölümü ayrı gösterir.
Bir IPv4 çok noktaya yayın adresinin değişken grup bölümü 23 bitten fazlasını içerir. Beş grup biti bu MAC eşlemesine aktarılmaz; dolayısıyla en düşük anlamlı 23 biti aynı olan farklı IP grupları aynı MAC adresini üretebilir. Bu örtüşme eşlemenin bir sonucudur; bir cihazın adresi yanlış hesapladığının kanıtı değildir.
Yeni başlayanların bir sahayı yapılandırmak için ikili değerleri elle hesaplaması gerekmez. Önemli olan, MAC adresinin IP adresinin tam bir kopyası olmamasıdır. İnceleme sırasında tek bir alana bakmak yerine hedef IP, hedef MAC ve alıcı veya port durumunu birlikte kaydedin.
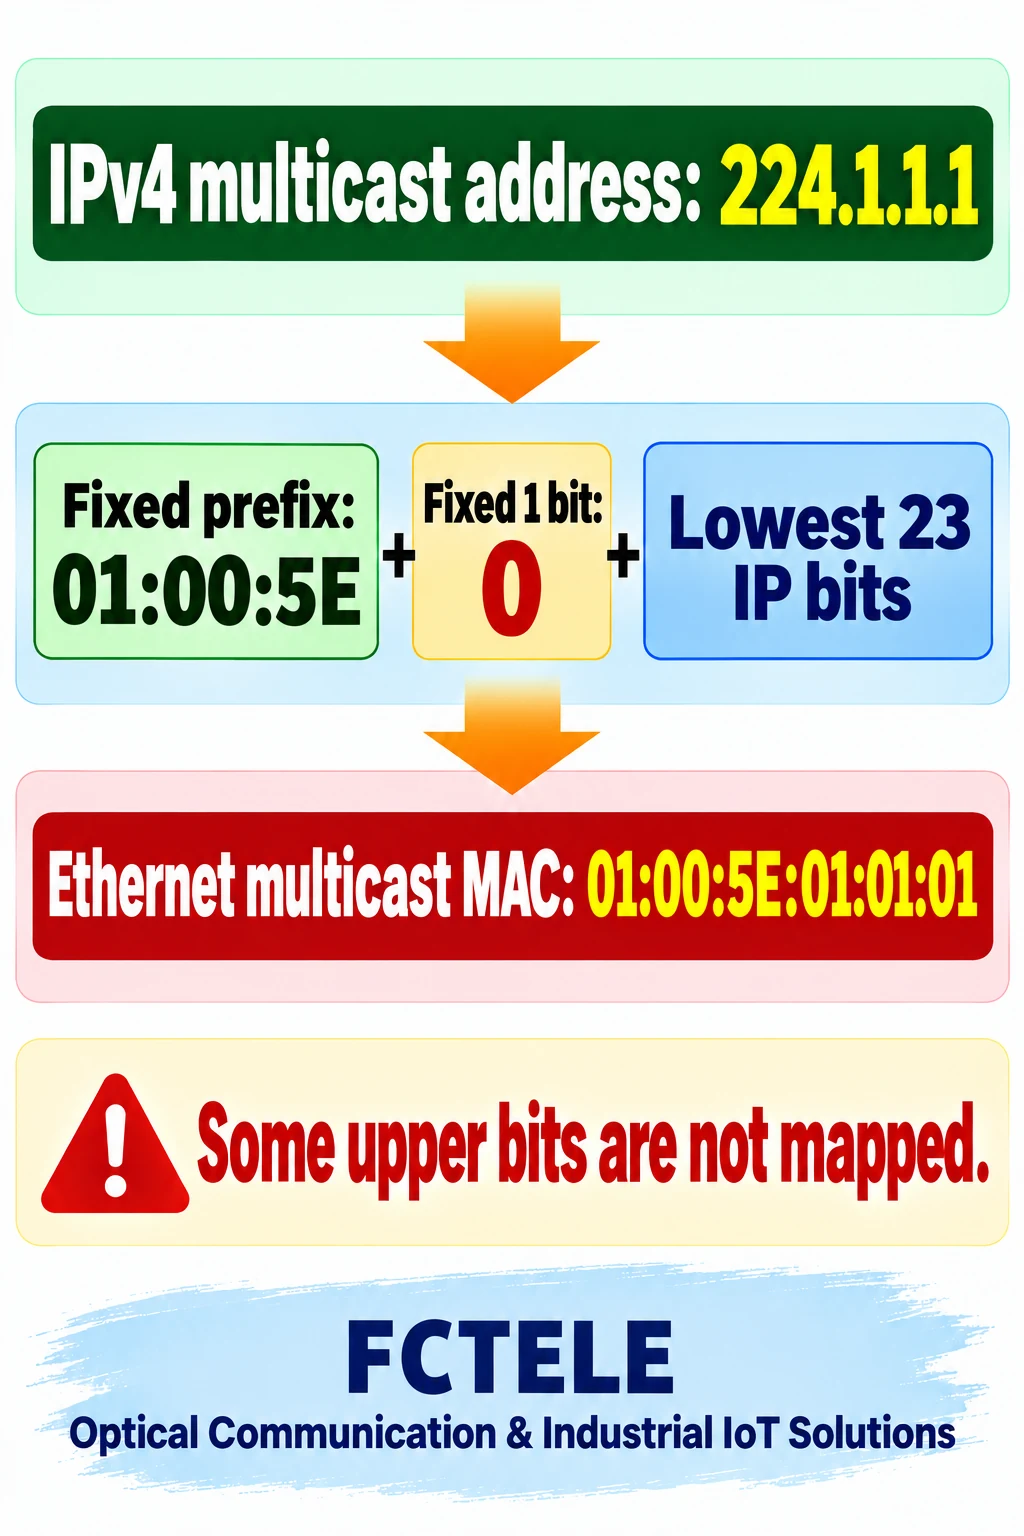
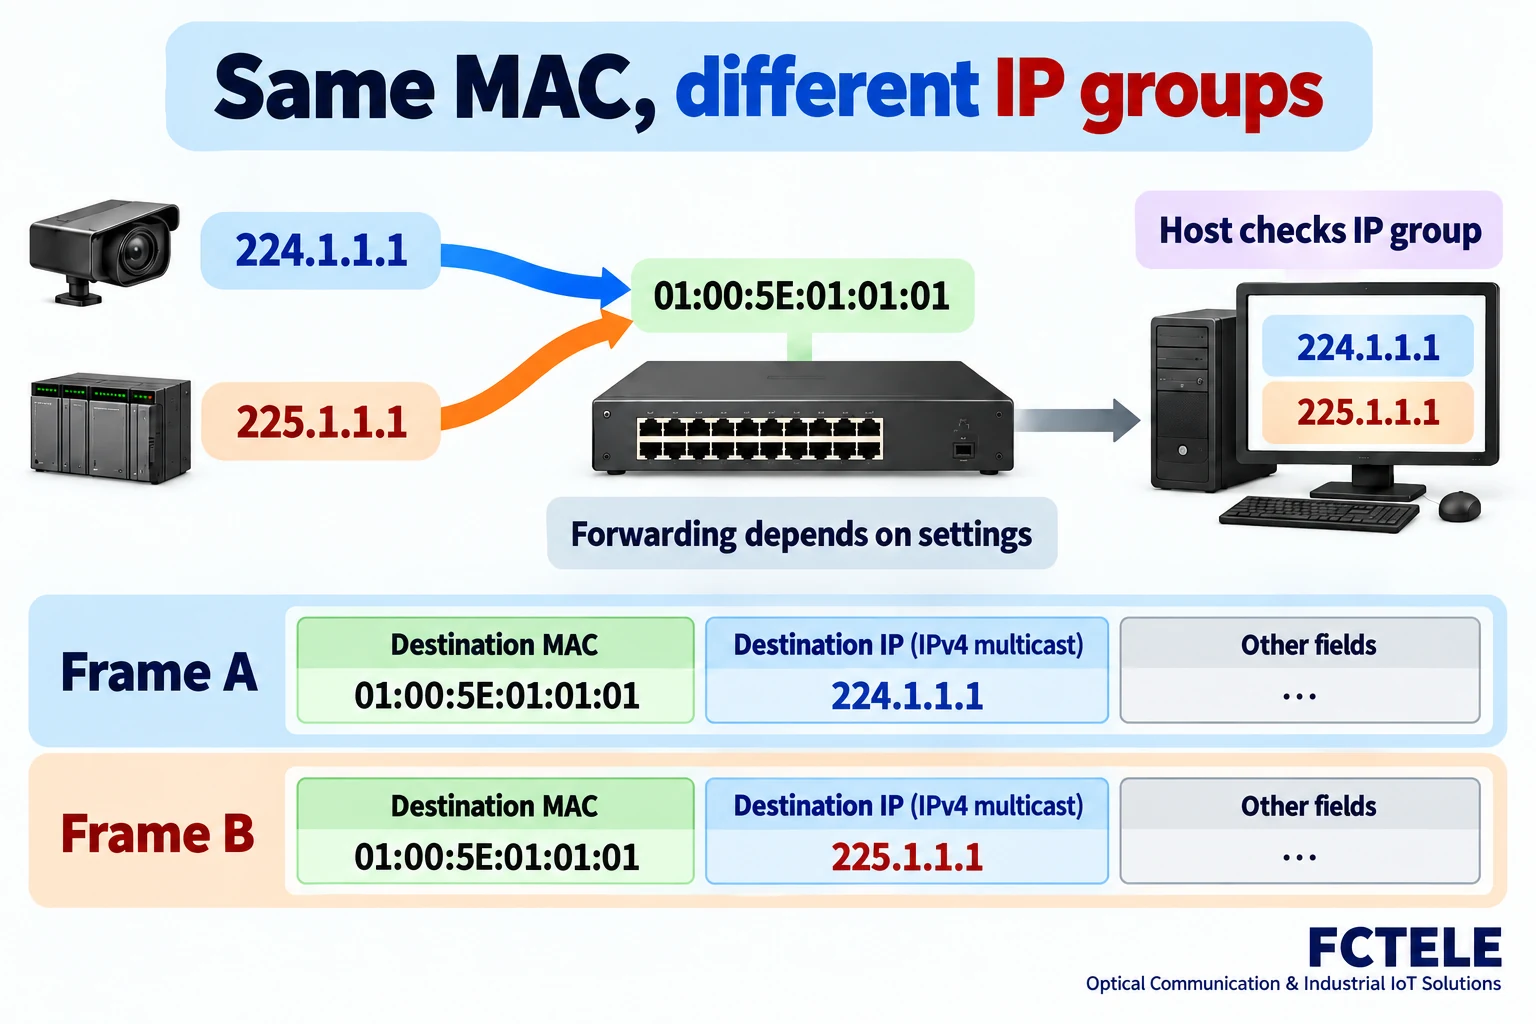
Ortak bir MAC adresi, iki IP grubunu aynı yapmaz
Doğrulanabilir bir örnek: 224.1.1.1 ve 225.1.1.1, farklı IPv4 çok noktaya yayın gruplarıdır; ancak ikisi de 01:00:5E:01:01:01 adresine eşlenir. Bu örnek adresler eşlemeyi açıklar; belirli bir tesiste kullanıldıkları veya bir ürün üzerinde ölçüm yapıldığı iddiası taşımaz.
İki Ethernet çerçevesi aynı hedef MAC adresine sahip olsa bile, içlerinde kapsüllenen hedef IP adresleri farklı kalır. İlk alım veya iletme kararında yalnızca MAC adresine dayanan bir ağ bağdaştırıcısı ya da anahtar, bu iki grubu yalnızca bu alandan ayırt edemez. Sonraki işlemlerde IP hedefi, çok noktaya yayın üyeliği ve uygulama aboneliği de kullanılabilir.
Dolayısıyla aynı MAC adresinin görülmesi, bir uygulamanın diğer grubun içeriğini aldığını kanıtlamadığı gibi, anahtarın grupları tamamen yalıttığını da kanıtlamaz. Sonuç, iletmenin uygulanışına, IGMP snooping durumuna ve ana bilgisayarın ağ yığınına bağlıdır. Yalnızca MAC adreslerini gösteren bir ekran görüntüsü, filtrelemenin doğru olduğunu ortaya koyamaz.
IGMP snooping, eşleme değildir
IGMP, IPv4 ana bilgisayarları tarafından çok noktaya yayın üyeliğini bildirmek için kullanılır. IGMP snooping'i destekleyen bir anahtar, ilgili kontrol mesajlarını gözlemleyip gruplar ve portlar hakkında bilgi tutarak, ihtiyaç duymayan portlardaki çok noktaya yayın trafiğinin azaltılmasına yardımcı olabilir. Port tabloları, sorgulayıcı ve yaşlandırma davranışı için kullanılan uygulamayı ve yapılandırmayı kontrol edin.
Eşleme, bir IPv4 çok noktaya yayın grubuna hangi Ethernet hedef MAC adresinin karşılık geldiğini belirler. IGMP snooping ise hangi portların hangi grup trafiğine ihtiyaç duyduğuyla ilgilidir. Bu mekanizmalar birbiriyle ilişkilidir ancak birbirinin yerine kullanılamaz. Yalnızca MAC adresini bilmek, mevcut alıcıları göstermez veya üyelik durumunun hâlâ geçerli olduğunu kanıtlamaz.
Bir portta beklenen trafik görülmüyorsa önce ana bilgisayarın doğru IP grubuna katılıp katılmadığını, VLAN değerinin eşleşip eşleşmediğini ve anahtarın beklenen üyelik durumuna sahip olup olmadığını kontrol edin. Ardından sorgulayıcıyı ve üst ağ yönündeki yolu kontrol edin. Her çok noktaya yayın sorununu adres çakışmasına bağlamayın ve etkisini değerlendirmeden filtrelemeyi devre dışı bırakmayın.
Çerçeveyi, IP adresini ve konumu kaydedin
Yararlı bir kayıt; yakalama konumunu, VLAN, zamanı, Ethernet hedef MAC adresini, IPv4 hedefini ve ilgili portları içerir. Aynalanmış bir portta, alıcı ana bilgisayarda veya göndericide gözlemlenenleri birbirinden ayırın: her konum farklı bir trafik kümesi görebilir ve tek bir paket yakalaması kendiliğinden tüm ağı temsil etmez.
Örneğin, gönderici amaçlanan gruba yönelik bir paket göndermişse ve çerçeve anahtarın girişinde görülüyor ancak amaçlanan çıkışında görülmüyorsa, sonraki adımda VLAN üyeliğini ve iletme politikasını inceleyin. Çerçeve ana bilgisayara ulaşıyor ancak uygulama hiçbir şey görmüyorsa seçilen arayüzü ve katılınan grubu kontrol edin. Bu sıra, belirli bir iç uygulama biçimi varsaymadan incelemenin kapsamını daraltır.
Sorgulayıcıyı tesis bağlamında yorumlayın: gözlemlenen üyelik durumu zaman içinde değişebilir. Kontrol mesajlarının ulaşabilirliği, yapılandırma ve yaşlandırma ayarları kaydı etkileyebilir. Farklı zamanlardaki gözlemlerin tek bir sonuç sanılmaması için yakalama zamanını ve yapılandırma sürümünü not edin.
Ortak bir MAC adresini doğrulamak için üretim kontrolü açısından anlam taşımayan, kullanımına izin verilmiş test trafiği kullanın. Her iki paketin hedef IP ve MAC adreslerini, grup üyeliğini ve port iletme durumunu kaydedin. Örnek ve görseller bir mekanizmayı açıklar; belirli bir ürünün saha testi raporu değildir.
Bir uygulama hâlâ verileri göremiyorsa ana bilgisayarın güvenlik duvarı kurallarını, arayüz seçimini, uygulamanın gruba nasıl katıldığını ve alt ağlar arasındaki çok noktaya yayın yönlendirmesini inceleyin. Ethernet anahtarlama, IP çok noktaya yayın yönlendirmesi ve uygulama aboneliği farklı aşamalardır. Güvenilir alım, ilgili aşamaların birlikte çalışmasını gerektirir.
Önce eşlemeyi yapın, ardından her katmanı kontrol edin
IPv4 çok noktaya yayın eşlemesi en düşük anlamlı 23 biti korur; bu nedenle birden fazla IP grubu aynı Ethernet MAC adresini paylaşabilir. Ethernet çerçevesi ve içindeki IP paketi yine kendi alanlarına sahiptir; MAC adreslerinin eşleşmesi iki IP grubunu aynı yapmaz. Gerçek davranış; grup üyeliği, VLAN'lar ve iletme ayarları dikkate alınarak değerlendirilmelidir.
Planlama sırasında amaçlanan grupları, alıcı ana bilgisayarları, anahtar portlarını ve sorgulayıcıyı belgeleyin. Kabul sırasında göndericide, anahtarda ve alıcıda kanıt toplayın. Bu, beklenen bir eşleme örtüşmesini gerçek bir iletme sorunundan ayırt etmeyi kolaylaştırır.
Kaynaklar
RFC 1112: IPv4 çok noktaya yayından Ethernet'e eşleme · RFC 4541: IGMP snooping ile ilgili hususlar · FCTELE yönetilebilir endüstriyel anahtar ürün bilgileri.
Çince teknik makaleden çevrilmiştir: Çince özgün makaleyi okuyun.
Sık sorulan sorular
Her IPv4 çok noktaya yayın grubuna benzersiz bir Ethernet MAC adresi atanır mı?
Hayır. Yalnızca en düşük anlamlı 23 IP biti eşlendiği için farklı IPv4 grupları aynı MAC adresini paylaşabilir.
IGMP snooping, adres eşlemesinin yerini alabilir mi?
Hayır. Eşleme, Ethernet hedefini belirler; snooping ise uygulamaya bağlı olarak grup üyeliğini ve portları ilişkilendirmeye yardımcı olur.
Ortak bir MAC adresi, bir uygulamanın aynı içeriği aldığı anlamına mı gelir?
Şart değil. IP hedefi ve ana bilgisayar üyeliği önemini korur; iletme ve filtreleme ise cihazlara ve yapılandırmaya bağlıdır.
Kapsam ve ek okumalar
Bu, genel bir IPv4 eşleme örneğidir; bir ürün testi veya ölçümü değildir.
Endüstriyel anahtar işlevleri ve çok noktaya yayın · Endüstriyel anahtarlar çerçeveleri nasıl iletir? · RFC 1112 · RFC 4541
