


Uygun endüstriyel anahtar işlevleri, müşterinin görevine bağlıdır. Ekipmanları bağlamak, hizmetleri ayırmak, tıkanıklığı yönetmek, istenmeyen çok noktaya yayın çoğaltmasını sınırlamak, yedek yollar sağlamak ve erişimi yönetmek farklı gereksinimlerdir. Her anahtar bunları sağlamaz ve bir özelliğin adının bulunması, doğru yapılandırıldığı anlamına gelmez. Bu makale, kısaltmaları sıralamak yerine seçimi desteklemek amacıyla VLAN'ları ve kuyrukları açıklar.
Katman 2 anahtarlama göreviyle başlayın
Bir anahtar Ethernet çerçevelerini alır, kaynak MAC adreslerinin konumlarını öğrenir ve hedef adreslere ve yapılandırmaya göre çıkışı seçer. Bilinmeyen hedefler, genel yayın ve çok noktaya yayın için ayrı kurallar vardır. Bir yönetim IP, yöneticilerin cihazı yapılandırmasını sağlar; diğer alt ağlar için yönlendirme yapıldığını kanıtlamaz. Alt ağlar arası haberleşme normalde uygun yönlendirme yeteneği ve buna izin veren politika gerektirir.
Yönetilemeyen ürünler bazı sabit bağlantılara uygundur; yönetilebilir ürünler ise daha fazla yapılandırılabilir davranış ve doğrulama verisi sunar. Asıl soru, yönetilebilirliğin doğası gereği daha hızlı olup olmadığı değil, görevin bu kontrollere ihtiyaç duyup duymadığıdır. Karmaşık ve bakımı yapılmayan yapılandırmalar arızalara yol açabilir. Tedarik sürecinde mevcut personeli ve kılavuzları da dikkate alın.
VLAN'lar hizmetleri nasıl ayırır?
Bir VLAN, fiziksel anahtarlama altyapısını ayrı Katman 2 genel yayın alanlarına böler. Üyelik ve izin verilen üst bağlantı grupları yapılandırmaya göre belirlenir. Sıradan bir uç nokta etiketsiz çerçeveler gönderebilir; giriş kuralları bu çerçevelerin VLAN atamasını yapar. Anahtarlar arasındaki ortak bir bağlantı, farklı grupları tanımlamak için genellikle etiketler kullanır.
Örneğin PLC'ler VLAN 10, kameralar ise VLAN 20 kullanır. Doğru Katman 2 yapılandırmasıyla kontrol genel yayınları, yalnızca anahtarlar ortak kullanılıyor diye video grubuna geçmek yerine kendi gruplarında kalır. VLAN'lar ne fiziksel yalıtım ne de şifrelemedir. İzin verilen gruplar arası yönlendirme yine yönlendirme ve erişim politikası gerektirir. IP alt ağları ile VLAN'lar ilişkili ancak farklı kavramlardır.
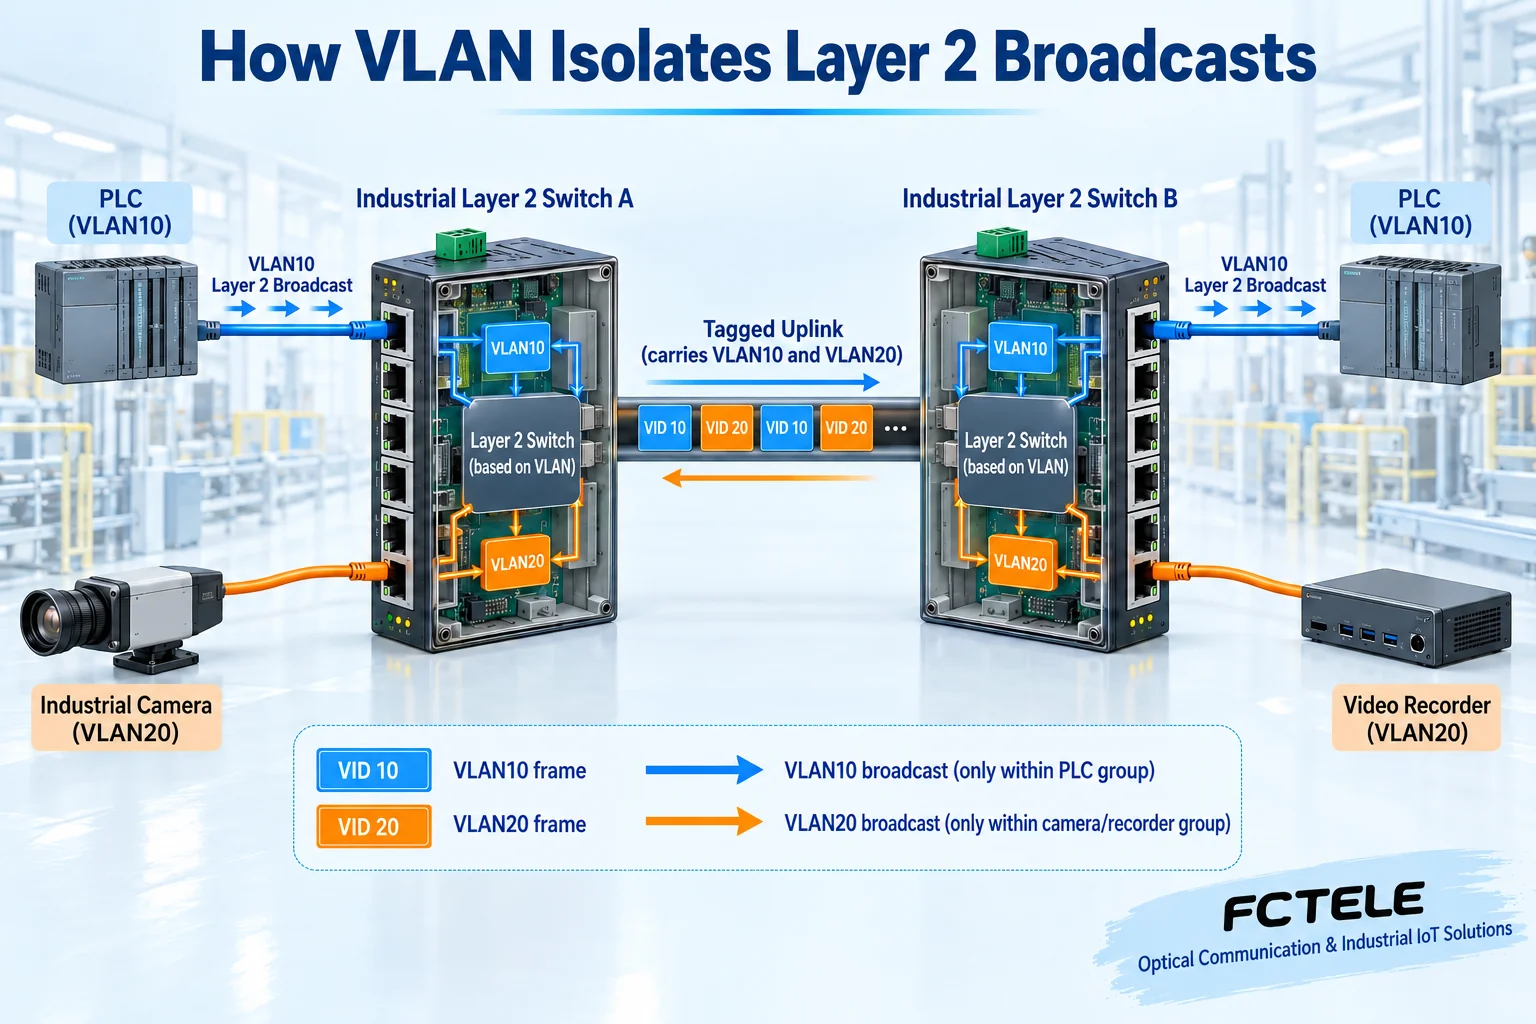
Etiketleri geçirmek, VLAN yapılandırmakla aynı değildir
Bazı medya dönüştürücüler, VLAN oluşturmadan veya üyeliği yönetmeden etiketli çerçeveleri geçirir. Gereken giriş sınıflandırmasını, çıkış etiketlerini, izin verilen üyeliği ve ölçeği sorun. Uzun çerçeve desteği veya tek başına 802.1Q şeffaflığı, tüm yapılandırma işlevlerinin bulunduğunu kanıtlamaz.
Üst bağlantının her iki ucunda izin verilen VLAN'ları ve etiketleme kurallarını uyumlu hâle getirin. Erişim portlarında da doğru varsayılan giriş üyeliği ve çıkışta etiket kaldırma gerekir. Ekranda bir VLAN numarası görünmesi yeterli değildir. Önce yapılandırmayı yedekleyin ve bir bakım aralığı planlayın; yönetim portunun VLAN ayarını değiştirmek erişimi kesebileceğinden yerel kurtarma için hazırlık yapın.
QoS, tıkanan bir çıkışı zamanlar
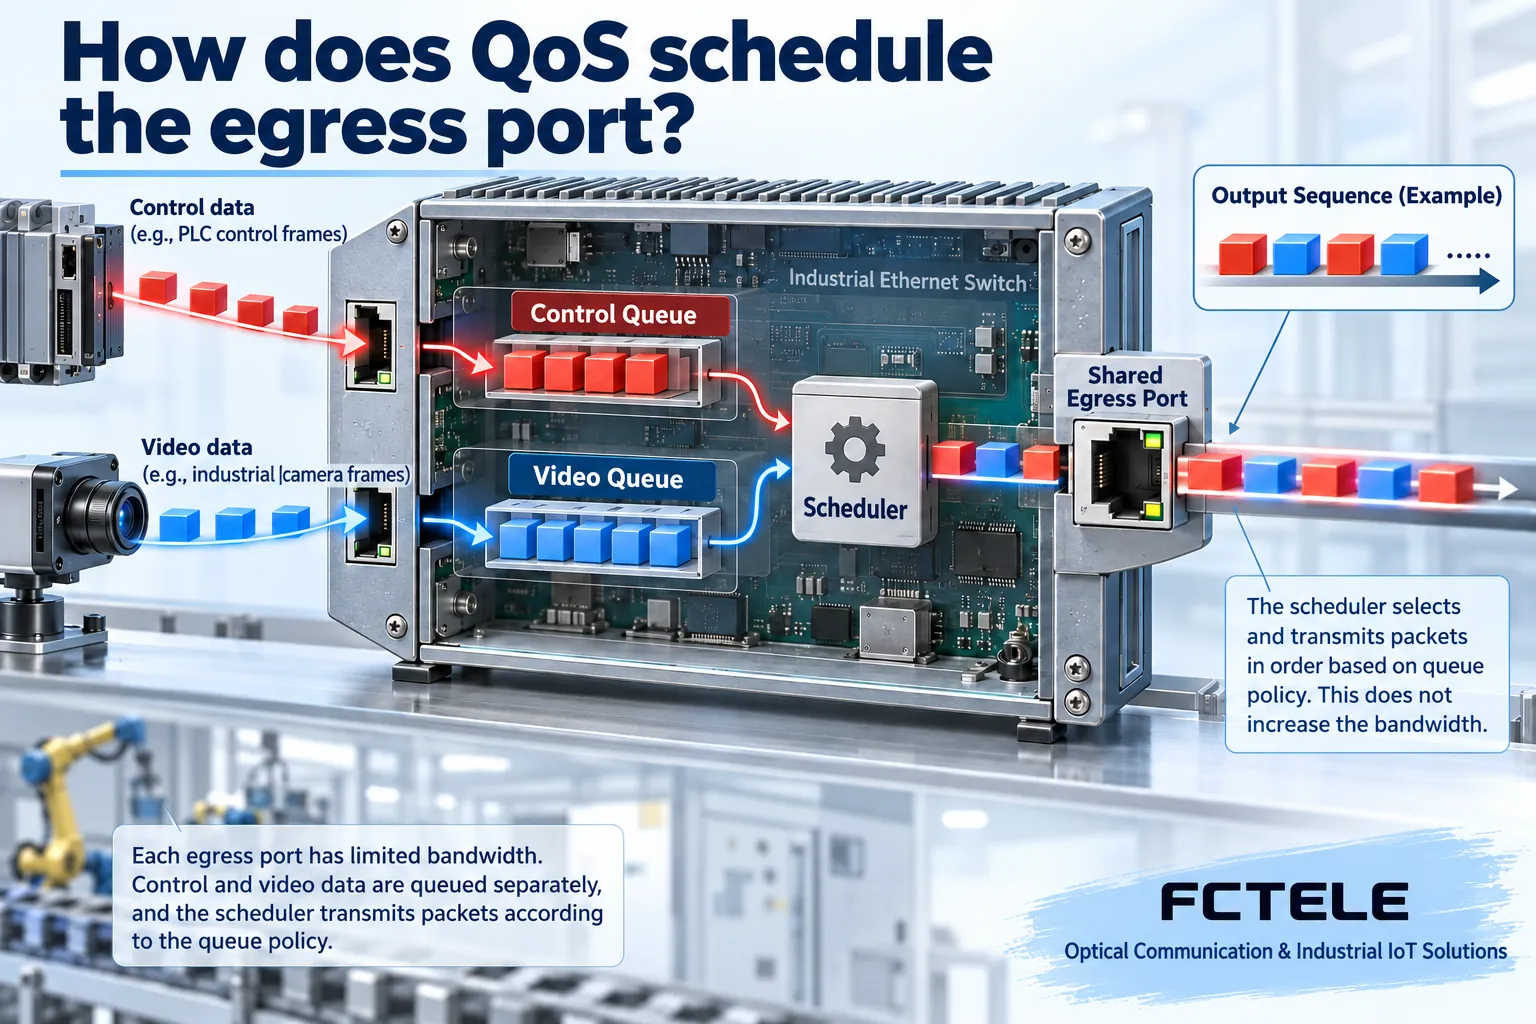
Hizmet Kalitesi (QoS), trafiği sınıflandırır ve yapılandırılmış kuyrukları ve zamanlama kurallarını uygular. Desteklenen kurallar, kuyruk seçmek için giriş portunu, etiket önceliğini veya IP işaretlemelerini kullanabilir. Bir zamanlayıcı, ortak çıkış üzerinden sırada hangi kuyruğun iletim yapacağını seçerek kontrol mesajları ile yüksek hacimli video trafiğinin farklı şekilde ele alınmasını sağlar.
QoS ne kapasiteyi artırır ne de gecikmeyi sıfıra indirir. Sürekli aşırı yük yine de çerçeve kaybına yol açabilir ve yanlış önceliklendirme, düşük öncelikli trafiği iletim olanağından yoksun bırakabilir. Yolun tamamının işaretlemeleri koruyup yorumladığını doğrulayın, ardından gerçek yükle test edin. Tek bir anahtarda önceliği etkinleştirmek, deterministik gecikme garantisi değildir.
Çok noktaya yayın kontrolü, verileri ilgili alıcılara yönlendirir
Çok noktaya yayın bir gruba hizmet eder; video ve bazı keşif sistemleri bunu kullanabilir. IGMP Snooping, alıcı portlarının belirlenmesine yardımcı olmak için ilgili üyelik bilgilerini izler. Sorgulayıcının varlığı, protokol sürümleri ve yaşlandırma da önemlidir. Tek başına bir çok noktaya yayın adresi, anahtara ilgili tüm alıcıları bildirmez.
Uygun sorgular ve üyelik bakımı olmadan, öğrenilmiş alıcı ilgisi zaman aşımına uğrayabilir ve trafik beklenmedik şekilde davranabilir. Sürümleri, bilinmeyen çok noktaya yayın trafiğinin nasıl işlendiğini ve gerekli sorgulayıcı yeteneğini doğrulayın. Bir test ağında katılmaları, ayrılmaları ve yeniden başlatmaları gözlemleyin. Diğer endüstriyel kontrol protokolleri farklı çok noktaya yayın mekanizmaları kullanabilir; IGMP her protokol için evrensel bir çözüm değildir.
Halka koruması önce döngüleri önler, ardından arızaları ele alır
Korumasız bir fiziksel Katman 2 döngüsü, genel yayınların sürekli dolaşmasına neden olabilir. STP, RSTP veya başka bir uygun mekanizma, döngüsüz etkin bir yol oluşturmak için iletimi kontrol eder. Yedekte bekleyen bağlantılar fiziksel olarak bağlı kalır. Desteklenen bir protokol, arızadan sonra yolları yeniden düzenler; gerçek toparlanma, topolojiye özgü doğrulama gerektirir.
Standart ve üreticiye özgü halka sistemleri, yalnızca her ikisine de halka koruması denildiği için birlikte çalışabilir değildir. Her düğümün modunu, rollerini, ölçeğini ve ayarlarını doğrulayın. Protokol durumunun yanı sıra uygulamanın toparlanmasını da ölçün. Bir protokol adı, zamanlama kabul testinin yerini tutmaz; tek bir üreticinin sonucu da evrensel bir gereksinim oluşturmaz.
Yönetimi ve güvenliği ayrı ayrı seçin
Web, CLI ve SNMP birer yönetim yöntemidir; varsayılan olarak güvenlik sağlamaz. Korumalı aktarımı, hesap yetkilerini, günlükleri, yedekleri ve yazılım desteğini doğrulayın. Tesis politikasına göre kullanılmayan hizmetleri devre dışı bırakın ve yönetim erişiminin kaynaklarını kısıtlayın. Yönetim arayüzlerini denetimsiz ağlara açmayın ve örneklere gerçek parolalar eklemeyin.
Erişim kuralları, desteklenen eşleşmelere izin verebilir veya bunları engelleyebilir; alanlar ve kuralların uygulanması modele bağlıdır. VLAN yalıtımı, yetkiler ve filtreleme ayrı sınırlara sahiptir. Bunlardan birini etkinleştirmek mutlak güvenlik sağlamaz. Gerekli trafiği, yasaklanan yolları ve yeniden başlatma sonrasında yapılandırmanın korunmasını test edin.
Gerçek FCTEL modellerini bu görevlerle eşleştirin
FCTEL markasının yönetilebilir mini dört bakır/iki optik portlu ürün sayfasında VLAN'lar, IGMP Snooping, DSCP, birden fazla kuyruk ve STP/RSTP listelenir. Kontrol ve videoyu ayıran, çok noktaya yayını yöneten ve kontrollü bir yedek yol sağlayan küçük bir ağ için bunlar ayrıntılı doğrulamaya temel oluşturur. Yönetilebilir ürünlerin yeteneklerini yönetilemeyen bir modele atfetmeyin.
Bir özellik listesi, eksiksiz bir yapılandırma prosedürü değildir. Teslim edilen donanım yazılımının kılavuzunu ve arayüzünü kontrol edin. Belgelenmemiş şifreleme veya güvenlik protokolü iddiaları eklemeyin. Güç ve PoE, her yönetilebilir sürüme otomatik olarak dâhil olan özellikler değil, ayrı sipariş seçenekleridir. Optik port/modül birleşimini de doğrulayın.
Tedarik ve kabul koşullarını müşteri görevleriyle ifade edin
“VLAN gerekli” ifadesi yerine, hangi uç noktaların ayrı tutulması gerektiğini ve hangilerinin alt ağlar arasında haberleşebileceğini belirtin. Hangi mesajların ve yük koşullarının QoS davranışı gerektirdiğini açıklayın. Halka düğümlerini, arıza noktalarını ve izin verilen uygulama kesintisini tanımlayın. Her işlev, bir yapılandırmaya ve tekrarlanabilir bir sonuca karşılık gelmelidir.
Topolojiyi, port tablolarını, sürümleri ve yedekleri kaydedin. Onaylı devreye almadan önce yalıtılmış bir ortamda test edin. Körlemesine yeniden başlatmak veya tüm politikalarda erişimi serbest bırakmak yerine arayüzleri, üyeliği, kuyrukları ve günlükleri inceleyerek sorunu teşhis edin. Anlaşılabilen, bakımı yapılabilen ve kabul testleriyle doğrulanabilen özellikler, uzun bir listeden daha önemlidir.
Kaynaklar:IEEE VLAN ve köprüleme standardı bilgileri;FCTEL yönetilebilir mini dört bakır/iki optik portlu ürün. Şekiller, ürünün iç yapısını veya ölçümleri değil, genel mekanizmaları gösterir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2024-03-04. Kaynağın son revizyon tarihi: 2026-10-13T14:22:45+08:00. Çince kaynağı okuyun
