


IPV4 TEMELLERİ
Parçalar nasıl yeniden bir datagram hâline gelir?
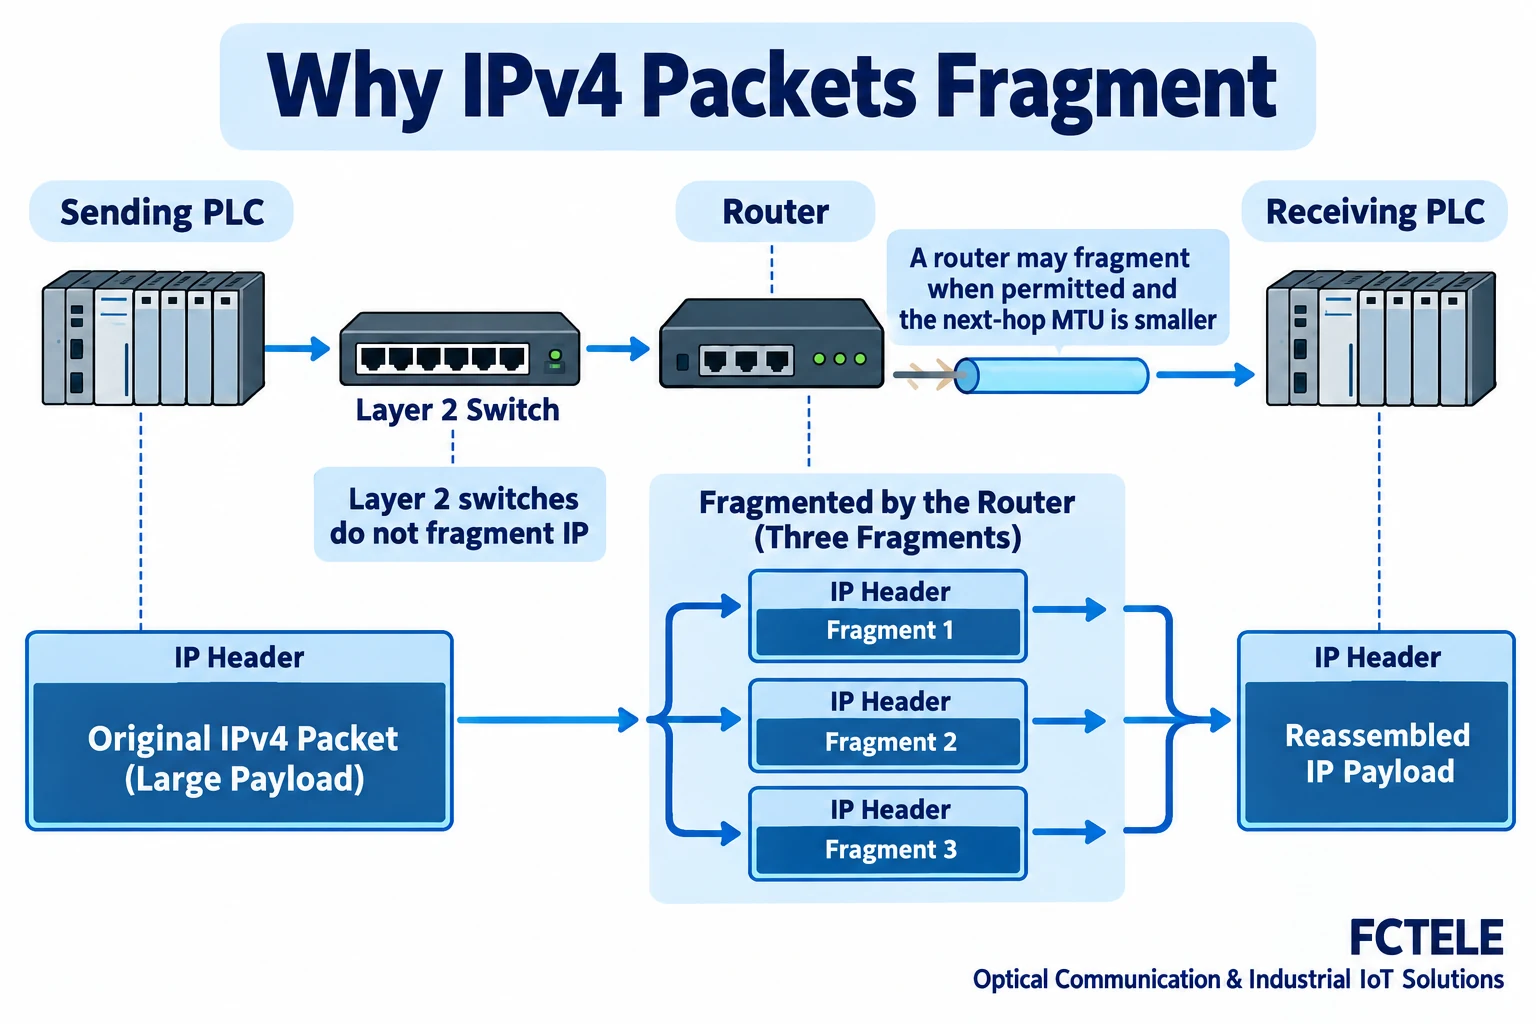
İzin verildiğinde bir yönlendirici, IPv4 datagramını bir sonraki bağlantıya sığacak şekilde bölebilir. Alıcı ana bilgisayar, ilişkili parçaları gruplar, her birinin yükünü ofsetine göre yerleştirir ve tüm parçaları bekler. Eksik bir parça, tamamlanmamış datagramın zaman aşımına uğramasına neden olabilir. Aşağıdaki şemalar bir ürün ölçümünü değil, mekanizmayı açıklar.
Yol
Gönderici → yönlendirici → hedef
İzin verildiğinde ve sonraki atlamanın MTU'su daha küçük olduğunda bir yönlendirici parçalama yapabilir.
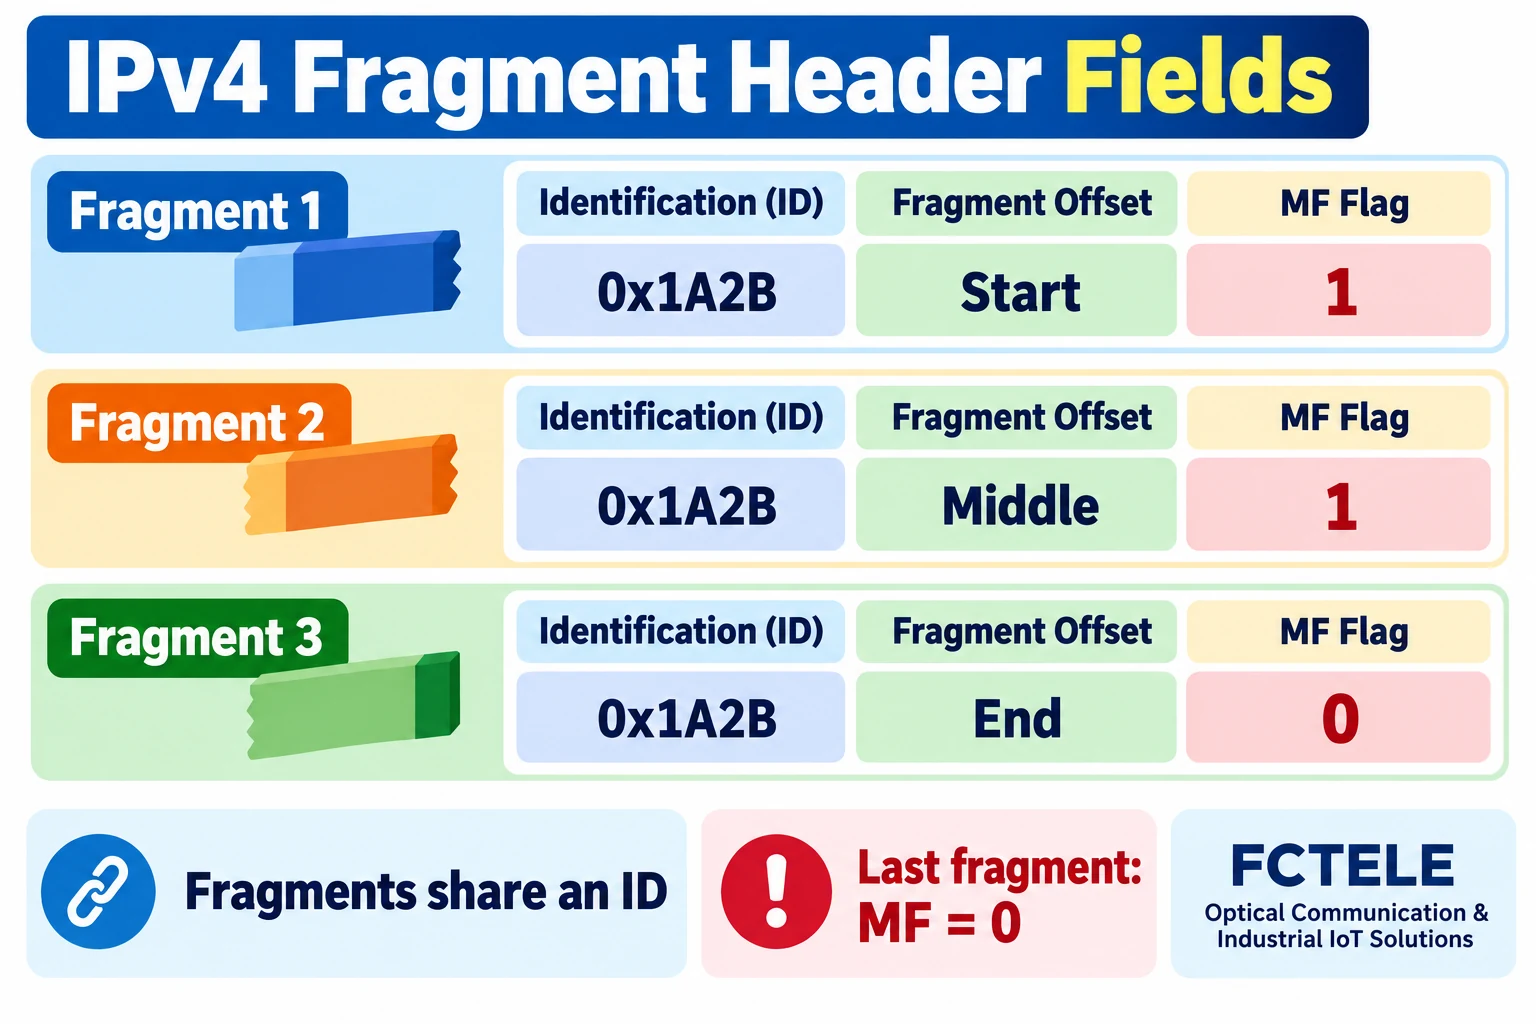
Alanlar
ID · ofset · MF
Alıcı, parçaları gruplamak için adresleri, protokolü ve ID'yi kullanır; ofsetler ise parçaların yerini belirler.
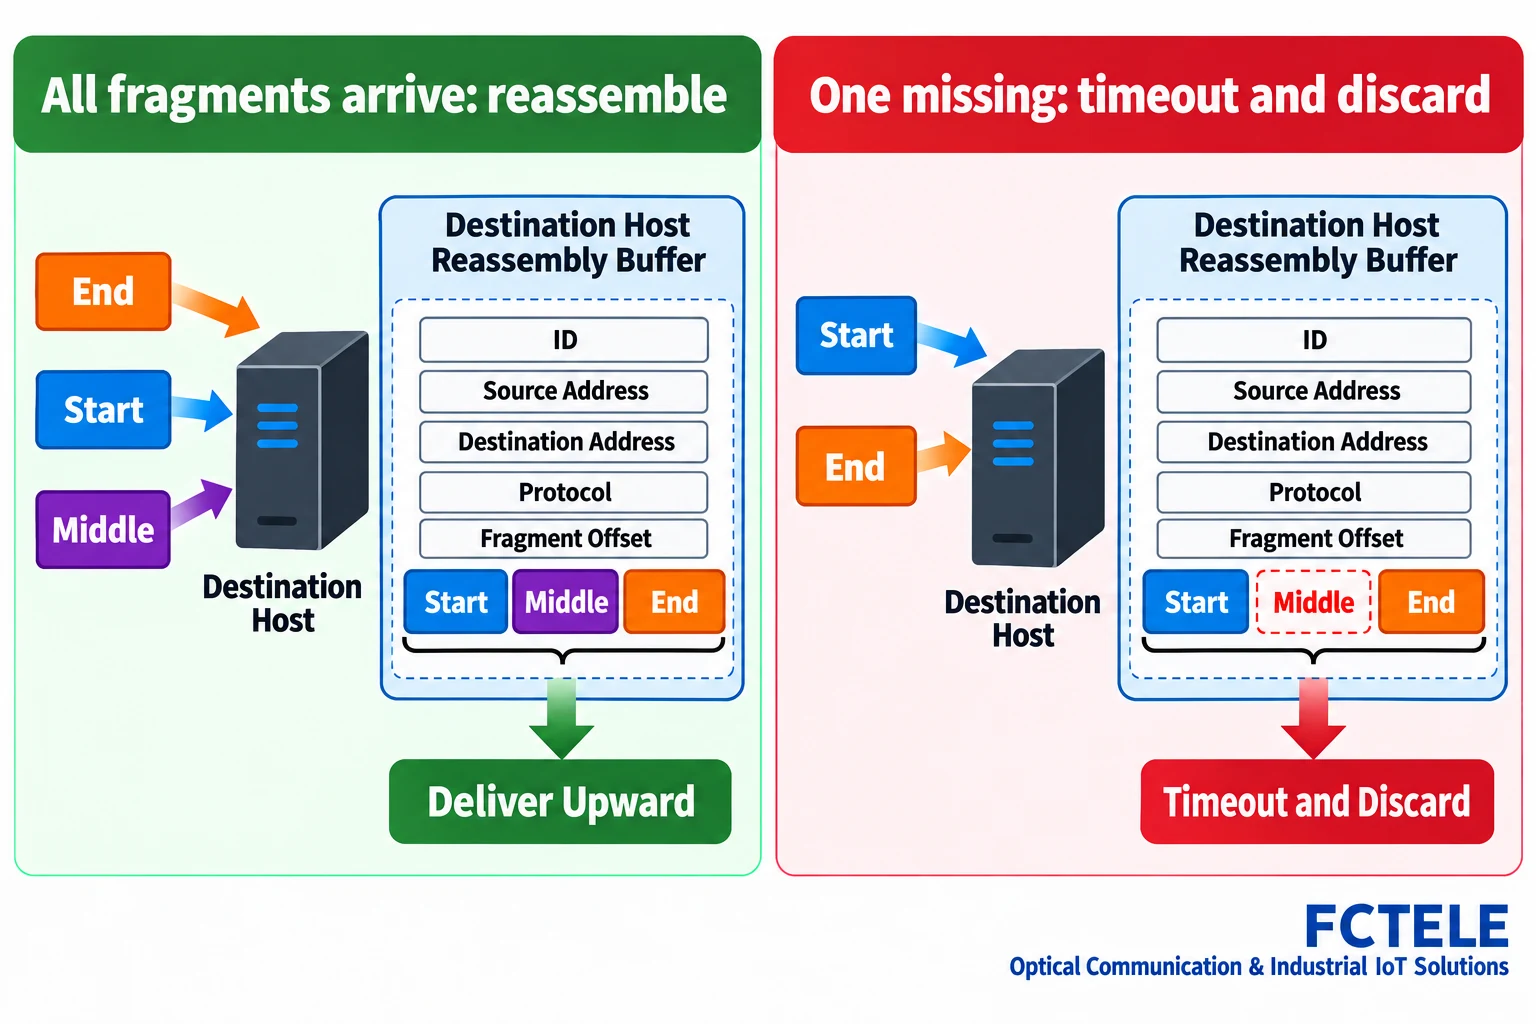
Eksik parça
Bekleme → zaman aşımı → atma
Son parça tek başına, yükün tamamlandığını göstermez.
İnceleme kontrol listesi — genişlet
| Kontrol | Neler teyit edilmeli | Nasıl doğrulanır |
|---|---|---|
| Yol | Arayüzler ve MTU'lar | Gerçek rotayı kaydedin |
| Parçalar | Adresler, protokol, ID, ofset ve MF | Yetkili olarak alınan paket kayıtlarını karşılaştırın |
| Kayıp | Eksiksiz kapsama | Yol üzerindeki ve alıcıdaki paket kayıtlarını karşılaştırın |
Bir kontrolörün gönderdiği bilgiler her zaman tek ve eksiksiz bir IP datagramı olarak ulaşmaz. Bazen parçalara bölünür. Alıcı, hangi parçaların bir araya ait olduğunu ve her birinin nereye yerleştirileceğini nasıl anlar? Parçalardan biri hiç ulaşmazsa ne olur? IPv4 parçalamayı anlamak için Ethernet anahtarlamasını, IP yönlendirmesini ve alıcıdaki yeniden birleştirmeyi birbirinden ayırın.
Önce IP datagramı ile Ethernet çerçevesini birbirinden ayırın
Kontrolörler, ağ geçitleri ve sunucular bağlantılar üzerinden veri alışverişi yapar. Bir IP datagramı, mevcut bağlantıya uygun bir dış kapsülleme içinde taşınır; Ethernet üzerinde bir Ethernet çerçevesinin içinde iletilir. Çerçeveler komşu cihazlar arasında geçerken IP adresleri ağ katmanındaki hedefin belirlenmesine yardımcı olur. Bu katmanların başlıkları ve uzunluk sınırları farklıdır.
Bir arayüzün IP maksimum iletim birimi, yani MTU'su, o arayüz üzerinden gönderilen IP paketinin boyutunu sınırlar. Alt ağlar arasındaki bir rota, farklı sınırlara sahip birkaç IP arayüzünden geçebilir. Önceki aşamada sınırlara uyan bir paket, sonraki atlamanın sınırlarına mutlaka uymaz. Bu kılavuz, her büyük paket iletim hatasının parçalamadan kaynaklandığını öne sürmek yerine parça alanlarına ve yeniden birleştirmeye odaklanır.
Parçalama ne zaman gerçekleşebilir?
Bir IPv4 göndericisi, iletimden önce parçalama yapabilir. IPv4 ileten bir yönlendirici de paket sonraki atlamanın MTU'sunu aşıyorsa ve parçalamaya izin veriliyorsa paketi daha küçük parçalara bölebilir. Her parçanın kendi IP başlığı bulunur ve her biri özgün IP yükünün bir bölümünü taşır.
Özgün datagramın DF, yani Don’t Fragment (Parçalama) bayrağı ayarlanmışsa ve datagram daha küçük bir sonraki atlama MTU'sundan geçmek zorundaysa, yönlendirici onu doğrudan bölemez. Normalde paketi düşürür ve uygun bir ICMP hatası döndürür; gerçek geri bildirim, cihazlara ve filtrelemeye bağlıdır. Göndericinin paket boyutunu ayarlayıp ayarlamaması ise protokole ve uygulamaya bağlıdır.
Sıradan bir Katman 2 endüstriyel anahtarı Ethernet çerçevelerini iletir; boyutu fazla olan bir IPv4 datagramını IP parçalarına bölmez. Yönlendirme özelliği bulunan bir cihaz, arayüzlerine, yapılandırmasına ve gerçek yola bağlı olarak IP trafiğini farklı şekilde işleyebilir. Cihaz kasasında anahtar veya ağ geçidi yazması, her portun nasıl davrandığını belirlemez.
Alıcı, ilişkili parçaları nasıl tanır?
Bir IPv4 parçasının başlığı kaynak ve hedef adreslerini, protokolü ve kimlik alanını içerir. Alıcı, parçaları özgün datagramla ilişkilendirmek için bu alanları birlikte kullanır. Kimlik alanı öncelikle parçalamayı ve yeniden birleştirmeyi destekler; onu her paket için kalıcı olarak benzersiz, küresel bir seri numarası olarak değerlendirmeyin.
Sayfalara bölünmüş uzun bir belge düşünün: bir grup etiketi ve alıcı bilgileri, sayfaları gruplamaya yardımcı olur. Bu benzetmenin sınırları vardır. Ağ cihazları belgeyi anlamak yerine paket alanlarını ve yeniden birleştirme kurallarını kullanır; ID ise kimlik doğrulama veya bir güvenlik mekanizması değildir.
Göndericide, yönlendiricide ve alıcıda alınan paket kayıtları farklı görünümler sunabilir. Parçaları yalnızca ID'ye göre gruplamayın veya bağlamı bilmeden farklı yönlerden ve konumlardan alınan kayıtları birleştirmeyin. Önce kayıt noktasını, zamanı, IP adreslerini ve protokolü belirleyin; ardından parça alanlarını inceleyin.
Ofset ve MF bayrağı bize ne söyler?
Parça ofseti, parçanın yükünün özgün IP yükü içinde nereye ait olduğunu belirtir. Ethernet çerçevesindeki bayt numarası olarak değil, sekiz baytlık birimler hâlinde ifade edilir. Alıcı, parçaları yalnızca geliş sırasına göre birleştirmek yerine konumlarına yerleştirmek için ofsetleri kullanır. Sonraki bir parça daha önce ulaşabilir.
MF, More Fragments (Daha Fazla Parça) anlamına gelir: son olmayan bir parçada MF normalde 1 olarak ayarlanırken, son parçada 0 olarak ayarlanır. MF = 0 görülmesi datagramın sonunu gösterir; önceki tüm parçaların ulaştığını kanıtlamaz. Alıcının, yeniden birleştirilmiş yükü sonraki aşamaya iletmeden önce başlangıçtan sona kadar eksiksiz kapsama sağlaması gerekir.
Parçalama ayrıca bir hizalama kuralına uyar: son parça dışında, parça yüklerinin uzunlukları normalde sekiz baytın katları olmalıdır. Operatörlerin her ikili alanı elle hesaplaması gerekmez; ancak paket yakalama aracının ham ofset alanını mı yoksa bayt konumuna dönüştürülmüş değeri mi gösterdiğini kontrol etmeleri gerekir.
Bir parça kaybolursa ne olur?
Alıcı genellikle geçici yeniden birleştirme durumunu tutar ve eksik parçaları bekler. Bu durum zaman aşımına uğradığında datagram hâlâ tamamlanmamışsa atılır; bir uygulama normalde kalan parçaları eksiksiz bir IP datagramı olarak kullanamaz. Tampon sınırları, zaman aşımının ele alınışı ve güvenlik politikaları sisteme göre değiştiğinden, genel açıklamalar belirli bir ürünün değerlerini ortaya koymaz.
Daha fazla parça, tek bir datagram için birbirinden bağımsız olarak iletilen daha fazla bölüm demektir. Eksik bir parça, datagramın tamamının yeniden birleştirilmesini engelleyebilir. Bu nedenle yolun tamamı ve her bir parça önemlidir; ancak büyük bir paketin iletilememesi tek başına parça kaybını kanıtlamaz: tıkanıklık, filtreleme, cihaz yükü ve diğer bağlantı sorunları benzer belirtiler gösterebilir.
TCP veya bir uygulamanın yeniden deneme yapıp yapmaması üst katmanlarla ilgili bir konudur ve protokole ve uygulamaya bağlıdır. IPv4 parçalama mekanizması kendi başına, parça başına genel bir güvenilir yeniden iletim mekanizması sağlamaz. UDP kullanan bir uygulama, IP protokolünün eksik yükü otomatik olarak tamamlayacağını varsaymamalıdır.
Bir incelemede neler kaydedilmelidir?
Yetkilendirilmiş bir test ortamında önce göndericiyi, Katman 2 anahtarlarını, yönlendirme arayüzlerini, tünelleri ve alıcıyı haritalandırın. Arayüz MTU'larını, DF ayarını, protokolü, paket kaydının alındığı yeri ve zamanı kaydedin. Şüphelenilen her parça grubu için yalnızca paket uzunluğuna bakmak yerine kaynak ve hedef adreslerini, protokolü, kimlik alanını, ofseti ve MF'yi inceleyin.
Göndericide eksiksiz bir datagram, yönlendiricinin çıkış arayüzünde ise birkaç parça görülüyorsa IP iletimini ve arayüz MTU'sunu kontrol edin. Tüm parçalar bu arayüzden çıkıyor ancak yalnızca bazıları alıcıya ulaşıyorsa gerçek yol üzerindeki kayıp veya filtrelemeyi araştırın. Yansıtma yapılandırması, ağ arayüzü yük devretme özellikleri ve paket kaydının alındığı konum, görünür olan verileri etkileyebilir; tek bir ekran görüntüsü ağın tamamını göstermez.
Güvenlik cihazlarının parçaları nasıl işlediğini de değerlendirin. Bazı kurallar taşıma katmanı portlarını inceler; ancak ilk parça dışındaki bir parça normalde taşıma başlığının tamamını içermez. Bir cihazın durum bilgilerini nasıl ilişkilendirdiği ve parçalara izin verip vermediği, uygulamasına ve kurallarına bağlıdır. İlk parçanın geçmesi, her parçanın geçtiğini kanıtlamaz. Mevcut yapılandırmayı kaydedin ve değişiklikleri işletim emniyeti ve güvenlikten sorumlu kişilerle koordine edin.
Yeniden birleştirme tekrar tekrar başarısız oluyorsa yalnızca alıcının bekleme sürelerini uzatmak yerine önce yol MTU'sunu, paket kaybını ve filtrelemeyi araştırın. Gerçek zamanlı ve veri bütünlüğüne duyarlı uygulamaların farklı kısıtları olabilir. Değişikliklere protokol tasarımını, ekipman belgelerini ve kontrollü testleri temel alarak karar verin.
Üretim kontrolü için test zaman aralığını ve kapsamını tesis sahibine onaylatın. Etkisini anlamadan ve bir geri alma planı olmadan güvenlik duvarını devre dışı bırakmayın, çerçeve boyutlarını büyütmeyin veya yönlendirmeyi etkinleştirmeyin. Sınırlı bir değişikliği test etmeden önce protokol desteğini ve ağ sınırlarını doğrulayın.
Aşamaları birbirinden ayrı tutun
IPv4 parçalama, bir ağ katmanı mekanizmasıdır. Alıcı, bir datagramı yeniden birleştirmek için adresleri, protokolü, kimlik alanını, ofsetleri ve MF bilgisini kullanır. Parçalar sırasız ulaşabilir; ancak datagramın üst katmana teslim edilmeden önce eksiksiz olması ve alıcının kurallarını karşılaması gerekir. MTU, IP yönlendirmesi, anahtarın çerçeve sınırları ve uygulamanın yeniden denemesi farklı aşamalara aittir ve ayrı kanıtlar gerektirir.
FCTELE endüstriyel anahtarları ve ağ geçitleri, endüstriyel Ethernet ağlarının bir parçası olabilir. Belirli bir ürünün ve donanım yazılımının IP yönlendirmesini, arayüz MTU ayarlarını veya filtrelemeyi destekleyip desteklemediği, ilgili belgelerden kontrol edilmelidir. Bu çizimler genel mekanizmaları açıklar; belirli bir FCTELE modeline ait bir ölçümü veya iç devreyi temsil etmez.
Kaynaklar
RFC 791: İnternet Protokolü · RFC 6864: IPv4 kimlik alanı · FCTELE yönetilebilir endüstriyel anahtar ürün bilgileri.
Çince teknik makaleden çevrilmiştir: Çince özgün makaleyi okuyun.
Sık sorulan sorular
Bir Ethernet anahtarı IPv4 datagramını parçalar mı?
Sıradan bir Katman 2 anahtarı çerçeveleri iletir; IP parçalama, izin verildiğinde bir IPv4 göndericisinde veya bir yönlendiricide gerçekleşebilir.
MF = 0 olması tüm parçaların ulaştığı anlamına mı gelir?
Hayır. Son parçayı belirtir; alıcının hâlâ özgün yükün tamamını eksiksiz olarak alması gerekir.
Bir parça eksikse ne olur?
Alıcı, yeniden birleştirme kurallarına göre bekler; yeniden birleştirme durumu zaman aşımına uğrarsa tamamlanmamış datagram atılır.
Kapsam ve ek okumalar
Bu, genel bir IPv4 açıklamasıdır; bir ürün testi veya ölçümü değildir.
Endüstriyel anahtarlar çerçeveleri nasıl iletir? · RFC 791 · RFC 6864
