


Bir köprü, Katman 2 ağının farklı bölümlerini birbirine bağlar ve esas olarak çerçevedeki MAC adresine göre iletme kararı verir. Modern bir Ethernet anahtarı, birden fazla portu olan bir köprüleme cihazı olarak düşünülebilir; ancak bir “köprü”, yönlendiriciyle aynı şey değildir ve herhangi iki ağ türünün yalnızca birbirine bağlanarak iletişim kurabileceğini garanti etmez. Sınıflandırmayı anlamak için önce adresleri nasıl öğrendiğine ve döngüleri nasıl önlediğine bakmalı, ardından geçmiş teknolojiler ile güncel ürün işlevlerini birbirinden ayırmalısınız.
Bir köprü, uygulamalar adına içeriği yorumlamak yerine çerçeveleri iletir
Ethernet cihazlarının gönderdiği veriler, çerçeve adı verilen birimler hâlindedir ve bir çerçeve kaynak MAC adresi ile hedef MAC adresi içerir. MAC adresi, bu katmanda bir arayüzü tanımlayan bir işaret olarak düşünülebilir; ancak dünyanın her yerinde sabit kalan bir coğrafi adres değildir. Köprü bir çerçeve aldığında, ait olduğu ağ kapsamına ve iletme tablosuna göre çıkışı belirler. Genellikle, uygulama içeriğini sırf bir kez ilettiği için başka bir protokole dönüştürmez.
Örneğin, iki ofis alanı bir köprü üzerinden bağlanırsa cihazlar mevcut Ethernet iletişim yöntemini kullanmaya devam edebilir. Ancak bunun için adresler, VLAN'lar ve üst katman uygulamaları gibi koşulların yine de uygun olması gerekir. Köprüleme, iki alana otomatik olarak IP adresleri de atamaz veya başlangıçta uyumsuz olan uygulamaları uyumlu hâle getirmez. Dolayısıyla “şeffaf” sözcüğü, mühendislik açısından hiçbir planlama gerekmediğini değil, belirli bir iletme yöntemini tanımlar.
Şeffaf bir köprü, cihaz konumlarını kaynak adreslerden öğrenir
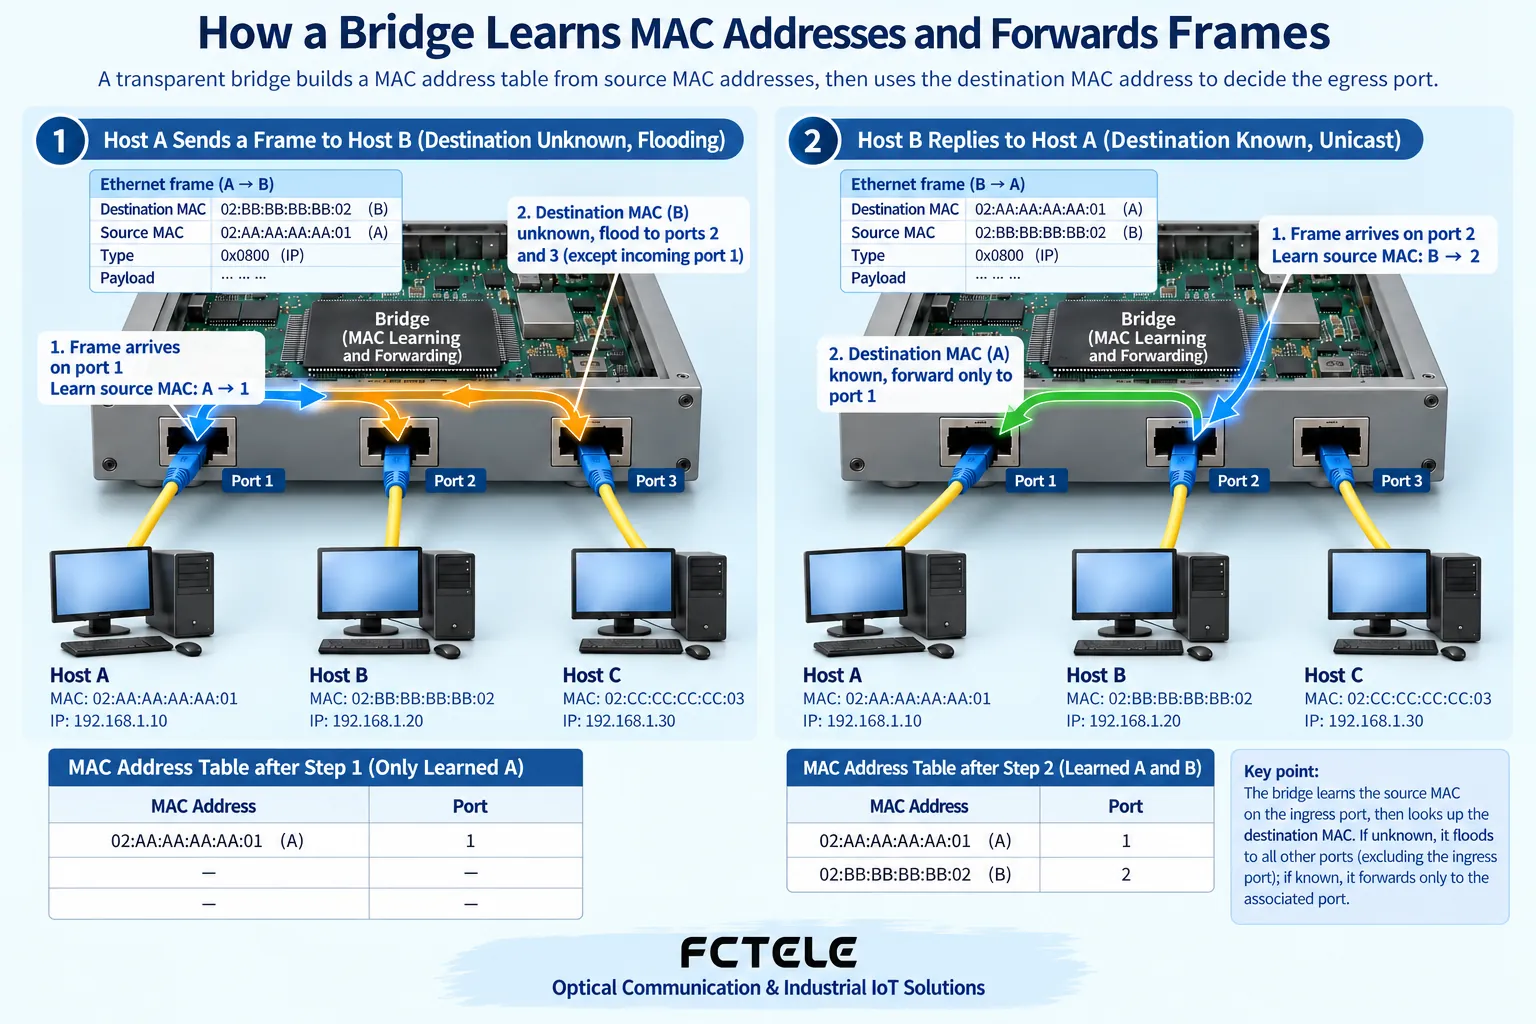
Şeffaf köprüleme Ethernet'te yaygındır. A cihazının birinci porttan B'ye bir çerçeve gönderdiğini varsayalım. Köprü önce kaynak adres A'yı görür; böylece A'ya yakın zamanda birinci port üzerinden erişilebildiğini öğrenir ve bu eşleşmeyi adres tablosuna yazar. Ardından hedef adres B'nin konumunu arar. Kaynak adresi öğrenmek ve hedef adresi aramak, art arda gerçekleşen ancak farklı iki işlemdir. Adres tablosu, uygulamaların tüm iletişim yollarını elle doldurduğu bir tablo olarak anlaşılmamalıdır.
B henüz öğrenilmemişse köprü, bu bilinmeyen tek noktaya yayın çerçevesini VLAN kapsamında iletme koşullarını karşılayan diğer portlara gönderebilir ve çerçeveyi geldiği porttan geri göndermez. B yanıt verdiğinde köprü, yanıt çerçevesinin kaynak adresinden B'nin bulunduğu portu öğrenir. Daha sonra A yeniden B'ye gönderim yaptığında, genellikle ilgili çıkışı doğrudan seçebilir ve gereksiz yaymayı azaltır. Belirli filtreleme ve iletme işlemleri yine cihaz işlevleri ve yapılandırmasıyla sınırlıdır.
Adres tablosu değişir; kalıcı bir harita değildir
Cihazların gücü kesilebilir, cihazlar taşınabilir veya erişim konumları değişebilir; bu nedenle dinamik adres tablosunun güncellenmesi ve yaşlandırılması gerekir. Yaşlandırma, tüm geçmiş cihaz konumlarının saklanması değil, sürekli kanıt bulunmadığında eski konum kayıtlarının zamanla geçersiz hâle gelmesi olarak anlaşılabilir. Öğrenme kayıtlarının yenilenmesi genellikle gözlemlenen kaynak adresleriyle ilişkilidir. Başka biri B'ye çerçeve gönderdiği sürece B'nin hâlâ ilk portta olduğunun belirlenebileceği söylenemez.
Bir kayıt bulunmadığında, hedefi bilinmeyen çerçeveler yeniden diğer portlara yayılabilir. Bu, köprünün bozuk olduğu veya tüm çerçeveleri sürekli olarak yayınlayacağı anlamına gelmez. Uygulamada yöneticilerin statik adresler, port güvenliği ve VLAN'lar gibi işlevleri de dikkate alması gerekir. Bir cihazın MAC konumu iki port arasında sürekli değişiyorsa yalnızca belirli bir tablodaki anlık sonuca odaklanmak yerine kablolamayı, topolojiyi ve olası döngüleri kontrol edin.
Ek bir kablo neden Katman 2 döngüsüne yol açabilir?
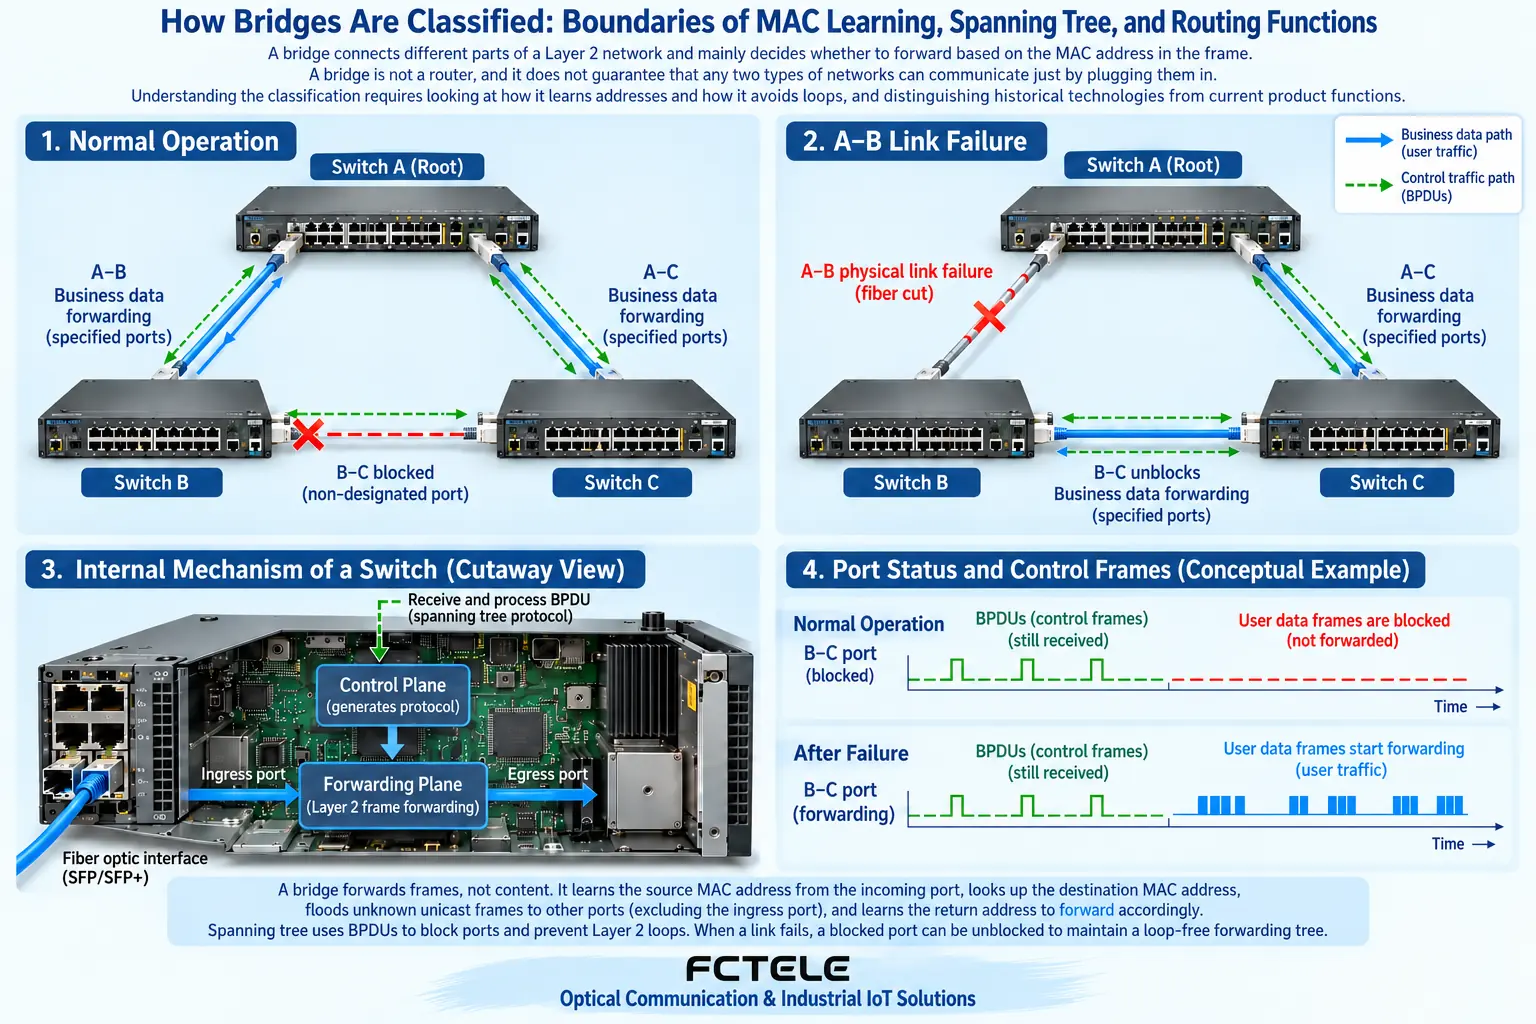
İki alanı bağlayan yedek bir hat güvenilirliği artırıyor gibi görünür; ancak normal Katman 2 iletiminde Ethernet çerçeveleri, döngüleri kontrol etmek için IP paketlerindeki gibi her atlamada azalan bir TTL'ye dayanmaz. Birden fazla iletme yoluyla karşılaşan yayın veya bilinmeyen tek noktaya yayın çerçeveleri tekrar tekrar yayılabilir; oluşan çok sayıda kopya daha da ileri iletilerek bağlantıları doldurabilir ve adres öğrenmeyi etkileyebilir. Fiziksel olarak bir halka oluşturmak, otomatik olarak güvenli bir yedek yol elde etmek anlamına gelmez.
Yayılan ağaç mekanizmalarının ortaya çıkmasının nedeni de budur. Bu mekanizmalar, ilgili protokolleri destekleyen köprü cihazlarının kontrol bilgisi alışverişi yapmasını ve hizmet trafiğinin iletiminde döngü oluşturmayacak bir yol kümesi seçmesini sağlar. Bazı yedek portlar normal hizmet trafiğinin iletimini kısıtlar; ancak fiziksel kablo bağlı kalır ve çalışanların yedek hattı çıkarması gerekmez. Bir arızadan sonra yedek yolun doğru biçimde etkinleştirilip etkinleştirilemeyeceği protokole, yapılandırmaya ve topolojinin tamamına bağlıdır.
Yayılan ağacın kökü yalnızca fabrika seri numarasına göre seçilmez
Yayılan ağaç, köprü tanımlayıcıları gibi bilgileri karşılaştırır. Bir köprü tanımlayıcısı, öncelik ve MAC adresi gibi bileşenleri içerir; ayrıntılar kullanılan protokol moduna da bağlıdır. Bu süreç, “üretici seri numarasını yayınla, en küçük olan kök olsun” şeklinde açıklanamaz. Yöneticiler ilgili mekanizma üzerinden kökün konumunu planlayabilir; ancak bu, belirli bir yapılandırma işlemidir ve evrensel tek bir komut uygulamak yerine modelin ve ürün yazılımının kılavuzuna başvurulmalıdır.
Diğer cihazlar, köke giden yolun maliyetine ve gerekli karşılaştırma kurallarına göre port rollerini seçer. Bu terimleri öğrenmenin amacı, sabit bir port numarası kümesini ezberlemek değil, belirli bir fiziksel bağlantının neden normal hizmet trafiğini taşımadığını anlamaktır. STP ve RSTP gibi mekanizmaların durumları ve yakınsama süreçleri farklıdır; üreticiye özgü halka protokolleri de yalnızca adlarından dolayı bunlarla eşdeğer sayılamaz. Hızlı toparlanmanın uygulamada sıfır kesinti anlamına geldiği ise hiç varsayılamaz.
Geçmişteki kaynak yönlendirmeli köprüler ile modern IP yönlendirmesi aynı şey değildir
Eski kaynaklar, şeffaf köprüleri ve kaynak yönlendirmeli köprüleri yan yana da listeleyebilir. Kaynak yönlendirmeli köprüleme, geçmişteki Token Ring ağlarıyla ilişkilidir ve gönderici, köprüleme yolunun belirlenmesine ve diğer süreçlere katılır. Bu sınıflandırma, ağ teknolojisinin gelişimini anlamaya yardımcı olabilir; ancak günümüzdeki tüm endüstriyel anahtarların iki ürün türüymüş gibi aynen kullanılmamalıdır. Ekipman satın alırken güncel olarak desteklenen Ethernet köprüleme, yönetim ve yedeklilik işlevlerini incelemelisiniz.
Buradaki “kaynak yönlendirme” ifadesi de doğrudan günümüz yönlendiricilerinin IP adreslerine dayalı alt ağlar arası iletimi olarak yorumlanamaz veya bir kablosuz köprünün radyo frekansıyla yaptığı kablosuz iletimle eşdeğer sayılamaz. Köprüleme yöntemi, iletim ortamı ve ağ katmanı işlevleri farklı boyutlardır. Kablosuz bir cihaz, iki alanı köprü modunda bağlayabilir; ancak frekans bandı, mesafe, girişim ve güvenlik ayarlarının yine ayrı ayrı doğrulanması gerekir. Bu yetenekler “köprü” sözcüğünden çıkarılamaz.
Köprüler, anahtarlar ve yönlendiriciler nasıl ayırt edilir?
Çok portlu bir Ethernet anahtarı çoğunlukla köprüleme görevlerini yerine getirir ve ilgili Katman 2 kapsamında MAC adreslerine göre iletim yapar. Yönlendirme işlevleri ise esas olarak farklı IP ağlarına nasıl erişileceğini ele alır. Bazı anahtarlar Katman 3 işlevlerini destekler; ancak bu işlevleri destekleyip desteklemedikleri ve destek kapsamları, belirli modele ve yapılandırmaya bağlıdır. Bir ürünün yönetilebilir olarak tanımlanması, tüm yönlendirme işlevlerini yerine getirebildiğini otomatik olarak kanıtlamaz.
Değerlendirme yapmanın basit bir yolu, önce gereksinimi açıkça yazmaktır: Amaç yalnızca aynı Katman 2 ağını başka bir konuma uzatmak mı, yoksa farklı alt ağların iletişim kurmasını sağlamak, erişimi kısıtlamak veya bir WAN'a bağlanmak mı? İlk tür sorun için köprüleme ve iletim ortamıyla başlanabilir; ikinci tür ise yönlendirme ve güvenlik tasarımının da kontrol edilmesini gerektirir. Optik portlar, kablosuz arayüzler veya endüstriyel muhafazalar yalnızca bazı ürün özelliklerini tanımlar ve tüm gereksinimleri karşılayıp karşılamadığını belirlemek için yeterli değildir.
Feichang Technology ürün seçiminde desteklenen belirli mekanizmalara bakılmalıdır
Feichang Technology resmî web sitesindeki yönetilebilir endüstriyel anahtar ürün ayrıntılarında, örneğin ilgili iki fiber portlu ve dört bakır portlu mini modelde, STP/RSTP gibi yönetim ve yedeklilik işlevleri listelenir. Bu model, kontrollü yedekli Ethernet değerlendirmesinde bir aday olabilir; ancak tüm Feichang Technology cihazlarının aynı protokolü, aynı durumu veya aynı toparlanma davranışını desteklediğinin kanıtı değildir. Belirli sürümler, teslimatla birlikte verilen belgelerle de karşılaştırılmalı ve katılan diğer cihazlarla uyumluluk doğrulanmalıdır.
Yönetilemeyen cihazların, iki optik porta sahip oldukları için her türlü kapalı döngü topolojisini yönetebileceği varsayılamaz. Gerçekten bir yedek yol gerektiğinde fiziksel bağlantılar, protokole katılan cihazlar, normal durumdaki engelleme noktaları ve arıza sonrası yollar açıkça çizilmelidir. Tek bir “köprü sınıflandırması” türünün gerçek mühendislik gereksinimlerini örtmesine izin vermemek için üst bağlantı portlarının sayısı, optik modül uyumu, güç kaynağı ve saha ortamı da ayrı ayrı kontrol edilmelidir.
Yedek yolun etkili olup olmadığını arıza testiyle kanıtlayın
Onaylanmış bir bakım aralığında, sağlıklı durumdaki port rollerini, hizmet yollarını ve uygulama performansını kaydedebilir, ardından planlanmış bir bağlantı arızasını simüle ederek iletme yolunu ve hizmetin toparlanmasını gözlemleyebilirsiniz. Test, yalnızca bir ışığın yeşile dönmesini izlemekle sınırlı kalmamalı, gerçek uygulamaları da kapsamalıdır. Testten sonra özgün bağlantıları geri yükleyin, ağ durumunu kontrol edin ve daha sonraki anormalliklerin bu işlemle ilişkili olup olmadığını değerlendirebilmek için günlükleri ve değişiklik kayıtlarını saklayın.
Üretim ağında test amacıyla gelişigüzel kapalı döngü oluşturmayın ve yalnızca yedek hattın “hemen bağlanmasını” sağlamak için mevcut döngü korumasını devre dışı bırakmayın. Yeni başlayanlar için en önemli sonuç şudur: Adres öğrenme hangi çıkışın kullanılacağını belirler; yayılan ağaç gibi mekanizmalar hangi çıkışların o anda iletime izinli olduğunu belirler; yönlendirme ise başka bir katmandaki sorunlardan sorumludur. Ancak bu üç konuyu birbirinden ayırarak ek bir hattı, ek bir optik portu veya bir ürün adını eksiksiz bir çözüm olarak görmekten kaçınabilirsiniz.
Doğrulama kaynakları:Ethernet köprüleme ilkeleri;Yayılan ağaç ve RSTP;Feichang Technology yönetilebilir endüstriyel anahtarları. Şema genel mekanizmaları açıklar; belirli bir modelin bağlantı şeması değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2019-10-22. Kaynağın son güncellenme tarihi: 2026-10-13T20:54:09+08:00. Çince kaynağı okuyun
