


Akıllı fabrikalarda, raylı ulaşımda, enerji sahalarında ve kampüs video gözetim sistemlerinde endüstriyel Ethernet; PLC kontrolünü, endüstriyel kamera görüntülerini, HMI işlemlerini ve sensör verilerini taşımaya başladığında, tek bir üst bağlantı fiberi iş sürekliliğinin zayıf noktası haline kolayca gelebilir. Mühendisler genellikle bir bağlantı daha ekleyerek halka ağı oluşturur; ancak “halka oluşturmak”, “yedeklilik sağlamak” anlamına gelmez: doğru Katman 2 döngü kontrolü yoksa yayın çerçeveleri halka içinde sürekli kopyalanarak yayın fırtınalarına, MAC adresi dalgalanmasına ve port tıkanıklığına yol açar; ağır durumlarda tüm ağdaki cihazlarla iletişim kesilebilir.
Bu nedenle endüstriyel anahtarlarla halka ağı tasarımının özü, bir fiber daha bağlamak değil, protokolün normal koşullarda yedekli yollardan birini bilinçli olarak engellemesini ve bağlantı veya düğüm arızasından sonra koruma yolunu hızla etkinleştirmesini sağlamaktır. Bu makale, Feichang Technology endüstriyel anahtarlarının gerçek yeteneklerini temel alarak STP, RSTP, MSTP ve ERPS arasındaki farkları ve planlama ile yapılandırmadan kabule kadar uzanan eksiksiz mühendislik yöntemini açıklar.
1. Halka yedekliliği gerçekte hangi sorunu çözer?
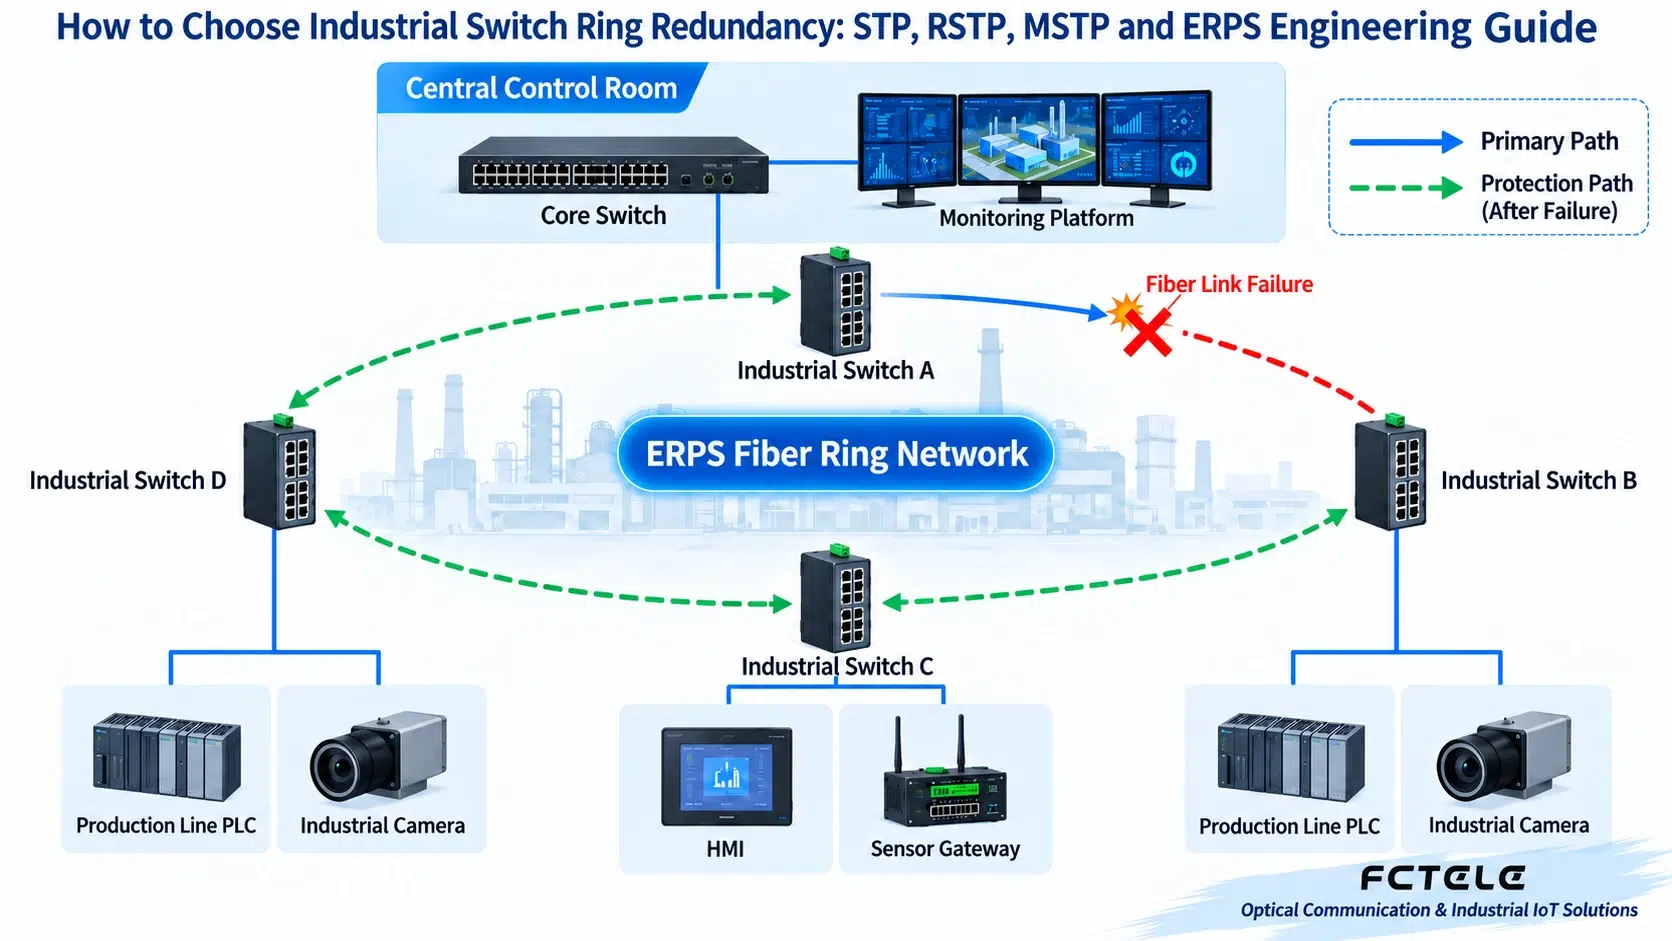
Ağaç ağ yapısı basittir; ancak bir toplama bağlantısı veya üst seviye anahtar arızalandığında alt düğümlerin iletişimi tamamen kesilebilir. Halka ağı, farklı yönlerdeki iki yolu kullanarak tek hata noktasını alternatif yola geçişle yönetilebilen bir olaya dönüştürür. Normal çalışma sırasında protokol birincil bağlantıyı seçer ve yedek bağlantıyı kontrol eder; optik port bağlantısının kesildiğini, bir düğüme erişilemediğini veya protokol paketinin zaman aşımına uğradığını algıladıktan sonra koruma yolunu yeniden açarak verilerin arıza noktasını atlamasını sağlar.
Kurtarma sonucunun; anahtardaki protokol uygulaması, halka ağının ölçeği, optik modül ve fiber kalitesi, hizmet trafiği, çok noktaya yayın politikası ve uç cihazın yeniden bağlanma mekanizması tarafından birlikte belirlendiği unutulmamalıdır. Anahtar portunun yeniden çalışması, üst katman uygulamasının bundan mutlaka etkilenmeyeceği anlamına gelmez. Bu nedenle proje kabulünde gerçek hizmet trafiğiyle test yapılmalı, yalnızca port gösterge ışıkları gözlemlenmemelidir.
2. STP, RSTP, MSTP ve ERPS arasında nasıl seçim yapılır?
1. STP: uyumluluğa öncelik veren temel çözüm
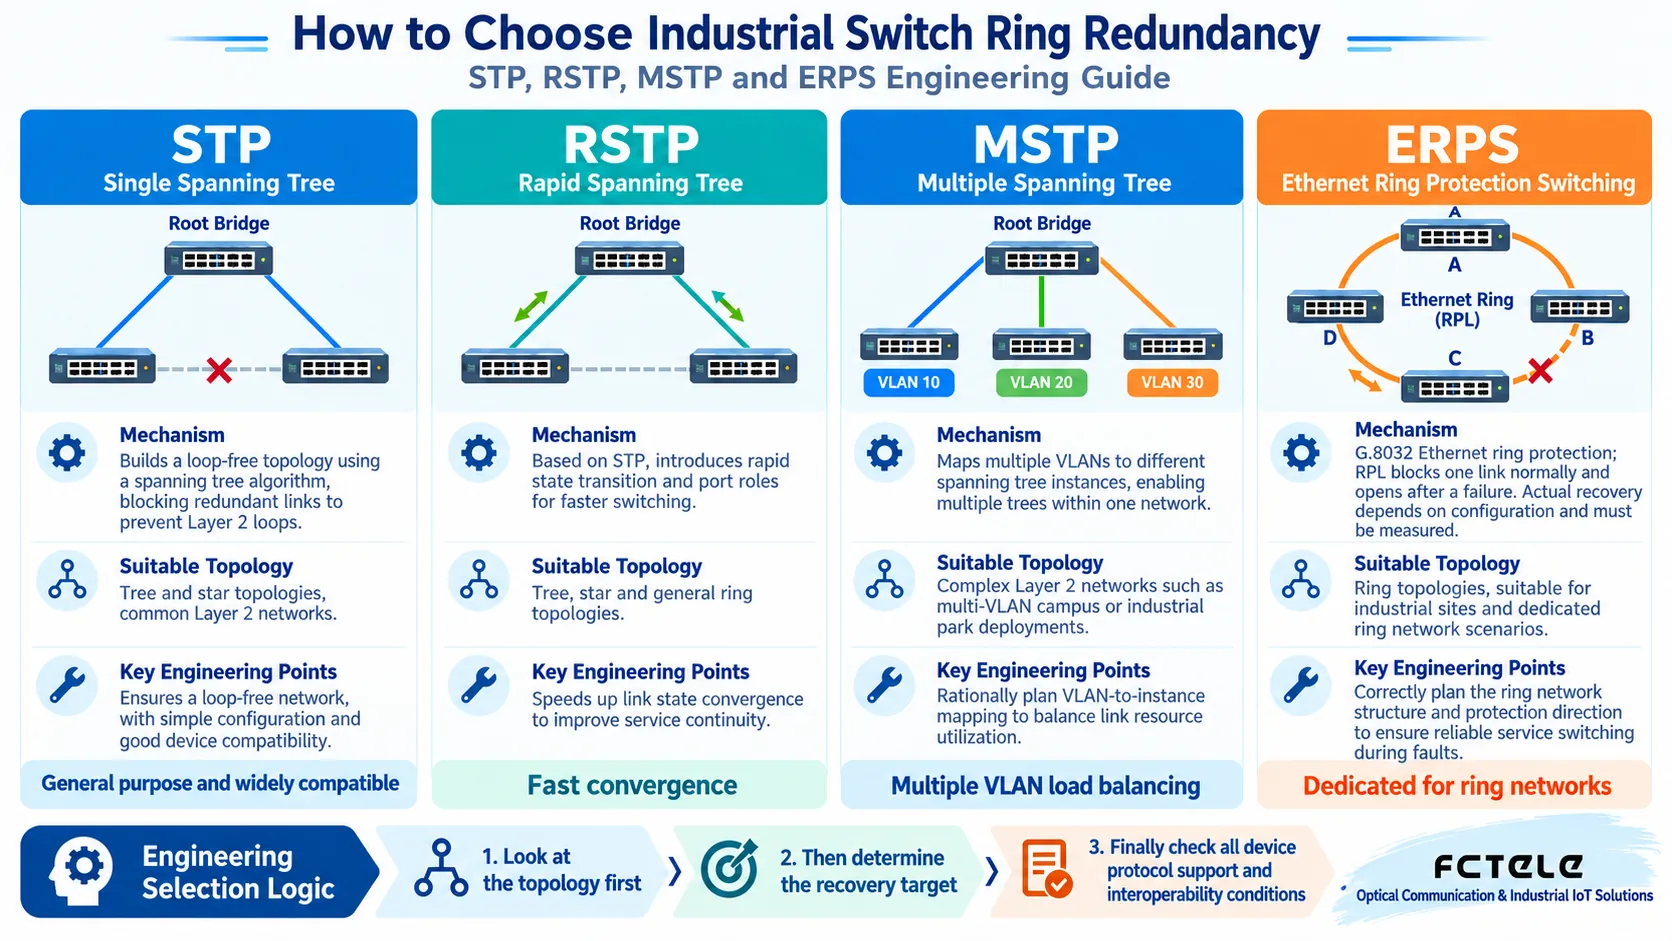
STP, bir kök köprü seçerek ve döngüsüz bir iletim ağacı hesaplayarak yedekli portları engeller. Olgunlaşmış bir standarttır ve geniş uyumluluk sunar. Kurtarma süresine duyarlı olmayan genel Katman 2 ağları için uygundur ve kapsayan ağaç mekanizmalarını anlamak için sıklıkla temel olarak kullanılır. Ancak endüstriyel kontrol ve gerçek zamanlı videoda genellikle arıza sonrası hizmetin yeniden sağlanmasına daha fazla önem verildiğinden, geleneksel STP'nin yakınsama süreci çoğu zaman ilk tercih değildir.
2. RSTP: genel ağlarda hızlı kapsayan ağaç
RSTP, kapsayan ağaç temelinde port rollerini ve durum geçişlerini optimize eder ve topoloji değişikliklerini daha hızlı ele alabilir. Ağaç biçimli ağlarda, yedekli üst bağlantılara sahip yıldız ağlarda veya farklı üreticilerin cihazlarının kullanıldığı ve standartlara dayalı birlikte çalışabilirliğin gerektiği projelerde RSTP dağıtımı genellikle daha kolaydır. Yapılandırma sırasında kök köprü ve yedek kök köprü açıkça belirlenmeli; uç portlar, noktadan noktaya bağlantılar ve döngü koruma ayarları kontrol edilerek varsayılan önceliğe tamamen güvenilmemelidir.
3. MSTP: çoklu VLAN ağları için yol planlama aracı
MSTP, farklı VLAN'ları farklı kapsayan ağaç örneklerine eşleyerek birden fazla fiziksel bağlantının yedeklilik yeteneğini korurken farklı hizmetleri taşımasını sağlayabilir. Örneğin kontrol, video ve cihaz yönetimi farklı VLAN'lara ayrılabilir; ardından örnek yolları bant genişliğine ve kritiklik düzeyine göre tasarlanabilir. Çok sayıda VLAN içeren daha büyük fabrika ağları için uygundur; ancak bölge adı, revizyon numarası ve VLAN eşlemesi tutarlı kalmalıdır. Aksi halde cihazlar farklı bölgelere ayrılarak sorun gidermeyi zorlaştırır.
4. ERPS: Ethernet halkaları için özel koruma mekanizması
ERPS, ITU-T G.8032 uyarınca halka topolojileri için koruma kontrolü gerçekleştirir. Mühendislik modeli nettir ve sahaların yollar, tüneller, üretim hatları veya tesisat galerileri boyunca seri olarak bağlandığı senaryolara uygundur. Halka ağında halka koruma bağlantısı, sahip düğüm ve kontrol VLAN'ı açıkça tanımlanmalı; katılan cihazların protokol sürümleri ve parametreleri eşleşmelidir. Feichang Technology'nin 24 gigabit elektriksel porta ve 4 gigabit optik-elektriksel kombo porta sahip endüstriyel anahtarı için yayımlanan ürün bilgileri, cihazın ITU G.8032, STP/RSTP, MSTP, EAPS ve ERPS desteklediğini ve çoklu hizmet erişimi ile endüstriyel halka ağı çözümlerinde bir ekipman seçeneği olarak kullanılabileceğini göstermektedir; belirli portlar, optik modüller ve protokol yapılandırmaları yine de proje gereksinimlerine göre kontrol edilmelidir.
3. Endüstriyel halka ağı planlamasında beş önemli nokta
İlk olarak hizmet ve arıza sınırlarını netleştirin.Kontrol, video, ses, yönetim ve diğer hizmetleri listeleyin; normal koşullarda ve arıza nedeniyle alternatif yola geçildiğinde gereken bant genişliğini tahmin edin ve izin verilen kesinti süresini doğrulayın. Koruma yolu, arıza sonrasındaki toplam trafiği taşımalıdır; hesaplama yalnızca normal iletim yönüne göre yapılamaz.
İkinci olarak fiziksel katman koşullarını uyumlu hale getirin.Optik port hızını, tek modlu veya çok modlu oluşunu, dalga boyunu, iletim mesafesini, arayüz tipini ve gönderme/alma optik gücünü kontrol edin. Çift fiberli bir modülün verici ucu karşı tarafın alıcı ucuna bağlanmalıdır; tek fiberli modüller ise uyumlu çiftler halinde eşleştirilmelidir. Yetersiz bağlantı bütçesi, fiber bükülmesi veya kirlenmiş konnektörler aralıklı titreşime yol açabilir.
Üçüncü olarak VLAN'ları ve yönetim düzlemini planlayın.Kontrol trafiği, video trafiği ve cihaz yönetim trafiği uygun şekilde birbirinden yalıtılmalıdır. Halka ağı protokolünün kullandığı kontrol VLAN'ı hizmet yapılandırmalarıyla çakışmamalıdır; arıza sonrasında sorunun uzaktan tespit edilememesini önlemek için yönetim adresleri, ağ geçitleri, zaman senkronizasyonu ve günlük sunucuları da ortak bir plan dahilinde belirlenmelidir.
Dördüncü olarak protokol rollerini ve önceliklerini sabitleyin.RSTP/MSTP için kök köprü, ERPS için ise koruma bağlantısı ve düğüm rolleri açıkça tanımlanmalıdır. Cihazların temel rolleri yalnızca varsayılan MAC adresine göre belirlemesine izin vermeyin; çünkü bir cihaz değiştirildikten sonra topoloji beklenmedik şekilde değişebilir.
Beşinci olarak çok noktaya yayın, QoS ve güvenlik politikalarını destekleyin.Endüstriyel kameralar gibi çok noktaya yayın hizmetleri IGMP Snooping ile sınırlandırılmalıdır; kritik kontrol paketlerine hizmet gereksinimlerine göre QoS önceliği verilebilir. Kullanılmayan portlar kapatılmalı veya erişimleri kısıtlanmalı ve yapılandırma referansları kaydedilerek sahadaki geçici kablolamanın halka ağını bozması önlenmelidir.
4. Devreye almadan önce fiber kopması ve arıza kabul testleri nasıl yapılır?
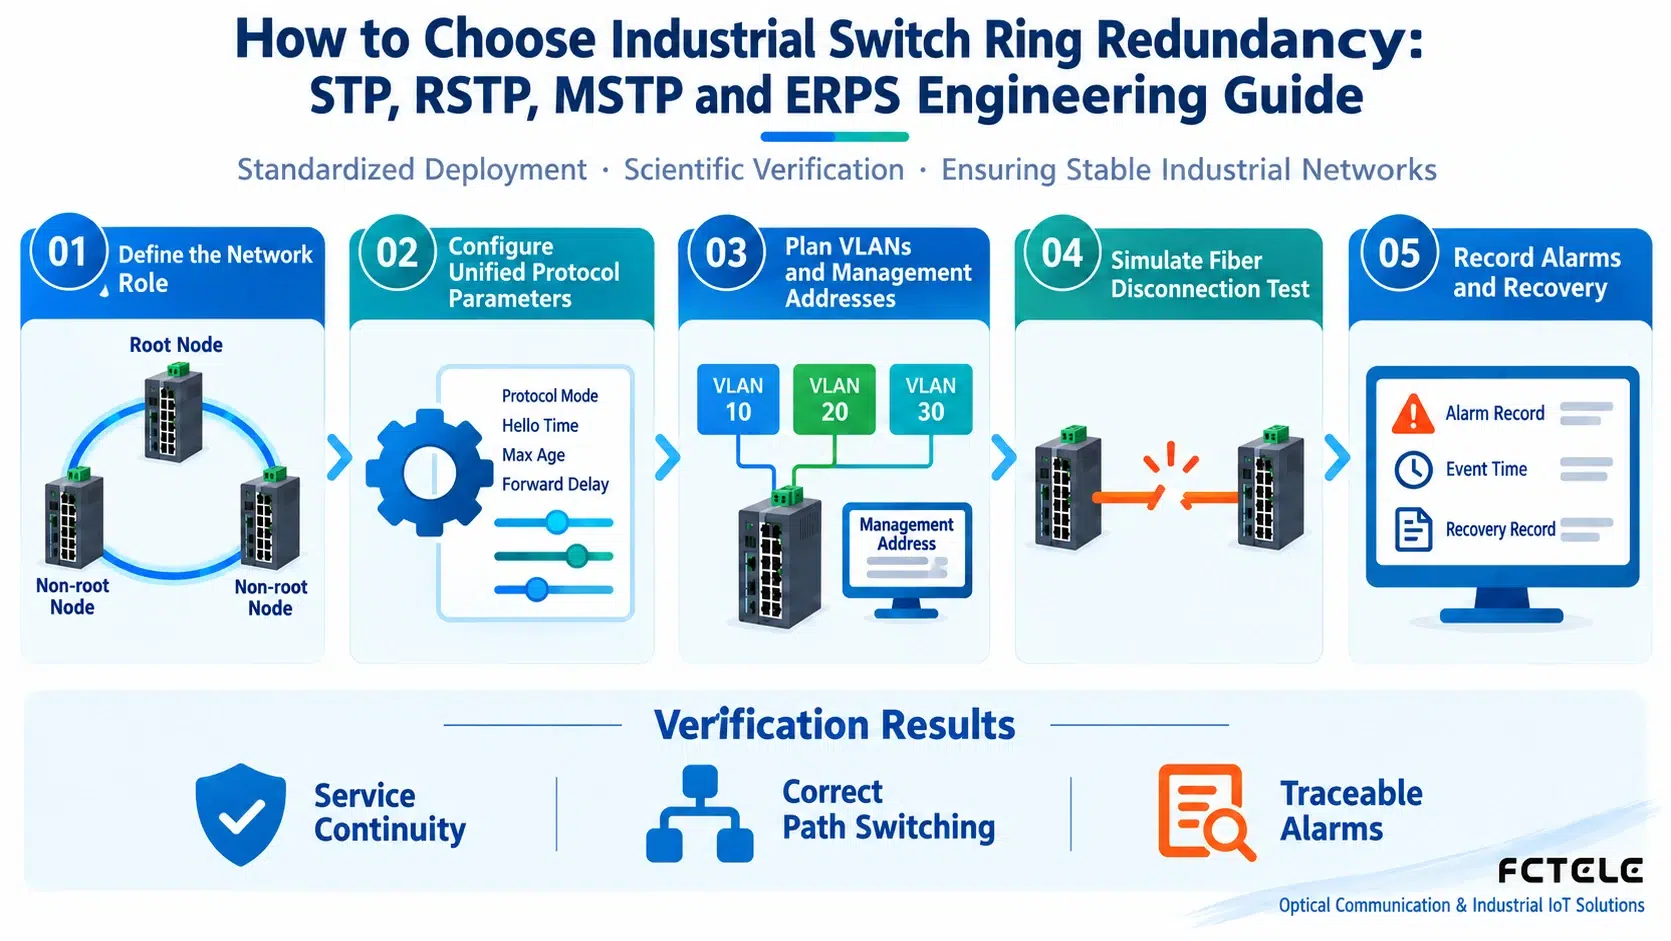
Kabul testleri hizmet trafiğinin düşük olduğu saatlerde yapılmalı ve tüm anahtar yapılandırmaları önceden kaydedilmelidir. Önce normal koşullardaki halka ağı rollerini, engellenen portları, MAC tablosunu ve hizmet gecikmesini kaydedin; ardından sırasıyla birincil bağlantının kesilmesini, koruma bağlantısının kesilmesini, tek bir anahtarın güç kaybını ve bağlantının tekrar tekrar kopup gelmesini simüle edin. Test sırasında PLC iletişimini, video görüntülerini, yönetim platformu alarmlarını ve paket kaybını sürekli izleyin ve gerçek trafik yönünün tasarımla tutarlı olduğunu doğrulayın.
Bağlantıyı yeniden sağladıktan sonra ağın beklenen kararlı duruma dönüp dönmediğini ve sık topoloji değişiklikleri, yinelenen alarmlar veya portların ileri geri geçiş yapması gibi durumların bulunup bulunmadığını da gözlemleyin. Nihai kabul kaydı en az test zamanını, arıza konumunu, protokol olaylarını, hizmet üzerindeki etkiyi, kurtarma sonucunu ve yapılandırma sürümünü içermelidir. Yedeklilik tasarımı ancak “hizmet sürekliliği, doğru yol ve izlenebilir alarmlar” aynı anda sağlandığında gerçek bir operasyonel değer taşır.
Sonuç
Endüstriyel anahtarlardan oluşan bir halka ağının değeri, öngörülemeyen bağlantı kesintilerini algılanabilen, alternatif yola geçişle yönetilebilen ve izlenebilen mühendislik olaylarına dönüştürmesidir. Küçük genel ağlar öncelikle RSTP'yi, çoklu VLAN ve çok yollu senaryolar MSTP'yi değerlendirebilir; yapısı net olan endüstriyel halka ağları ise ERPS'ye odaklanabilir. Hangi protokol kullanılırsa kullanılsın ortak planlamaya, net rollere, gerçek fiber kopma testlerine ve eksiksiz işletme ve bakım kayıtlarına dayanmalıdır. Feichang Technology; port sayısı, fiber tipi, hizmet bant genişliği ve saha ortamına göre endüstriyel Ethernet yedekli ağ kurulumu için ürün seçimi ve teknik destek sağlayabilir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2026-09-09. Kaynağın son güncellenme tarihi: 2026-10-13T23:36:13+08:00. Çince kaynağı okuyun
