


Hub temel olarak fiziksel sinyalleri kopyalar, Katman 2 anahtarı Ethernet çerçevelerini MAC adreslerine göre iletir, yönlendirici ise farklı ağları IP ve yönlendirme tablolarına göre birbirine bağlar. Verileri farklı katmanlarda işlerler; Katman 3 anahtarı aynı anda hem anahtarlama hem de yönlendirme sağlayabilir. Bir cihazın adı, gerçek işlevlerinin ve yapılandırmasının doğrulanmasının yerini tutamaz.
Önce sinyalleri, çerçeveleri ve paketleri ayırt edin
Kablo öncelikle fiziksel sinyalleri taşır, bağlantı katmanı bilgiyi çerçeveler halinde düzenler ve ağ katmanı bunların içinde IP paketlerini taşır. Farklı katmanlar, farklı kapsülleme kapsamları olarak düşünülebilir; ancak her cihaz tüm hizmetleri yeniden yorumlamaz. Tarayıcı içeriği, daha üst düzey bir uygulama görevine aittir.
Bir cihazın ne yaptığını değerlendirmek için iletim kararını hangi bilgileri kullanarak verdiğine bakın. Yalnızca sinyalleri kopyalamak, hedef MAC adresini aramak ve hedef IP adresini aramak üç farklı işlem türüdür. Cihaz kasalarının hepsinde ağ portlarının bulunması, işlevlerinin aynı olduğunu kanıtlamaz.
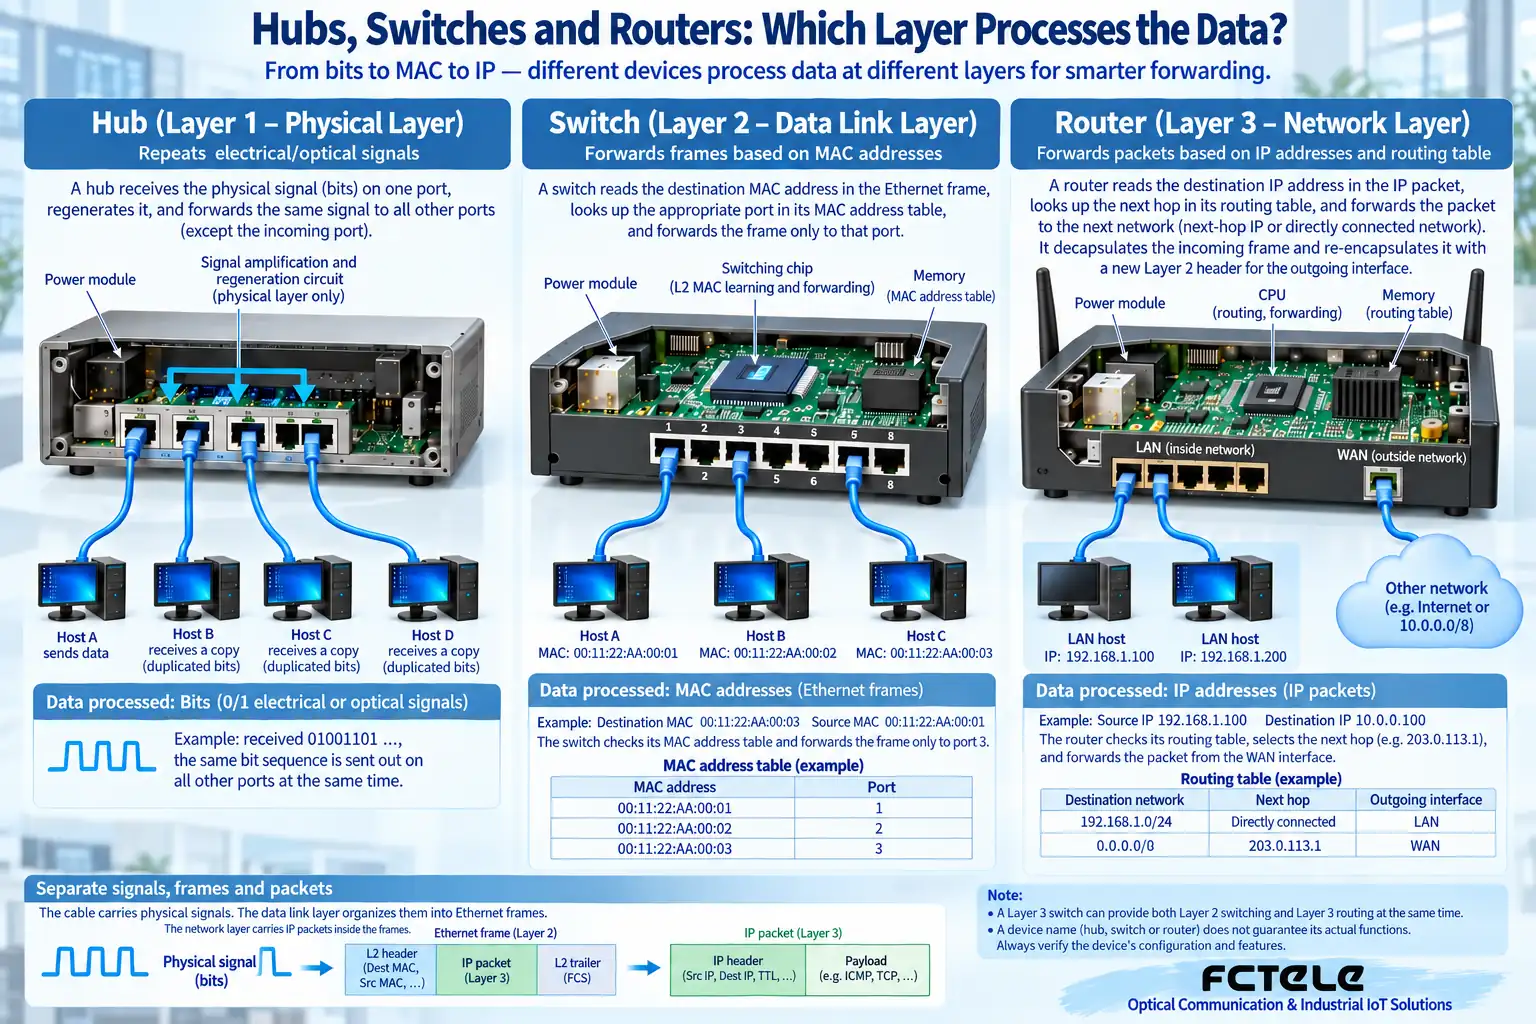
Hub neden günümüzün çok portlu anahtarı değildir?
Geleneksel bir Ethernet hub'ı bir sinyal aldığında, bunu tekrarlayarak diğer portlara gönderir ve hedef MAC adresine göre yalnızca tek bir çıkış seçmez. Paylaşımlı bir ortam oluşturur ve ilgili çarpışma ve erişim mekanizmaları iletişimin çalışma biçimini sınırlar. Bu çalışma prensibi, modern bir tam çift yönlü anahtarın çalışma prensibi olarak tanımlanamaz.
Hub, alışılmış anlamda yönetilebilir bir trafik dağıtıcısı değildir ve yönlendirme sağlamaz. Eski bir sistem gerçekten hub kullanıyorsa, yükseltme sırasında uç cihazları, hızı ve hizmet gereksinimlerini doğrulamalı; “fiş aynı” ifadesini eksiksiz bir uyumluluk değerlendirmesi olarak görmemelisiniz.
Anahtar, bir cihazın nereye bağlı olduğunu nasıl bilir?
Katman 2 anahtarı, aldığı çerçevelerin kaynak MAC adresini ve giriş portunu öğrenir, ardından bir çıkış portu seçmek için hedef MAC adresini arar. Bilinmeyen hedefler, yayınlar veya belirli çok noktaya yayın işlemleri, ilgili kapsam içinde tüm uygun portlara yayma işlemini gerektirir; dolayısıyla tüm çerçevelerin yalnızca tek bir porta gittiği de her zaman tüm portlara kopyalandığı da söylenemez.
VLAN'lar, tek bir kasanın birden fazla yayın alanına bölünmesini sağlar. Bu, mantıksal bir bölümlemedir ve fiziksel donanım yalıtımıyla aynı şey değildir; VLAN'lar arası iletişim için uygun Katman 3 yönlendirmesi ve politikaları da gerekir. Access ve Trunk gibi port yapılandırmaları, çerçeveler girerken ve çıkarken etiketlerin nasıl işlendiğini etkiler.
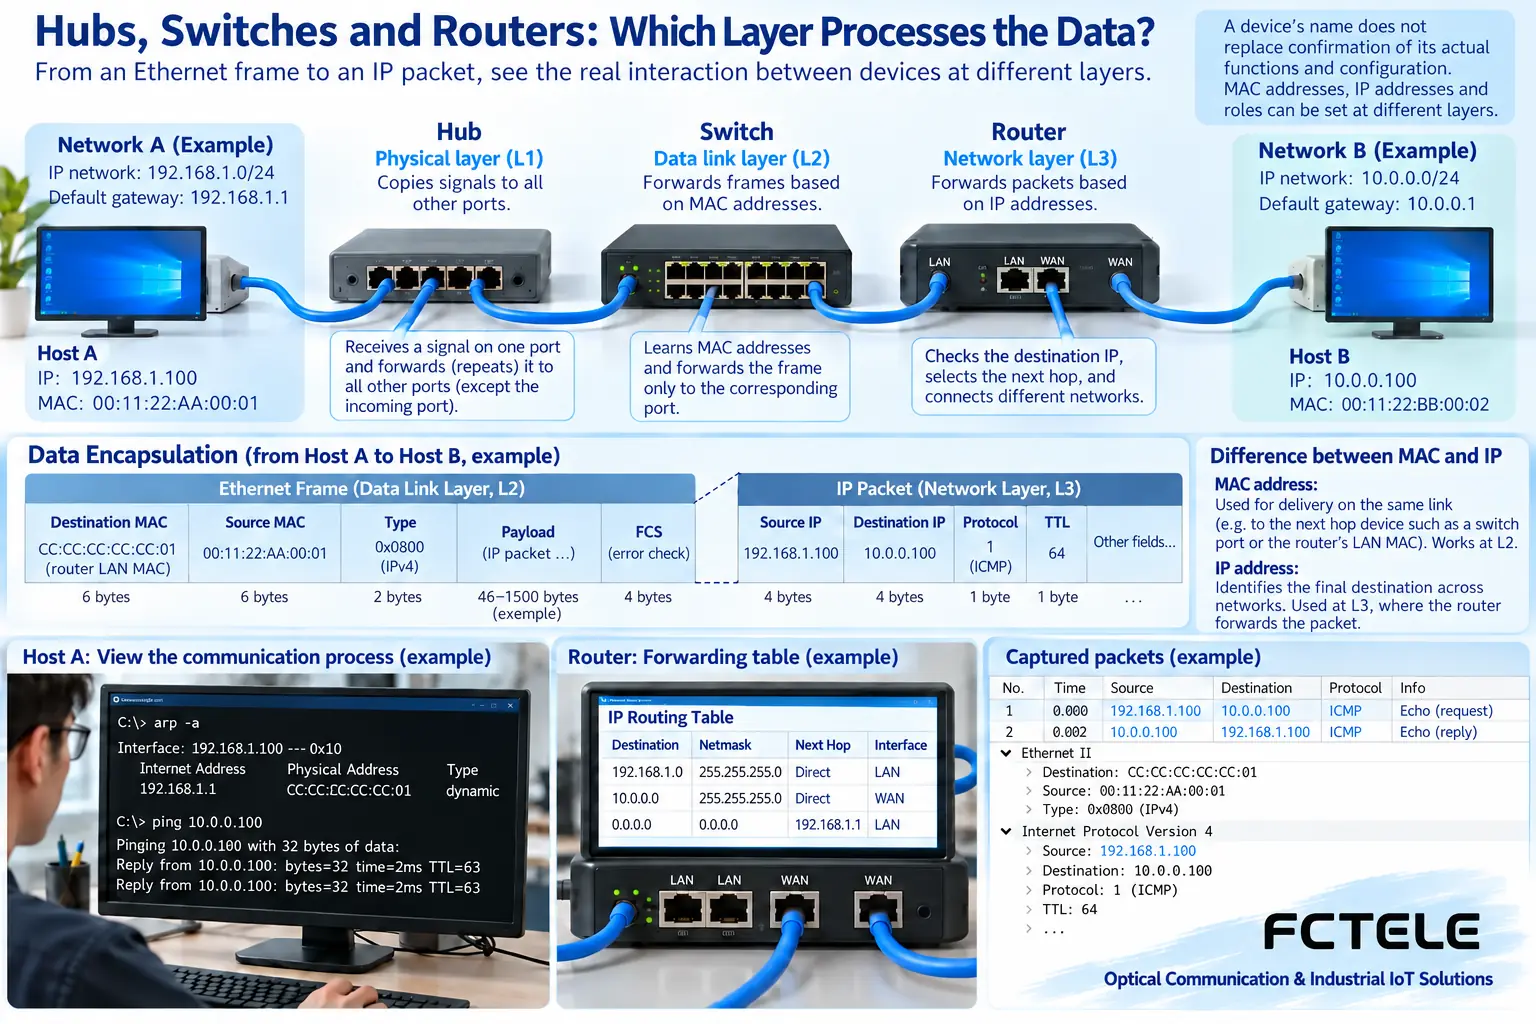
Yönlendirici sonraki atlamayı işler; hizmeti mutlaka yeniden yazmaz
Yönlendirici, hedef IP adresine bakar ve rotaya göre sonraki atlamayı ve çıkışı seçer. Sonraki bağlantı segmentine iletim yapılırken ilgili bağlantı kapsüllemesi gerekir; hedef uygulama yine ilk uzak uçta bulunabilir. Yönlendirme, NAT ve güvenlik duvarları farklı işlevlerdir ve tek bir kavram altında birleştirilemez.
Bir bilgisayarın varsayılan ağ geçidi genellikle erişilebilir bir yönlendirici arayüzünü gösterir ve diğer ağlara erişmesine yardımcı olur. Aynı alt ağdaki cihazlar genellikle doğrudan iletişim kurarken, alt ağlar arası iletişim ağ geçidine ve yönlendirmeye bağlıdır. Bir yapılandırma hatası yerel iletişimin çalışmasına, ancak uzak iletişimin başarısız olmasına neden olabilir; fakat bu mutlaka anahtar donanımında bir arıza olduğu anlamına gelmez.
Bir cihaz neden birden fazla rol üstlenebilir?
Ev tipi bir kablosuz yönlendirici genellikle kablosuz erişim, anahtarlama, yönlendirme ve başka işlevler içerir; Katman 3 anahtarı, yönlendirmeyi donanım üzerinden gerçekleştirebilir. OSI katmanları, işlem mantığını anlamak için kullanılır; her işlevin ayrı bir kasada bulunmasını zorunlu kılmaz. Değerlendirme, modelin işlevlerine ve mevcut yapılandırmaya dayanmalıdır.
Benzer şekilde, bir endüstriyel anahtar mutlaka Katman 3 yeteneğine sahip değildir ve bir yönetim arayüzünün bulunması yönlendirme yapabildiği anlamına gelmez. Model seçmeden önce aynı alt ağ içinde anahtarlama mı yoksa alt ağlar arası bağlantı mı gerektiğini netleştirin ve yetenekleri adından veya fiyatından tahmin etmekten kaçının.
Sorun gidermede bu ayrım nasıl kullanılır?
Önce fiziksel bağlantıyı doğrulayın, ardından MAC öğrenimini ve VLAN'ları kontrol edin; sonra IP, ağ geçidi ve yönlendirmeyi, son olarak da uygulama portunu doğrulayın. Ping, ağ erişilebilirliğinin yalnızca bir bölümünü kapsar ve uygulama yetkilendirmesinin, veri biçiminin ve hizmetin normal olduğu anlamına gelmez. Katman katman kontrol etmek, aynı anda birden fazla ayarı değiştirmekten daha etkilidir.
Feichang Technology ekipmanı satın alırken Katman 2, Katman 3 ve yönetim yeteneklerini şu kaynaktan kontrol edebilirsiniz: Ürün Merkezi. Test kayıtları topolojiyi, adresleri, VLAN'ları ve hizmet sonuçlarını içermelidir; port sayısı, bir cihazın katmanını değerlendirmede tek dayanak olamaz.
Döngüler de özel dikkat gerektirir. Katman 2 döngüsü, yayınların sürekli kopyalanmasına neden olabilir; yönlendiriciler ve anahtarlar farklı döngü işleme mekanizmalarına sahiptir. Sıradan bir anahtar ekleyerek tüm topoloji risklerinin kendiliğinden ortadan kalkmasını bekleyemezsiniz.
Görseller, çalışma prensibi ve uygulama senaryosu şemalarıdır; bunlarda gösterilen arayüzler, yapılar ve ölçüm değerleri belirli ürün parametrelerini temsil etmez. Gerçek teknik özellikler, model belgelerine ve sahada yapılan ölçümlere dayanmalıdır.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2019-09-09. Kaynağın son güncellenme tarihi: 2026-10-13T22:35:50+08:00. Çince kaynağı okuyun
