


Endüstriyel ağ yönetimi yalnızca bir topoloji çizmek değildir. Bakım personelinin “hangi cihaz, hangi port ve ne zaman bir değişiklik oldu” sorularını yanıtlamasına yardımcı olmak için varlıkları, bağlantıları, durumları, alarmları ve değişiklik kayıtlarını ilişkilendirir. Endüstriyel IoT platformları üretim verilerine ve uygulamalara odaklanırken ağ yönetim sistemleri iletişim altyapısına odaklanır. İkisi birlikte çalışabilir, ancak birbirinin yerini alamaz.
Güvenilir bir topoloji ancak güvenilir varlıklarla mümkündür
Anahtarlar, fiber optik iletim cihazları, ağ geçitleri, PLC'ler ve diğer cihazlar için bir ekipman envanteri oluşturun. Konumu, modeli, ürün yazılımını, yönetim adresini, portun kullanım amacını ve bakım sorumluluğunu kaydedin. Fiziksel etiketler envanterle eşleşmelidir. Bir IP adresi, cihazın kalıcı kimliği değildir; yinelenen adresler de cihaz değişimi de yanlış tanımlamaya yol açabilir.
Topoloji keşfi, LLDP veya ilgili yönetim verileri gibi cihazların sağladığı bilgileri kullanabilir; ancak sonuçlar desteklenen yeteneklere ve izinlere bağlıdır. Yönetilemeyen cihazlar, özel hizmet arayüzleri ve bazı şeffaf optik bağlantılar tam olarak keşfedilemeyebilir ve elle eklenmeleri gerekebilir. Otomatik çizilen çizgiler, uygulama sonrası çizimlerin kendiliğinden yerine geçmez.
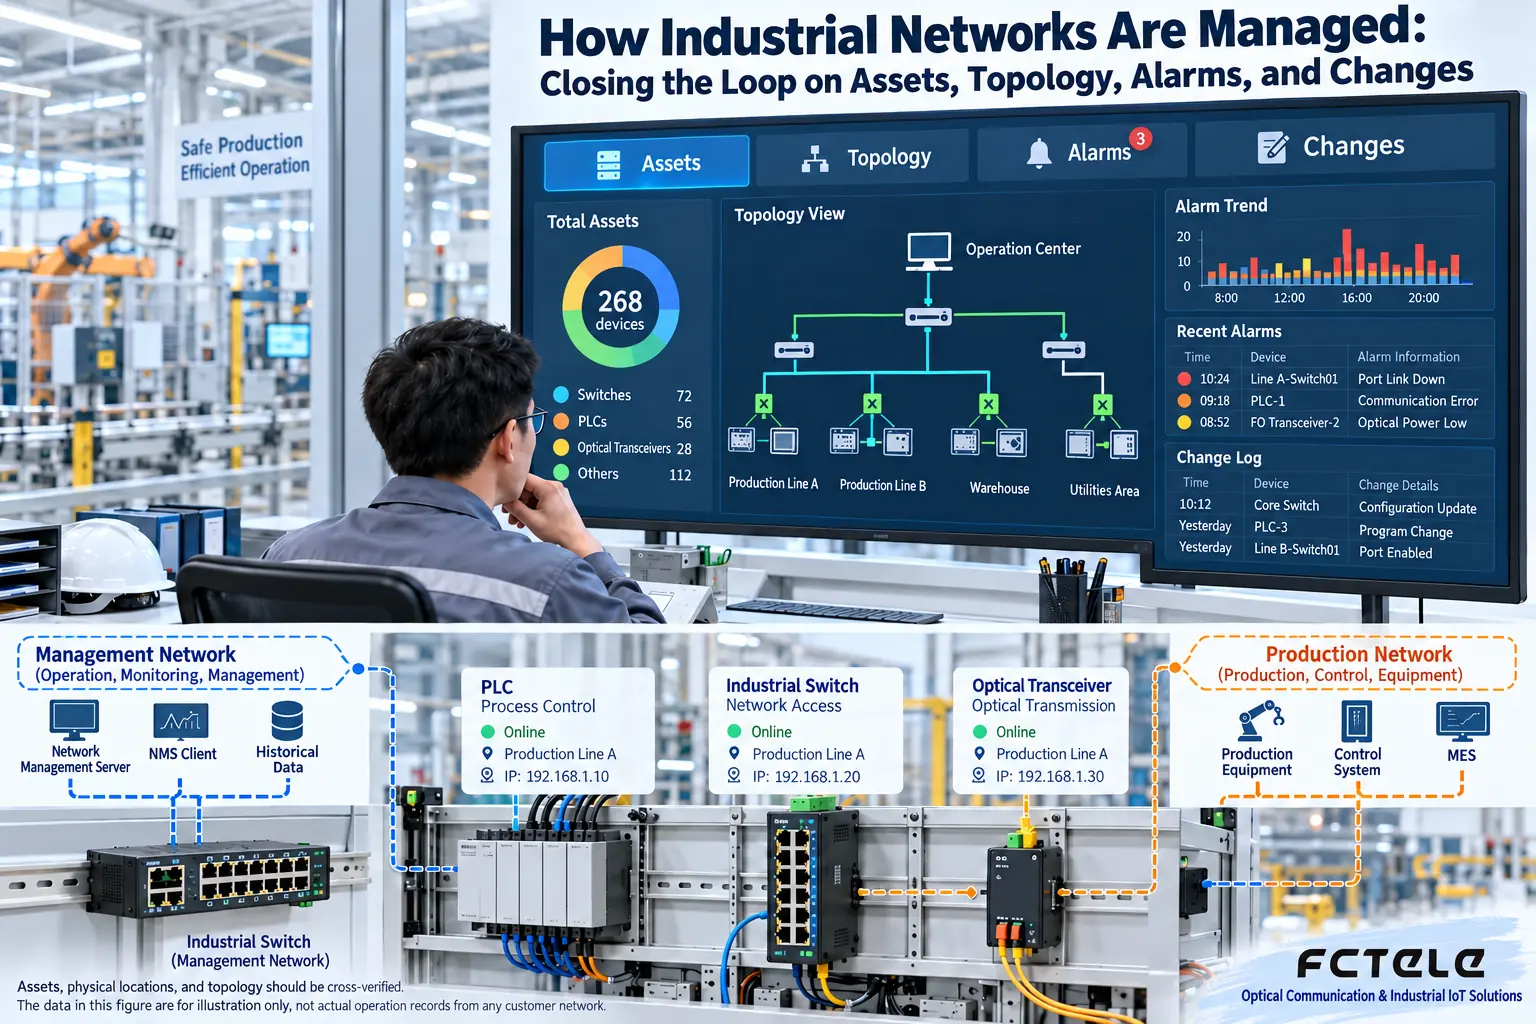
Bir ağ yönetim sistemi cihaz durumunu nasıl elde eder?
Yaygın yöntemler arasında periyodik sorgulama, olay bildirimleri, günlükler ve cihaz API'leri bulunur. SNMP, cihazların erişime sunduğu yönetim nesnelerini okuyabilir. Trap gibi bildirimler olayların zamanında algılanmasına yardımcı olur ve Syslog ilgili günlükleri kaydeder. Kullanılabilir öğeler modele, ürün yazılımına ve MIB desteğine bağlıdır. Yalnızca bir platform kurarak tüm hizmetlerin izlenebileceğini varsayamazsınız.
Optik bağlantılarda bazı cihazlar veya modüller dijital tanılama verileri sağlayabilir; ancak bunu desteklemeyen cihazlar yoktan optik güç değerleri üretemez. Tanılama okumaları, modül belgeleri ve saha ölçümleriyle birlikte değerlendirilmelidir. Video veya telefon fiber optik iletim cihazlarında ağ portu yalnızca yönetim için kullanılıyor olabilir ve hizmetin kendisi anahtardan sıradan Ethernet trafiği olarak geçmeyebilir.
Durum, yalnızca kırmızı ve yeşil ışıklar olarak değil, eğilimler üzerinden karşılaştırılmalıdır
Port Down, atılan paket sayaçları, CRC hataları, trafik kullanım oranı ve güç kaynağı durumu farklı sorulara yanıt verir. Hata sayaçları birikimli değerler olabilir. Belirli bir zaman aralığındaki artışa dikkat edin ve cihazın yeniden başlatılmasını veya sayaçların sıfırlanmasını belirleyin. Önce zaman ve örnekleme aralıkları eşitlenmezse grafikler arasındaki sıralama ilişkisi çarpıtılabilir.
Örneğin, bir üst bağlantıdaki hatalar artmaya devam ederken aşağı yöndeki birden fazla terminal aralıklı olarak çevrimdışı kalıyorsa her terminal alarmını bağımsız bir arıza olarak ele almak yerine önce ortak bağlantı ve cihazla ilişki kurun. Ancak bu ilişki, sorun giderme için bir ipucudur ve doğrulanması için yine de kablo, port veya cihaz testleri gerekir. Platform doğrudan tek kök nedenin ne olduğunu ilan edemez.
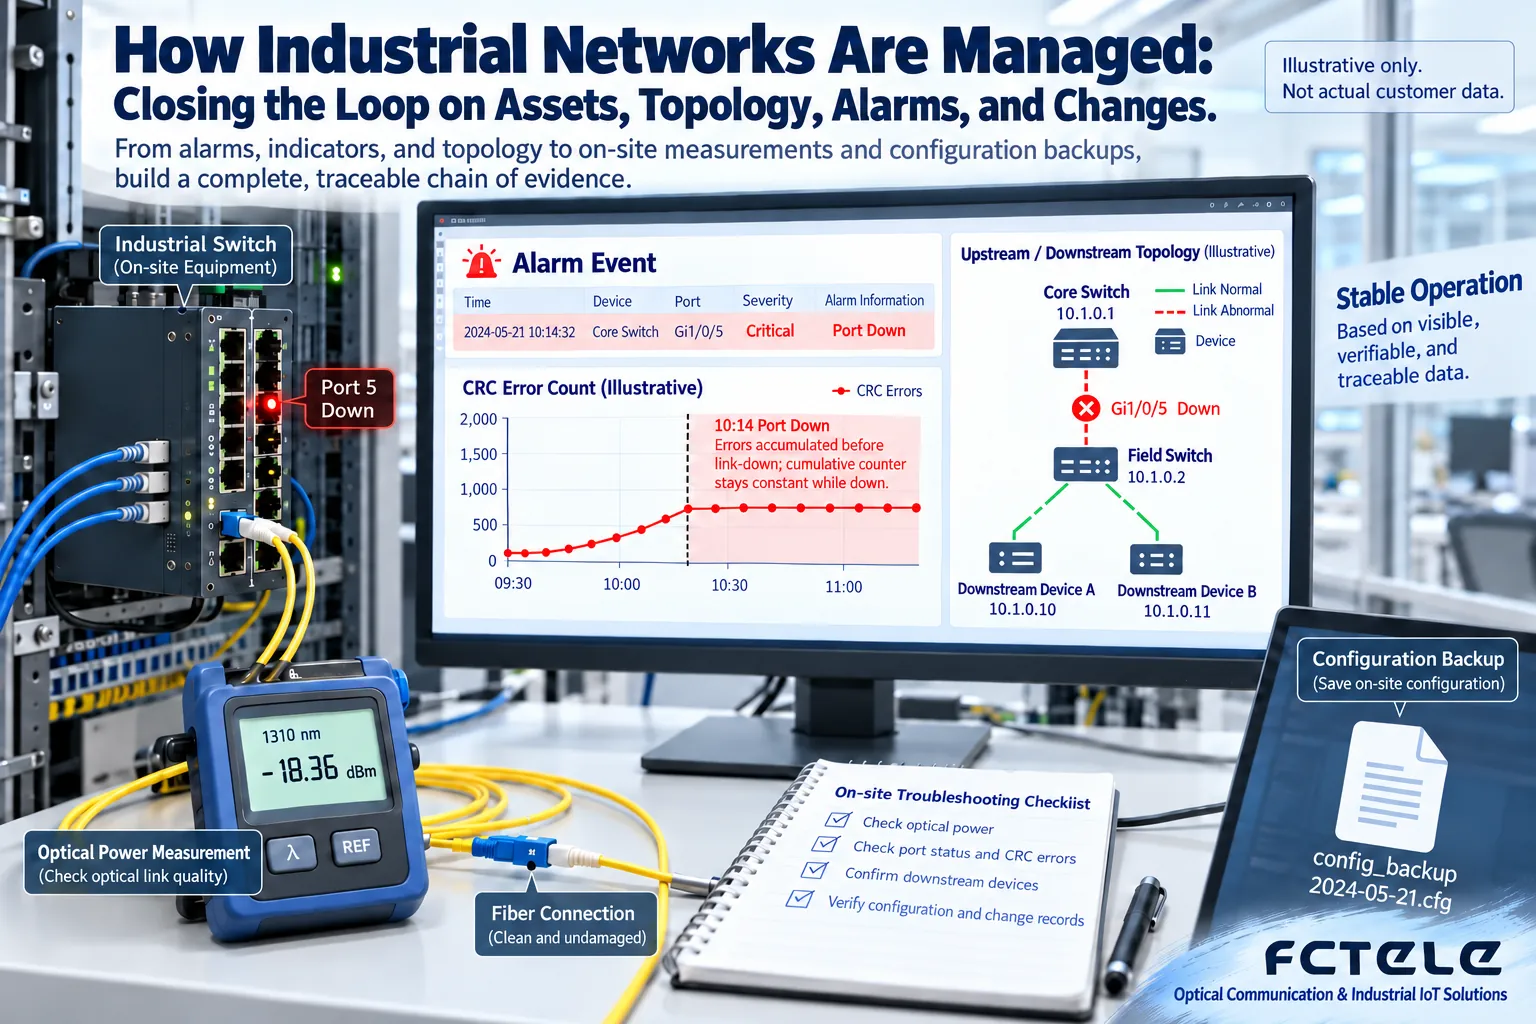
Çok fazla alarm mı var? Önce önem derecelerini ve bastırma kurallarını belirleyin
Üretimi etkileyen kesintileri, artan riskleri ve sıradan bilgilendirmeleri birbirinden ayırın. Makul eşikler, süreler ve normale dönüş kuralları yapılandırın. Kısa süreli dalgalanmalar mutlaka herkese tekrar tekrar bildirim gönderilmesini gerektirmez ve planlı bakım dönemleri bakım pencereleri olarak işaretlenmelidir. Ancak bastırma kuralları gerçek, uzun süreli anormallikleri gizlememelidir.
Bir alarm mesajı en azından cihazın konumunu, portu, olay zamanını ve ilgili durumu; ayrıca bir bakım iletişim kişisini veya sorun gidermeye başlanacak bir erişim noktasını içermelidir. Yalnızca “kırmızı ışık var” diyen bir bildirim üzerine işlem yapmak zordur. Normale dönüş bildirimleri ve müdahale kayıtları da aynı derecede önemlidir; çünkü sorunun geçici olarak mı düzeldiğini yoksa çözüm sürecinin tamamlanıp tamamlanmadığını belirlemeye yardımcı olurlar.
Endüstriyel IoT ve ağ yönetimi verileri birlikte nasıl çalışır?
IoT veya SCADA sistemleri üretim miktarını, sıcaklığı ve ekipmanın çalışma koşullarını kaydedebilirken ağ yönetimi iletişim kaynaklarının durumunu kaydeder. Her iki tarafta zaman eşitlemesi yapıldıktan sonra işletim anormallikleriyle ağ olaylarının aynı anda gerçekleşip gerçekleşmediğini karşılaştırabilirsiniz. Örneğin, veri güncellemelerinin yavaşlaması ağdan kaynaklanabilir; ancak PLC taramasından, ağ geçidi sorgulamasından veya uygulama işlemesinden de kaynaklanabilir. Üretim gecikmesini doğrudan ağ tıkanıklığıyla eş tutmayın.
Standart arayüzler veya incelemeden geçirilmiş veri entegrasyonu yoluyla ağ varlığı tanımlayıcılarını üretim ekipmanlarıyla eşleştirin. Yalnızca bir platforma bağlanmak için kontrol ağı yollarını gelişigüzel değiştirmeyin ve üretim portlarını doğrudan internete açmayın. Veri toplama sürecinde sıklık, yük, izinler ve saha uyumluluğu değerlendirilmelidir.
Yönetim izinleri ve değişiklikler, görsel açıdan etkileyici büyük bir ekrandan daha önemlidir
Desteklendiğinde, uygun SNMPv3 güvenlik düzeyleri, SSH veya HTTPS gibi kimlik doğrulama ve koruma yetenekleri bulunan yönetim yöntemlerine öncelik verin ve erişim kaynaklarını kısıtlayın. Durum okuma ve yapılandırma değiştirme işlemleri farklı izinler kullanmalıdır. Ortak kullanılan yüksek yetkili hesaplar, kimin hangi işlemi yaptığının izlenebilirliğini kolayca ortadan kaldırabilir. Belirli güvenlik yetenekleri, cihazın uygulamasıyla karşılaştırılarak kontrol edilmelidir.
Değişikliklerden önce yapılandırmaları yedekleyin. Etkiyi, uygulama zamanını, doğrulamayı ve geri alma koşullarını netleştirin. Değişiklik sonrasında farkları kaydedin. Otomatik dağıtım da onay ve doğrulama adımlarını atlayamaz. Ağ yönetim sisteminin kendisi de veritabanını ve yapılandırmasını yedeklemeli, hesapların bakımını yapmalı ve yamaları uygulamalıdır. Aksi takdirde yeni bir tekil risk noktası hâline gelir.
Kurulum, kritik ekipman envanterleri, port durumu ve günlüklerle başlayabilir; ardından topoloji, eğilimler ve işletimle ilişkilendirme kademeli olarak eklenebilir. Kabul sürecinde yalnızca büyük bir ekranın görüntülerini kabul etmek yerine alarmları, normale dönüşü, geçmiş sorgularını ve yetki sınırlarını test etmek için kontrollü olaylar kullanın. Bütçe öncelikle konumu belirlenebilirlik, bakım yapılabilirlik ve kurtarılabilirlik hedeflerine hizmet etmelidir.
Kaynaklar:Cisco: Güvenli SNMP dağıtımı.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2023-05-06. Kaynağın son güncellenme tarihi: 2026-10-13T23:07:12+08:00. Çince kaynağı okuyun
