


ERPS yapılandırmasının anahtarı, fiberleri bir halka oluşturacak şekilde bağlamak değil, doğru koruma örneğini oluşturmaktır: halka portlarını, RPL rolünü, kontrol VLAN ve korunan hizmetleri açıkça tanımlayın ve halkayı kapatmadan önce tüm halka yapılandırmasını doğrulayın. Normal koşullarda koruma bağlantısı üzerindeki hizmetler engellenir; bir arızadan sonra hizmetler için alternatif bir yol sağlamak üzere ilgili engelleme kaldırılır. Normale dönüş sürecinin yine de uygulamada test edilmesi gerekir ve her koşulda sıfır kesinti taahhüt edilemez.
Fiziksel bir halka neden her şeyi iletemez?
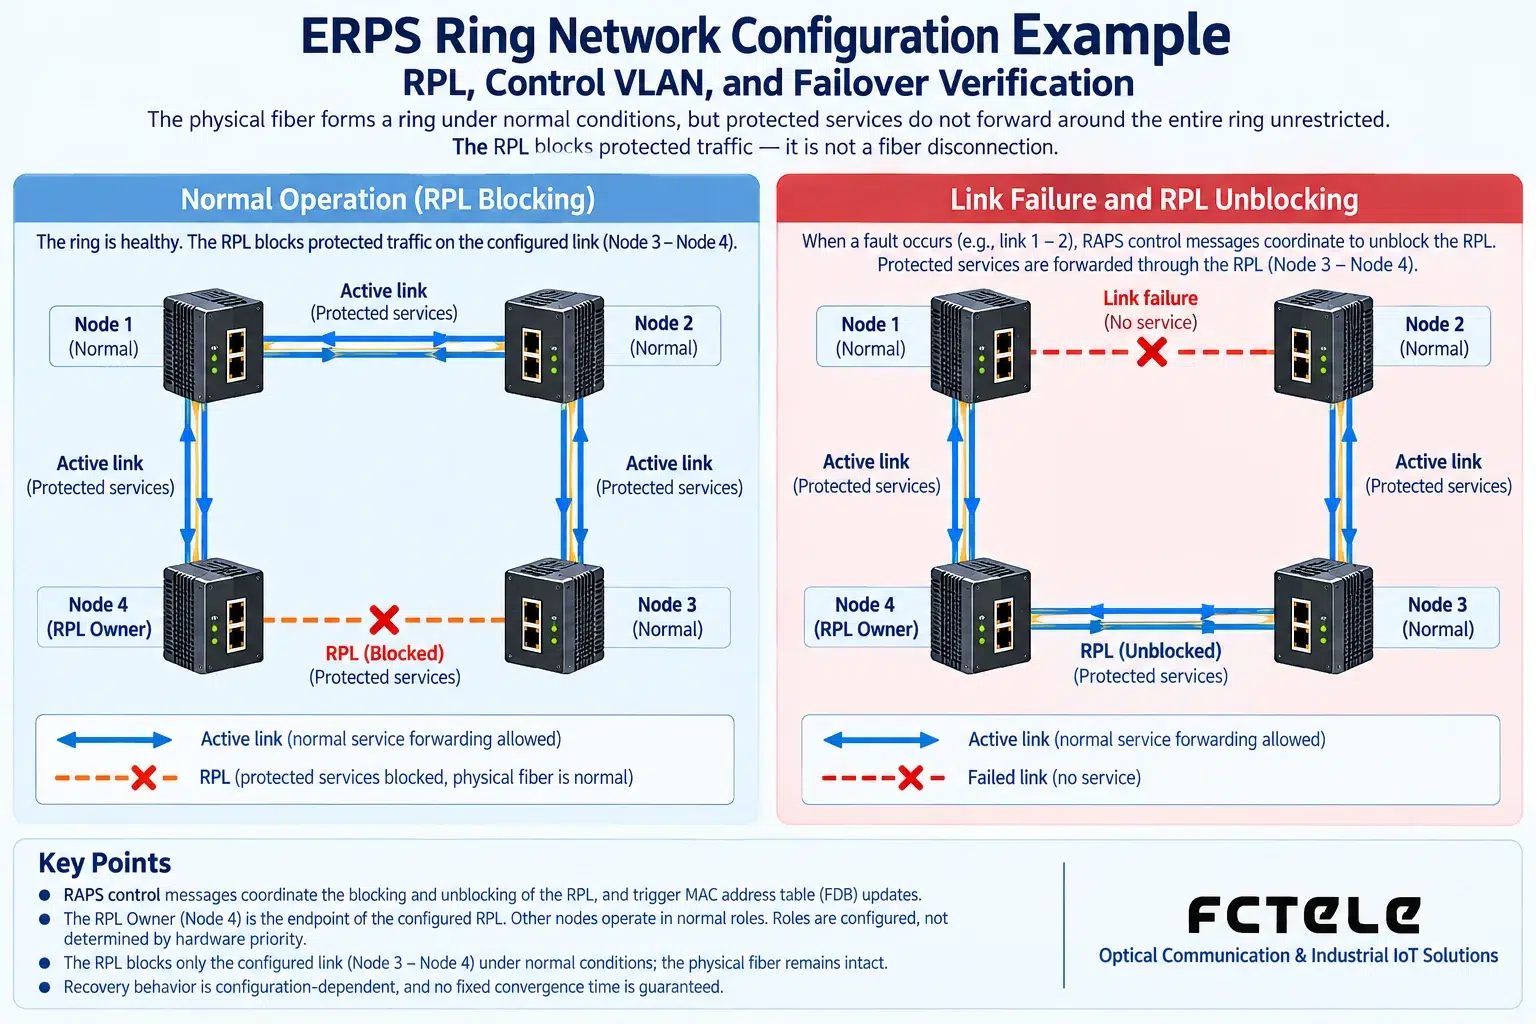
Sıradan bir Katman 2 halkasında yayın çerçeveleri bir döngü içinde çoğaltılabilir. ERPS, normal koşullarda korunan hizmetleri döngüsüz tutmak için ITU-T G.8032 koruma mekanizmasını kullanır. RPL, çıkarılması gereken bir fiber değil, halka koruma bağlantısıdır; cihaz, port durumları aracılığıyla hizmet iletimini kontrol eder. R-APS kontrol mesajları, ilgili koruma durumlarını iletmek için kullanılır.
RPL Owner, ilgili koruma kontrolünden sorumludur; bitişiğindeki RPL Neighbor rolü ve diğer düğümlerin rolleri, cihazın uygulamasına göre yapılandırılmalıdır. Roller, kabindeki konuma göre belirlenmez ve tüm düğümler Owner olarak ayarlanmaz. Protokol sürümü, örnek ve VLAN kısıtlamaları, ilgili modelin kılavuzundan kontrol edilmelidir; farklı markaların menü adları veya varsayılan parametreleri doğrudan kopyalanamaz.
Doğrulanabilir dört düğümlü bir laboratuvar planı
Aşağıda, birbiriyle uyumlu ERPS desteğine sahip A, B, C ve D adlı dört anahtar bir eğitim örneği olarak kullanılmıştır; belirli bir model için doğrulanmamış, doğrudan çalıştırılabilir komutlar verilmemektedir. Bağlantı sırası A—B—C—D—A şeklindedir ve her anahtar iki halka portu kullanır. RPL olarak D—A bağlantısını seçin; A'yı Owner, D'yi bitişik düğüm, B ve C'yi ise normal iletim düğümleri olarak planlayın. Kullanılabilecek belirli rol seçenekleri, cihaz yazılımının uygulamasına bağlıdır.
Yalıtılmış bir laboratuvar ağında yönetim adresleri 192.168.50.11 ile 14 arasında planlanabilir ve mevcut adreslerle çakışmadıkları doğrulanmalıdır. Bunlar örnek adreslerdir; cihazların varsayılan oturum açma adresleri değildir. Cihazın izin vermesi, başka işlevler tarafından kullanılmaması ve üyelik ile etiketleme yönteminin kılavuza göre ayarlanması koşuluyla, hizmet VLAN için 100, kontrol VLAN için ise 4090 örnek olarak verilebilir. Kontrol VLAN, gelişigüzel biçimde sıradan bir uç cihaz hizmeti olarak kullanılamaz.
Önce açık bir zincirde yapılandırın, ardından halkayı kapattıktan sonra doğrulayın
Önce bir bağlantıyı bağlamadan bırakın, tek bir cihaza yönetim bağlantısı kurun ve özgün yapılandırmayı yedekleyin. Gerekli VLAN'ları oluşturun, doğru halka portlarını ilgili örneğe dahil edin ve korunan hizmet kapsamını, RPL portunu, kontrol VLAN ve protokol parametrelerini doğrulayın. Her düğümün port numaraları farklı olabilir; bu nedenle yalnızca aynı satırdan kopyalanmamalıdır. Farklı cihazların örnek numaralarına ilişkin gereksinimleri de doğrulanmalıdır.
Yapılandırmayı kaydettikten sonra önce açık zincirde hem hizmetlere hem de yönetime erişilebildiğini doğrulayın, ardından son bağlantıyı bakım planına göre bağlayın. Protokol durumunu, port rollerini ve RPL engelleme durumunu kontrol edin; yayın trafiğinde anormallik veya MAC tablosunda sürekli dalgalanma olmadığını doğrulayın. Durum beklentilerle uyuşmuyorsa bağlantıyı yeniden açık duruma getirin ve sorunu giderin; halkayı tekrar tekrar kapatarak deneme yanılma yoluyla test etmeye devam etmeyin.
Yük devretme ve normale dönüş ayrı ayrı test edilmelidir
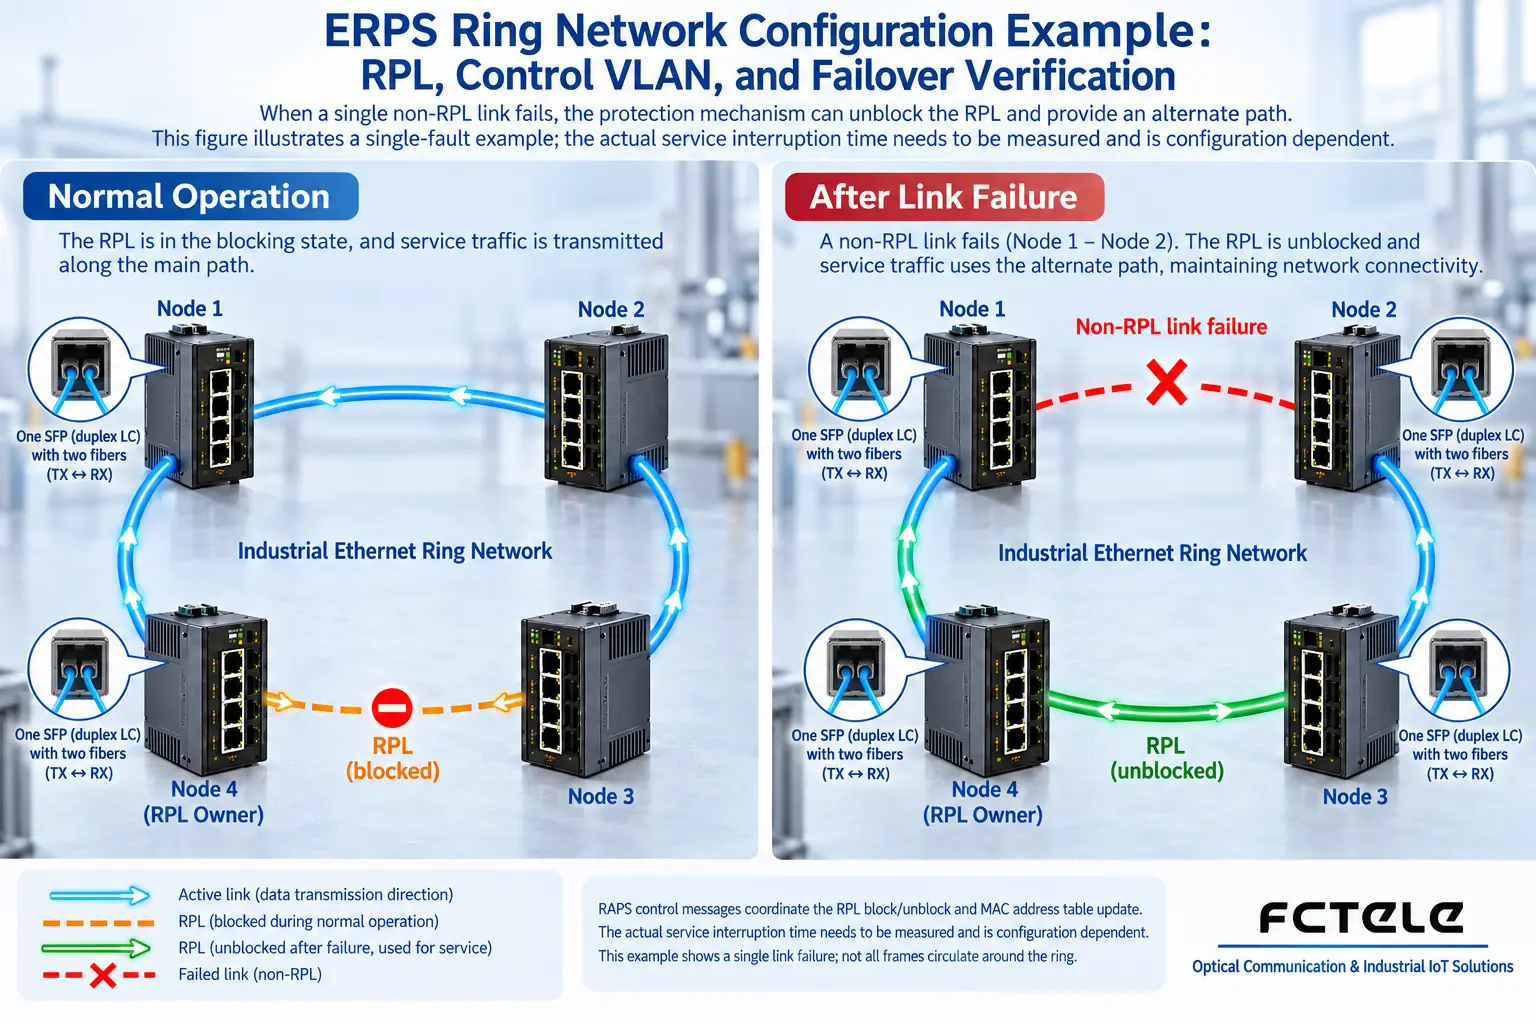
Sürekli test trafiği gönderin ve zamanı kaydedin; ardından onaylı bir laboratuvar ortamında veya bakım zaman aralığında RPL dışındaki bir bağlantıyı kesin. Arızanın algılanabildiğini, koruma durumunun değiştiğini ve alternatif yolun hizmetleri taşıdığını doğrulayın; paket kaybını, gecikmeyi ve video kesintisini kaydedin. Yalnızca port ışıklarını gözlemlemek veya tek bir başarılı Ping, geçiş kalitesinin gereksinimleri karşıladığını kanıtlamaz.
Bağlantıyı yeniden bağladıktan sonra, beklendiği gibi geri geçiş yapılıp yapılmadığını da kontrol edin. Geri dönüşlü mod ve geri dönüş için bekleme süresi gibi parametreler performansı etkiler ve değerlendirme yapılmadan en düşük değere ayarlanmamalıdır. Bağlantı kesintisi ile düğümün güç kaybı testlerinde arızanın kapsamı da farklı olabilir; tek halka koruması, iki nokta aynı anda kesildiğinde tüm düğümlerin birbirleriyle iletişim kurmaya devam edebileceği anlamına gelmez.
Çift halkaya genişletirken planlamayı atlamayın
İki halka bir toplama cihazını paylaştığında, her halkanın portları, koruma örnekleri, kontrol mesajları ve hizmet kapsamı açıkça birbirinden ayrılmalıdır. Paylaşılan cihazın kendisi ortak bir arıza noktası hâline gelebilir ve bu iki halka, iki bağımsız sistemle eşdeğer sayılamaz. VLAN ekleme, trunk bağlantılarını değiştirme veya diğer halka ağ protokollerini üst üste kullanma işlemlerinin tümü, ERPS koruma kapsamını etkileyip etkilemedikleri açısından değerlendirilmelidir.
Laboratuvar planı ancak topoloji, port listesi, yapılandırma yedeği, yazılım sürümü ve test kayıtları saklanırsa mühendislik uygulamalarında kullanılabilir. Standardın ilkeleri için şu kaynağa başvurun: ITU-T G.8032; gerçek kurulumda yine de ilgili Feichang Technology modelinin yapılandırma talimatları ve sahada yapılan doğrulama esas alınmalıdır.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2022-10-19. Kaynağın son güncellenme tarihi: 2026-10-13T23:07:12+08:00. Çince kaynağı okuyun
