


Endüstriyel anahtarlar, cihazlar arasında veri iletimi sorununu çözer. Çıkışı nasıl buldukları, neden kuyruk oluşturdukları ve yönetim ile yedekliliğin neler sağlayabildiği, yaygın arızaları anlamanın temelidir. Endüstriyel cihazları, tüm üretim komutlarını otomatik olarak tanıyan evrensel ağ geçitleri olarak düşünmeyin ve yanan bir port göstergesini tüm operasyonel bağlantının normal olduğunun kanıtı olarak görmeyin. Yararlı sorular sorabilmek için önce verinin nasıl ilerlediğini anlayın, ardından modelin yeteneklerini kontrol edin.
Bir anahtar, veriyi aldıktan sonra ilk olarak ne yapar?
Ethernet, verileri çerçeveler halinde düzenler ve her çerçeve, bağlantı katmanına ait bir kaynak MAC adresi ile hedef MAC adresi taşır. MAC, bu katmanda kullanılan adres olarak anlaşılabilir ve bir uygulamada ayarlanan IP ile aynı türde bilgi değildir. Anahtar bir çerçeveyi aldıktan sonra ilgili kurallara göre kontrol eder ve işler, kaynak MAC adresinden cihazın hangi portta olduğunu öğrenir, ardından çıkışı belirlemek için hedef adresi arar.
Dolayısıyla adres tablosu, tüm bilgisayar konumlarının önceden yazıldığı bir harita değildir; veri alındıkça güncellenebilir. Bir cihaz başka bir porta taşındığında, yeni alınan kaynak adresi konumunun güncellenmesine yardımcı olabilir. Dinamik kayıtlar da zaman aşımına uğrar; belirli süre, uygulamaya ve ayarlara bağlıdır. Örnek bir süreyi tüm cihazlar için sabit bir değer olarak kabul etmeyin. Statik kayıtların ve dinamik öğrenimin bakım yöntemleri farklıdır.
Hedef adres bulunamadığında neden birden fazla yere gönderim yapılır?
Anahtar hedefin konumunu henüz öğrenmemişse genellikle tek bir çıkışı tahmin etmek yerine, kendi yayın alanı içinde izin verilen diğer portlara iletim yapar. Yayınların ve bazı çok noktaya iletimlerin de kendilerine özgü işleme kuralları vardır. Buradaki diğer portlar, tüm ağlar arasında sınırsız iletim anlamına gelmez; VLAN'lar, port durumu ve ilgili filtreleme kuralları kapsamı etkiler.
Hedef cihaz yanıt verdiğinde, çerçevesindeki kaynak adresi öğrenilir ve daha sonraki hedefi bilinen tek noktaya iletim, ilgili porta yönlendirilebilir. Bu süreç, yeni bağlanan bir cihaz ile kararlı çalışmaya geçmiş bir cihazın iletim davranışlarının neden farklı olabileceğini açıklar. Hedefi bilinmeyen tek noktaya iletim ve yayın hacimleri anormal olduğunda topolojiyi, adres değişikliklerini ve trafik kaynaklarını kontrol edin; hemen anahtarlama yongasının bozulduğunu ileri sürmeyin ve işe yarar umuduyla tüm yayınları kapatmayın.
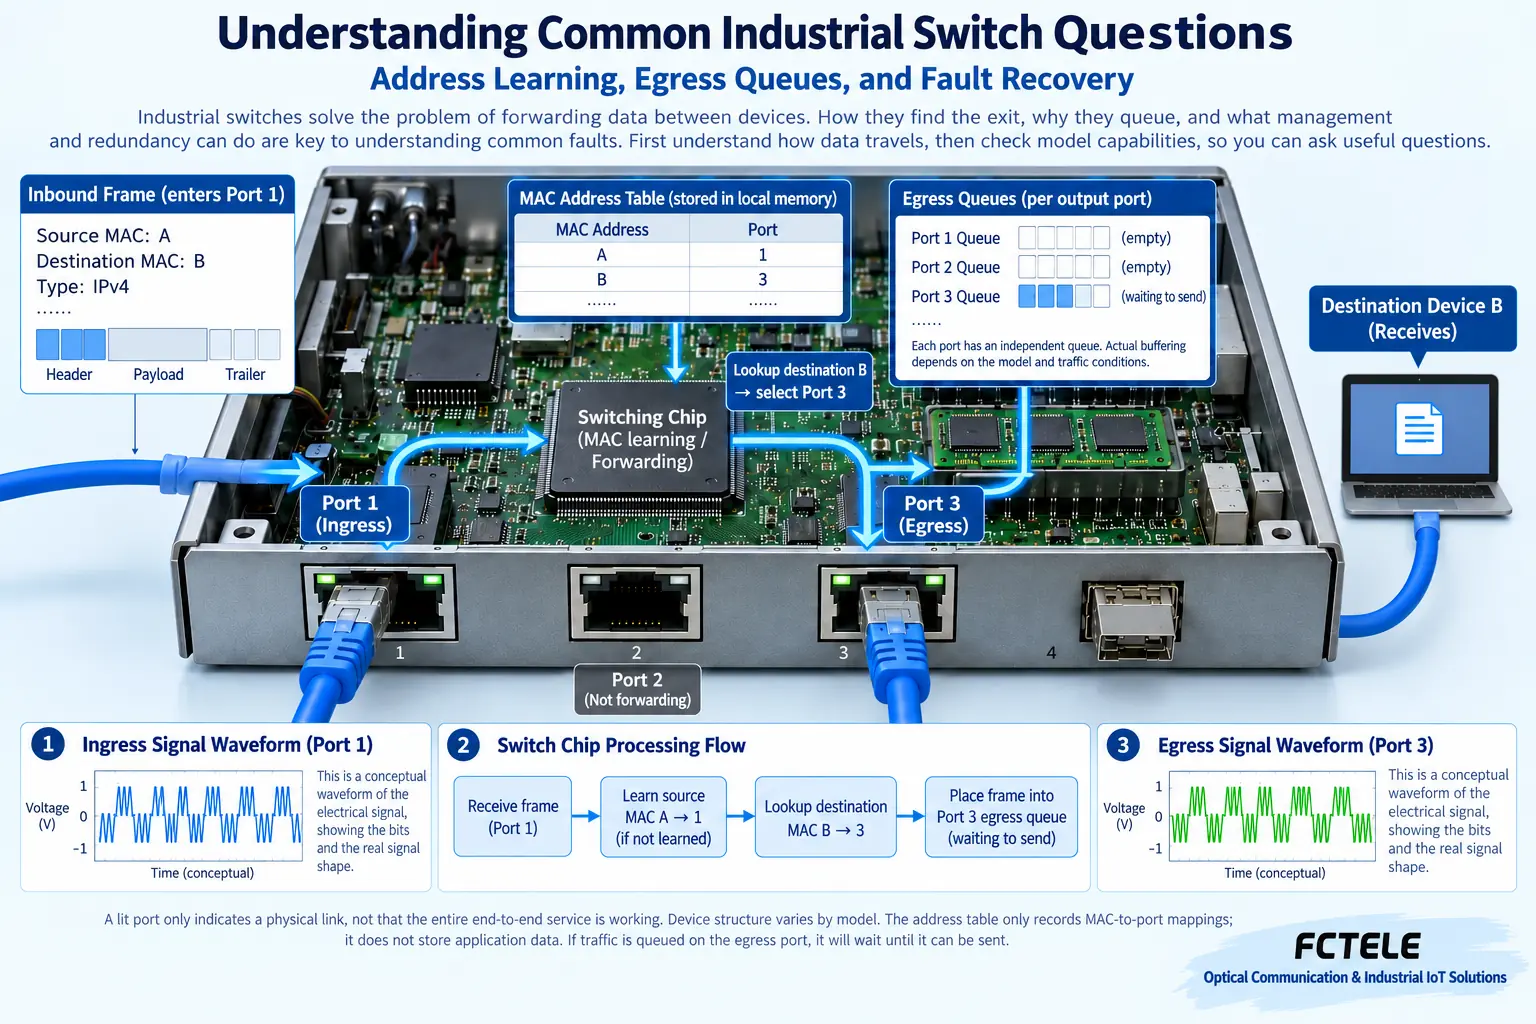
Adres tablosu ve arabellek kuyruğu aynı şey değildir
Adres tablosu nereye gönderileceğini belirlerken çıkış kuyruğu gönderilmeyi bekleyen çerçeveleri geçici olarak saklar. Bunları, kargo ayrıştırma sırasındaki hedef kayıtları ile sevk edilmeyi bekleyen mallara benzetebilirsiniz; ancak gerçek bir ağ, çerçeve sırasını, önceliği ve port hızını da dikkate alır. İkisi farklı sorunları çözer: Adres tablosu kapasitesini artırmak çıkış tıkanıklığını doğrudan çözemez; arabelleği artırmak da yetersiz bant genişliğini kalıcı olarak telafi edemez.
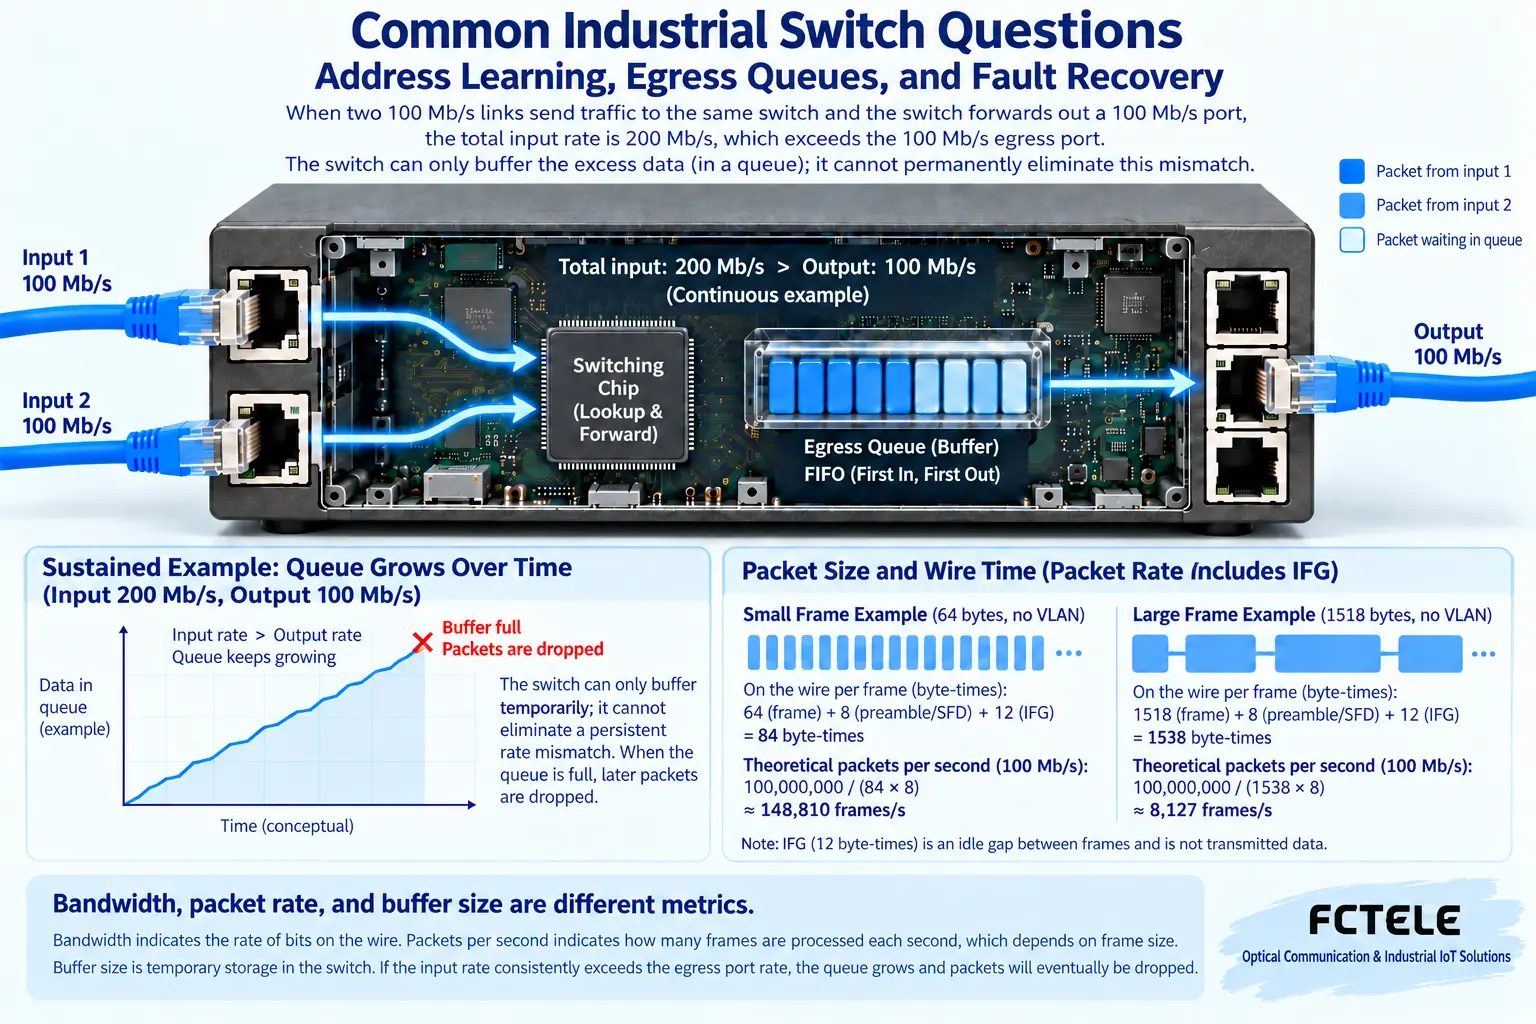
Birden fazla giriş portundan gelen verilerin tamamının aynı çıkıştan geçmesi gerekiyorsa çıkış yalnızca izin verilen hızda gönderim yapabilir. Kısa süreli ani trafik artışları geçici olarak saklanabilir; ancak sürekli giriş trafiği çıkışı aştığında kuyruk büyür ve sonunda paketler düşürülebilir. Üst bağlantı trafiği çok yüksek olduğunda yalnızca terminal sayısını sormak yerine toplam hizmet trafiğini ve tepe değerlerini hesaplayın. Çok sayıda boşta cihaz tıkanıklığa neden olmayabilirken yüksek trafikli birkaç cihaz çıkışı doldurabilir.
Gbps ve saniye başına paket sayısı neden ayrı değerlendirilmelidir?
Nominal port hızı, belirli bir arayüzün iletim kapasitesini tanımlar; anahtarlama kapasitesi genellikle cihazın toplam dahili iletim kapasitesini tanımlamak için kullanılır; saniye başına paket sayısı ise çerçeve sayısını işleme yeteneğini yansıtır. Farklı boyutlardaki çerçevelerde, toplam veri hacmi yakın olsa bile işlenmesi gereken çerçeve sayısı farklı olabilir. Bu nedenle çok büyük bir dahili kapasite değeri, her türlü hizmet bileşiminin kesinlikle darboğazla karşılaşmayacağını kanıtlayamaz.
Parametreleri incelerken test koşullarını, çerçeve boyutunu ve istatistiksel hesaplama esasını doğrulayın; özellikle çift yönlü toplamları tek yönlü gerçek hizmet trafiğinden ayırın. Uygulama yükü de protokol ek yükünden ve bağlantı koşullarından etkilenir. Sahada, yetki verilen koşullar altında gerçek trafiği, hata sayaçlarını, paket kaybını ve gecikme değişimlerini ölçün; yalnızca bir tanıtım sayfasındaki en büyük sayıya güvenmek yerine üst bağlantının ve terminallerin darboğaz oluşturup oluşturmadığını kontrol edin.
Öncelik, beklemeyi iyileştirebilir ancak bant genişliği oluşturamaz
Hizmet kalitesi mekanizmaları genellikle QoS olarak kısaltılır. Cihazın desteklediği kapsam içinde farklı hizmetleri sınıflandırabilir ve zamanlayabilirler. Örneğin çıkış geçici olarak tıkandığında, belirli türdeki önemli veriler önce işlenir. Ancak kuyruk kuralları, tanımlama yöntemleri ve zamanlama yetenekleri, cihazın somut uygulamasına bağlıdır; yalnızca belirli bir adı taşıyan özelliği etkinleştirerek bir uygulamanın gerçek zamanlı gereksinimleri karşılayacağını garanti edemezsiniz.
Öncelik, sürekli yetersiz kalan bir çıkışın kapasitesini sihirli biçimde artıramaz. Toplam talep uzun süre mevcut bant genişliğini aşarsa yine de hizmetleri azaltmanız, topolojiyi düzenlemeniz veya bağlantıyı yükseltmeniz gerekir. Çok fazla yüksek öncelikli trafik, diğer hizmetleri de etkiler. Üretim kontrol ağları gerçek gereksinimlere göre planlanmalı ve doğrulanmalıdır; QoS'yi, endüstriyel etiketlemeyi veya geniş sıcaklık aralığına uygun tasarımı deterministik iletişimin otomatik olarak sağlandığının kanıtı olarak görmeyin.
Yönetim işlevleri sorun gidermede neden yararlıdır?
Yönetilebilir cihazlar, bakım personelinin port hızını, bağlantı değişikliklerini, trafiği veya hata istatistiklerini görüntülemesine olanak tanıyabilir; ayrıca VLAN ve kapsayan ağacı destekleyebilir. Belirli işlevler modele, aygıt yazılımına ve sürüme bağlıdır. Yönetilemeyen cihazlar iletim yapamıyor değildir; ancak genellikle aynı yapılandırma ve gözlem yeteneklerine sahip değildir. Seçim yapılırken yalnızca özellik listelerinin uzunluğunu karşılaştırmak yerine bakım ihtiyaçları dikkate alınmalıdır.
Feichang Technology'nin yönetilebilir endüstriyel anahtar ayrıntılarında ilgili STP, RSTP ve diğer yetenekler listelenir; bunlar kontrollü yedeklilik gerektiren ağlar için seçim temeli sağlayabilir. Ancak Katman 2 yönetimi, Katman 3 yönlendirmesine eşdeğer değildir ve kesinlikle cihazın tüm güvenlik duvarı, protokol ağ geçidi veya endüstriyel güvenlik işlevlerine zaten sahip olduğu anlamına gelmez. Yönetim erişimi de yetkilendirme, yapılandırma yedekleme ve güvenlik bakımı gerektirir; kolaylık sağlamak amacıyla gelişigüzel erişime açılmamalıdır.
Sıradan portlar neden doğrudan bir döngü oluşturacak şekilde bağlanamaz?
Ethernet çerçeveleri, kontrolsüz bir döngü içinde tekrar tekrar iletilebilir; yayınlar ve hedefi bilinmeyen veriler çoğalarak ağ tıkanıklığına neden olur. Yedekli fiziksel bağlantıların asıl amacı, bir noktada kopma olduğunda başka bir yol sağlamaktır; ancak hizmet trafiğinin iletimini uygun protokoller yönetmelidir. Fiziksel olarak bir halka oluşturmak ile mantıksal olarak hangi yolların veri göndermesine izin verileceğini belirlemek iki farklı şeydir.
Kapsayan ağaç, protokol kurallarına göre belirli hizmet iletim yollarını kısıtlar ve bir arızadan sonra yeniden yakınsar. Kurtarma süresi ve hizmet kaybı cihaza, protokole, topolojiye ve uygulamaya bağlıdır; her durumda sıfır paket kaybı sözü verilemez. Her sahada halka ağ kullanılması gerekmez; basit noktadan noktaya veya yıldız yapıları da gereksinimleri karşılayabilir. Yedekliliğin gerekli olup olmadığına, gelişmiş görünme isteğinden değil risk ve hizmetin kesintiye toleransından hareketle karar verilmelidir.
Bir üst bağlantı tıkanıklığı örneğinde sorun nasıl giderilir?
Birden fazla veri toplama terminalinin aynı anda bir sunucuya veri gönderdiğini varsayalım. Normalde sorun yoktur, ancak toplu raporlama sırasında gecikmeler ortaya çıkar. Önce sorun anındaki çıkış trafiğini, kuyrukla ilgili davranışları ve hata sayaçlarını kaydedin. Her elektriksel portun bağlantı müzakeresi kararlıysa ve yalnızca toplama çıkışı toplu raporlama döneminde kapasite sınırına yaklaşıyorsa tüm bağlantı kablolarını değiştirmek yerine hizmet trafiğinin birleşmesini ve ani artışları kontrol etmeye öncelik verin.
Ardından izin verilen koşullar altında raporlamayı farklı zamanlara dağıtın, veri hacmini ayarlayın veya gereksinimleri karşılayan bir üst bağlantı kullanın ve sorunun azalıp azalmadığını karşılaştırın. Her seferinde yalnızca bir değişkeni değiştirin ve kesintisiz çalışma sonuçlarını kaydedin. Trafik yüksek olmadığı halde bağlantı tekrar tekrar kesiliyorsa sorun gidermeye devam etmek için güç kaynağı, ortam ve fiziksel bağlantı katmanlarına geri dönün. Farklı bulgular farklı kontroller gerektirir; tüm ağ yavaşlıklarını tek bir nedenle açıklamayın.
Kabul, gerçek hizmetlerin gereksinimleri karşılayıp karşılamadığını ortaya koymalıdır
Kurulum veya ayarlamadan sonra çift yönlü hizmetleri, sürekli yükü, port müzakeresini ve alarm durumunu doğrulayın. Yedeklilik gerektiğinde, yetkilendirilmiş bir bakım zaman aralığında belirtilen arıza testlerini gerçekleştirin ve kurtarma sonrasında gerçek uygulamaların normal çalıştığını doğrulayın. Ping, yanan göstergeler ve tek bir dosya aktarımı ayrı ayrı kısmi kanıt sağlar; ancak hiçbiri tek başına tüm hizmet koşullarının karşılandığını kanıtlayamaz.
Sonraki bakım işlemleri için güvenilir bir referans oluşturmak üzere cihaz modelini, aygıt yazılımını, topolojiyi, yapılandırmayı ve test sonuçlarını saklayın. Adres öğrenimi, çıkış kuyruklama, yönetim yoluyla gözlem ve kontrollü kurtarma mekanizmalarını anlayarak belirsiz bir «cihaz iyi mi?» sorusunu kontrol edilebilir sorulara dönüştürebilirsiniz: Arayüzler uyumlu mu, kapasite yeterli mi, sorun gözlemlenebiliyor mu ve arıza sonrası kurtarma izin verilen sınırlar içinde gerçekleşiyor mu?
Doğrulama kaynakları:Ethernet anahtarlama mekanizmaları;Feichang Technology yönetilebilir endüstriyel anahtarları. Şema genel mekanizmaları açıklar; belirli bir modelin bağlantı şeması değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2021-04-02. Kaynağın son güncellenme tarihi: 2026-10-13T20:37:04+08:00. Çince kaynağı okuyun
