


Endüstriyel bir anahtarda bant genişliği yönetimi, gigabit bir portu sonsuz genişlikte bir kanala dönüştürmek değildir. Kapasitesi sınırlı bir çıkışta kimin önce göndereceğini, kimin bekleyeceğini ve kimin gönderimini azaltması gerektiğini kontrol etmektir. Önce tıkanıklığın gerçekte nerede oluştuğunu bulun, ardından modelin hangi kuyrukları, hız sınırlarını ve çok noktaya yayın işlevlerini desteklediğini kontrol edin ve son olarak gerçek trafikle doğrulayın. Bu yaklaşım, tüm “optimizasyon özelliklerini” aynı anda açmaktan daha güvenilirdir.
1. Her port gigabit hızındaysa neden hâlâ gecikme var?
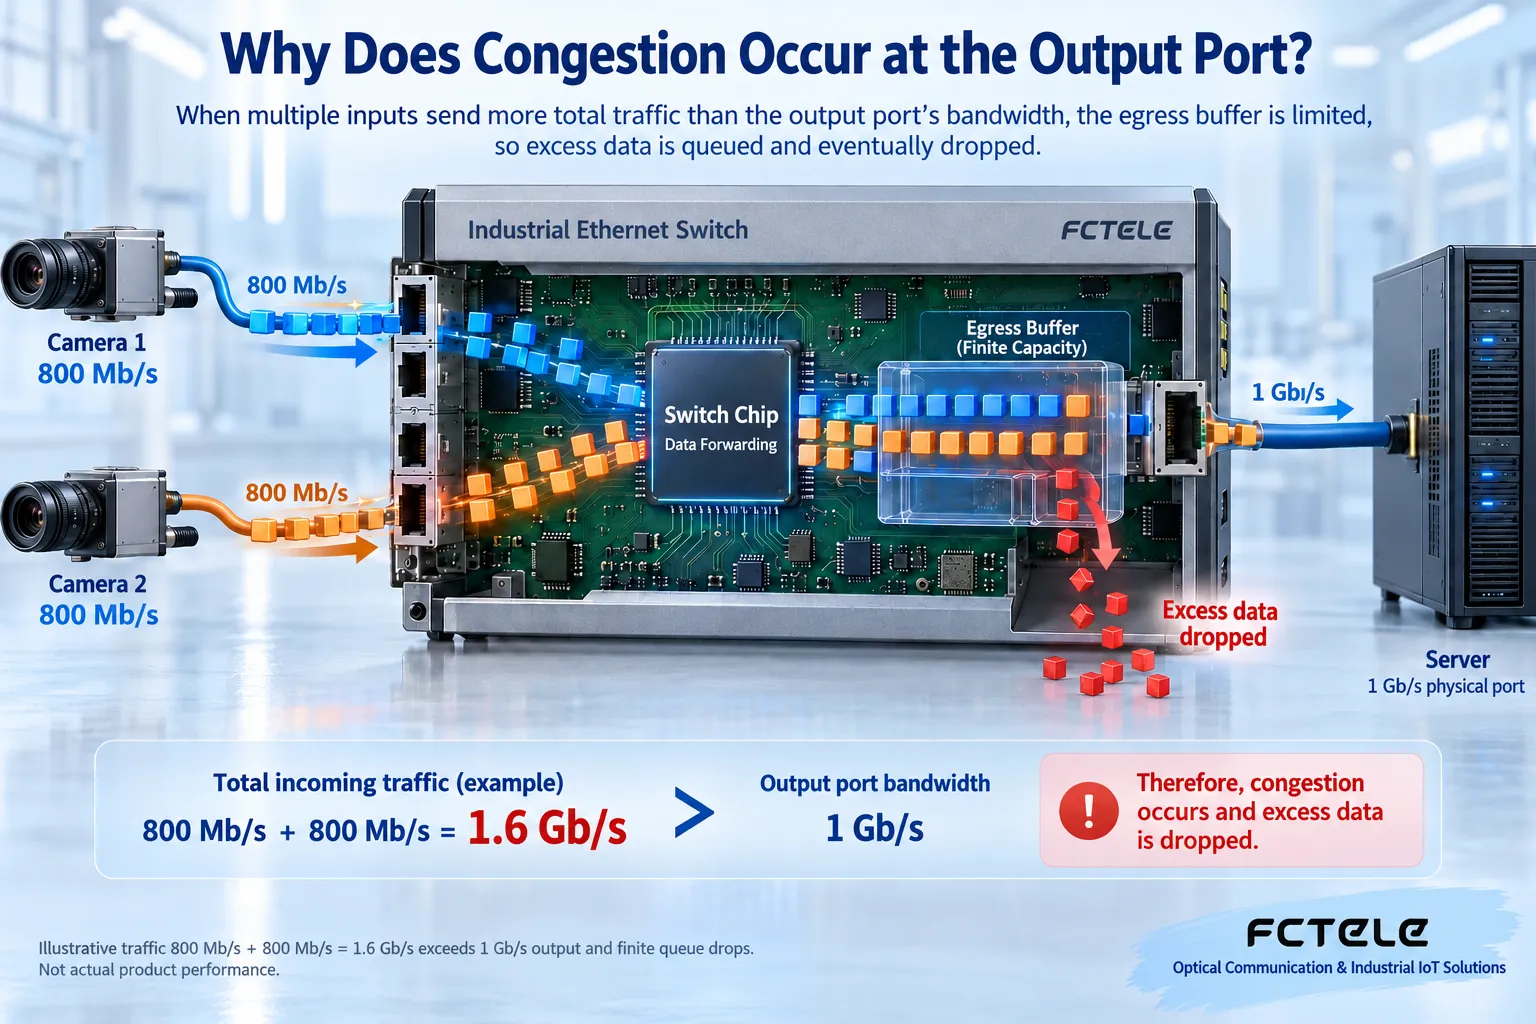
Bir anahtar, adresler içeren bir veri birimi olan Ethernet çerçevesini aldığında, çerçevenin hangi porta yönlendirileceğine karar verir. Birden fazla giriş portu aynı anda veri alabilir; ancak aynı fiziksel çıkış, tek bir iletim yönünde çerçeveleri yine sırayla göndermek zorundadır. Bunu birkaç tali yolun tek bir ana yolda birleşmesi gibi düşünebilirsiniz: Daha fazla tali yol eklemek, ana yolun taşıma kapasitesini kendiliğinden artırmaz. Bu benzetme yalnızca birleşme ilişkisini açıklar; ağ verilerinin ve araçların aynı şekilde kontrol edildiği anlamına gelmez.
İki cihazın kısa bir süre boyunca aynı sunucuya ayrı ayrı saniyede 800 megabit gönderdiğini, ancak sunucuya bağlı çıkışın yalnızca saniyede 1000 megabit kapasitesinde olduğunu varsayalım. Anlık toplam giriş, çıkış kapasitesini aştığından fazla veriler önce yalnızca tampona alınabilir. Tampon, çerçeveleri geçici olarak tutmak için kullanılan, çipin yakınındaki depolama alanıdır ve kapasitesi sınırlıdır. Veriler çıkış hızından daha hızlı gelmeye devam ederse kuyruk giderek uzar ve sonunda çerçeveler düşürülebilir. Buradaki sayılar öğretici bir örnektir; belirli bir cihazın ölçülmüş performansını göstermez.
Bir dakikalık ortalama kullanımın düşük olması, tıkanıklık olmadığı anlamına gelmez. Kameraların anahtar kareleri, dosya yüklemeleri ve çok sayıda cihazın aynı anda rapor göndermesi, çok kısa bir süre içinde ani trafik artışları oluşturabilir. Ortalama istatistikler bu zirveleri düzleştirir; tıpkı bir yolun günlük ortalaması düşükken sabah yoğun saatlerde uzun kuyruklar oluşabilmesi gibi. Bu nedenle yalnızca toplam trafiği değil; çıkış kullanımını, düşürme sayaçlarını, kuyruk durumunu ve hizmet gecikmesini birlikte gözlemleyin.
2. QoS tam olarak neyi değiştirir?
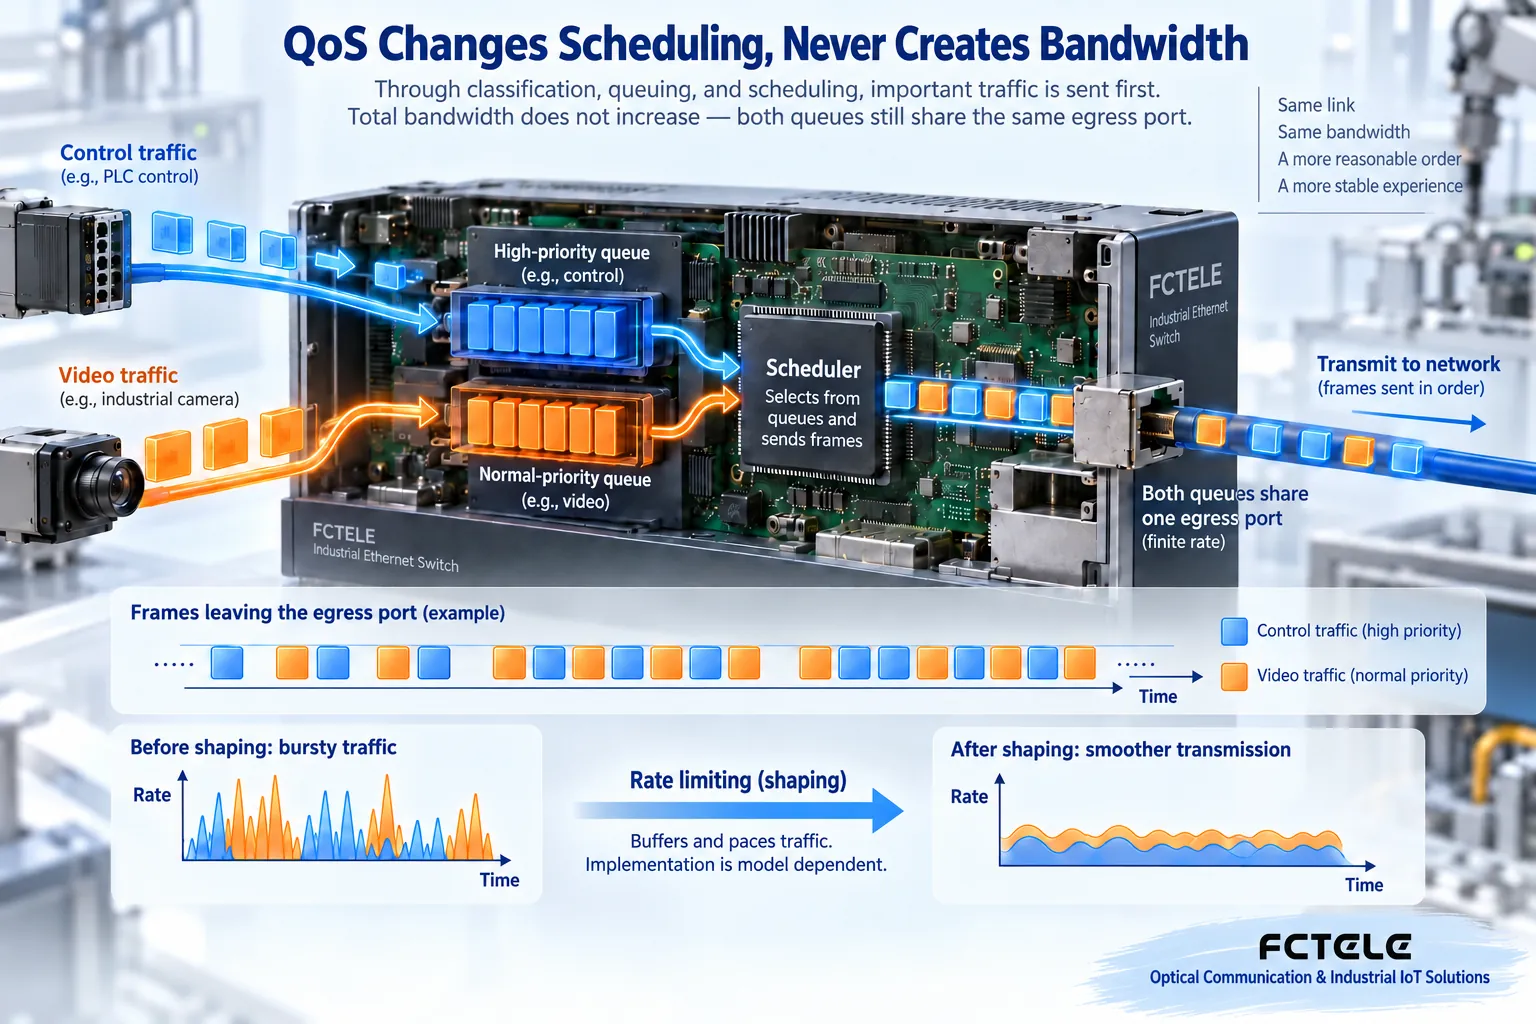
QoS genellikle hizmet kalitesi olarak çevrilir. Bir anahtarda çerçeveler önce porta, çerçevedeki önceliğe veya desteklenen diğer koşullara göre sınıflandırılabilir, ardından farklı kuyruklara yerleştirilebilir ve son olarak zamanlama politikası iletim sırasını belirler. Temel olarak tıkanıklık oluştuğunda hizmetlerin iletim fırsatlarını nasıl paylaşacağını düzenler. Yoktan fiziksel bant genişliği oluşturmaz; hasarlı kabloları düzeltemez veya alım hatalarını gideremez.
Örneğin kontrol komutları bekleme süresine duyarlıyken geçmiş veri dosyalarının yüklenmesi daha yavaş olabilir. Makul bir politika, kontrol trafiğinin daha hızlı iletim fırsatı elde etmesini ve dosya trafiğinin kalan kaynakları kullanmasını sağlayabilir. Ancak her çerçeveyi en yüksek öncelikli olarak işaretleyemezsiniz: Herkes “öncelikli” olursa sınıflandırma anlamını yitirir; yüksek öncelikli trafik çıkışı uzun süre meşgul ederse düşük öncelikli hizmetler de uzun süre hizmet alamayabilir. Politika, cihazın desteklediği katı öncelik, ağırlıklı zamanlama ve trafik sınırları dikkate alınarak tasarlanmalıdır.
DSCP, IP paketlerinde kullanılan bir öncelik işaretleme türüdür; Katman 2 Ethernet'te de buna karşılık gelen bir öncelik gösterimi vardır. Bir işaretleme, garantili işlem görmeyi otomatik olarak sağlayan bir geçiş belgesi değildir; anahtarın bunu doğru tanıması, bir kuyruğa eşlemesi ve tıkanmış çıkışta ilgili politikayı uygulaması gerekir. Tüm uç noktaların kendi başlarına eklediği yüksek öncelik işaretlerine sorgusuzca güvenemezsiniz. Cihazın port bazında bir güven sınırı belirlemeye izin verip vermediği, ilgili kılavuzdan kontrol edilmelidir.
3. Hız sınırlama ve trafik şekillendirme aynı şey değildir
Bir arayüzde hız sınırlama terimi farklı mekanizmaları ifade edebilir. Trafik denetimi, belirlenen koşullar aşıldığında genellikle çerçeveleri düşürür veya yeniden işaretler; trafik şekillendirme ise geçici olarak sınırı aşan çerçeveleri kuyrukta tutar ve belirli bir tempoda gönderir. İlki düşürmeleri, ikincisi ise beklemeyi artırabilir. Her ikisinde de ani trafik artışının boyutu ve tampon sınırları dikkate alınmalıdır. Yalnızca tek bir sayıya bakarak etkilerinin tamamen aynı olduğunu varsayamazsınız.
Önce kritik olmayan büyük dosya hizmetlerini sınırlandırabilir, kontrol ve izleme için makul bir kapasite payı ayırabilirsiniz; ancak başkasının yüzdesini doğrudan kopyalamayın. Port hat hızı, protokol ek yükü, uç noktaların tepe trafik değerleri ve sonraki bağlantının kapasitesi farklıdır. Çok düşük bir değer hizmetin çalışmamasına neden olabilirken çok yüksek bir değer tıkanıklığı hafifletmeyebilir. Ayarları değiştirirken özgün değerleri kaydedin ve önceki duruma dönüşe olanak tanıyan bir test zaman aralığı planlayın.
4. VLAN, çok noktaya yayın ve bağlantı birleştirme hangi sorunları çözer?
VLAN, bir ağı mantıksal olarak bölme yöntemidir ve genel yayın trafiğinin yayılma kapsamını sınırlayabilir. Aynı üst bağlantı hattını birden fazla bağımsız fiziksel hatta dönüştüremez: Birden fazla VLAN'ın trafiği yine aynı çıkışta birleşiyorsa çıkış kapasitesi için rekabet etmeye devam ederler. Bölümlendirmeden önce uç nokta üyeliklerini ve ağlar arası iletişim gereksinimlerini belirleyin; böylece “bant genişliğinden tasarruf” etmeye çalışırken gerekli hizmetleri kesmemiş olursunuz.
Video çok noktaya yayını, anahtarın grup üyeliğini gözlemleyip trafiği yalnızca gerçekten alıcı bulunan portlara göndermesini sağlayan IGMP Snooping gerektirebilir. Sorgulayıcıyı ve topolojiyi de kontrol etmeniz gerekir. Yalnızca tek bir anahtarda bu özelliği açıp üyelik durumunun her zaman doğru olacağını varsayamazsınız. Çok noktaya yayın optimizasyonu gereksiz kopyaları azaltır; video kodlama sıkıştırması değildir ve o videoyu almak zorunda olan portlardaki trafiği azaltmaz.
Bağlantı birleştirme, birden fazla uyumlu fiziksel bağlantıyı tek bir mantıksal bağlantı olarak kullanır ve genellikle farklı veri akışlarını belirli kurallara göre üye bağlantılara dağıtır. Birden fazla akışın toplam kapasitesini artırmaya yardımcı olur; ancak tek bir veri akışı genellikle yine tek bir üyeye atanır. Bu nedenle tek bir aktarımın hızının iki katına çıkacağını doğrudan vaat edemezsiniz. Her iki uç da bunu desteklemeli ve doğru yapılandırılmalıdır; yalnızca ek bir kablo takmak, kapasiteyi artırmak yerine bir döngü oluşturabilir.
5. Feichang Technology ürünleri gerçek bir çözüme nasıl dahil edilir?
Feichang Technology web sitesindeki endüstriyel anahtar kategorisi, farklı yönetilebilir ve yönetilemeyen ürünler içerir; bir serinin işlevleri tüm cihazlara genellenemez. Web sitesinde listelenen dört elektriksel portlu ve iki optik portlu, DIN rayına monte edilebilen mini yönetilebilir gigabit ürünün VLAN, IGMP Snooping ve DSCP tabanlı sekiz kuyruğu desteklediği belirtilmektedir. Bu yetenekler, kontrol ve videonun birlikte kullanıldığı bir ağ için seçim ipuçları sunabilir; ancak kuyruk eşleme, zamanlama yöntemleri ve yapılandırılabilir kombinasyonlar yine de tam model ve ürün yazılımı belgeleri üzerinden doğrulanmalıdır.
Sekiz kuyruk, sekiz bağımsız gigabit kanal anlamına gelmez; ürünün iki optik portu olması da bunların varsayılan olarak birleştirildiği anlamına gelmez. Trafik şekillendirme, uygulama tanıma veya daha üst düzey bir gerçek zamanlı çalışma mekanizması gerekiyorsa bunları destekleyen kanıtlar ayrıca kontrol edilmelidir. Belgelerde QoS yazması, bunların tümünün mevcut olduğu sonucuna varmak için yeterli değildir. Optik port mesafesi, modüller ve güç seçenekleri de ayrıca doğrulanmalıdır.
6. Yeni başlayan biri adım adım nasıl doğrulama yapabilir?
Önce verinin uç noktadan sunucuya kadar izlediği yolu çizin ve her bölümün port hızını ve hizmet trafiğinin yönünü yazın. Ardından özgün yapılandırmayı ve normal durumu kaydedin; otomatik anlaşmayla belirlenen hızı, hata sayaçlarını ve kablo durumunu kontrol edin. Fiziksel bağlantının sağlıklı olduğunu doğruladıktan sonra gerçek hizmetleri tek tek ekleyin ve düşürmelerin veya beklemenin nerede artmaya başladığını bulun. Tek bir başarılı Ping yalnızca o anda bir tür bağlantı olduğunu gösterir; tepe yük doğrulamasının yerini tutamaz.
Her seferinde yalnızca bir politika türünü değiştirin; kontrol hizmetinin gecikmesini ve gecikme değişimini, video sürekliliğini, dosya tamamlanma süresini ve çıkıştaki düşürmeleri karşılaştırın. Gözlem, hem kararlı dönemleri hem de cihazların aynı anda rapor gönderdiği ve hizmetlerin yeniden devreye girdiği anlardaki ani trafik artışlarını kapsamalıdır. Tedarikçinin durumu yeniden oluşturabilmesi için modeli, ürün yazılımını, topolojiyi, yapılandırmayı, test yöntemini ve zaman aralığını kaydedin. Uzun dönemli ortalama yük zaten çıkış kapasitesini aşıyorsa gereksiz trafiği azaltmaya, hizmetleri düzenlemeye veya kapasiteyi artırmaya öncelik verin; kuyruklama politikası kapasite planlamasının yerini tutamaz.
Eski makalede belirtilen dinamik bant genişliği tahsisi, uygulama tanıma ve “gerçek zamanlı çalışmayı sağlama”, tüm endüstriyel anahtarların ortak yetenekleri olarak kabul edilemez. Bu makale, bu geniş kapsamlı ifadelerin yerine kontrol edilebilir mekanizmalar ve sınırlar koymaktadır: Önce darboğazı belirleyin, ardından desteklenen araçları seçin ve iyileşmeyi hizmet sonuçlarıyla kanıtlayın.
Kaynaklar:Feichang Technology endüstriyel ağ anahtarı kategorisi;Dört elektriksel ve iki optik portlu yönetilebilir ürünün ayrıntıları;Cisco'nun trafik denetimi ve trafik şekillendirme mekanizmalarına ilişkin açıklaması. Kaynaklar, mekanizmaları anlamaya yöneliktir ve farklı modellerde evrensel olarak kullanılabilecek yapılandırma komutları sunmaz.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2024-12-03. Kaynağın son revizyon tarihi: 2026-10-13T19:28:50+08:00. Çince kaynağı okuyun
