


GVRP, anahtarların VLAN üyelik bilgilerini dinamik olarak yaymasını sağlar. Bir VLAN ağının birden fazla anahtara yayılması gerektiğinde tekrarlanan kayıt işlemlerini ele alır. GVRP, VLAN bilgilerini kaydeder, sürdürür ve geri çeker; kendisi veri iletimi değildir ve port VLAN ayarlarının, trunk politikasının veya erişim kontrolünün yerini almaz.
1. VLAN bilgilerinin neden kaydedilmesi gerekir?
Bir anahtar, portları farklı VLAN'lara yerleştirebilir. Bir VLAN ağının anahtarlar arası bir trunk üzerinden geçmesi gerekiyorsa ilgili üyelik ve iletim koşulları her iki uçta da mevcut olmalıdır. Statik yapılandırmada yöneticiler, VLAN'ları ve uygun izin verilen üyelikleri açıkça tanımlar. GVRP ise katılan anahtarların kontrol mesajları aracılığıyla VLAN üyeliğini duyurmasını sağlar.
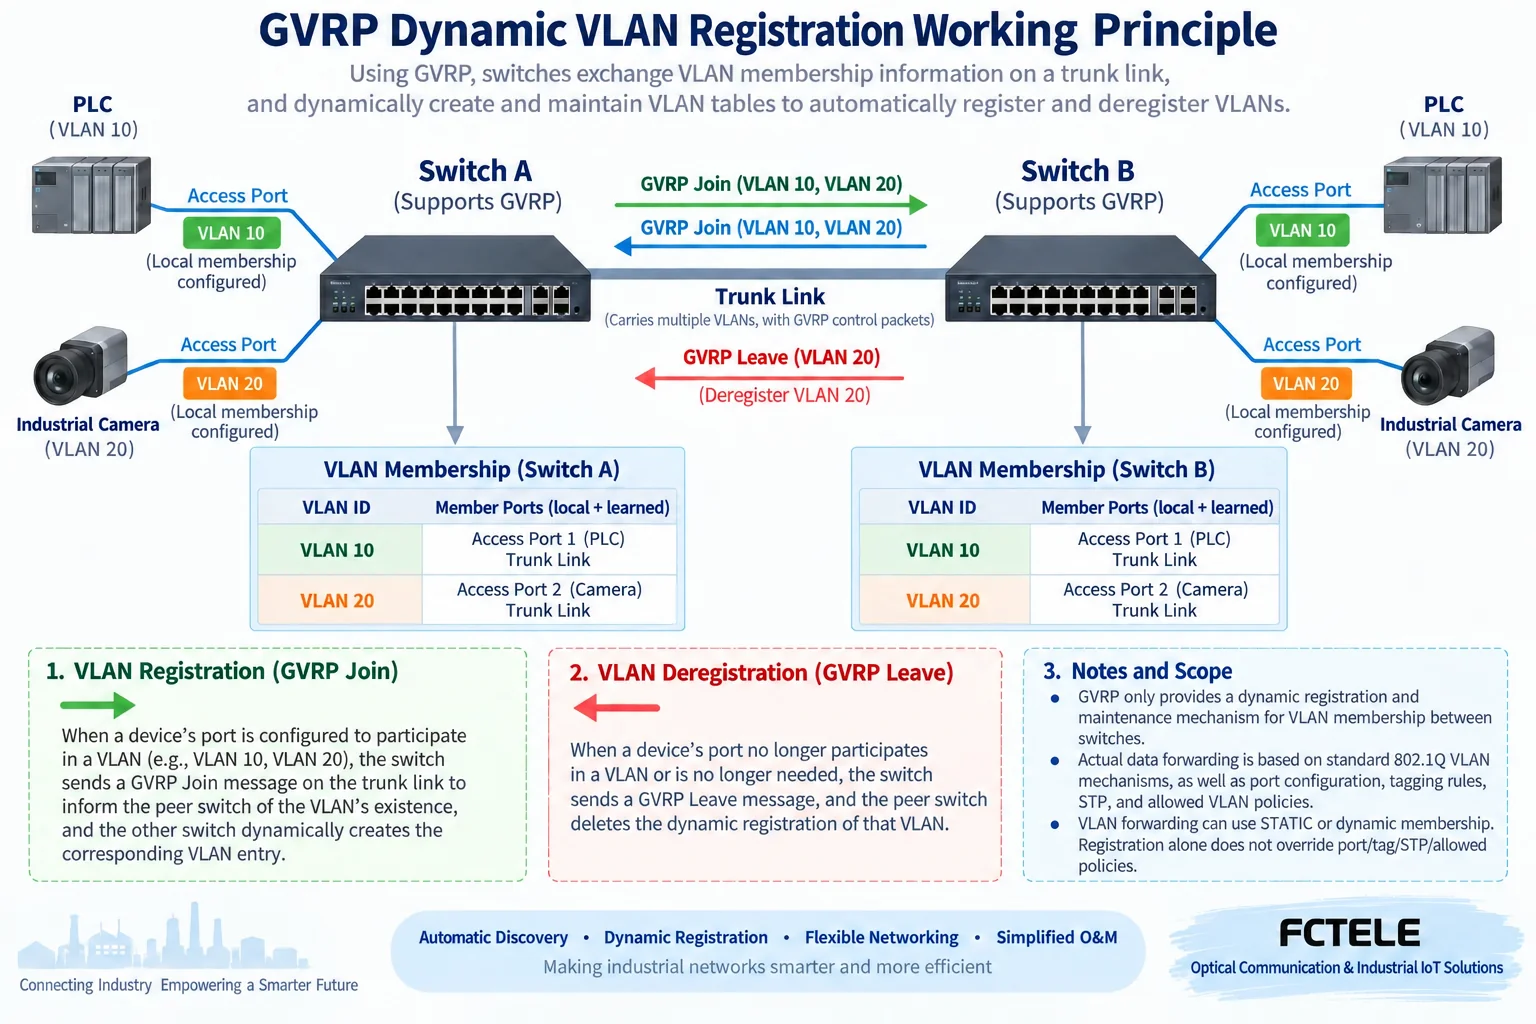
Yapılandırılmış erişim üyeliği VLAN 10 veya VLAN 20 gerektirdiğinde, bir anahtar katılan bir trunk üzerinden Join bilgisi göndererek eş cihazın karşılık gelen dinamik kaydı oluşturmasını sağlayabilir. Leave bilgisi, artık gerekli olmadığında üyeliği geri çeker. Hold, Join ve Leave zamanlayıcıları durumun sürdürülmesini etkiler; varsayılan değerleri ve komutları modelin kılavuzundan doğrulayın.
2. Kayıt, uygulama bağlantısını garanti etmez
Bu trunk tabanlı kurulumda GVRP mesajları, doğru yapılandırılmış ve protokole katılan bir bağlantı gerektirir. GVRP'nin devre dışı olduğu bir eş cihaz, uygun olmayan erişim rolündeki bir port veya kontrol mesajlarını filtreleyen bir cihaz, uzak tarafta öğrenmeyi engelleyebilir. Dinamik bir VLAN girdisi mevcut olsa bile port üyeliği, trunk politikası, STP durumu veya diğer Katman 2 kuralları veriyi yine de engelleyebilir.
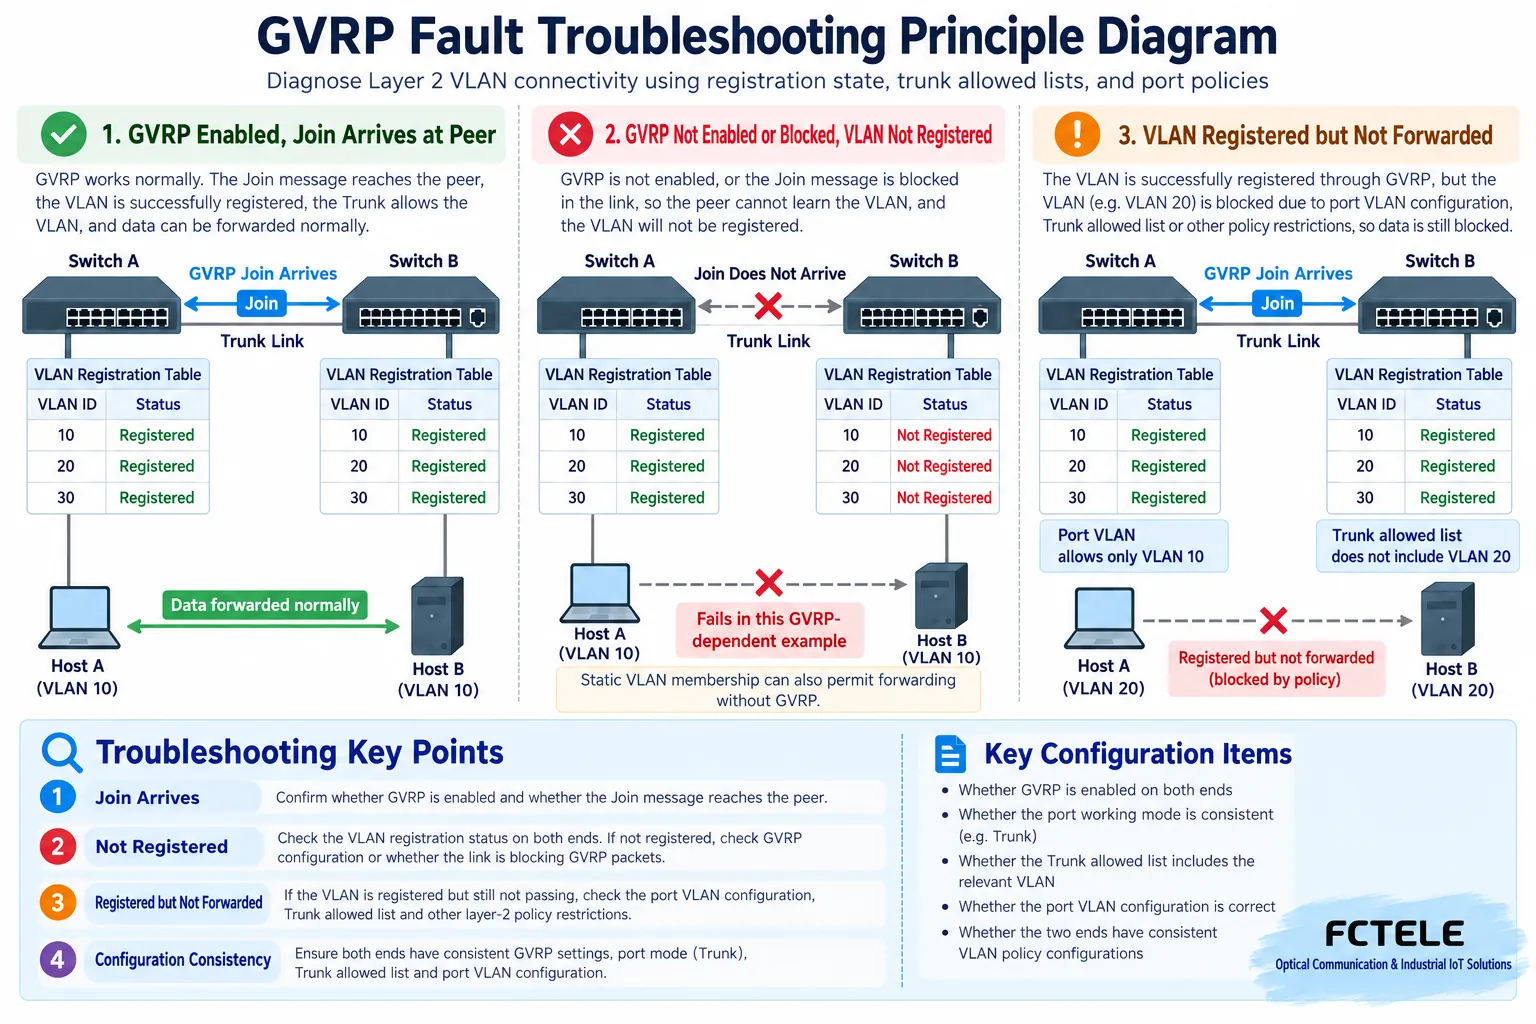
Görünür bir VLAN girdisi, uygulama yolunun açık olduğunu kanıtlamaz. GVRP durumunu, dinamik VLAN tablosunu, trunk politikasını ve gerçek çerçeveleri ayrı ayrı inceleyin. GVRP üyeliği dağıtır; veri hareketini hâlâ 802.1Q etiketleme ve iletim kuralları belirler.
3. Dinamik kayıt ne zaman yararlıdır?
Dinamik kayıt, üyeliğin sık değiştiği ve bu özelliği destekleyen birden fazla yönetilebilir anahtarın bulunduğu ortamlarda tekrarlanan işleri azaltabilir. Sabit üretim kontrol ağlarında, sıkı değişiklik denetimi gereksinimlerinin bulunduğu ortamlarda veya farklı üreticilerin cihazlarının birlikte kullanıldığı kurulumlarda, statik VLAN'ların bakımının daha kolay olup olmadığını değerlendirin. GVRP desteği, uyumluluk modları ve güvenlik politikası uygulamalar arasında farklılık gösterir. Tek başına bir protokol adı, birlikte çalışabilirliği kanıtlamaz.
Tam FCTEL modeli, aygıt yazılımı ve kılavuzu için GVRP desteğini, port modlarını ve VLAN kapsamını doğrulayın. Bir modelin kayıt yeteneğini tüm endüstriyel anahtarlara genellemeyin veya GVRP'yi eksiksiz ağ güvenlik politikasını otomatik olarak oluşturan bir mekanizma olarak tanımlamayın.
4. Kanıta dayalı sorun giderme
Üretimi etkilemeyen bir bağlantıda her iki uçta GVRP ve trunk katılımını doğrulayın, ardından Join mesajının ulaşıp ulaşmadığını kontrol edin. Kayıt yoksa kontrol mesajı yollarını, port rollerini ve zamanlayıcıları inceleyin. Kayıt mevcut ancak veri iletimi başarısızsa erişim üyeliğini, trunk politikasını, STP'yi ve erişim kurallarını kontrol edin. Son olarak hedeflenen VLAN içinde bilinen tek noktaya yayın ve yayın trafiği gönderin; öğrenmeyi, kayıpları ve günlükleri kaydedin.
Değişikliklerden önce yapılandırmayı ve VLAN tablolarını kaydedin. Her seferinde tek bir öğeyi değiştirin ve geri dönüş hazırlığı yapın. Dinamik kayıt, topoloji değiştikçe VLAN kapsamını değiştirebilir. Kontrol, video ve üretim bilgileri için kaydı kimin başlatabileceğini ve hangi portların katılabileceğini belirtin; doğrulamayı yetkilendirilmiş bir zaman aralığında yapın. Şekiller genel mekanizmaları gösterir; gerçek komutlar, zamanlayıcılar ve uyumluluk için ekipman belgeleri ve saha testleri gerekir.
Kabul kayıtları hem kayıt durumunu hem de uygulama sonuçlarını içermelidir. Dinamik bir girdi, ara aşamaya ait bir kanıttır. Beklenen uç nokta iletişimi, doğru yayın kapsamı ve tekrarlanabilir geri yükleme, yapılandırmanın proje gereksinimlerini karşılayıp karşılamadığını ortaya koyar.
Uzun vadeli kararlılık için dinamik kapsamı, trunk bağlantılarını, port kullanım amaçlarını ve bakımdan sorumlu kişileri belgeleyin. Beklenmeyen üyeleri düzenli aralıklarla gözden geçirin. Bu, geçici bağlantının kalıcı yapılandırma olarak değerlendirilmesini önler ve gelecekteki genişletme ve tanılama çalışmalarını destekler.
5. Dinamik kaydı statik yapılandırmayla karşılaştırın
Statik VLAN'lar değişiklikleri açık hâle getirir: yöneticiler, her bağlantıda izin verilen ağları yapılandırmadan okuyabilir. Bununla birlikte, çok sayıda anahtarda tekrarlanan işlemler eksikliklere yol açabilir. GVRP, tekrarlanan kayıt işlemlerini azaltır ancak dinamik durum, zamanlayıcılar ve birlikte çalışabilirlik sorularını beraberinde getirir. Sabit üretim hatlarında ve sıkı denetime tabi ağlarda çoğunlukla açıkça tanımlanmış ayarlar tercih edilir. Protokole hâkim bir ekip tarafından yönetilen, tutarlı ekipman kullanılan ve sık değişiklik yapılan bir ortam, dinamik kaydın değerlendirilmesi için daha uygundur.
GVRP bir VLAN güvenlik sınırı değildir. Bir uç noktanın güvenilir olup olmadığına karar vermez veya ACL'lerin, port güvenliğinin ya da yönetim düzlemi izolasyonunun yerini almaz. Hangi VLAN'ların dinamik olarak kaydedilebileceğine karar vermeden önce PLC'ler ve endüstriyel video için uygulama bölgelerini ve arıza etkisini tanımlayın. Otomasyon, incelenebilir durum bilgisi ve geri yüklenebilir yapılandırma gerektirir.
Her iki cihazın modellerini ve aygıt yazılımlarını, trunk portlarını, VLAN kimliklerini, GVRP etkinleştirme durumunu, dinamik tablo değişikliklerini, Join/Leave olaylarını, izin verilen üyelikleri ve uç nokta sonuçlarını saklayın. Zaman sırasına göre düzenlenmiş kanıtlar; eksik kaydı, kaydedilmiş ancak politika tarafından engellenen trafiği ve uygulama yanlış yapılandırmasını birbirinden ayırır.
Normal bağlantıları, Join mesajının ulaşmasını, üyeliğin geri çekilmesini ve yeniden kurulmasını ayrı ayrı test edin. Sonrasında geçici üyelikleri kaldırın ve istenmeyen dinamik durumun kalmadığını doğrulayın. Kontrol ağlarında dinamik değişikliklerin istenmeyen portların katılımına izin vermediğinden emin olun; olağan dışı kayıtları güvenlik olayı olarak kaydedin. Mevcut bölgelerin bütünlüğünü koruduğunu göstermek için yayın kapsamını, uç nokta öğrenmesini ve geri yükleme sürelerini saklayın. Farklı üreticilere ait cihazlar için birlikte çalışabilirlik sonuçlarını; üretim değişiklikleri için onayı, geri dönüş süresini ve etkiyi kaydedin. Son aşamada geçici yapılandırmaların temizlendiğini doğrulayın.
Yapılandırma tamamlandı ve kaydedildi.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2022-11-25. Kaynağın son güncellenme tarihi: 2026-10-13T14:32:54+08:00. Çince kaynağı okuyun
